
安全性策略概述
安全性策略定义了如何在 SRX 系列防火墙中管理网络流量。这些策略在 Juniper Security Director Cloud 中集中创建,并在所有设备中一致执行。
安全性策略可定义规则,根据条件确定是允许、阻止、检查还是限制流向设备的流量。除了允许或拒绝流量之外,安全策略还可以将此表中列出的 OSI 模型传输层(第 4 层)和应用层(第 7 层)中的多个条件组合为一个规则。
| 层 | 信息 |
|---|---|
| 网络传输(第 4 层) |
|
| 应用(第 7 层) |
|
这种第 4 层和第 7 层标准的组合使组织能够创建比单独使用端口的传统规则更精确的情境感知控制。
除了 IP 地址和端口等基本条件,安全性策略还可以基于 Web、电子邮件或协作应用等应用直接匹配流量。这意味着您可以在同一策略规则内控制应用流量,而不是为应用创建单独的配置。
安全性策略工作流程
此工作流程说明如何创建安全策略。
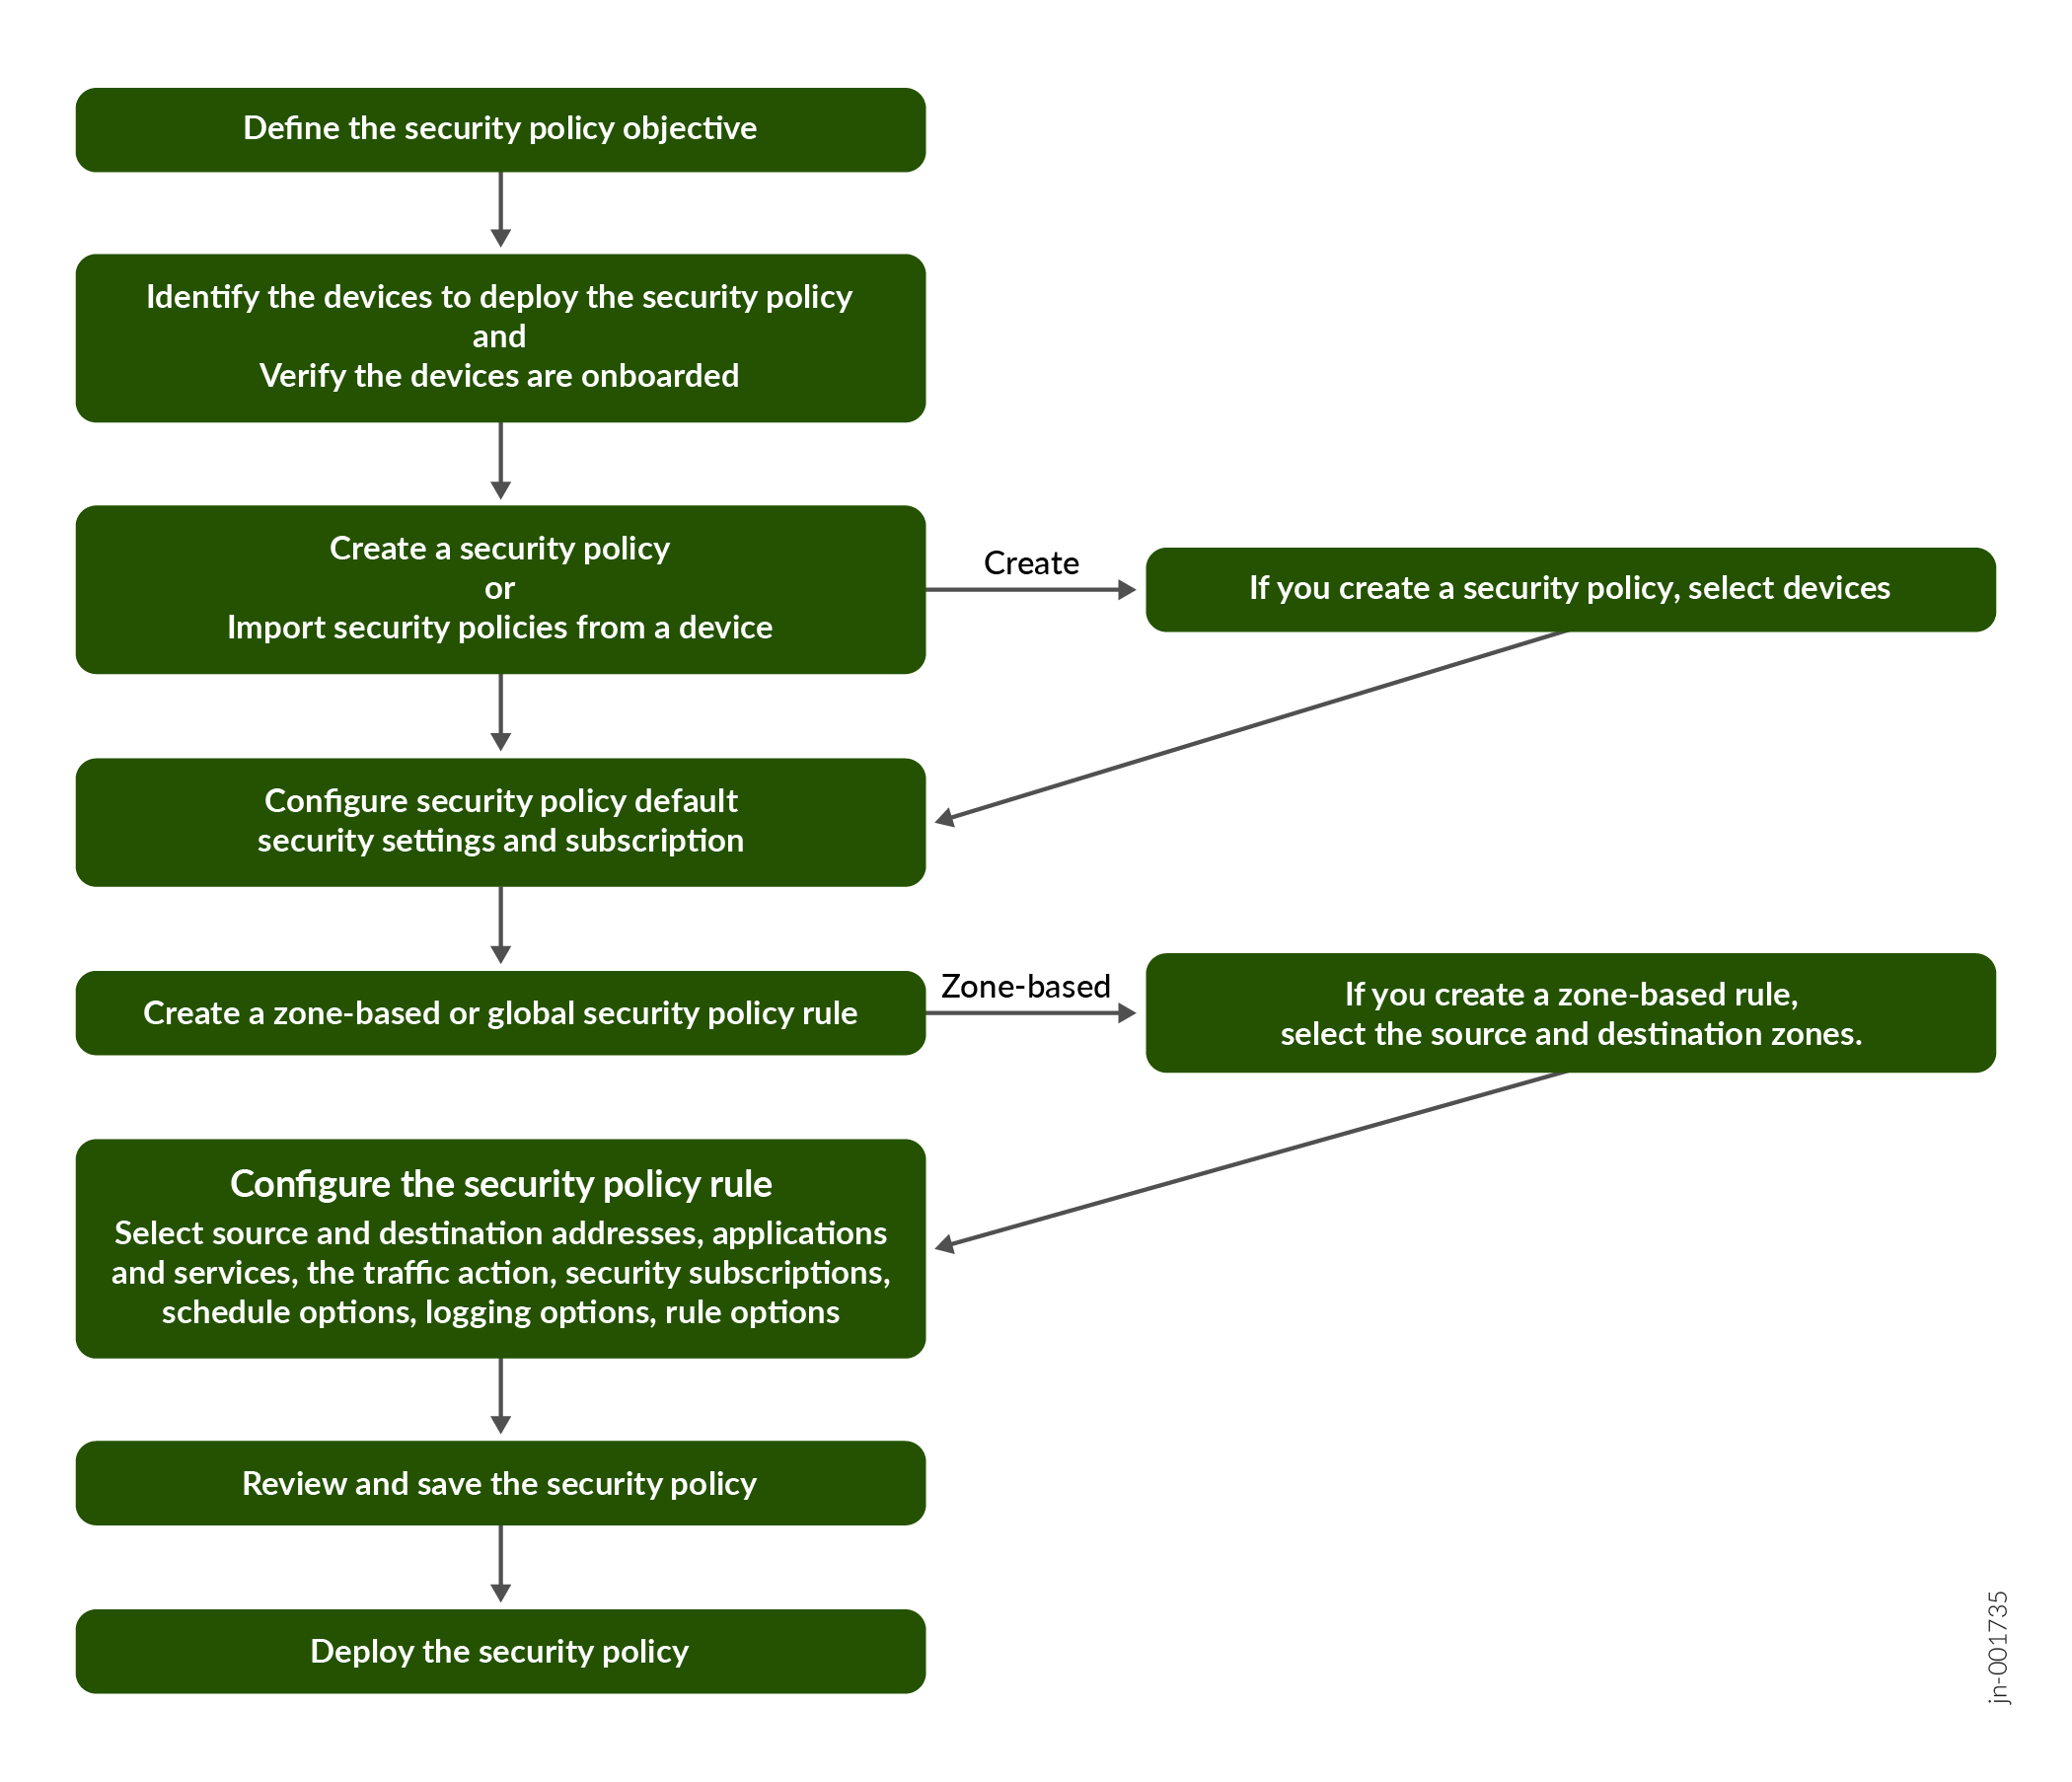
| 类别 | 任务 | 更多信息 |
|---|---|---|
|
先决条件 |
添加安全策略之前,请先完成以下任务。
|
— |
|
配置安全策略 |
|
|
|
配置安全策略规则 |
|
添加和管理安全性策略规则 |
| 查看安全策略 |
|
— |
| 部署安全策略 |
选择是在所有设备上部署策略,还是仅在需要策略更新的设备上部署策略。 |
部署安全性策略 |
安全性策略的优势
- 流量操作控制 — 根据已识别的应用允许、拒绝、拒绝、重定向或通过隧道传输流量。
- 应用感知流量识别 — 不仅可以识别 HTTP 流量,还可以识别在此流量上运行的任何应用,这有助于有效实施策略。例如,应用程序的安全规则可能会阻止来自 Facebook 的 HTTP 流量,同时允许 HTTP Web 访问 Microsoft Outlook。
- 高级安全服务集成 — 通过指定以下配置文件来提供高级安全保护:入侵防御系统 (IPS) 配置文件、内容安全配置文件、SSL 代理配置文件。
-
灵活的规则分类 - 将规则分类为基于区域的规则和全局规则。
-
基于区域的规则是将区域作为源端点和目标端点的规则。
-
全局规则可以灵活地对流量执行操作,而不受任何分区限制。
-
安全性策略放置
安全性策略和安全策略规则按它们在“安全性策略”页面上显示的顺序执行。
- 策略秩序很重要。
- 新策略会转到策略列表的末尾。
- 最后一个策略是默认策略,其默认操作是拒绝所有流量。
配置多个安全策略时,一个策略可能会使另一个策略黯然失色或遮蔽另一个策略。在这种情况下,请更改策略的顺序,并将更具体的策略放在通用策略之前。
示例
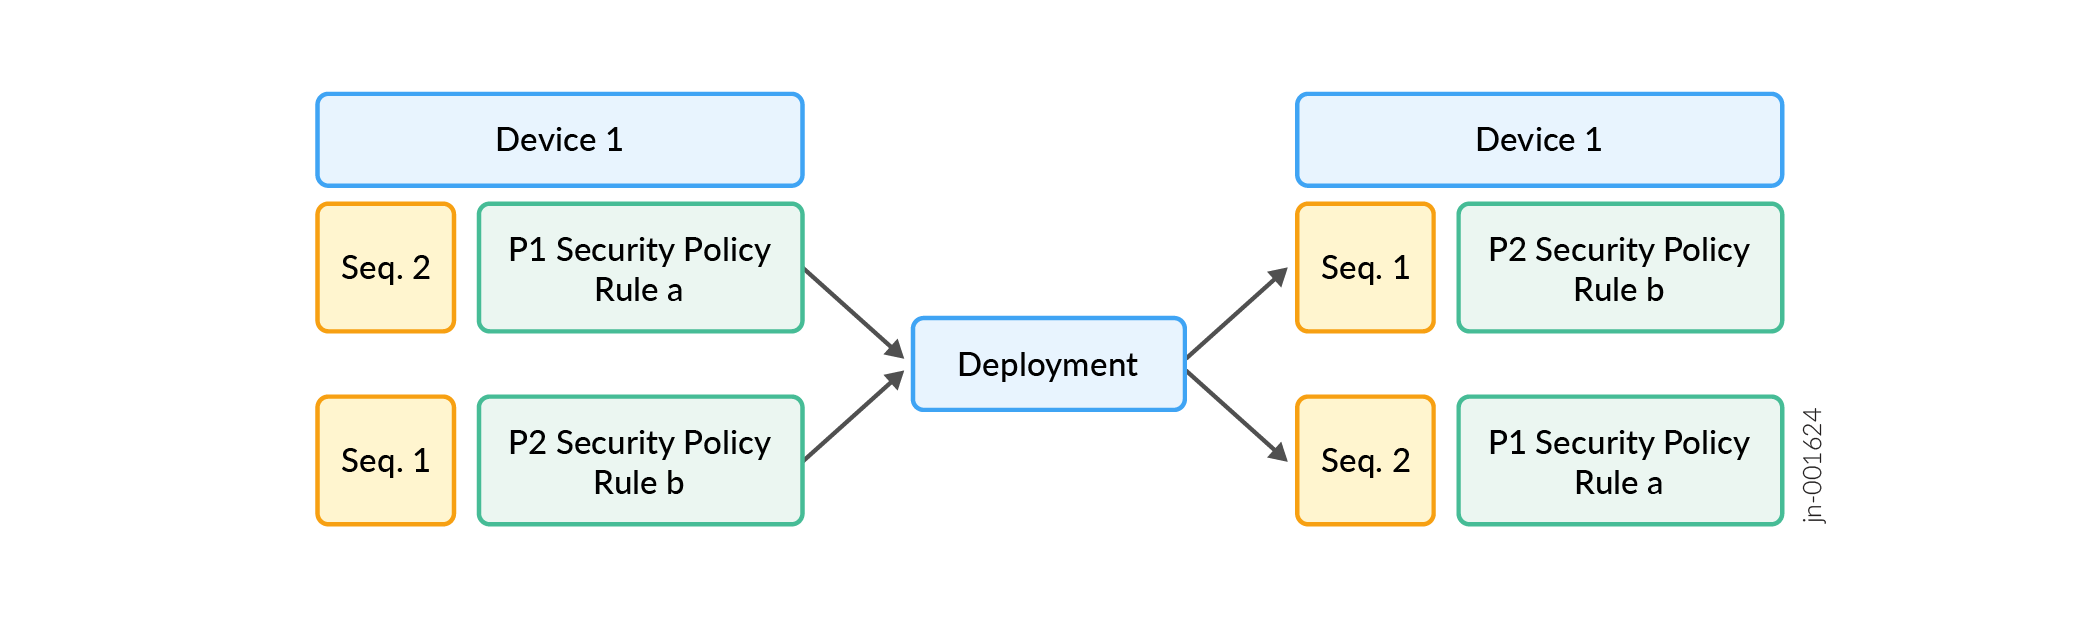
如图所示,在具有多个安全策略的设备上,部署遵循区域对的升序序列号。例如,考虑为设备 1 分配了两个安全策略(P1 和 P2)。
-
在设备 1 上,策略 P2 的序列为 1,策略 P1 的序列为 2。
-
两种策略均从不信任区域到信任区域运行。P1 包含规则 a,P2 包含规则 b。
-
部署策略时,部署顺序是先是 P2(序列 1),然后是 P1(序列 2)。
安全性策略字段说明
您可以创建、编辑和删除链接到设备的安全策略。要访问此页面,请选择 。
|
字段 |
描述 |
|---|---|
|
顺序。 |
安全策略的订单号。 |
|
姓名 |
安全策略的名称。 |
|
规则 |
与安全策略关联的规则数。 如果没有规则与策略关联,则会显示 “添加规则” 。请参阅 添加和管理安全性策略规则 |
|
设备 |
与安全策略关联的设备数。 |
|
状态 |
安全策略的部署状态。
|
|
修改者 |
修改安全策略的用户。 |
|
上次修改时间 |
安全策略的修改日期和时间。 |
|
描述 |
安全策略的说明。 |