
Vollständig automatisierte Bereitstellung
Zero Touch Provisioning installiert oder aktualisiert die Software automatisch auf Ihren neuen Geräten von Juniper Networks mit minimalen manuellen Eingriffen.
Zero-Touch-Bereitstellung im Überblick
Zero Touch Provisioning (ZTP) ermöglicht es Ihnen, neue Juniper Networks Geräte in Ihrem Netzwerk automatisch und mit minimalen manuellen Eingriffen zu Bereitstellung. Sie können je nach Gerät entweder Verwaltungsports oder Netzwerkports verwenden, um eine Verbindung zum Netzwerk herzustellen. Wenn Sie ein Gerät physisch mit dem Netzwerk verbinden und es mit einer werkseitigen Standardkonfiguration starten, aktualisiert (oder downstuft) das Gerät die Softwareversion und installiert automatisch eine Konfigurationsdatei aus dem Netzwerk. Die Konfigurationsdatei kann eine Konfiguration oder ein Skript sein. Mithilfe von Skripts können Sie gerätespezifische Konfigurationsdateien erstellen und HTTP-Anforderungsvorgänge an Webserver ausführen, um bestimmte Konfigurationsdateien oder Softwareversionen herunterzuladen.
Um das erforderliche Software-Image und die Konfigurationsdateien im Netzwerk zu finden, verwendet das Gerät Informationen, die Sie auf einem DHCP-Server (Dynamic Host Configuration Protocol) konfiguriert haben. Wenn Sie den DHCP-Server nicht so konfigurieren, dass er diese Informationen bereitstellt, startet das Gerät mit der vorinstallierten Software und der werkseitigen Standardkonfiguration.
Bei bestimmten Switches können Sie den Phone-Home-Client (PHC) zur Bereitstellung von Software für den Switch verwenden. Wenn der Switch hochfährt und DHCP-Optionen vorhanden sind, die vom DHCP-Server für ZTP empfangen wurden, wird ZTP fortgesetzt. Wenn keine DHCP-Optionen vorhanden sind, wird PHC versucht. Weitere Informationen zu PHC finden Sie unter Bereitstellen eines Virtual Chassis mit dem Phone-Home-Client.
Um zu sehen, welche Plattformen ZTP unterstützen, wechseln Sie in einem Browser zum Feature-Explorer. Wählen Sie auf der Seite Feature-Explorer im Abschnitt Features erkunden die Option Alle Features aus. Wählen Sie im Feld Features gruppiert nach Featurefamilie die Option Zero Touch Provisioning aus. Sie können auch den Namen des Features in das Bearbeitungsfeld Features suchen eingeben. Weitere Informationen dazu, wie die ZTP-Unterstützung erweitert wurde, finden Sie in der Tabelle mit dem Versionsverlauf am Ende dieses Themas.
- ZTP-Workflow
- Bereitstellen eines Geräts mithilfe eines Skripts
- Zero-Touch-Bereitstellung Auslöser für den Neustart des Prozesses
- Vorbehalte in Bezug auf ZTP
- Zero-Touch-Bereitstellung mit WAN-Schnittstellen auf PTX1000-Routern
ZTP-Workflow
Wenn ein Gerät mit der Standardkonfiguration hochgefahren wird, treten die folgenden Ereignisse auf:
-
Der DHCP-Client wird auf unterstützten Schnittstellen ausgeführt.
-
Der DHCP-Server stellt eine IP-Adresse bereit und enthält mehrere DHCP-Optionen in der Antwort zum ZTP-Prozess.
-
Das Gerät verarbeitet die DHCP-Optionen und sucht Konfigurationsdateien, führt Skripte aus und aktualisiert und/oder downgrades Software.
-
Wenn sowohl das Image als auch die Konfigurationsdatei vorhanden sind, wird das Image installiert und die Konfiguration angewendet.
-
Wenn nur die Image-Datei vorhanden ist, wird das Image auf dem Gerät installiert.
-
Wenn das Image mit dem bereits auf dem Gerät installierten Image identisch ist, fährt ZTP fort und überspringt den Installationsschritt.
-
Wenn das Bild vom Gerät nicht abgerufen werden konnte, versucht ZTP erneut, das Bild abzurufen.
-
Wenn das Image beschädigt ist, schlägt die Installation fehl.
Wenn die Installation aus irgendeinem Grund fehlschlägt, wird ZTP neu gestartet.
-
Wenn nur die Konfigurationsdatei vorhanden ist, wird die Konfiguration heruntergeladen.
Wenn die erste Zeile der Datei aus dem #! gefolgt von einem Interpreterpfad, dann wird die Datei als Skript betrachtet und das Skript wird vom Interpreter ausgeführt. Wenn das Skript einen Fehler zurückgibt, ruft die ZTP-Zustandsmaschine das Skript erneut ab und versucht, das Skript erneut auszuführen.
Wenn die Konfigurationsdatei nicht heruntergeladen werden kann, versucht der ZTP-Prozess erneut, sie herunterzuladen.
Wenn die Konfigurationsdatei beschädigt ist, Syntaxfehler aufweist oder Befehle enthält, die vom Gerät nicht unterstützt werden, kann das Gerät keinen Commit ausführen, und der Wiederholungsmechanismus wird neu gestartet.
-
Wenn kein Image oder keine Konfigurationsdatei vorhanden ist, wird der ZTP-Prozess erneut gestartet.
-
Wenn keine Dateiserverinformationen vorhanden sind, wird der ZTP-Prozess erneut gestartet.
-
Sobald die Konfiguration festgelegt wurde, gilt der ZTP-Prozess als erfolgreich und wird beendet.
Bereitstellen eines Geräts mithilfe eines Skripts
Wenn Sie während des ZTP-Prozesses eine Verbindung herstellen und ein neues Netzwerkgerät starten, fordert das Gerät eine IP-Adresse vom DHCP-Server an. Der Server stellt die IP-Adresse und, falls konfiguriert, die Dateinamen und Speicherorte für das Software-Image und die Konfigurationsdatei für das Gerät bereit. Die Konfigurationsdatei kann eine Konfiguration oder ein Skript sein.
Wenn eine Konfigurationsdatei bereitgestellt wird, bestimmt das Betriebssystem anhand der ersten Zeile der Datei, ob es sich bei der Datei um ein Skript handelt. Wenn die erste Zeile die Zeichen #! enthält, gefolgt von einem Interpreterpfad, behandelt das Betriebssystem die Datei als Skript und führt sie mit dem angegebenen Interpreter aus.
Wenn das Skript einen Fehler zurückgibt (d. h. einen Wert ungleich Null), ruft der ZTP-Zustandsautomat das Skript erneut ab und versucht, es erneut auszuführen. Dies wird fortgesetzt, bis das Skript erfolgreich ausgeführt wird.
Tabelle 1 beschreibt die unterstützten Skripttypen, den entsprechenden Interpreterpfad und die Plattformen, die diesen Skripttyp während des ZTP-Prozesses unterstützen.
|
Skript-Typ |
Pfad des Interpreters |
Plattform-Support |
|---|---|---|
|
Shell-Skript |
|
Alle Geräte |
|
SLAX-Skript |
|
Alle Geräte |
|
Python-Skript |
|
Geräte mit Junos OS mit verbesserter Automatisierung Geräte, auf denen Junos OS Evolved ausgeführt wird |
Aus Sicherheitsgründen gelten für Junos OS strenge Anforderungen für die Ausführung von nicht signierten Python-Skripten auf Geräten mit Junos OS. Nur Geräte mit Junos OS mit erweiterter Automatisierung und Geräte mit Junos OS Evolved unterstützen die Verwendung von unsignierten Python-Skripten in DHCP-Option 43, Unteroption 01.
Wenn das Betriebssystem die Zeichen #! , denen ein Interpreterpfad folgt, nicht findet, behandelt es die Datei als Konfiguration im Textformat und lädt die Konfiguration auf das Gerät.
Zero-Touch-Bereitstellung Auslöser für den Neustart des Prozesses
ZTP wird neu gestartet, wenn eines der folgenden Ereignisse eintritt:
-
Die Anforderung einer Konfigurationsdatei, einer Skriptdatei oder einer Imagedatei schlägt fehl.
-
Die Konfigurationsdatei ist falsch, und der Commit schlägt fehl.
-
Es ist keine Konfigurationsdatei und keine Image-Datei verfügbar.
-
Die Image-Datei ist beschädigt, und die Installation schlägt fehl.
-
Es sind keine Dateiserverinformationen verfügbar.
-
Auf dem DHCP-Server sind keine gültigen ZTP-Parameter konfiguriert.
-
Wenn keine der DHCP-Clientschnittstellen in einen gebundenen Zustand wechselt.
-
Die ZTP-Transaktion schlägt nach sechs Versuchen fehl, die Konfigurationsdatei oder die Imagedatei abzurufen.
Wenn eines dieser Ereignisse eintritt, setzt ZTP den DHCP-Client-Zustandsautomaten auf allen DHCP-Client-konfigurierten Schnittstellen (Verwaltung und Netzwerk) zurück und startet dann den Zustandsautomaten neu. Durch einen Neustart des Zustandsautomaten kann der DHCP-Client die neuesten vom DHCP-Server konfigurierten Parameter abrufen.
Bevor ZTP neu gestartet wird, müssen etwa 15 bis 30 Sekunden vergehen, damit genügend Zeit bleibt, um eine Liste der gebundenen und ungebundenen DHCP-Clientschnittstellen zu erstellen.
Die Liste der gebundenen und ungebundenen DHCP-Clientschnittstellen kann Folgendes enthalten:
-
Keine Einträge.
-
Mehrere DHCP-Clientschnittstellen.
Priorität erhalten die DHCP-Clientschnittstellen, die alle ZTP-Parameter (Software-Image-Datei, Konfigurationsdatei und Dateiserverinformationen) vom DHCP-Server erhalten haben.
Nachdem die Listen der gebundenen und ungebundenen Clientschnittstellen erstellt wurden und ein DHCP-Client für die ZTP-Aktivität ausgewählt wurde, werden alle vorhandenen Standardrouten gelöscht, und die ausgewählte DHCP-Clientschnittstelle fügt eine neue Standardroute hinzu. Um eine neue Standardroute hinzuzufügen, kann nur eine ZTP-Instanz aktiv sein.
Nach dem Neustart von ZTP versucht der DHCP-Client bis zu sechsmal, Dateien vom DHCP-Server abzurufen, wobei zwischen den Versuchen zehn bis fünfzehn Sekunden vergehen. Jeder Versuch, ob erfolgreich oder nicht, wird protokolliert und kann auf der Konsole eingesehen werden.
Wenn ein Fehler auftritt oder die Anzahl der Versuche den Grenzwert überschreitet, wird ZTP beendet. ZTP löscht dann die DHCP-Clientbindungen und startet den Zustandsautomaten auf den DHCP-konfigurierten Schnittstellen neu.
Der ZTP-Neustartvorgang wird fortgesetzt, bis entweder ein Softwareupgrade erfolgreich ist oder ein Operator manuell eine Benutzerkonfiguration festschreibt und die ZTP-Konfiguration löscht.
Vorbehalte in Bezug auf ZTP
Es gibt zwei Downgrade-Einschränkungen für Switches der EX-Serie:
-
Wenn Sie ein Downgrade auf eine Softwareversion vor Junos OS Version 12.2 durchführen, in der ZTP nicht unterstützt wird, findet die Phase der automatischen Installation der Konfigurationsdatei des Zero-Touch-Bereitstellungsprozesses nicht statt.
-
Für ein Downgrade auf eine Softwareversion, die keine ausfallsicheren Dual-Root-Partitionen unterstützt (Junos OS Version 10.4R2 oder früher), müssen Sie einige manuelle Arbeiten auf dem Gerät durchführen. Weitere Informationen finden Sie unter Konfigurieren von Dual-Root-Partitionen.
Die folgenden Einschränkungen gelten für Switches der QFX-Serie:
-
Auf QFX3500- und QFX3600-Switches, die die ursprüngliche CLI ausführen, können Sie ZTP nicht verwenden, um ein Upgrade von Junos OS Version 12.2 oder höher auf Junos OS Version 13.2X51-D15 oder höher durchzuführen.
-
QFX5200-Switches funktionieren nur mit HTTP in 15.1X53-D30. FTP- und TFTP-Protokolle werden nicht unterstützt.
-
Wenn Sie eine Zero-Touch-Bereitstellung (ZTP) mit einem Junos OS-Image durchführen, das erweiterte Automatisierung für den QFX5100-Switch enthält, konfigurieren Sie die Root-Authentifizierung und den Anbieternamen, den Lizenztyp und den Bereitstellung-Umfang für Chef und Puppet in der
[edit system]Hierarchie in der Konfigurationsdatei, die vom Server abgerufen wird:{ master:0} root# set root-authentication (encrypted-password password | plain-text-password password | ssh-dsa public-key | ssh-rsa public-key) root# set extensions providers juniper license-type customer deployment-scope commercial root# set extensions providers chef license-type customer deployment-scope commercial -
Wenn Sie in Junos OS Version 18.1R1 die Software aktualisieren, müssen Sie ein vollständiges Software-Upgrade durchführen. Ein vollständiges Upgrade umfasst ein Upgrade sowohl der Junos OS-Software als auch der Host-Softwarepakete.
Zero-Touch-Bereitstellung mit WAN-Schnittstellen auf PTX1000-Routern
Zero Touch Provisioning (ZTP) ermöglicht es Ihnen, Ihre Router automatisch und mit minimalen manuellen Eingriffen in Ihrem Netzwerk zu Bereitstellung. Ab Junos OS Version 19.3R1 können Sie entweder WAN-Schnittstellen oder Verwaltungsschnittstellen verwenden, um die entsprechende Software und die Konfigurationsdatei während des ZTP-Bootstrap-Prozesses automatisch herunterzuladen und auf Ihrem Router zu installieren.
Wenn Sie den Router zum ersten Mal mit dem Netzwerk verbinden, können Sie einen beliebigen verfügbaren WAN-Port des Routers auswählen, um die Optik anzuschließen. Das ZTP konfiguriert automatisch WAN-Schnittstellen basierend auf dem Optiktyp und verbindet Ihr Gerät dann mit dem DHCP-Server (Dynamic Host Configuration Protocol), um den Bootstrap-Prozess durchzuführen.
Die WAN-Schnittstellen, die basierend auf dem Optiktyp erstellt werden, den Sie mit dem Gerät und der WAN-Schnittstellengeschwindigkeit verbunden haben, durchlaufen automatisch alle möglichen unterstützten Portgeschwindigkeiten, bis das ZTP erfolgreich abgeschlossen ist. Der automatische Übergang stellt sicher, dass eine physische Verbindung des WAN-Ports mit der von Ihnen angeschlossenen Optik und der Konnektivität des Peer-Endgeräts zum DHCP-Server hergestellt wird.
Das Hardwarehandbuch für den Paketübertragungs-Router PTX1000 zeigt die verfügbaren Kombinationen für die Ports der PTX1000-Router.
Zero-Touch-Bereitstellung mit DHCP-Optionen
Zero Touch Provisioning (ZTP) ermöglicht die automatische Bereitstellung von Juniper Netzwerkgeräten, die Sie Ihrem Netzwerk hinzufügen. Sie können jedes unterstützte Gerät Bereitstellung, indem Sie entweder ein auszuführendes Skript oder eine zu ladende Konfigurationsdatei verwenden. Sie müssen auch einen DHCP-Server mit den erforderlichen Informationen konfigurieren, die in diesem Verfahren bereitgestellt werden, um ZTP zu verwenden.
Optional können Sie einen HTTP-Proxyserver für den Phone-Home-Server oder den Umleitungsserver konfigurieren. Wenn der Phone-Home-Client Informationen über den HTTP-Proxyserver über DHCP-Option 43 Unteroption 8 erhält, erstellt er einen transparenten HTTPS-Tunnel mit dem Proxyserver. Sobald der Tunnel eingerichtet ist, verwendet der Phone-Home-Client den Tunnel als Proxy für den Phone-Home-Server oder Umleitungsserver. Der Phone-Home-Client lädt das Software-Image und die Konfigurationsdatei über den Tunnel auf das Gerät herunter. Sobald das Bootstrapping abgeschlossen ist, wird das Gerät neu gestartet und der Tunnel beendet.
ZTP erfordert, dass sich Ihr Gerät in einem werkseitigen Standardzustand befindet. Das Gerät bootet ab Werk mit vorinstallierter Software und werkseitiger Standardkonfiguration. Auf einem Gerät, das derzeit nicht über die werkseitige Standardkonfiguration verfügt, können Sie den request system zeroize Befehl ausgeben.
Der request system zeroize Befehl wird auf Geräten mit PTX1000, PTX10001-20C, QFX10002-60C PTX10002-60C nicht unterstützt. Sie müssen den Befehl (anstelle von request system zeroize) für die request vmhost zeroize werkseitige Standardkonfiguration auf PTX1000-Routern ausgeben.
Auf PTX10001-20C-Geräten wird nach der Ausgabe des Befehls zweimal request vmhost zeroize die folgende Meldung angezeigt: VMHost Zeroization : Erase all data, including configuration and log files ? [yes,no] (no) yes warning: Vmhost will reboot and may not boot without configuration Erase all data, including configuration and log files? [yes,no] (no) yes
Bevor Sie beginnen:
-
Stellen Sie sicher, dass das Gerät Zugriff auf die folgenden Netzwerkressourcen hat:
-
Der DHCP-Server, der den Speicherort des Software-Images und der Konfigurationsdateien im Netzwerk bereitstellt
Konfigurationsanweisungen finden Sie in der Dokumentation Ihres DHCP-Servers.
-
Der File Transfer Protocol (anonymes FTP), Hypertext Transfer Protocol (HTTP) oder Hypertext Transfer Protocol Secure (HTTPS) oder Trivial File Transfer Protocol (TFTP) Server, auf dem das Software-Image und die Konfigurationsdateien gespeichert sind
Hinweis:Obwohl TFTP unterstützt wird, wird empfohlen, stattdessen FTP oder HTTP zu verwenden, da diese Transportprotokolle zuverlässiger sind.
VORSICHT:HTTP-URLs sind auf eine Länge von 256 Zeichen beschränkt.
-
Ein DNS-Server (Domain Name System) zur Durchführung einer umgekehrten DNS-Suche (nicht unterstützt).
-
(Optional) Ein NTP-Server zur Durchführung der Zeitsynchronisierung im Netzwerk
-
(Optional) Ein Systemprotokollserver (syslog) zur Verwaltung von Systemprotokollmeldungen und -warnungen.
Syslog-Meldungen werden während des ZTP an diesen Syslog-Server weitergeleitet.
-
-
(Optional) Ein HTTP-Proxyserver für den Phone-Home-Server oder den Umleitungsserver.
-
Suchen und notieren Sie die MAC-Adresse für Ihr Gerät.
Auf PTX10008-Geräten befinden sich die Verwaltungs-MAC-Adressen auf Routing-Engines.
Sie können keine Konfiguration bestätigen, während das Gerät den Softwareupdatevorgang durchführt. Wenn Sie eine Konfiguration bestätigen, während das Gerät die automatische Installation der Konfigurationsdatei ausführt, wird der Prozess angehalten, und die Konfigurationsdatei wird nicht aus dem Netzwerk heruntergeladen.
So aktivieren Sie die Zero-Touch-Bereitstellung für ein Gerät mit DHCP-Optionen:
Zero-Touch-Bereitstellung mit DHCPv6-Optionen
Zero Touch Provisioning (ZTP) mit DHCPv6-Optionen wird auf Junos OS Flex-Images nicht unterstützt. Ein Flex-Bild hat das Wort "flex" im Dateinamen. Hier ist ein Beispieldateiname eines Flex-Images: jinstall-host-qfx-5e-flex-x86-64-20.4R3.8-secure-signed.tgz.
Das DHCPv6-Protokoll verfügt nicht über eine Subnetzoption für das IA_NA (Identitätszuordnung für nicht temporäre Adressen), um Subnetzrouten zu lernen und zu installieren. Stattdessen wird die Subnetzroute über das Neighbor Discovery Protocol installiert.
Bei IPv6 kündigen Geräte regelmäßig IPv6-Präfixe zusammen mit anderen Verbindungsparametern mithilfe von Router Advertisement (Registrierungsstelle)-Nachrichten an. Sobald der DHCPv6-Client gebunden ist, erlernt das Neighbor Discovery Protocol (NDP) auf dem Client (Juniper-Gerät mit ZTP) diese Präfixe und installiert die Präfixrouten über die Client-Schnittstelle, wobei der nächste Hop als Link zur lokalen Adresse des Gateway-Geräts dient.
Auf dem Clientgerät ist die Konfiguration der Router-Werbung zusammen mit der DHCPv6-Konfiguration standardmäßig aktiviert.
-
Stellen Sie sicher, dass das Gerät Zugriff auf die folgenden Netzwerkressourcen hat:
-
Der DHCP-Server, der den Speicherort des Software-Images und der Konfigurationsdateien im Netzwerk bereitstellt
Konfigurationsanweisungen finden Sie in der Dokumentation Ihres DHCP-Servers.
-
Auf der MX-Serie der File Transfer Protocol (anonymes FTP), Trivial File Transfer Protocol (TFTP), Hypertext Transfer Protocol (HTTP) oder Hypertext Transfer Protocol Secure (HTTPS) Server, auf dem das Software-Image und die Konfigurationsdateien gespeichert sind.
VORSICHT:HTTP-URLs sind auf eine Länge von 256 Zeichen beschränkt.
-
Auf den Geräten EX3400, EX4300, QFX5100 und QFX5200 der HTTP- (Hypertext Transfer Protocol) oder HTTPS-Server (Hypertext Transfer Protocol Secure), auf dem das Software-Image und die Konfigurationsdateien gespeichert sind.
VORSICHT:HTTP-URLs sind auf eine Länge von 256 Zeichen beschränkt.
-
(Optional) Ein HTTP-Proxyserver für den Phone-Home-Server oder den Umleitungsserver.
-
-
Suchen und notieren Sie die auf dem Gerät aufgedruckte MAC-Adresse.
Zero Touch Provisioning (ZTP) ermöglicht die automatische Bereitstellung von Juniper Netzwerkgeräten, die Sie Ihrem Netzwerk hinzufügen. Sie können jedes unterstützte Gerät Bereitstellung, indem Sie entweder ein auszuführendes Skript oder eine zu ladende Konfigurationsdatei verwenden.
Um ZTP zu verwenden, konfigurieren Sie einen DHCP-Server, um die erforderlichen Informationen bereitzustellen. Wenn Sie den DHCP-Server nicht so konfigurieren, dass er diese Informationen bereitstellt, startet das Gerät mit der vorinstallierten Software und der werkseitigen Standardkonfiguration. Wenn sich Ihr Gerät nicht im werkseitigen Standardzustand befindet, können Sie den request system zeroize Befehl ausgeben.
Optional können Sie einen HTTP-Proxyserver für den Phone-Home-Server oder den Umleitungsserver konfigurieren. Wenn der Phone-Home-Client Informationen über den HTTP-Proxyserver über DHCP-Option 17 Unteroption 8 erhält, erstellt er einen transparenten HTTPS-Tunnel mit dem Proxyserver. Sobald der Tunnel eingerichtet ist, verwendet der Phone-Home-Client den Tunnel als Proxy für den Phone-Home-Server oder Umleitungsserver. Der Phone-Home-Client lädt das Software-Image und die Konfigurationsdatei über den Tunnel auf das Gerät herunter. Sobald das Bootstrapping abgeschlossen ist, wird das Gerät neu gestartet und der Tunnel beendet.
Ab Junos OS Version 20.2R1-S1 wird der DHCPv6-Client von den Switches der MX-Serie, EX3400, EX4300, QFX5100 und QFX5200 unterstützt. Sowohl DHCPv4- als auch DHCPv6-Clients sind Teil der Standardkonfiguration. Während des Bootstrap-Prozesses fordert das Gerät zunächst über den DHCPv4-Client Informationen zum Image und zur Konfigurationsdatei vom DHCP-Server an. Das Gerät überprüft die DHCPv4-Bindungen nacheinander. Wenn ein Fehler mit einer der DHCPv4-Bindungen auftritt, sucht das Gerät weiterhin nach Bindungen, bis die Bereitstellung erfolgreich ist. Wenn jedoch keine DHCPv4-Bindungen vorhanden sind, prüft das Gerät auf DHCPv6-Bindungen und führt den gleichen Prozess wie bei DHCPv4 aus, bis das Gerät erfolgreich bereitgestellt werden kann. Der DHCP-Server verwendet die DHCPv6-Optionen 59 und 17 und die entsprechenden Unteroptionen, um ZTP-bezogene Informationen zwischen sich und dem DHCP-Client auszutauschen.
Sie können keine Konfiguration bestätigen, während das Gerät den Softwareupdatevorgang durchführt. Wenn Sie eine Konfiguration bestätigen, während das Gerät die automatische Installation der Konfigurationsdatei ausführt, wird der Prozess angehalten, und die Konfigurationsdatei wird nicht aus dem Netzwerk heruntergeladen.
So verwenden Sie die Zero-Touch-Bereitstellung für ein Gerät mit DHCPv6-Optionen:
Zero-Touch-Bereitstellung auf Firewalls der SRX-Serie
- Verständnis von Zero Touch Provisioning auf Firewalls der SRX-Serie
- Konfigurieren der Zero-Touch-Bereitstellung auf einer Firewall der SRX-Serie
- Grundlegendes zur werkseitigen Standardkonfiguration der Firewall der SRX-Serie für eine vollständig automatisierte Bereitstellung
Verständnis von Zero Touch Provisioning auf Firewalls der SRX-Serie
Dieses Thema enthält die folgenden Abschnitte:
Verständnis von ZTP auf Firewalls der SRX-Serie
Zero Touch Provisioning (ZTP) ermöglicht Ihnen die automatische Bereitstellung und Konfiguration von Geräten und minimiert den größten Teil der manuellen Eingriffe, die beim Hinzufügen von Geräten zu einem Netzwerk erforderlich sind. ZTP wird auf SRX300-, SRX320-, SRX340-, SRX345-, SRX550M- und SRX1500-Geräten unterstützt.
Ab Junos OS Version 20.2R1 auf Geräten der Serien SRX300, SRX320, SRX340, SRX345, SRX550 HM und SRX1500 können Sie die Zero-Touch-Bereitstellung mit DHCP-Optionen für die Bereitstellung Ihres Geräts verwenden. Weitere Informationen finden Sie unter Zero-Touch-Bereitstellung mit DHCP-Optionen .
ZTP wird derzeit auf den Ports xe-0/0/16 und xe-0/0/17 auf der SRX1500 unterstützt. Um die Verwendung dieser Ports zu vermeiden, wurden die folgenden Standardkonfigurationen zu den Ports xe-0/0/18 und xe-0/0/19 hinzugefügt.
set interfaces xe-0/0/18 unit 0 family inet dhcp vendor-id Juniper-srx1500
set interfaces xe-0/0/19 unit 0 family inet dhcp vendor-id Juniper-srx1500
set security zones security-zone untrust interfaces xe-0/0/18.0 host-inbound-traffic system-services dhcp
set security zones security-zone untrust interfaces xe-0/0/18.0 host-inbound-traffic system-services tftp
set security zones security-zone untrust interfaces xe-0/0/18.0 host-inbound-traffic system-services https
set security zones security-zone untrust interfaces xe-0/0/19.0 host-inbound-traffic system-services dhcp
set security zones security-zone untrust interfaces xe-0/0/19.0 host-inbound-traffic system-services tftp
set security zones security-zone untrust interfaces xe-0/0/19.0 host-inbound-traffic system-services https
ZTP auf Firewalls der SRX-Serie ist für den ersten Start und die Konfiguration des Geräts beim Einschalten des Geräts verantwortlich. Diese Funktionalität umfasst:
-
Bereitstellung eines minimalen Bootstrappings des Geräts. Die Firewall der SRX-Serie wird mit einer werkseitigen Standardkonfiguration ausgeliefert. Die werkseitige Standardkonfiguration enthält die URL des Umleitungsservers, der verwendet wird, um eine Verbindung mit dem zentralen Server über eine sichere verschlüsselte Verbindung herzustellen.
-
Automatische Verbindung mit dem Server über das Internet und Herunterladen der vom Kunden oder Benutzer angegebenen Konfiguration und des Junos OS-Images vom Server, wenn die Firewall der SRX-Serie mit der werkseitigen Standardkonfiguration hochgefahren wird. Zuerst wird das neue Image installiert, dann wird die Erstkonfiguration auf der Firewall der SRX-Serie angewendet und bestätigt.
ZTP bietet die folgenden Vorteile:
-
Simplifizierte und schnellere Bereitstellung
-
Erhöhte Konfigurationsgenauigkeit
-
Unterstützung für die Skalierung des Netzwerks ohne zusätzliche Ressourcen
Der ZTP-Prozess verwendet den Netzwerkaktivator zur anfänglichen Bereitstellung der Firewalls der SRX-Serie.
Network Activator – Überblick
Network Service Activator ermöglicht eine schnelle Geräteerkennung und -bereitstellung für eine automatisierte Konfiguration, wodurch eine komplexe Geräteeinrichtung vermieden wird.
Network Activator stellt zunächst Firewalls der SRX-Serie (in dieser Dokumentation im Folgenden als Remote-Geräte bezeichnet) bereit, die sich an den Standorten der Endbenutzer befinden. Die Remote-Geräte laden ein Boot-Image und anfängliche Konfigurationsdateien von Servern herunter, auf denen Network Activator gehostet wird, wobei ein Prozess verwendet wird, der eine vollständige Autorisierung und Authentifizierung für alle Interaktionen ermöglicht. Wenn die anfängliche Bereitstellung abgeschlossen ist, kommuniziert das Remote-Gerät mit einem Management-Server, der dann mit der Verwaltung und Überwachung des Remote-Geräts beginnt.
Network Activator verwendet eine verteilte Architektur zur Unterstützung von Remote-Geräten. Network Activator wird auf einem zentralen Verwaltungsserver (zentraler Server) und mehreren regionalen Verwaltungsservern (regionale Server) installiert. Ein Gerät kommuniziert direkt mit dem ihm zugewiesenen regionalen Server. Die verteilte Architektur optimiert die Effizienz des anfänglichen Bereitstellungsprozesses und trägt zu einer hohen Leistung und Skalierung des Netzwerks bei.
Abbildung 1 Veranschaulicht die verteilte Architektur und die am anfänglichen Bereitstellungsprozess beteiligten Komponenten.
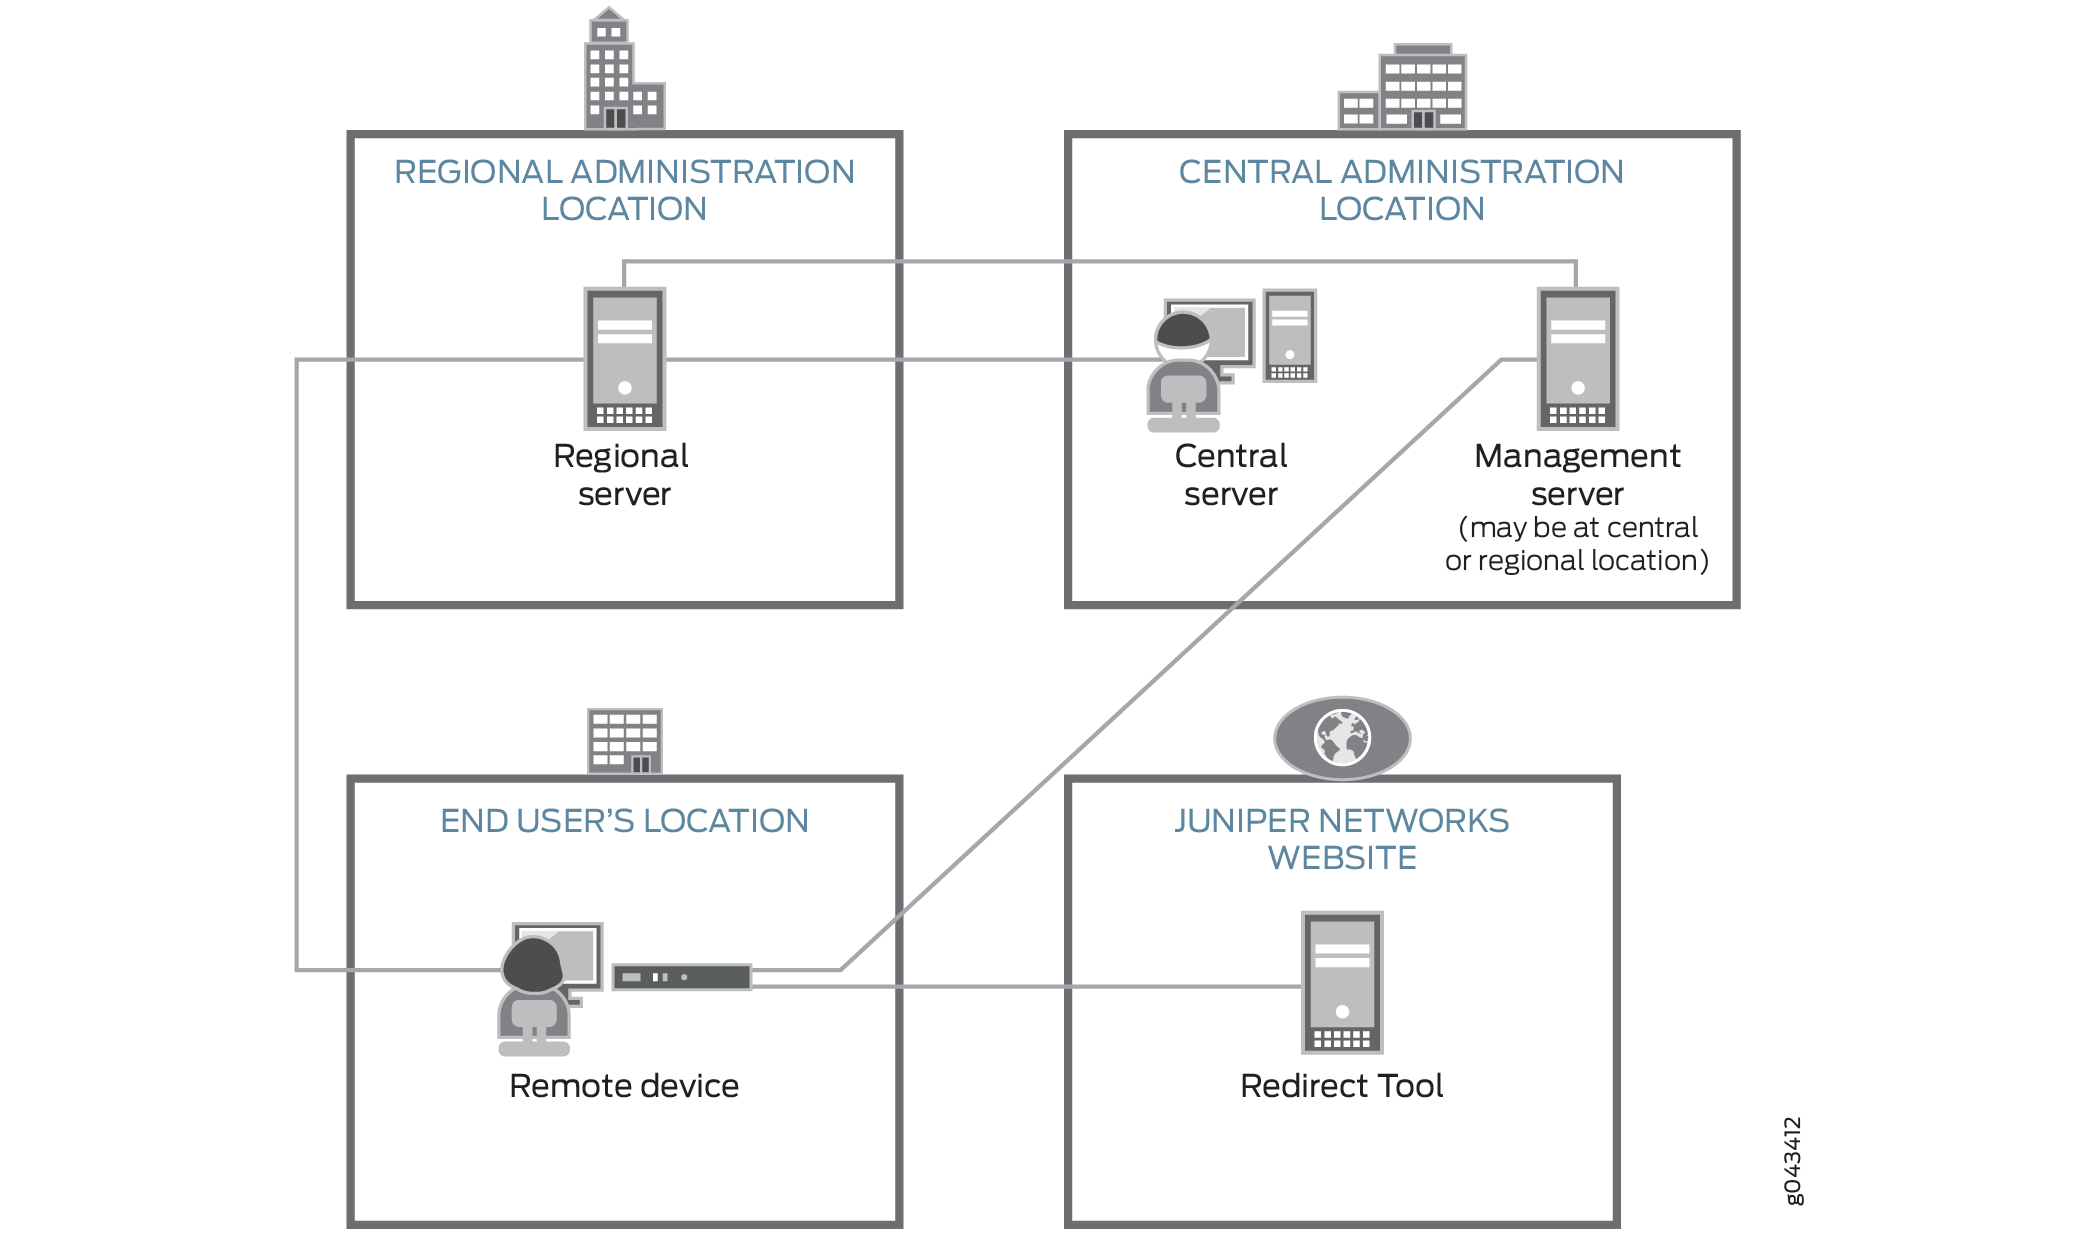 beteiligte Komponenten
Die Rollen der Komponenten im anfänglichen Bereitstellungsprozess sind wie folgt:
-
Das Remote-Gerät sendet Anforderungen für die erste Bereitstellung. Das Remote-Gerät befindet sich am Standort des Endbenutzers.
-
Das Umleitungstool bietet die Authentifizierung und Autorisierung für Remote-Geräte für den Zugriff auf die ihnen zugewiesenen regionalen Server mithilfe von digitalen ITU-T X.509-PKI-Zertifikaten (Private Key Infrastructure). Der Redirect-Service wird auf Amazon Web Services (AWS) gehostet und von Juniper Networks betrieben und gewartet.
-
Der zentrale Server hostet Network Activator und kommuniziert mit den regionalen Activator-Servern. Administratoren bei einem Service Provider oder einem zentralen Unternehmensstandort interagieren mit diesem Server, um Network Activator zu installieren und einzurichten. Der zentrale Server befindet sich an einem zentralen geografischen Standort für den Service Provider.
-
Der regionale Server hostet auch Network Activator. Dieser Server speichert Informationen über die ihm zugewiesenen Remote-Geräte und kommuniziert direkt mit diesen Geräten. Dieser Server befindet sich in der Regel an einem regionalen Verwaltungsstandort, den der Anbieter für den Endbenutzer festlegt.
Abbildung 2 veranschaulicht den anfänglichen Bereitstellungsworkflow.
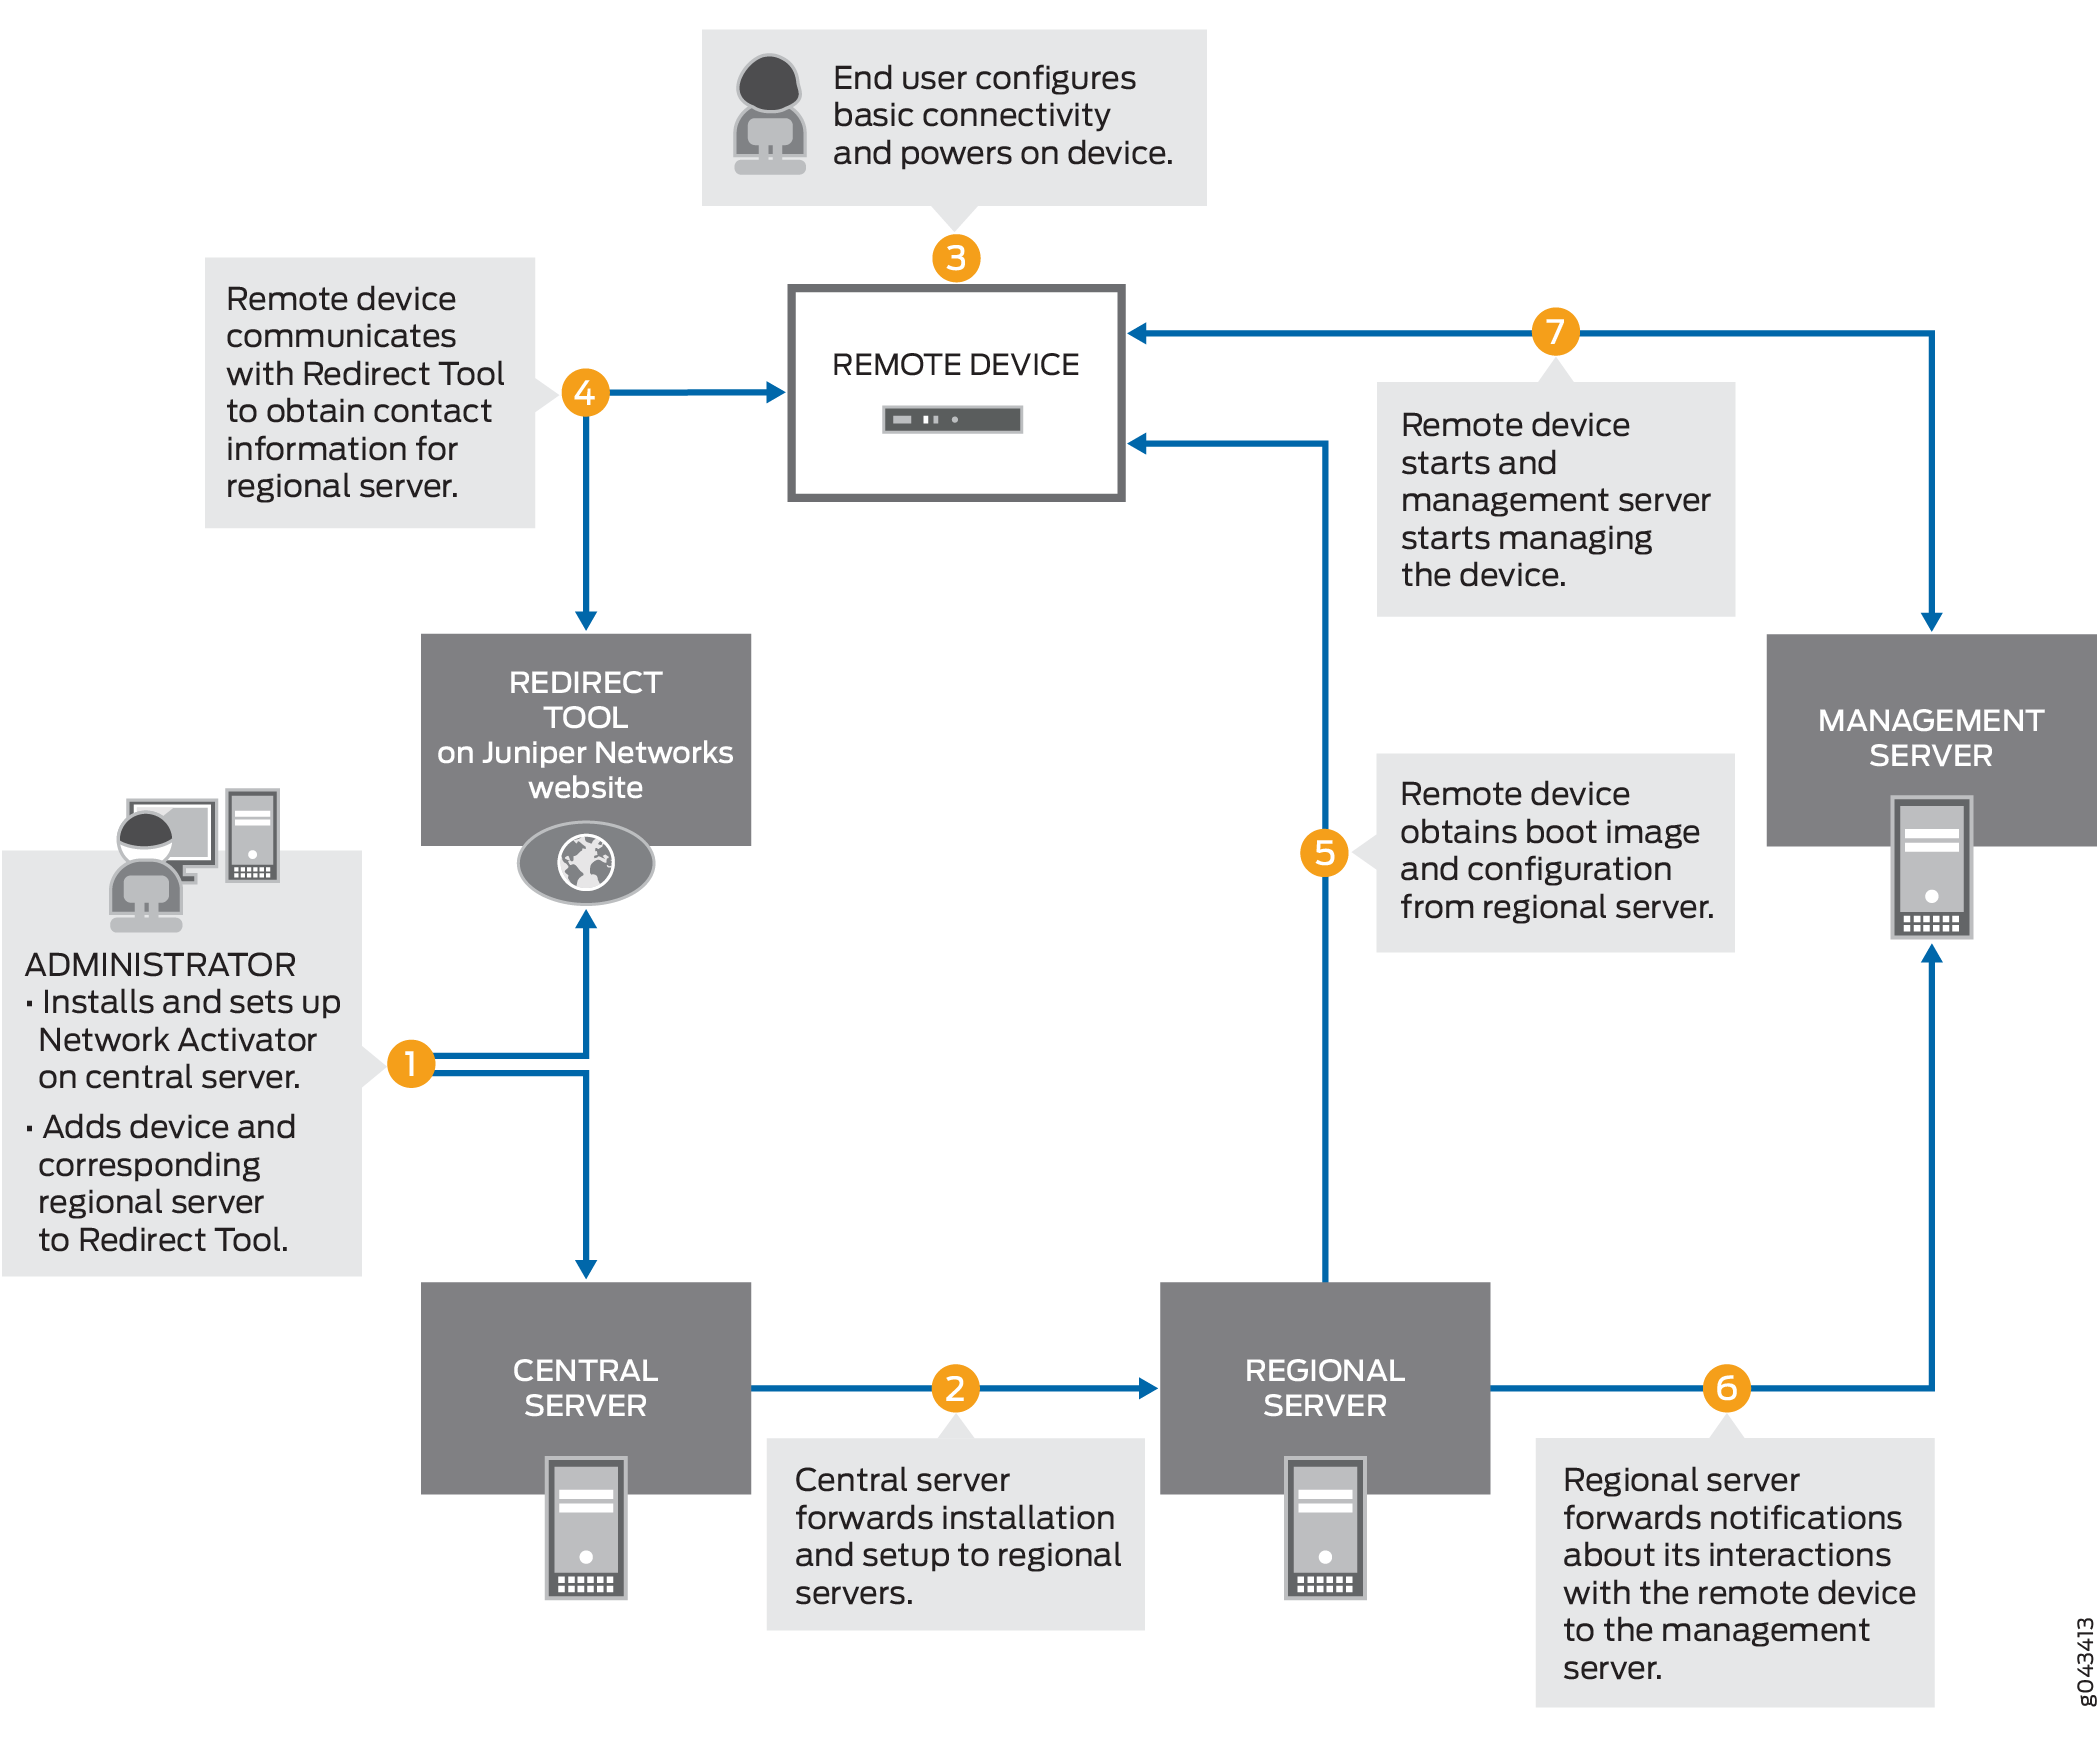
Im Einzelnen läuft der Provisioning-Workflow wie folgt ab:
-
Der Administrator beim Service Provider:
-
Installiert und richtet Network Activator auf dem zentralen Server ein.
-
Fügt Remote-Geräte und regionale Server im Umleitungstool hinzu.
-
-
Der zentrale Server leitet die Installation an die regionalen Server weiter.
-
Der Endbenutzer schaltet das Remote-Gerät ein, verbindet es mit einem Computer und gibt den Authentifizierungscode auf der Webseite ein, um eine Anfrage für die erste Bereitstellung zu senden.
-
Das Gerät überträgt sein X.509-Zertifikat und seinen vollqualifizierten Domänennamen (FQDN) als Bereitstellungsanforderung an das Umleitungstool.
-
Das Umleitungstool durchsucht seinen Datenspeicher nach dem regionalen Server, den der Administrator für dieses Gerät angegeben hat, und bestätigt, dass die Anforderung des Geräts dem für den Server angegebenen X.509-Zertifikat entspricht.
-
Das Umleitungstool sendet Kontaktinformationen für den regionalen Server an das Gerät.
-
Das Gerät sendet eine Anforderung an den regionalen Server für die URL des Startimages und den Speicherort der Erstkonfiguration.
-
Der regionale Server sendet die Informationen an das Gerät.
-
Das Gerät ruft das Startimage und die Konfiguration vom regionalen Server ab.
-
Das Gerät verwendet das Startimage und die Konfiguration, um zu starten und betriebsbereit zu werden.
Einschränkungen
-
Es gibt keine Einschränkungen hinsichtlich der Anzahl der Versuche zur Eingabe des richtigen Aktivierungscodes.
-
Wenn das Remote-Gerät den Server nicht erreichen kann (weil die konfigurierte Adresse in der werkseitigen Standardkonfiguration nicht korrekt ist oder der Server ausgefallen ist usw.), versucht das Remote-Gerät, eine Verbindung zu einem alternativen Server herzustellen (sofern in der werkseitigen Standardkonfiguration konfiguriert). Wenn nur ein Server konfiguriert ist, können Sie erneut versuchen, eine Verbindung herzustellen. In solchen Szenarien wird empfohlen, das Gerät manuell über die Konsole zu konfigurieren.
-
Die Captive Portal-Umleitung, die für die automatische Weiterleitung von Benutzern auf die Authentifizierungs-Webseite zur Eingabe des Aktivierungscodes erforderlich ist, wird nicht unterstützt. Sie müssen manuell zur Aktivierungsseite navigieren, nachdem Sie eine Verbindung mit dem Gerät hergestellt haben.
Konfigurieren der Zero-Touch-Bereitstellung auf einer Firewall der SRX-Serie
Bevor Sie beginnen:
-
Packen Sie das Gerät aus, installieren Sie es, schließen Sie die erforderliche Verkabelung ab, schließen Sie einen Laptop oder ein anderes Endgerät an und schalten Sie das Gerät ein. Weitere Informationen finden Sie im Hardware-Installationshandbuch für Ihr Gerät.
-
Schließen Sie für SRX300-, SRX320-, SRX340-, SRX345- und SRX550M-Geräte das Verwaltungsgerät an und greifen Sie auf die J-Web-Schnittstelle zu.
Weitere Informationen finden Sie unter Schnellstartanleitungen der jeweiligen Geräte unter SRX300, SRX320, SRX340, SRX345 und SRX550M.
Sie haben die Möglichkeit, ZTP zu nutzen; Sie können diese Option verwenden oder überspringen und mit J-Web-Assistenten fortfahren.
-
Bevor Sie bei SRX1500-Geräten J-Web zur Konfiguration Ihres Geräts verwenden können, müssen Sie auf die CLI zugreifen, um die Root-Authentifizierung und die Verwaltungsschnittstelle zu konfigurieren. Weitere Informationen finden Sie unter Einrichten des SRX1500 Services Gateway.
Dieser Abschnitt enthält eine Schritt-für-Schritt-Anleitung zur Verwendung von ZTP auf einer Firewall der SRX-Serie für die erste Bereitstellung des Geräts.
So Bereitstellung Sie eine SRX-Serie Firewall mit ZTP:
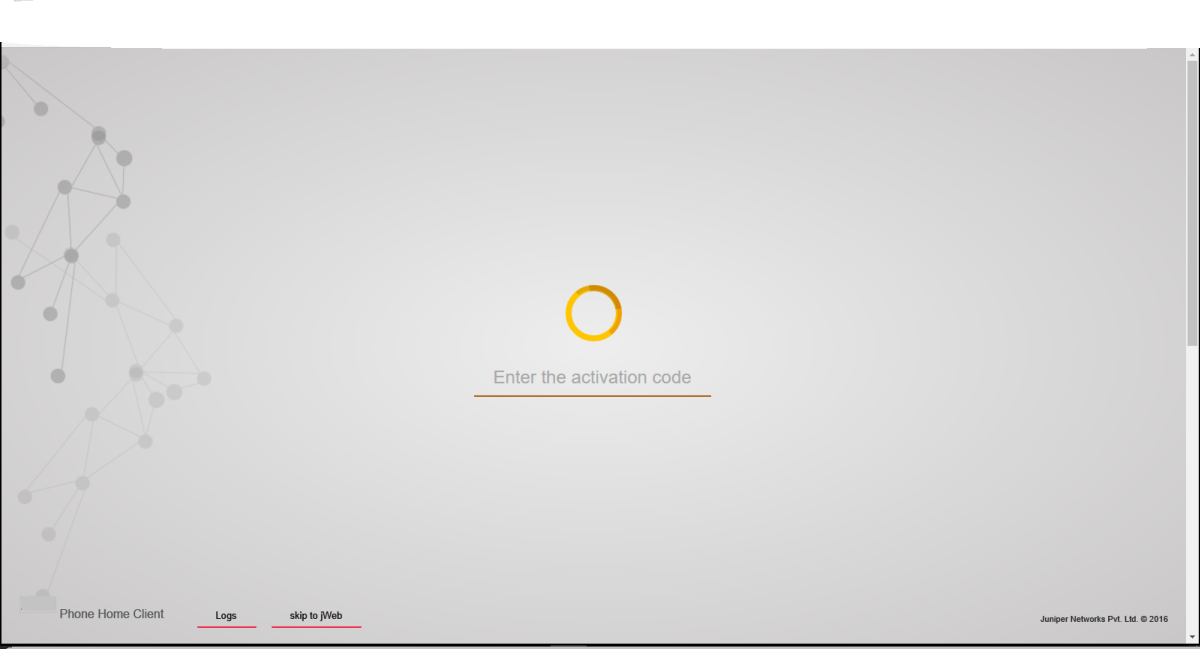
- Starten Sie einen Webbrowser auf dem Verwaltungsgerät, und geben Sie den Authentifizierungscode auf der Webseite ein, wie in Abbildung 3 gezeigt.
Abbildung 3: Eingabe des Aktivierungscodes für ZTP
Nachdem das Gerät erfolgreich authentifiziert wurde, beginnt es mit dem Herunterladen des Software-Images und der Erstkonfiguration vom Server, wie in Abbildung 4 dargestellt.
Abbildung 4: Initiieren des ZTP-Prozesses (Herunterladen von Software-Bildern)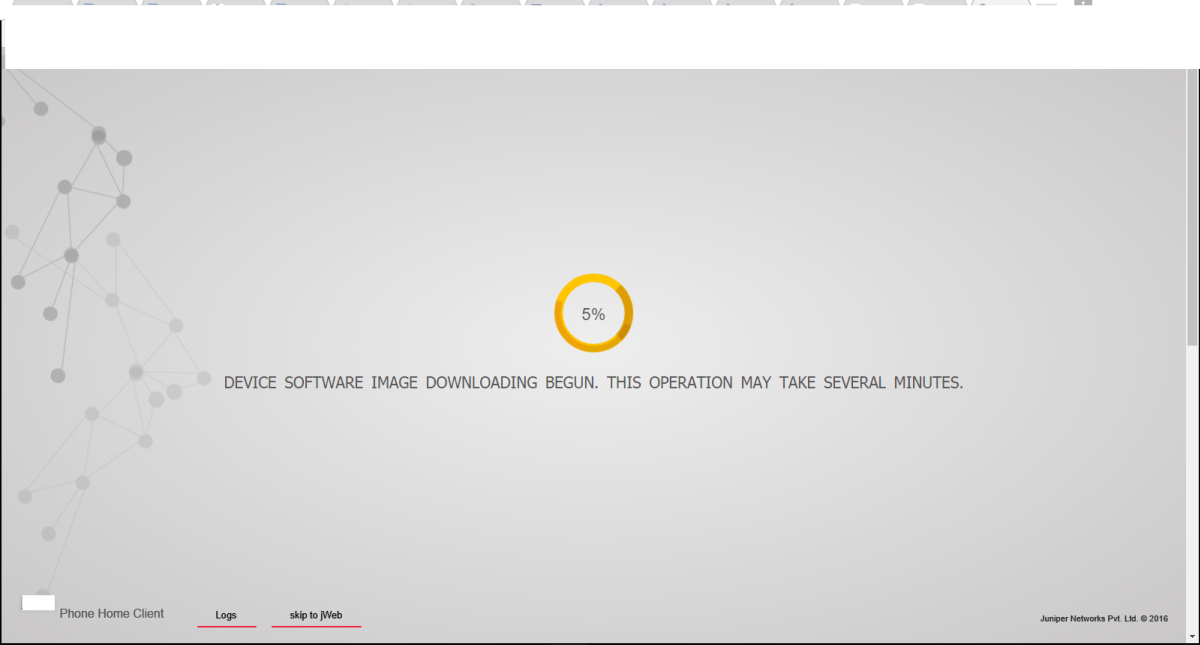
In diesem Schritt:
-
Der Aktivierungscode wird an den Server gesendet, und wenn die Authentifizierung erfolgreich ist, überträgt der Server die Erstkonfiguration an das Gerät. Wenn die Authentifizierung nicht erfolgreich ist, werden Sie aufgefordert, den richtigen Code einzugeben.
-
Der Server kann optional ein neues Software-Image auf die Firewall der SRX-Serie übertragen. In diesem Fall wird zuerst das neue Image installiert, und dann wird die Erstkonfiguration angewendet und auf dem Gerät bestätigt.
Das neue Image wird installiert, und dann wird die Erstkonfiguration auf dem Gerät angewendet und bestätigt. Wenn der Vorgang abgeschlossen ist, wird eine Bestätigungsmeldung angezeigt, wie in Abbildung 5 dargestellt.
Abbildung 5: Abschließen des ZTP-Prozesses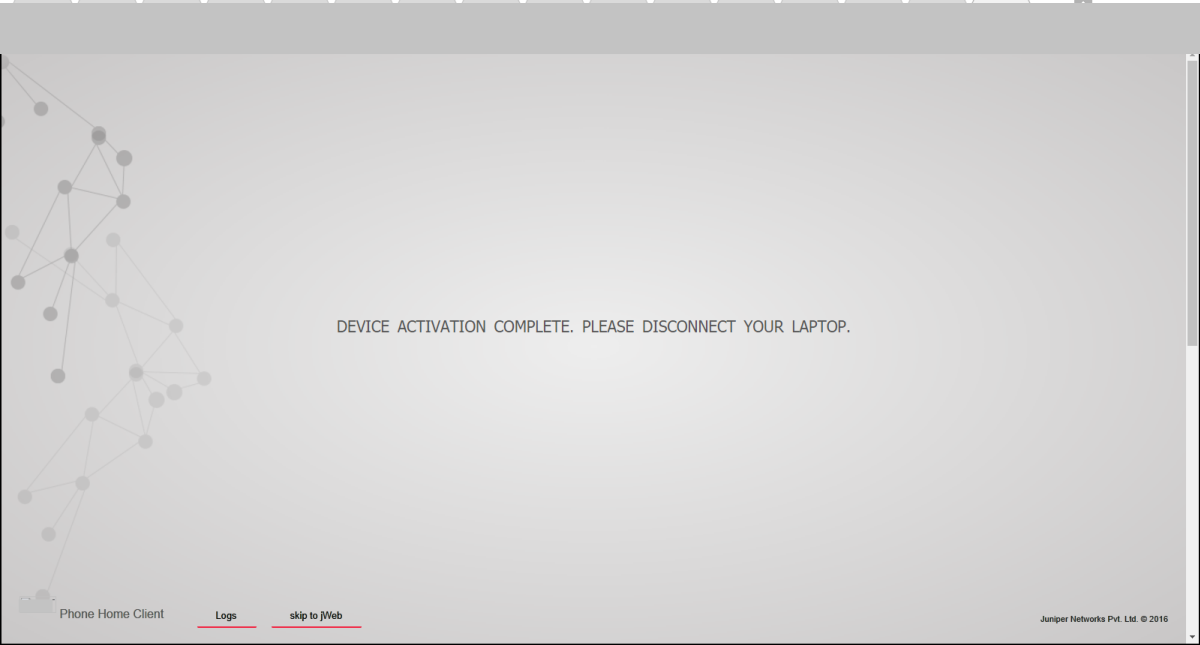
-
Nach erfolgreicher Installation des neuen Software-Images und der neuen Konfiguration auf dem System sendet der Client die bootstrap-complete Benachrichtigung an den Server, der das Image und die Konfiguration bereitgestellt hat. Nachdem die Benachrichtigung gesendet wurde, wird die Konfiguration, die die Namen der Server enthält, aus dem System gelöscht. Wenn Sie ZTP das nächste Mal verwenden, müssen Sie die URL des Umleitungsservers explizit konfigurieren.
Im Falle eines Fehlers in irgendeiner Phase wird das Verfahren von vorne begonnen.
Der ZTP-Prozess führt ein Upgrade oder Downgrade der Junos OS-Version durch. Wenn Sie während eines Downgrades einer Firewall der SRX-Serie ein Downgrade auf eine Softwareversion vor Junos OS Version 15.1X49-D100 durchführen, in der ZTP nicht unterstützt wird, findet die automatische Installationsphase des ZTP-Prozesses nicht statt.
Für SRX300-, SRX320-, SRX340-, SRX345- und SRX550M Geräte ist ZTP die Standardmethode für die Bereitstellung der Geräte. Wenn Sie jedoch die J-Web-basierte Bereitstellung verwenden möchten (J-Web-Setupassistenten werden für die SRX300 Gerätereihe und SRX550M Geräte unterstützt), können Sie anstelle von ZTP die im Clientportal bereitgestellte Option verwenden, um zu den J-Web-Setupassistenten zu wechseln, um die anfängliche Softwarekonfiguration Ihres Geräts durchzuführen.
Wenn Sie die Option Skip to JWeb (Zu JWeb überspringen ) auswählen, müssen Sie das Kennwort für den Systemstamm Authentifizierung konfigurieren, wie in Abbildung 6 dargestellt.
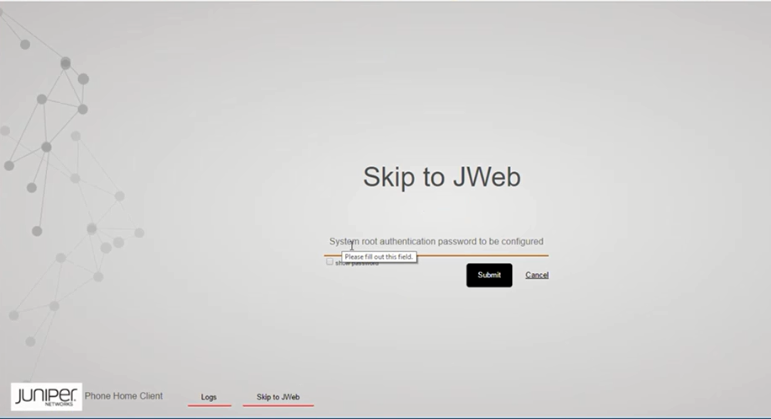 für die Systemstammauthentifizierung
Bei SRX1500-Geräten wird die Option "Zu JWeb springen " nicht unterstützt. Um auf J-Web zugreifen zu können, muss die ZTP-Client-Konfiguration während der Ersteinrichtung von SRX1500 über die CLI gelöscht werden.
Grundlegendes zur werkseitigen Standardkonfiguration der Firewall der SRX-Serie für eine vollständig automatisierte Bereitstellung
Ihr Services Gateway wird mit einer werkseitigen Standardkonfiguration ausgeliefert. Im Folgenden finden Sie ein Beispiel für die Standardkonfiguration, die die Konfiguration für ZTP enthält:
system {
    phone-home {
        rfc-compliant;
        server https://redirect.juniper.net;
    }
}
Beachten Sie, dass in dieser Konfiguration:
-
servergibt den Namen oder die IP-Adresse des Servers an. Die werkseitige Standardkonfiguration einer Firewall der SRX-Serie kann IP-Adressen von mehr als einem Server enthalten. -
rfc-compliantgibt an, dass der Server nach einem Upgrade bestimmte Verhaltensweisen erzwingt, die mit den RFC-Standards konform sind.
Standardmäßig ist die Konfiguration der automatischen Systeminstallation Teil der werkseitigen Standardkonfiguration des Geräts. Daher muss der Administrator sicherstellen, dass die Konfigurationsdatei, die vom regionalen Server an das Remote-Gerät (Firewall der SRX-Serie) gesendet wird, die delete system autoinstallation Option in der werkseitigen Standardkonfiguration enthalten muss.
Überwachung der Zero-Touch-Bereitstellung
Sie können die Konsolen- und Betriebsmodusbefehle verwenden, um die Zero-Touch-Bereitstellung zu überwachen.
- Verwenden der Konsole zur Überwachung der Zero-Touch-Bereitstellung in Junos OS
- Verwenden von Systemprotokollwarnungen zur Überwachung der Zero-Touch-Bereitstellung
- Überwachen der Zero-Touch-Bereitstellung mithilfe von Fehlermeldungen
- Verwenden von Systemprotokolldateien zur Überwachung der Zero-Touch-Bereitstellung in Junos OS mithilfe von DHCP-Optionen
- Verwenden von Systemprotokolldateien zur Überwachung der Zero-Touch-Bereitstellung in Junos OS mithilfe von DHCPv6-Optionen
- Verwenden des Befehls show dhcp client binding
- Verwenden des Befehls show dhcpv6 client binding
- Verwenden des Befehls show dhcp client statistics
- Verwenden des Befehls show dhcpv6 client statistics
Verwenden der Konsole zur Überwachung der Zero-Touch-Bereitstellung in Junos OS
Die folgenden ZTP-Aktivitäten (Zero Touch Provisioning) werden während des ZTP-Prozesses auf der Konsole angezeigt:
-
Start- und Endzeiten des ZTP-Prozesses.
-
Listen der gebundenen und ungebundenen DHCP-Clientschnittstellen.
-
DHCP-Optionen, die DHCP-Server an DHCP-Clients senden.
-
Protokolle, die angeben, welche Schnittstellen für ZTP verwendet werden.
-
ZTP-Parameter, die DHCP-Clients von DHCP-Servern abrufen.
-
Dateinamen von Konfigurations- und Image-Dateien, Namen von Dateiservern, Protokolle zum Abrufen von Dateien und Zeiten, zu denen DHCP-Server Konfigurations- und Image-Dateien abrufen.
-
Fehlerzustände, die dadurch verursacht werden, dass sich Dateien nicht auf Servern befinden, oder nicht erreichbare Server und Timeouts.
-
Anzahl der durchgeführten Versuche und Anzahl der verbleibenden Versuche für die Wiederholung im aktuellen ZTP-Zyklus.
-
Abschluss der Dateiübertragungen.
-
Installation, Neustart und Status des ZTP-Prozesses.
-
Interner Zustandsfehler und Beendigung des ZTP-Prozesses.
-
Protokolle für das Hinzufügen oder Löschen von Standardrouten.
Verwenden von Systemprotokollwarnungen zur Überwachung der Zero-Touch-Bereitstellung
Zweck
In diesem Beispiel werden Sie durch die Systemprotokollwarnung darauf hingewiesen, dass das automatische Imageupgrade gestartet wird.
Aktion
Verwenden Sie die folgende Systemprotokollwarnung, um den Prozess des automatischen Imageupgrades zu überwachen.
“ALERT:Auto-image upgrade will start. This can terminate config CLI session(s). Modified configuration will be lost. To stop Auto-image, in CLI do the
following: 'edit; delete chassis auto-image-upgrade; commit'.”

“Checking whether image upgrade is already invoked”
Bedeutung
Diese Systemprotokollwarnung gibt an, dass das Auto-Image-Upgrade gestartet wird, und enthält Informationen zum Stoppen des Auto-Image-Upgrade-Prozesses.
Überwachen der Zero-Touch-Bereitstellung mithilfe von Fehlermeldungen
Zweck
Fehlermeldungen enthalten Informationen darüber, welche DHCP-Optionen nicht konfiguriert sind.
Aktion
Verwenden Sie die Informationen in der folgenden Fehlermeldung, um herauszufinden, welche DHCP-Optionen nicht konfiguriert sind.
“DHCP Log Server Option”
“DHCP Host Name Option”
“DHCP NTP Server Option”
Bedeutung
Die Fehlermeldung weist darauf hin, dass die Optionen DHCP-Protokollserver, Hostname und NTP-Server nicht konfiguriert sind.
Verwenden von Systemprotokolldateien zur Überwachung der Zero-Touch-Bereitstellung in Junos OS mithilfe von DHCP-Optionen
Zweck
Systemprotokolldateien enthalten Informationen zum Status des automatischen Upgradeprozesses, Listen der gebundenen und ungebundenen DHCP-Clientschnittstellen, IP-Adressen von Dateiservern, Namen und Speicherorte von Image- und Konfigurationsdateien sowie erfolgreiche und fehlgeschlagene Versuche zum Abrufen von Konfigurations- und Imagedateien.
Aktion
Verwenden Sie die Informationen in den folgenden Systemprotokolldateien, um den Prozess der automatischen Aktualisierung zu überwachen.
Auto Image Upgrade: Start fetching config-file file from server 10.1.1.1 through irb using ftp


Auto Image Upgrade: Tried [2] attempts to fetch config-file file from server 10.1.1.1 through irb. Summary: "Retrieving /config-file
:: Failed to open file.". To retry [4] times.


Auto Image Upgrade: Tried [4] attempts to fetch config-file file from server 10.1.1.1 through irb. Summary: "Retrieving /config-fileconfig-file
:: Failed to open file.". To retry [2] times.

Auto Image Upgrade: Tried [6] attempts to fetch config-file file from server 10.1.1.1 through irb. Summary: "Retrieving /config-file
:: Failed to open file.". To retry [0] times.


Auto Image Upgrade: All [6] attempts to fetch config-file file from server 10.1.1.1 through irb FAILED. Start retry again in few minutes.
Bedeutung
Diese Systemprotokolldateien geben an, dass sechs fehlgeschlagene Versuche zum Abrufen der Konfigurationsdatei vom Dateiserver, die IP-Adresse des Dateiservers, der Name der DHCP-Clientschnittstelle und die Anzahl der Wiederholungsversuche aufgetreten sind.
Verwenden von Systemprotokolldateien zur Überwachung der Zero-Touch-Bereitstellung in Junos OS mithilfe von DHCPv6-Optionen
Zweck
Systemprotokolldateien enthalten Informationen zum Status des automatischen Upgradeprozesses, Listen der gebundenen und ungebundenen DHCP-Clientschnittstellen, IP-Adressen von Dateiservern, Namen und Speicherorte von Image- und Konfigurationsdateien sowie erfolgreiche und fehlgeschlagene Versuche zum Abrufen von Konfigurations- und Imagedateien.
Aktion
Verwenden Sie die Informationen in den folgenden Systemprotokolldateien, um den Prozess der automatischen Aktualisierung zu überwachen.
Auto Image Upgrade: Tried [2] attempts to fetch junos-vmhost-install
-20.2.tgz file from server 2001:db8::1 through et-0
/0/0:2. Summary: "fetch-secure: https://[2001:*: Connection refused". To retry
[4] times.


Auto Image Upgrade: Tried [4] attempts to fetch junos-vmhost-install
-20.2.tgz file from server 2001:db8::1 through et-0
/0/0:2. Summary: "fetch-secure: https://[2001:*: Connection refused". To retry
[2] times.

Auto Image Upgrade: Tried [6] attempts to fetch junos-vmhost-install-
20.2.tgz file from server 2001:db8::1 through et-0
/0/0:2. Summary: "fetch-secure: https://[2001:*: Connection refused". To retry
[0] times.
Bedeutung
Diese Systemprotokolldateien geben an, dass es sechs fehlgeschlagene Versuche gab, die Image-Datei vom Dateiserver abzurufen, die IP-Adresse des Dateiservers, den Namen der DHCPv6-Clientschnittstelle und die Häufigkeit, mit der der Wiederholungsprozess aufgetreten ist.
Verwenden des Befehls show dhcp client binding
Zweck
Geben Sie den Befehl ein, um die show dhcp client binding DHCP-Clientbindungsinformationen anzuzeigen.
Aktion
Geben Sie den show dhcp client binding Befehl ein, um die IP-Adresse des DHCP-Clients, die Hardwareadresse des DHCP-Clients, die Anzahl der Sekunden, in denen die IP-Adresslease des DHCP-Clients abläuft, den Status der DHCP-Client-IP-Adresse in der Bindungstabelle und den Namen der Schnittstelle mit aktiven Clientbindungen anzuzeigen.
DHCP-Clientbindung anzeigen
user@device# show dhcp client binding
IP address        Hardware address   Expires     State      Interface
10.0.0.0           00:22:83:2a:db:dc  0           SELECTING  irb.0
10.6.6.13          00:22:83:2a:db:dd  49201       BOUND      vme.0
10.0.0.0           00:22:83:2a:db:df  0           SELECTING  xe-0/0/0.0
10.0.0.0           00:22:83:2a:db:e0  0           SELECTING  xe-0/0/1.0
Bedeutung
Die Ausgabe dieses Befehls zeigt, dass es eine Clientschnittstelle gibt, die gebunden ist, und dass es drei Schnittstellen gibt, die DHCP-Angebote vom DHCP-Server empfangen.
Verwenden des Befehls show dhcpv6 client binding
Zweck
Geben Sie den Befehl ein, um die show dhcpv6 client binding DHCP-Clientbindungsinformationen anzuzeigen.
Aktion
Geben Sie den show dhcp6 client binding Befehl ein, um die IP-Adresse des DHCPv6-Clients, die Hardwareadresse des DHCPv6-Clients, die Anzahl der Sekunden, in denen die IP-Adresslease des DHCPv6-Clients abläuft, den Status der DHCPv6-Client-IP-Adresse in der Bindungstabelle und den Namen der Schnittstelle mit aktiven Clientbindungen anzuzeigen.
DHCPv6-Clientbindung anzeigen
user@device# show dhcpv6 client binding
IP/prefix                   Expires    State           ClientType       Interface         Client DUID
2001:db8::10                            57          SELECTING  STATEFUL      em0.0            LL0x3-54:4b:8c:d3:a2:34
2001:db8::10                            46          SELECTING  STATEFUL      em2.0            LL0x3-54:4b:8c:d3:a2:35
2001:db8::10                            38          SELECTING  STATEFUL      et-0/0/0:0.0     LL0x3-54:4b:8c:d3:a2:3b
2001:db8::10                            530         BOUND      STATEFUL      et-0/0/0:1.0     LL0x3-54:4b:8c:d3:a2:3c
Bedeutung
Die Ausgabe dieses Befehls zeigt, dass es eine gebundene Clientschnittstelle gibt und dass es drei Schnittstellen gibt, die DHCPv6-Angebote vom DHCP-Server empfangen.
Verwenden des Befehls show dhcp client statistics
Zweck
Geben Sie den Befehl ein, um DHCP-Clientstatistiken show dhcp client statistics anzuzeigen.
Aktion
Geben Sie den Befehl ein, um DHCP-Clientstatistiken show dhcp client statistics anzuzeigen, z. B. die Anzahl der verworfenen Pakete und die Anzahl der gesendeten und empfangenen DHCP- und BOOTP-Nachrichten.
DHCP-Clientstatistiken anzeigen
user@device# show dhcp client statistics
Packets dropped:
    Total                      14
    Send error                 14
Messages received:
    BOOTREPLY                  5
    DHCPOFFER                  1
    DHCPACK                    4
    DHCPNAK                    0
    DHCPFORCERENEW             0
Messages sent:
    BOOTREQUEST                6751
    DHCPDECLINE                0
    DHCPDISCOVER               6747
    DHCPREQUEST                4
    DHCPINFORM                 0
    DHCPRELEASE                0
    DHCPRENEW                  0
    DHCPREBIND                 0
Bedeutung
Die Ausgabe dieses Befehls zeigt an, wie viele Pakete mit Fehlern verworfen wurden, die Anzahl der empfangenen BOOTREPLY- und DHCPOFFER-Nachrichten und die Anzahl der gesendeten BOOTREQUEST- und DHCPREQUEST-Nachrichten.
Verwenden des Befehls show dhcpv6 client statistics
Zweck
Geben Sie den Befehl ein, um DHCPv6-Clientstatistiken show dhcpv6 client statistics anzuzeigen.
Aktion
Geben Sie den Befehl ein, um DHCPv6-Clientstatistiken show dhcpv6 client statistics anzuzeigen, z. B. die Anzahl der verworfenen Pakete und die Anzahl der gesendeten und empfangenen DHCPv6-Nachrichten.
DHCPv6-Clientstatistiken anzeigen
user@device# show dhcpv6 client statistics
Dhcpv6 Packets dropped:
    Total               20323
    Bad Send            7580
    Bad Options         12743

Messages received:
    DHCPV6_ADVERTISE           13
    DHCPV6_REPLY               109
    DHCPV6_RECONFIGURE         0

Messages sent:
    DHCPV6_DECLINE             0
    DHCPV6_SOLICIT             879
    DHCPV6_INFORMATION_REQUEST 0
    DHCPV6_RELEASE             0
    DHCPV6_REQUEST             9
    DHCPV6_CONFIRM             0
    DHCPV6_RENEW               61
    DHCPV6_REBIND              41
Bedeutung
Die Ausgabe dieses Befehls zeigt an, wie viele Pakete mit Fehlern verworfen wurden und wie viele DHCPV6-Nachrichten empfangen und gesendet wurden.
Tabellarischer Änderungsverlauf
Die Unterstützung der Funktion hängt von der Plattform und der Version ab, die Sie benutzen. Verwenden Sie den Feature-Explorer , um festzustellen, ob eine Funktion auf Ihrer Plattform unterstützt wird.