
AUF DIESER SEITE
IPsec VPN – Übersicht
Lesen Sie dieses Thema, um mehr über die IKE- und IPsec-Paketverarbeitung sowie die IPsec-VPN-Topologien auf Firewalls der SRX-Serie zu erfahren. Erfahren Sie mehr über die Services Processing Cards, die kryptografische Beschleunigung, die Unterstützung von Routing-Protokollen und die Unterstützung des iked-Prozesses.
Ein VPN ist ein privates Netzwerk, das ein öffentliches Netzwerk nutzt, um zwei oder mehr Remote-Standorte zu verbinden. Anstelle von dedizierten Verbindungen zwischen Netzwerken verwenden VPNs virtuelle Verbindungen, die durch öffentliche Netzwerke geroutet (getunnelt) werden. IPsec VPN ist ein Protokoll, das aus einer Reihe von Standards besteht, die zum Aufbau einer VPN-Verbindung verwendet werden.
Ein VPN bietet ein Mittel, mit dem Remote-Computer sicher über ein öffentliches WAN wie das Internet kommunizieren können.
Eine VPN-Verbindung kann zwei LANs (Site-to-Site-VPN) oder einen Remote-Einwahlbenutzer und ein LAN verbinden. Der Datenverkehr, der zwischen diesen beiden Punkten fließt, wird durch gemeinsam genutzte Ressourcen wie Router, Switches und andere Netzwerkgeräte geleitet, aus denen das öffentliche WAN besteht. Um die VPN-Kommunikation während des Durchlaufens des WAN zu sichern, erstellen die beiden Teilnehmer einen IPsec-Tunnel.
Der Begriff Tunnel bezeichnet nicht den Tunnel-Modus (siehe Paketverarbeitung im Tunnel-Modus). Stattdessen bezieht er sich auf die IPsec-Verbindung.
Verwenden Sie den Feature-Explorer , um die Plattform- und Release-Unterstützung für bestimmte Funktionen zu bestätigen.
Im Abschnitt Plattformspezifisches IPsec-VPN-Verhalten finden Sie Hinweise zu Ihrer Plattform.
Weitere Informationen finden Sie im Abschnitt Zusätzliche Plattforminformationen .
IPsec-VPN-Topologien auf Firewalls der SRX-Serie
Im Folgenden sind einige der IPsec-VPN-Topologien aufgeführt, die das Betriebssystem Junos (OS) unterstützt:
-
Site-to-Site-VPNs: Verbinden zwei Standorte in einer Organisation miteinander und ermöglichen eine sichere Kommunikation zwischen den Standorten.
-
Hub-and-Spoke-VPNs: Verbindet Zweigstellen mit der Unternehmenszentrale in einem Unternehmensnetzwerk. Sie können diese Topologie auch verwenden, um Spokes miteinander zu verbinden, indem Sie Datenverkehr über den Hub senden.
-
VPNs für Remotezugriff: Ermöglicht Benutzern, die zu Hause oder unterwegs arbeiten, eine Verbindung zur Unternehmenszentrale und ihren Ressourcen. Diese Topologie wird manchmal als end-to-site tunnel.
Verständnis von IKE- und IPsec-Paketverarbeitung
Ein IPsec-VPN-Tunnel besteht aus Tunnel-Einrichtung und angewendeter Sicherheit. Während der Tunnel-Einrichtung richten die Peers Sicherheitszuordnungen (SAs) ein, die die Parameter für die Sicherung des Datenverkehrs untereinander definieren. Siehe IPsec-Übersicht. Nachdem der Tunnel eingerichtet wurde, schützt IPsec den zwischen den beiden Tunnel-Endpunkten gesendeten Datenverkehr, indem die Sicherheitsparameter angewendet werden, die von den SAs während der Tunnel-Einrichtung definiert wurden. Innerhalb der Junos OS-Implementierung wird IPsec im Tunnel-Modus angewendet, der die Protokolle Encapsulating Sicherheit Payload (ESP) und Authentication Header (AH) unterstützt.
Dieses Thema enthält die folgenden Abschnitte:
Paketverarbeitung im Tunnelmodus
IPsec arbeitet in einem von zwei Modi – Transport oder Tunnel. Wenn beide Enden des Tunnels Hosts sind, können Sie einen der beiden Modi verwenden. Wenn mindestens einer der Endpunkte eines Tunnels ein Sicherheits-Gateway ist, z. B. ein Junos OS-Router oder eine Firewall, müssen Sie den Tunnel-Modus verwenden. Geräte von Juniper Networks arbeiten bei IPsec-Tunneln immer im Tunnel-Modus.
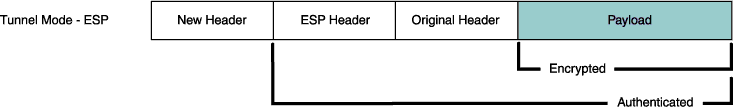
Im Tunnel-Modus wird das gesamte ursprüngliche IP-Paket – Nutzlast und Header – in eine andere IP-Nutzlast eingekapselt, und ein neuer Header wird daran angehängt, wie in Abbildung 1 dargestellt. Das gesamte Originalpaket kann verschlüsselt oder authentifiziert oder beides sein. Mit dem Authentication Header (AH)-Protokoll werden auch der AH und neue Header authentifiziert. Mit dem ESP-Protokoll (Encapsulating Sicherheit Payload) kann auch der ESP-Header authentifiziert werden.
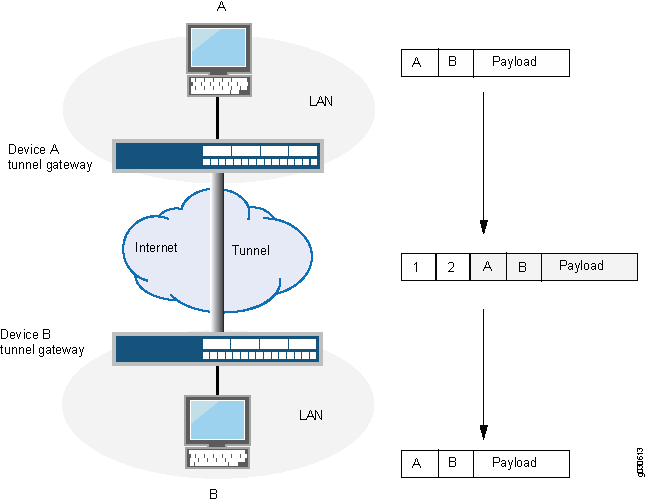
In einem Site-to-Site-VPN sind die Quell- und Zieladressen, die im neuen Header verwendet werden, die IP-Adressen der ausgehenden Schnittstelle. Siehe Abbildung 2.
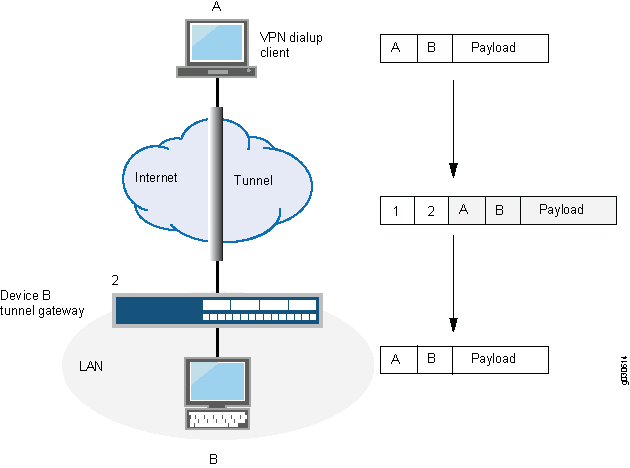
In einem DFÜ-VPN gibt es kein Tunnel-Gateway auf der VPN-Einwahl-Client-Seite des Tunnels. Der Tunnel erstreckt sich direkt auf den Client selbst (siehe Abbildung 3). In diesem Fall haben bei Paketen, die vom DFÜ-Client gesendet werden, sowohl der neue Header als auch der eingekapselte ursprüngliche Header dieselbe IP-Adresse: die des Computers des Clients.
Einige VPN-Clients, wie z.B. der Netscreen-Remote, verwenden eine virtuelle innere IP-Adresse (auch "Sticky Address" genannt). Netscreen-Remote ermöglicht es Ihnen, die virtuelle IP-Adresse zu definieren. In solchen Fällen ist die virtuelle innere IP-Adresse die Quell-IP-Adresse im ursprünglichen Paket-Header des Datenverkehrs, der vom Client stammt, und die IP-Adresse, die der ISP dem DFÜ-Client dynamisch zuweist, ist die Quell-IP-Adresse im äußeren Header.
Siehe auch
Verteilung von IKE- und IPsec-Sitzungen auf SPUs
Im Abschnitt Plattformspezifisches VPN-Verarbeitungsverhalten von SPUs finden Sie Hinweise zu Ihrer Plattform.
In Firewalls der SRX-Serie bietet IKE Tunnel-Management für IPsec und authentifiziert Endentitäten. IKE führt einen Diffie-Hellman-Schlüsselaustausch (DH) durch, um einen IPsec-Tunnel zwischen Netzwerkgeräten zu generieren. Die von IKE generierten IPsec-Tunnel werden verwendet, um den Benutzerdatenverkehr zwischen den Netzwerkgeräten auf der IP-Ebene zu verschlüsseln, zu entschlüsseln und zu authentifizieren.
Das VPN wird erstellt, indem die IKE- und IPsec-Arbeitsauslastung auf die verschiedenen Services Processing Units (SPUs) der Plattform verteilt wird. Bei Site-to-Site-Tunneln wird die am wenigsten ausgelastete SPU als Anker-SPU ausgewählt. Wenn mehrere SPUs die gleiche kleinste Last haben, kann jede von ihnen als Anker-SPU ausgewählt werden. Die Last entspricht hier der Anzahl der Site-to-Site-Gateways oder manuellen VPN-Tunnel, die auf einer SPU verankert sind. Bei dynamischen Tunneln verwenden die neu eingerichteten dynamischen Tunnel einen Round-Robin-Algorithmus, um die SPU auszuwählen.
In IPsec wird die Arbeitsauslastung durch denselben Algorithmus verteilt, der die IKE verteilt. Die Phase-2-SA für ein bestimmtes VPN-Tunnel-Abschlusspunktpaar ist ausschließliches Eigentum einer bestimmten SPU, und alle IPsec-Pakete, die zu dieser Phase-2-SA gehören, werden zur IPsec-Verarbeitung an die Verankerungs-SPU dieser SA weitergeleitet.
Mehrere IPsec-Sitzungen (Phase-2-SA) können über eine oder mehrere IKE-Sitzungen ausgeführt werden. Die SPU, die für die Verankerung der IPsec-Sitzung ausgewählt wird, basiert auf der SPU, die die zugrunde liegende IKE-Sitzung verankert. Daher werden alle IPsec-Sitzungen, die über ein einzelnes IKE-Gateway ausgeführt werden, von derselben SPU bedient und es wird kein Lastenausgleich über mehrere SPUs durchgeführt.
Tabelle 1 zeigt ein Beispiel für eine Firewall mit drei SPUs, die sieben IPsec-Tunnel über drei IKE-Gateways betreiben.
|
SPU |
IKE Gateway |
IPsec-Tunnel |
|---|---|---|
|
SPU0 |
IKE-1 |
IPsec-1 |
|
IPsec-2 |
||
|
IPsec-3 |
||
|
SPU1 |
IKE-2 |
IPsec-4 |
|
IPsec-5 |
||
|
IPsec-6 |
||
|
SPU2 |
IKE-3 |
IPsec-7 |
Die drei SPUs haben die gleiche Last von jeweils einem IKE-Gateway. Wenn ein neues IKE-Gateway erstellt wird, können SPU0, SPU1 oder SPU2 ausgewählt werden, um das IKE-Gateway und seine IPsec-Sitzungen zu verankern.
Das Einrichten und Beenden vorhandener IPsec-Tunnel wirkt sich nicht auf die zugrunde liegende IKE-Sitzung oder vorhandene IPsec-Tunnel aus.
Verwenden Sie den folgenden show Befehl, um die aktuelle Anzahl der Tunnel pro SPU anzuzeigen: show security ike tunnel-map.
Verwenden Sie die summary Option des Befehls, um die Ankerpunkte jedes Gateways anzuzeigen: show security ike tunnel-map summary.
VPN-Unterstützung für das Einfügen von Service-Verarbeitungskarten
High-End-Firewalls der SRX-Serie verfügen über eine gehäusebasierte, verteilte Prozessorarchitektur. Die Flow-Verarbeitungsleistung wird geteilt und basiert auf der Anzahl der Services Processing Cards (SPCs). Sie können die Rechenleistung des Geräts skalieren, indem Sie neue SPCs installieren.
Im Abschnitt Plattformspezifisches SPC-Verhalten der SRX5000-Zeile finden Sie Hinweise zu Ihrer Plattform.
Weitere Informationen finden Sie im Abschnitt Zusätzliche Plattforminformationen für den kmd- und iked-Prozess in SRX5000 Line .
In einem High-End-Chassis-Cluster der SRX-Serie können Sie SPCs auf den Geräten einfügen, ohne den Datenverkehr in den bestehenden IKE- oder IPsec-VPN-Tunneln zu beeinträchtigen oder zu unterbrechen.
Sie können eine SPC3- oder SPC2-Karte in ein vorhandenes Gehäuse einsetzen, das eine SPC3-Karte enthält. Sie können die Karten nur in einen höheren Steckplatz als die vorhandene SPC3-Karte am Gehäuse einsetzen.
Bestehende Tunnel können jedoch die Rechenleistung der Service Processing Units (SPUs) in den neuen SPCs nicht nutzen. Eine neue SPU kann neu eingerichtete Site-to-Site- und dynamische Tunnel verankern. Es ist jedoch nicht garantiert, dass neu konfigurierte Tunnel auf einer neuen SPU verankert sind.
Site-to-Site-Tunnel sind auf der Grundlage eines Lastausgleichsalgorithmus auf verschiedenen SPUs verankert. Der Lastausgleichsalgorithmus hängt von der Anzahl der Flussthreads ab, die jede SPU verwendet. Tunnel, die zu denselben IP-Adressen des lokalen und des Remote-Gateways gehören, sind auf derselben SPU in unterschiedlichen RT-Threads verankert, die von der SPU verwendet werden. Als Anker-SPU wird der SPU mit der geringsten Last gewählt. Jede SPU verwaltet die Anzahl der Flow-RT-Threads, die in dieser bestimmten SPU gehostet werden. Die Anzahl der auf jeder SPU gehosteten RT-Datenstromthreads variiert je nach SPU-Typ.
Tunnellastfaktor = Anzahl der auf der SPU verankerten Tunnel / Gesamtzahl der von der SPU verwendeten RT-Datenstromthreads.
Dynamische Tunnel werden auf der Grundlage eines Round-Robin-Algorithmus auf verschiedenen SPUs verankert. Es ist nicht garantiert, dass neu konfigurierte dynamische Tunnel auf der neuen SPC verankert sind.
Wenn sowohl SPC2- als auch SPC3-Karten installiert sind, können Sie die Tunnel-Zuordnung auf verschiedenen SPUs mit dem show security ipsec tunnel-distribution Befehl überprüfen.
Verwenden Sie den Befehl show security ike tunnel-map , um die Tunnel-Zuordnung auf verschiedenen SPUs anzuzeigen, in die nur eine SPC2-Karte eingelegt ist. Der Befehl show security ike tunnel-map ist in einer Umgebung, in der SPC2- und SPC3-Karten installiert sind, ungültig.
Einsetzen der SPC3-Karte: Richtlinien und Einschränkungen:
-
Wenn in einem Chassis-Cluster einer der Knoten über 1 SPC3-Karte und der andere Knoten über 2 SPC3-Karten verfügt, wird das Failover auf den Knoten mit 1 SPC3-Karte nicht unterstützt.
-
Sie müssen die SPC3 oder SPC2 in ein vorhandenes Gehäuse in einem höheren Steckplatz einfügen als eine aktuelle SPC3 in einem niedrigeren Steckplatz.
-
Damit SPC3 ISHU funktioniert, müssen Sie die neue SPC3-Karte in die höhere Steckplatznummer einsetzen.
-
Die SPC3-Hot-Entfernung wird nicht unterstützt.
Siehe auch
IPsec-VPN mit iked-Prozess
Die beiden Prozesse, iked und ikemd, unterstützen IPsec-VPN-Funktionen auf Firewalls der SRX-Serie. Eine einzelne Instanz von iked und ikemd wird jeweils auf der Routing-Engine ausgeführt.
Mit junos-ike dem Paket führt die Firewall den IPsec-VPN-Dienst mit dem iked-Prozess aus. Das Support-Paket junos-ike für Firewalls der SRX-Serie umfasst mehrere Versionen.
Weitere Informationen finden Sie im Abschnitt Zusätzliche Plattforminformationen für junos-ike die Paketunterstützung .
Sowohl der iked- als auch der ikemd-Prozess, der auf der Routing-Engine ausgeführt wird, sind mit dem junos-ike Paket verfügbar.
Verwenden Sie den folgenden Befehl, um das Paket auf der junos-ike Firewall der SRX-Serie zu installieren:
user@host> request system software add optional://junos-ike.tgz
Verified junos-ike signed by PackageProductionECP256_2022 method ECDSA256+SHA256
Rebuilding schema and Activating configuration...
mgd: commit complete
Restarting MGD ...

WARNING: cli has been replaced by an updated version:
CLI release 20220208.163814_builder.r1239105 built by builder on 2022-02-08 17:07:55 UTC
Restart cli using the new version ? [yes,no] (yes)
Um den ikemd-Prozess in der Routine Engine neu zu starten, verwenden Sie den restart ike-config-management Befehl.
Verwenden Sie den restart ike-key-management Befehl, um den iked-Prozess in der Routing-Engine neu zu starten.
Wenn Sie bei der Installation des junos-ike Pakets die angegebenen Versionen der Version von Junos OS nicht berücksichtigen, kann dies dazu führen, dass nicht unterstützte Funktionen nicht wie erwartet funktionieren.
Um IPsec-VPN-Funktionen mit dem Legacy-kmd-Prozess auf Firewalls der SRX-Serie auszuführen, führen Sie den request system software delete junos-ike Befehl aus und starten Sie das Gerät neu.
Verwenden Sie den folgenden Befehl, um das installierte junos-ike Paket zu überprüfen:
user@host> show version | grep ike

JUNOS ike [20190617.180318_builder_junos_182_x41]
JUNOS ike [20190617.180318_builder_junos_182_x41]

{primary:node0}
IPsec VPN-Funktionen werden vom iked-Prozess nicht unterstützt
Dieser Abschnitt enthält eine Zusammenfassung der IPsec-VPN-Funktionen, die von den Firewalls der SRX-Serie nicht unterstützt werden.
Tabelle 2 fasst die nicht unterstützten IPsec-VPN-Funktionen der Firewalls der SRX-Serie und der virtuellen Firewall vSRX zusammen, auf denen der iked-Prozess ausgeführt wird.
|
Eigenschaften |
Verfügbarkeit des Supports |
|---|---|
|
Punkt-zu-Mehrpunkt-Modus für autoVPN Protocol Independent Multicast (PIM). |
Nein. Unterstützung für vSRX 3.0 ist jedoch verfügbar |
|
Konfigurieren der Weiterleitungsklasse auf IPsec-VPNs. |
Nein |
|
Gruppen-VPN. |
Nein |
|
Paketgrößenkonfiguration für die Überprüfung des IPsec-Datenpfads. |
Nein |
|
Richtlinienbasiertes IPsec-VPN. |
Nein |
Unterstützung für kryptografische Beschleunigung
Im Abschnitt Plattformspezifisches kryptografisches Beschleunigungsverhalten finden Sie Hinweise zu Ihrer Plattform.
Weitere Informationen finden Sie im Abschnitt Zusätzliche Plattforminformationen für die Unterstützung der kryptografischen Beschleunigung .
Junos OS unterstützt die Beschleunigung kryptografischer Vorgänge auf der Hardware-Kryptografie-Engine. Die Firewall der SRX-Serie kann kryptografische DH-, RSA- und ECDSA-Vorgänge auf die Hardware-Cryptographic-Engine auslagern.
Mit dem Junos-IKE-Paket führt die Firewall den IPsec-VPN-Dienst mit dem iked-Prozess aus. Die Firewall benötigt den iked-Prozess als Steuerungsebenensoftware, um erweiterte IPsec-VPN-Funktionen zu installieren und zu aktivieren. Als Ergebnis des junos-ike-Pakets führt die Firewall standardmäßig die Prozesse iked und ikemd auf der Routing-Engine anstelle von IPsec Key Management Daemon (kmd) aus.
Die Firewalls unterstützen die Hardwarebeschleunigung für verschiedene Chiffren.
Siehe auch
Unterstützung von Routing-Protokollen in IPsec-VPN-Tunneln
Weitere Informationen finden Sie in Tabelle 10, Tabelle 11, Tabelle 12, Tabelle 13, Tabelle 14 und Tabelle 15 im Abschnitt Zusätzliche Plattforminformationen .
Junos OS unterstützt Routing-Protokolle auf IPsec-VPN-Tunneln mit Firewalls der SRX-Serie und Routern der MX-Serie mit SPC3. Zu den unterstützten Protokollen gehören OSPF, BGP, PIM, RIP und BFD bei der Ausführung des kmd- oder iked-Prozesses. Die Protokollunterstützung variiert je nach Folgendem:
-
IP-Adressierungsschema: IPv4- oder IPv6-Adressen
-
Art der st0-Schnittstelle: Punkt-zu-Punkt (P2P) oder Punkt-zu-Mehrpunkt (P2MP)
Anti-Replay-Fenster
Im Abschnitt Plattformspezifisches Antireplay-Fensterverhalten finden Sie Hinweise zu Ihrer Plattform.
Auf Firewalls anti-replay-window der SRX-Serie ist standardmäßig mit einem Fenstergrößenwert von 64 aktiviert.
Um die Fenstergröße zu konfigurieren, verwenden Sie die anti-replay-window-size neue Option. Ein eingehendes Paket wird basierend auf dem anti-replay-window-size konfigurierten für einen Replay-Angriff validiert.
Sie können auf zwei verschiedenen Ebenen konfigurieren replay-window-size :
-
Global level– Konfiguriert auf der Hierarchieebene [
edit security ipsec].Zum Beispiel:
[edit security ipsec]
 user@host# set anti-replay-window-size <64..8192>;
-
VPN object– Konfiguriert auf der Hierarchieebene [
edit security ipsec vpn vpn-name ike].Zum Beispiel:
[edit security ipsec vpn vpn-name ike]
user@host# set anti-replay-window-size <64..8192>;
Wenn Anti-Wiedergabe auf beiden Ebenen konfiguriert ist, hat die für eine VPN-Objektebene konfigurierte Fenstergröße Vorrang vor der auf globaler Ebene konfigurierten Fenstergröße. Wenn Anti-Replay nicht konfiguriert ist, beträgt die Fenstergröße standardmäßig 64.
Um die Option für das Anti-Replay-Fenster für ein VPN-Objekt zu deaktivieren, verwenden Sie den set no-anti-replay Befehl auf der Hierarchieebene [edit security ipsec vpn vpn-name ike]. Sie können Anti-Replay nicht auf globaler Ebene deaktivieren.
Sie können nicht beide anti-replay-window-size und no-anti-replay für ein VPN-Objekt konfigurieren.
Siehe auch
Grundlegendes zu Hub-and-Spoke-VPNs
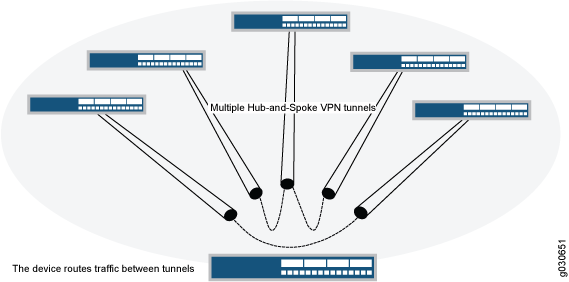
Wenn Sie zwei VPN-Tunnel erstellen, die an einem Gerät enden, können Sie ein Routenpaar einrichten, sodass das Gerät den Datenverkehr, der einen Tunnel verlässt, an den anderen Tunnel weiterleitet. Sie müssen auch eine Richtlinie erstellen, die den Datenverkehr von einem Tunnel zum anderen zulässt. Eine solche Anordnung wird als Hub-and-Spoke-VPN bezeichnet. (Siehe Abbildung 4.)
Sie können auch mehrere VPNs konfigurieren und Datenverkehr zwischen zwei beliebigen Tunneln leiten.
Firewalls der SRX-Serie unterstützen nur die routenbasierte Hub-and-Spoke-Funktion.
Plattformspezifisches IPsec-VPN-Verhalten
Verwenden Sie den Feature-Explorer , um die Plattform- und Release-Unterstützung für bestimmte Funktionen zu bestätigen.
Weitere Informationen finden Sie im Abschnitt Zusätzliche Plattforminformationen .
Verwenden Sie die folgenden Tabellen, um plattformspezifische Verhaltensweisen für Ihre Plattformen zu überprüfen.
- Plattformspezifische SPUs VPN-Verarbeitungsverhalten
- Plattformspezifisches SPC-Verhalten der SRX5000-Zeile
- Plattformspezifisches kryptografisches Beschleunigungsverhalten
- Plattformspezifisches Verhalten des Anti-Replay-Fensters
Plattformspezifische SPUs VPN-Verarbeitungsverhalten
| Plattform | Unterschied |
|---|---|
| SRX-Serie |
|
Plattformspezifisches SPC-Verhalten der SRX5000-Zeile
| Plattform | Unterschied |
|---|---|
| SRX-Serie |
|
Plattformspezifisches kryptografisches Beschleunigungsverhalten
| Plattform | Unterschied |
|---|---|
| SRX-Serie |
|
Plattformspezifisches Verhalten des Anti-Replay-Fensters
| Plattform | Unterschied |
|---|---|
| SRX-Serie |
|
Zusätzliche Informationen zur Plattform
Verwenden Sie den Feature-Explorer , um die Plattform- und Release-Unterstützung für bestimmte Funktionen zu bestätigen. Weitere Plattformen können unterstützt werden.
| Unterstützter Prozess | SRX5000-Linie |
|---|---|
| IKED-Prozess |
Unterstützt zwei Optionen:
|
| KMD-Prozess |
|
junos-ike Paket |
SRX1500 | SRX1600 SRX2300 |
SRX400, SRX440, SRX440-2AC |
SRX4100, SRX4200, SRX4600 | SRX4300 | SRX4700 | SRX5000-Reihe mit SPC3 | vSRX 3.0 |
|---|---|---|---|---|---|---|---|---|
| Standardwert | 25.2R1 und höher | 23.4R1 und höher |
Nicht zutreffend, unterstützt aber iked-Prozess von Junos OS Evolved Version 25.4X300-D10EVO und höher |
25.2R1 und höher | 24.2R1 und höher |
24.4R1 und höher |
19.4R1 und höher (für RE3) | 25.2R1 und höher |
| Fakultativ | 22.3R1 und höher | NA | NA | 22.3R1 und höher | NA | NA | 18.2R1 und höher (für RE2) | 20.3R1 und höher |
| Chiffren | SRX1500 (kmd) | SRX1500 (iked) | SRX400, SRX440
SRX440-2AC (iked) |
SRX4100, SRX4200(kmd) | SRX4100, SRX4200(iked) | SRX4600(kmd) | SRX4600(iked) | SRX5000-Leitung mit SPC3(iked) | vSRX 3.0(kmd) | vSRX 3.0(iked) |
|---|---|---|---|---|---|---|---|---|---|---|
| DH-Gruppe 14 | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein |
| DH (Gruppen 19, 20) | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein |
| DH (Gruppen 15, 16) | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein |
| DH-Gruppe 21 | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein |
| DH-Gruppe 24 | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein |
| RSA | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein |
| ECDSA (256, 384, 521) | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein | Nein |
|
OSPF auf IPsec-VPN |
SRX300, SRX320 SRX340, SRX345, SRX380 |
SRX1500 |
SRX400, SRX440, SRX440-2AC |
SRX4100, SRX4200, SRX4600 |
SRX5000 Line mit SPC3SRX5000 Line mit SPC2 |
SRX5000-Reihe mit Mixed-Mode (SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
st0 in P2P |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
st0 in P2MP |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
OSPFv3 auf IPsec-VPN |
SRX300, SRX320 SRX340, SRX345, SRX380 |
SRX1500 |
SRX400, SRX440, SRX440-2AC |
SRX4100, SRX4200, SRX4600 |
SRX5000 Line mit SPC3SRX5000 Line mit SPC2 |
SRX5000-Reihe mit Mixed-Mode (SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
st0 in P2P |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
st0 in P2MP |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
BGP auf IPsec-VPN |
SRX300, SRX320 SRX340, SRX345, SRX380 |
SRX1500 |
SRX400, SRX440, SRX440-2AC |
SRX4100, SRX4200, SRX4600 |
SRX5000 Line mit SPC3SRX5000 Line mit SPC2 |
SRX5000-Reihe mit Mixed-Mode (SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
st0 in P2P |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
st0 in P2MP |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
PIM auf IPsec-VPN |
SRX300, SRX320 SRX340, SRX345, SRX380 |
SRX1500 |
SRX400, SRX440, SRX440-2AC |
SRX4100, SRX4200, SRX4600 |
SRX5000 Line mit SPC3SRX5000 Line mit SPC2 |
SRX5000-Reihe mit Mixed-Mode (SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
st0 in P2P |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
st0 in P2MP |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Ja. Multithread wird nicht unterstützt. |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
RIP-Protokoll auf IPsec-VPN |
SRX300, SRX320 SRX340, SRX345, SRX380 |
SRX1500 |
SRX400, SRX440, SRX440-2AC |
SRX4100, SRX4200, SRX4600 |
SRX5000 Line mit SPC3SRX5000 Line mit SPC2 |
SRX5000-Reihe mit Mixed-Mode (SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
st0 in P2P |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
st0 in P2MP |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
BFD auf IPsec VPN |
SRX300, SRX320 SRX340, SRX345, SRX380 |
SRX1500 |
SRX400, SRX440, SRX440-2AC |
SRX4100, SRX4200, SRX4600 |
SRX5000 Line mit SPC3SRX5000 Line mit SPC2 |
SRX5000-Reihe mit Mixed-Mode (SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
st0 in P2P |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
|
st0 in P2MP |
Mit IPv4-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Mit IPv6-Adresse |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
|
Tabellarischer Änderungsverlauf
Die Unterstützung der Funktion hängt von der Plattform und der Version ab, die Sie benutzen. Verwenden Sie den Feature-Explorer , um festzustellen, ob eine Funktion auf Ihrer Plattform unterstützt wird.
junos-ike Paket in den Junos OS-Versionen 20.1R2, 20.2R2, 20.3R2, 20.4R1 und höher für die SRX5000-Reihe mit RE3 installiert. Infolgedessen werden die Prozesse iked und ikemd standardmäßig auf der Routing-Engine anstelle des IPsec Key Management Daemon (kmd) ausgeführt.