Help us improve your experience.

Let us know what you think.

Do you have time for a two-minute survey?


OktaをIDプロバイダとして統合する

以下の手順に従って、前提条件を完了し、Oktaで資格アプリを設定し、IDプロバイダーをジュニパーMist組織に追加します。

ジュニパーのMistダッシュボードからOkta Workforce Identity Cloudを使用して、ネットワークへのアクセスを試みるエンドユーザーを認証できます。ジュニパー Mist Access Assuranceは、OktaをIDプロバイダ(IdP)として使用し、さまざまな認証タスクを実行します。

  • 資格ベース(EAP-TTLS)認証の場合、Oktaは以下を行います。
    • 委任された認証、つまり、OAuthを使用してユーザー名とパスワードをチェックします。
    • このユーザーIDに基づく認証ポリシーをサポートするために、ユーザーグループのメンバーシップ情報を取得します。
    • ユーザーアカウントのステータス(アクティブまたは中断)を取得します
  • 証明書ベース(EAP-TLSまたはEAP-TTLS)認証の場合、Oktaは以下を行います。
    • このユーザーIDに基づく認証ポリシーをサポートするために、ユーザーグループのメンバーシップ情報を取得します
    • ユーザーアカウントのステータス(アクティブまたは中断)を取得します

前提条件

  • Oktaのサブスクリプションを作成し、テナントIDを取得します。サブスクリプションの作成時に、OktaダッシュボードにアクセスするためのURLを作成するために使用するテナントを指定します。テナントIDは、Oktaダッシュボードの右上隅にあります。テナントIDには okta.com を含めることはできません。

    注:

    OktaのログインURLの形式は以下のとおりです。

    https://{your-okta-account-id}-admin.okta.com/admin/getting-started.

    {your-okta-account-id}をOktaテナントIDに置き換えます。

  • ジュニパーMistポータルに対するスーパーユーザー権限が必要です。
  • ユーザー認証に対して二要素認証(2FA)が無効になっていることを確認します。

Oktaリソース所有者パスワード資格情報アプリの統合

注:

サードパーティ製アプリケーションのスクリーンショットは、公開時点のものです。スクリーンショットがいつ、または将来正確になるかを知る方法はありません。これらの画面の変更や関連するワークフローのガイダンスについては、サードパーティーのWebサイトを参照してください。

  1. Okta管理コンソールにログインし、 アプリケーション>アプリケーションを選択します。
  2. 新しいアプリ統合を作成をクリックします。
    「サインイン方法」で「 OICD-OpenID Connect 」を選択し、「アプリケーション・タイプ」で「 ネイティブ・アプリケーション」を選択します。結果は次のようになります。<画像が必要>
    次へをクリックします。
  3. [サインイン方法] で [OIDC-OpenID 接続 ] を選択し、[アプリケーションの種類 ] で [ネイティブ アプリケーション] を選択します。
  4. 新しいネイティブアプリの統合ページで、以下を選択します。
    • アプリ統合名—共感できる名前を入力します。
    • 付与タイプ— リソース所有者のパスワードを選択します。
    • 制御されたアクセス—組織内のすべてのユーザーにアクセスを許可を選択します。この例では、アプリケーションへのアクセス権を全員に付与しています。
  5. 「保存」をクリックします。

    システムが新しいアプリ統合として保存されると、アプリケーションは [一般] タブが選択された状態でリロードされます。

  6. 一般タブで編集をクリックし、次のオプションを選択します。
    • クライアント認証—クライアントシークレットを選択
  7. 「保存」をクリックして続行します。
    このステップの後、OktaはクライアントIDとクライアントシークレットを生成します。

    クライアントIDとクライアントシークレットをメモします。この情報は後で必要になります。

  8. [Okta APIスコープ]タブに移動し、次のチェックボックスを選択して読み取り権限を付与します。
    • okta.roles.read
    • okta.users.read
    • okta.users.read.self
今すぐ、ジュニパー Mist クラウドポータルにアクセスして、OktaをIdPとして統合しましょう。

Oktaクライアント資格情報アプリの統合

  1. Okta管理コンソールにログインし、 アプリケーション>アプリケーションを選択します。
  2. アプリ統合の作成をクリックします。
    新しいアプリの作成 統合ページが開きます。
  3. サインイン方法で、APIサービスを選択します。
    新しいAPIサービスアプリ統合ページが開きます。
  4. アプリ統合名の名前を入力し、保存をクリックします。
  5. 新しいアプリ統合ページの「一般」タブに移動し、「 編集」をクリックします。
  6. 編集をクリックし、クライアント認証方法を公開キー/プライベートキーとして選択し、公開キーセクションでキーを追加をクリックします。
  7. プライベートキーセクションでファイル形式をPEMとして選択し、プライベートキーをコピーして安全な場所に保存します。
    Oktaが生成するプライベートキーファイルを安全な場所に保存します。

    このプライベートキーを再度取得することはできません。

    完了をクリックします。
  8. 保存をクリックしてキーを保存し、アクティブ化します。

    キーのステータスがアクティブになったことがわかります。画面に表示されたクライアントIDとシークレットをコピーします。

  9. [一般設定]セクションが表示されるまで下にスクロールします。[トークン要求で所有証明(DPoP)ヘッダーの証明を要求する]オプションを編集してチェックを外します。
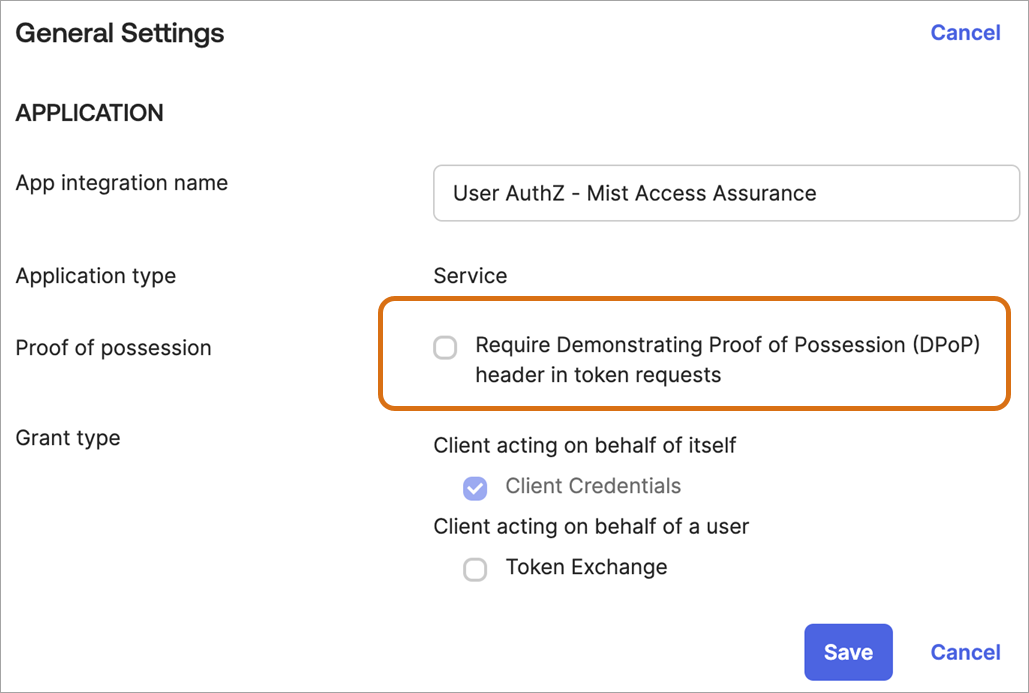
    Configuration screen for application general settings with options for app integration name, application type, proof of possession, grant type, and Save or Cancel buttons.
  10. Okta APIのスコープタブに移動し、以下の読み取り権限を許可します。
    • okta.roles.read
    • okta.users.read
    • okta.groups.read

Juniper Mistダッシュボード上の設定

  1. ジュニパー Mistポータルの左側のメニューから、組織>アクセス>IDプロバイダーを選択します。
    IDプロバイダーページには、設定されているIDプロバイダーが表示されます。
  2. IDPを追加をクリックして、新しいIDプロバイダーを追加します。
  3. 新しいIDプロバイダーページで、以下の情報を入力します。
    Configuration screen for setting up an identity provider using OAuth with Okta, including fields for name, IDP type, domain name, default setting, and client credentials.
    1. 名前—IdP名を入力します。
    2. IDPタイプ—IDPタイプを OAuthとして選択します。
      表1:IDプロバイダータイプのOAuthの設定

      パラメータ

      説明

      OAuthタイプ

      Oktaを選択

      OAuthテナントID

      OAuthテナントIDを入力します。Oktaアプリケーションの設定時に受け取ったIDを使用します。

      ドメイン名

      Oktaユーザーのドメイン名を入力します。例:abc.com

      デフォルトのIDP

      ユーザードメイン名が指定されていない場合、選択したIDプロバイダーをデフォルトとして設定します。

      OAuthクライアント資格情報(CC)クライアントID

      Oktaアプリケーションの設定時に受け取ったIDを使用します。

      Oktaクライアント資格情報アプリの統合
      OAuthクライアント資格情報(CC)クライアントプライベートキー Oktaアプリケーションの設定中に生成されたプライベートキーを入力します。Oktaクライアント資格情報アプリの統合を参照

      OAuthリソース所有者パスワード資格情報(ROPC)クライアントID

      Oktaアプリケーションの設定中に受信して保存したシークレットIDを入力します。

      OKTAリソース所有者パスワード資格証明アプリの統合を参照してください。
      OAuthリソース所有者パスワード資格情報(ROPC)クライアントシークレット

      Oktaアプリケーションの設定中に受信して保存したクライアントシークレット値を入力します。

      「OKTAリソース所有者パスワード資格証明アプリの統合」を参照してください。
  4. 作成をクリックして変更を保存します。

ジュニパー Mistポータルで、クライアントイベント>> インサイトの監視に移動します。

ユーザーがOktaでEAP-TLSを使用して認証すると、以下に示すように NAC IDPグループルックアップ成功 というイベントを確認できます。
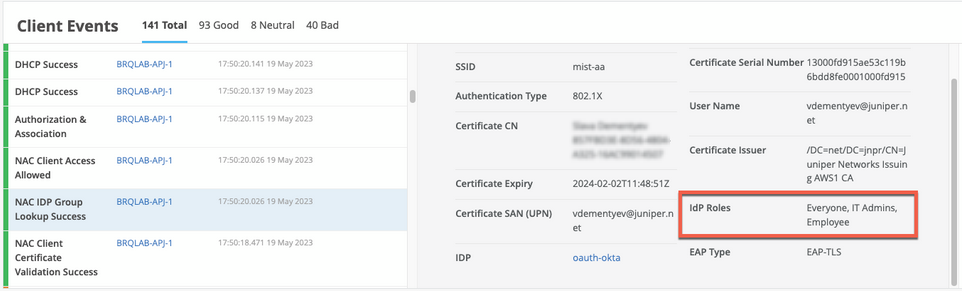
Network client event log interface showing client events like DHCP success, authorization, and certificate validation. Left side lists events with timestamps, right side shows details like SSID, authentication type, certificate info, user name, IdP roles, IDP, and EAP type.

EAP-TTLS認証の場合は、 NAC IDP認証成功 イベントを確認できます。このイベントは、Azure AD がユーザーの資格情報を検証したことを示します。ユーザーグループのメンバーシップを取得する NAC IDPグループルックアップ成功 イベントも確認できます。
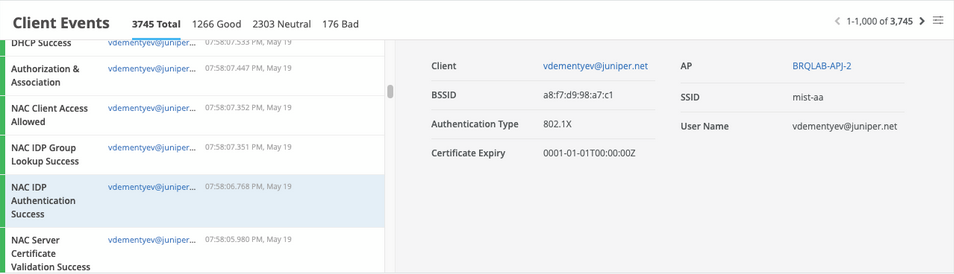
Client Events log showing network activities for vdementyev@juniper.net with 3745 total events, including 1266 good, 2303 neutral, and 176 bad. Details include AP BRQLAB-APJ-2, SSID mist-aa, authentication type 802.1X, and certificate expiry 0001-01-01T00:00:00Z.