
SUR CETTE PAGE
Insertion de l’option d’ID d’interface DHCPv6 (option 18) dans les paquets DHCPv6
Insertion de l’option d’identification à distance DHCPv6 (option 37) dans les paquets DHCPv6
Insertion de l’option d’adresse MAC du client DHCPv6 (option 79) dans les paquets DHCPv6
Vérification et gestion de la configuration du relais DHCPv6
Agent de relais DHCPv6
L’agent de relais DHCPv6 améliore l’agent de relais DHCP en fournissant une assistance dans un réseau IPv6. L’agent de relais DHCPv6 transmet des messages entre le client DHCPv6 et le serveur DHCPv6, de la même manière que l’agent de relais DHCP prend en charge un réseau IPv4. Les agents de relais DHCPv6 éliminent la nécessité d’avoir un serveur DHCPv6 sur chaque réseau physique. Pour plus d’informations sur l’insertion de l’ID d’interface DHCPv6 (option 18), de l’ID distant (option 37) ou de l’adresse MAC du client (option 79) dans les paquets DHCPv6 et sur la vérification de la configuration DHCPv6, consultez cette rubrique.
Présentation de l’agent de relais DHCPv6
Lorsqu’un client DHCPv6 se connecte, l’agent de relais DHCPv6 utilise le framework de service AAA pour interagir avec le serveur RADIUS afin d’assurer l’authentification et la comptabilisation. Le serveur RADIUS, configuré indépendamment de DHCP, authentifie le client et fournit le préfixe IPv6 et les paramètres de configuration du client, tels que le délai d’expiration de la session et le nombre maximal de clients autorisés par interface.
Les routeurs de transport de paquets PTX Series ne prennent pas en charge l’authentification pour les agents de relais DHCPv6.
Les fonctionnalités DHCPv6 suivantes ne sont pas prises en charge sur les routeurs ACX Series :
Authentification de l’abonné pour les agents de relais DHCPv6
Surveillance DHCP
Client DHCPv6
Détection de la vivacité
Profils dynamiques
Option 37 : prise en charge de l’insertion d’ID à distance
Détection de transfert bidirectionnelle (BFD) pour relais DHCPv6
L’agent de relais DHCPv6 est compatible avec le serveur local DHCP et l’agent de relais DHCP, et peut être activé sur la même interface que le serveur local DHCP ou l’agent de relais DHCP.
Pour configurer l’agent de relais DHCPv6 sur le routeur (ou commutateur), vous incluez l’instruction dhcpv6 au niveau de la [edit forwarding-options dhcp-relay] hiérarchie.
Vous pouvez également inclure l’instruction dhcpv6 aux niveaux hiérarchiques suivants :
[edit logical-systems logical-system-name forwarding-options dhcp-relay][edit logical-systems logical-system-name routing-instances routing-instance-name forwarding-options dhcp-relay][edit routing-instances routing-instance-name forwarding-options dhcp-relay]
Consultez Surveillance et gestion DHCPv6 pour obtenir des commandes spécifiques à l’affichage et à l’effacement des liaisons et des statistiques DHCPv6.
Configuration de l’agent de relais DHCPv6
L’agent de relais DHCPv6 sert d’interface pour relayer les messages entre les clients DHCPv6 et le serveur DHCPv6 sur différents réseaux IP.
L’exemple décrit comment configurer l’agent de relais DHCPv6 sur le pare-feu SRX Series. Le pare-feu SRX Series, agissant en tant qu’agent de relais DHCPv6, est responsable du transfert des requêtes et des réponses entre les clients DHCPv6 et le serveur qui font partie de différentes instances de routage.
Exigences
L’exemple de configuration de l’agent de relais DHCPv6 a été testé sur les composants matériels et logiciels suivants :
-
Pare-feu SRX Series avec Junos OS 22.3R1 ou version ultérieure.
Vue d’ensemble
Vous pouvez configurer l’agent de relais DHCPv6 pour fournir une sécurité supplémentaire lors de l’échange de messages DHCPv6 entre un serveur DHCPv6 et des clients DHCPv6 résidant dans différentes instances de routage virtuel. Ce type de configuration concerne la connexion de relais DHCPv6 entre un serveur DHCPv6 et un client DHCPv6, lorsque le serveur DHCPv6 réside dans un réseau isolé du réseau client.
Topologie
Pour échanger des messages DHCPv6 entre différentes instances de routage, vous devez activer à la fois l’interface côté serveur et l’interface côté client de l’agent de relais DHCPv6 pour reconnaître et transférer les paquets DHCPv6.
La figure 1 suivante illustre les performances de DHCPv6 en tant que serveur local DHCPv6, client DHCPv6 et agent de relais DHCPv6
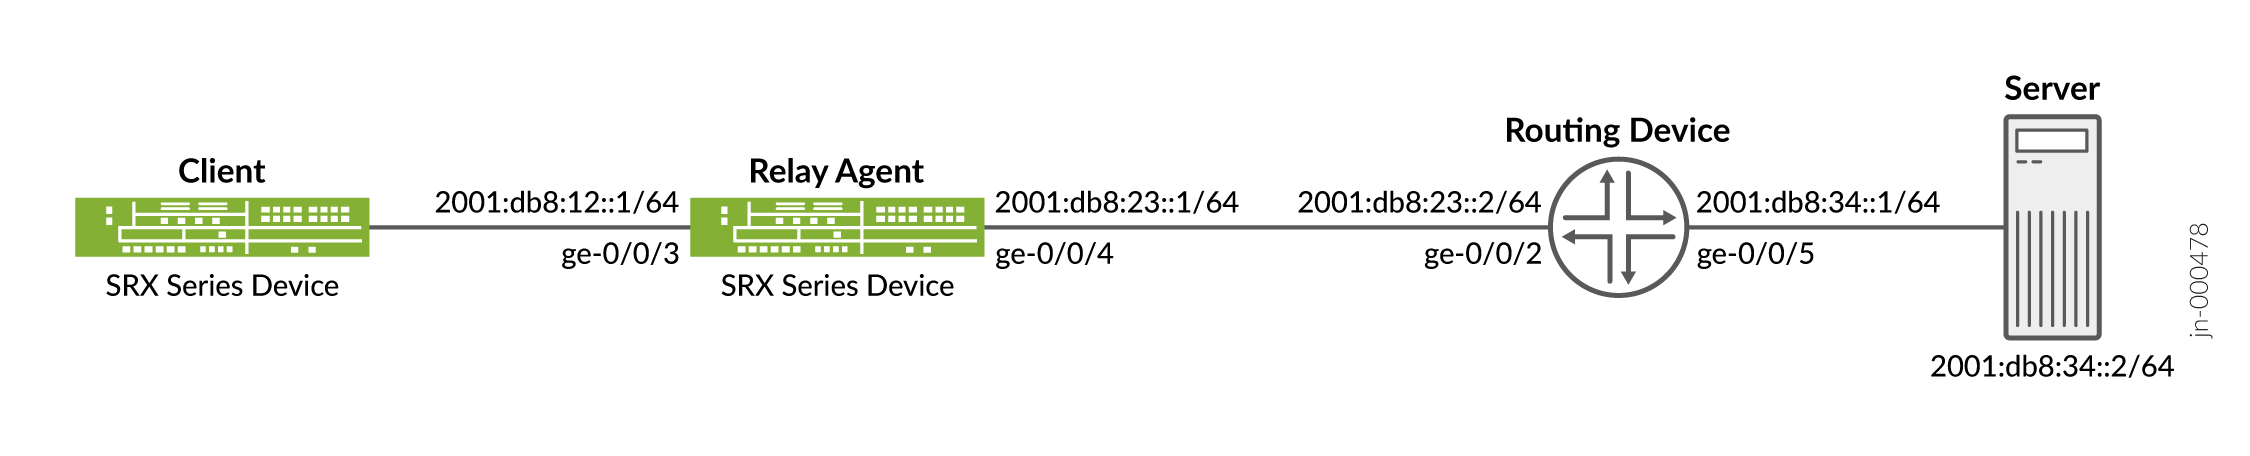 de routage
La liste suivante donne un aperçu des tâches requises pour créer l’échange de messages DHCPv6 entre les différentes instances de routage :
-
Configurez le côté client de l’agent de relais DHCPv6.
-
Configurez le côté serveur de l’agent de relais DHCPv6.
-
Configurez la zone de Sécurité pour autoriser le protocole DHCPv6.
Tableau 1 : Paramètres du relais DHCPv6 :
Paramètres
Détails côté client
Détails côté serveur
Interface
GE-0/0/3.0
GE-0/0/4.0
interface de routage
trust-vr
Ne pas faire confiance-VR
adresse IP
2001 :db8:12 ::1/64
2001 :db8:23 ::1/64
Remarque :Pour que cette configuration fonctionne, la route de connexion au serveur DHCPv6 et la route de l’interface de l’agent de relais doivent se trouver dans les deux instances de routage. Par exemple, dans la topologie ci-dessus, la route de serveur 2001 :db8:34 ::/64 doit être partagée avec le VR dhcp-relay, et la route d’interface dhcp-relay 2001 :db8:12 ::/64 exact doit être partagée avec l’instance de routage par défaut.
En outre, une configuration dhcp-relais factice doit être ajoutée dans l’instance de routage avec le serveur DHCPv6. Si cette configuration n’est pas configurée, dhcp-relay ne pourra pas recevoir de paquets du serveur DHCPv6.
La configuration
Configuration rapide de la CLI
Les procédures suivantes décrivent les tâches de configuration pour créer l’échange de messages DHCPv6 entre le serveur DHCPv6 et les clients de différentes instances de routage. Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
Configuration rapide pour l’assistance client :
set routing-instances trust-vr instance-type virtual-router
set routing-instances trust-vr interface ge-0/0/3.0
set interfaces ge-0/0/3 unit 0 family inet6 address 2001:db8:12::1/64
Configuration rapide pour l’assistance côté serveur :
set routing-instances untrust-vr instance-type virtual-router
set routing-instances untrust-vr interface ge-0/0/4.0
set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 forward-only-replies
set interfaces ge-0/0/4 unit 0 family inet6 address 2001:db8:23::1/64
Configuration rapide pour la prise en charge du relais DHCPv6 :
set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 server-group dummy-config
set routing-instances untrust-vr routing-options instance-import import_relay_route_to_server_vr
set routing-instances untrust-vr routing-options static route 2001:db8:34::/64 next-hop 2001:db8:23::2
set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 server-group server-1 2001:db8:34::2
set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 active-server-group server-1
set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 group relay-in-vr interface ge-0/0/3.0
set routing-instances trust-vr routing-options instance-import export_dhcp_server_route
set policy-options policy-statement export_dhcp_server_route term 1 from instance untrust-vr
set policy-options policy-statement export_dhcp_server_route term 1 from route-filter 2001:db8:34::/64 exact
set policy-options policy-statement export_dhcp_server_route term 1 then accept
set policy-options policy-statement export_dhcp_server_route term 2 then reject
set policy-options policy-statement import_relay_route_to_server_vr term 1 from instance trust-vr
set policy-options policy-statement import_relay_route_to_server_vr term 1 from route-filter 2001:db8:12::/64 exact
set policy-options policy-statement import_relay_route_to_server_vr term 1 then accept
set policy-options policy-statement import_relay_route_to_server_vr term 2 then reject
set routing-options static route 2001:db8:34::2/64 next-table untrust-vr.inet.0
Configuration rapide de la zone de sécurité pour autoriser le protocole DHCPv6 :
set security policies default-policy permit-all
set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic system-services all
set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic protocols all
set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic system-services all
set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic protocols all
Procédure
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, consultez Utilisation de l’éditeur CLI en mode Configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer la prise en charge du côté client de l’agent de relais DHCPv6 :
-
Définissez un type d’instance de routage comme routeur virtuel.
[edit]
user@host# set routing-instances trust-vr instance-type virtual-router
-
Définir une interface pour le routeur virtuel
[edit]
user@host# set routing-instances trust-vr interface ge-0/0/3.0
-
Définissez l’adresse IP de l’interface.
[edit]
user@host# set interfaces ge-0/0/3 unit 0 family inet6 address 2001:db8:12::1/64
Procédure
Procédure étape par étape
Pour configurer la prise en charge du côté serveur de l’agent de relais DHCPv6 :
-
Configurez un routeur virtuel.
[edit]
user@host# set routing-instances untrust-vr instance-type virtual-router
-
Définissez une interface pour le routeur virtuel.
[edit]
user@host# set routing-instances untrust-vr interface ge-0/0/4.0
-
Définissez l’option de réponse directe uniquement.
[edit]
user@host# set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 forward-only-replies
-
Définissez l’adresse IP de l’interface.
[edit]
user@host# set interfaces ge-0/0/4 unit 0 family inet6 address 2001:db8:23::1/64
Procédure
Procédure étape par étape
Pour configurer le serveur local DHCPv6 afin qu’il prenne en charge :
-
Définissez la configuration dans dhcp-relay pour l’instance de routage untrust-vr
[edit ]
user@host# set routing-instances untrust-vr forwarding-options dhcp-relay dhcpv6 server-group dummy-config
user@host# set routing-instances untrust-vr routing-options instance-import import_relay_route_to_server_vr
user@host# set routing-instances untrust-vr routing-options static route 2001:db8:34::/64 next-hop 2001:db8:23::2
-
Définissez la configuration dans dhcp-relay pour l’instance de routage trust-vr
[edit ]
user@host# set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 server-group server-1 2001:db8:34::2
user@host# set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 active-server-group server-1
user@host# set routing-instances trust-vr forwarding-options dhcp-relay dhcpv6 group relay-in-vr interface ge-0/0/3.0
user@host# set routing-instances trust-vr routing-options instance-import export_dhcp_server_route
-
Définissez la configuration pour partager des routes entre les instances de routage.
[edit ]
user@host# set policy-options policy-statement export_dhcp_server_route term 1 from instance untrust-vr
user@host# set policy-options policy-statement export_dhcp_server_route term 1 from route-filter 2001:db8:34::/64 exact
user@host# set policy-options policy-statement export_dhcp_server_route term 1 then accept
user@host# set policy-options policy-statement export_dhcp_server_route term 2 then reject
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 1 from instance trust-vr
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 1 from route-filter 2001:db8:12::/64 exact
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 1 then accept
user@host# set policy-options policy-statement import_relay_route_to_server_vr term 2 then reject
user@host# set routing-options static route 2001:db8:34::2/64 next-table untrust-vr.inet.0
Remarque :Vous pouvez activer un pare-feu SRX Series pour qu’il fonctionne comme un serveur local DHCPv6. Le serveur local DHCPv6 fournit une adresse IP et d’autres informations de configuration en réponse à une demande du client.
Procédure
Procédure étape par étape
Pour configurer la zone de sécurité afin d’autoriser le protocole DHCPv6 :
-
Définissez la stratégie de sécurité par défaut pour autoriser tout le trafic.
[edit ]
user@host# set security policies default-policy permit-all
-
Définissez tous les services système et protocoles sur l’interface ge-0/0/4.0.
[edit ]
user@host# set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic system-services all
user@host# set security zones security-zone untrust interfaces ge-0/0/4.0 host-inbound-traffic protocols all
-
Définissez tous les services système et protocoles sur l’interface ge-0/0/3.0.
[edit ]
user@host# set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic system-services all
user@host# set security zones security-zone trust interfaces ge-0/0/3.0 host-inbound-traffic protocols all
Résultats
-
Résultat pour le support client :
À partir du mode configuration, confirmez votre configuration en entrant la show routing-instances commande. Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show routing-instances
trust-vr {
    instance-type virtual-router;
    interface ge-0/0/3.0;
}
-
Résultat pour la prise en charge côté serveur :
À partir du mode configuration, confirmez votre configuration en entrant la
show routing-instancescommande. Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show routing-instances
untrust-vr {
    instance-type virtual-router;
    interface ge-0/0/4.0;
    forwarding-options {
        dhcp-relay {
            forward-only-replies;
        }
    }
}
-
Résultat pour la prise en charge des serveurs locaux DHCPv6 :
En mode configuration, confirmez votre configuration en entrant les
show routing-instancescommandes ,show policy-optionsetshow routing-options. Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show routing-instances
trust-vr {
    routing-options {
        instance-import export_dhcp_server_route;
    }
    forwarding-options {
        dhcp-relay {
            server-group {
                server-1 {
                    2001:db8:34::2;
                }
            }
            active-server-group server-1;
            group relay-in-vr {
                interface ge-0/0/3.0;
            }
        }
    }
}
untrust-vr {
    routing-options {
        static {
            route 2001:db8:34::/64 next-hop 2001:db8:23::2;
        }
        instance-import import_relay_route_to_server_vr;
    }
    forwarding-options {
        dhcp-relay {
            server-group {
                dummy-config;
            }
        }
    }
}
[edit]
user@host# show policy-options
policy-statement export_dhcp_server_route {
    term 1 {
        from {
            instance untrust-vr;
            route-filter 2001:db8:34::/64 exact;
        }
        then accept;
    }
    term 2 {
        then reject;
    }
}
policy-statement import_relay_route_to_server_vr {
    term 1 {
        from {
            instance trust-vr;
            route-filter 2001:db8:12::/64 exact;
        }
        then accept;
    }
    term 2 {
        then reject;
    }
}
[edit]
user@host#  show routing-options
    static {
        route 2001:db8:34::2/64 next-table untrust-vr.inet.0;
    }
-
Résultat pour que la zone de sécurité autorise le protocole DHCPv6 :
En mode configuration, confirmez votre configuration en entrant les
show security policiescommandes andshow security zones. Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show security policies
default-policy {
    permit-all;
}
[edit]
user@host# show security zones
    security-zone HOST {
        interfaces {
            all;
        }
    }
    security-zone untrust {
        interfaces {
            ge-0/0/4.0 {
                host-inbound-traffic {
                    system-services {
                        all;
                    }
                    protocols {
                        all;
                    }
                }
            }
        }
    }
    security-zone trust {
        interfaces {
            ge-0/0/3.0 {
                host-inbound-traffic {
                    system-services {
                        all;
                    }
                    protocols {
                        all;
                    }
                }
            }
        }
    }
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Insertion de l’option d’ID d’interface DHCPv6 (option 18) dans les paquets DHCPv6
Vous pouvez configurer l’agent de relais DHCPv6 pour insérer l’ID d’interface DHCPv6 (option 18) dans les paquets que le relais envoie à un serveur DHCPv6. Vous pouvez configurer la prise en charge de l’option 18 au niveau global ou du groupe DHCPv6.
Lorsque vous configurez la prise en charge de l’option 18, vous pouvez éventuellement inclure les informations supplémentaires suivantes :
Préfixe : spécifiez l’option
prefixpermettant d’ajouter un préfixe à l’identificateur d’interface. Le préfixe peut être n’importe quelle combinaison de nom d’hôte, nom de système logique et nom d’instance de routage.Description de l’interface : spécifiez l’option permettant d’inclure la description textuelle
use-interface-descriptionde l’interface au lieu de l’identificateur d’interface. Vous pouvez inclure la description de l’interface du périphérique ou la description de l’interface logique.Option 82 Sous-option ID de circuit d’agent (sous-option 1) : spécifiez l’option à inclure la
use-option-82sous-option DHCPv4 Option 82 ID de circuit d’agent (sous-option 1). Cette configuration est utile dans un environnement à double pile, qui a des abonnés DHCPv4 et DHCPv6 résidant sur la même interface logique sous-jacente. Le routeur vérifie la valeur de l’option 82 sous-option 1 et l’insère dans les paquets sortants. S’il n’existe aucune liaison DHCPv4 ou si la liaison n’a pas de valeur de sous-option 1 de l’option 82, le routeur envoie les paquets sans ajouter d’option 18.
Si vous spécifiez l’une des configurations facultatives et que les informations spécifiées n’existent pas (par exemple, il n’y a pas de description d’interface), le relais DHCPv6 ignore la configuration facultative et insère l’identificateur d’interface par défaut dans les paquets.
Pour insérer l’option ID d’interface DHCPv6 (option 18) dans les paquets DHCPv6 :
Voir aussi
Insertion de l’option d’identification à distance DHCPv6 (option 37) dans les paquets DHCPv6
À partir de la version 14.1 de Junos OS, vous pouvez configurer l’agent de relais DHCPv6 pour qu’il insère DHCPv6 Remote-ID (option 37) dans les paquets que le relais envoie à un serveur DHCPv6. Vous pouvez configurer la prise en charge de l’option 37 au niveau global ou du groupe DHCPv6.
Lorsque vous configurez la prise en charge de l’option 37, vous pouvez éventuellement inclure les informations suivantes :
Préfixe : spécifiez l’option
prefixpermettant d’ajouter un préfixe à l’identificateur d’interface. Le préfixe peut être n’importe quelle combinaison de nom d’hôte, nom de système logique et nom d’instance de routage.Description de l’interface : spécifiez l’option permettant d’inclure la description textuelle
use-interface-descriptionde l’interface au lieu de l’identificateur d’interface. Vous pouvez inclure la description de l’interface du périphérique ou la description de l’interface logique.Option 82 Sous-option ID à distance de l’agent (sous-option 2) : spécifiez l’option
use-option-82permettant d’utiliser la valeur de la sous-option ID à distance de l’option DHCPv4 82 (sous-option 2). Cette configuration est utile dans un environnement à double pile, qui a des abonnés DHCPv4 et DHCPv6 résidant sur la même interface logique sous-jacente. Le routeur vérifie la valeur de l’option 82 sous-option 2 et l’insère dans les paquets sortants.
Si vous spécifiez l’une des configurations facultatives et que les informations spécifiées n’existent pas (par exemple, il n’y a pas de description d’interface), le relais DHCPv6 ignore la configuration facultative et insère l’identificateur d’interface par défaut dans les paquets.
Pour insérer l’option DHCPv6 Remote-ID (option 37) dans les paquets DHCPv6 :
Voir aussi
Insertion de l’option d’adresse MAC du client DHCPv6 (option 79) dans les paquets DHCPv6
Le déploiement incrémentiel d’IPv6 sur des réseaux IPv4 existants peut se traduire par un environnement réseau à double pile dans lequel les équipements agissent à la fois comme des clients DHCPv4 et DHCPv6. Dans les scénarios à double pile, les opérateurs doivent pouvoir associer des messages DHCPv4 et DHCPv6 à la même interface client, en fonction d’un identifiant commun à l’interface.
Vous pouvez configurer un agent de relais DHCPv6 pour insérer l’adresse MAC du client DHCPv6 dans les paquets que le relais envoie à un serveur DHCPv6. L’adresse MAC du client est utilisée pour associer les messages DHCPv4 et DHCPv6 à la même interface client.
Outre l’association de messages DHCPv4 et DHCPv6 à partir d’un client à double pile, le fait d’avoir l’adresse MAC du client dans les paquets DHCPv6 fournit des informations supplémentaires pour le débogage et la journalisation des événements liés au client au niveau de l’agent de relais et du serveur.
Lorsque l’option 79 de DHCPv6 est activée, l’agent de relais DHCPv6 lit l’adresse MAC source des messages de sollicitation DHCPv6 et de demande DHCPv6 qu’il reçoit d’un client. L’agent de relais encapsule les messages Sollicitation et Demande dans un message Relay-Forward DHCPv6 et insère l’adresse MAC du client en tant qu’option 79 dans l’en-tête Relay-Forward avant de relayer le message au serveur.
Si le paquet DHCPv6 a déjà un en-tête Relay-Forward, l’agent de relais DHCPv6 ajoute l’adresse MAC du client si le paquet remplit les conditions suivantes : le paquet n’a qu’un seul en-tête Relay-Forward, l’en-tête Relay-Forward a été ajouté par un LDRA et l’en-tête Relay-Forward n’inclut pas déjà les informations de l’option 79.
Vous pouvez également configurer DHCPv6 option 79 pour un agent de relais DHCPv6 léger (LDRA). Un LDRA réside sur la même liaison IPv6 que le client DHCPv6 et l’agent de relais ou le serveur et agit comme un agent de relais de couche 2, sans exécuter la fonction de routage nécessaire pour transférer des messages à un serveur ou à un agent de relais résidant sur une autre liaison IPv6.
[edit]
user@host# set forwarding-options dhcp-relay dhcpv6 relay-agent-option-79
Pour configurer l’option 79 de DHCPv6 pour un LDRA (couche 2) :
[edit]
user@host# set vlans vlan-name forwarding-options dhcp-security dhcpv6-options option-79
Voir aussi
Vérification et gestion de la configuration du relais DHCPv6
Objet
Affichez ou effacez les liaisons d’adresses ou les statistiques pour les clients d’agent de relais DHCPv6 étendus :
Mesures à prendre
Pour afficher les liaisons d’adresses pour les clients d’agent de relais DHCPv6 étendus :
user@host> show dhcpv6 relay binding
Pour afficher les statistiques de l’agent de relais DHCPv6 étendu :
user@host> show dhcpv6 relay statistics
Pour effacer l’état de liaison des clients de l’agent de relais DHCPv6 :
user@host> clear dhcpv6 relay binding
Pour effacer toutes les statistiques étendues de l’agent de relais DHCPv6 :
user@host> clear dhcpv6 relay statistics
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.