
SUR CETTE PAGE
-
Exemple : configuration d’un AS local pour les sessions EBGP
-
Exemple : configuration d’un AS local privé pour les sessions EBGP
-
Exemple : configuration d’un VPN de couche 3 avec réflexion de route et remplacement AS
-
Exemple : Ignorer l’attribut Chemin AS lors de la sélection du meilleur chemin
-
Comprendre la suppression des numéros AS privés des chemins AS
Systèmes autonomes pour les sessions BGP
Comprendre l’attribut AS local de BGP
Lorsqu’un fournisseur d’accès à Internet (FAI) acquiert un réseau appartenant à un autre système autonome (AS), il n’existe pas de méthode transparente pour déplacer les homologues BGP du réseau acquis vers l’AS du FAI acquéreur. La configuration des homologues BGP avec le nouveau numéro AS peut s’avérer longue et fastidieuse. Parfois, les clients ne veulent pas ou ne peuvent pas modifier immédiatement la disposition ou la configuration de leurs pairs. Pendant ce type de période de transition, il peut être utile de configurer les appareils compatibles BGP dans le nouvel AS pour utiliser l’ancien numéro AS dans les mises à jour BGP. Cet ancien numéro AS est appelé un AS local.
L’utilisation d’un numéro d’AS local permet aux périphériques de routage d’un réseau acquis d’appartenir à l’ancien AS.
Par exemple, le FAI A, avec un AS de 65200, acquiert le FAI B, avec un AS de 65250. Le FAI B a un client, le FAI C, qui ne souhaite pas modifier sa configuration. Une fois que le FAI B fait partie du FAI A, un numéro AS local de 65250 est configuré pour être utilisé dans les sessions homologues EBGP avec le FAI C. Par conséquent, le numéro AS local 65250 est soit ajouté avant, soit utilisé à la place du numéro AS global 65200 dans le chemin AS utilisé pour exporter des routes vers des homologues externes directs dans le FAI C.
Si la route provient d’un homologue BGP (IBGP) interne, le chemin d’accès à l’AS inclut le numéro d’AS local précédé du numéro d’AS global.
Le numéro de AS local est utilisé à la place du numéro de AS global s’il s’agit d’une route externe, telle qu’une route statique ou une route IGP de l’Interior Gateway Protocol () importée dans BGP. Si l’itinéraire est externe et que vous souhaitez que le numéro global de l’AS soit inclus dans le chemin d’accès AS, vous pouvez appliquer une politique de routage qui utilise as-path-expand ou as-path-prepend. Utilisez l’action de as-path-expand stratégie pour placer le numéro AS global derrière le numéro AS local. Utilisez l’action de as-path-prepend stratégie pour placer le numéro AS global devant le numéro AS local.
Par exemple :
user@R2# show policy-options
policy-statement prepend-global {
    term 1 {
        from protocol static;
        then {
            as-path-prepend 65200; # or use as-path-expand
            accept;
        }
    }
}
user@R2# show protocols bgp
group ext {
    export prepend-global;
    type external;
    local-as 65250;
    neighbor 10.0.0.1 {
        peer-as 65100;
    }
    neighbor 10.1.0.2 {
        peer-as 65300;
    }
}
user@R2# show routing-options
static {
    route 10.1.1.1/32 next-hop 10.0.0.1;
}
autonomous-system 65200;
user@R3# run show route 10.1.1.1 protocol bgp
inet.0: 6 destinations, 6 routes (6 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.1.1/32         *[BGP/170] 00:05:11, localpref 100
                      AS path: 65200 65250 I, validation-state: unverified
                    > to 10.1.0.1 via lt-1/2/0.4
Dans un scénario VPN de couche 3, dans lequel un équipement PE (Provider Edge) utilise un protocole BGP externe (EBGP) pour s’appairer avec un équipement CE, l’instruction local-as se comporte différemment que dans le scénario sans VPN. Dans le scénario VPN, le numéro AS global défini dans l’instance principale est ajouté au chemin AS par défaut. Pour remplacer ce comportement, vous pouvez configurer la no-prepend-global-as configuration BGP de l’instance de routage sur le périphérique PE, comme indiqué ici :
user@R2# show routing-instances
red {
    instance-type vrf;
    interface fe-1/2/0.2;
    route-distinguisher 10:1;
    vrf-target target:10:1;
    protocols {
        bgp {
            group toR1 {
                type external;
                peer-as 65001;
                local-as 65200 no-prepend-global-as;
                neighbor 10.1.1.1;
            }
        }
    }
}
L’implémentation de l’attribut AS local par le système d’exploitation Junos (Junos OS) prend en charge les options suivantes :
-
Local AS with private option: lorsque vous utilisez cette
privateoption, l’AS local est utilisé lors de l’établissement de la session BGP avec un voisin EBGP, mais il est masqué dans le chemin AS envoyé à d’autres homologues IBGP et EBGP. Seul l’AS global est inclus dans le chemin d’accès de l’AS envoyé aux homologues externes.Cette
privateoption est utile pour établir un appairage local avec des périphériques de routage qui restent configurés avec leur ancien AS ou avec un client spécifique qui n’a pas encore modifié ses accords d’homologue. L’AS local est utilisé pour établir la session BGP avec le voisin EBGP, mais il est caché dans le chemin AS envoyé aux homologues externes dans un autre AS.Incluez l’option
privateafin que l’AS local ne soit pas ajouté avant l’AS global dans le chemin AS envoyé aux homologues externes. Lorsque vous spécifiez l’optionprivate, l’AS local est ajouté uniquement dans le chemin AS envoyé au voisin EBGP.Par exemple, dans la Figure 1, le routeur 1 et le routeur 2 sont dans AS 64496, le routeur 4 est dans AS 64511 et le routeur 3 est dans AS 64510. Le routeur 2 appartenait auparavant à l’AS 64497, qui a fusionné avec un autre réseau et appartient désormais à l’AS 64496. Étant donné que le routeur 3 s’apparie toujours avec le routeur 2 à l’aide de son ancien AS (64497), le routeur 2 doit être configuré avec un AS local de 64497 afin de maintenir l’appairage avec le routeur 3. La configuration d’un AS local de 64497 permet au routeur 2 d’ajouter l’AS 64497 lors de la publicité des routes vers le routeur 3. Le routeur 3 voit un chemin AS de 64497 64496 pour le préfixe 10/8.
Figure 1 : configuration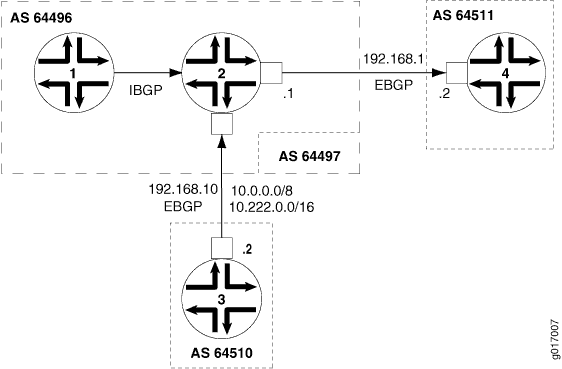 d’AS local
Pour empêcher le routeur 2 d’ajouter le numéro AS local dans ses annonces à d’autres pairs, utilisez l’instruction
local-as 64497 private. Cette instruction configure le routeur 2 pour qu’il n’inclue pas l’AS 64497 local lors de l’annonce des routes vers le routeur 1 et vers le routeur 4. Dans ce cas, le routeur 4 voit un chemin AS de 64496 64510 pour le préfixe 10.222/16. -
Local AS with alias option: à partir de la version 9.5 de Junos OS, vous pouvez configurer un AS local en tant qu’alias. Lors de l’établissement de la session ouverte BGP, l’AS utilisé dans le message ouvert alterne entre l’AS local et l’AS global. Si le AS local est utilisé pour se connecter au voisin EBGP, seul le AS local est ajouté au chemin AS lorsque la session pair BGP est établie. Si le AS global est utilisé pour se connecter au voisin EBGP, seul le AS global est ajouté au chemin AS lorsque la session pair BGP est établie. L’utilisation de l’option
aliassignifie également que l’AS local n’est pas ajouté au chemin AS pour les routes apprises à partir de ce voisin EBGP. Par conséquent, l’AS local reste caché aux autres pairs externes.La configuration d’un AS local avec cette
aliasoption est particulièrement utile lorsque vous migrez les périphériques de routage d’un réseau acquis vers le nouvel AS. Au cours du processus de migration, certains périphériques de routage peuvent être configurés avec le nouvel AS, tandis que d’autres restent configurés avec l’ancien AS. Par exemple, il est recommandé de commencer par migrer vers le nouvel AS tous les périphériques de routage qui fonctionnent comme des réflecteurs de route. Toutefois, lorsque vous migrez les clients du réflecteur de route de manière incrémentielle, chaque réflecteur de route doit s’appairer avec les périphériques de routage configurés avec l’ancien AS, ainsi qu’avec les périphériques de routage configurés avec le nouvel AS. Pour établir des sessions d’homologues locaux, il peut être utile pour les homologues BGP du réseau d’utiliser à la fois l’AS local et l’AS global. Dans le même temps, vous souhaitez masquer cet AS local aux homologues externes et utiliser uniquement l’AS global dans le chemin AS lors de l’exportation de routes vers un autre AS. Dans ce genre de situation, configurez l’optionalias.Incluez l’option
aliaspermettant de configurer l’AS local en tant qu’alias de l’AS global configuré au niveau de la[edit routing-options]hiérarchie. Lorsque vous configurez un AS local en tant qu’alias, lors de l’établissement de la session ouverte BGP, l’AS utilisé dans le message ouvert alterne entre l’AS local et l’AS global. L’AS local est ajouté au chemin AS uniquement lorsque la session pair avec un voisin EBGP est établie à l’aide de cet AS local. L’AS local est masqué dans le chemin d’accès de l’AS envoyé à tout autre homologue externe. Seul l’AS global est ajouté au chemin AS lorsque la session BGP est établie à l’aide de l’AS global.Remarque :aliasLesprivateet les options s’excluent mutuellement. Vous ne pouvez pas configurer les deux options avec la mêmelocal-asinstruction. -
Local AS with option not to prepend the global AS: dans Junos OS version 9.6 et ultérieure, vous pouvez configurer un AS local avec la possibilité de ne pas le préajouter à l’AS global. Seul l’AS local est inclus dans le chemin d’accès de l’AS envoyé aux homologues externes.
Utilisez cette
no-prepend-global-asoption lorsque vous souhaitez supprimer le numéro AS global des mises à jour BGP sortantes dans un scénario de réseau privé virtuel (VPN). Cette option est utile dans un scénario VPN dans lequel vous souhaitez masquer l’AS global du VPN.Incluez l’option
no-prepend-global-aspermettant de supprimer l’AS global configuré au niveau de la[edit routing-options]hiérarchie du chemin d’accès AS envoyé aux homologues externes. Lorsque vous utilisez cette option, seul l’AS local est inclus dans le chemin d’accès AS pour les routes envoyées à un équipement de périphérie client (CE). -
Number of loops option: la fonction AS locale permet également de spécifier le nombre de fois que la détection du numéro AS dans l’attribut AS_PATH entraîne la suppression ou le masquage de l’itinéraire. Par exemple, si vous configurez
loops 1, l’itinéraire est masqué si le numéro AS est détecté dans le chemin une ou plusieurs fois. Il s’agit du comportement par défaut. Si vous configurezloops 2, l’itinéraire est masqué si le numéro AS est détecté dans le chemin deux fois ou plus.Pour l’instruction
loops number, vous pouvez configurer 1 à 10.Remarque :Si vous configurez les valeurs AS locales pour un groupe BGP, la détection des boucles de routage est effectuée à l’aide des valeurs AS et AS locales pour tous les groupes BGP.
Si l’AS local de l’homologue EBGP ou IBGP est le même que l’AS actuel, n’utilisez pas l’instruction
local-aspour spécifier le numéro d’AS local.Lorsque vous configurez l’AS local dans un VRF, cela a un impact sur le mécanisme de détection de boucle du chemin de l’AS. Toutes les
local-asinstructions configurées sur l’appareil font partie d’un seul domaine AS. Le mécanisme de détection de boucle du chemin AS est basé sur la recherche d’un AS correspondant présent dans le domaine.
Voir aussi
Exemple : configuration d’un AS local pour les sessions EBGP
Cet exemple montre comment configurer un système autonome local (AS) pour un pair BGP afin que l’AS global et l’AS local soient utilisés dans les mises à jour entrantes et sortantes de BGP.
Exigences
Aucune configuration spéciale au-delà de l’initialisation de l’appareil n’est requise avant de configurer cet exemple.
Vue d’ensemble
Utilisez l’instruction local-as lorsque les FAI fusionnent et souhaitent conserver la configuration d’un client, en particulier l’AS avec lequel le client est configuré pour établir une relation d’homologue. L’instruction local-as simule le numéro d’AS déjà en place dans les routeurs des clients, même si le routeur du FAI est passé à un autre AS.
Cet exemple montre comment utiliser l’instruction local-as pour configurer un AS local. L’instruction local-as est prise en charge pour BGP au niveau de la hiérarchie globale, du groupe et du voisinage.
Lorsque vous configurez l’instruction local-as , vous devez spécifier un numéro AS. Vous pouvez spécifier un nombre compris entre 1 et 4 294 967 295 au format simple. À partir de la version 9.1 de Junos OS, la plage des numéros AS est étendue pour fournir la prise en charge BGP des numéros AS de 4 octets tels que définis dans la RFC 4893, Prise en charge de BGP pour l’espace numérique AS de quatre octets. Dans Junos OS version 9.3 et ultérieure, vous pouvez également configurer un nombre AS de 4 octets à l’aide du format de notation à AS points de deux valeurs entières jointes par un point : <16-bit high-order value in decimal>.<16-bit low-order value in decimal>. Par exemple, le nombre AS de 4 octets de 65 546 au format de nombres bruts est représenté par 1,10 au format de notation AS-dot. Vous pouvez spécifier une valeur comprise entre 0,0 et 65535,65535 au format de notation à points AS. Junos OS continue de prendre en charge les numéros AS de 2 octets. La plage de numéros AS de 2 octets est comprise entre 1 et 65 535 (il s’agit d’un sous-ensemble de la plage de 4 octets).
La figure 2 montre un exemple de topologie.
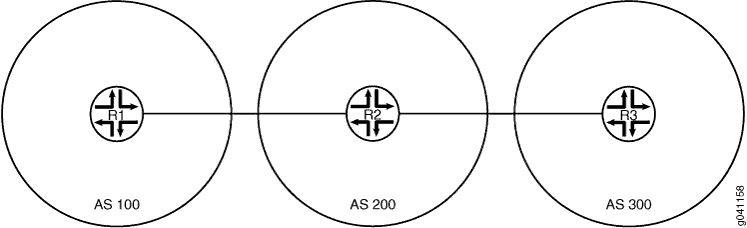 local
Dans cet exemple, l’appareil R2 appartenait auparavant à l’AS 250 et est maintenant à l’AS 200. L’appareil R1 et l’appareil R3 sont configurés pour être appairés avec l’AS 250 au lieu du nouveau numéro AS (AS 200). Le nouveau numéro AS de l’appareil R2 est configuré avec l’instruction autonomous-system 200 . Pour permettre aux sessions d’appairage de fonctionner, l’instruction local-as 250 est ajoutée dans la configuration BGP. Comme local-as 250 il est configuré, l’équipement R2 inclut à la fois l’AS global (200) et l’AS local (250) dans ses mises à jour entrantes et sortantes BGP.
La configuration
- Configuration rapide de la CLI
- Configuration de l’équipement R1
- Configuration de l’équipement R2
- Configuration de l’équipement R3
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez et collez les commandes dans le CLI au niveau de la [edit] hiérarchie.
Appareil R1
set interfaces fe-1/2/0 unit 1 family inet address 10.0.0.1/30
set interfaces lo0 unit 1 family inet address 192.168.0.1/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext peer-as 250
set protocols bgp group ext neighbor 10.0.0.2
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options static route 10.1.0.0/30 next-hop 10.0.0.2
set routing-options autonomous-system 100
Appareil R2
set interfaces fe-1/2/0 unit 2 family inet address 10.0.0.2/30
set interfaces fe-1/2/1 unit 3 family inet address 10.1.0.1/30
set interfaces lo0 unit 2 family inet address 192.168.0.2/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext local-as 250
set protocols bgp group ext neighbor 10.0.0.1 peer-as 100
set protocols bgp group ext neighbor 10.1.0.2 peer-as 300
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options autonomous-system 200
Appareil R3
set interfaces fe-1/2/0 unit 4 family inet address 10.1.0.2/30
set interfaces lo0 unit 3 family inet address 192.168.0.3/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext peer-as 250
set protocols bgp group ext neighbor 10.1.0.1
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options static route 10.0.0.0/30 next-hop 10.1.0.1
set routing-options autonomous-system 300
Configuration de l’équipement R1
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’appareil R1 :
-
Configurez les interfaces.
[edit interfaces]
user@R1# set fe-1/2/0 unit 1 family inet address 10.0.0.1/30
user@R1# set lo0 unit 1 family inet address 192.168.0.1/32
-
Configurez le port BGP externe (EBGP).
[edit protocols bgp group ext]
user@R1# set type external
user@R1# set export send-direct
user@R1# set export send-static
user@R1# set peer-as 250
user@R1# set neighbor 10.0.0.2
-
Configurez la politique de routage.
[edit policy-options]
user@R1# set policy-statement send-direct term 1 from protocol direct
user@R1# set policy-statement send-direct term 1 then accept
user@R1# set policy-statement send-static term 1 from protocol static
user@R1# set policy-statement send-static term 1 then accept
-
Configurez une route statique vers le réseau distant entre l’appareil R2 et l’appareil R3.
[edit routing-options]
user@R1# set static route 10.1.0.0/30 next-hop 10.0.0.2
-
Configurez le numéro AS global.
[edit routing-options]
user@R1# set autonomous-system 100
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@R1# show interfaces
fe-1/2/0 {
    unit 1 {
        family inet {
            address 10.0.0.1/30;
        }
    }
}
lo0 {
    unit 1 {
        family inet {
            address 192.168.0.1/32;
        }
    }
}
user@R1# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
policy-statement send-static {
    term 1 {
        from protocol static;
        then accept;
    }
}
user@R1# show protocols
bgp {
    group ext {
        type external;
        export [ send-direct send-static ];
        peer-as 250;
        neighbor 10.0.0.2;
    }
}
user@R1# show routing-options
static {
    route 10.1.0.0/30 next-hop 10.0.0.2;
}
autonomous-system 100;
Lorsque vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Configuration de l’équipement R2
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’appareil R2 :
-
Configurez les interfaces.
[edit interfaces]
user@R2# set fe-1/2/0 unit 2 family inet address 10.0.0.2/30
user@R2# set fe-1/2/1 unit 3 family inet address 10.1.0.1/30
user@R2# set lo0 unit 2 family inet address 192.168.0.2/32
-
Configurez EBGP.
[edit protocols bgp group ext]
user@R2# set type external
user@R2# set export send-direct
user@R2# set export send-static
user@R2# set neighbor 10.0.0.1 peer-as 100
user@R2# set neighbor 10.1.0.2 peer-as 300
-
Configurez le numéro du système autonome local (AS).
[edit protocols bgp group ext]
user@R2# set local-as 250
-
Configurez le numéro AS global.
[edit routing-options]
user@R2# set autonomous-system 200
-
Configurez la politique de routage.
[edit policy-options]
user@R2# set policy-statement send-direct term 1 from protocol direct
user@R2# set policy-statement send-direct term 1 then accept
user@R2# set policy-statement send-static term 1 from protocol static
user@R2# set policy-statement send-static term 1 then accept
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@R2# show interfaces
fe-1/2/0 {
    unit 2 {
        family inet {
            address 10.0.0.2/30;
        }
    }
}
fe-1/2/1 {
    unit 3 {
        family inet {
            address 10.1.0.1/30;
        }
    }
}
lo0 {
    unit 2 {
        family inet {
            address 192.168.0.2/32;
        }
    }
}
user@R2# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
policy-statement send-static {
    term 1 {
        from protocol static;
        then accept;
    }
}
user@R2# show protocols
bgp {
    group ext {
        type external;
        export [ send-direct send-static ];
        local-as 250;
        neighbor 10.0.0.1 {
            peer-as 100;
        }
        neighbor 10.1.0.2 {
            peer-as 300;
        }
    }
}
user@R2# show routing-options
autonomous-system 200;
Lorsque vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Configuration de l’équipement R3
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’appareil R3 :
-
Configurez les interfaces.
[edit interfaces]
user@R3# set fe-1/2/0 unit 4 family inet address 10.1.0.2/30
user@R3# set lo0 unit 3 family inet address 192.168.0.3/32
-
Configurez EBGP.
[edit protocols bgp group ext]
user@R3# set type external
user@R3# set export send-direct
user@R3# set export send-static
user@R3# set peer-as 250
user@R3# set neighbor 10.1.0.1
-
Configurez le numéro du système autonome global (AS).
[edit routing-options]
user@R3# set autonomous-system 300
-
Configurez une route statique vers le réseau distant entre l’appareil R1 et l’appareil R2.
[edit routing-options]
user@R3# set static route 10.0.0.0/30 next-hop 10.1.0.1
-
Configurez la politique de routage.
[edit policy-options]
user@R3# set policy-statement send-direct term 1 from protocol direct
user@R3# set policy-statement send-direct term 1 then accept
user@R3# set policy-statement send-static term 1 from protocol static
user@R3# set policy-statement send-static term 1 then accept
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@R3# show interfaces
fe-1/2/0 {
    unit 4 {
        family inet {
            address 10.1.0.2/30;
        }
    }
}
lo0 {
    unit 3 {
        family inet {
            address 192.168.0.3/32;
        }
    }
}
user@R3# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
policy-statement send-static {
    term 1 {
        from protocol static;
        then accept;
    }
}
user@R3# show protocols
bgp {
    group ext {
        type external;
        export [ send-direct send-static ];
        peer-as 250;
        neighbor 10.1.0.1;
    }
}
user@R3# show routing-options
static {
    route 10.0.0.0/30 next-hop 10.1.0.1;
}
autonomous-system 300;
Lorsque vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Vérifiez que la configuration fonctionne correctement.
- Vérification des paramètres AS locaux et globaux
- Vérification des sessions d’appairage BGP
- Vérification des chemins AS BGP
Vérification des paramètres AS locaux et globaux
Objet
Assurez-vous que les paramètres AS locaux et globaux de l’appareil R2 sont configurés.
Mesures à prendre
À partir du mode opérationnel, entrez la show bgp neighbors commande.
user@R2> show bgp neighbors
Peer: 10.0.0.1+179 AS 100      Local: 10.0.0.2+61036 AS 250
  Type: External    State: Established    Flags: <Sync>
  Last State: OpenConfirm   Last Event: RecvKeepAlive
  Last Error: None
  Export: [ send-direct send-static ]
  Options: <Preference PeerAS LocalAS Refresh>
  Holdtime: 90 Preference: 170 Local AS: 250 Local System AS: 200
  Number of flaps: 0
  Peer ID: 192.168.0.1     Local ID: 192.168.0.2       Active Holdtime: 90
  Keepalive Interval: 30         Peer index: 0
  BFD: disabled, down
  Local Interface: fe-1/2/0.2
  NLRI for restart configured on peer: inet-unicast
  NLRI advertised by peer: inet-unicast
  NLRI for this session: inet-unicast
  Peer supports Refresh capability (2)
  Stale routes from peer are kept for: 300
  Peer does not support Restarter functionality
  NLRI that restart is negotiated for: inet-unicast
  NLRI of received end-of-rib markers: inet-unicast
  NLRI of all end-of-rib markers sent: inet-unicast
  Peer supports 4 byte AS extension (peer-as 100)
  Peer does not support Addpath
  Table inet.0 Bit: 10000
    RIB State: BGP restart is complete
    Send state: in sync
    Active prefixes:              1
    Received prefixes:            3
    Accepted prefixes:            2
    Suppressed due to damping:    0
    Advertised prefixes:          4
  Last traffic (seconds): Received 6    Sent 14   Checked 47
  Input messages:  Total 258    Updates 3       Refreshes 0     Octets 4969
  Output messages: Total 258    Updates 2       Refreshes 0     Octets 5037
  Output Queue[0]: 0

Peer: 10.1.0.2+179 AS 300      Local: 10.1.0.1+52296 AS 250
  Type: External    State: Established    Flags: <Sync>
  Last State: OpenConfirm   Last Event: RecvKeepAlive
  Last Error: None
  Export: [ send-direct send-static ]
  Options: <Preference PeerAS LocalAS Refresh>
  Holdtime: 90 Preference: 170 Local AS: 250 Local System AS: 200
  Number of flaps: 0
  Peer ID: 192.168.0.3     Local ID: 192.168.0.2       Active Holdtime: 90
  Keepalive Interval: 30         Peer index: 1
  BFD: disabled, down
  Local Interface: fe-1/2/1.3
  NLRI for restart configured on peer: inet-unicast
  NLRI advertised by peer: inet-unicast
  NLRI for this session: inet-unicast
  Peer supports Refresh capability (2)
  Stale routes from peer are kept for: 300
  Peer does not support Restarter functionality
  NLRI that restart is negotiated for: inet-unicast
  NLRI of received end-of-rib markers: inet-unicast
  NLRI of all end-of-rib markers sent: inet-unicast
  Peer supports 4 byte AS extension (peer-as 300)
  Peer does not support Addpath
  Table inet.0 Bit: 10000
    RIB State: BGP restart is complete
    Send state: in sync
    Active prefixes:              1
    Received prefixes:            3
    Accepted prefixes:            2
    Suppressed due to damping:    0
    Advertised prefixes:          4
  Last traffic (seconds): Received 19   Sent 26   Checked 9
  Input messages:  Total 256    Updates 3       Refreshes 0     Octets 4931
  Output messages: Total 256    Updates 2       Refreshes 0     Octets 4999
  Output Queue[0]: 0
Signification
La sortie Local AS : 250 et Local System AS : 200 indique que l’appareil R2 dispose des paramètres attendus. De plus, la sortie indique que la liste des options inclut LocalAS.
Vérification des sessions d’appairage BGP
Objet
Assurez-vous que les sessions sont établies et que le numéro d’AS local 250 est affiché.
Mesures à prendre
À partir du mode opérationnel, entrez la show bgp summary commande.
user@R1> show bgp summary
Groups: 1 Peers: 1 Down peers: 0
Table          Tot Paths  Act Paths Suppressed    History Damp State    Pending
inet.0                 4          2          0          0          0          0
Peer                     AS      InPkt     OutPkt    OutQ   Flaps Last Up/Dwn State|#Active/Received/Accepted/Damped...
10.0.0.2                250        232        233       0       4     1:42:37 2/4/4/0              0/0/0/0
user@R3> show bgp summary
Groups: 1 Peers: 1 Down peers: 0
Table          Tot Paths  Act Paths Suppressed    History Damp State    Pending
inet.0                 4          2          0          0          0          0
Peer                     AS      InPkt     OutPkt    OutQ   Flaps Last Up/Dwn State|#Active/Received/Accepted/Damped...
10.1.0.1                250        235        236       0       4     1:44:25 2/4/4/0              0/0/0/0
Signification
L’équipement R1 et l’appareil R3 semblent s’appairer avec un appareil de l’AS 250, même si l’appareil R2 est en fait de l’AS 200.
Vérification des chemins AS BGP
Objet
Assurez-vous que les routes se trouvent dans les tables de routage et que les chemins AS affichent le numéro d’AS local 250.
Mesures à prendre
Dans le mode configuration, entrez la set route protocol bgp commande.
user@R1> show route protocol bgp
inet.0: 6 destinations, 8 routes (6 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.0.0.0/30         [BGP/170] 01:46:44, localpref 100
                      AS path: 250 I
                    > to 10.0.0.2 via fe-1/2/0.1
10.1.0.0/30         [BGP/170] 01:46:44, localpref 100
                      AS path: 250 I
                    > to 10.0.0.2 via fe-1/2/0.1
192.168.0.2/32     *[BGP/170] 01:46:44, localpref 100
                      AS path: 250 I
                    > to 10.0.0.2 via fe-1/2/0.1
192.168.0.3/32     *[BGP/170] 01:46:40, localpref 100
                      AS path: 250 300 I
                    > to 10.0.0.2 via fe-1/2/0.1
user@R3> show route protocol bgp

inet.0: 6 destinations, 8 routes (6 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.0.0.0/30         [BGP/170] 01:47:10, localpref 100
                      AS path: 250 I
                    > to 10.1.0.1 via fe-1/2/0.4
10.1.0.0/30         [BGP/170] 01:47:10, localpref 100
                      AS path: 250 I
                    > to 10.1.0.1 via fe-1/2/0.4
192.168.0.1/32     *[BGP/170] 01:47:10, localpref 100
                      AS path: 250 100 I
                    > to 10.1.0.1 via fe-1/2/0.4
192.168.0.2/32     *[BGP/170] 01:47:10, localpref 100
                      AS path: 250 I
                    > to 10.1.0.1 via fe-1/2/0.4
Signification
La sortie montre que l’appareil R1 et l’appareil R3 semblent avoir des routes avec des chemins AS qui incluent l’AS 250, même si l’appareil R2 est en fait dans l’AS 200.
Exemple : configuration d’un AS local privé pour les sessions EBGP
Cet exemple montre comment configurer un numéro de système autonome local (AS) privé. L’AS local est considéré comme privé, car il est annoncé aux homologues qui utilisent le numéro AS local pour l’appairage, mais il est masqué dans les annonces aux homologues qui peuvent utiliser le numéro AS global pour l’appairage.
Exigences
Aucune configuration spéciale au-delà de l’initialisation de l’appareil n’est requise avant de configurer cet exemple.
Vue d’ensemble
Utilisez l’instruction local-as lorsque les FAI fusionnent et souhaitent conserver la configuration d’un client, en particulier l’AS avec lequel le client est configuré pour établir une relation d’homologue. L’instruction local-as simule le numéro d’AS déjà en place dans les routeurs des clients, même si le routeur du FAI est passé à un autre AS.
Lorsque vous utilisez cette private option, l’AS local est utilisé lors de l’établissement de la session BGP avec un voisin BGP externe (EBGP), mais il est masqué dans le chemin AS envoyé à d’autres homologues EBGP. Seul l’AS global est inclus dans le chemin d’accès de l’AS envoyé aux homologues externes.
Cette private option est utile pour établir un appairage local avec des périphériques de routage qui restent configurés avec leur ancien AS ou avec un client spécifique qui n’a pas encore modifié ses accords d’homologue. L’AS local est utilisé pour établir la session BGP avec le voisin EBGP, mais il est caché dans le chemin AS envoyé aux homologues externes dans un autre AS.
Incluez l’option private afin que l’AS local ne soit pas ajouté avant l’AS global dans le chemin AS envoyé aux homologues externes. Lorsque vous spécifiez l’option private , l’AS local est ajouté uniquement dans le chemin AS envoyé au voisin EBGP.
La figure 3 montre un exemple de topologie.
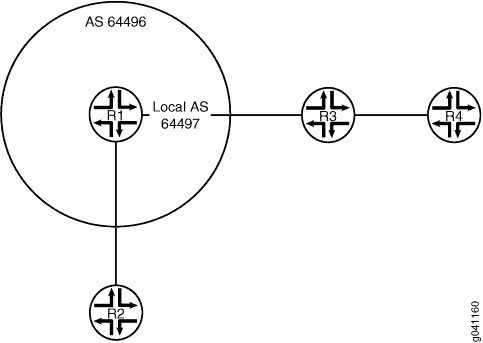 local privé
L’équipement R1 est dans l’AS 64496. L’équipement R2 est dans l’AS 64510. L’équipement R3 est dans l’AS 64511. L’équipement R4 est dans l’AS 64512. L’équipement R1 appartenait auparavant à l’AS 64497, qui a fusionné avec un autre réseau et appartient désormais à l’AS 64496. Étant donné que l’appareil R3 est toujours appairé avec l’appareil R1, à l’aide de son ancien AS, 64497, l’appareil R1 doit être configuré avec un AS local de 64497 afin de maintenir l’appairage avec l’appareil R3. La configuration d’un AS local de 64497 permet à l’équipement R1 d’ajouter l’AS 64497 lors de la publicité des routes vers l’équipement R3. L’appareil R3 voit un chemin AS de 64497 64496 pour le préfixe 10.1.1.2/32, qui est l’interface de bouclage de l’équipement R2. L’équipement R4, qui se trouve derrière l’équipement R3, voit un chemin AS de 64511, 64497, 64496, 64510, vers l’interface de bouclage de l’équipement R2. Pour empêcher l’appareil R1 d’ajouter le numéro d’AS local dans ses annonces à d’autres pairs, cet exemple inclut l’instruction local-as 64497 private . L’option private configure l’appareil R1 pour qu’il n’inclue pas l’AS 64497 local lors de l’annonce des routes vers l’équipement R2. L’appareil R2 voit un chemin AS de 64496 64511 vers l’équipement R3 et un chemin AS de 64496, 64511, 64512 vers l’équipement R4. L’option private de la configuration de l’appareil R1 entraîne l’absence du numéro AS 64497 dans les chemins AS que l’appareil R1 réannonce à l’appareil R2.
L’appareil R1 masque l’AS local privé à tous les routeurs, à l’exception de l’appareil R3. L’option private s’applique aux routes que l’appareil R1 reçoit (apprend) de l’appareil R3 et que l’appareil R1, à son tour, réannonce à d’autres routeurs. Lorsque ces routes apprises à partir de l’appareil R3 sont lues par l’appareil R1 vers l’équipement R2, l’AS local privé est manquant dans le chemin AS annoncé à l’équipement R2.
La configuration
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez-collez les commandes dans le CLI au niveau de la [edit] hiérarchie.
Appareil R1
set interfaces fe-1/2/0 unit 3 family inet address 192.168.1.1/24
set interfaces fe-1/2/1 unit 5 family inet address 192.168.10.1/24
set interfaces lo0 unit 2 family inet address 10.1.1.1/32
set protocols bgp group external-AS64511 type external
set protocols bgp group external-AS64511 peer-as 64511
set protocols bgp group external-AS64511 local-as 64497
set protocols bgp group external-AS64511 local-as private
set protocols bgp group external-AS64511 neighbor 192.168.1.2
set protocols bgp group external-AS64510 type external
set protocols bgp group external-AS64510 peer-as 64510
set protocols bgp group external-AS64510 neighbor 192.168.10.2
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64496
Appareil R2
set interfaces fe-1/2/0 unit 6 family inet address 192.168.10.2/24
set interfaces lo0 unit 3 family inet address 10.1.1.2/32
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 64496
set protocols bgp group external neighbor 192.168.10.1
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64510
Appareil R3
set interfaces fe-1/2/0 unit 4 family inet address 192.168.1.2/24
set interfaces fe-1/2/1 unit 7 family inet address 192.168.5.1/24
set interfaces lo0 unit 4 family inet address 10.1.1.3/32
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external neighbor 192.168.1.1 peer-as 64497
set protocols bgp group external neighbor 192.168.5.2 peer-as 64512
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64511
Appareil R4
set interfaces fe-1/2/0 unit 8 family inet address 192.168.5.2/24
set interfaces lo0 unit 5 family inet address 10.1.1.4/32
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 64511
set protocols bgp group external neighbor 192.168.5.1
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64512
Configuration de l’équipement R1
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’appareil R1 :
-
Configurez les interfaces.
[edit interfaces fe-1/2/0 unit 3]
user@R1# set family inet address 192.168.1.1/24
[edit interfaces fe-1/2/1 unit 5]
user@R1# set family inet address 192.168.10.1/24
[edit interfaces lo0 unit 2]
user@R1# set family inet address 10.1.1.1/32
-
Configurez la session d’appairage EBGP avec l’appareil R2.
[edit protocols bgp group external-AS64510]
user@R1# set type external
user@R1# set peer-as 64510
user@R1# set neighbor 192.168.10.2
-
Configurez la session d’appairage EBGP avec l’appareil R3.
[edit protocols bgp group external-AS64511]
user@R1# set type external
user@R1# set peer-as 64511
user@R1# set local-as 64497
user@R1# set local-as private
user@R1# set neighbor 192.168.1.2
-
Configurez la politique de routage.
[edit policy-options policy-statement send-direct term 1]
user@R1# set from protocol direct
user@R1# set then accept
-
Configurez le numéro du système autonome global (AS).
[edit routing-options]
user@R1# set autonomous-system 64496
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@R1# show interfaces
fe-1/2/0 {
    unit 3 {
        family inet {
            address 192.168.1.1/24;
        }
    }
}
fe-1/2/1 {
    unit 5 {
        family inet {
            address 192.168.10.1/24;
        }
    }
}
lo0 {
    unit 2 {
        family inet {
            address 10.1.1.1/32;
        }
    }
}
user@R1# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R1# show protocols
bgp {
    group external-AS64511 {
        type external;
        peer-as 64511;
        local-as 64497 private;
        neighbor 192.168.1.2;
    }
    group external-AS64510 {
        type external;
        peer-as 64510;
        neighbor 192.168.10.2;
    }
}
user@R1# show routing-options
autonomous-system 64496;
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Répétez la configuration si nécessaire pour les autres périphériques de la topologie.
Vérification
Vérifiez que la configuration fonctionne correctement.
Vérification des chemins AS de l’équipement R2
Objet
Assurez-vous que l’appareil R2 n’a pas d’AS 64497 dans ses chemins AS vers l’équipement R3 et l’appareil R4.
Mesures à prendre
À partir du mode opérationnel, entrez la show route protocol bgp commande.
user@R2> show route protocol bgp
inet.0: 6 destinations, 6 routes (6 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.1.3/32        *[BGP/170] 01:33:11, localpref 100
                      AS path: 64496 64511 I
                    > to 192.168.10.1 via fe-1/2/0.6
10.1.1.4/32        *[BGP/170] 01:33:11, localpref 100
                      AS path: 64496 64511 64512 I
                    > to 192.168.10.1 via fe-1/2/0.6
192.168.5.0/24     *[BGP/170] 01:49:15, localpref 100
                      AS path: 64496 64511 I
                    > to 192.168.10.1 via fe-1/2/0.6
Signification
Les chemins AS de l’équipement R2 n’incluent pas l’AS 64497.
Vérification des chemins AS de l’appareil R3
Objet
Assurez-vous que l’AS 64497 local est ajouté uniquement dans le chemin AS envoyé au voisin EBGP R3 . L’appareil R3 voit un chemin AS de 64497 64496 pour le préfixe 10.1.1.2/32, qui est l’interface de bouclage de l’équipement R2.
Mesures à prendre
À partir du mode opérationnel, entrez la show route protocol bgp commande.
user@R3> show route protocol bgp
inet.0: 7 destinations, 8 routes (7 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.1.2/32        *[BGP/170] 01:35:11, localpref 100
                      AS path: 64497 64496 64510 I
                    > to 192.168.1.1 via fe-1/2/0.4
10.1.1.4/32        *[BGP/170] 01:35:11, localpref 100
                      AS path: 64512 I
                    > to 192.168.5.2 via fe-1/2/1.7
192.168.5.0/24      [BGP/170] 01:51:15, localpref 100
                      AS path: 64512 I
                    > to 192.168.5.2 via fe-1/2/1.7
Signification
L’itinéraire de l’appareil R3 vers l’équipement R2 (préfixe 10.1.1.2) inclut l’AS local et global configuré sur l’appareil R1 (64497 et 64496, respectivement).
Comprendre l’attribut IGP accumulé pour BGP
Les protocoles IGP (Interior Gateway Protocols) sont conçus pour gérer le routage au sein d’un domaine unique ou d’un système autonome (AS). Chaque lien se voit attribuer une valeur particulière appelée métrique. La distance entre les deux nœuds est calculée comme la somme de toutes les valeurs de mesure des liens le long du chemin. L’IGP sélectionne le chemin le plus court entre deux nœuds en fonction de la distance.
BGP est conçu pour fournir un routage sur un grand nombre d’AS indépendants avec une coordination limitée ou inexistante entre les administrations respectives. BGP n’utilise pas de métriques pour prendre des décisions de sélection des chemins.
L’attribut de métrique IGP (AIGP) accumulé pour BGP permet un déploiement dans lequel une seule administration peut exécuter plusieurs AS BGP contigus. De tels déploiements permettent à BGP de prendre des décisions de routage en fonction de la métrique IGP. Dans de tels réseaux, il est possible pour BGP de sélectionner des chemins en fonction de mesures, comme c’est le cas avec les IGP. Dans ce cas, BGP choisit le chemin le plus court entre deux nœuds, même si les nœuds peuvent se trouver dans deux AS différents.
L’attribut AIGP est particulièrement utile dans les réseaux qui utilisent la tunnelisation pour livrer un paquet à son saut suivant BGP. Le système d’exploitation Junos® de Juniper Networks® (Junos OS) prend actuellement en charge l’attribut AIGP pour deux familles d’adresses family inet labeled-unicast BGP et family inet6 labeled-unicast.
L’AIGP a un impact sur le processus de décision du meilleur itinéraire du BGP. La règle de préférence d’attribut AIGP est appliquée après la règle de préférence locale. La distance AIGP est comparée à la rupture d’une égalité. Le processus de décision du meilleur itinéraire BGP a également un impact sur la façon dont la règle de coût interne est appliquée si le saut suivant de résolution a un attribut AIGP. Sans AIGP activé, le coût intérieur d’une route est basé sur le calcul de la métrique jusqu’au prochain saut de la route. Lorsque l’AIGP est activé, la distance AIGP de résolution est ajoutée au coût intérieur.
À partir de la version 20.2R1, Junos OS prend en charge la traduction de la métrique AIGP en MED. Vous pouvez activer cette fonctionnalité lorsque vous souhaitez que le MED reporte la valeur de la métrique AIGP de bout en bout, qui est utilisée pour choisir le meilleur chemin. Ceci est particulièrement utile dans les solutions Inter-AS VPN MPLS, où les sites clients sont connectés via deux fournisseurs de services différents et où les routeurs de périphérie client veulent prendre une décision basée sur des métriques IGP. Vous pouvez configurer a pour empêcher une minimum-aigp mise à jour inutile de la route lorsque l’aigp effectif change au-delà de la valeur la plus basse précédemment connue. L’AIGP efficace correspond à la valeur AIGP annoncée avec la route plus le coût IGP pour atteindre le saut suivant. Vous pouvez configurer effective-aigp des instructions et minimum-effective-aigp au niveau de la [edit protocols bgp group <group-name> metric-out] [edit policy-options policy-statement <name> then metric] hiérarchie.
L’attribut AIGP est un attribut de chemin BGP non transitif facultatif et est spécifié dans le projet Internet draft-ietf-idr-aigp-06, L’attribut de métrique IGP accumulé pour BGP.
Voir aussi
Exemple : Configuration de l’attribut IGP accumulé pour BGP
Cet exemple montre comment configurer l’attribut de métrique IGP accumulé (AIGP) pour BGP.
Exigences
Cet exemple utilise les composants matériels et logiciels suivants :
-
Sept appareils parlant le BGP.
-
Junos OS version 12.1 ou ultérieure.
Vue d’ensemble
L’attribut AIGP permet des déploiements dans lesquels une seule administration peut exécuter plusieurs systèmes autonomes (AS) BGP contigus. De tels déploiements permettent à BGP de prendre des décisions de routage en fonction de la métrique IGP. Lorsque l’AIGP est activé, le BGP peut sélectionner des chemins en fonction des métriques IGP. Cela permet à BGP de choisir le chemin le plus court entre deux nœuds, même si les nœuds peuvent se trouver dans des AS différents. L’attribut AIGP est particulièrement utile dans les réseaux qui utilisent la tunnelisation pour livrer un paquet à son saut suivant BGP. Cet exemple montre AIGP configuré avec des chemins à commutation d’étiquette MPLS.
Pour activer AIGP, vous incluez l’instruction aigp dans la configuration BGP en fonction de la famille de protocoles. La configuration d’AIGP sur une famille particulière permet d’envoyer et de recevoir l’attribut AIGP sur cette famille. Par défaut, AIGP est désactivé. Un voisin désactivé par l’AIGP n’envoie pas d’attribut AIGP et rejette silencieusement un attribut AIGP reçu.
Junos OS prend en charge AIGP pour family inet labeled-unicast et family inet6 labeled-unicast. L’instruction aigp peut être configurée pour une famille donnée au niveau du BGP, du groupe ou du voisin global.
Par défaut, la valeur de l’attribut AIGP d’un préfixe local est zéro. Un voisin compatible AIGP peut créer un attribut AIGP pour un préfixe donné par stratégie d’exportation, à l’aide de l’action de aigp-originate stratégie. La valeur de l’attribut AIGP reflète la distance IGP par rapport au préfixe. Vous pouvez également spécifier une valeur à l’aide de l’action de aigp-originate distance distance stratégie. La plage configurable est comprise entre 0 et 4 294 967 295. Un seul nœud doit créer un attribut AIGP. L’attribut AIGP est conservé et annoncé à nouveau si les voisins sont activés AIGP avec l’instruction aigp dans la configuration BGP.
L’action de stratégie pour créer l’attribut AIGP a les exigences suivantes :
-
Le voisin doit être compatible AIGP.
-
La politique doit être appliquée comme une politique d’exportation.
-
Le préfixe ne doit pas avoir d’attribut AIGP actuel.
-
Le préfixe doit être exporté avec next-hop self.
-
Le préfixe doit résider dans le domaine AIGP. En règle générale, une adresse IP de bouclage est le préfixe d’origine.
La politique est ignorée si ces exigences ne sont pas remplies.
Diagramme de topologie
La figure 4 illustre la topologie utilisée dans cet exemple. OSPF est utilisé comme protocole de passerelle intérieure (IGP). Le protocole BGP interne (IBGP) est configuré entre l’équipement PE1 et l’équipement PE4. Le protocole BGP externe (EBGP) est configuré entre l’équipement PE7 et l’équipement PE1, entre l’équipement PE4 et l’équipement PE3, et entre l’équipement PE4 et l’équipement PE2. Les équipements PE4, PE2 et PE3 sont configurés pour le saut multiple. Le périphérique PE4 sélectionne un chemin en fonction de la valeur AIGP, puis publie à nouveau la valeur AIGP en fonction de l’AIGP et de la configuration de stratégie. L’équipement PE1 annonce à nouveau la valeur AIGP à l’équipement PE7, qui se trouve dans un autre domaine administratif. Chaque équipement dispose de deux adresses d’interface de bouclage : 10.9.9.x est utilisé pour l’appairage BGP et l’ID de routeur, et 10.100.1.x est utilisé pour le saut suivant BGP.
Le réseau entre les appareils PE1 et PE3 dispose d’un appairage IBGP et de plusieurs zones OSPF. Le lien externe vers l’équipement PE7 est configuré pour indiquer que l’attribut AIGP est republié à un voisin en dehors du domaine administratif, si ce voisin est activé pour AIGP.
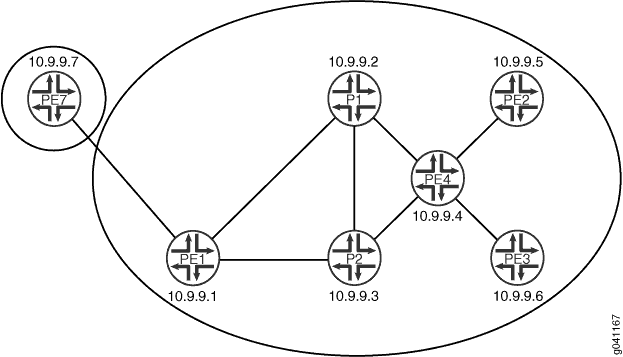
Pour l’origine d’un attribut AIGP, le saut suivant BGP doit être lui-même. Si le saut suivant BGP reste inchangé, l’attribut AIGP reçu est réannoncé, tel quel, à un autre voisin AIGP. Si le saut suivant change, l’attribut AIGP reçu est annoncé à nouveau avec une valeur augmentée à un autre voisin AIGP. L’augmentation de la valeur reflète la distance IGP par rapport au saut suivant du BGP précédent. Pour illustrer, cet exemple utilise des adresses d’interface de bouclage pour les sessions d’appairage EBGP de l’appareil PE4 avec l’équipement PE2 et l’équipement PE3. Le saut multiple est activé sur ces sessions afin qu’une recherche récursive soit effectuée pour déterminer l’interface point à point. Comme le saut suivant change, la distance IGP est ajoutée à la distance AIGP.
La configuration
- Configuration rapide de la CLI
- Configuration de l’équipement P1
- Configuration de l’équipement P2
- Configuration de l’équipement PE4
- Configuration de l’équipement PE1
- Configuration de l’équipement PE2
- Configuration de l’équipement PE3
- Configuration de l’équipement PE7
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez et collez les commandes dans le CLI au niveau de la [edit] hiérarchie.
Appareil P1
set interfaces fe-1/2/0 unit 1 description P1-to-PE1
set interfaces fe-1/2/0 unit 1 family inet address 10.0.0.2/30
set interfaces fe-1/2/0 unit 1 family mpls
set interfaces fe-1/2/1 unit 4 description P1-to-P2
set interfaces fe-1/2/1 unit 4 family inet address 10.0.0.29/30
set interfaces fe-1/2/1 unit 4 family mpls
set interfaces fe-1/2/2 unit 8 description P1-to-PE4
set interfaces fe-1/2/2 unit 8 family inet address 10.0.0.17/30
set interfaces fe-1/2/2 unit 8 family mpls
set interfaces lo0 unit 3 family inet address 10.9.9.2/32
set interfaces lo0 unit 3 family inet address 10.100.1.2/32
set protocols rsvp interface fe-1/2/0.1
set protocols rsvp interface fe-1/2/2.8
set protocols rsvp interface fe-1/2/1.4
set protocols mpls label-switched-path P1-to-P2 to 10.9.9.3
set protocols mpls label-switched-path P1-to-PE1 to 10.9.9.1
set protocols mpls label-switched-path P1-to-PE4 to 10.9.9.4
set protocols mpls interface fe-1/2/0.1
set protocols mpls interface fe-1/2/2.8
set protocols mpls interface fe-1/2/1.4
set protocols bgp group internal type internal
set protocols bgp group internal local-address 10.9.9.2
set protocols bgp group internal family inet labeled-unicast aigp
set protocols bgp group internal neighbor 10.9.9.1
set protocols bgp group internal neighbor 10.9.9.3
set protocols bgp group internal neighbor 10.9.9.4
set protocols ospf area 0.0.0.1 interface fe-1/2/0.1 metric 1
set protocols ospf area 0.0.0.1 interface fe-1/2/1.4 metric 1
set protocols ospf area 0.0.0.0 interface fe-1/2/2.8 metric 1
set protocols ospf area 0.0.0.0 interface 10.9.9.2 passive
set protocols ospf area 0.0.0.0 interface 10.9.9.2 metric 1
set protocols ospf area 0.0.0.0 interface 10.100.1.2 passive
set protocols ospf area 0.0.0.0 interface 10.100.1.2 metric 1
set routing-options router-id 10.9.9.2
set routing-options autonomous-system 13979
Équipement P2
set interfaces fe-1/2/0 unit 3 description P2-to-PE1
set interfaces fe-1/2/0 unit 3 family inet address 10.0.0.6/30
set interfaces fe-1/2/0 unit 3 family mpls
set interfaces fe-1/2/1 unit 5 description P2-to-P1
set interfaces fe-1/2/1 unit 5 family inet address 10.0.0.30/30
set interfaces fe-1/2/1 unit 5 family mpls
set interfaces fe-1/2/2 unit 6 description P2-to-PE4
set interfaces fe-1/2/2 unit 6 family inet address 10.0.0.13/30
set interfaces fe-1/2/2 unit 6 family mpls
set interfaces lo0 unit 5 family inet address 10.9.9.3/32
set interfaces lo0 unit 5 family inet address 10.100.1.3/32
set protocols rsvp interface fe-1/2/1.5
set protocols rsvp interface fe-1/2/2.6
set protocols rsvp interface fe-1/2/0.3
set protocols mpls label-switched-path P2-to-PE1 to 10.9.9.1
set protocols mpls label-switched-path P2-to-P1 to 10.9.9.2
set protocols mpls label-switched-path P2-to-PE4 to 10.9.9.4
set protocols mpls interface fe-1/2/1.5
set protocols mpls interface fe-1/2/2.6
set protocols mpls interface fe-1/2/0.3
set protocols bgp group internal type internal
set protocols bgp group internal local-address 10.9.9.3
set protocols bgp group internal family inet labeled-unicast aigp
set protocols bgp group internal neighbor 10.9.9.1
set protocols bgp group internal neighbor 10.9.9.2
set protocols bgp group internal neighbor 10.9.9.4
set protocols ospf area 0.0.0.0 interface fe-1/2/2.6 metric 1
set protocols ospf area 0.0.0.0 interface 10.9.9.3 passive
set protocols ospf area 0.0.0.0 interface 10.9.9.3 metric 1
set protocols ospf area 0.0.0.0 interface 10.100.1.3 passive
set protocols ospf area 0.0.0.0 interface 10.100.1.3 metric 1
set routing-options router-id 10.9.9.3
set routing-options autonomous-system 13979
Équipement PE4
set interfaces fe-1/2/0 unit 7 description PE4-to-P2
set interfaces fe-1/2/0 unit 7 family inet address 10.0.0.14/30
set interfaces fe-1/2/0 unit 7 family mpls
set interfaces fe-1/2/1 unit 9 description PE4-to-P1
set interfaces fe-1/2/1 unit 9 family inet address 10.0.0.18/30
set interfaces fe-1/2/1 unit 9 family mpls
set interfaces fe-1/2/2 unit 10 description PE4-to-PE2
set interfaces fe-1/2/2 unit 10 family inet address 10.0.0.21/30
set interfaces fe-1/2/2 unit 10 family mpls
set interfaces fe-1/0/2 unit 12 description PE4-to-PE3
set interfaces fe-1/0/2 unit 12 family inet address 10.0.0.25/30
set interfaces fe-1/0/2 unit 12 family mpls
set interfaces lo0 unit 7 family inet address 10.9.9.4/32
set interfaces lo0 unit 7 family inet address 10.100.1.4/32
set protocols rsvp interface fe-1/2/0.7
set protocols rsvp interface fe-1/2/1.9
set protocols rsvp interface fe-1/2/2.10
set protocols rsvp interface fe-1/0/2.12
set protocols mpls label-switched-path PE4-to-PE2 to 10.9.9.5
set protocols mpls label-switched-path PE4-to-PE3 to 10.9.9.6
set protocols mpls label-switched-path PE4-to-P1 to 10.9.9.2
set protocols mpls label-switched-path PE4-to-P2 to 10.9.9.3
set protocols mpls interface fe-1/2/0.7
set protocols mpls interface fe-1/2/1.9
set protocols mpls interface fe-1/2/2.10
set protocols mpls interface fe-1/0/2.12
set protocols bgp export next-hop
set protocols bgp export aigp
set protocols bgp group internal type internal
set protocols bgp group internal local-address 10.9.9.4
set protocols bgp group internal family inet labeled-unicast aigp
set protocols bgp group internal neighbor 10.9.9.1
set protocols bgp group internal neighbor 10.9.9.3
set protocols bgp group internal neighbor 10.9.9.2
set protocols bgp group external type external
set protocols bgp group external multihop ttl 2
set protocols bgp group external local-address 10.9.9.4
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external peer-as 7018
set protocols bgp group external neighbor 10.9.9.5
set protocols bgp group external neighbor 10.9.9.6
set protocols ospf area 0.0.0.0 interface fe-1/2/1.9 metric 1
set protocols ospf area 0.0.0.0 interface fe-1/2/0.7 metric 1
set protocols ospf area 0.0.0.0 interface 10.9.9.4 passive
set protocols ospf area 0.0.0.0 interface 10.9.9.4 metric 1
set protocols ospf area 0.0.0.0 interface 10.100.1.4 passive
set protocols ospf area 0.0.0.0 interface 10.100.1.4 metric 1
set protocols ospf area 0.0.0.2 interface fe-1/2/2.10 metric 1
set protocols ospf area 0.0.0.3 interface fe-1/0/2.12 metric 1
set policy-options policy-statement aigp term 10 from protocol static
set policy-options policy-statement aigp term 10 from route-filter 44.0.0.0/24 exact
set policy-options policy-statement aigp term 10 then aigp-originate distance 200
set policy-options policy-statement aigp term 10 then next-hop 10.100.1.4
set policy-options policy-statement aigp term 10 then accept
set policy-options policy-statement next-hop term 10 from protocol bgp
set policy-options policy-statement next-hop term 10 then next-hop 10.100.1.4
set policy-options policy-statement next-hop term 10 then accept
set policy-options policy-statement next-hop term 20 from protocol direct
set policy-options policy-statement next-hop term 20 from route-filter 10.9.9.4/32 exact
set policy-options policy-statement next-hop term 20 from route-filter 10.100.1.4/32 exact
set policy-options policy-statement next-hop term 20 then next-hop 10.100.1.4
set policy-options policy-statement next-hop term 20 then accept
set routing-options static route 44.0.0.0/24 discard
set routing-options router-id 10.9.9.4
set routing-options autonomous-system 13979
Dispositif PE1
set interfaces fe-1/2/0 unit 0 description PE1-to-P1
set interfaces fe-1/2/0 unit 0 family inet address 10.0.0.1/30
set interfaces fe-1/2/0 unit 0 family mpls
set interfaces fe-1/2/1 unit 2 description PE1-to-P2
set interfaces fe-1/2/1 unit 2 family inet address 10.0.0.5/30
set interfaces fe-1/2/1 unit 2 family mpls
set interfaces fe-1/2/2 unit 14 description PE1-to-PE7
set interfaces fe-1/2/2 unit 14 family inet address 10.0.0.9/30
set interfaces lo0 unit 1 family inet address 10.9.9.1/32
set interfaces lo0 unit 1 family inet address 10.100.1.1/32
set protocols rsvp interface fe-1/2/0.0
set protocols rsvp interface fe-1/2/1.2
set protocols rsvp interface fe-1/2/2.14
set protocols mpls label-switched-path PE1-to-P1 to 10.9.9.2
set protocols mpls label-switched-path PE1-to-P2 to 10.9.9.3
set protocols mpls interface fe-1/2/0.0
set protocols mpls interface fe-1/2/1.2
set protocols mpls interface fe-1/2/2.14
set protocols bgp group internal type internal
set protocols bgp group internal local-address 10.9.9.1
set protocols bgp group internal family inet labeled-unicast aigp
set protocols bgp group internal export SET_EXPORT_ROUTES
set protocols bgp group internal vpn-apply-export
set protocols bgp group internal neighbor 10.9.9.4
set protocols bgp group internal neighbor 10.9.9.2
set protocols bgp group internal neighbor 10.9.9.3
set protocols bgp group external type external
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external export SET_EXPORT_ROUTES
set protocols bgp group external peer-as 7019
set protocols bgp group external neighbor 10.0.0.10
set protocols ospf area 0.0.0.1 interface fe-1/2/0.0 metric 1
set protocols ospf area 0.0.0.1 interface fe-1/2/1.2 metric 1
set protocols ospf area 0.0.0.1 interface 10.9.9.1 passive
set protocols ospf area 0.0.0.1 interface 10.9.9.1 metric 1
set protocols ospf area 0.0.0.1 interface 10.100.1.1 passive
set protocols ospf area 0.0.0.1 interface 10.100.1.1 metric 1
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.1
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then accept
set routing-options router-id 10.9.9.1
set routing-options autonomous-system 13979
Équipement PE2
set interfaces fe-1/2/0 unit 11 description PE2-to-PE4
set interfaces fe-1/2/0 unit 11 family inet address 10.0.0.22/30
set interfaces fe-1/2/0 unit 11 family mpls
set interfaces lo0 unit 9 family inet address 10.9.9.5/32 primary
set interfaces lo0 unit 9 family inet address 10.100.1.5/32
set protocols rsvp interface fe-1/2/0.11
set protocols mpls label-switched-path PE2-to-PE4 to 10.9.9.4
set protocols mpls interface fe-1/2/0.11
set protocols bgp group external type external
set protocols bgp group external multihop ttl 2
set protocols bgp group external local-address 10.9.9.5
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external export next-hop
set protocols bgp group external export aigp
set protocols bgp group external export SET_EXPORT_ROUTES
set protocols bgp group external vpn-apply-export
set protocols bgp group external peer-as 13979
set protocols bgp group external neighbor 10.9.9.4
set protocols ospf area 0.0.0.2 interface 10.9.9.5 passive
set protocols ospf area 0.0.0.2 interface 10.9.9.5 metric 1
set protocols ospf area 0.0.0.2 interface 10.100.1.5 passive
set protocols ospf area 0.0.0.2 interface 10.100.1.5 metric 1
set protocols ospf area 0.0.0.2 interface fe-1/2/0.11 metric 1
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol static
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.5
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then accept
set policy-options policy-statement aigp term 10 from route-filter 55.0.0.0/24 exact
set policy-options policy-statement aigp term 10 then aigp-originate distance 20
set policy-options policy-statement aigp term 10 then next-hop 10.100.1.5
set policy-options policy-statement aigp term 10 then accept
set policy-options policy-statement aigp term 20 from route-filter 99.0.0.0/24 exact
set policy-options policy-statement aigp term 20 then aigp-originate distance 30
set policy-options policy-statement aigp term 20 then next-hop 10.100.1.5
set policy-options policy-statement aigp term 20 then accept
set policy-options policy-statement next-hop term 10 from protocol bgp
set policy-options policy-statement next-hop term 10 then next-hop 10.100.1.5
set policy-options policy-statement next-hop term 10 then accept
set policy-options policy-statement next-hop term 20 from protocol direct
set policy-options policy-statement next-hop term 20 from route-filter 10.9.9.5/32 exact
set policy-options policy-statement next-hop term 20 from route-filter 10.100.1.5/32 exact
set policy-options policy-statement next-hop term 20 then next-hop 10.100.1.5
set policy-options policy-statement next-hop term 20 then accept
set routing-options static route 99.0.0.0/24 discard
set routing-options static route 55.0.0.0/24 discard
set routing-options router-id 10.9.9.5
set routing-options autonomous-system 7018
Équipement PE3
set interfaces fe-1/2/0 unit 13 description PE3-to-PE4
set interfaces fe-1/2/0 unit 13 family inet address 10.0.0.26/30
set interfaces fe-1/2/0 unit 13 family mpls
set interfaces lo0 unit 11 family inet address 10.9.9.6/32
set interfaces lo0 unit 11 family inet address 10.100.1.6/32
set protocols rsvp interface fe-1/2/0.13
set protocols mpls label-switched-path PE3-to-PE4 to 10.9.9.4
set protocols mpls interface fe-1/2/0.13
set protocols bgp group external type external
set protocols bgp group external multihop ttl 2
set protocols bgp group external local-address 10.9.9.6
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external export next-hop
set protocols bgp group external export SET_EXPORT_ROUTES
set protocols bgp group external vpn-apply-export
set protocols bgp group external peer-as 13979
set protocols bgp group external neighbor 10.9.9.4
set protocols ospf area 0.0.0.3 interface 10.9.9.6 passive
set protocols ospf area 0.0.0.3 interface 10.9.9.6 metric 1
set protocols ospf area 0.0.0.3 interface 10.100.1.6 passive
set protocols ospf area 0.0.0.3 interface 10.100.1.6 metric 1
set protocols ospf area 0.0.0.3 interface fe-1/2/0.13 metric 1
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol static
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.6
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then accept
set policy-options policy-statement next-hop term 10 from protocol bgp
set policy-options policy-statement next-hop term 10 then next-hop 10.100.1.6
set policy-options policy-statement next-hop term 10 then accept
set policy-options policy-statement next-hop term 20 from protocol direct
set policy-options policy-statement next-hop term 20 from route-filter 10.9.9.6/32 exact
set policy-options policy-statement next-hop term 20 from route-filter 10.100.1.6/32 exact
set policy-options policy-statement next-hop term 20 then next-hop 10.100.1.6
set policy-options policy-statement next-hop term 20 then accept
set routing-options router-id 10.9.9.6
set routing-options autonomous-system 7018
Dispositif PE7
set interfaces fe-1/2/0 unit 15 description PE7-to-PE1
set interfaces fe-1/2/0 unit 15 family inet address 10.0.0.10/30
set interfaces lo0 unit 13 family inet address 10.9.9.7/32
set interfaces lo0 unit 13 family inet address 10.100.1.7/32
set protocols bgp group external type external
set protocols bgp group external family inet labeled-unicast aigp
set protocols bgp group external export SET_EXPORT_ROUTES
set protocols bgp group external peer-as 13979
set protocols bgp group external neighbor 10.0.0.9
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
set policy-options policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.7
set policy-options policy-statement SET_EXPORT_ROUTES term 10 then accept
set routing-options router-id 10.9.9.7
set routing-options autonomous-system 7019
Configuration de l’équipement P1
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’appareil P1 :
-
Configurez les interfaces.
[edit interfaces]
user@P1# set fe-1/2/0 unit 1 description P1-to-PE1
user@P1# set fe-1/2/0 unit 1 family inet address 10.0.0.2/30
user@P1# set fe-1/2/0 unit 1 family mpls
user@P1# set fe-1/2/1 unit 4 description P1-to-P2
user@P1# set fe-1/2/1 unit 4 family inet address 10.0.0.29/30
user@P1# set fe-1/2/1 unit 4 family mpls
user@P1# set fe-1/2/2 unit 8 description P1-to-PE4
user@P1# set fe-1/2/2 unit 8 family inet address 10.0.0.17/30
user@P1# set fe-1/2/2 unit 8 family mpls
user@P1# set lo0 unit 3 family inet address 10.9.9.2/32
user@P1# set lo0 unit 3 family inet address 10.100.1.2/32
-
Configurez le MPLS et un protocole de signalisation, tel que RSVP ou LDP.
[edit protocols]
user@P1# set rsvp interface fe-1/2/0.1
user@P1# set rsvp interface fe-1/2/2.8
user@P1# set rsvp interface fe-1/2/1.4
user@P1# set mpls label-switched-path P1-to-P2 to 10.9.9.3
user@P1# set mpls label-switched-path P1-to-PE1 to 10.9.9.1
user@P1# set mpls label-switched-path P1-to-PE4 to 10.9.9.4
user@P1# set mpls interface fe-1/2/0.1
user@P1# set mpls interface fe-1/2/2.8
user@P1# set mpls interface fe-1/2/1.4
-
Configurez BGP.
[edit protocols bgp group internal]
user@P1# set type internal
user@P1# set local-address 10.9.9.2
user@P1# set neighbor 10.9.9.1
user@P1# set neighbor 10.9.9.3
user@P1# set neighbor 10.9.9.4
-
Activez l’AIGP.
[edit protocols bgp group internal]
user@P1# set family inet labeled-unicast aigp
-
Configurez un IGP, tel qu’OSPF, RIP ou IS-IS.
[edit protocols ospf]
user@P1# set area 0.0.0.1 interface fe-1/2/0.1 metric 1
user@P1# set area 0.0.0.1 interface fe-1/2/1.4 metric 1
user@P1# set area 0.0.0.0 interface fe-1/2/2.8 metric 1
user@P1# set area 0.0.0.0 interface 10.9.9.2 passive
user@P1# set area 0.0.0.0 interface 10.9.9.2 metric 1
user@P1# set area 0.0.0.0 interface 10.100.1.2 passive
user@P1# set area 0.0.0.0 interface 10.100.1.2 metric 1
-
Configurez l’ID du routeur et le numéro du système autonome.
[edit routing-options]
user@P1# set router-id 10.9.9.2
user@P1# set autonomous-system 13979
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
user@P1# commit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show protocolset . show routing-options Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@P1# show interfaces
fe-1/2/0 {
    unit 1 {
        description P1-to-PE1;
        family inet {
            address 10.0.0.2/30;
        }
        family mpls;
    }
}
fe-1/2/1 {
    unit 4 {
        description P1-to-P2;
        family inet {
            address 10.0.0.29/30;
        }
        family mpls;
    }
}
fe-1/2/2 {
    unit 8 {
        description P1-to-PE4;
        family inet {
            address 10.0.0.17/30;
        }
        family mpls;
    }
}
lo0 {
    unit 3 {
        family inet {
            address 10.9.9.2/32;
            address 10.100.1.2/32;
        }
    }
}
user@P1# show protocols
rsvp {
    interface fe-1/2/0.1;
    interface fe-1/2/2.8;
    interface fe-1/2/1.4;
}
mpls {
    label-switched-path P1-to-P2 {
        to 10.9.9.3;
    }
    label-switched-path P1-to-PE1 {
        to 10.9.9.1;
    }
    label-switched-path P1-to-PE4 {
        to 10.9.9.4;
    }
    interface fe-1/2/0.1;
    interface fe-1/2/2.8;
    interface fe-1/2/1.4;
}
bgp {
    group internal {
        type internal;
        local-address 10.9.9.2;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        neighbor 10.9.9.1;
        neighbor 10.9.9.3;
        neighbor 10.9.9.4;
    }
}
ospf {
    area 0.0.0.1 {
        interface fe-1/2/0.1 {
            metric 1;
        }
        interface fe-1/2/1.4 {
            metric 1;
        }
    }
    area 0.0.0.0 {
        interface fe-1/2/2.8 {
            metric 1;
        }
        interface 10.9.9.2 {
            passive;
            metric 1;
        }
        interface 10.100.1.2 {
            passive;
            metric 1;
        }
    }
}
user@P1# show routing-options
router-id 10.9.9.2;
autonomous-system 13979;
Configuration de l’équipement P2
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’équipement P2 :
-
Configurez les interfaces.
[edit interfaces]
user@P2# set fe-1/2/0 unit 3 description P2-to-PE1
user@P2# set fe-1/2/0 unit 3 family inet address 10.0.0.6/30
user@P2# set fe-1/2/0 unit 3 family mpls
user@P2# set fe-1/2/1 unit 5 description P2-to-P1
user@P2# set fe-1/2/1 unit 5 family inet address 10.0.0.30/30
user@P2# set fe-1/2/1 unit 5 family mpls
user@P2# set fe-1/2/2 unit 6 description P2-to-PE4
user@P2# set fe-1/2/2 unit 6 family inet address 10.0.0.13/30
user@P2# set fe-1/2/2 unit 6 family mpls
user@P2# set lo0 unit 5 family inet address 10.9.9.3/32
user@P2# set lo0 unit 5 family inet address 10.100.1.3/32
-
Configurez le MPLS et un protocole de signalisation, tel que RSVP ou LDP.
[edit protocols]
user@P2# set rsvp interface fe-1/2/1.5
user@P2# set rsvp interface fe-1/2/2.6
user@P2# set rsvp interface fe-1/2/0.3
user@P2# set mpls label-switched-path P2-to-PE1 to 10.9.9.1
user@P2# set mpls label-switched-path P2-to-P1 to 10.9.9.2
user@P2# set mpls label-switched-path P2-to-PE4 to 10.9.9.4
user@P2# set mpls interface fe-1/2/1.5
user@P2# set mpls interface fe-1/2/2.6
user@P2# set mpls interface fe-1/2/0.3
-
Configurez BGP.
[edit protocols bgp group internal]
user@P2# set type internal
user@P2# set local-address 10.9.9.3
user@P2# set neighbor 10.9.9.1
user@P2# set neighbor 10.9.9.2
user@P2# set neighbor 10.9.9.4
-
Activez l’AIGP.
[edit protocols bgp group internal]
user@P2# set family inet labeled-unicast aigp
-
Configurez un IGP, tel qu’OSPF, RIP ou IS-IS.
[edit protocols ospf]
user@P2# set area 0.0.0.0 interface fe-1/2/2.6 metric 1
user@P2# set area 0.0.0.0 interface 10.9.9.3 passive
user@P2# set area 0.0.0.0 interface 10.9.9.3 metric 1
user@P2# set area 0.0.0.0 interface 10.100.1.3 passive
user@P2# set area 0.0.0.0 interface 10.100.1.3 metric 1
-
Configurez l’ID du routeur et le numéro du système autonome.
[edit routing-options]
user@P2# set router-id 10.9.9.3
user@P2# set autonomous-system 13979
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
user@P2# commit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show protocolset . show routing-options Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@P2# show interfaces
fe-1/2/0 {
    unit 3 {
        description P2-to-PE1;
        family inet {
            address 10.0.0.6/30;
        }
        family mpls;
    }
}
fe-1/2/1 {
    unit 5 {
        description P2-to-P1;
        family inet {
            address 10.0.0.30/30;
        }
        family mpls;
    }
}
fe-1/2/2 {
    unit 6 {
        description P2-to-PE4;
        family inet {
            address 10.0.0.13/30;
        }
        family mpls;
    }
}
lo0 {
    unit 5 {
        family inet {
            address 10.9.9.3/32;
            address 10.100.1.3/32;
        }
    }
}
user@P2# show protocols
rsvp {
    interface fe-1/2/1.5;
    interface fe-1/2/2.6;
    interface fe-1/2/0.3;
}
mpls {
    label-switched-path P2-to-PE1 {
        to 10.9.9.1;
    }
    label-switched-path P2-to-P1 {
        to 10.9.9.2;
    }
    label-switched-path P2-to-PE4 {
        to 10.9.9.4;
    }
    interface fe-1/2/1.5;
    interface fe-1/2/2.6;
    interface fe-1/2/0.3;
}
bgp {
    group internal {
        type internal;
        local-address 10.9.9.3;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        neighbor 10.9.9.1;
        neighbor 10.9.9.2;
        neighbor 10.9.9.4;
    }
}
ospf {
    area 0.0.0.0 {
        interface fe-1/2/2.6 {
            metric 1;
        }
        interface 10.9.9.3 {
            passive;
            metric 1;
        }
        interface 10.100.1.3 {
            passive;
            metric 1;
        }
    }
}
user@P2# show routing-options
router-id 10.9.9.3;
autonomous-system 13979;
Configuration de l’équipement PE4
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’équipement PE4 :
-
Configurez les interfaces.
[edit interfaces]
user@PE4# set fe-1/2/0 unit 7 description PE4-to-P2
user@PE4# set fe-1/2/0 unit 7 family inet address 10.0.0.14/30
user@PE4# set fe-1/2/0 unit 7 family mpls
user@PE4# set fe-1/2/1 unit 9 description PE4-to-P1
user@PE4# set fe-1/2/1 unit 9 family inet address 10.0.0.18/30
user@PE4# set fe-1/2/1 unit 9 family mpls
user@PE4# set fe-1/2/2 unit 10 description PE4-to-PE2
user@PE4# set fe-1/2/2 unit 10 family inet address 10.0.0.21/30
user@PE4# set fe-1/2/2 unit 10 family mpls
user@PE4# set fe-1/0/2 unit 12 description PE4-to-PE3
user@PE4# set fe-1/0/2 unit 12 family inet address 10.0.0.25/30
user@PE4# set fe-1/0/2 unit 12 family mpls
user@PE4# set lo0 unit 7 family inet address 10.9.9.4/32
user@PE4# set lo0 unit 7 family inet address 10.100.1.4/32
-
Configurez le MPLS et un protocole de signalisation, tel que RSVP ou LDP.
[edit protocols]
user@PE4# set rsvp interface fe-1/2/0.7
user@PE4# set rsvp interface fe-1/2/1.9
user@PE4# set rsvp interface fe-1/2/2.10
user@PE4# set rsvp interface fe-1/0/2.12
user@PE4# set mpls label-switched-path PE4-to-PE2 to 10.9.9.5
user@PE4# set mpls label-switched-path PE4-to-PE3 to 10.9.9.6
user@PE4# set mpls label-switched-path PE4-to-P1 to 10.9.9.2
user@PE4# set mpls label-switched-path PE4-to-P2 to 10.9.9.3
user@PE4# set mpls interface fe-1/2/0.7
user@PE4# set mpls interface fe-1/2/1.9
user@PE4# set mpls interface fe-1/2/2.10
user@PE4# set mpls interface fe-1/0/2.12
-
Configurez BGP.
[edit protocols bgp]
user@PE4# set export next-hop
user@PE4# set export aigp
user@PE4# set group internal type internal
user@PE4# set group internal local-address 10.9.9.4
user@PE4# set group internal neighbor 10.9.9.1
user@PE4# set group internal neighbor 10.9.9.3
user@PE4# set group internal neighbor 10.9.9.2
user@PE4# set group external type external
user@PE4# set group external multihop ttl 2
user@PE4# set group external local-address 10.9.9.4
user@PE4# set group external peer-as 7018
user@PE4# set group external neighbor 10.9.9.5
user@PE4# set group external neighbor 10.9.9.6
-
Activez l’AIGP.
[edit protocols bgp]
user@PE4# set group external family inet labeled-unicast aigp
user@PE4# set group internal family inet labeled-unicast aigp
-
Créez un préfixe et configurez une distance AIGP.
Par défaut, un préfixe est créé en utilisant la distance IGP actuelle. Vous pouvez également configurer une distance pour l’attribut AIGP à l’aide de l’option
distance, comme indiqué ici.[edit policy-options policy-statement aigp term 10] user@PE4# set from protocol static user@PE4# set from route-filter 44.0.0.0/24 exact user@PE4# set then aigp-originate distance 200 user@PE4# set then next-hop 10.100.1.4 user@PE4# set then accept
-
Activez les stratégies.
[edit policy-options policy-statement next-hop]
user@PE4# set term 10 from protocol bgp
user@PE4# set term 10 then next-hop 10.100.1.4
user@PE4# set term 10 then accept
user@PE4# set term 20 from protocol direct
user@PE4# set term 20 from route-filter 10.9.9.4/32 exact
user@PE4# set term 20 from route-filter 10.100.1.4/32 exact
user@PE4# set term 20 then next-hop 10.100.1.4
user@PE4# set term 20 then accept
-
Configurez une route statique.
[edit routing-options]
user@PE4# set static route 44.0.0.0/24 discard
-
Configurez un IGP, tel qu’OSPF, RIP ou IS-IS.
[edit protocols ospf]
user@PE4# set area 0.0.0.0 interface fe-1/2/1.9 metric 1
user@PE4# set area 0.0.0.0 interface fe-1/2/0.7 metric 1
user@PE4# set area 0.0.0.0 interface 10.9.9.4 passive
user@PE4# set area 0.0.0.0 interface 10.9.9.4 metric 1
user@PE4# set area 0.0.0.0 interface 10.100.1.4 passive
user@PE4# set area 0.0.0.0 interface 10.100.1.4 metric 1
user@PE4# set area 0.0.0.2 interface fe-1/2/2.10 metric 1
user@PE4# set area 0.0.0.3 interface fe-1/0/2.12 metric 1
-
Configurez l’ID du routeur et le numéro du système autonome.
[edit routing-options]
user@PE4# set router-id 10.9.9.4
user@PE4# set autonomous-system 13979
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
user@PE4# commit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@PE4# show interfaces
fe-1/0/2 {
    unit 12 {
        description PE4-to-PE3;
        family inet {
            address 10.0.0.25/30;
        }
        family mpls;
    }
}
fe-1/2/0 {
    unit 7 {
        description PE4-to-P2;
        family inet {
            address 10.0.0.14/30;
        }
        family mpls;
    }
}
fe-1/2/1 {
    unit 9 {
        description PE4-to-P1;
        family inet {
            address 10.0.0.18/30;
        }
        family mpls;
    }
}
fe-1/2/2 {
    unit 10 {
        description PE4-to-PE2;
        family inet {
            address 10.0.0.21/30;
        }
        family mpls;
    }
}
lo0 {
    unit 7 {
        family inet {
            address 10.9.9.4/32;
            address 10.100.1.4/32;
        }
    }
}
user@PE4# show policy-options
policy-statement aigp {
    term 10 {
        from {
            protocol static;
            route-filter 44.0.0.0/24 exact;
        }
        then {
            aigp-originate distance 200;
            next-hop 10.100.1.4;
            accept;
        }
    }
}
policy-statement next-hop {
    term 10 {
        from protocol bgp;
        then {
            next-hop 10.100.1.4;
            accept;
        }
    }
    term 20 {
        from {
            protocol direct;
            route-filter 10.9.9.4/32 exact;
            route-filter 10.100.1.4/32 exact;
        }
        then {
            next-hop 10.100.1.4;
            accept;
        }
    }
}
user@PE4# show protocols
rsvp {
    interface fe-1/2/0.7;
    interface fe-1/2/1.9;
    interface fe-1/2/2.10;
    interface fe-1/0/2.12;
}
mpls {
    label-switched-path PE4-to-PE2 {
        to 10.9.9.5;
    }
    label-switched-path PE4-to-PE3 {
        to 10.9.9.6;
    }
    label-switched-path PE4-to-P1 {
        to 10.9.9.2;
    }
    label-switched-path PE4-to-P2 {
        to 10.9.9.3;
    }
    interface fe-1/2/0.7;
    interface fe-1/2/1.9;
    interface fe-1/2/2.10;
    interface fe-1/0/2.12;
}
bgp {
    export [ next-hop aigp ];
    group internal {
        type internal;
        local-address 10.9.9.4;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        neighbor 10.9.9.1;
        neighbor 10.9.9.3;
        neighbor 10.9.9.2;
    }
    group external {
        type external;
        multihop {
            ttl 2;
        }
        local-address 10.9.9.4;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        peer-as 7018;
        neighbor 10.9.9.5;
        neighbor 10.9.9.6;
    }
}
ospf {
    area 0.0.0.0 {
        interface fe-1/2/1.9 {
            metric 1;
        }
        interface fe-1/2/0.7 {
            metric 1;
        }
        interface 10.9.9.4 {
            passive;
            metric 1;
        }
        interface 10.100.1.4 {
            passive;
            metric 1;
        }
    }
    area 0.0.0.2 {
        interface fe-1/2/2.10 {
            metric 1;
        }
    }
    area 0.0.0.3 {
        interface fe-1/0/2.12 {
            metric 1;
        }
    }
}
user@PE4# show routing-options
static {
    route 44.0.0.0/24 discard;
}
router-id 10.9.9.4;
autonomous-system 13979;
Configuration de l’équipement PE1
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’équipement PE1 :
-
Configurez les interfaces.
[edit interfaces]
user@PE1# set fe-1/2/0 unit 0 description PE1-to-P1
user@PE1# set fe-1/2/0 unit 0 family inet address 10.0.0.1/30
user@PE1# set fe-1/2/0 unit 0 family mpls
user@PE1# set fe-1/2/1 unit 2 description PE1-to-P2
user@PE1# set fe-1/2/1 unit 2 family inet address 10.0.0.5/30
user@PE1# set fe-1/2/1 unit 2 family mpls
user@PE1# set fe-1/2/2 unit 14 description PE1-to-PE7
user@PE1# set fe-1/2/2 unit 14 family inet address 10.0.0.9/30
user@PE1# set lo0 unit 1 family inet address 10.9.9.1/32
user@PE1# set lo0 unit 1 family inet address 10.100.1.1/32
-
Configurez le MPLS et un protocole de signalisation, tel que RSVP ou LDP.
[edit protocols]
user@PE1# set rsvp interface fe-1/2/0.0
user@PE1# set rsvp interface fe-1/2/1.2
user@PE1# set rsvp interface fe-1/2/2.14
user@PE1# set mpls label-switched-path PE1-to-P1 to 10.9.9.2
user@PE1# set mpls label-switched-path PE1-to-P2 to 10.9.9.3
user@PE1# set mpls interface fe-1/2/0.0
user@PE1# set mpls interface fe-1/2/1.2
user@PE1# set mpls interface fe-1/2/2.14
-
Configurez BGP.
[edit protocols bgp]
user@PE1# set group internal type internal
user@PE1# set group internal local-address 10.9.9.1
user@PE1# set group internal export SET_EXPORT_ROUTES
user@PE1# set group internal vpn-apply-export
user@PE1# set group internal neighbor 10.9.9.4
user@PE1# set group internal neighbor 10.9.9.2
user@PE1# set group internal neighbor 10.9.9.3
user@PE1# set group external type external
user@PE1# set group external export SET_EXPORT_ROUTES
user@PE1# set group external peer-as 7019
user@PE1# set group external neighbor 10.0.0.10
-
Activez l’AIGP.
[edit protocols bgp]
user@PE1# set group internal family inet labeled-unicast aigp
user@PE1# set group external family inet labeled-unicast aigp
-
Activez les stratégies.
[edit policy-options policy-statement SET_EXPORT_ROUTES term 10]
user@PE1# set from protocol direct
user@PE1# set from protocol bgp
user@PE1# set then next-hop 10.100.1.1
user@PE1# set then accept
-
Configurez un IGP, tel qu’OSPF, RIP ou IS-IS.
[edit protocols ospf area 0.0.0.1]
user@PE1# set interface fe-1/2/0.0 metric 1
user@PE1# set interface fe-1/2/1.2 metric 1
user@PE1# set interface 10.9.9.1 passive
user@PE1# set interface 10.9.9.1 metric 1
user@PE1# set interface 10.100.1.1 passive
user@PE1# set interface 10.100.1.1 metric 1
-
Configurez l’ID du routeur et le numéro du système autonome.
[edit routing-options]
user@PE1# set router-id 10.9.9.1
user@PE1# set autonomous-system 13979
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
user@PE1# commit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@PE1# show interfaces
fe-1/2/0 {
    unit 0 {
        description PE1-to-P1;
        family inet {
            address 10.0.0.1/30;
        }
        family mpls;
    }
}
fe-1/2/1 {
    unit 2 {
        description PE1-to-P2;
        family inet {
            address 10.0.0.5/30;
        }
        family mpls;
    }
}
fe-1/2/2 {
    unit 14 {
        description PE1-to-PE7;
        family inet {
            address 10.0.0.9/30;
        }
    }
}
lo0 {
    unit 1 {
        family inet {
            address 10.9.9.1/32;
            address 10.100.1.1/32;
        }
    }
}
user@PE1# show policy-options
policy-statement SET_EXPORT_ROUTES {
    term 10 {
        from protocol [ direct bgp ];
        then {
            next-hop 10.100.1.1;
            accept;
        }
    }
}
user@PE1# show protocols
rsvp {
    interface fe-1/2/0.0;
    interface fe-1/2/1.2;
    interface fe-1/2/2.14;
}
mpls {
    label-switched-path PE1-to-P1 {
        to 10.9.9.2;
    }
    label-switched-path PE1-to-P2 {
        to 10.9.9.3;
    }
    interface fe-1/2/0.0;
    interface fe-1/2/1.2;
    interface fe-1/2/2.14;
}
bgp {
    group internal {
        type internal;
        local-address 10.9.9.1;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export SET_EXPORT_ROUTES;
        vpn-apply-export;
        neighbor 10.9.9.4;
        neighbor 10.9.9.2;
        neighbor 10.9.9.3;
    }
    group external {
        type external;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export SET_EXPORT_ROUTES;
        peer-as 7019;
        neighbor 10.0.0.10;
    }
}
ospf {
    area 0.0.0.1 {
        interface fe-1/2/0.0 {
            metric 1;
        }
        interface fe-1/2/1.2 {
            metric 1;
        }
        interface 10.9.9.1 {
            passive;
            metric 1;
        }
        interface 10.100.1.1 {
            passive;
            metric 1;
        }
    }
}
user@PE1# show routing-options
router-id 10.9.9.1;
autonomous-system 13979;
Configuration de l’équipement PE2
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’équipement PE2 :
-
Configurez les interfaces.
[edit interfaces]
user@PE2# set fe-1/2/0 unit 11 description PE2-to-PE4
user@PE2# set fe-1/2/0 unit 11 family inet address 10.0.0.22/30
user@PE2# set fe-1/2/0 unit 11 family mpls
user@PE2# set lo0 unit 9 family inet address 10.9.9.5/32 primary
user@PE2# set lo0 unit 9 family inet address 10.100.1.5/32
-
Configurez le MPLS et un protocole de signalisation, tel que RSVP ou LDP.
[edit protocols]
user@PE2# set rsvp interface fe-1/2/0.11
user@PE2# set mpls label-switched-path PE2-to-PE4 to 10.9.9.4
user@PE2# set mpls interface fe-1/2/0.11
-
Configurez BGP.
[edit protocols bgp]
user@PE2# set group external type external
user@PE2# set group external multihop ttl 2
user@PE2# set group external local-address 10.9.9.5
user@PE2# set group external export next-hop
user@PE2# set group external export aigp
user@PE2# set group external export SET_EXPORT_ROUTES
user@PE2# set group external vpn-apply-export
user@PE2# set group external peer-as 13979
user@PE2# set group external neighbor 10.9.9.4
-
Activez l’AIGP.
[edit protocols bgp]
user@PE2# set group external family inet labeled-unicast aigp
-
Créez un préfixe et configurez une distance AIGP.
Par défaut, un préfixe est créé en utilisant la distance IGP actuelle. Vous pouvez également configurer une distance pour l’attribut AIGP à l’aide de l’option
distance, comme indiqué ici.[edit policy-options policy-statement aigp] user@PE2# set term 10 from route-filter 55.0.0.0/24 exact user@PE2# set term 10 then aigp-originate distance 20 user@PE2# set term 10 then next-hop 10.100.1.5 user@PE2# set term 10 then accept user@PE2# set term 20 from route-filter 99.0.0.0/24 exact user@PE2# set term 20 then aigp-originate distance 30 user@PE2# set term 20 then next-hop 10.100.1.5 user@PE2# set term 20 then accept
-
Activez les stratégies.
[edit policy-options]
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 from protocol static
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.5
user@PE2# set policy-statement SET_EXPORT_ROUTES term 10 then accept
user@PE2# set policy-statement next-hop term 10 from protocol bgp
user@PE2# set policy-statement next-hop term 10 then next-hop 10.100.1.5
user@PE2# set policy-statement next-hop term 10 then accept
user@PE2# set policy-statement next-hop term 20 from protocol direct
user@PE2# set policy-statement next-hop term 20 from route-filter 10.9.9.5/32 exact
user@PE2# set policy-statement next-hop term 20 from route-filter 10.100.1.5/32 exact
user@PE2# set policy-statement next-hop term 20 then next-hop 10.100.1.5
user@PE2# set policy-statement next-hop term 20 then accept
-
Activez certaines routes statiques.
[edit routing-options]
user@PE2# set static route 99.0.0.0/24 discard
user@PE2# set static route 55.0.0.0/24 discard
-
Configurez un IGP, tel qu’OSPF, RIP ou IS-IS.
[edit protocols ospf area 0.0.0.2]
user@PE2# set interface 10.9.9.5 passive
user@PE2# set interface 10.9.9.5 metric 1
user@PE2# set interface 10.100.1.5 passive
user@PE2# set interface 10.100.1.5 metric 1
user@PE2# set interface fe-1/2/0.11 metric 1
-
Configurez l’ID du routeur et le numéro du système autonome.
[edit routing-options]
user@PE2# set router-id 10.9.9.5
user@PE2# set autonomous-system 7018
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
user@PE2# commit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@PE2# show interfaces
fe-1/2/0 {
    unit 11 {
        description PE2-to-PE4;
        family inet {
            address 10.0.0.22/30;
        }
        family mpls;
    }
}
lo0 {
    unit 9 {
        family inet {
            address 10.9.9.5/32 {
                primary;
            }
            address 10.100.1.5/32;
        }
    }
}
user@PE2# show policy-options
policy-statement SET_EXPORT_ROUTES {
    term 10 {
        from protocol [ direct static bgp ];
        then {
            next-hop 10.100.1.5;
            accept;
        }
    }
}
policy-statement aigp {
    term 10 {
        from {
            route-filter 55.0.0.0/24 exact;
        }
        then {
            aigp-originate distance 20;
            next-hop 10.100.1.5;
            accept;
        }
    }
    term 20 {
        from {
            route-filter 99.0.0.0/24 exact;
        }
        then {
            aigp-originate distance 30;
            next-hop 10.100.1.5;
            accept;
        }
    }
}
policy-statement next-hop {
    term 10 {
        from protocol bgp;
        then {
            next-hop 10.100.1.5;
            accept;
        }
    }
    term 20 {
        from {
            protocol direct;
            route-filter 10.9.9.5/32 exact;
            route-filter 10.100.1.5/32 exact;
        }
        then {
            next-hop 10.100.1.5;
            accept;
        }
    }
}
user@PE2# show protocols
rsvp {
    interface fe-1/2/0.11;
}
mpls {
    label-switched-path PE2-to-PE4 {
        to 10.9.9.4;
    }
    interface fe-1/2/0.11;
}
bgp {
    group external {
        type external;
        multihop {
            ttl 2;
        }
        local-address 10.9.9.5;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export [ next-hop aigp SET_EXPORT_ROUTES ];
        vpn-apply-export;
        peer-as 13979;
        neighbor 10.9.9.4;
    }
}
ospf {
    area 0.0.0.2 {
        interface 10.9.9.5 {
            passive;
            metric 1;
        }
        interface 10.100.1.5 {
            passive;
            metric 1;
        }
        interface fe-1/2/0.11 {
            metric 1;
        }
    }
}
user@PE2# show routing-options
static {
    route 99.0.0.0/24 discard;
    route 55.0.0.0/24 discard;
}
router-id 10.9.9.5;
autonomous-system 7018;
Configuration de l’équipement PE3
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’équipement PE3 :
-
Configurez les interfaces.
[edit interfaces]
user@PE3# set fe-1/2/0 unit 13 description PE3-to-PE4
user@PE3# set fe-1/2/0 unit 13 family inet address 10.0.0.26/30
user@PE3# set fe-1/2/0 unit 13 family mpls
user@PE3# set lo0 unit 11 family inet address 10.9.9.6/32
user@PE3# set lo0 unit 11 family inet address 10.100.1.6/32
-
Configurez le MPLS et un protocole de signalisation, tel que RSVP ou LDP.
[edit protocols]
user@PE3# set rsvp interface fe-1/2/0.13
user@PE3# set mpls label-switched-path PE3-to-PE4 to 10.9.9.4
user@PE3# set mpls interface fe-1/2/0.13
-
Configurez BGP.
[edit protocols bgp group external]
user@PE3# set type external
user@PE3# set multihop ttl 2
user@PE3# set local-address 10.9.9.6
user@PE3# set export next-hop
user@PE3# set export SET_EXPORT_ROUTES
user@PE3# set vpn-apply-export
user@PE3# set peer-as 13979
user@PE3# set neighbor 10.9.9.4
-
Activez l’AIGP.
[edit protocols bgp group external]
user@PE3# set family inet labeled-unicast aigp
-
Activez les stratégies.
[edit policy-options]
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 from protocol direct
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 from protocol static
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 from protocol bgp
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 then next-hop 10.100.1.6
user@PE3# set policy-statement SET_EXPORT_ROUTES term 10 then accept
user@PE3# set policy-statement next-hop term 10 from protocol bgp
user@PE3# set policy-statement next-hop term 10 then next-hop 10.100.1.6
user@PE3# set policy-statement next-hop term 10 then accept
user@PE3# set policy-statement next-hop term 20 from protocol direct
user@PE3# set policy-statement next-hop term 20 from route-filter 10.9.9.6/32 exact
user@PE3# set policy-statement next-hop term 20 from route-filter 10.100.1.6/32 exact
user@PE3# set policy-statement next-hop term 20 then next-hop 10.100.1.6
user@PE3# set policy-statement next-hop term 20 then accept
-
Configurez un IGP, tel qu’OSPF, RIP ou IS-IS.
[edit protocols ospf area 0.0.0.3]
user@PE3# set interface 10.9.9.6 passive
user@PE3# set interface 10.9.9.6 metric 1
user@PE3# set interface 10.100.1.6 passive
user@PE3# set interface 10.100.1.6 metric 1
user@PE3# set interface fe-1/2/0.13 metric 1
-
Configurez l’ID du routeur et le numéro du système autonome.
[edit routing-options]
user@PE3# set router-id 10.9.9.6
user@PE3# set autonomous-system 7018
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
user@PE3# commit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@PE3# show interfaces
fe-1/2/0 {
    unit 13 {
        description PE3-to-PE4;
        family inet {
            address 10.0.0.26/30;
        }
        family mpls;
    }
}
lo0 {
    unit 11 {
        family inet {
            address 10.9.9.6/32;
            address 10.100.1.6/32;
        }
    }
}
user@PE3# show policy-options
policy-statement SET_EXPORT_ROUTES {
    term 10 {
        from protocol [ direct static bgp ];
        then {
            next-hop 10.100.1.6;
            accept;
        }
    }
}
policy-statement next-hop {
    term 10 {
        from protocol bgp;
        then {
            next-hop 10.100.1.6;
            accept;
        }
    }
    term 20 {
        from {
            protocol direct;
            route-filter 10.9.9.6/32 exact;
            route-filter 10.100.1.6/32 exact;
        }
        then {
            next-hop 10.100.1.6;
            accept;
        }
    }
}
user@PE3# show protocols
rsvp {
    interface fe-1/2/0.13;
}
mpls {
    label-switched-path PE3-to-PE4 {
        to 10.9.9.4;
    }
    interface fe-1/2/0.13;
}
bgp {
    group external {
        type external;
        multihop {
            ttl 2;
        }
        local-address 10.9.9.6;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export [ next-hop SET_EXPORT_ROUTES ];
        vpn-apply-export;
        peer-as 13979;
        neighbor 10.9.9.4;
    }
}
ospf {
    area 0.0.0.3 {
        interface 10.9.9.6 {
            passive;
            metric 1;
        }
        interface 10.100.1.6 {
            passive;
            metric 1;
        }
        interface fe-1/2/0.13 {
            metric 1;
        }
    }
}
user@PE3# show routing-options
router-id 10.9.9.6;
autonomous-system 7018;
Configuration de l’équipement PE7
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’équipement PE7 :
-
Configurez les interfaces.
[edit interfaces]
user@PE7# set fe-1/2/0 unit 15 description PE7-to-PE1
user@PE7# set fe-1/2/0 unit 15 family inet address 10.0.0.10/30
user@PE7# set lo0 unit 13 family inet address 10.9.9.7/32
user@PE7# set lo0 unit 13 family inet address 10.100.1.7/32
-
Configurez BGP.
[edit protocols bgp group external]
user@PE7# set type external
user@PE7# set export SET_EXPORT_ROUTES
user@PE7# set peer-as 13979
user@PE7# set neighbor 10.0.0.9
-
Activez l’AIGP.
[edit protocols bgp group external]
user@PE7# set family inet labeled-unicast aigp
-
Configurez la politique de routage.
[edit policy-options policy-statement SET_EXPORT_ROUTES term 10]
user@PE7# set from protocol direct
user@PE7# set from protocol bgp
user@PE7# set then next-hop 10.100.1.7
user@PE7# set then accept
-
Configurez l’ID du routeur et le numéro du système autonome.
[edit routing-options]
user@PE7# set router-id 10.9.9.7
user@PE7# set autonomous-system 7019
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
user@PE7# commit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@PE7# show interfaces
interfaces {
    fe-1/2/0 {
        unit 15 {
            description PE7-to-PE1;
            family inet {
                address 10.0.0.10/30;
            }
        }
    }
    lo0 {
        unit 13 {
            family inet {
                address 10.9.9.7/32;
                address 10.100.1.7/32;
            }
        }
    }
}
user@PE7# show policy-options
policy-statement SET_EXPORT_ROUTES {
    term 10 {
        from protocol [ direct bgp ];
        then {
            next-hop 10.100.1.7;
            accept;
        }
    }
}
user@PE7# show protocols
bgp {
    group external {
        type external;
        family inet {
            labeled-unicast {
                aigp;
            }
        }
        export SET_EXPORT_ROUTES;
        peer-as 13979;
        neighbor 10.0.0.9;
    }
}
user@PE7# show routing-options
router-id 10.9.9.7;
autonomous-system 7019;
Vérification
Vérifiez que la configuration fonctionne correctement.
- Vérification que l’équipement PE4 reçoit l’attribut AIGP de son voisin EBGP PE2
- Vérification de la métrique IGP
- Vérification de cet appareil PE4 ajoute la métrique IGP à l’attribut AIGP
- Vérification de l’attribut AIGP PE7 de son voisin EBGP PE1
- Vérification de la résolution de la métrique AIGP
- Vérification de la présence d’attributs AIGP dans les mises à jour BGP
Vérification que l’équipement PE4 reçoit l’attribut AIGP de son voisin EBGP PE2
Objet
Assurez-vous que la stratégie AIGP sur l’équipement PE2 fonctionne.
Mesures à prendre
user@PE4> show route receive-protocol bgp 10.9.9.5 extensive
* 55.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 299888
     Nexthop: 10.100.1.5
     AS path: 7018 I
     AIGP: 20

* 99.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 299888
     Nexthop: 10.100.1.5
     AS path: 7018 I
     AIGP: 30
Signification
Sur l’appareil PE2, l’instruction aigp-originate est configurée avec une distance de 20 (aigp-originate distance 20). Cette instruction s’applique à la route 55.0.0.0/24. De même, l’instruction est appliquée à la aigp-originate distance 30 route 99.0.0.0/24. Ainsi, lorsque l’appareil PE4 reçoit ces routes, l’attribut AIGP est associé aux métriques configurées.
Vérification de la métrique IGP
Objet
À partir de l’appareil PE4, vérifiez la métrique IGP sur le saut suivant BGP 10.100.1.5.
Mesures à prendre
user@PE4> show route 10.100.1.5
inet.0: 30 destinations, 40 routes (30 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.100.1.5/32      *[OSPF/10] 05:35:50, metric 2
                    > to 10.0.0.22 via fe-1/2/2.10
                    [BGP/170] 03:45:07, localpref 100, from 10.9.9.5
                      AS path: 7018 I
                    > to 10.0.0.22 via fe-1/2/2.10
Signification
La métrique IGP pour cette route est de 2.
Vérification de cet appareil PE4 ajoute la métrique IGP à l’attribut AIGP
Objet
Assurez-vous que Device PE4 ajoute la métrique IGP à l’attribut AIGP lorsqu’il réannonce des routes à son voisin IBGP, Device PE1.
Mesures à prendre
user@PE4> show route advertising-protocol bgp 10.9.9.1 extensive

* 55.0.0.0/24 (1 entry, 1 announced)
 BGP group internal type Internal
     Route Label: 300544
     Nexthop: 10.100.1.4
     Flags: Nexthop Change
     Localpref: 100
     AS path: [13979] 7018 I
     AIGP: 22

* 99.0.0.0/24 (1 entry, 1 announced)
 BGP group internal type Internal
     Route Label: 300544
     Nexthop: 10.100.1.4
     Flags: Nexthop Change
     Localpref: 100
     AS path: [13979] 7018 I
     AIGP: 32
Signification
La métrique IGP est ajoutée à la métrique AIGP (20 + 2 = 22 et 30 + 2 = 32), car le saut suivant est modifié pour ces routes.
Vérification de l’attribut AIGP PE7 de son voisin EBGP PE1
Objet
Assurez-vous que la stratégie AIGP sur l’équipement PE1 fonctionne.
Mesures à prendre
user@PE7> show route receive-protocol bgp 10.0.0.9 extensive
* 44.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 300096
     Nexthop: 10.0.0.9
     AS path: 13979 I
     AIGP: 203

* 55.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 300112
     Nexthop: 10.0.0.9
     AS path: 13979 7018 I
     AIGP: 25

* 99.0.0.0/24 (1 entry, 1 announced)
     Accepted
     Route Label: 300112
     Nexthop: 10.0.0.9
     AS path: 13979 7018 I
     AIGP: 35
Signification
La route 44.0.0.0/24 provient du périphérique PE4. Les routes 55.0.0.0/24 et 99.0.0.0/24 proviennent du périphérique PE2. Les distances IGP sont ajoutées aux distances AIGP configurées.
Vérification de la résolution de la métrique AIGP
Objet
Vérifiez que si le préfixe est résolu par récursivité et que les sauts suivants récursifs ont des métriques AIGP, le préfixe contient la somme des valeurs AIGP qui se trouvent sur les sauts suivants BGP récursifs.
Mesures à prendre
-
Ajouter une route statique vers 66.0.0.0/24.
[edit routing-options]
user@PE2# set static route 66.0.0.0/24 discard
-
Supprimez les termes existants dans la déclaration de stratégie sur Device
aigpPE2.[edit policy-options policy-statement aigp] user@PE2# delete term 10 user@PE2# delete term 20
-
Configurez une recherche de route récursive pour la route vers 66.0.0.0.
La stratégie affiche la métrique AIGP pour le préfixe 66.0.0.0/24 (aucun) et son saut suivant récursif. Le préfixe 66.0.0.0/24 est résolu par 55.0.0.1. Le préfixe 66.0.0.0/24 n’a pas sa propre métrique AIGP, mais son saut suivant récursif, 55.0.0.1, a une valeur AIGP.
[edit policy-options policy-statement aigp]
user@PE2# set term 10 from route-filter 55.0.0.1/24 exact
user@PE2# set term 10 then aigp-originate distance 20
user@PE2# set term 10 then next-hop 10.100.1.5
user@PE2# set term 10 then accept
user@PE2# set term 20 from route-filter 66.0.0.0/24 exact
user@PE2# set term 20 then next-hop 55.0.0.1
user@PE2# set term 20 then accept
-
Sur l’appareil PE4, exécutez la
show route 55.0.0.0 extensivecommande.La valeur de Metric2 est la métrique IGP du saut suivant BGP. Lorsque l’appareil PE4 annonce à nouveau ces routes à son homologue IBGP, l’équipement PE1, la métrique AIGP est la somme de AIGP + sa métrique de résolution AIGP + métrique2.
Le préfixe 55.0.0.0 affiche sa propre métrique IGP 20, telle que définie et annoncée par l’équipement PE2. Il n’affiche pas de valeur AIGP de résolution, car il n’a pas de saut suivant BGP récursif. La valeur de Metric2 est 2.
user@PE4> show route 55.0.0.0 extensive inet.0: 31 destinations, 41 routes (31 active, 0 holddown, 0 hidden) 55.0.0.0/24 (1 entry, 1 announced) TSI: KRT in-kernel 55.0.0.0/24 -> {indirect(262151)} Page 0 idx 0 Type 1 val 928d1b8 Flags: Nexthop Change Nexthop: 10.100.1.4 Localpref: 100 AS path: [13979] 7018 I Communities: AIGP: 22 Path 55.0.0.0 from 10.9.9.5 Vector len 4. Val: 0 *BGP Preference: 170/-101 Next hop type: Indirect Address: 0x925da38 Next-hop reference count: 4 Source: 10.9.9.5 Next hop type: Router, Next hop index: 1004 Next hop: 10.0.0.22 via fe-1/2/2.10, selected Label operation: Push 299888 Label TTL action: prop-ttl Protocol next hop: 10.100.1.5 Push 299888 Indirect next hop: 93514d8 262151 State: <Active Ext> Local AS: 13979 Peer AS: 7018 Age: 22:03:26 Metric2: 2 AIGP: 20 Task: BGP_7018.10.9.9.5+58560 Announcement bits (3): 3-KRT 4-BGP_RT_Background 5-Resolve tree 1 AS path: 7018 I Accepted Route Label: 299888 Localpref: 100 Router ID: 10.9.9.5 Indirect next hops: 1 Protocol next hop: 10.100.1.5 Metric: 2 Push 299888 Indirect next hop: 93514d8 262151 Indirect path forwarding next hops: 1 Next hop type: Router Next hop: 10.0.0.22 via fe-1/2/2.10 10.100.1.5/32 Originating RIB: inet.0 Metric: 2 Node path count: 1 Forwarding nexthops: 1 Nexthop: 10.0.0.22 via fe-1/2/2.10 -
Sur l’appareil PE4, exécutez la
show route 66.0.0.0 extensivecommande.Le préfixe 66.0.0.0/24 affiche la résolution de l’AIGP, qui est la somme de sa propre métrique AIGP et de son saut suivant BGP récursif :
66.0.0.1 = 0, 55.0.0.1 = 20, 0+20 = 20
user@PE4> show route 66.0.0.0 extensive
inet.0: 31 destinations, 41 routes (31 active, 0 holddown, 0 hidden)
66.0.0.0/24 (1 entry, 1 announced)
TSI:
KRT in-kernel 66.0.0.0/24 -> {indirect(262162)}
Page 0 idx 0 Type 1 val 928cefc
    Flags: Nexthop Change
    Nexthop: 10.100.1.4
    Localpref: 100
    AS path: [13979] 7018 I
    Communities:
Path 66.0.0.0 from 10.9.9.5 Vector len 4.  Val: 0
        *BGP    Preference: 170/-101
                Next hop type: Indirect
                Address: 0x925d4e0
                Next-hop reference count: 4
                Source: 10.9.9.5
                Next hop type: Router, Next hop index: 1006
                Next hop: 10.0.0.22 via fe-1/2/2.10, selected
                Label operation: Push 299888, Push 299888(top)
                Label TTL action: prop-ttl, prop-ttl(top)
                Protocol next hop: 55.0.0.1
                Push 299888
                Indirect next hop: 9353e88 262162
                State: <Active Ext>
                Local AS: 13979 Peer AS:  7018
                Age: 31:42      Metric2: 2


                        Resolving-AIGP: 20
                Task: BGP_7018.10.9.9.5+58560
                Announcement bits (3): 3-KRT 4-BGP_RT_Background 5-Resolve tree 1
                AS path: 7018 I
                Accepted
                Route Label: 299888
                Localpref: 100
                Router ID: 10.9.9.5
                Indirect next hops: 1
                        Protocol next hop: 55.0.0.1 Metric: 2 AIGP: 20
                        Push 299888
                        Indirect next hop: 9353e88 262162
                        Indirect path forwarding next hops: 1
                                Next hop type: Router
                                Next hop: 10.0.0.22 via fe-1/2/2.10
                        55.0.0.0/24 Originating RIB: inet.0
                          Metric: 2                       Node path count: 1
                          Indirect nexthops: 1
                                Protocol Nexthop: 10.100.1.5 Metric: 2 Push 299888
                                Indirect nexthop: 93514d8 262151
                                Indirect path forwarding nexthops: 1
                                        Nexthop: 10.0.0.22 via fe-1/2/2.10
                                10.100.1.5/32 Originating RIB: inet.0
                                  Metric: 2                               Node path count: 1
                                  Forwarding nexthops: 1
                                        Nexthop: 10.0.0.22 via fe-1/2/2.10
Vérification de la présence d’attributs AIGP dans les mises à jour BGP
Objet
Si l’attribut AIGP n’est pas activé sous BGP (ou les group hiérarchies ou neighbor ), l’attribut AIGP est ignoré en mode silencieux. Activez traceoptions et incluez l’indicateur packets dans l’option detail de la configuration pour confirmer la présence de l’attribut AIGP dans les mises à jour BGP transmises ou reçues. Ceci est utile lors du débogage des problèmes AIGP.
Mesures à prendre
-
Configurez l’équipement PE2 et l’équipement PE4 pour traceoptions.
user@host> show protocols bgp traceoptions { file bgp size 1m files 5; flag packets detail; } -
Vérifiez le fichier sur l’appareil traceoptions PE2.
L’exemple suivant montre le préfixe publicitaire de l’appareil PE2 99.0.0.0/24 vers l’appareil PE4 (10.9.9.4) avec une métrique AIGP de 20 :
user@PE2> show log bgp
Mar 22 09:27:18.982150 BGP SEND 10.9.9.5+49652 -> 10.9.9.4+179
Mar 22 09:27:18.982178 BGP SEND message type 2 (Update) length 70
Mar 22 09:27:18.982198 BGP SEND Update PDU length 70
Mar 22 09:27:18.982248 BGP SEND flags 0x40 code Origin(1): IGP
Mar 22 09:27:18.982273 BGP SEND flags 0x40 code ASPath(2) length 6: 7018
Mar 22 09:27:18.982295 BGP SEND flags 0x80 code AIGP(26): AIGP: 20
Mar 22 09:27:18.982316 BGP SEND flags 0x90 code MP_reach(14): AFI/SAFI 1/4
Mar 22 09:27:18.982341 BGP SEND         nhop 10.100.1.5 len 4
Mar 22 09:27:18.982372 BGP SEND         99.0.0.0/24 (label 301664)
Mar 22 09:27:33.665412 bgp_send: sending 19 bytes to abcd::10:255:170:84 (External AS 13979)
-
Vérifiez que l’itinéraire a été reçu sur l’appareil PE4 à l’aide de la show route receive-protocol commande.
AIGP n’est pas activé sur l’appareil PE4, de sorte que l’attribut AIGP est ignoré en mode silencieux pour le préfixe 99.0.0.0/24 et n’apparaît pas dans la sortie suivante :
user@PE4> show route receive-protocol bgp 10.9.9.5 extensive | find 55.0.0.0 * 99.0.0.0/24 (2 entries, 1 announced) Accepted Route Label: 301728 Nexthop: 10.100.1.5 AS path: 7018 I -
Vérifiez le fichier sur l’appareil traceoptions PE4.
Le résultat suivant du traceoptions journal montre que le préfixe 99.0.0.0/24 a été reçu avec l’attribut AIGP attaché :
user@PE4> show log bgp
Mar 22 09:41:39.650295 BGP RECV 10.9.9.5+64690 -> 10.9.9.4+179
Mar 22 09:41:39.650331 BGP RECV message type 2 (Update) length 70
Mar 22 09:41:39.650350 BGP RECV Update PDU length 70
Mar 22 09:41:39.650370 BGP RECV flags 0x40 code Origin(1): IGP
Mar 22 09:41:39.650394 BGP RECV flags 0x40 code ASPath(2) length 6: 7018
Mar 22 09:41:39.650415 BGP RECV flags 0x80 code AIGP(26): AIGP: 20
Mar 22 09:41:39.650436 BGP RECV flags 0x90 code MP_reach(14): AFI/SAFI 1/4
Mar 22 09:41:39.650459 BGP RECV         nhop 10.100.1.5 len 4
Mar 22 09:41:39.650495 BGP RECV         99.0.0.0/24 (label 301728)
Mar 22 09:41:39.650574 bgp_rcv_nlri: 99.0.0.0/24
Mar 22 09:41:39.650607 bgp_rcv_nlri: 99.0.0.0/24 belongs to meshgroup
Mar 22 09:41:39.650629 bgp_rcv_nlri: 99.0.0.0/24 qualified bnp->ribact 0x0 l2afcb 0x0
Signification
Cette vérification permet de résoudre les problèmes de dépannage et de débogage AIGP. Il vous permet de vérifier quels appareils de votre réseau envoient et reçoivent des attributs AIGP.
Comprendre la substitution d’AS
La fonctionnalité de remplacement AS permet à un routeur PE (Provider Edge) de modifier le numéro de système autonome privé (AS) utilisé par un équipement CE (Customer Edge) sur une session BGP (EBGP) externe s’exécutant sur une liaison d’accès VRF (VPN Routing and Forwarding). Le numéro privé AS est remplacé par le numéro PE AS. Un autre équipement CE connecté à un autre équipement PE voit la route EBGP provenant du premier site avec un chemin AS fournisseur-ASN fournisseur-ASN, au lieu de fournisseur-ASN site1-ASN. Cela permet aux réseaux d’entreprise d’utiliser le même ASN privé sur tous les sites.
La fonctionnalité de remplacement AS offre un avantage de gestion évident au fournisseur de services, car BGP n’accepte pas par défaut les routes BGP avec un attribut de chemin AS qui contient le numéro AS local.
Dans un réseau d’entreprise avec plusieurs sites, vous souhaiterez peut-être utiliser un seul numéro AS sur tous les sites. Supposons, par exemple, que deux périphériques CE soient dans la norme AS 64512 et que le réseau du fournisseur soit dans la norme AS 65534.
Lorsque le fournisseur de services configure un VPN de couche 3 avec cette configuration, même si le réseau MPLS comporte des routes vers l’appareil CE1 et l’appareil CE2, l’appareil CE1 et l’appareil CE2 n’ont pas d’itinéraires l’un vers l’autre, car l’attribut de chemin AS apparaît sous la forme 64512 65534 64512. BGP utilise l’attribut de chemin AS comme mécanisme d’évitement de boucle. Si un site voit son propre numéro AS plusieurs fois dans le chemin AS, l’itinéraire est considéré comme non valide.
Une façon de surmonter cette difficulté est d’utiliser l’instruction as-override , qui est appliquée aux dispositifs PE. L’instruction as-override remplace le numéro AS de l’appareil CE par celui de l’équipement PE, empêchant ainsi le numéro AS du client d’apparaître plus d’une fois dans l’attribut de chemin AS.
Si un client utilise AS préfixe de chemin pour rendre certains chemins moins attrayants et que le fournisseur de services utilise AS remplacement, chaque occurrence de numéro AS CE dans le chemin AS est remplacée par le numéro AS du fournisseur de services. Par exemple, supposons que tous les sites clients utilisent le même numéro AS, par exemple 64512. Si le FAI utilise le numéro AS 65534, un site client voit le chemin vers un autre site comme 65534 65534. Si le client ajoute 64512 à un chemin particulier pour le rendre moins souhaitable, un autre site client voit ce chemin comme 65534 65534 65534 65534.
Voir aussi
Exemple : configuration d’un VPN de couche 3 avec réflexion de route et remplacement AS
Supposons que vous soyez un fournisseur de services fournissant un service VPN de couche 3 géré basé sur MPLS. Votre client possède plusieurs sites et nécessite un routage BGP vers des appareils de périphérie client (CE) sur chaque site.
Exigences
Aucune configuration spéciale au-delà de l’initialisation de l’appareil n’est requise avant de configurer cet exemple.
Vue d’ensemble
Cet exemple comporte deux équipements CE, deux équipements PE (Provider Edge) et plusieurs équipements centraux fournisseurs. Le réseau du fournisseur utilise également IS-IS pour prendre en charge l’accessibilité loopback LDP et BGP L’équipement P2 agit comme un réflecteur de route (RR). Les deux appareils CE sont dans le système autonome (AS) 64512. Le réseau du fournisseur est situé sous la forme AS 65534.
L’instruction as-override est appliquée aux dispositifs PE, remplaçant ainsi le numéro AS du dispositif CE par celui du dispositif PE. Cela empêche le numéro AS du client d’apparaître plus d’une fois dans l’attribut de chemin AS.
La figure 5 illustre la topologie utilisée dans cet exemple.
 de remplacement AS
La configuration rapide de la CLI illustre la configuration de tous les appareils de la Figure 5. La section Procédure étape par étape décrit les étapes sur l’appareil PE1.
Topologie
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez-collez les commandes dans le CLI au niveau de la [edit] hiérarchie.
Appareil CE1
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.1/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces lo0 unit 0 family inet address 10.255.1.1/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0101.00
set protocols bgp group PE type external
set protocols bgp group PE family inet unicast
set protocols bgp group PE export ToBGP
set protocols bgp group PE peer-as 65534
set protocols bgp group PE neighbor 10.0.0.2
set policy-options policy-statement ToBGP term Direct from protocol direct
set policy-options policy-statement ToBGP term Direct then accept
set routing-options router-id 10.255.1.1
set routing-options autonomous-system 64512
Appareil P1
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.6/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.9/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/1 unit 0 family mpls
set interfaces ge-1/2/2 unit 0 family inet address 10.0.0.25/30
set interfaces ge-1/2/2 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.3.3/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0303.00
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
set protocols bgp group l3vpn type internal
set protocols bgp group l3vpn local-address 10.255.3.3
set protocols bgp group l3vpn family inet-vpn unicast
set protocols bgp group l3vpn peer-as 65534
set protocols bgp group l3vpn local-as 65534
set protocols bgp group l3vpn neighbor 10.255.4.4
set protocols isis interface all level 2 metric 10
set protocols isis interface all level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface all
set protocols ldp interface fxp0.0 disable
set routing-options router-id 10.255.3.3
Équipement P2
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.10/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.13/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/1 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.4.4/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0404.00
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
set protocols bgp group Core-RRClients type internal
set protocols bgp group Core-RRClients local-address 10.255.4.4
set protocols bgp group Core-RRClients family inet-vpn unicast
set protocols bgp group Core-RRClients cluster 10.255.4.4
set protocols bgp group Core-RRClients peer-as 65534
set protocols bgp group Core-RRClients neighbor 10.255.3.3
set protocols bgp group Core-RRClients neighbor 10.255.7.7
set protocols bgp group Core-RRClients neighbor 10.255.2.2
set protocols bgp group Core-RRClients neighbor 10.255.5.5
set protocols isis interface all level 2 metric 10
set protocols isis interface all level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface all
set protocols ldp interface fxp0.0 disable
set routing-options router-id 10.255.4.4
set routing-options autonomous-system 65534
Appareil P3
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.22/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.26/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/1 unit 0 family mpls
set interfaces ge-1/2/2 unit 0 family inet address 10.0.0.30/30
set interfaces ge-1/2/2 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.7.7/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0707.00
set protocols mpls interface all
set protocols mpls interface fxp0.0 disable
set protocols bgp group l3vpn type internal
set protocols bgp group l3vpn local-address 10.255.7.7
set protocols bgp group l3vpn family inet-vpn unicast
set protocols bgp group l3vpn peer-as 65534
set protocols bgp group l3vpn local-as 65534
set protocols bgp group l3vpn neighbor 10.255.4.4
set protocols isis interface all level 2 metric 10
set protocols isis interface all level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface all
set protocols ldp interface fxp0.0 disable
set routing-options router-id 10.255.7.7
Dispositif PE1
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.2/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.5/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/1 unit 0 family mpls
set interfaces ge-1/2/2 unit 0 family inet address 10.0.0.21/30
set interfaces ge-1/2/2 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.2.2/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0202.00
set protocols mpls interface ge-1/2/2.0
set protocols mpls interface ge-1/2/1.0
set protocols mpls interface lo0.0
set protocols mpls interface fxp0.0 disable
set protocols bgp group l3vpn type internal
set protocols bgp group l3vpn local-address 10.255.2.2
set protocols bgp group l3vpn family inet-vpn unicast
set protocols bgp group l3vpn peer-as 65534
set protocols bgp group l3vpn local-as 65534
set protocols bgp group l3vpn neighbor 10.255.4.4
set protocols isis interface ge-1/2/1.0 level 2 metric 10
set protocols isis interface ge-1/2/1.0 level 1 disable
set protocols isis interface ge-1/2/2.0 level 2 metric 10
set protocols isis interface ge-1/2/2.0 level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface ge-1/2/1.0
set protocols ldp interface ge-1/2/2.0
set protocols ldp interface fxp0.0 disable
set protocols ldp interface lo0.0
set routing-instances VPN-A instance-type vrf
set routing-instances VPN-A interface ge-1/2/0.0
set routing-instances VPN-A route-distinguisher 65534:1234
set routing-instances VPN-A vrf-target target:65534:1234
set routing-instances VPN-A protocols bgp group CE type external
set routing-instances VPN-A protocols bgp group CE family inet unicast
set routing-instances VPN-A protocols bgp group CE neighbor 10.0.0.1 peer-as 64512
set routing-instances VPN-A protocols bgp group CE neighbor 10.0.0.1 as-override
set routing-options router-id 10.255.2.2
set routing-options autonomous-system 65534
Équipement PE2
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.14/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces ge-1/2/0 unit 0 family mpls
set interfaces ge-1/2/1 unit 0 family inet address 10.0.0.17/30
set interfaces ge-1/2/1 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family inet address 10.0.0.29/30
set interfaces ge-1/2/2 unit 0 family iso
set interfaces ge-1/2/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 10.255.5.5/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0505.00
set protocols mpls interface ge-1/2/0.0
set protocols mpls interface ge-1/2/2.0
set protocols mpls interface lo0.0
set protocols mpls interface fxp0.0 disable
set protocols bgp group l3vpn type internal
set protocols bgp group l3vpn local-address 10.255.5.5
set protocols bgp group l3vpn family inet-vpn unicast
set protocols bgp group l3vpn peer-as 65534
set protocols bgp group l3vpn local-as 65534
set protocols bgp group l3vpn neighbor 10.255.4.4
set protocols isis interface ge-1/2/0.0 level 2 metric 10
set protocols isis interface ge-1/2/0.0 level 1 disable
set protocols isis interface ge-1/2/2.0 level 2 metric 10
set protocols isis interface ge-1/2/2.0 level 1 disable
set protocols isis interface fxp0.0 disable
set protocols isis interface lo0.0 level 2 metric 0
set protocols ldp deaggregate
set protocols ldp interface ge-1/2/0.0
set protocols ldp interface ge-1/2/2.0
set protocols ldp interface fxp0.0 disable
set protocols ldp interface lo0.0
set routing-instances VPN-A instance-type vrf
set routing-instances VPN-A interface ge-1/2/1.0
set routing-instances VPN-A route-distinguisher 65534:1234
set routing-instances VPN-A vrf-target target:65534:1234
set routing-instances VPN-A protocols bgp group CE type external
set routing-instances VPN-A protocols bgp group CE family inet unicast
set routing-instances VPN-A protocols bgp group CE neighbor 10.0.0.18 peer-as 64512
set routing-instances VPN-A protocols bgp group CE neighbor 10.0.0.18 as-override
set routing-options router-id 10.255.5.5
set routing-options autonomous-system 65534
Appareil CE2
set interfaces ge-1/2/0 unit 0 family inet address 10.0.0.18/30
set interfaces ge-1/2/0 unit 0 family iso
set interfaces lo0 unit 0 family inet address 10.255.6.6/32
set interfaces lo0 unit 0 family iso address 49.0001.0010.0000.0606.00
set protocols bgp group PE type external
set protocols bgp group PE family inet unicast
set protocols bgp group PE export ToBGP
set protocols bgp group PE peer-as 65534
set protocols bgp group PE neighbor 10.0.0.17
set policy-options policy-statement ToBGP term Direct from protocol direct
set policy-options policy-statement ToBGP term Direct then accept
set routing-options router-id 10.255.6.6
set routing-options autonomous-system 64512
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, consultez Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer le remplacement d’AS :
-
Configurez les interfaces.
Pour activer le MPLS, incluez la famille de protocoles sur l’interface afin que celle-ci n’écarte pas le trafic MPLS entrant.
[edit interfaces]
user@PE1# set ge-1/2/0 unit 0 family inet address 10.0.0.2/30
user@PE1# set ge-1/2/0 unit 0 family iso
user@PE1# set ge-1/2/0 unit 0 family mpls
user@PE1# set ge-1/2/1 unit 0 family inet address 10.0.0.5/30
user@PE1# set ge-1/2/1 unit 0 family iso
user@PE1# set ge-1/2/1 unit 0 family mpls
user@PE1# set ge-1/2/2 unit 0 family inet address 10.0.0.21/30
user@PE1# set ge-1/2/2 unit 0 family iso
user@PE1# set ge-1/2/2 unit 0 family mpls
user@PE1# set lo0 unit 0 family inet address 10.255.2.2/32
user@PE1# set lo0 unit 0 family iso address 49.0001.0010.0000.0202.00
-
Ajoutez l’interface au protocole MPLS pour établir la connectivité au niveau du plan de contrôle.
Configurez l’IGP de manière à ce que les appareils du fournisseur puissent communiquer entre eux.
Pour établir un mécanisme de distribution des étiquettes MPLS, activez LDP. Si vous le souhaitez, pour LDP, activez la désagrégation de la classe d’équivalence de transfert (FEC), ce qui se traduit par une convergence globale plus rapide.
[edit protocols]
user@PE1# set mpls interface ge-1/2/2.0
user@PE1# set mpls interface ge-1/2/1.0
user@PE1# set mpls interface lo0.0
user@PE1# set mpls interface fxp0.0 disable
user@PE1# set isis interface ge-1/2/1.0 level 2 metric 10
user@PE1# set isis interface ge-1/2/1.0 level 1 disable
user@PE1# set isis interface ge-1/2/2.0 level 2 metric 10
user@PE1# set isis interface ge-1/2/2.0 level 1 disable
user@PE1# set isis interface fxp0.0 disable
user@PE1# set isis interface lo0.0 level 2 metric 0
user@PE1# set ldp deaggregate
user@PE1# set ldp interface ge-1/2/1.0
user@PE1# set ldp interface ge-1/2/2.0
user@PE1# set ldp interface fxp0.0 disable
user@PE1# set ldp interface lo0.0
-
Activez la connexion interne BGP (IBGP) pour l’appairer avec le RR uniquement, en utilisant la famille d’adresses unicast VPN IPv4.
[edit protocols bgp group l3vpn]
user@PE1# set type internal
user@PE1# set local-address 10.255.2.2
user@PE1# set family inet-vpn unicast
user@PE1# set peer-as 65534
user@PE1# set local-as 65534
user@PE1# set neighbor 10.255.4.4
-
Configurez l’instance de routage, y compris l’instruction
as-override.Créez l’instance de routage (VRF) sur l’équipement PE, en configurant la configuration BGP pour l’appairer avec l’équipement CE1.
[edit routing-instances VPN-A]
user@PE1# set instance-type vrf
user@PE1# set interface ge-1/2/0.0
user@PE1# set route-distinguisher 65534:1234
user@PE1# set vrf-target target:65534:1234
user@PE1# set protocols bgp group CE type external
user@PE1# set protocols bgp group CE family inet unicast
user@PE1# set protocols bgp group CE neighbor 10.0.0.1 peer-as 64512
user@PE1# set protocols bgp group CE neighbor 10.0.0.1 as-override
-
Configurez l’ID du routeur et le numéro AS.
[edit routing-options]
user@PE1# set router-id 10.255.2.2
user@PE1# set autonomous-system 65534
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show protocolsshow routing-instances, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
user@PE1# show interfaces
ge-1/2/0 {
    unit 2 {
        family inet {
            address 10.0.0.2/30;
        }
        family iso;
        family mpls;
    }
}
ge-1/2/1 {
    unit 5 {
        family inet {
            address 10.0.0.5/30;
        }
        family iso;
        family mpls;
    }
}
ge-1/2/2 {
    unit 21 {
        family inet {
            address 10.0.0.21/30;
        }
        family iso;
        family mpls;
    }
}
lo0 {
    unit 0 {
        family inet {
            address 10.255.2.2/32;
        }
        family iso {
            address 49.0001.0010.0000.0202.00;
        }
    }
}
user@PE1# show protocols
mpls {
    interface ge-1/2/2.0;
    interface ge-1/2/1.0;
    interface lo0.0;
    interface fxp0.0 {
        disable;
    }
}
bgp {
    group l3vpn {
        type internal;
        local-address 10.255.2.2;
        family inet-vpn {
            unicast;
        }
        peer-as 65534;
        local-as 65534;
        neighbor 10.255.4.4;
    }
}
isis {
    interface ge-1/2/1.0 {
        level 2 metric 10;
        level 1 disable;
    }
    interface ge-1/2/2.0 {
        level 2 metric 10;
        level 1 disable;
    }
    interface fxp0.0 {
        disable;
    }
    interface lo0.0 {
        level 2 metric 0;
    }
}
ldp {
    deaggregate;
    interface ge-1/2/1.0;
    interface ge-1/2/2.0;
    interface fxp0.0 {
        disable;
    }
    interface lo0.0;
}
user@PE1# show routing-instances
VPN-A {
    instance-type vrf;
    interface ge-1/2/0.0;
    route-distinguisher 65534:1234;
    vrf-target target:65534:1234;
    protocols {
        bgp {
            group CE {
                type external;
                family inet {
                    unicast;
                }
                neighbor 10.0.0.1 {
                    peer-as 64512;
                    as-override;
                }
            }
        }
    }
}
user@PE1# show routing-options
router-id 10.255.2.2;
autonomous-system 65534;
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Vérifiez que la configuration fonctionne correctement.
- Vérification du chemin AS vers les équipements CE
- Vérification de la façon dont la route vers l’équipement CE2 est annoncée
- Vérification de l’itinéraire sur l’équipement CE1
Vérification du chemin AS vers les équipements CE
Objet
Affichez sur l’appareil PE1 des informations sur l’attribut de chemin AS pour l’interface de bouclage de l’itinéraire vers l’équipement CE2.
Mesures à prendre
Sur l’appareil PE1, à partir du mode opérationnel, entrez la show route table VPN-A.inet.0 10.255.6.6 commande.
user@PE1> show route table VPN-A.inet.0 10.255.6.6


VPN-A.inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.255.6.6/32      *[BGP/170] 02:19:35, localpref 100, from 10.255.4.4
                      AS path: 64512 I, validation-state: unverified
                    > to 10.0.0.22 via ge-1/2/2.0, Push 300032, Push 299776(top)
Signification
La sortie montre que l’appareil PE1 a un chemin AS pour 10.255.6.6/32 comme provenant d’AS 64512.
Vérification de la façon dont la route vers l’équipement CE2 est annoncée
Objet
Assurez-vous que la route vers l’équipement CE2 est annoncée sur l’équipement CE1 comme si elle provenait du cœur MPLS.
Mesures à prendre
Sur l’appareil PE1, à partir du mode opérationnel, entrez la show route advertising-protocol bgp 10.0.0.1 commande.
user@PE1> show route advertising-protocol bgp 10.0.0.1

VPN-A.inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.16/30            Self                                    I
* 10.255.1.1/32           10.0.0.1                                65534 I
* 10.255.6.6/32           Self                                    65534 I
Signification
La sortie indique que Device PE1 n’affiche que son propre numéro AS dans le chemin AS.
Vérification de l’itinéraire sur l’équipement CE1
Objet
Assurez-vous que l’appareil CE1 contient uniquement le numéro AS du fournisseur dans le chemin d’accès AS pour l’itinéraire vers l’équipement CE2.
Mesures à prendre
À partir du mode opérationnel, entrez la show route table inet.0 terse 10.255.6.6 commande.
user@CE1> show route table inet.0 terse 10.255.6.6

inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 1 hidden)
+ = Active Route, - = Last Active, * = Both

A V Destination        P Prf   Metric 1   Metric 2  Next hop        AS path
* ? 10.255.6.6/32      B 170        100                             65534 65534 I
  unverified                                       >10.0.0.2
Signification
La sortie indique que l’équipement CE1 dispose d’une route vers l’équipement CE2. Le problème de boucle est résolu à l’aide de l’instruction as-override .
Une route est masquée sur l’appareil CE. En effet, Junos OS n’effectue pas d’horizon de division BGP. En règle générale, il n’est pas nécessaire de fractionner l’horizon dans BGP, car les routes susceptibles d’être renvoyées par l’expéditeur sont moins préférées en raison de la longueur du chemin AS (pour EBGP), de la détection de boucle de chemin AS (IBGP) ou d’autres mesures BGP. La publicité renvoie au voisin d’où ils ont été appris a un effet négligeable sur les performances du routeur et est la bonne chose à faire.
Exemple : Activation des annonces de route BGP
Junos OS n’annonce pas les routes apprises d’un homologue EBGP vers le même homologue BGP externe (EBGP). En outre, le logiciel n’annonce pas ces routes vers les homologues EBGP qui se trouvent dans le même système autonome (AS) que l’homologue d’origine, quelle que soit l’instance de routage. Vous pouvez modifier ce comportement en incluant l’instruction advertise-peer-as dans la configuration.
Si vous incluez l’instruction advertise-peer-as dans la configuration, BGP annonce la route indépendamment de cette vérification.
Pour restaurer le comportement par défaut, incluez l’instruction no-advertise-peer-as dans la configuration :
no-advertise-peer-as;
Le comportement par défaut de suppression de route est désactivé si l’instruction as-override est incluse dans la configuration. Si vous incluez à la fois les as-override instructions et no-advertise-peer-as dans la configuration, l’instruction no-advertise-peer-as est ignorée.
Exigences
Aucune configuration spéciale au-delà de l’initialisation de l’appareil n’est requise avant de configurer cet exemple.
Cet exemple a été mis à jour et revalidé sur Junos version 21.2R1.
Vue d’ensemble
Cet exemple montre trois équipements de routage avec des connexions BGP externes (EBGP). L’appareil R2 a une connexion EBGP à l’appareil R1 et une autre connexion EBGP à l’appareil R3. Bien qu’ils soient séparés par le périphérique R2 qui se trouve dans AS 64511, le périphérique R1 et le périphérique R3 sont dans le même AS (AS 64512). Les appareils R1 et R3 annoncent sur des routes directes BGP vers leurs propres adresses d’interface de bouclage.
L’équipement R2 reçoit ces routes d’interface de bouclage, et l’instruction permet à l’équipement advertise peer-as R2 de les annoncer. Plus précisément, l’appareil R1 envoie la route 192.168.0.1 à l’appareil R2, et comme l’appareil R2 a configuré, l’appareil R2 peut envoyer la route 192.168.0.1 à l’appareil advertise peer-as R3. De même, l’appareil R3 envoie la route 192.168.0.3 à l’appareil R2 et advertise peer-as permet à l’appareil R2 de transférer l’itinéraire à l’appareil R1.
Pour permettre aux appareils R1 et R3 d’accepter les routes qui contiennent leur propre numéro AS dans le chemin d’accès AS, l’instruction est obligatoire sur l’appareil R1 et l’appareil loops 2 R3.
Topologie
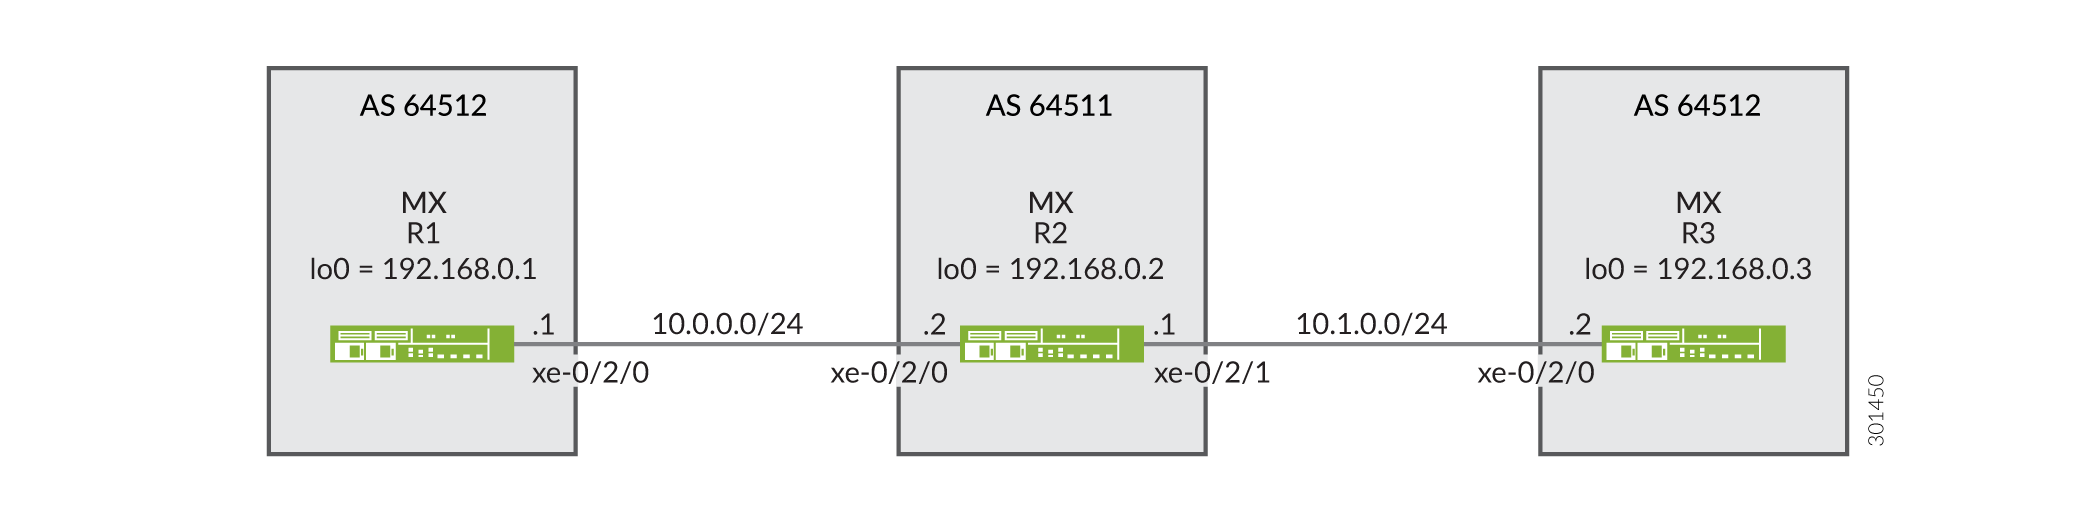
La configuration
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez et collez les commandes dans le CLI au niveau de la [edit] hiérarchie.
Appareil R1
set interfaces xe-0/2/0 description R1-to-R2
set interfaces xe-0/2/0 unit 0 family inet address 10.0.0.1/30
set interfaces lo0 unit 0 family inet address 192.168.0.1/32
set protocols bgp family inet unicast loops 2
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext peer-as 64511
set protocols bgp group ext neighbor 10.0.0.2
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64512
Appareil R2
set interfaces xe-0/2/0 description R2-to-R1
set interfaces xe-0/2/0 unit 0 family inet address 10.0.0.2/30
set interfaces xe-0/2/1 description R2-to-R3
set interfaces xe-0/2/1 unit 0 family inet address 10.1.0.1/30
set interfaces lo0 unit 0 family inet address 192.168.0.2/32
set protocols bgp group ext type external
set protocols bgp group ext advertise-peer-as
set protocols bgp group ext export send-direct
set protocols bgp group ext neighbor 10.0.0.1 peer-as 64512
set protocols bgp group ext neighbor 10.1.0.2 peer-as 64512
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64511
Appareil R3
set interfaces xe-0/2/0 description R3-to-R2
set interfaces xe-0/2/0 unit 0 family inet address 10.1.0.2/30
set interfaces lo0 unit 0 family inet address 192.168.0.3/32
set protocols bgp family inet unicast loops 2
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext peer-as 64511
set protocols bgp group ext neighbor 10.1.0.1
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 64512
Procédure
Procédure étape par étape
L’exemple suivant nécessite que vous naviguiez à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’appareil R1 :
-
Configurez les interfaces des appareils.
[edit interfaces]
user@R1# set xe-0/2/0 description R1-to-R2
user@R1# set xe-0/2/0 unit 0 family inet address 10.0.0.1/30
user@R1# set lo0 unit 0 family inet address 192.168.0.1/32
-
Configurez BGP.
[edit protocols bgp group ext]
user@R1# set type external
user@R1# set peer-as 64511
user@R1# set neighbor 10.0.0.2
-
Empêchez les routes de l’appareil R3 d’être masquées sur l’appareil R1 en incluant l’instruction
loops 2.L’instruction
loops 2signifie que le numéro AS de l’appareil local peut apparaître dans le chemin AS jusqu’à une seule fois sans que l’itinéraire ne soit masqué. L’itinéraire est masqué si le numéro AS de l’appareil local est détecté dans le chemin deux fois ou plus.[edit protocols bgp family inet unicast] user@R1# set loops 2
-
Configurez la politique de routage qui envoie des routes directes.
[edit policy-options policy-statement send-direct term 1]
user@R1# set from protocol direct
user@R1# set then accept
-
Appliquez la stratégie d’exportation à la session d’appairage BGP avec l’appareil R2.
[edit protocols bgp group ext]
user@R1# set export send-direct
-
Configurez le numéro du système autonome (AS).
[edit routing-options ]
user@R1# set autonomous-system 64512
Procédure étape par étape
Pour configurer l’appareil R2 :
-
Configurez les interfaces des appareils.
[edit interfaces]
user@R2# set xe-0/2/0 description R2-to-R1
user@R2# set xe-0/2/0 unit 0 family inet address 10.0.0.2/30
user@R2# set xe-0/2/1 description R2-to-R3
user@R2# set xe-0/2/1 unit 0 family inet address 10.1.0.1/30
user@R2# set lo0 unit 0 family inet address 192.168.0.2/32
-
Configurez BGP.
[edit  protocols bgp group ext]
user@R2# set type external
user@R2# set neighbor 10.0.0.1 peer-as 64512
user@R2# set neighbor 10.1.0.2 peer-as 64512
-
Configurez l’équipement R2 pour annoncer les routes apprises d’un homologue EBGP à un autre homologue EBGP dans le même AS.
En d’autres termes, annoncez à l’équipement R1 les routes apprises à partir de l’équipement R3 (et inversement), même si l’équipement R1 et l’équipement R3 sont dans le même AS.
[edit  protocols bgp group ext]
user@R2# set advertise-peer-as
-
Configurez une politique de routage qui envoie des routes directes.
[edit policy-options policy-statement send-direct term 1]
user@R2# set from protocol direct
user@R2# set then accept
-
Appliquez la stratégie d’exportation.
[edit protocols bgp group ext]
user@R2# set export send-direct
-
Configurez le numéro AS.
[edit routing-options]
user@R2# set autonomous-system 64511
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show protocolsshow policy-options, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
Appareil R1
user@R1# show interfaces
xe-0/2/0 {
    description R1-to-R2;
    unit 0 {
        family inet {
            address 10.0.0.1/30;
        }
    }
}
lo0 {
    unit 0 {
        family inet {
            address 192.168.0.1/32;
        }
    }
}
user@R1# show protocols
bgp {
    family inet {
        unicast {
            loops 2;
        }
    }
    group ext {
        type external;
        export send-direct;
        peer-as 64511;
        neighbor 10.0.0.2;
    }
}
user@R1# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R1# show routing-options
autonomous-system 64512;
Appareil R2
user@R2# show interfaces
xe-0/2/0 {
    description R2-to-R1;
    unit 0 {
        family inet {
            address 10.0.0.2/30;
        }
    }
}
xe-0/2/1 {
    description R2-to-R3;
    unit 0 {
        family inet {
            address 10.1.0.1/30;
        }
    }
}
lo0 {
    unit 0 {
        family inet {
            address 192.168.0.2/32;
        }
    }
}
user@R2# show protocols
bgp {
    group ext {
        type external;
        advertise-peer-as;
        export send-direct;
        neighbor 10.0.0.1 {
            peer-as 64512;
        }
        neighbor 10.1.0.2 {
            peer-as 64512;
        }
    }
}
user@R2# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R2# show routing-options
autonomous-system 64511;
Si vous avez terminé de configurer les appareils, entrez en commit mode configuration.
Vérification
Vérifiez que la configuration fonctionne correctement.
Vérification des routes BGP
Objet
Assurez-vous que les tables de routage sur les appareils R1 et R3 contiennent les routes attendues.
Mesures à prendre
-
Sur l’appareil R2, désactivez l’instruction dans la
advertise-peer-asconfiguration BGP.[edit protocols bgp group ext] user@R2# deactivate advertise-peer-as user@R2# commit
-
Sur l’appareil R3, désactivez l’instruction dans la
loopsconfiguration BGP.[edit protocols bgp family inet unicast ] user@R3# deactivate unicast loops user@R3# commit
-
Sur l’appareil R1, vérifiez quelles routes sont annoncées à l’équipement R2.
user@R1> show route advertising-protocol bgp 10.0.0.2
inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                                    I
* 192.168.0.1/32          Self                                    I
-
Sur l’appareil R2, vérifiez quelles routes sont reçues de l’appareil R1.
user@R2> show route receive-protocol bgp 10.0.0.1
inet.0: 7 destinations, 9 routes (7 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
  10.0.0.0/30             10.0.0.1                                64512 I
* 192.168.0.1/32          10.0.0.1                                64512 I
-
Sur l’appareil R2, vérifiez quelles routes sont annoncées à l’équipement R3.
user@R2> show route advertising-protocol bgp 10.1.0.2
inet.0: 7 destinations, 9 routes (7 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                                    I
* 10.1.0.0/30             Self                                    I
* 192.168.0.2/32          Self                                    I
-
Sur l’appareil R2, activez l’instruction
advertise-peer-asdans la configuration BGP.[edit protocols bgp group ext] user@R2# activate advertise-peer-as user@R2# commit
-
Sur l’appareil R2, vérifiez à nouveau les itinéraires qui sont annoncés à l’appareil R3.
user@R2> show route advertising-protocol bgp 10.1.0.2
inet.0: 7 destinations, 9 routes (7 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                                    I
* 10.1.0.0/30             Self                                    I
* 192.168.0.1/32          Self             64512 I
* 192.168.0.2/32          Self                                    I
* 192.168.0.3/32          10.1.0.2         64512 I
-
Sur l’appareil R3, vérifiez les routes reçues de l’appareil R2.
user@R3> show route receive-protocol bgp 10.1.0.1
inet.0: 5 destinations, 6 routes (5 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             10.1.0.1                                64511 I
  10.1.0.0/30             10.1.0.1                                64511 I
* 192.168.0.2/32          10.1.0.1                                64511 I
-
Sur l’appareil R3, activez l’instruction
loopsdans la configuration BGP.[edit protocols bgp family inet unicast ] user@R3# activate unicast loops user@R3# commit
-
Sur l’appareil R3, vérifiez à nouveau les routes reçues de l’appareil R2.
user@R3> show route receive-protocol bgp 10.1.0.1 inet.0: 6 destinations, 8 routes (6 active, 0 holddown, 1 hidden) Prefix Nexthop MED Lclpref AS path * 10.0.0.0/30 10.1.0.1 64511 I 10.1.0.0/30 10.1.0.1 64511 I * 192.168.0.1/32 10.1.0.1 64511 64512 I * 192.168.0.2/32 10.1.0.1 64511 I
Signification
Tout d’abord, l’instruction advertise-peer-as et l’instruction loops sont désactivées afin que le comportement par défaut puisse être examiné. L’équipement R1 envoie à l’équipement R2 une route vers l’adresse d’interface de bouclage de l’équipement R1, 192.168.0.1/32. L’équipement R2 n’annonce pas cette route à l’équipement R3. Après avoir activé l’instruction, l’équipement advertise-peer-as R2 annonce l’itinéraire 192.168.0.1/32 vers l’équipement R3. L’appareil R3 n’accepte cette route qu’après l’activation de l’instruction loops .
Désactivation des messages d’ensemble d’attributs sur les domaines AS indépendants pour la détection de boucles BGP
La détection de boucle BGP pour un itinéraire spécifique utilise le domaine du système autonome local (AS) pour l’instance de routage. Par défaut, toutes les instances de routage appartiennent à un seul domaine d’instance de routage principal configuré dans la hiérarchie routing-optionsglobale. Par conséquent, la détection de boucle BGP utilise les AS locaux configurés sur toutes les instances de routage. Selon la configuration de votre réseau, ce comportement par défaut peut entraîner une boucle et un masquage des routes. Par souci de concision, nous appellerons « AS local » l’AS d’une instance de routage particulière et « AS global » la configuration globale ou l’instance de routage principale.
Pour limiter les AS locaux dans l’instance de routage principale, vous pouvez configurer un domaine AS indépendant pour une instance de routage. Le domaine indépendant est séparé de l’instance de routage principale et empêche le partage des chemins AS du domaine indépendant avec le chemin AS et les attributs de chemin AS d’autres domaines.
Par défaut, les domaines indépendants utilisent des messages transitifs attribut de chemin 128 (ensemble d’attributs) pour tunnel les attributs BGP du domaine indépendant via le noyau IBGP (Internal BGP). Toutefois, le comportement du message défini par attribut pour les domaines indépendants est indésirable dans de nombreux cas. Si vous souhaitez uniquement configurer des domaines indépendants pour maintenir l’indépendance des AS locaux dans l’instance de routage et effectuer une détection de boucle BGP uniquement pour les AS locaux spécifiés dans l’instance de routage, vous pouvez désactiver les messages d’ensemble d’attributs.
Pour désactiver les messages d’ensemble d’attributs sur un domaine indépendant, incluez l’instruction independent-domain no-attrset :
Une fois que vous avez spécifié une instance de routage pour un domaine indépendant, les AS locaux sont uniquement associés à cette instance de routage. Cela signifie que la détection de boucle BGP utilise uniquement les AS locaux définis dans l’instance de routage.
Voir aussi
Exemple : Ignorer l’attribut Chemin AS lors de la sélection du meilleur chemin
S’il existe plusieurs routes BGP vers la même destination, BGP sélectionne le meilleur chemin en fonction des attributs de route des chemins. L’un des attributs de route qui affecte le choix du meilleur chemin est la longueur des chemins AS de chaque route. Les routes avec des chemins AS plus courts sont préférées à celles avec des chemins AS plus longs. Bien que cela ne soit généralement pas pratique, certains scénarios peuvent nécessiter que la longueur du chemin de l’AS soit ignorée dans le processus de sélection du routage. Cet exemple montre comment configurer un périphérique de routage pour ignorer l’attribut de chemin AS.
Exigences
Aucune configuration spéciale au-delà de l’initialisation de l’appareil n’est requise avant de configurer cet exemple.
Vue d’ensemble
Sur les équipements de routage connectés en externe, ignorer la comparaison du chemin AS peut avoir pour but de forcer une décision BGP externe (EBGP) par rapport à BGP interne (IBGP) de supprimer le trafic de votre réseau dès que possible. Sur les équipements de routage connectés en interne, vous pouvez souhaiter que vos routeurs IBGP uniquement utilisent par défaut la passerelle locale connectée en externe. Les routeurs IBGP locaux (internes) ignorent la comparaison des chemins AS et descendent dans l’arbre de décision pour utiliser la passerelle de protocole de passerelle intérieure (IGP) la plus proche (mesure IGP la plus basse). Cela peut être un moyen efficace de forcer ces routeurs à utiliser une connexion LAN au lieu de leur connexion WAN.
Lorsque vous incluez l’instruction as-path-ignore sur un périphérique de routage de votre réseau, vous devrez peut-être l’inclure sur tous les autres périphériques compatibles BGP de votre réseau pour éviter les boucles de routage et les problèmes de convergence. Cela est particulièrement vrai pour les comparaisons de chemins IBGP.
Dans cet exemple, l’équipement R2 apprend l’adresse de l’interface de bouclage sur l’équipement R4 (10.4.4.4/32) à partir de l’équipement R1 et de l’équipement R3. Le périphérique R1 annonce 10.4.4.4/32 avec un chemin AS de 65001 65005 65004, et le périphérique R3 annonce 10.4.4.4/32 avec un chemin AS de 65003 65004. L’appareil R2 sélectionne le chemin 10.4.4.4/32 de l’appareil R3 comme le meilleur chemin, car le chemin AS est plus court que le chemin AS de l’appareil R1.
Cet exemple modifie la configuration BGP sur l’équipement R2 afin que la longueur du chemin AS ne soit pas utilisée dans la sélection du meilleur chemin.
L’appareil R1 a un ID de routeur inférieur (10.1.1.1) à celui de l’appareil R3 (10.3.3.3). Si tous les autres critères de sélection de chemin sont égaux (ou, comme dans ce cas, ignorés), la route apprise à partir de l’équipement R1 est utilisée. Étant donné que l’attribut de chemin AS est ignoré, le meilleur chemin est vers l’appareil R1 en raison de sa valeur d’ID de routeur plus faible.
La figure 7 montre l’exemple de topologie.
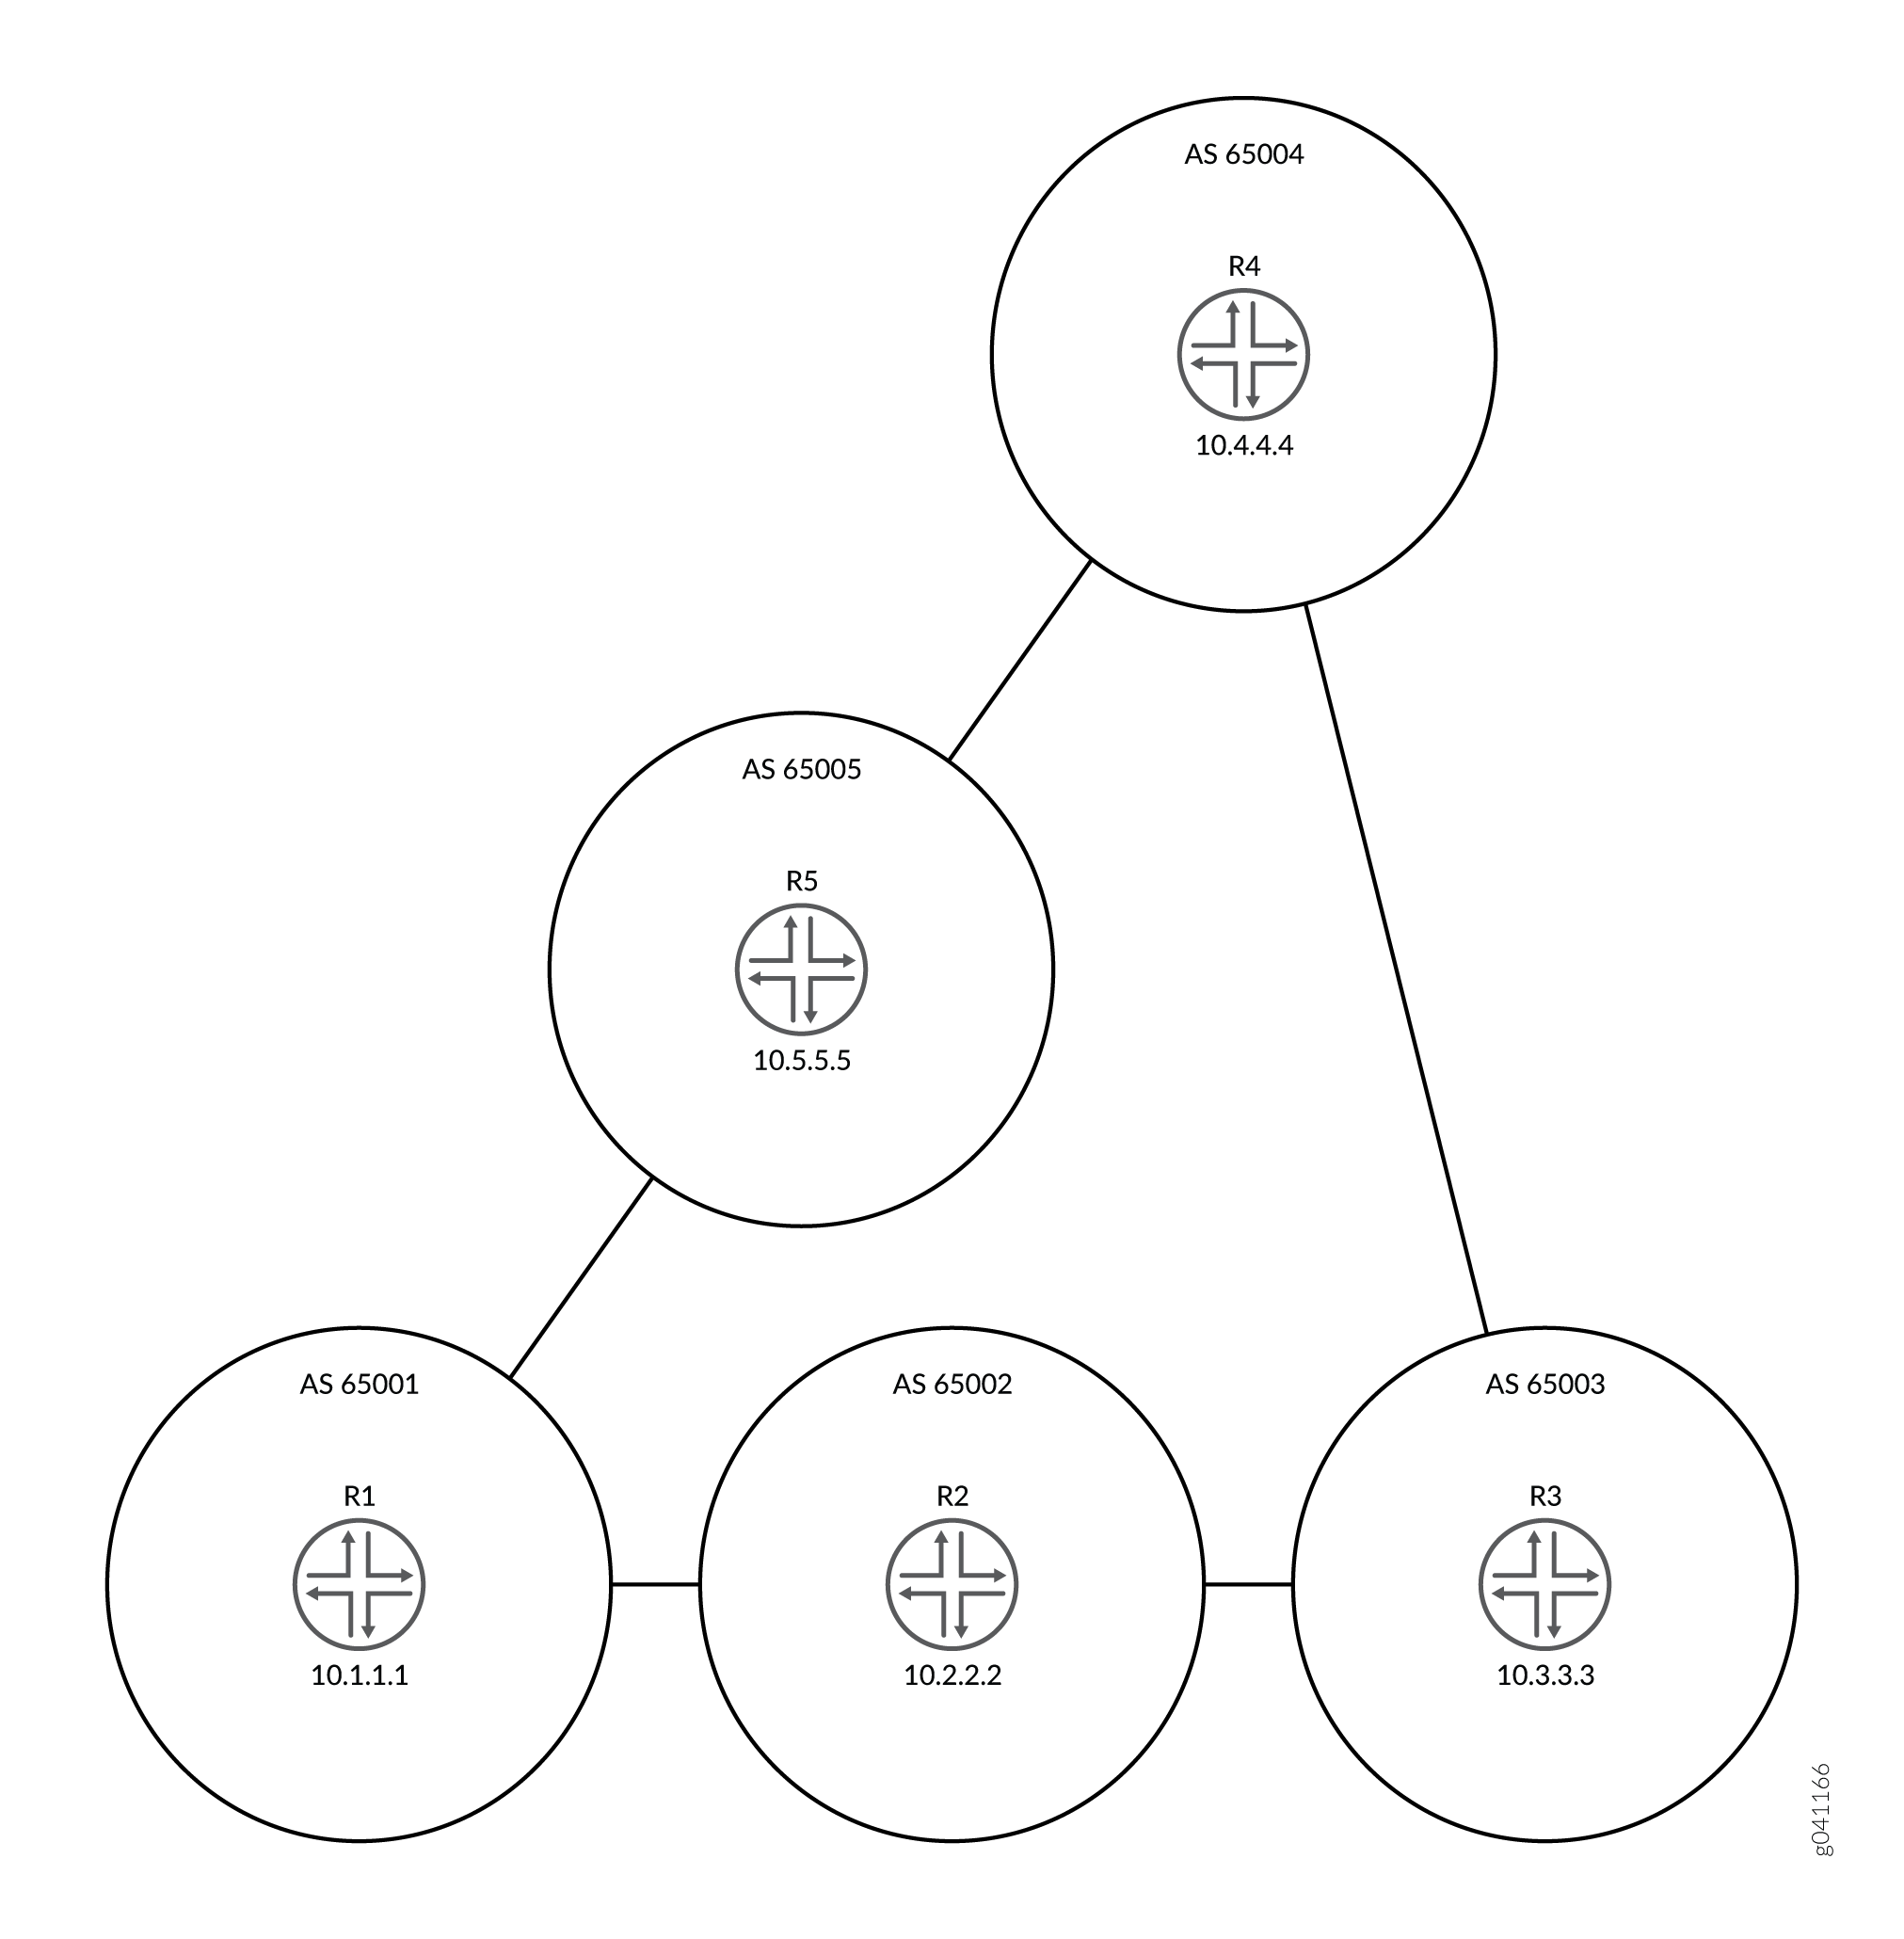 du trajet AS
La configuration
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez-collez les commandes dans le CLI au niveau de la [edit] hiérarchie.
Appareil R1
set interfaces fe-1/2/0 unit 1 family inet address 192.168.10.1/24 set interfaces fe-1/2/1 unit 10 family inet address 192.168.50.2/24 set interfaces lo0 unit 1 family inet address 10.1.1.1/32 set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext export send-local set protocols bgp group ext neighbor 192.168.10.2 peer-as 65002set protocols bgp group ext neighbor 192.168.50.1 peer-as 65005 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-local term 1 from protocol local set policy-options policy-statement send-local term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.20.0/24 next-hop 192.168.10.2 set routing-options static route 192.168.30.0/24 next-hop 192.168.10.2 set routing-options static route 192.168.40.0/24 next-hop 192.168.50.1 set routing-options router-id 10.1.1.1 set routing-options autonomous-system 65001
Appareil R2
set interfaces fe-1/2/0 unit 2 family inet address 192.168.10.2/24 set interfaces fe-1/2/1 unit 3 family inet address 192.168.20.2/24 set interfaces lo0 unit 2 family inet address 10.2.2.2/32 set protocols bgp path-selection as-path-ignore set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext export send-local set protocols bgp group ext neighbor 192.168.10.1 peer-as 65001 set protocols bgp group ext neighbor 192.168.20.1 peer-as 65003 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-local term 1 from protocol local set policy-options policy-statement send-local term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.50.0/24 next-hop 192.168.10.1 set routing-options static route 192.168.40.0/24 next-hop 192.168.10.1 set routing-options static route 192.168.30.0/24 next-hop 192.168.20.1 set routing-options router-id 10.2.2.2 set routing-options autonomous-system 65002
Appareil R3
set interfaces fe-1/2/0 unit 4 family inet address 192.168.20.1/24 set interfaces fe-1/2/1 unit 5 family inet address 192.168.30.1/24 set interfaces lo0 unit 3 family inet address 10.3.3.3/32 set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext export send-local set protocols bgp group ext neighbor 192.168.20.2 peer-as 65002 set protocols bgp group ext neighbor 192.168.30.2 peer-as 65004 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-local term 1 from protocol local set policy-options policy-statement send-local term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.10.0/24 next-hop 192.168.20.2 set routing-options static route 192.168.50.0/24 next-hop 192.168.20.2 set routing-options static route 192.168.40.0/24 next-hop 192.168.30.2 set routing-options router-id 10.3.3.3 set routing-options autonomous-system 65003
Appareil R4
set interfaces fe-1/2/0 unit 6 family inet address 192.168.30.2/24
set interfaces fe-1/2/1 unit 7 family inet address 192.168.40.1/24
set interfaces lo0 unit 4 family inet address 10.4.4.4/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext export send-local
set protocols bgp group ext neighbor 192.168.30.1 peer-as 65003
set protocols bgp group ext neighbor 192.168.40.2 peer-as 65005
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-local term 1 from protocol local
set policy-options policy-statement send-local term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options static route 192.168.10.0/24 next-hop 192.168.40.2
set routing-options static route 192.168.50.0/24 next-hop 192.168.40.2
set routing-options static route 192.168.40.0/24 next-hop 192.168.30.1
set routing-options router-id 10.4.4.4
set routing-options autonomous-system 65004
Appareil R5
set interfaces fe-1/2/0 unit 8 family inet address 192.168.40.2/24 set interfaces fe-1/2/1 unit 9 family inet address 192.168.50.1/24 set interfaces lo0 unit 5 family inet address 10.5.5.5/32 set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext export send-local set protocols bgp group ext neighbor 192.168.40.1 peer-as 65004 set protocols bgp group ext neighbor 192.168.50.2 peer-as 65001 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-local term 1 from protocol local set policy-options policy-statement send-local term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.10.0/24 next-hop 192.168.50.2 set routing-options static route 192.168.20.0/24 next-hop 192.168.50.2 set routing-options static route 192.168.30.0/24 next-hop 192.168.40.1 set routing-options router-id 10.5.5.5 set routing-options autonomous-system 65005
Configuration de l’équipement R2
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer l’appareil R2 :
-
Configurez les interfaces.
[edit interfaces] user@R2# set fe-1/2/0 unit 2 family inet address 192.168.10.2/24 user@R2# set fe-1/2/1 unit 3 family inet address 192.168.20.2/24 user@R2# set lo0 unit 2 family inet address 10.2.2.2/32
-
Configurez EBGP.
[edit protocols bgp group ext] user@R2# set type external user@R2# set export send-direct user@R2# set export send-static user@R2# set export send-local user@R2# set neighbor 192.168.10.1 peer-as 65001 user@R2# set neighbor 192.168.20.1 peer-as 65003
-
Configurez l’attribut de chemin du système autonome (AS) afin qu’il soit ignoré dans l’algorithme de sélection de chemin de Junos OS.
[edit protocols bgp] user@R2# set path-selection as-path-ignore
-
Configurez la politique de routage.
[edit policy-options] user@R2# set policy-statement send-direct term 1 from protocol direct user@R2# set policy-statement send-direct term 1 then accept user@R2# set policy-statement send-local term 1 from protocol local user@R2# set policy-statement send-local term 1 then accept user@R2# set policy-statement send-static term 1 from protocol static user@R2# set policy-statement send-static term 1 then accept
-
Configurez des routes statiques.
[edit routing-options static] user@R2# set route 192.168.50.0/24 next-hop 192.168.10.1 user@R2# set route 192.168.40.0/24 next-hop 192.168.10.1 user@R2# set route 192.168.30.0/24 next-hop 192.168.20.1
-
Configurez le numéro du système autonome (AS) et l’ID du routeur.
[edit routing-options] user@R2# set router-id 10.2.2.2 user@R2# set autonomous-system 65002
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show policy-optionsshow protocols, , et show routing-options . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@R2# show interfaces
fe-1/2/0 {
unit 2 {
family inet {
address 192.168.10.2/24;
}
}
}
fe-1/2/1 {
unit 3 {
family inet {
address 192.168.20.2/24;
}
}
}
lo0 {
unit 2 {
family inet {
address 10.2.2.2/32;
}
}
}
user@R2# show policy-options
policy-statement send-direct {
term 1 {
from protocol direct;
then accept;
}
}
policy-statement send-local {
term 1 {
from protocol local;
then accept;
}
}
policy-statement send-static {
term 1 {
from protocol static;
then accept;
}
}
user@R2# show protocols
bgp {
path-selection as-path-ignore;
group ext {
type external;
export [ send-direct send-static send-local ];
neighbor 192.168.10.1 {
peer-as 65001;
}
neighbor 192.168.20.1 {
peer-as 65003;
}
}
}
user@R2# show routing-options
static {
route 192.168.50.0/24 next-hop 192.168.10.1;
route 192.168.40.0/24 next-hop 192.168.10.1;
route 192.168.30.0/24 next-hop 192.168.20.1;
}
router-id 10.2.2.2;
autonomous-system 65002;
Si vous avez terminé de configurer l’appareil, entrez Valider à partir du mode configuration. Répétez la configuration sur les autres équipements du réseau, en modifiant les noms d’interface et les adresses IP, si nécessaire.
Vérification
Vérifiez que la configuration fonctionne correctement.
Vérification de l’état du voisin
Objet
Assurez-vous qu’à partir de l’appareil R2, le chemin actif pour accéder à l’AS 4 passe par l’AS 65001 et l’AS 65005, et non par l’AS 65003.
Pour vérifier la fonctionnalité de l’instruction as-path-ignore , vous devrez peut-être exécuter la restart routing commande pour forcer la réévaluation du chemin actif. En effet, pour BGP, si les deux chemins sont externes, le comportement de Junos OS est de préférer le chemin actuellement actif. Ce comportement permet de minimiser les instabilités de route. Soyez prudent lorsque vous redémarrez le processus de protocole de routage dans un réseau de production.
Mesures à prendre
À partir du mode opérationnel, entrez la restart routing commande.
user@R2> restart routing Routing protocols process started, pid 49396
À partir du mode opérationnel, entrez la show route 10.4.4.4 protocol bgp commande.
user@R2> show route 10.4.4.4 protocol bgp
inet.0: 12 destinations, 25 routes (12 active, 0 holddown, 4 hidden)
+ = Active Route, - = Last Active, * = Both
10.4.4.4/32 *[BGP/170] 00:00:12, localpref 100
AS path: 65001 65005 65004 I
> to 192.168.10.1 via fe-1/2/0.2
[BGP/170] 00:00:08, localpref 100
AS path: 65003 65004 I
> to 192.168.20.1 via fe-1/2/1.3
Signification
L’astérisque (*) se trouve à côté du chemin appris à partir de R1, ce qui signifie qu’il s’agit du chemin actif. Le chemin AS pour le chemin actif est 65001 65005 65004, ce qui est plus long que le chemin AS (65003 65004) pour le chemin non actif appris à partir du routeur R3.
Comprendre la suppression des numéros AS privés des chemins AS
Par défaut, lorsque BGP annonce des chemins AS vers des systèmes distants, il inclut tous les numéros AS, y compris les numéros AS privés. Vous pouvez configurer le logiciel de manière à ce qu’il supprime les numéros AS privés des chemins AS. Cette opération est utile dans l’une des circonstances suivantes :
-
Un AS distant pour lequel vous fournissez une connectivité est multirésident, mais uniquement vers l’AS local.
-
L’AS distant n’a pas de numéro d’AS officiellement attribué.
-
Il n’est pas approprié de faire de l’AS distant un membre de la confédération AS de l’AS local.
La plupart des entreprises acquièrent leur propre numéro AS. Certaines entreprises utilisent également des numéros AS privés pour se connecter à leur réseau AS public. Ces entreprises peuvent utiliser un numéro AS privé différent pour chaque région dans laquelle elles exercent leurs activités. Dans toute mise en œuvre, l’annonce d’un numéro AS privé sur Internet doit être évitée. Les fournisseurs de services peuvent utiliser cette déclaration pour empêcher la remove-private publicité de numéros AS privés sur Internet.
Dans un scénario d’entreprise, supposons que vous ayez plusieurs numéros AS dans votre société, dont certains sont des numéros AS privés et un avec un numéro AS public. Celui qui a un numéro AS public a une connexion directe avec le fournisseur de services. Dans l’AS qui se connecte directement au fournisseur de services, vous pouvez utiliser l’instruction pour filtrer tous les remove-private numéros d’AS privés dans les annonces envoyées au fournisseur de services.
Les numéros AS sont supprimés du chemin AS à partir de l’extrémité gauche du chemin AS (l’extrémité où les chemins AS ont été ajoutés pour la dernière fois). Le périphérique de routage cesse de rechercher les AS privés lorsqu’il trouve le premier AS non privé ou le AS privé d’un pair. Si le chemin AS contient le numéro AS du voisin BGP externe (EBGP), le BGP ne supprime pas le numéro AS privé.
À partir de Junos OS 10.0R2 et versions ultérieures, s’il est nécessaire d’envoyer des préfixes à un homologue EBGP dont le numéro AS correspond à un numéro AS dans le chemin d’accès AS, envisagez d’utiliser l’instruction à la as-override place de l’instruction remove-private .
L’opération a lieu après que les AS membres de la confédération ont déjà été supprimés du chemin d’accès de l’AS, le cas échéant.
Le logiciel est préconfiguré avec la connaissance de l’ensemble des numéros AS considérés comme privés, une plage définie dans le document sur les numéros attribués par l’Internet Assigned Numbers Authority (IANA). L’ensemble des numéros AS 16 bits réservés en tant que privés est compris entre 64 512 et 65 534 inclus. Les numéros AS 32 bits réservés en tant que privés sont compris entre 4 200 000 000 et 4 294 967 294 inclus.
Voir aussi
Exemple : suppression de numéros AS privés des chemins AS
Cet exemple illustre la suppression d’un numéro AS privé du chemin d’accès AS annoncé pour éviter d’annoncer le numéro AS privé sur Internet.
Exigences
Aucune configuration spéciale au-delà de l’initialisation de l’appareil n’est requise avant de configurer cet exemple.
Vue d’ensemble
Les fournisseurs de services et les réseaux d’entreprise utilisent cette déclaration pour empêcher la remove-private publication de numéros AS privés sur Internet. L’instruction remove-private fonctionne dans le sens sortant. Vous configurez l’instruction remove-private sur un périphérique qui a un numéro AS public et qui est connecté à un ou plusieurs périphériques qui ont des numéros AS privés. En règle générale, vous ne configureriez pas cette instruction sur un périphérique disposant d’un numéro AS privé.
La figure 8 montre l’exemple de topologie.
 AS annoncé
Dans cet exemple, l’appareil R1 est connecté à son fournisseur de services à l’aide du numéro d’AS privé 65530. L’exemple montre l’instruction configurée sur le FAI de l’appareil pour empêcher l’annonce remove-private du numéro AS privé de l’appareil R1 à l’appareil R2. L’appareil R2 ne voit que le numéro AS du fournisseur de services.
L’ajout ou la suppression de l’option remove-private BGP entraînera l’instabilité des sessions d’appairage BGP concernées.
La configuration
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez-collez les commandes dans le CLI au niveau de la [edit] hiérarchie.
Appareil R1
set interfaces fe-1/2/0 unit 1 family inet address 192.168.10.1/24
set interfaces lo0 unit 1 family inet address 10.10.10.1/32
set protocols bgp group ext type external
set protocols bgp group ext export send-direct
set protocols bgp group ext export send-static
set protocols bgp group ext peer-as 100
set protocols bgp group ext neighbor 192.168.10.10
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set policy-options policy-statement send-static term 1 from protocol static
set policy-options policy-statement send-static term 1 then accept
set routing-options static route 192.168.20.0/24 next-hop 192.168.10.10
set routing-options autonomous-system 65530
FAI de l’appareil
set interfaces fe-1/2/0 unit 2 family inet address 192.168.10.10/24 set interfaces fe-1/2/1 unit 3 family inet address 192.168.20.20/24 set interfaces lo0 unit 2 family inet address 10.10.0.1/32 set protocols bgp group ext type external set protocols bgp group ext neighbor 192.168.10.1 peer-as 65530 set protocols bgp group ext neighbor 192.168.20.1 remove-private set protocols bgp group ext neighbor 192.168.20.1 peer-as 200 set routing-options autonomous-system 100
Appareil R2
set interfaces fe-1/2/0 unit 4 family inet address 192.168.20.1/24 set interfaces lo0 unit 3 family inet address 10.10.20.1/32 set protocols bgp group ext type external set protocols bgp group ext export send-direct set protocols bgp group ext export send-static set protocols bgp group ext peer-as 100 set protocols bgp group ext neighbor 192.168.20.20 set policy-options policy-statement send-direct term 1 from protocol direct set policy-options policy-statement send-direct term 1 then accept set policy-options policy-statement send-static term 1 from protocol static set policy-options policy-statement send-static term 1 then accept set routing-options static route 192.168.10.0/24 next-hop 192.168.20.20 set routing-options autonomous-system 200
FAI de l’appareil
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, reportez-vous à la section Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI de Junos OS.
Pour configurer le FAI de l’appareil :
-
Configurez les interfaces.
[edit interfaces] user@ISP# set fe-1/2/0 unit 2 family inet address 192.168.10.10/24 user@ISP# set fe-1/2/1 unit 3 family inet address 192.168.20.20/24 user@ISP# set lo0 unit 2 family inet address 10.10.0.1/32
-
Configurez EBGP.
[edit protocols bgp group ext] user@ISP# set type external user@ISP# set neighbor 192.168.10.1 peer-as 65530 user@ISP# set neighbor 192.168.20.1 peer-as 200
-
Pour le voisin dans le système autonome (AS) 200 (équipement R2), supprimez les numéros AS privés des chemins AS annoncés.
[edit protocols bgp group ext] user@ISP# set neighbor 192.168.20.1 remove-private
-
Configurez le numéro AS.
[edit routing-options] user@ISP# set autonomous-system 100
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show protocolset . show routing-options Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@ISP# show interfaces
fe-1/2/0 {
unit 2 {
family inet {
address 192.168.10.10/24;
}
}
}
fe-1/2/1 {
unit 3 {
family inet {
address 192.168.20.20/24;
}
}
}
lo0 {
unit 2 {
family inet {
address 10.10.0.1/32;
}
}
}
user@ISP# show protocols
bgp {
group ext {
type external;
neighbor 192.168.10.1 {
peer-as 65530;
}
neighbor 192.168.20.1 {
remove-private;
peer-as 200;
}
}
}
user@ISP# show routing-options autonomous-system 100;
Si vous avez terminé de configurer l’appareil, entrez Valider à partir du mode configuration. Répétez la configuration sur l’équipement R1 et l’équipement R2, en modifiant les noms d’interface et l’adresse IP, si nécessaire, et en ajoutant la configuration de la politique de routage.
Vérification
Vérifiez que la configuration fonctionne correctement.
- Vérification de l’état du voisin
- Vérification des tables de routage
- Vérification du chemin AS lorsque l’instruction remove-private est désactivée
Vérification de l’état du voisin
Objet
Assurez-vous que le paramètre de suppression privée est activé dans sa session voisine avec le périphérique R2 du FAI de l’appareil.
Mesures à prendre
À partir du mode opérationnel, entrez la show bgp neighbor 192.168.20.1 commande.
user@ISP> show bgp neighbor 192.168.20.1
Peer: 192.168.20.1+179 AS 200 Local: 192.168.20.20+60216 AS 100
Type: External State: Established Flags: <ImportEval Sync>
Last State: OpenConfirm Last Event: RecvKeepAlive
Last Error: None
Options: <Preference RemovePrivateAS PeerAS Refresh>
Holdtime: 90 Preference: 170
Number of flaps: 0
Peer ID: 10.10.20.1 Local ID: 10.10.0.1 Active Holdtime: 90
Keepalive Interval: 30 Peer index: 0
BFD: disabled, down
Local Interface: fe-1/2/1.3
NLRI for restart configured on peer: inet-unicast
NLRI advertised by peer: inet-unicast
NLRI for this session: inet-unicast
Peer supports Refresh capability (2)
Stale routes from peer are kept for: 300
Peer does not support Restarter functionality
NLRI that restart is negotiated for: inet-unicast
NLRI of received end-of-rib markers: inet-unicast
NLRI of all end-of-rib markers sent: inet-unicast
Peer supports 4 byte AS extension (peer-as 200)
Peer does not support Addpath
Table inet.0 Bit: 10001
RIB State: BGP restart is complete
Send state: in sync
Active prefixes: 1
Received prefixes: 3
Accepted prefixes: 2
Suppressed due to damping: 0
Advertised prefixes: 1
Last traffic (seconds): Received 10 Sent 16 Checked 55
Input messages: Total 54 Updates 3 Refreshes 0 Octets 1091
Output messages: Total 54 Updates 1 Refreshes 0 Octets 1118
Output Queue[0]: 0
Signification
L’option RemovePrivateAS indique que le FAI de l’appareil a le paramètre attendu.
Vérification des tables de routage
Objet
Assurez-vous que les équipements disposent des routes et des chemins AS attendus.
Mesures à prendre
À partir du mode opérationnel, entrez la show route protocol bgp commande.
user@R1> show route protocol bgp
inet.0: 5 destinations, 5 routes (5 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both
10.10.20.1/32 *[BGP/170] 00:28:57, localpref 100
AS path: 100 200 I
> to 192.168.10.10 via fe-1/2/0.1
user@ISP> show route protocol bgp
inet.0: 7 destinations, 11 routes (7 active, 0 holddown, 2 hidden)
+ = Active Route, - = Last Active, * = Both
10.10.10.1/32 *[BGP/170] 00:29:40, localpref 100
AS path: 65530 I
> to 192.168.10.1 via fe-1/2/0.2
10.10.20.1/32 *[BGP/170] 00:29:36, localpref 100
AS path: 200 I
> to 192.168.20.1 via fe-1/2/1.3
192.168.10.0/24 [BGP/170] 00:29:40, localpref 100
AS path: 65530 I
> to 192.168.10.1 via fe-1/2/0.2
192.168.20.0/24 [BGP/170] 00:29:36, localpref 100
AS path: 200 I
> to 192.168.20.1 via fe-1/2/1.3
user@R2> show route protocol bgp
inet.0: 5 destinations, 5 routes (5 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both
10.10.10.1/32 *[BGP/170] 00:29:53, localpref 100
AS path: 100 I
> to 192.168.20.20 via fe-1/2/0.4
Signification
Le FAI de l’appareil a le numéro AS privé 65530 dans son chemin AS vers l’appareil R1. Cependant, le FAI de l’appareil n’annonce pas ce numéro AS privé à l’appareil R2. Ceci est indiqué dans la table de routage de l’appareil R2. Le chemin de l’appareil R2 vers l’appareil R1 contient uniquement le numéro AS du FAI de l’appareil.
Vérification du chemin AS lorsque l’instruction remove-private est désactivée
Objet
Vérifiez que sans l’instruction remove-private , le numéro d’AS privé apparaît dans la table de routage de l’appareil R2.
Mesures à prendre
À partir du mode configuration sur l’appareil ISP, entrez la deactivate remove-private commande, puis vérifiez à nouveau la table de routage sur l’appareil R2.
[protocols bgp group ext neighbor 192.168.20.1] user@ISP# deactivate remove-private user@ISP# commit
user@R2> show route protocol bgp
inet.0: 5 destinations, 5 routes (5 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both
10.10.10.1/32 *[BGP/170] 00:00:54, localpref 100
AS path: 100 65530 I
> to 192.168.20.20 via fe-1/2/0.4
Signification
Le numéro d’AS privé 65530 apparaît dans le chemin AS de l’appareil R2 vers l’appareil R1.
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.