使用 RADIUS 服务器和 MAC 身份验证旁路进行访客访问
如果要利用基于 RADIUS 的门户进行访客访问,请启用此选项。
首先熟悉使用具有 MAC 身份验证旁路 (MAB) 功能的 RADIUS 服务器的访客访问流。然后配置您的 WLAN。最后,对身份验证策略和授权配置文件执行其他 RADIUS 配置。
使用 RADIUS 服务器和 MAC 身份验证旁路的访客访问流
-
在瞻博网络 Mist 中创建 WLAN,并使用 RADIUS 查找执行 MAB。
-
当客户端与此WLAN关联时,其MAC 地址将使用ACCESS_REQUEST发送到RADIUS服务器。
-
服务器在其数据库中查找 MAC 地址。
-
如果在数据库中找不到客户端,则会将带有重定向 URL 的ACCESS_ACCEPT回瞻博网络Mist接入点,流程继续执行步骤 4。
-
如果在数据库中找到客户端,则流将转到步骤 10。
-
-
客户端对网络的访问权限有限,包括对 BOOTP、DNS 和 RADIUS 服务器的访问。
-
客户端收到 IP 后,接入点会打开一个 Web 套接字,并侦听客户端发起的任何 HTTP 流量。
-
流量将被拦截,并使用 RADIUS 服务器发送的重定向 URL 进行响应。
-
客户端将重定向到指定的 URL。根据配置的策略,它可能是赞助门户、自注册门户或热点门户。
-
客户端提供必要的信息后,客户端的 MAC 地址将安装在数据库中,并发出 CoA(授权变更)请求以重新授权客户端。
-
收到 CoA 请求后,接入点确认请求并发回与步骤 2 相同的ACCESS_REQUEST。
-
客户端在 RADIUS 服务器数据库中可用,并提供 ACCESS-ACCEPT,不受任何 URL 重定向限制,并且客户端可根据您配置的策略进行网络连接。
WLAN 配置
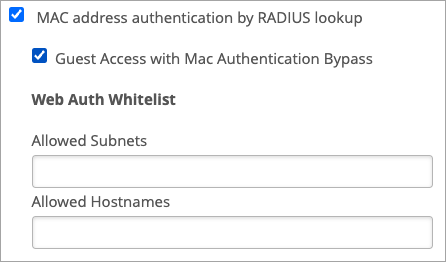
- 在“创建/编辑 WLAN”窗口的“安全性”部分中,选择“通过 RADIUS 查找进行 MAC 地址身份验证”和“使用 Mac 身份验证旁路进行访客访问”。
RADIUS 配置示例
以下示例显示思科 ISE 的 RADIUS 配置。
-
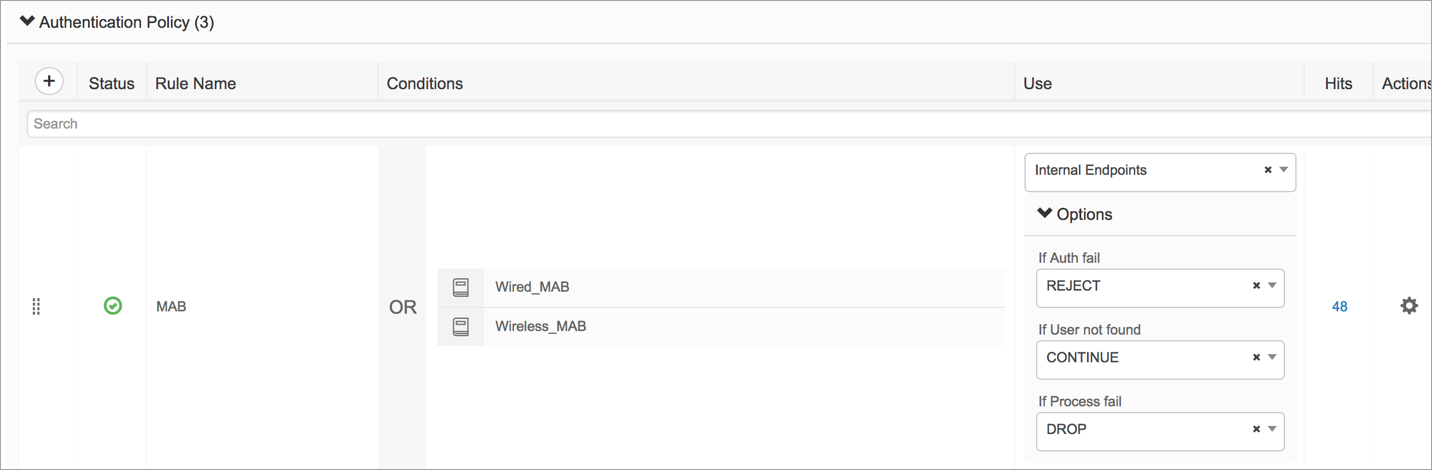
身份验证策略 - 将身份验证策略配置为在数据库中找不到用户时“继续”。这允许客户端获得 IP 并处于重定向状态。
-
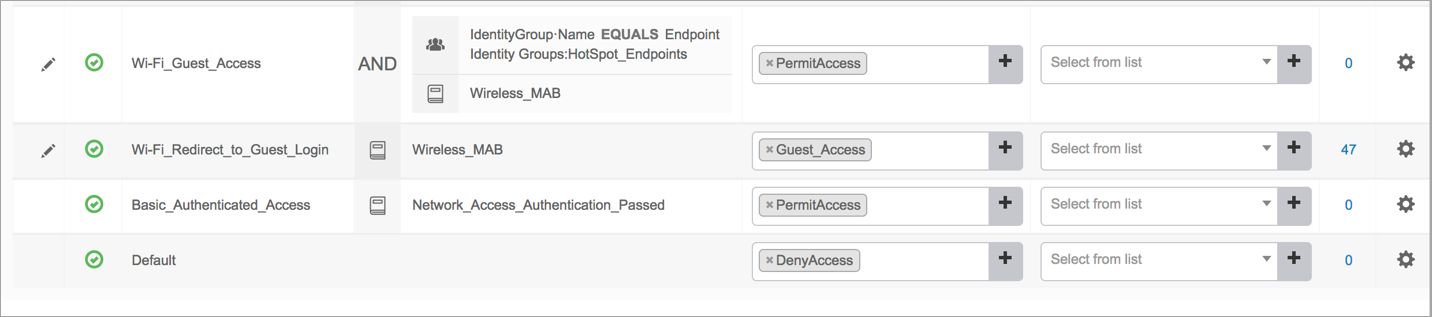
授权策略:配置在访客访问流过程中将命中的两个策略。
-
第一个策略是 Wi-Fi_Redirect_to_Guest_Login,当RADIUS服务器收到请求时应用。此策略提供对客户端的部分访问权限。(请参阅流程的步骤 2-3。
-
第二个策略是 Wi-Fi_Guest_Access,该策略在成功完成 CoA 请求后生效。此策略为客户端提供完全访问权限。(请参阅流程的步骤 9-10。
-
-
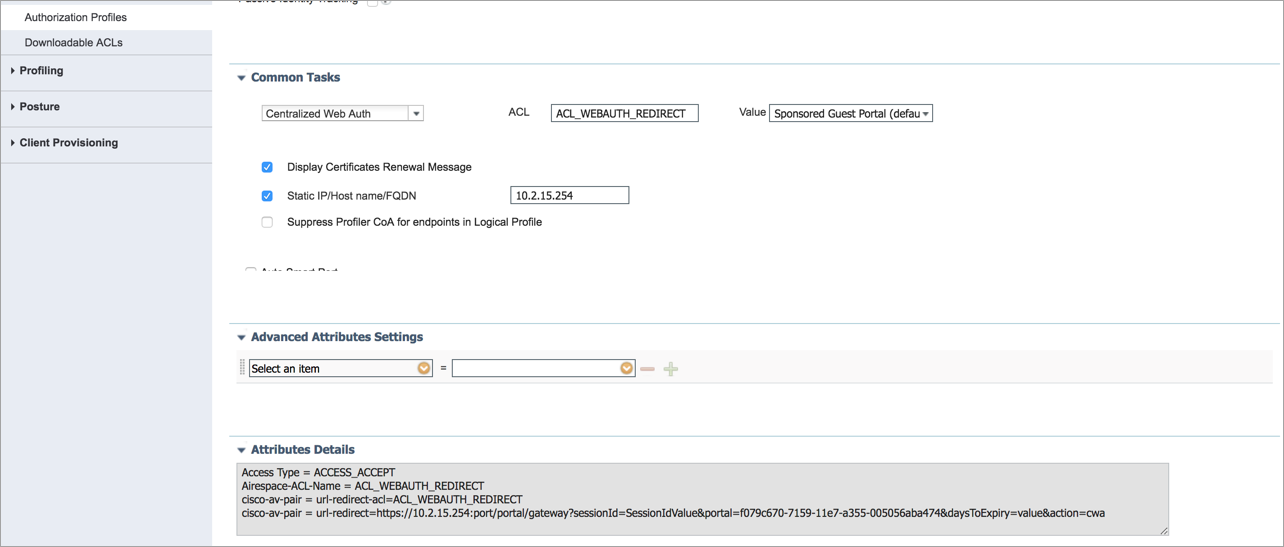
授权配置文件:配置 RADIUS 授权策略,如下例所示。此策略提供流的步骤 6-7 的重定向 URL。