
如何配置瞻博网络 Mist 远程工作人员
本章将介绍瞻博网络 Mist™ 远程办公人员解决方案,该解决方案可将企业网络扩展到远程办公室工作人员。
瞻博网络 Mist 远程办公人员概述
瞻博网络 Mist™ 远程办公人员解决方案利用瞻博网络 Mist Edge 架构,将企业网络扩展到远程办公室工作人员。瞻博网络 Mist 使用来自远程接入点 (接入点) 的受 IPsec 保护的 L2TPv3 隧道扩展网络。此外,瞻博网络 Mist Edge 还提供额外的 RadSec 服务,以安全地代理来自远程接入点的经过身份验证的请求。此功能有助于为远程工作人员提供与办公室内其他人相同的用户体验。
由 Mist AI 驱动的瞻博网络®云服务提供:
-
服务级别预期 (SLE) 框架,提供前所未有的用户体验可见性。
-
AI 驱动型 Marvis 引擎具有自然语言处理功能,可用于故障排除和根本原因分析。
-
Marvis 操作,IT 人员可以利用该操作远程解决用户问题,而无需花费任何额外资源。
下图展示了瞻博网络 Mist 远程办公人员解决方案:
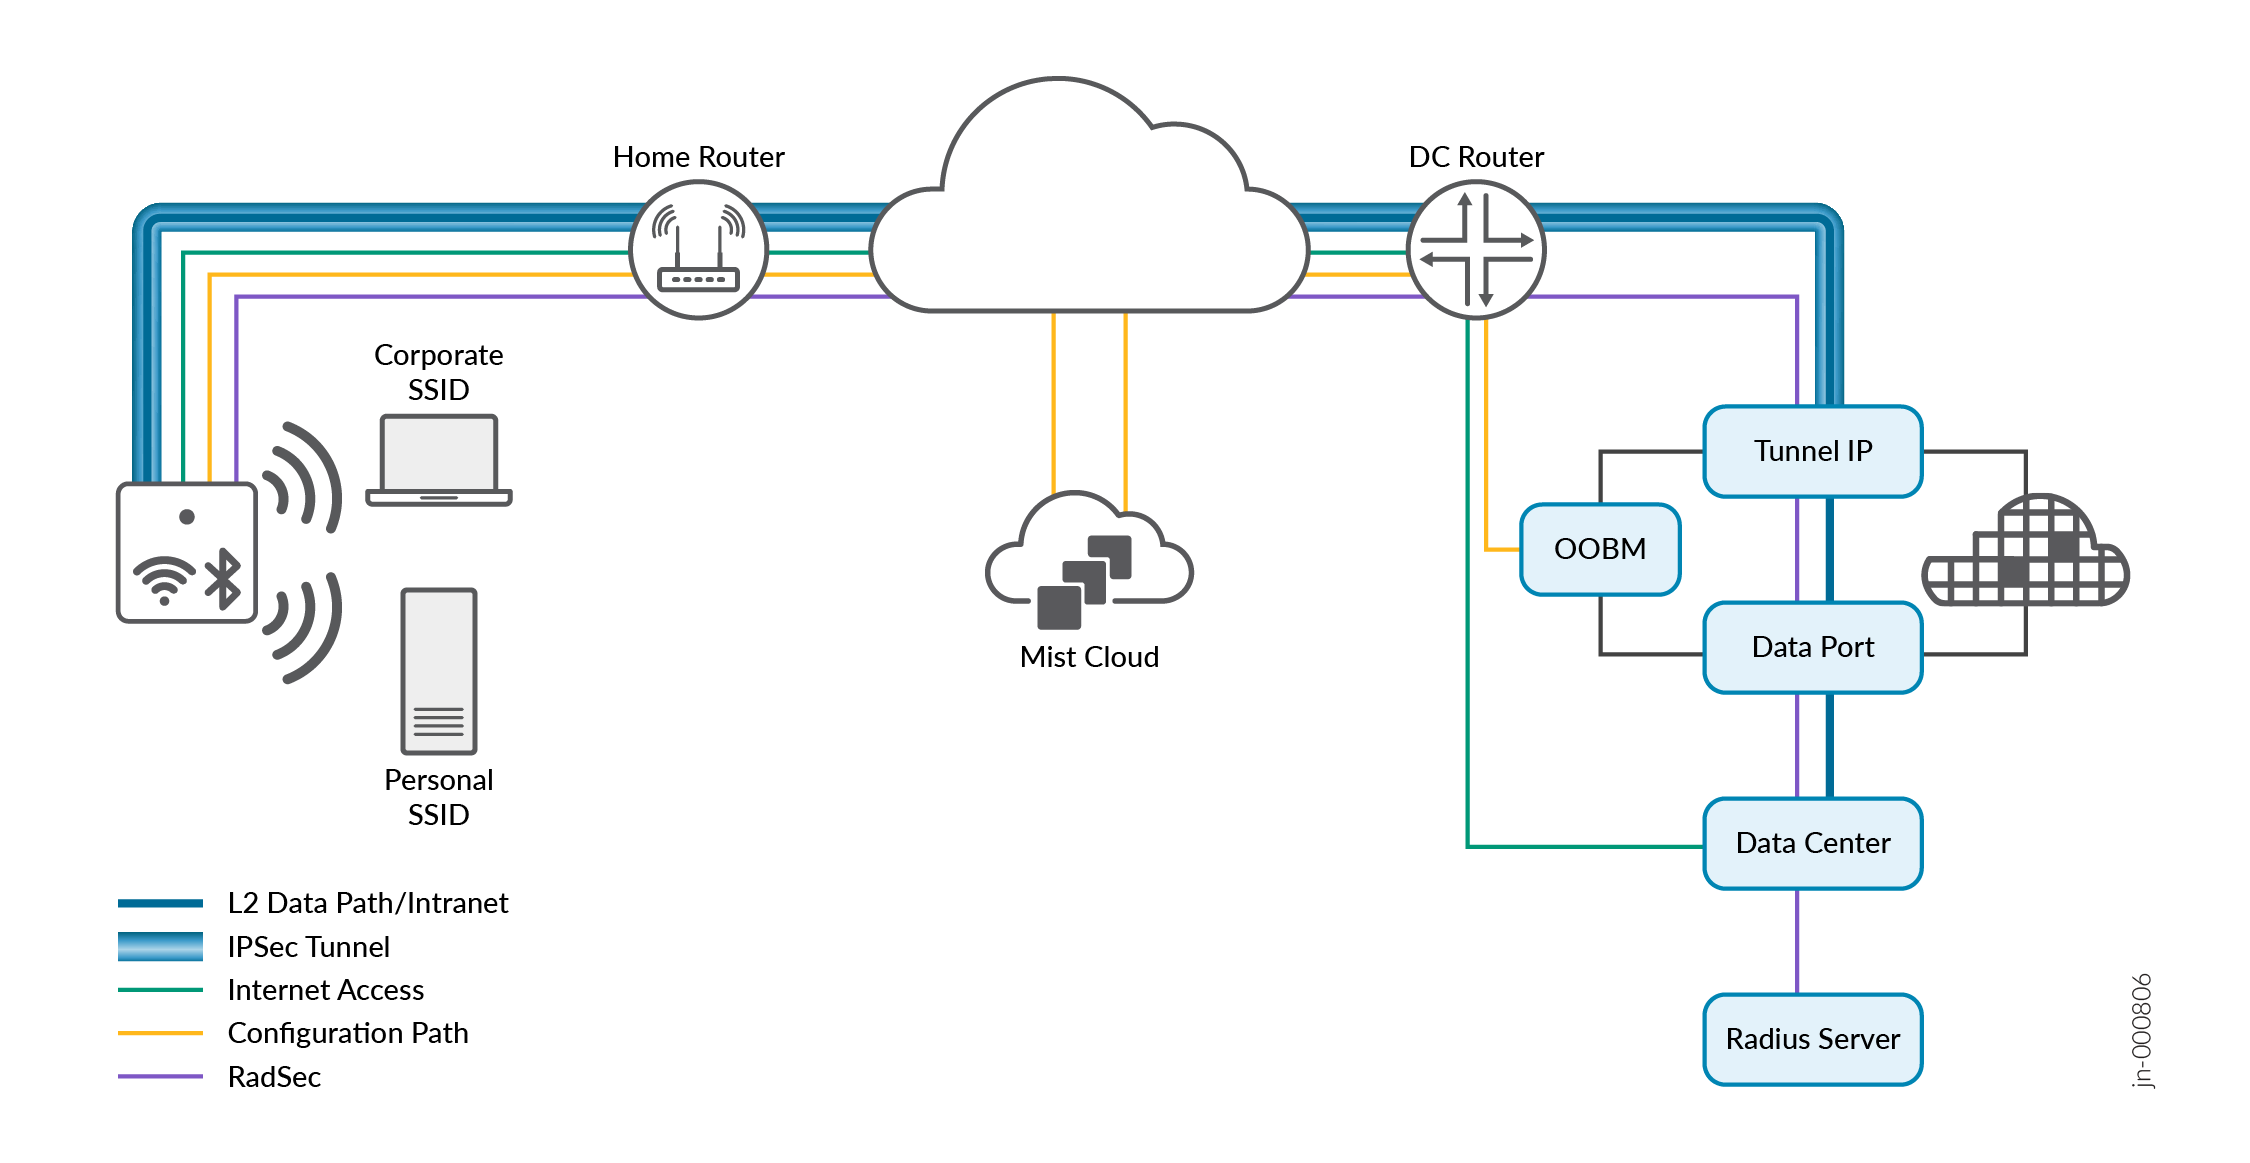
瞻博网络 Mist 远程办公人员解决方案的组件包括:
-
瞻博网络 Mist 接入点(接入点)
-
瞻博网络 Mist Edge 设备
-
瞻博网络 Mist Wireless Assurance 订阅(每个接入点 1 个)。SUB-1S-<X>Y,其中 X 表示服务一年、三年或五年。
-
瞻博网络 Mist Edge 订阅(每个接入点 1 个)。SUB-ME-1S-<X>Y,其中 X 表示服务一年、三年或五年。
-
(选答)瞻博网络 Mist Marvis 订阅(每个接入点 1 个)。SUB-1S-<X>Y,其中 X 表示服务一年、三年或五年。
Mist 远程办公人员解决方案的优势
瞻博网络 Mist 远程办公人员解决方案具有以下优势:
-
敏捷性
-
全自动部署 — 消除对接入点的预先准备要求。
-
轻松管理网络 — 充分利用 Marvis® 虚拟网络助手,通过对瞻博网络 Mist 服务级别预期 (SLE) 指标的分析来管理网络性能。
-
固件独立性 — 消除接入点与瞻博网络 Mist Edge 之间的固件依赖性。您可以在 3 秒内独立更新瞻博网络 Mist Edge 服务。
-
-
安全性
-
流量隔离 — 流量控制级别与原始无线 LAN 控制器架构中的级别类似。将用户流量透明地移动到单一中心位置,将其与接入交换机隔离。
-
自动化安全 — 实现机器驱动的站点部署,无需任何证书暴露。
-
安全的 WebSocket 与云通信。
-
端点保护 — 通过 PoE 输出保护无线和有线端点。
-
-
灵活性
-
硬件可以重复使用。
-
借助安全网格功能,支持灵活的全屋覆盖。
-
支持员工自行管理家庭 SSID。
-
设置瞻博网络 Mist Edge 并配置 WLAN 模板
完成瞻博网络 Mist™ 初始配置后,无需对接入点(接入点)进行预暂级。您可以将接入点直接运送到员工家中,并在 20 秒内做好服务准备。
瞻博网络 Mist Edge 通常位于停火区,其中一只手臂连接到互联网,另一只手臂连接到受信任的企业网络。在配置 WLAN 模板以启用公司 SSID 之前,您必须执行一些初始设置任务,如下所述。
| 任务 | 参阅 |
|---|---|
| 配置端口连接并设置瞻博网络 Mist Edge |
开始使用 |
| 创建瞻博网络 Mist Edge 群集 |
创建 Mist 群集 |
| 创建 Mist 隧道 |
创建 Mist 隧道(组织级别) |
| 启用 RADIUS 代理服务 |
在组织级别配置 RADIUS 服务器 |
要配置 WLAN 模板,请执行以下操作:
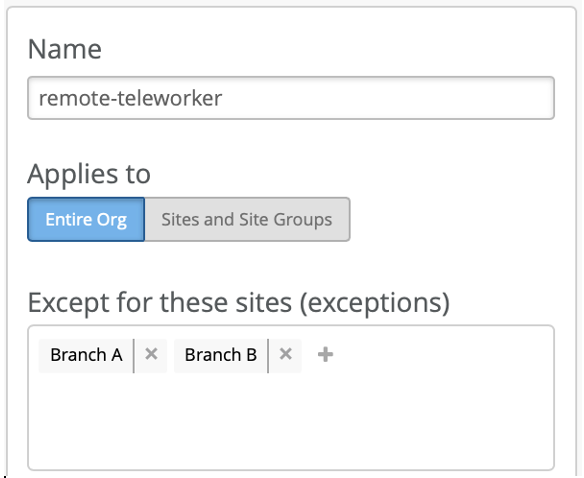
- 在“新建模板”窗口中,输入Name模板并将其分配给 Entire Org Site and Site groups或 。
每个远程家庭办公站点都被放置在一个名为 Remote Teleworker的站点组中。如果愿意,可以将整个组织置于站点组中,并添加添加为例外的物理办公室站点。例如,以下模板将分配给除站点“BranchA”和“BranchB”之外的所有站点。
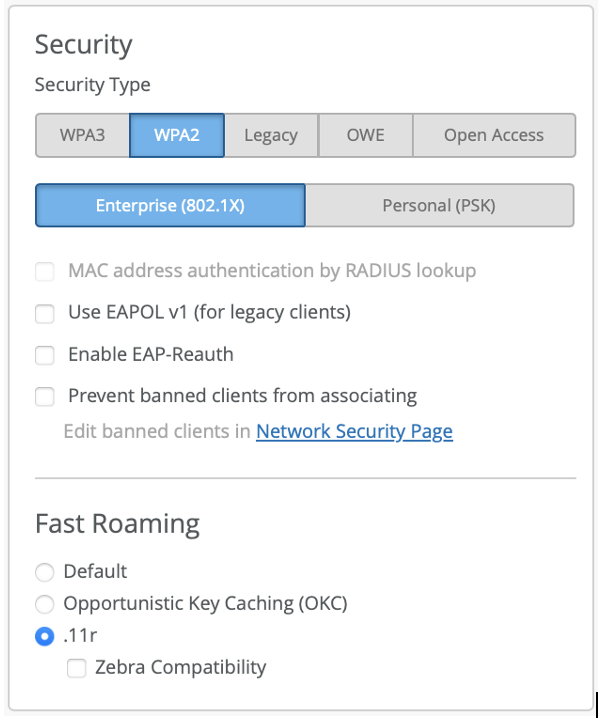
- 指定安全设置。
SSID 设置取决于贵组织的要求。下图展示了 802.1X 安全 WLAN 的配置。
- 指定要通过 Edge 设备通过隧道传输的 VLAN 数量。
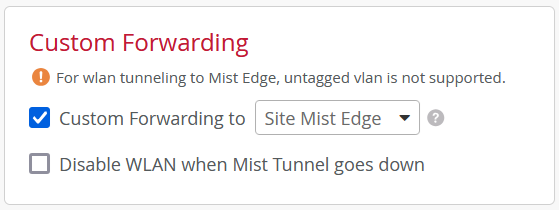
 瞻博网络 Mist 接入点(接入点)不会对配置了未标记 VLAN 的 WLAN 进行隧道传输。
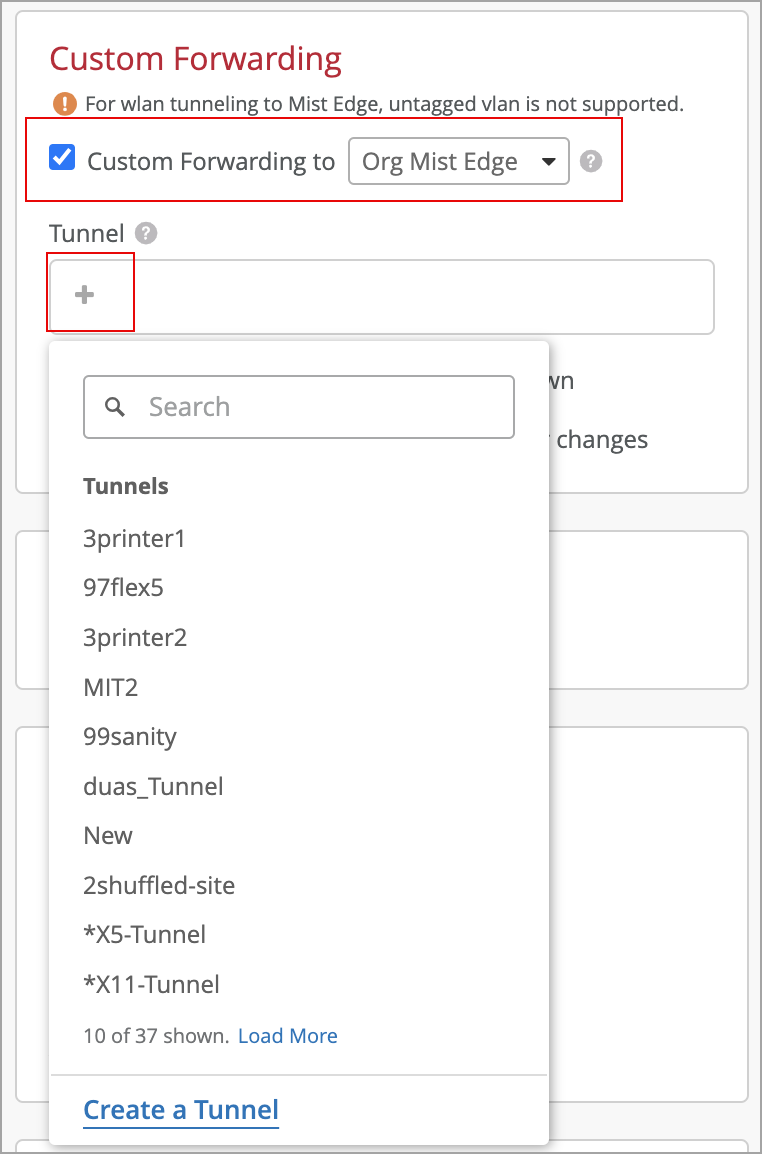
- 对于组织级部署,请指定自定义转发到Mist,然后从隧道下拉菜单中选择一个隧道配置文件。Mist 隧道必须指定要隧道传输的相同 VLAN。
- 对于站点级部署,请将自定义转发指定为 Site Edge。站点隧道必须指定要隧道传输的相同 VLAN。
通过 ETH1 或接入点的模块端口进行有线客户端连接
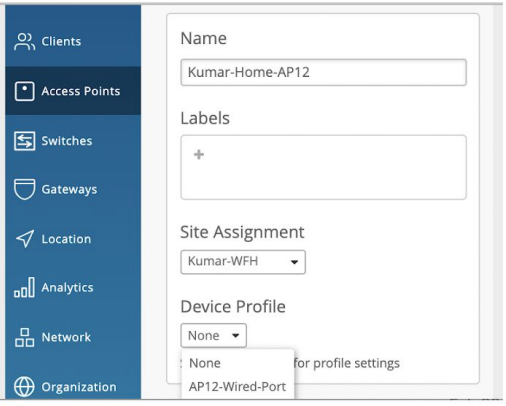
除了将企业瞻博网络 Mist 网络扩展到远程办公人员外,您还必须将有线设备连接到企业网络。例如,安全摄像头和 IP 电话等设备在上线后需要对防火墙进行严格的安全监管。因此,您必须将这些设备置于唯一的 VLAN 中。您可以通过接入点或接入点覆盖来配置设备接入点 (接入点)。如果您愿意,可以创建设备配置文件并将其分配给设备。无论哪种情况,配置都完全相同。
要在 Mist 接入点上配置有线端口 (Eth1+),可以在 Mist 门户中创建设备配置文件并配置以太网属性。您可以启用 PoE 直通等功能,并为每个端口配置 VLAN(Eth1、Eth2 等)。
在设备配置文件中配置以太网设置
要为连接到设备配置文件的接入点配置以太网端口:
在Mist门户中,单击 组织>设备配置文件 ,然后向下滚动到 以太网属性 部分。
注意:您还可以配置单个接入点的设置。在 Mist 门户中,单击 接入点,单击一个接入点,然后向下滚动到接入点配置页面中的接 入点属性部分 。
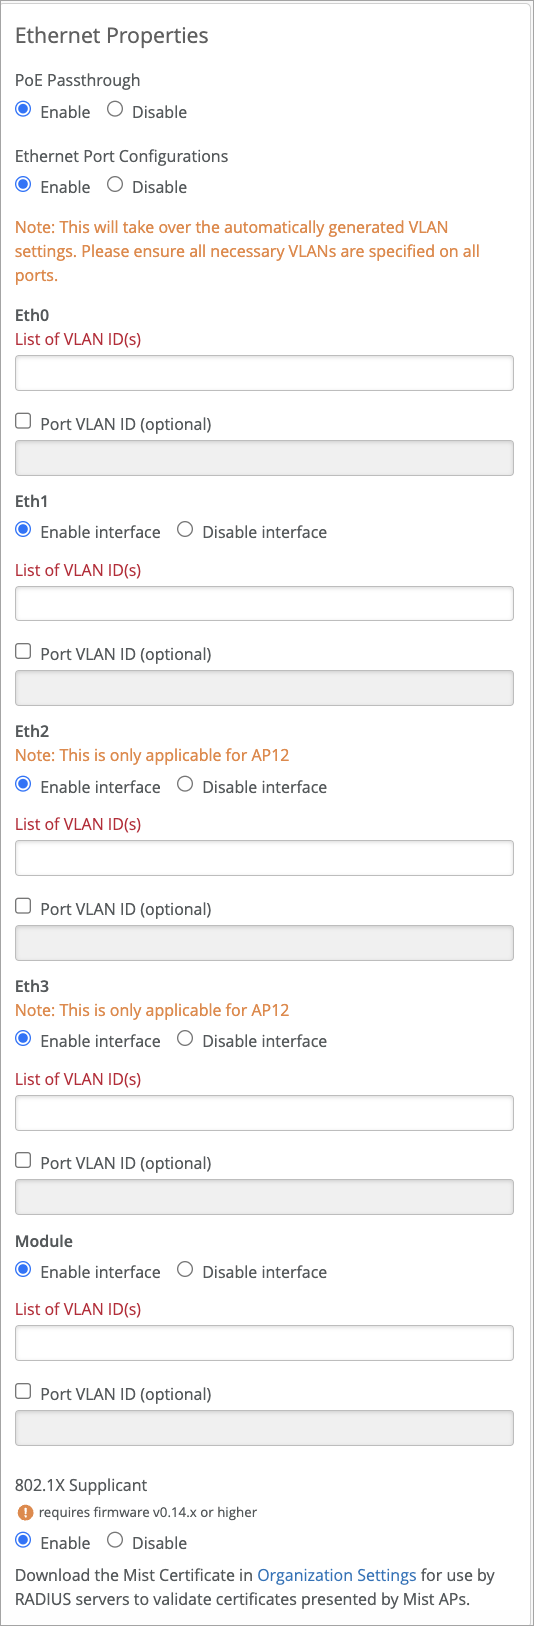
- 如果要将电源从接入点扩展到其启用的以太网端口,请启用 PoE 直通 。
配置以太网端口。请注意,在设备配置文件和单个 AP 级别,此处配置的 VLAN 设置优先于在 VLAN ID 的 IP 地址 部分中设置的 VLAN 接入点。
- VLAN ID 列表(Eth0 端口) — 指定接入点可以通过其与交换机的 Eth0 连接连接到的 VLAN。Eth0 流量由接入点管理数据包和无线客户端数据包组成。如果您希望显式控制接入点交换机端口上的活动 VLAN,请使用此配置。例如,如果要为 AP12 上的有线端口添加额外的 VLAN,而这些端口不包含在 WLAN VLAN 中。
端口 VLAN ID — 这是端口上的未标记 VLAN。通常应输入 VLAN 1,除非在 IP 地址部分指定管理 VLAN。
VLAN ID 列表(Eth1、Eth2、Eth3 和模块端口) — 启用或禁用接入点上的各个以太网端口(如果可用)。您可以指定连接所需的任何 VLAN ID。
- 在 Eth0 中继和任一 Eth1-Eth3 端口上均配置了 VLAN 标识符后,接入点(接入点)会将流量从 Eth1-Eth3 转发到 Eth0,从而启用本地转发。
如果端口 Eth1-Eth3 上的 VLAN ID 与 Mist Edge 设备上的 Mist 隧道中指定的 VLAN ID 匹配,则来自 Eth1-Eth3 的流量将通过该隧道。在这种情况下,不应在 Eth0 上配置这些 VLAN。
802.1X 请求方 — 启用此选项以支持接入点连接到的网络上的现有 802.1X 身份验证。使用的身份验证方法是 EAP-TLS。AP 的固件版本必须为 0.14 或更高版本,才能使用此功能。有关更多信息,请参阅 将接入点配置为 IEEE 802.1X 请求方
-
单击屏幕右上角的 “保存 ”。
示例:用于隧道的 AP12 有线端口配置
当多个远程用户接入点需要相同的端口配置时,您可以创建设备配置文件,并将设备配置文件映射到这些接入点。您也可以配置单独的接入点。
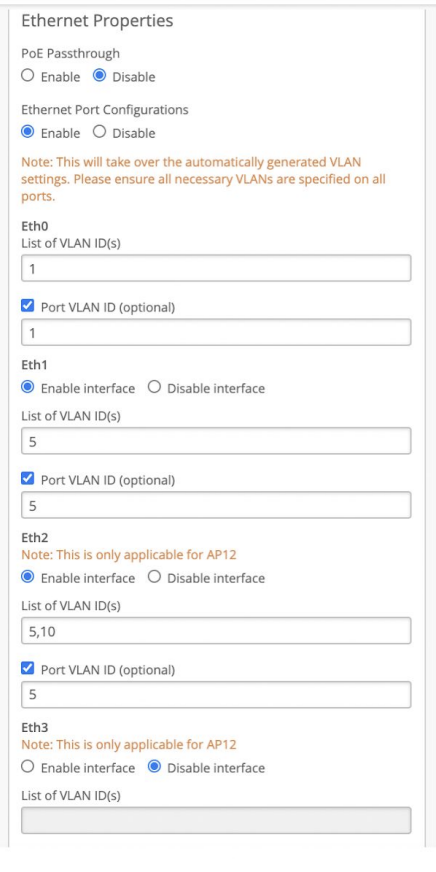
端口配置如下:
端口 0 — 接入点管理流量未标记发送。所有本地 WLAN 和 VLAN 都会在 上 Eth0自动标记。因此,您可以将 Eth0 List of VLAN ID(s) 配置为 并将设置为 Port VLAN ID 1。
其他端口 — 将其他端口映射到单个 VLAN 或多个 VLAN,如图所示。如果将其他端口映射到单个 VLAN,则有线主机将从该 VLAN 接收 IP 地址。如果将其他端口配置为具有多个允许 VLAN 的中继端口,并将其中一个端口配置为本征 VLAN,则其行为类似于中继。
使用附加有线端口将隧道式 VLAN 扩展到有线端口。
注意:有线端口不支持隧道分离。因此,请从配置中省略 VLAN 1726。如果VLAN110是隧道式 VLAN,并且您希望配置隧道式有线以太网端口 (Eth1/Eth2/Eth3),请在所需以太网端口上包括 VLAN110 以及本地桥接的 VLAN。但是,不要在 Eth0 上包含VLAN110,因为这是仅包含本地桥接 VLAN 的上行链路。
下图说明了 Eth0+PoE 端口和直通(直通)端口。
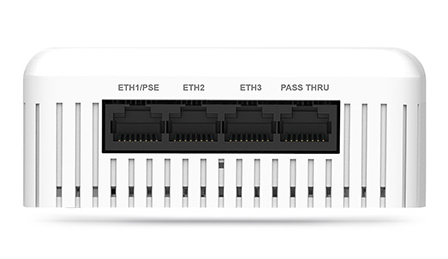
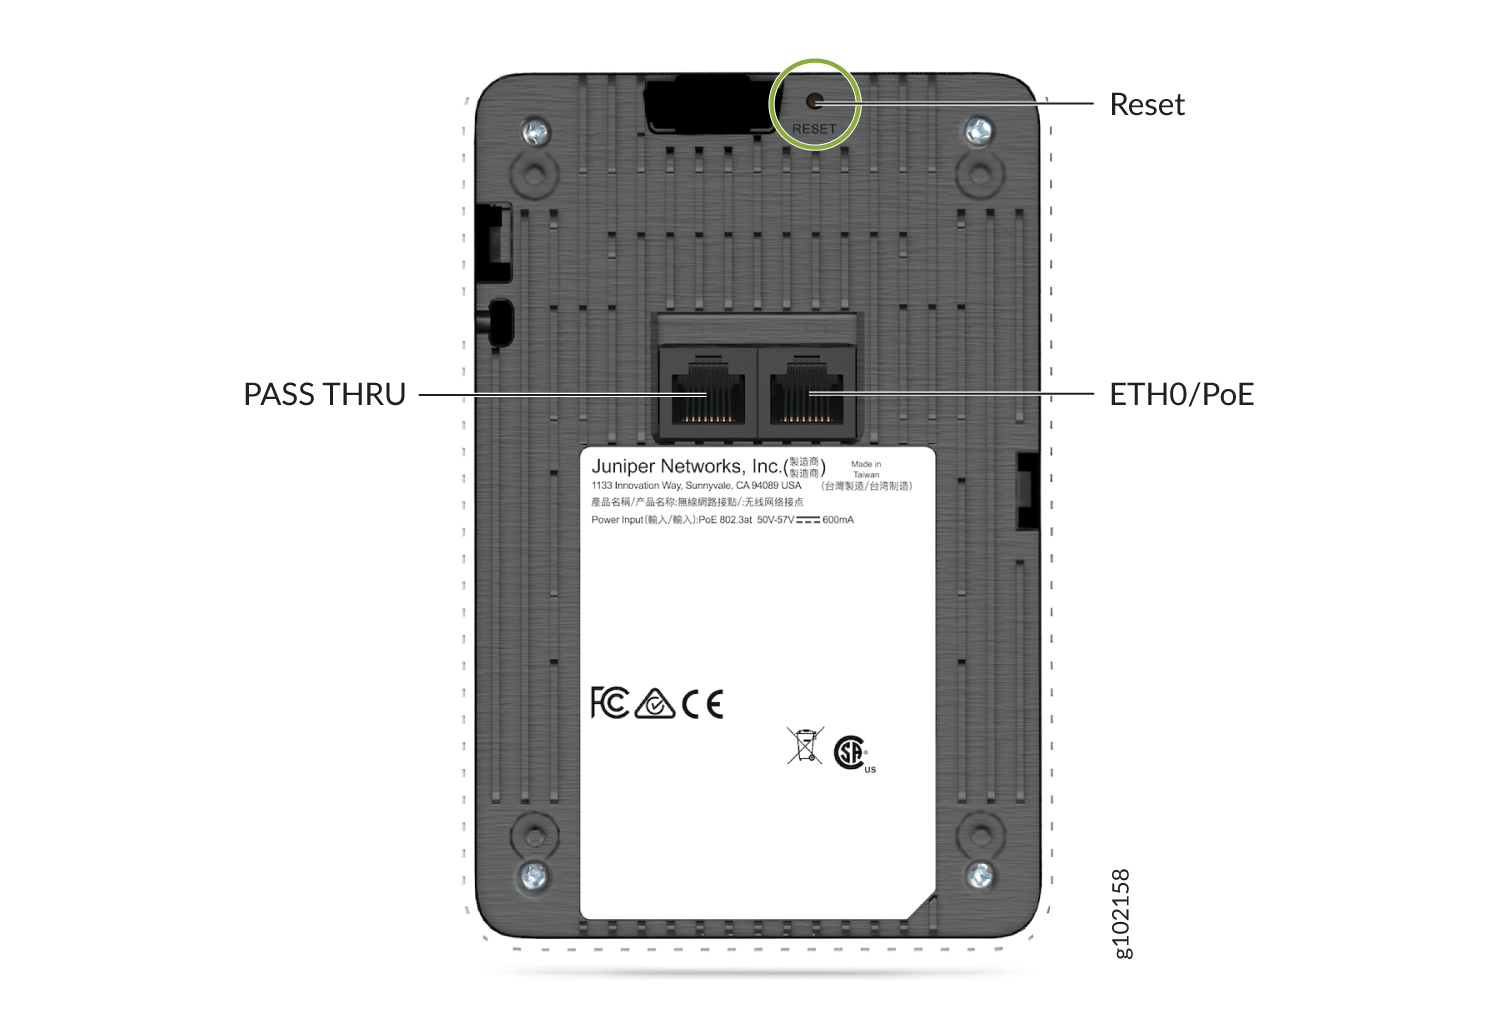
您可以将 Eth0+PoE 端口插入 PoE 交换机或 PoE 模块以打开 AP12 电源。端口使用 DHCP IP 地址进行管理。标记为 直通 端口充当从后端口到侧端口的补丁。在需要将设备连接到壁挂支架后面(例如酒店的电视)的情况下,您可以使用直通端口。
您可以在 瞻博网络 Mist门户的“接入点详细信息”或“设备配置文件”页面上配置端口 Eth1、 Eth2 和 Eth3 。您可以将端口映射到管理 VLAN 或隧道式 VLAN。
示例:AP41 的第二个端口配置
下图显示了 AP41 的第二个端口配置。
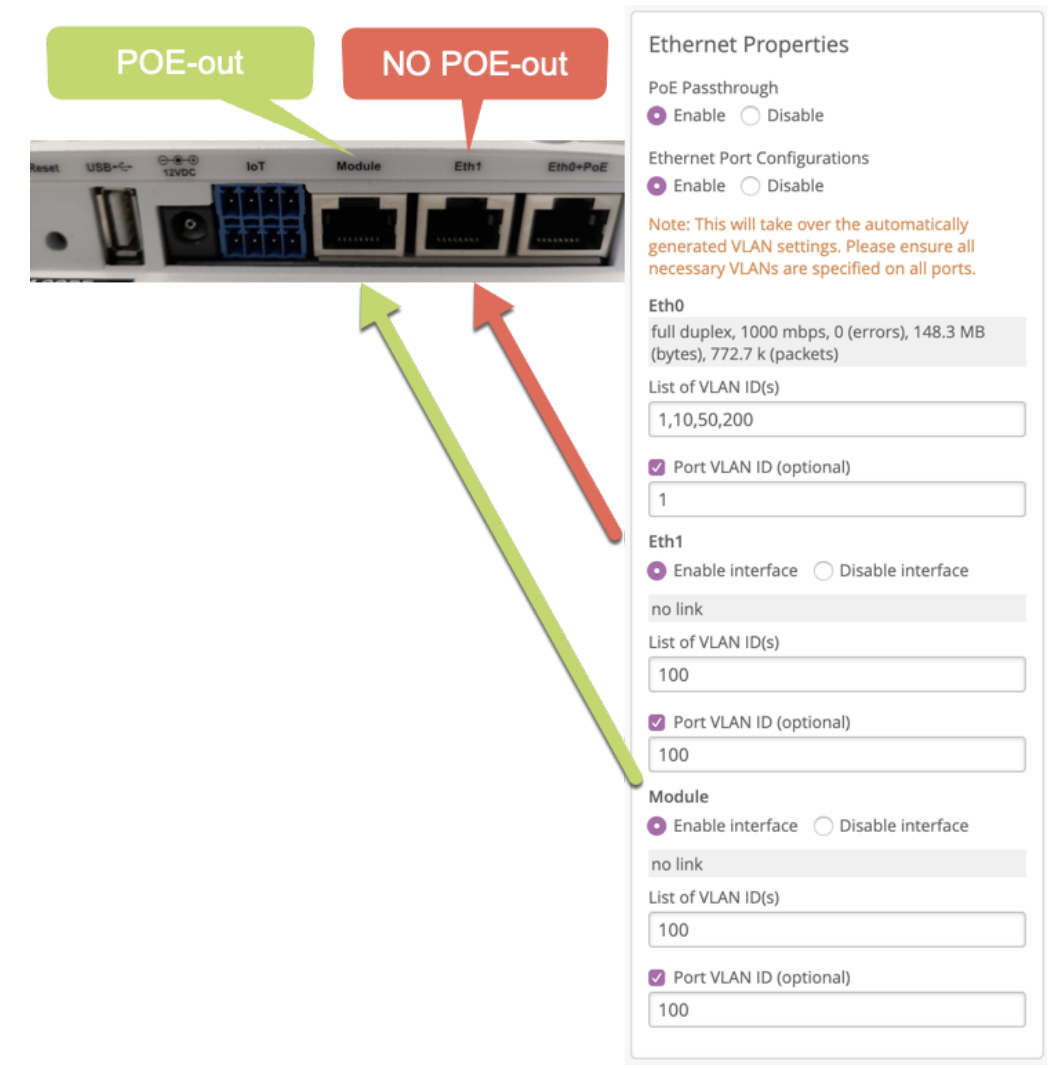
在本例中, Port VLAN ID 与 Native VLAN ID 或 Untagged VLAN相同。请注意,只有模块端口能够提供以太网供电 (PoE) 输出,为低功耗设备(如 IP 电话)供电。 POE Passthrough 仅当 PoE 注入器(而非直流电源)为 AP 接入点供电时,才支持。
AP12、AP41、AP43 和 AP45 可以提供 PoE 输出。以下端口在不同的接入点上提供以太网供电 (PoE) 输出:
-
AP41 上的模块端口
-
AP41 和 AP43 上的 ETH1
-
AP12 上的直通端口
企业 SSID 的隧道分离
瞻博网络 Mist Edge 提供隧道分离功能。此功能使企业客户端能够在连接到公司网络的同时连接到本地家庭设备(例如打印机和媒体系统)。您可以在 Mist 隧道设置下启用此功能。
隧道分离功能适用于站点上的单个远程接入点。
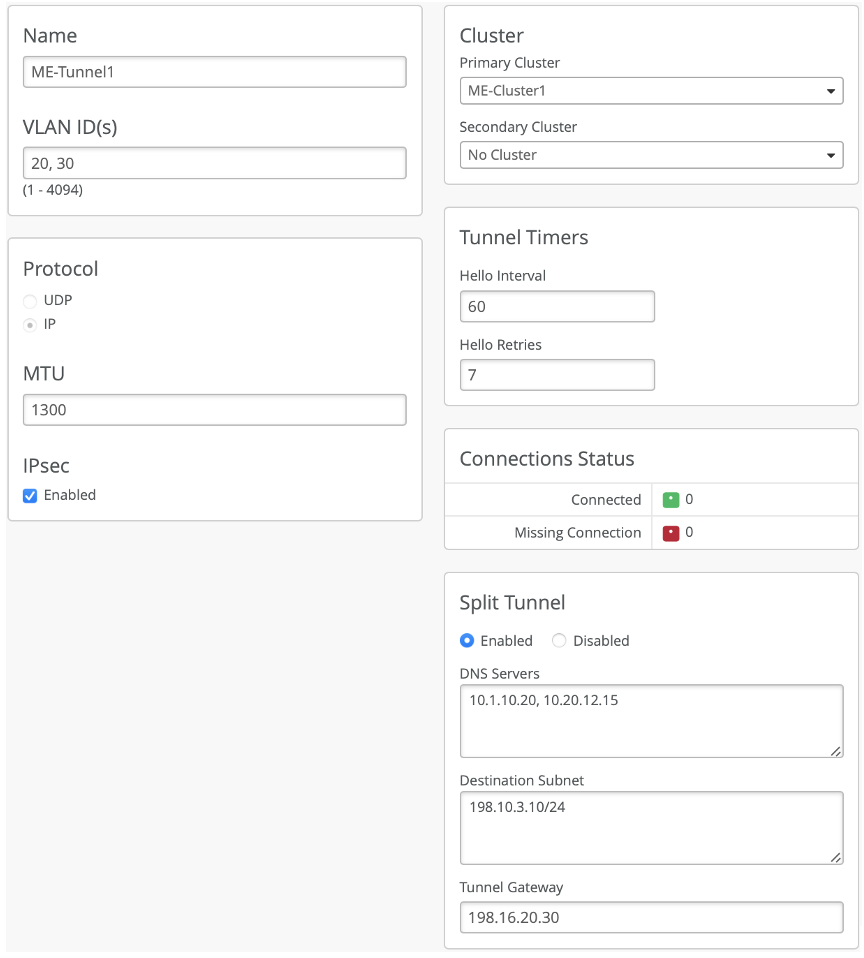
启用隧道拆分后,目标 子网 字段中列出的 IP 地址将以隧道返回瞻博网络 Mist Edge。其余 IP 地址在本地桥接。此外,配置 DNS 服务器 字段后,还提供了一种使用公司 DNS 服务器解析隧道和本地桥接流量的 URL/FQDN 的方法。
启用隧道分离后,接入点将从它为客户端运行的专用子网提供 192.168.157.X/27 IP 地址。发往公司办公室(在 目标子网中定义)的流量将转换为公司 IP。公司 IP 是接入点从公司 WLAN 的 VLAN 接收的 IP。其余的无线客户端流量将转换为接入点的管理 VLAN IP 地址。
使用客户端子网网关配置 通道网关 设置。这是映射到 WLAN 的 VLAN 的网关。请注意,您可以配置多个目标子网。您还可以添加 IP 地址并用逗号分隔它们。
使公司 DNS 服务器成为目标子网的一部分,或将服务器添加为 /32 条目。
为远程办公室工作人员创建站点
通过使用瞻博网络 Mist 为远程工作人员提供支持,无论何时员工远程办公,客户都可以将其企业 WLAN 扩展到员工家中。
您可以在瞻博网络Mist门户的“ 组织>站点配置 ”菜单中创建站点。
-
对于 AP41 和 AP43,支持 IPsec 和隧道分离所需的最低接入点固件版本为 0.7.20289。
-
对于 AP32/33 和 AP12,支持具有拆分隧道功能的 IPsec 所需的最低接入点固件版本为 0.8.21022。
申请并将接入点运送到员工所在地
您可以先使用瞻博网络 Mist™ AI 应用申请接入点,然后再将其运送到员工的远程居家办公地点。请参阅使用 瞻博网络 Mist AI 移动应用进行设备管理。
在 Mist AI 应用中,选择站点,然后使用接入点背面的二维码向该站点 接入点申请 接入点。然后,仍然通过应用,将接入点运送到员工所在地。发货前无需将其连接到网络!
对于远程远程工作人员解决方案,请确保将防火墙配置为允许来自远程接入点的连接。请考虑以下准则:
-
允许端口 500/4500 用于 IPsec,端口 2083 用于远程接入点的 RadSec
-
防火墙必须将数据包的目标 IP 从远程接入点转换为隧道 IP
-
获取远程接入点连接的 Mist Edge 隧道 IP 的外部 IP(通常是防火墙 IP),将该 IP 附加到隧道终止服务下的主机名。
除了选择隧道类型为 IPsec 和 Radius 以通过 Mist Edge 代理外,无需在 Mist Edge 或接入点上进行其他配置
收到接入点后,员工现在可以将其连接到本地家庭路由器上的任何以太网端口(使用 PoE 注入器或直流电源)。该接入点可在不到 20 秒的时间内为新的远程办公室提供服务。