Help us improve your experience.

Let us know what you think.

Do you have time for a two-minute survey?


Agregar proveedores de identidad y usuarios

Siga estos pasos para agregar proveedores de identidad (IdP) que se utilizarán para autenticar a los usuarios del portal.

Agregue sus IdP a su organización y luego agregue sus roles personalizados, elimine las cuentas locales innecesarias y proporcione a sus usuarios instrucciones para iniciar sesión por primera vez.

Nota:

Necesita el rol de administrador de superusuario para configurar ISU.

Para agregar proveedores de identidad:

  1. En el menú de la izquierda del portal de Mist de Juniper, seleccione Configuración de > de administración > de la organización.
  2. En la sección Proveedores de identidad , haga clic en Agregar DPI.
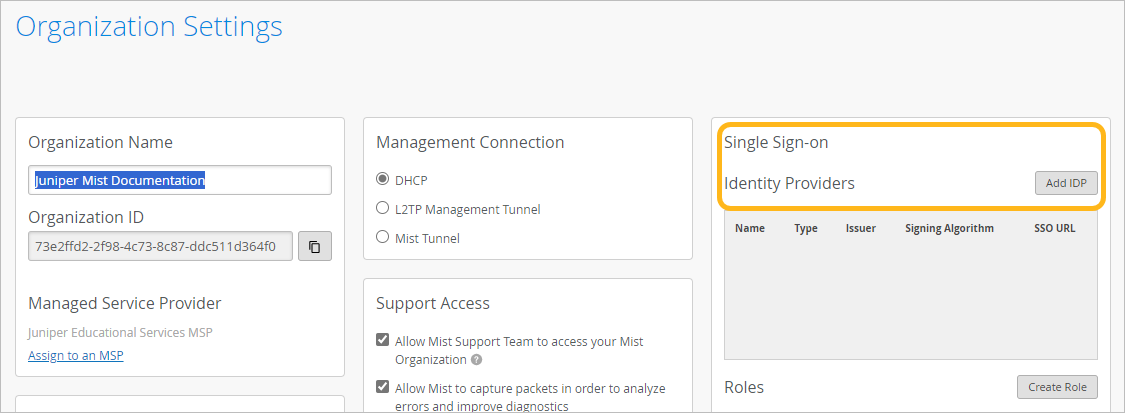
    Organization Settings page showing fields for organization name, ID, MSP assignment, management connection, support access, SSO IDP management, and role creation.
  3. En la ventana Crear proveedor de identidad:
    1. Escriba un nombre y, a continuación, haga clic en Agregar.
    2. En Formato de ID de nombre, seleccione el formato que desea utilizar.
      La mayoría de las personas usan la dirección de correo electrónico para el ID del nombre. Si usa un identificador diferente para sus cuentas de usuario de IdP, seleccione Sin especificar.
    3. Copie la URL de ACS (URL del servicio de consumidor de aserción), que necesitará para completar la integración de SAML 2.0 en el portal de su IdP.
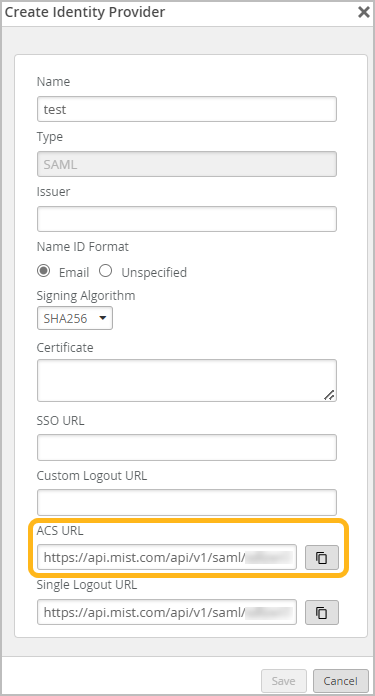
      Configuration form for creating a SAML-based identity provider, including fields for name, issuer, name ID format, signing algorithm, certificate, SSO URL, custom logout URL, ACS URL, single logout URL, and save and cancel buttons.
    4. Mantenga abierta la ventana Crear proveedor de identidades para que pueda volver a ella más adelante en este procedimiento.
  4. Vaya a su portal de IdP y complete estas tareas:
    • Configure las cuentas de usuario y los roles de los usuarios que usarán esta integración para autenticarse en el portal de Juniper Mist.

    • Cree una integración de SAML 2.0 ISU para Juniper Mist.

      Nota:

      Si su IDP requiere metadatos de Juniper Mist, consulte Obtener metadatos de Juniper Mist para la integración de SAML 2.0.

    • Obtenga la siguiente información de la integración de SAML 2.0 ISU:

      • Algoritmo de firma

      • Emisor

      • URL de ISU

    • Descargue el certificado.

  5. Regrese a Crear proveedor de identidad en Juniper Mist y use la información de la integración de SAML 2.0 ISU para completar estos campos:
    • Algoritmo de firma: seleccione el mismo algoritmo de firma que seleccionó en su integración de SAML 2.0 de IdP.

    • Emisor

    • URL de ISU

    • Certificado: abra el certificado que descargó. Copie todo el texto y péguelo en este campo. Incluya las líneas BEGIN CERTIFICATE y END CERTIFICATE .

    Ejemplo:

    En este ejemplo, se muestra cómo se completarían los campos de Juniper Mist de la izquierda ingresando los valores de los campos de Microsoft Azure de la derecha.
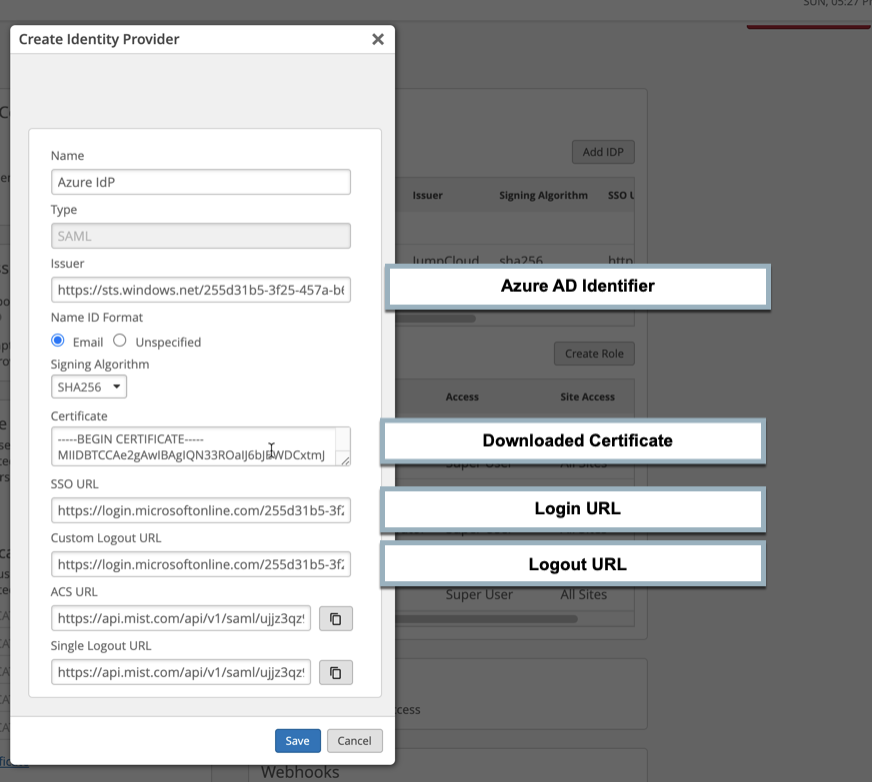
    Configuration interface for creating an Identity Provider using SAML, showing fields for Name, Type, Issuer URL, Name ID Format, Signing Algorithm, Certificate, SSO URL, Custom Logout URL, ACS URL, Single Logout URL, and buttons to save or cancel. Labels highlight key fields.

  6. Haga clic en Guardar para guardar la configuración y cerrar la ventana.
  7. Para garantizar el acceso del usuario, complete todos los requisitos siguientes:
    • Cree roles personalizados. Cree roles personalizados correspondientes a los roles de IdP para sus usuarios que accederán a Juniper Mist a través de ISU. La función de usuario determina a qué funciones del portal puede acceder el usuario. Para obtener ayuda con los roles personalizados, consulte Crear roles personalizados para el acceso de inicio de sesión único.

    • Eliminar cuentas locales.Elimine todas las cuentas de administrador creadas anteriormente para su organización de Mist, excepto una cuenta de superusuario.

      ¿Los motivos?

      Dado que desea usar su IdP en lugar de Mist para autenticar a los usuarios, sus cuentas de Mist creadas anteriormente no sirven para nada. Cuando alguien utiliza ISU para iniciar sesión, esa dirección de correo electrónico se "vincula" al IDP de ISU y su cuenta local creada anteriormente no se puede usar a menos que se elimine la configuración de ISU.

      Recomendamos tener una cuenta local con el rol de superusuario como copia de seguridad de emergencia. De esta manera, en caso de que ocurran problemas con el ISU, una persona puede usar su cuenta local para acceder a su organización de Mist.

      Dado que una persona no puede usar una dirección de correo electrónico tanto para ISU como para una cuenta local, la cuenta local debe configurarse con una dirección de correo electrónico diferente a la que usará con ISU. Por ejemplo, use una dirección de correo electrónico personal para la cuenta local y use la dirección de correo electrónico del trabajo para la cuenta de ISU.

    • Proporcione instrucciones para iniciar sesión por primera vez. Asegúrese de que sus usuarios entiendan el proceso de inicio de sesión por primera vez. Cuando inicien sesión por primera vez en Juniper Mist, deben conectarse a Juniper Mist mediante la URL de ISU o su panel de control de DPI. Este paso es necesario solo para el primer inicio de sesión, para establecer la cuenta como una cuenta ISU. Después de eso, pueden usar la URL ISU o ir directamente al portal de Mist Juniper (manage.mist.com).