
EN ESTA PÁGINA
-
Descripción de la protección de BPDU para interfaces de instancia de árbol de expansión
-
Comprender las BPDU utilizadas para intercambiar información entre puentes
-
Configuración de la interfaz para la protección de BPDU con el modo de apagado de puerto
-
Configuración de la interfaz para la protección de BPDU con el modo de caída de BPDU
-
Configuración de la protección de BPDU para interfaces de borde
-
Ejemplo: Bloqueo de BPDU en una interfaz durante 600 segundos
Protección de BPDU para protocolos de árbol de expansión
Descripción de la protección de BPDU para interfaces de instancia de árbol de expansión
Los enrutadores de la serie ACX, los enrutadores de la serie MX, los enrutadores de la serie PTX, los conmutadores de la serie EX y los conmutadores de la serie QFX admiten protocolos de árbol de expansión que evitan bucles en una red mediante la creación de una topología de árbol (árbol de expansión) de toda la red puenteada. Todos los protocolos de árbol de expansión utilizan un tipo especial de trama llamada unidades de datos de protocolo de puente (BPDU) para comunicarse entre sí.
La familia del protocolo de árbol de expansión (STP) está diseñada para romper posibles bucles en una red de puente de capa 2. La prevención de bucles evita tormentas de difusión dañinas que potencialmente pueden inutilizar la red. Los procesos STP en puentes intercambian BPDU para determinar la topología de la LAN, decidir el puente raíz, detener el reenvío en algunos puertos, etc. Sin embargo, un usuario, una aplicación o un dispositivo que se comporte mal puede interferir con el funcionamiento de los protocolos STP y causar problemas de red.
El bloqueo de BPDU es una función que defiende la topología STP de un usuario, aplicación o dispositivo que se comporta mal, o de una amenaza. Debe habilitar la protección de BPDU en las interfaces que se supone que no deben recibir BPDU.
Si una interfaz está configurada para ser un puerto perimetral, pasará directamente al estado Reenvío. Estos puertos están conectados a dispositivos finales y no se espera que reciban BPDU. Por lo tanto, para evitar bucles, debe proteger los puertos de borde habilitando bpdu-block-on-edge.
En los enrutadores y conmutadores que admiten STP, puede configurar la protección de BPDU para ignorar las BPDU recibidas en interfaces en las que no se debería esperar ninguna (por ejemplo, una interfaz LAN en un borde de red sin otros puentes presentes). Si se recibe una BPDU en una interfaz protegida, la interfaz se deshabilita y detiene el reenvío de tramas. De forma predeterminada, todas las BPDU se aceptan y procesan en todas las interfaces.
Puede lograr la protección BPDU de varias maneras. De forma predeterminada, si bpdu-block está habilitado en la interfaz, al recibir BPDU, la interfaz se deshabilitará y todo el reenvío de tráfico se detendrá en la interfaz. Sin embargo, si no desea deshabilitar la interfaz y no desea que esa interfaz participe en el cálculo del STP, puede configurar la caída de acciones. Si configura la acción de descarte, la interfaz permanece activa y el tráfico sigue fluyendo; sin embargo, las BPDU se eliminan.
Los puertos de borde no admiten la caída de acción. BPDU-block-on-Edge deshabilita la interfaz si los puertos de borde reciben BPDU. Debe borrar el error para que la interfaz vuelva a funcionar.
Puede configurar la protección de BPDU en interfaces con los siguientes tipos de encapsulación:
-
Puente Ethernet
-
Ethernet-VPLS
-
puente de VLAN extendido
-
vlan-vpls
-
Puente VLAN
-
vlan-vpls extendida
Puede configurar la protección de BPDU en interfaces individuales o en todos los puertos de borde del puente.
Habilite la protección de BPDU en interfaces configuradas como puertos perimetrales mediante el bpdu-block-on-edge comando que se encuentra en la set protocols (mstp|rstp|vstp) jerarquía. Si no configuró un puerto como puerto perimetral, puede configurar la protección de BPDU en la interfaz mediante el comando situado debajo de bpdu-block la set protocols layer2-control jerarquía. También puede utilizar el comando para configurar la bpdu-block protección de BPDU en interfaces configuradas para un árbol de expansión.
Ver también
Descripción de la protección de BPDU para STP, RSTP y MSTP
Con frecuencia, las redes usan múltiples protocolos simultáneamente para lograr diferentes objetivos y, en algunos casos, esos protocolos pueden entrar en conflicto entre sí. Uno de estos casos es cuando los protocolos de árbol de expansión están activos en la red, donde un tipo especial de marco de conmutación llamado unidad de datos de protocolo de puente (BPDU) puede entrar en conflicto con las BPDU generadas en otros dispositivos, como las PC. Los diferentes tipos de BPDU no son compatibles, pero aún pueden ser reconocidos por otros dispositivos que usan BPDU y causan interrupciones en la red. Debe proteger cualquier dispositivo que reconozca BPDU para que no detecte BPDU incompatibles.
Diferentes tipos de BPDU
Los protocolos de árbol de expansión, como el protocolo de árbol de expansión (STP), el protocolo de árbol de expansión rápida (RSTP), el protocolo de árbol de expansión VLAN (VSTP) y el protocolo de árbol de expansión múltiple (MSTP) generan sus propias BPDU. Estas aplicaciones STP par usan sus BPDU para comunicarse y, en última instancia, el intercambio de BPDU determina qué interfaces bloquean el tráfico y qué interfaces se convierten en puertos raíz. Los puertos raíz y los puertos designados reenvían el tráfico; Los puertos alternativos y de respaldo bloquean el tráfico.
Configuración de la protección de BPDU para interfaces de instancia de árbol de expansión individuales
Para configurar la protección de BPDU en una o más interfaces de instancia de árbol de expansión, incluya la bpdu-block instrucción:
bpdu-block {
    interface interface-name;
    disable-timeout seconds;
}
Si también incluye la instrucción optional disable-timeout seconds , las interfaces protegidas se borran automáticamente después del intervalo de tiempo especificado, a menos que el intervalo sea 0.
Comprender las BPDU utilizadas para intercambiar información entre puentes
En un entorno de puente de capa 2, los protocolos de árbol de expansión utilizan tramas de datos denominadas unidades de datos de protocolo de puente (BPDU) para intercambiar información entre puentes.
Los protocolos de árbol de expansión en sistemas pares intercambian BPDU, que contienen información sobre los roles de puerto, los ID de puente y los costos de la ruta raíz. En cada enrutador o conmutador, el protocolo de árbol de expansión utiliza esta información para elegir un puente raíz, identificar puertos raíz para cada conmutador, identificar puertos designados para cada segmento físico de LAN y podar vínculos redundantes específicos para crear una topología de árbol sin bucles. La topología de árbol resultante proporciona una única ruta de datos activa de capa 2 entre dos estaciones terminales.
En las discusiones sobre protocolos de árbol de expansión, los términos bridge y switch a menudo se usan indistintamente.
La transmisión de BPDU se controla mediante el proceso de protocolo de control de capa 2 (l2cpd) en las plataformas de enrutamiento universal 5G de la serie MX.
La transmisión de paquetes periódicos en nombre del proceso l2cpd se lleva a cabo mediante la administración periódica de paquetes (PPM), que, de forma predeterminada, está configurada para ejecutarse en el motor de reenvío de paquetes. El proceso ppmd en el motor de reenvío de paquetes garantiza que las BPDU se transmitan incluso cuando l2cpd no está disponible y mantiene vivas las adyacencias remotas durante una actualización de software en servicio unificada (ISSU unificada). Sin embargo, si desea que el proceso PPM distribuido (ppmd) se ejecute en el motor de enrutamiento en lugar del motor de reenvío de paquetes, puede deshabilitar el proceso ppmd en el motor de reenvío de paquetes.
En enrutadores y conmutadores con motores de enrutamiento redundantes (dos motores de enrutamiento instalados en el mismo enrutador), puede configurar el puente sin interrupciones. El puente sin interrupción permite que el enrutador cambie de un motor de enrutamiento principal a un motor de enrutamiento de respaldo sin perder la información del protocolo de control de capa 2 (L2CP). El puente sin interrupción utiliza la misma infraestructura que el cambio normal del motor de enrutamiento (GRES) para conservar la información de la interfaz y del kernel. Sin embargo, el puente sin interrupción también guarda información de L2CP mediante la ejecución del proceso l2cpd en el motor de enrutamiento de respaldo.
Para usar el puente sin interrupciones, primero debe habilitar GRES.
El puente sin interrupción se admite para los siguientes protocolos de control de capa 2:
-
Protocolo de árbol de expansión (STP)
-
Protocolo de árbol de expansión rápida (RSTP)
-
Protocolo de árbol de expansión múltiple (MSTP)
Descripción de la protección BPDU para EVPN-VXLAN
Las estructuras de centro de datos EVPN-VXLAN tienen una serie de mecanismos de prevención de bucles Ethernet integrados, como la elección de reenviador designado y no designado de horizonte dividido. En algunos entornos de centros de datos existentes en los que se implementa una nueva estructura IP EVPN, es posible que deba configurar la protección de BPDU en la interfaz de leaf a servidor para evitar interrupciones de la red debido a errores de cálculo de xSTP. Un cableado incorrecto entre las interfaces de servidor y leaf, o cualquier vínculo de capa 2 de puerta trasera entre dos o más interfaces ESI-LAG, puede causar errores de cálculo y, por lo tanto, dar como resultado bucles Ethernet. Sin la protección de BPDU, es posible que las BPDU no se reconozcan y se inunden como paquetes de capa 2 desconocidos en las interfaces VXLAN. Con la protección de BPDU, cuando se recibe una BPDU en un puerto perimetral en un entorno EVPN-VXLAN, el puerto perimetral se deshabilita y detiene el reenvío de todo el tráfico. También puede configurar la protección de BPDU para eliminar el tráfico de BPDU, pero hacer que todo el resto del tráfico se reenvíe en las interfaces sin tener que configurar un protocolo de árbol de expansión.
Configuración de la interfaz para la protección de BPDU con el modo de apagado de puerto
Para configurar la protección de BPDU en una interfaz perimetral de un conmutador:
Asegúrese de que el conmutador esté conectado a un dispositivo final.
Configuración de la interfaz para la protección de BPDU con el modo de caída de BPDU
En el caso de determinados conmutadores de acceso, es posible que desee que las interfaces del conmutador no se apaguen al encontrar paquetes BPDU incompatibles; en su lugar, descarte solo los paquetes BPDU incompatibles mientras permite el paso del tráfico restante. Dicha interfaz no debe tener un protocolo de árbol de expansión configurado, de modo que los paquetes que pasen a través de la interfaz no provoquen una configuración incorrecta de STP y las consiguientes interrupciones de la red.
Para configurar la protección de BPDU para una interfaz de modo que solo descarte paquetes BPDU incompatibles y permita el paso del tráfico restante, conservando el estado de la interfaz como activo:
Asegúrese de que el conmutador en el que está configurando la protección BPDU esté conectado a un dispositivo par.
Configuración de la protección de BPDU para interfaces de borde
En una topología de árbol de expansión, si un conmutador es un conmutador de acceso, las interfaces de ese conmutador se conectarán a dispositivos finales, como PC, servidores, enrutadores o concentradores, que no están conectados a otros conmutadores. Estas interfaces se configuran como interfaces de borde, ya que se conectan directamente a los dispositivos finales.
Las interfaces que se configuran como interfaces de borde pueden pasar a un estado de reenvío inmediatamente porque no pueden crear bucles de red. Un conmutador detecta puertos de borde al observar la ausencia de comunicación desde las estaciones finales. Como los puertos de borde están conectados a dispositivos finales, es imperativo que configure la protección de BPDU en los puertos de borde para evitar bucles. Si la protección BPDU está habilitada en una interfaz de Edge, la interfaz se detiene al encontrar una BPDU ae, lo que impide que el tráfico pase a través de la interfaz. Puede volver a habilitar la interfaz con el comando del clear error bpdu interface interface-name modo operativo. El clear error bpdu interface interface-name comando solo volverá a habilitar una interfaz, pero la configuración de BPDU para la interfaz seguirá existiendo a menos que quite explícitamente la configuración de BPDU.
Para configurar la protección de BPDU en una interfaz perimetral de un conmutador:
Asegúrese de que el conmutador esté conectado a un dispositivo final.
Ejemplo: Bloqueo de BPDU en una interfaz durante 600 segundos
En el siguiente ejemplo, cuando se utiliza con una configuración de puente completo con Ethernet agregada, bloquea las BPDU en la interfaz ae0 durante 10 minutos (600 segundos) antes de volver a habilitar la interfaz:
[edit protocols layer2-control]
bpdu-block {
    interface ae0;
    disable-timeout 600;
}
Ver también
Ejemplo: configurar la protección de BPDU en interfaces
En este ejemplo, se utiliza Junos OS para conmutadores de la serie EX sin compatibilidad con el estilo de configuración Enhanced Layer 2 Software (ELS). Para obtener detalles de ELS, consulte Uso de la CLI de Enhanced Layer 2 Software.
Cuando se habilita la protección BPDU, una interfaz apaga o descarta paquetes BPDU cuando se encuentra alguna BPDU incompatible, lo que impide que las BPDU generadas por los protocolos de árbol de expansión lleguen al conmutador. Cuando una interfaz está configurada para descartar paquetes BPDU, todo el tráfico, excepto las BPDU incompatibles, puede pasar a través de la interfaz.
La característica de caída de BPDU solo se puede especificar en interfaces en las que no se haya configurado ningún protocolo de árbol de expansión.
En este ejemplo, se configura la protección de BPDU en interfaces descendentes de conmutador STP que se conectan a dos PC:
Requisitos
En este ejemplo, se utilizan los siguientes componentes de hardware y software:
-
Un conmutador de la serie EX en una topología RSTP
-
Un conmutador de la serie EX que no se encuentra en ninguna topología de árbol de expansión
-
Versión 9.1 o posterior de Junos OS para conmutadores de la serie EX
Antes de configurar las interfaces en el conmutador 2 para la protección de BPDU, asegúrese de contar con lo siguiente:
-
Se aseguró de que el RSTP funciona en el conmutador 1.
-
RSTP deshabilitado o habilitado en el conmutador 2 (según la configuración que planee implementar).
Si desea habilitar la característica de apagado de BPDU, es opcional deshabilitar los protocolos de árbol de expansión en la interfaz.
De forma predeterminada, RSTP está habilitado en todos los conmutadores de la serie EX.
Descripción general y topología
En este ejemplo, se explica cómo configurar la protección de BPDU en una interfaz.
En la figura 1 , se muestra la topología de este ejemplo. Los conmutadores 1 y 2 se conectan a través de una interfaz troncal. El conmutador 1 está configurado para RSTP, mientras que el conmutador 2 tiene un protocolo de árbol de expansión configurado para el primer escenario y no tiene un protocolo de árbol de expansión configurado para el segundo escenario.
En el primer caso, en este ejemplo se configura la protección de BPDU descendente en las interfaces ge-0/0/5.0 y ge-0/0/6.0 del conmutador 2 cuando el protocolo de árbol de expansión predeterminado (RSTP) no está deshabilitado en estas interfaces. Cuando la protección BPDU está habilitada, la shutdown instrucción está habilitada de forma predeterminada y las interfaces del conmutador se apagarán si las BPDU generadas por las computadoras portátiles intentan acceder al conmutador 2.
En el segundo caso, en este ejemplo se configura la protección de BPDU descendente en las interfaces del conmutador 2 ge-0/0/5.0 y ge-0/0/6.0 cuando no hay ningún protocolo de árbol de expansión configurado en estas interfaces. Cuando la protección de BPDU está habilitada con la drop instrucción, las interfaces del conmutador descartan solo las BPDU, a la vez que permiten el paso del tráfico restante y conservan su estado como activo si las BPDU generadas por los portátiles intentan acceder al conmutador 2.
Cuando configure la protección de BPDU en una interfaz sin árboles de expansión conectados a un conmutador con árboles de expansión, tenga cuidado de no configurar la protección de BPDU en todas las interfaces. Si lo hace, podría impedir que se reciban BPDU en interfaces de conmutador (como una interfaz troncal) que pretendía que recibieran BPDU de un conmutador con árboles de expansión.
Topología
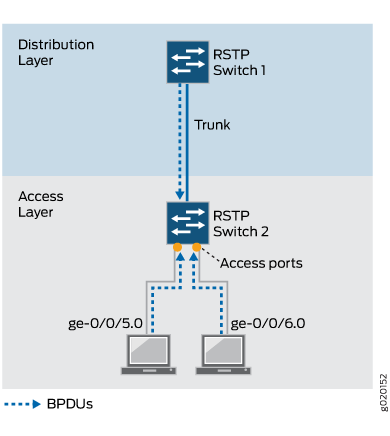 de protección de BPDU
En la tabla 1 se muestran los componentes que se configurarán para la protección de BPDU.
|
Propiedad |
Configuración |
|---|---|
|
Conmutador 1 (capa de distribución) |
El conmutador 1 se conecta al conmutador 2 a través de una interfaz troncal. El conmutador 1 está configurado para RSTP. |
|
Conmutador 2 (capa de acceso) |
El conmutador 2 tiene dos puertos de acceso descendentes conectados a las computadoras portátiles:
|
Configuración
Para configurar la protección de BPDU en las interfaces:
Procedimiento
Configuración rápida de CLI
Este es el primer escenario que explica la configuración del bloque BPDU predeterminado (acción: shutdown). Para configurar rápidamente la protección de BPDU en el conmutador 2, copie los siguientes comandos y péguelos en la ventana terminal del conmutador:
[edit]

user@switch# set protocols layer2-control bpdu-block interface ge-0/0/5
[edit]

user@switch# set protocols layer2-control bpdu-block interface ge-0/0/6
Procedimiento paso a paso
Para configurar la protección de BPDU para la shutdown instrucción:
-
Configure el bloque BPDU (acción:
shutdown) en la interfaz descendente ge-0/0/5 en el conmutador 2:[edit protocols] user@switch# set layer2-control bpdu-block interface ge-0/0/5
-
Configure el bloque BPDU (acción:
shutdown) en la interfaz descendente ge-0/0/6 en el conmutador 2:[edit protocols] user@switch# set layer2-control bpdu-block interface ge-0/0/6
Resultados
Compruebe los resultados de la configuración:
user@switch> show protocols layer2-control
bpdu-block {
    interface ge-0/0/5;
    interface ge-0/0/6;
}
Procedimiento
Configuración rápida de CLI
Este es el segundo escenario en el que se explica la configuración de la drop instrucción. Para configurar rápidamente la protección de BPDU en el conmutador 2 para la drop instrucción, copie los siguientes comandos y péguelos en la ventana terminal del conmutador:
[edit]


user@switch# set protocols layer2-control bpdu-block interface ge-0/0/5 drop
user@switch# set protocols layer2-control bpdu-block interface ge-0/0/6 drop
Si xSTP está habilitado en la interfaz, debe deshabilitarlo antes de configurar BPDU drop action: block. Puede deshabilitar RSTP globalmente mediante el delete protocols rstpcomando , el set protocols rstp disableo el set protocols rstp interface all disable .
Procedimiento paso a paso
Para configurar la protección de BPDU para la drop instrucción:
-
Configure la instrucción BPDU
dropen la interfaz descendente ge-0/0/5 en el conmutador 2:[edit protocols layer2-control] user@switch# set bpdu-block interface ge-0/0/50 drop
-
Configure la instrucción BPDU
dropen la interfaz descendente ge-0/0/6 en el conmutador 2:[edit protocols layer2-control] user@switch# set bpdu-block interface ge-0/0/6 drop
Resultados
Compruebe los resultados de la configuración:
user@switch> show configuration protocols layer2-control
bpdu-block {
    interface ge-0/0/5;
    interface ge-0/0/6;
}