JAMF Pro 통합
다음 단계에 따라 JAMF Pro에서 클라이언트 ID 및 암호를 생성하고, JAMF Pro 계정을 주니퍼 Mist™ 조직에 연결하고, 통합을 확인합니다.
Mist Access Assurance를 사용하면 JAMF Pro 엔드포인트 관리 플랫폼에 기본적으로 통합하여 관리되는 엔드포인트 규정 준수 상태를 확인할 수 있습니다.
JAMF는 JAMF 매니지드 기기(MacBook, iPad, iPhone 및 기타 iOS 기기)의 규정 준수를 평가합니다. 평가는 MACbook용 Smart Computer Groups, iPad 및 iOS 디바이스용 Smart Device Groups를 사용하여 바이러스 백신, 방화벽 상태, 소프트웨어 버전 등을 확인합니다. Mist Access Assurance는 디바이스의 규정 준수 상태를 획득하고 인증 정책 규칙에서 해당 상태를 활용하여 상태 평가를 수행합니다.
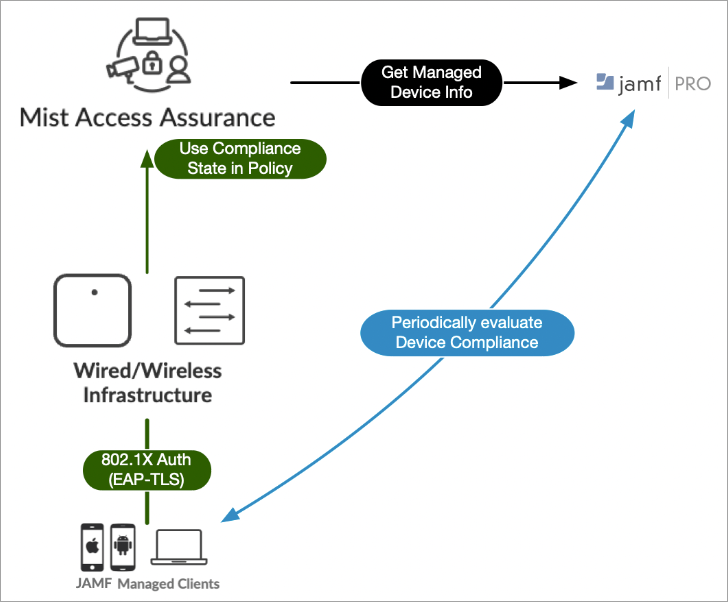 의 JAMF 평가
JAMF 디바이스 데이터 검색
Mist Access Assurance는 다음과 같은 방법으로 JAMF 매니지드 디바이스 데이터를 검색합니다.
-
액세스 보증은 이전에 인증된 모든 매니지드 클라이언트에 대해 2시간마다 JAMF에 대한 API 기반 폴링 메커니즘을 사용합니다. 규정 준수 상태 정보는 빠른 검색을 위해 캐시에 저장됩니다.
-
정보 검색은 대역 외, 즉 추가적인 지연을 방지하기 위해 인증 프로세스 후에 수행됩니다. 최초 디바이스 온보딩 이후 정보는 2시간마다 업데이트됩니다.
-
디바이스 규정 준수 상태가 변경되면 Mist Access Assurance는 자동으로 인증 변경을 트리거하여 정책을 다시 실행하고 해당 작업을 적용합니다.
-
JAMF 매니지드 디바이스를 무선 네트워크에 연결하는 주니퍼 Mist 액세스 포인트(AP)의 펌웨어 버전은 0.14 이상이어야 합니다.
Mist Access Assurance는 클라이언트 인증 중에 다음 정보를 사용하여 클라이언트를 JAMF의 디바이스 레코드와 일치시킵니다.
- 비무작위 MAC 주소—이 방법은 EAP-TTLS 또는 EAP-TLS 인증과 함께 사용할 수 있습니다. 클라이언트 MAC 디바이스가 JAMF에 있는 디바이스 MAC과 일치합니다. 무선 프로파일의 경우, MAC 무작위화 또는 회전이 비활성화되어 있는지 확인합니다. 참고:
iOS 장치에는 기본 이더넷 NIC가 없으므로 이 방법은 무선으로 연결된 iOS 장치에만 유용합니다.
- SAN:DNS 인증서 속성으로 인코딩된 JAMF 디바이스 UDID입니다. 그림 2 는 구성 프로필에서 UDID의 위치를 보여줍니다.
그림 2: 고유 디바이스 ID
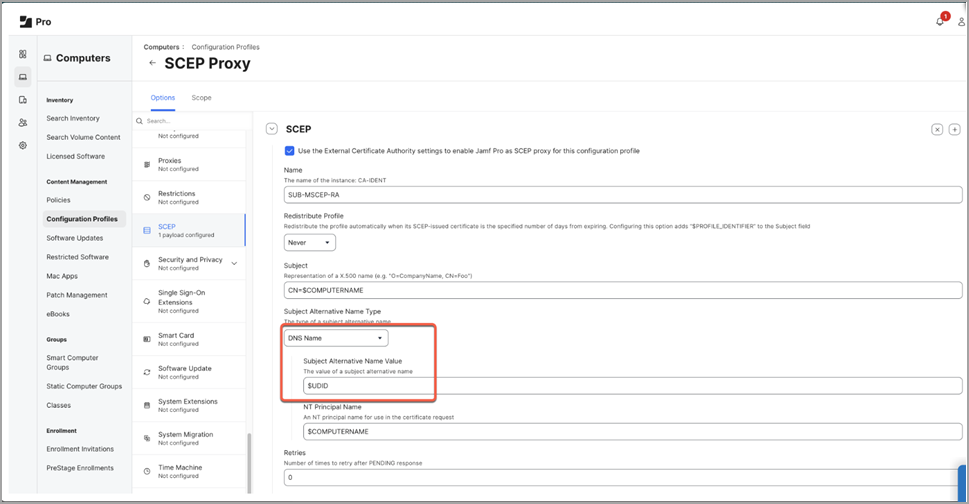 찾기
JAMF Pro에서 클라이언트 ID 및 암호 생성
타사 애플리케이션의 스크린샷은 게시 당시에 정확합니다. 향후 스크린샷이 언제 정확할지 여부를 알 수 있는 방법은 없습니다. 이러한 화면 또는 관련 워크플로우의 변경 사항에 대한 지침은 타사 웹 사이트를 참조하십시오.
- Mist Access Assurance 커넥터에 대한 역할을 생성하고 권한을 할당합니다.
그림 3: API 역할 및 클라이언트
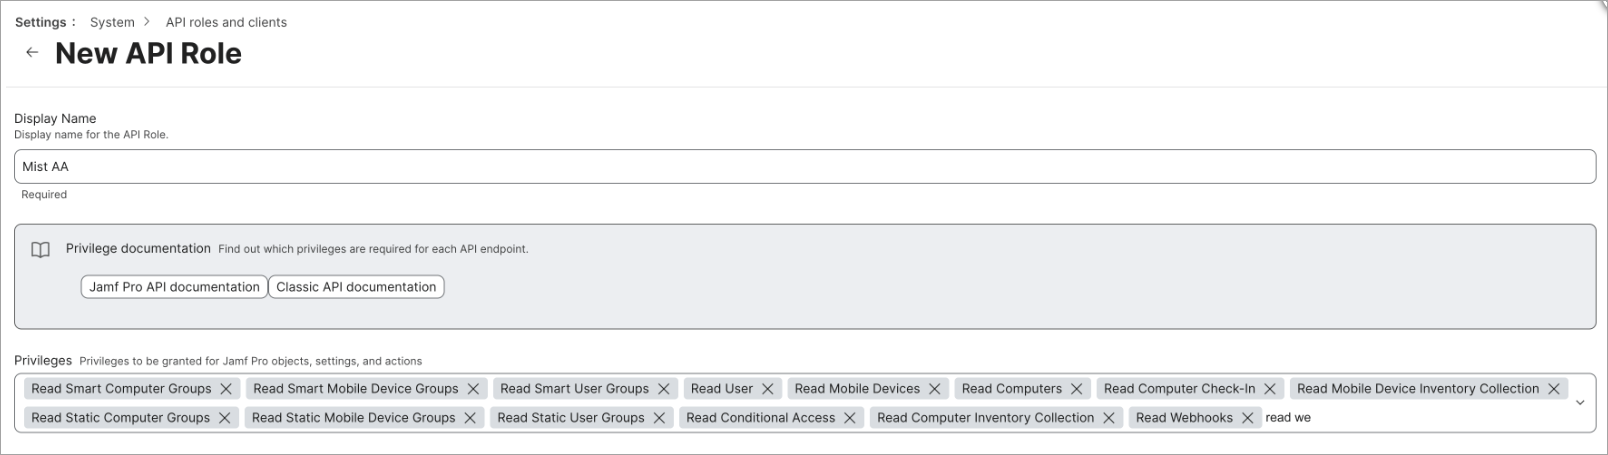 구성
다음과 같은 읽기 전용 권한을 할당합니다.
- 컴퓨터 체크인 읽기
- 모바일 디바이스 읽기
- 컴퓨터 읽기
- 모바일 디바이스 인벤토리 수집 읽기
- 정적 사용자 그룹 읽기
- 정적 컴퓨터 그룹 읽기
- 모바일 디바이스 셀프 서비스 읽기
- 읽기 조건부 액세스
- 스마트 컴퓨터 그룹 읽기
- 컴퓨터 인벤토리 수집 읽기
- 스마트 모바일 디바이스 그룹 읽기
- 스마트 사용자 그룹 읽기
- 사용자 읽기
- 웹훅 읽기
- API 클라이언트 탭으로 이동하여 새 클라이언트를 추가합니다.
그림 4: 새 API 클라이언트
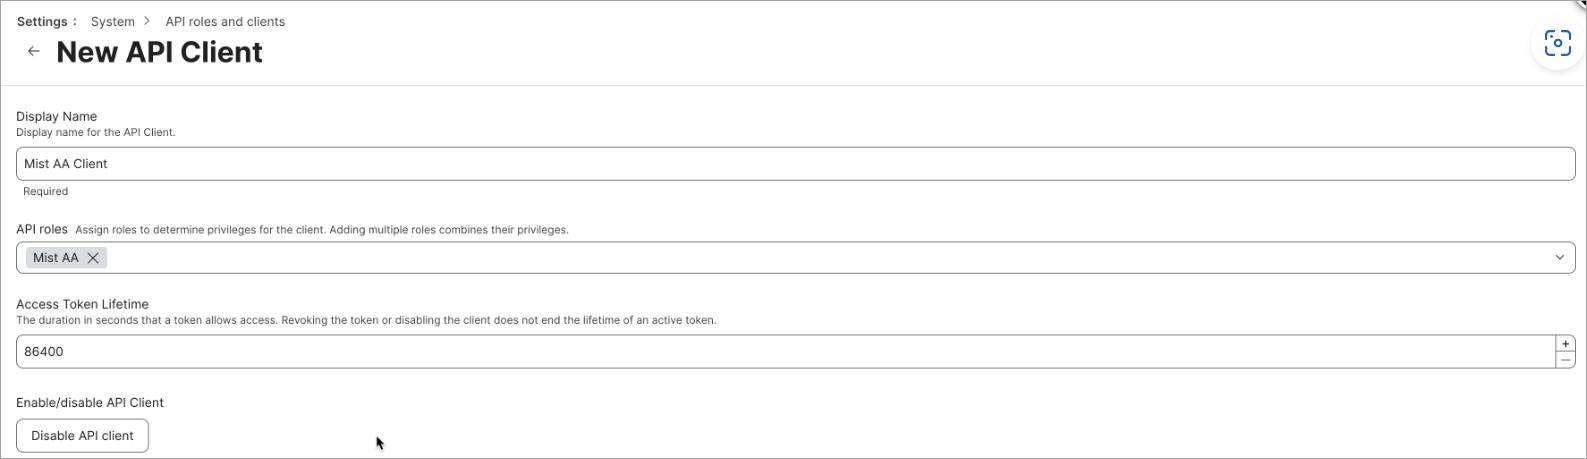 구성
이전 단계에서 만든 API 역할을 선택하고 액세스 토큰 새로 고침 시간(예: 24시간)을 설정합니다. 그런 다음 API 클라이언트 활성화/비활성화를 클릭하여 API 클라이언트 활성화로 전환합니다.
- 세부 정보를 저장하고 다음 페이지에서 클라이언트 암호 생성을 클릭합니다.
그림 5: 클라이언트 암호
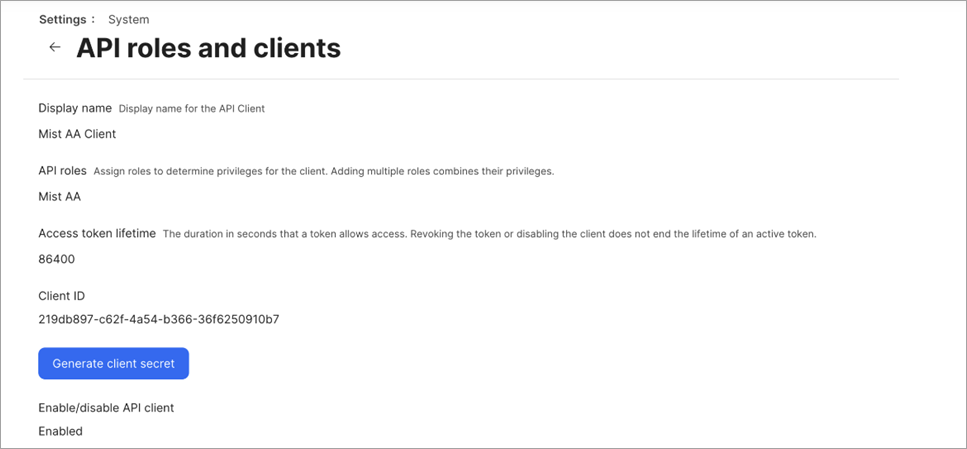 생성
클라이언트 암호가 생성됩니다.
- 클라이언트 ID와 암호를 모두 복사하여 나중에 검색할 수 있도록 안전한 위치에 저장합니다.
그림 6: 클라이언트 암호 세부 정보
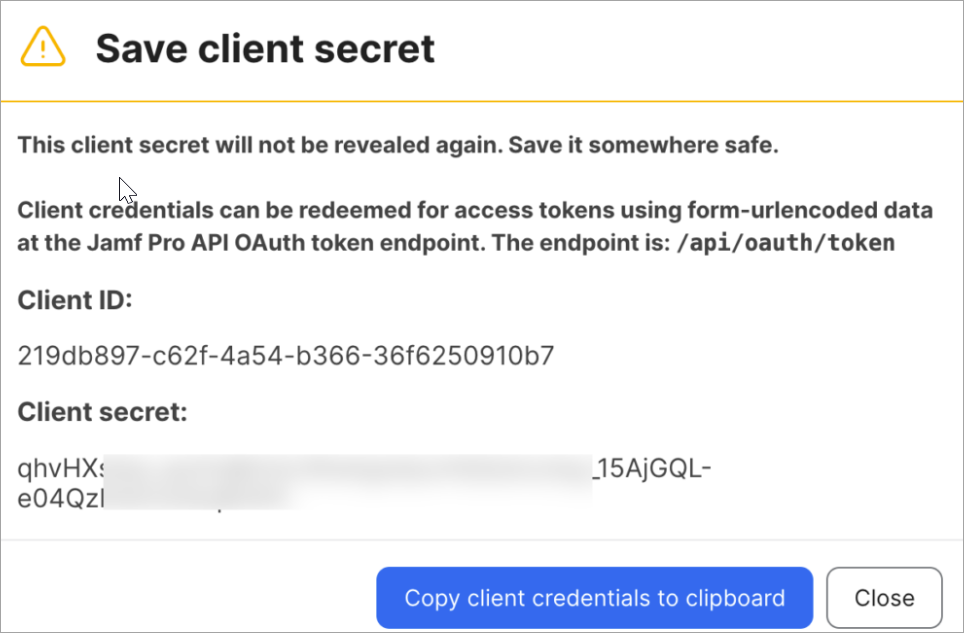
JAMF Pro 계정을 Mist Access Assurance에 연결
- ID 공급자 페이지에서 연결된 계정 섹션까지 아래로 스크롤하고 계정 연결을 클릭하여 JAMF Pro를 선택합니다.
그림 7: JAMF Pro 계정에
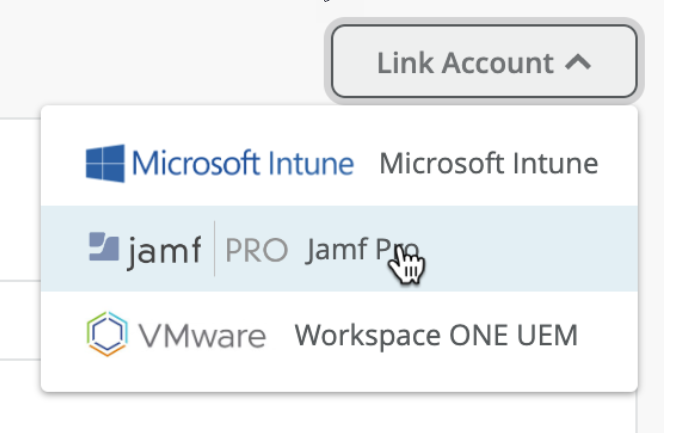 연결
- 계정 연결 팝업 창에서 세부 정보를 입력합니다. 그림 8 은 링크 계정 세부 정보의 예를 보여줍니다.
그림 8: JAMF Pro
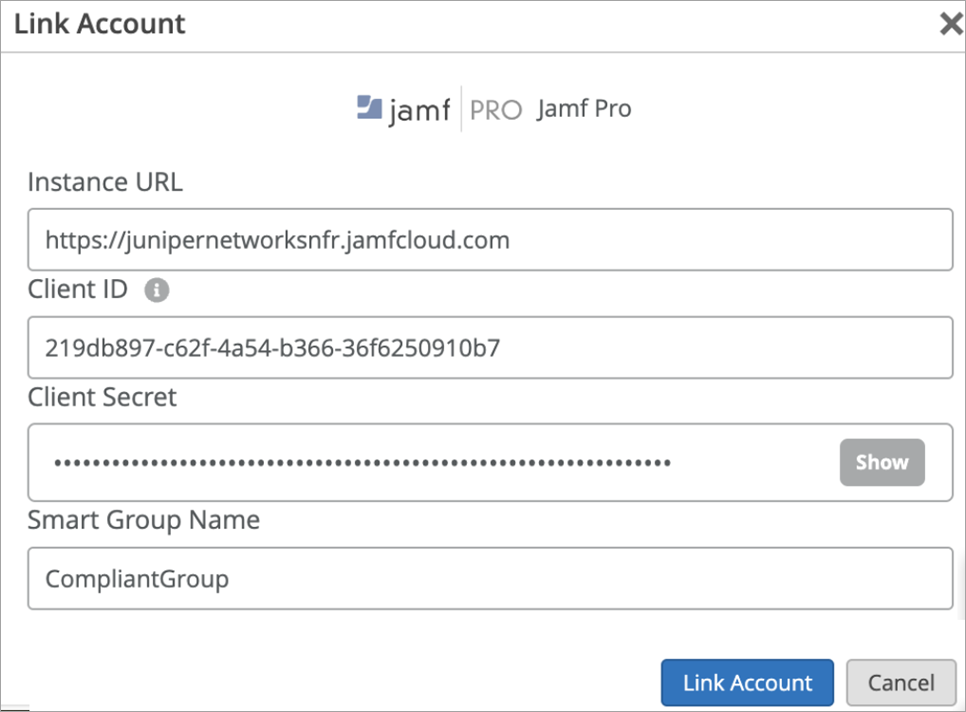 연결에 대한 세부 정보
- Instance URL—JAMF Pro 인스턴스 URL. 예: https://<yourjamfurl>.com.
인스턴스 URL 필드에서 후행 /을 제거합니다.
- 클라이언트 ID - JAMF Pro 대시보드에서 클라이언트 ID 및 암호를 생성하는 동안 생성된 클라이언트 ID.
- 클라이언트 암호 - JAMF Pro 대시보드에서 클라이언트 ID 및 암호를 생성하는 동안 생성된 클라이언트 암호입니다.
- 스마트 그룹 이름 - 일치시킬 스마트 그룹 이름입니다. JAMF Pro를 사용하면 관리되는 컴퓨터, 모바일 장치 또는 사용자에 대한 그룹을 만들 수 있습니다. 스마트 그룹(컴퓨터 및 모바일 디바이스 스마트 그룹 모두)은 동적 규칙 기반 매칭을 제공하며, 이를 통해 소프트웨어 실행, 관리 디바이스의 OS 버전과 같은 정책을 설정할 수 있습니다. 클라이언트가 JAMF에서 발견되고 선택된 스마트 그룹의 일부인 경우 MDM을 준수하는 것으로 간주됩니다.참고: JAMF 계정 연결 중에 액세스 보증은 JAMF Pro의 컴퓨터 스마트 그룹에 대해서만 스마트 그룹 이름을 확인합니다. JAMF는 컴퓨터와 모바일 장치 모두에 대해 스마트 그룹을 지원하지만 연결을 완료하려면 컴퓨터 아래에 스마트 그룹이 있어야 합니다. 모바일 장치만 관리되는 경우 동일한 이름의 컴퓨터 스마트 그룹을 만듭니다(더미 그룹으로 충분함).
- Instance URL—JAMF Pro 인스턴스 URL. 예: https://<yourjamfurl>.com.
연결이 완료되면 그림 9와 같이 마지막 동기화 상태 및 시간을 볼 수 있습니다.
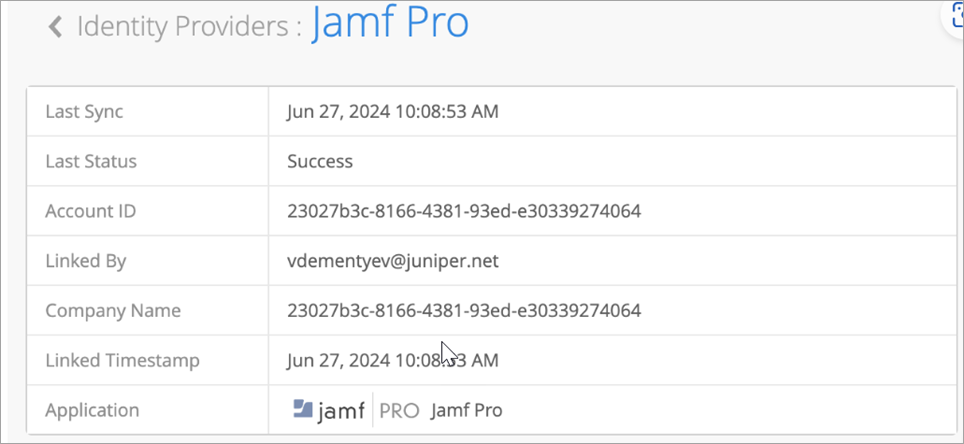
검증
주니퍼 Mist 포털에서 클라이언트 이벤트 모니터링 > > 이동하여 정보를 확인합니다. Client Insights에서 그림 10과 같이 iOS 관리 장치에 대해 MDM 조회가 수행되는 것을 볼 수 있습니다.
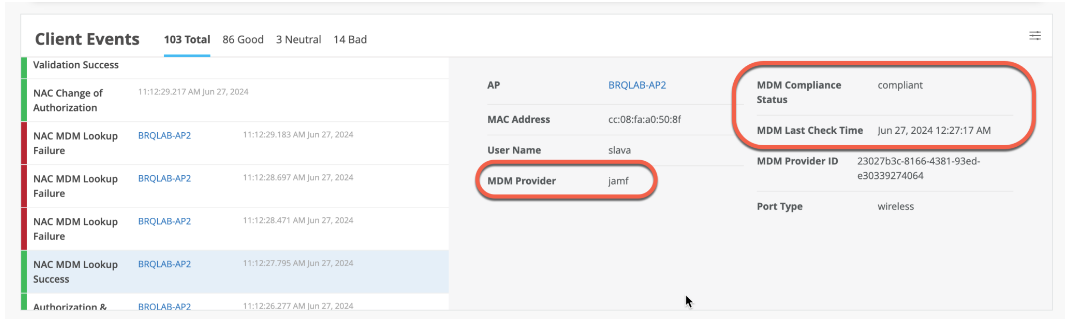
새 클라이언트에 대한 초기 MDM 조회 중에 조회는 초기 인증 후에 수행됩니다. MDM 상태가 변경되면 Mist Access Assurance는 CoA를 시작하여 클라이언트를 재인증하고 올바른 정책을 적용합니다. 후속 인증 시 NAC는 주기적으로 업데이트되는 MDM 캐시를 사용하여 2시간마다 변경 사항을 반영합니다. 그림 11 은 컴플라이언스 상태 변경의 샘플을 보여줍니다.