Help us improve your experience.

Let us know what you think.

Do you have time for a two-minute survey?


IDプロバイダーとユーザーの追加

ポータルユーザーの認証に使用するIDプロバイダ(IdP)を追加するには、次の手順に従います。

IdPを組織に追加してから、カスタムロールを追加し、不要なローカルアカウントを削除し、ユーザーに初回ログイン手順を提供します。

注:

SSOを設定するには、スーパーユーザー管理者ロールが必要です。

IDプロバイダーを追加するには:

  1. ジュニパー Mistポータルの左側のメニューで、組織>管理>設定を選択します。
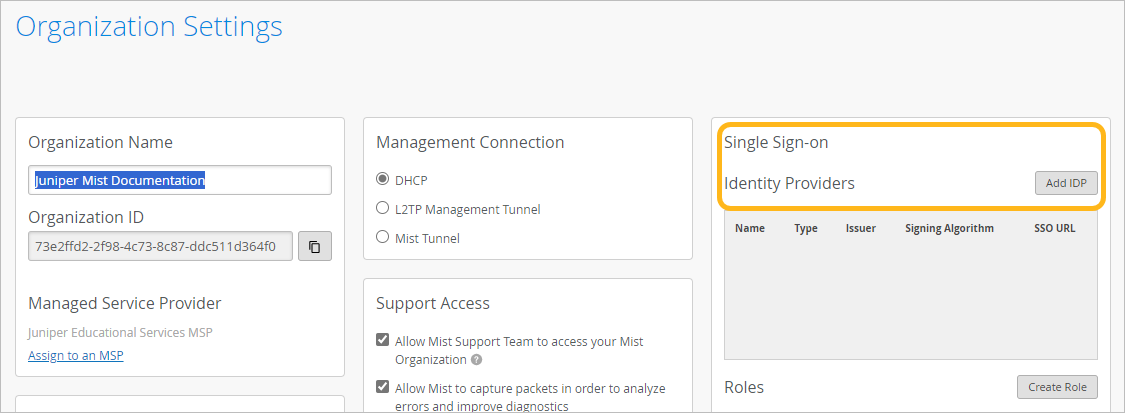
  2. IDプロバイダーセクションで、IDPの追加をクリックします。
    Organization Settings page showing fields for organization name, ID, MSP assignment, management connection, support access, SSO IDP management, and role creation.
  3. IDプロバイダーの作成ウィンドウで、次の手順に従います。
    1. 名前を入力し、 追加をクリックします。
    2. [名前IDの形式]で、使用する形式を選択します。
      ほとんどの人は、名前 ID に電子メール アドレスを使用します。IdPユーザーアカウントに別の識別子を使用する場合は、 未指定を選択します。
    3. IdPのポータルでSAML 2.0の統合を完了するために必要な ACS URL (アサーションコンシューマーサービスURL)をコピーします。
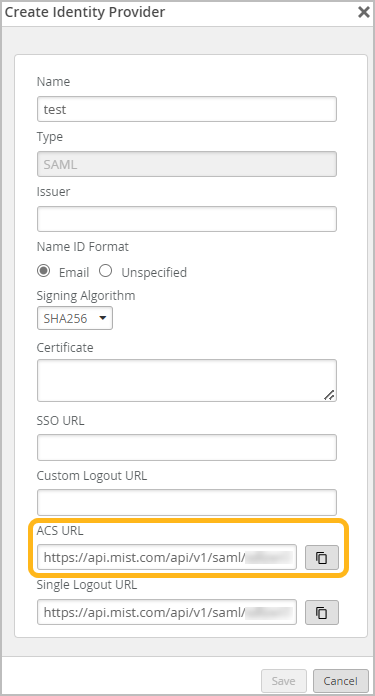
      Configuration form for creating a SAML-based identity provider, including fields for name, issuer, name ID format, signing algorithm, certificate, SSO URL, custom logout URL, ACS URL, single logout URL, and save and cancel buttons.
    4. この手順の後半でこのウィンドウに戻ることができるように、「IDプロバイダの作成」ウィンドウを開いたままにしておきます。
  4. IdPポータルにアクセスし、以下のタスクを完了します。
    • この統合を使用してジュニパー Mistポータルに認証するユーザーのユーザーアカウントとロールを設定します。

    • ジュニパーMistのSAML 2.0 SSO統合を作成します。

      注:

      IDPがジュニパー Mistからのメタデータを必要とする場合は、「 SAML 2.0統合用のジュニパー Mistメタデータの取得」を参照してください。

    • SAML 2.0 SSO 統合から次の情報を取得します。

      • 署名アルゴリズム

      • 発行者

      • SSO URL

    • 証明書をダウンロードします。

  5. ジュニパー Mist の ID プロバイダーの作成に戻り、SAML 2.0 SSO 統合からの情報を使用して、以下のフィールドに入力します。
    • 署名アルゴリズム—IdP SAML 2.0統合で選択したものと同じ署名アルゴリズムを選択します。

    • 発行者

    • SSO URL

    • 証明書—ダウンロードした証明書を開きます。テキスト全体をコピーして、このフィールドに貼り付けます。 BEGIN CERTIFICATE と END CERTIFICATE 行を含めます。

    例:

    この例では、右側の Microsoft Azure フィールドの値を入力して、左側の ジュニパー Mist フィールドに入力する方法を示しています。
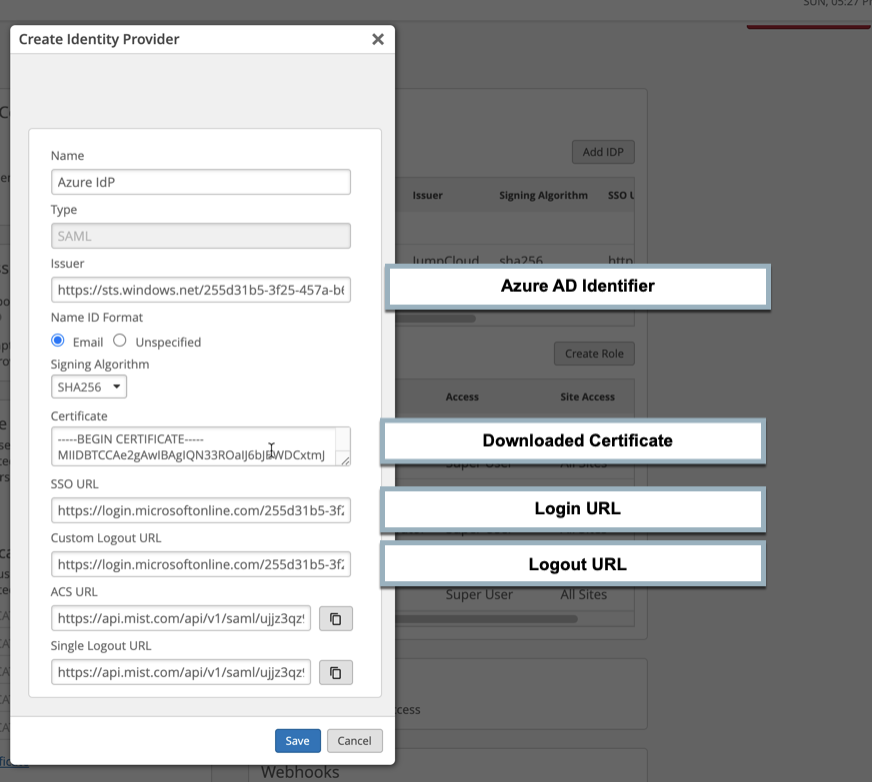
    Configuration interface for creating an Identity Provider using SAML, showing fields for Name, Type, Issuer URL, Name ID Format, Signing Algorithm, Certificate, SSO URL, Custom Logout URL, ACS URL, Single Logout URL, and buttons to save or cancel. Labels highlight key fields.

  6. 「保存」をクリックして設定を保存し、ウィンドウを閉じます。
  7. ユーザーアクセスを確保するには、以下の要件をすべて満たします。
    • カスタムロールを作成します。 SSO経由でジュニパーMistにアクセスするユーザーのIdPロールに対応するカスタムロールを作成します。ユーザーロールによって、ユーザーがアクセスできるポータル機能が決まります。カスタムロールの詳細については、「 シングルサインオンアクセス用のカスタムロールの作成」を参照してください。

    • ローカルアカウントを削除します。1つのスーパーユーザーアカウントを除き、Mist組織で以前に作成された管理者アカウントを削除します。

      理由は次のとおりです。

      ユーザーの認証にはMistの代わりにIdPを使用する必要があるため、以前に作成されたMistアカウントは役に立ちません。誰かがSSOを使用してログインすると、そのメールアドレスはSSO IdPに「リンク」され、SSO設定が削除されない限り、以前に作成されたローカルアカウントはSSO使用できません。

      緊急バックアップとして、スーパーユーザーロールを持つローカルアカウントを1つ用意することをお勧めします。このようにして、SSOの問題が発生した場合に、1人がローカルアカウントを使用してMist組織にアクセスできるようになります。

      1 つのメールアドレスを SSO とローカル アカウントの両方に使用することはできないため、ローカル アカウントは SSO で使用するメールアドレスとは異なるメールアドレスで設定する必要があります。例えば、ローカルアカウントには個人のメールアドレスを使用し、SSOアカウントには仕事用のメールアドレスを使用します。

      • スーパーユーザーは、アカウントを削除できます。 ユーザーのアクセスを取り消すを参照してください。

      • 管理者は、誰でもMistアカウントに使用するメールアドレスを変更できます。 アカウント設定を参照してください。

    • 初回ログインの手順を提供します。 初回ログインプロセスをユーザーに理解してもらいます。ジュニパー Mist に初めてログインするときに、SSO URL または IdP ダッシュボードを使用してジュニパー Mist に接続する必要があります。この手順は、アカウントをSSOアカウントとして確立するための初回ログインにのみ必要です。その後、SSO URL を使用するか、ジュニパー Mist ポータル (manage.mist.com) に直接アクセスできます。

エラーが発生した場合は、「 IDプロバイダの設定に関する問題のトラブルシューティング」を参照してください。