JAMF Proとの統合
以下の手順に従って、JAMF ProでクライアントIDとシークレットを作成し、JAMF ProアカウントをジュニパーMist™組織にリンクして、統合を確認します。
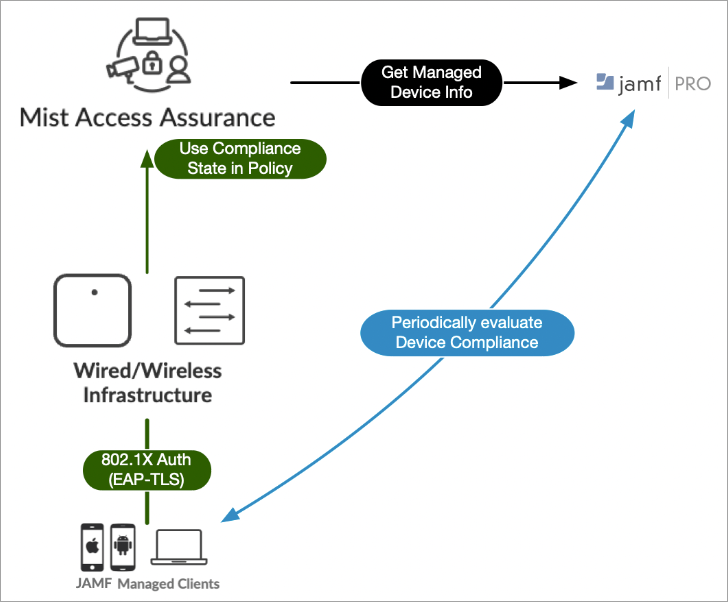
Mist Access Assuranceを使用すると、JAMF Pro Endpoint Managementプラットフォームにネイティブに統合して、マネージドエンドポイントのコンプライアンス状態を確認できます。
JAMFは、JAMF管理対象デバイス(MacBook、iPad、iPhone、その他のiOSデバイス)のコンプライアンスを評価します。評価は、MACbook用のスマートコンピューターグループ、iPadおよびiOSデバイスの用スマートデバイスグループを使用して、アンチウィルス、ファイアウォールの状態、ソフトウェアバージョンなどの存在について行われます。Mist Access Assuranceは、デバイスのコンプライアンス状態を取得し、その状態を認証ポリシールールで活用して体制評価を実行します。
JAMFデバイスデータの取得
Mist Access Assuranceは、以下の方法でJAMF管理対象デバイスのデータを取得します。
-
Access アシュアランスは、以前に認証されたすべての管理対象クライアントに対して、2時間ごとにJAMFに対するAPIベースのポーリングメカニズムを使用します。コンプライアンス状態の情報は、迅速に取得できるようにキャッシュされます。
-
情報の取得は、さらなる遅延を避けるために、アウトオブバンド、つまり認証プロセスの後に実行されます。最初のデバイスオンボーディング後、情報は2時間ごとに更新されます。
-
デバイスのコンプライアンスステータスが変更された場合、Mist Access Assuranceは自動的に認証の変更をトリガーしてポリシーを再実行し、それぞれのアクションを適用します。
-
JAMFが管理するデバイスを無線ネットワークに接続するジュニパー Mistアクセスポイント(AP)には、ファームウェアバージョン0.14以降が必要です。
Mist Access Assuranceは、クライアント認証時に以下の情報を使用して、クライアントをJAMFのデバイスレコードと照合します。
- 非ランダム化MACアドレス—この方法は、EAP-TTLSまたはEAP-TLS認証で使用できます。クライアントMACデバイスは、JAMFに存在するデバイスMACと照合されます。無線プロファイルでは、MACのランダム化またはローテーションが無効になっていることを確認します。注:
iOSデバイスにはネイティブイーサネットNICがないため、この方法は、無線で接続されているiOSデバイスでのみ有効です。
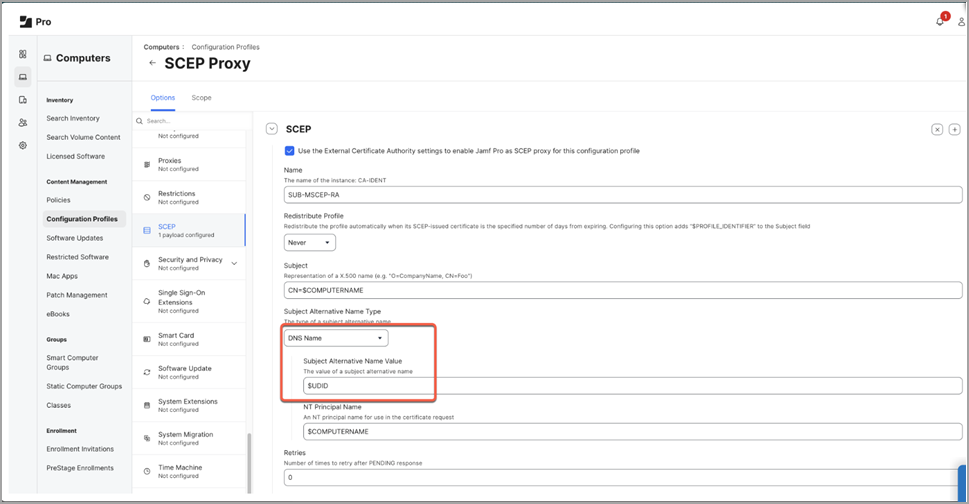
- SAN:DNS証明書属性でエンコードされたJAMFデバイスUDIDです。図2は、構成プロファイル内のUDIDの場所を示しています。
図2:一意のデバイスID
 を見つける
JAMF Pro でクライアント ID とシークレットを作成する
サードパーティ製アプリケーションのスクリーンショットは、公開時点のものです。スクリーンショットがいつ、または将来正確になるかを知る方法はありません。これらの画面の変更や関連するワークフローのガイダンスについては、サードパーティーのWebサイトを参照してください。
- Mist Access Assuranceコネクタのロールを作成し、権限を割り当てます。
図3:APIの役割とクライアントの設定
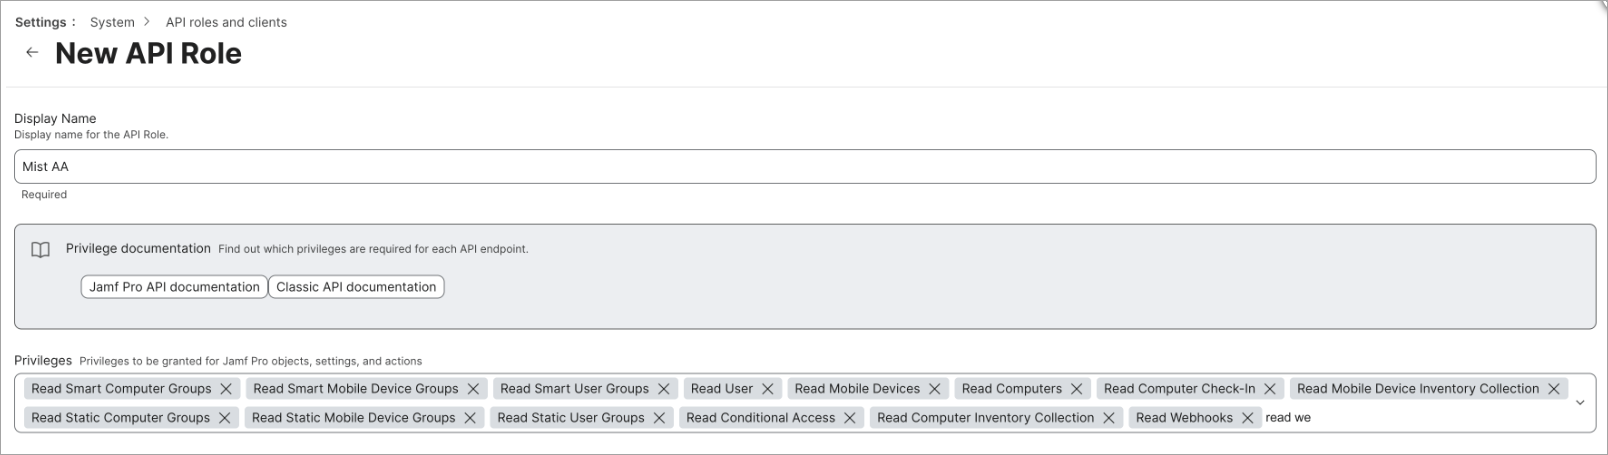 以下の読み取り専用パーミッションを割り当てます。
- コンピューターチェックインを読む
- モバイルデバイスの読み取り
- コンピューターを読み取る
- モバイルデバイスインベントリコレクションの読み取り
- 静的ユーザーグループの読み取り
- 静的コンピューターグループの読み取り
- モバイルデバイスセルフサービスを読む
- 読み取り条件付きアクセス
- スマートコンピューターグループの読み取り
- コンピューターインベントリコレクションの読み取り
- スマートモバイルデバイスグループを読む
- スマートユーザーグループの読み取り
- ユーザーを読み取り
- Webhooksを読む
- APIクライアントタブに移動し、新しいクライアントを追加します。
図4:新しいAPIクライアント
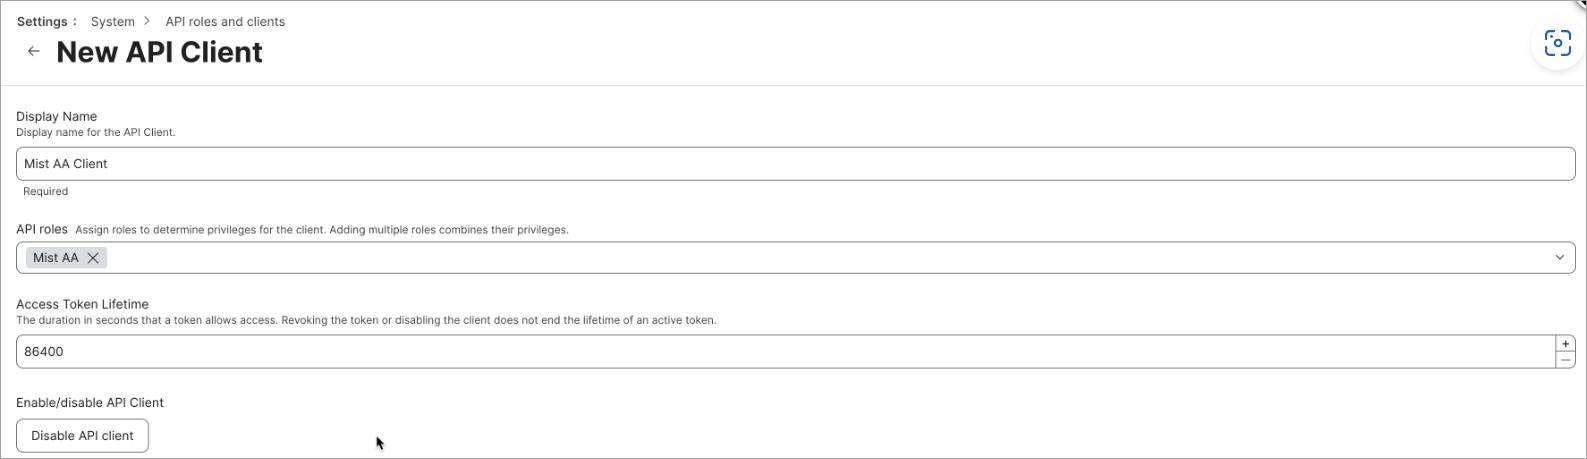 の設定
前の手順で作成したAPIロールを選択し、アクセストークンの更新時間(例:24時間)を設定します。次に、 APIクライアントを有効化/無効化 をクリックして、 APIクライアントを有効にするに切り替えます。
- 詳細を保存し、次のページでクライアントシークレットを生成をクリックします。
図5:クライアントシークレット
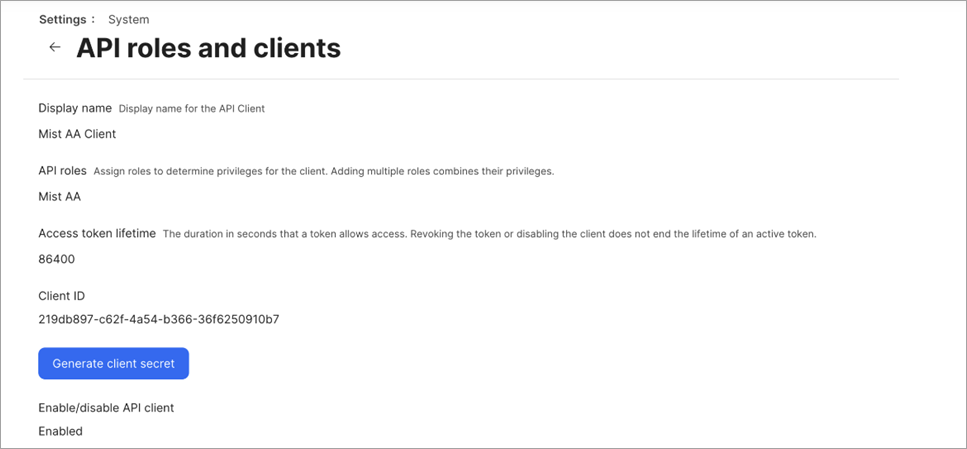 を生成する
クライアントシークレットが生成されます。
- クライアントIDとシークレットの両方をコピーし、後で取得できるように安全な場所に保存します。
図6:クライアントシークレットの詳細
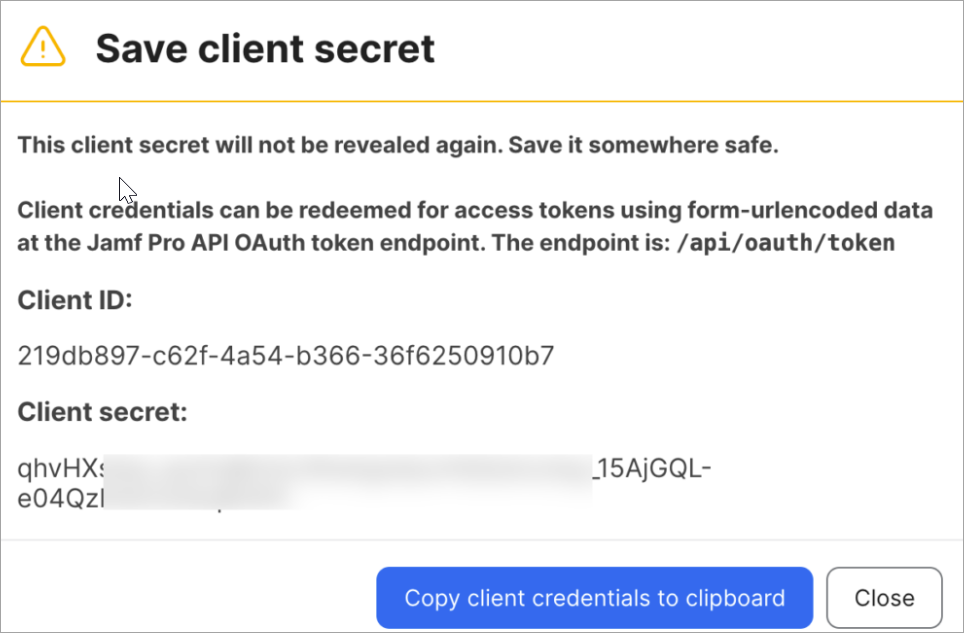
JAMF ProアカウントをMist Access Assuranceにリンク
- IDプロバイダページで、リンクされたアカウントセクションまで下にスクロールし、アカウントをリンクをクリックしてJAMF Proを選択します。
図7:JAMF Proアカウントへのリンク
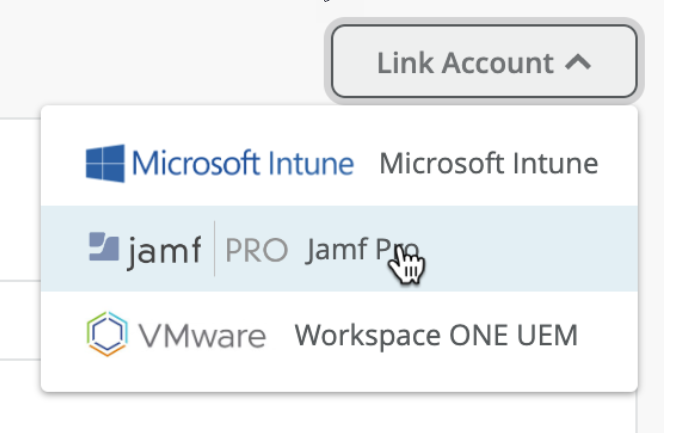
- アカウントのリンクポップアップウィンドウで、詳細を入力します。図8は、リンクアカウントの詳細の例を示しています。
図8:JAMF Pro
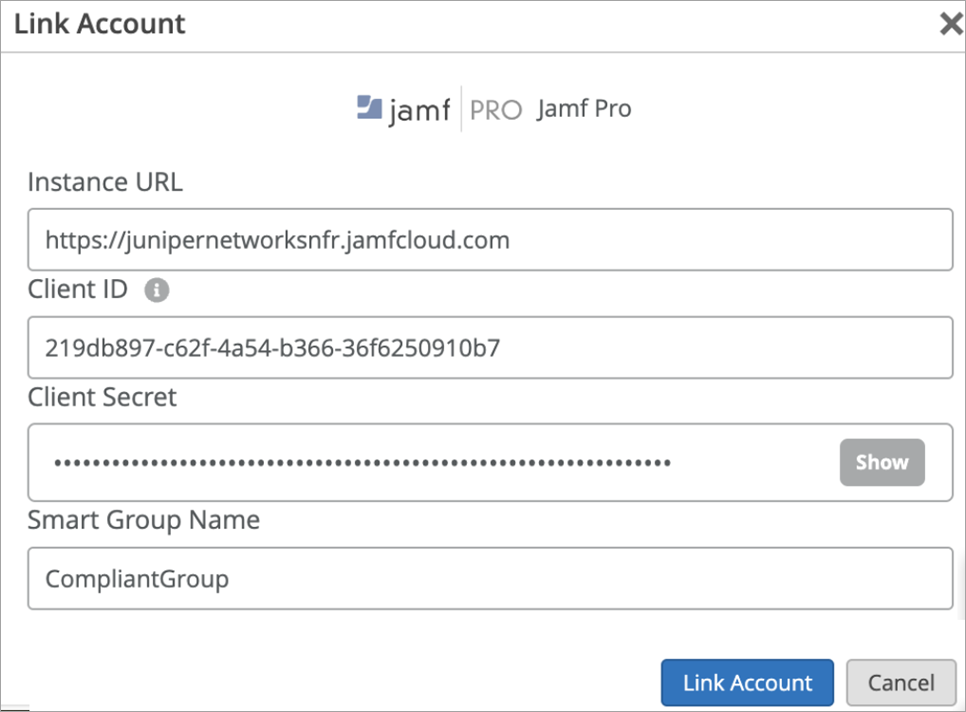 をリンクするための詳細
- インスタンスURL—JAMF ProインスタンスURL例:https://<yourjamfurl>.com
インスタンスURLフィールド内の末尾の/を削除します。
- クライアントID—JAMF ProダッシュボードでクライアントIDとシークレットを作成するときに生成されたクライアントID。
- クライアントシークレット—JAMF ProダッシュボードでクライアントIDとシークレットを作成するときに生成されたクライアントシークレット。
- スマートグループ名—照合するスマートグループ名JAMF Pro では、管理対象コンピューター、モバイルデバイス、またはユーザーのグループを作成できます。スマートグループ(コンピューターとモバイルデバイスのスマートグループの両方)は、動的なルールベースのマッチングを提供し、管理対象デバイスの実行ソフトウェア、OSバージョンなどのポリシーを設定できます。クライアントがJAMFで見つかり、選択したスマートグループの一部である場合、MDM準拠と見なされます。注:JAMFアカウントのリンク中、Access アシュアランスはJAMF Proのコンピュータースマートグループに対してのみスマートグループ名を検証します。JAMF はコンピュータとモバイルデバイスの両方でスマートグループをサポートしていますが、リンクを完了するには、スマートグループがコンピュータの下に存在する必要があります。モバイルデバイスのみが管理されている場合は、同じ名前のコンピュータースマートグループを作成します(ダミーグループで十分です)。
- インスタンスURL—JAMF ProインスタンスURL例:https://<yourjamfurl>.com
リンクが完了すると、 図9に示すように、最後の同期ステータスと時刻を確認できます。
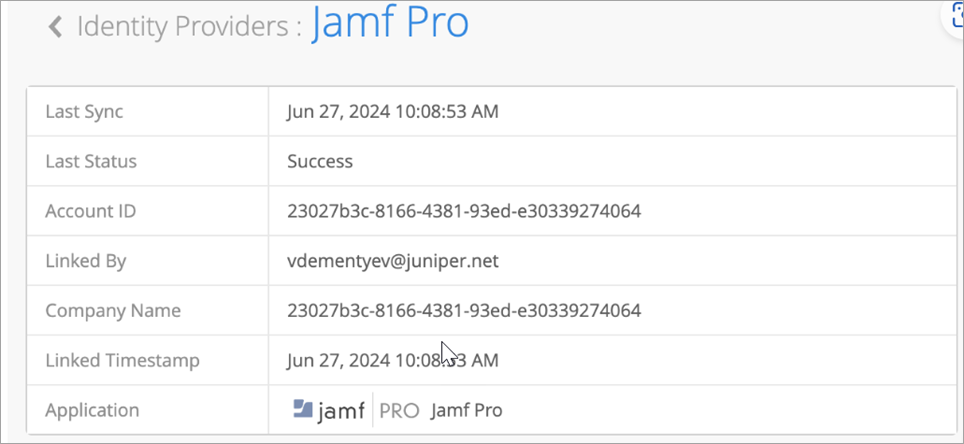
検証
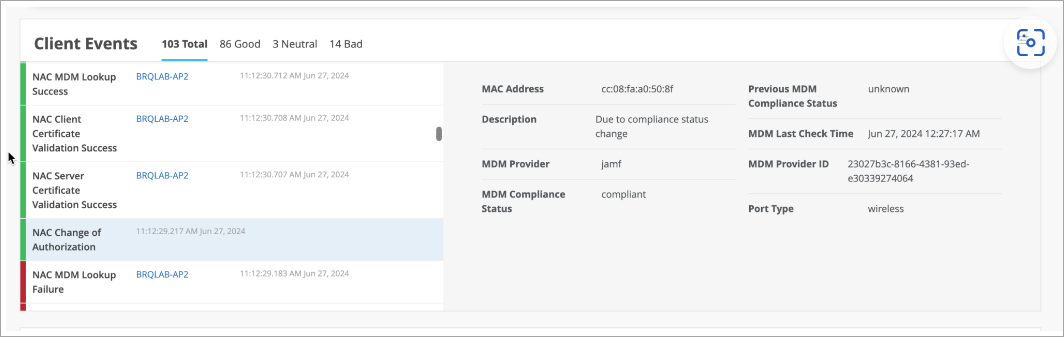
ジュニパー Mistポータルで、[> Insights > Client Eventsの監視]に移動して情報を確認します。Client Insights では、 図 10 に示すように、iOS 管理対象デバイスに対して MDM ルックアップが実行されていることがわかります。
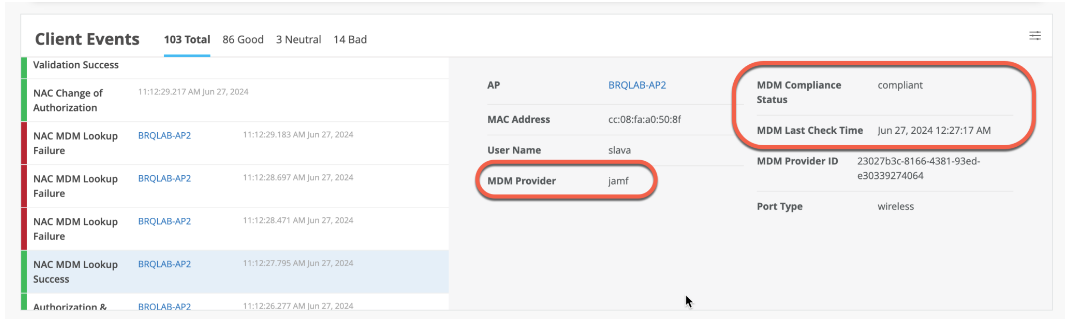
新規クライアントの初期MDMルックアップ中は、初期認証後にルックアップが実行されることに注意してください。MDMの状態が変更されると、Mist Access AssuranceはCoAを開始してクライアントを再認証し、正しいポリシーを適用します。その後の認証では、NACはMDMキャッシュを使用します。MDMキャッシュは定期的に更新され、2時間ごとに変更が反映されます。 図11 は、コンプライアンスステータスの変更の例を示しています。