Help us improve your experience.

Let us know what you think.

Do you have time for a two-minute survey?


認証ポリシーの設定

認証ポリシーを作成して、どのユーザーがネットワーク上のどのリソースにアクセスできるかを制御します。

ネットワークやアプリケーションへのアクセスを試みるエンドユーザーやデバイスを認証するには、認証ポリシーを使用してジュニパー Mist Access Assuranceを設定する必要があります。

ポリシーは、デバイスとユーザーがネットワークにアクセスし、ネットワークリソースを使用するために満たさなければならない一連のルールで構成されています。ジュニパー Mist Access Assuranceは、指定されたポリシー条件に基づいて認証要求を評価します。ユーザーまたはデバイスが条件を満たしている場合、ジュニパー Mist Access Assurance は、ユーザーまたはデバイスへのアクセスを許可または拒否するアクションを適用します。これらのアクションは、許可されたユーザーに属性(VLAN、ロール)も適用します。

ジュニパー Mist Access Assuranceでは、ポリシー一致基準として、また許可されたユーザーに対するポリシーアクションとして「ラベル」を使用します。認証ポリシーラベルページまたは認証ポリシーページでラベルを作成できます。詳細については、「 認証ポリシーラベルの設定」 を参照してください。

基本オプションを使用した認証ポリシーの作成

基本オプションを使用して認証ポリシーを作成するには:

  1. 左側のメニューから、 組織 > アクセス > 認証ポリシーを選択します。
  2. リソースとポリシーの識別に使用するラベルをまだ作成していない場合は、以下を実行します。
    1. ページの左上隅付近にある ラベルの作成 をクリックします。
    2. サイドパネルで、プロパティを入力します。
    3. 作成をクリックします。
      ラベルのプロパティについては、「 認証ポリシーラベルの設定」を参照してください。
  3. 認証ポリシーページの右上隅近くにあるルール の追加をクリックします。
  4. 既存のグループを選択するか、新しいグループを作成してポリシーを割り当てます。また、どのグループにもポリシーを割り当てないように選択することもできます。
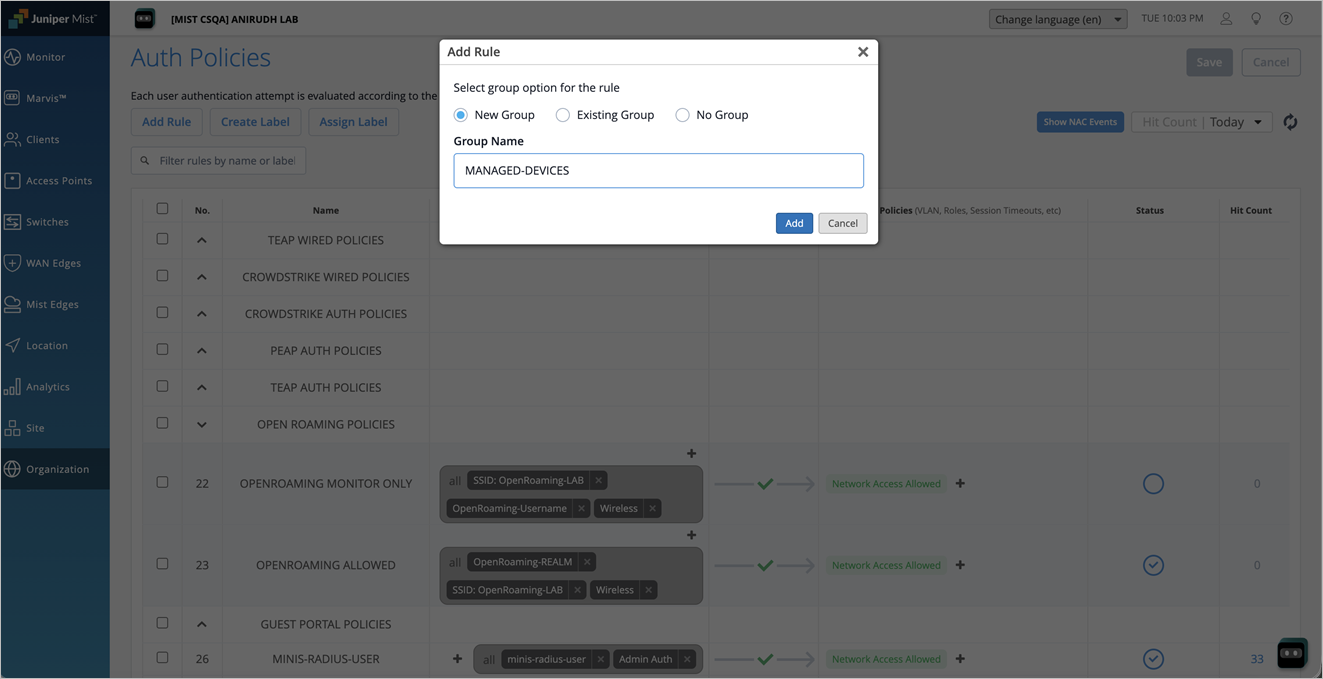
    Screenshot of Juniper Mist user interface showing authentication policies management. Add Rule pop-up is open with New Group selected and group name entered as MANAGED-DEVICES. Navigation menu includes options like Monitor, Marvis, Clients, Access Points, Switches, WAN Edges, Mist Edges, Location, Analytics, Site, and Organization.

    ポリシーを設定できる新しい行が追加されます。ポリシーをグループに割り当てると、そのグループの下にポリシーが表示されます。

  5. 名前列のフィールドをクリックし、ポリシー名を入力します。次に、青いチェックマークをクリックして変更を適用します。
  6. 一致条件、ポリシー、アクション(許可または拒否)を追加します。

    次の図は、認証ポリシーを設定するための基本的なオプションを示しています。

    図1:認証ポリシー設定オプションUser interface for configuring authentication policies in a network management system, featuring sections for policy name, match criteria, actions, assigned policies, and search fields for user attributes.
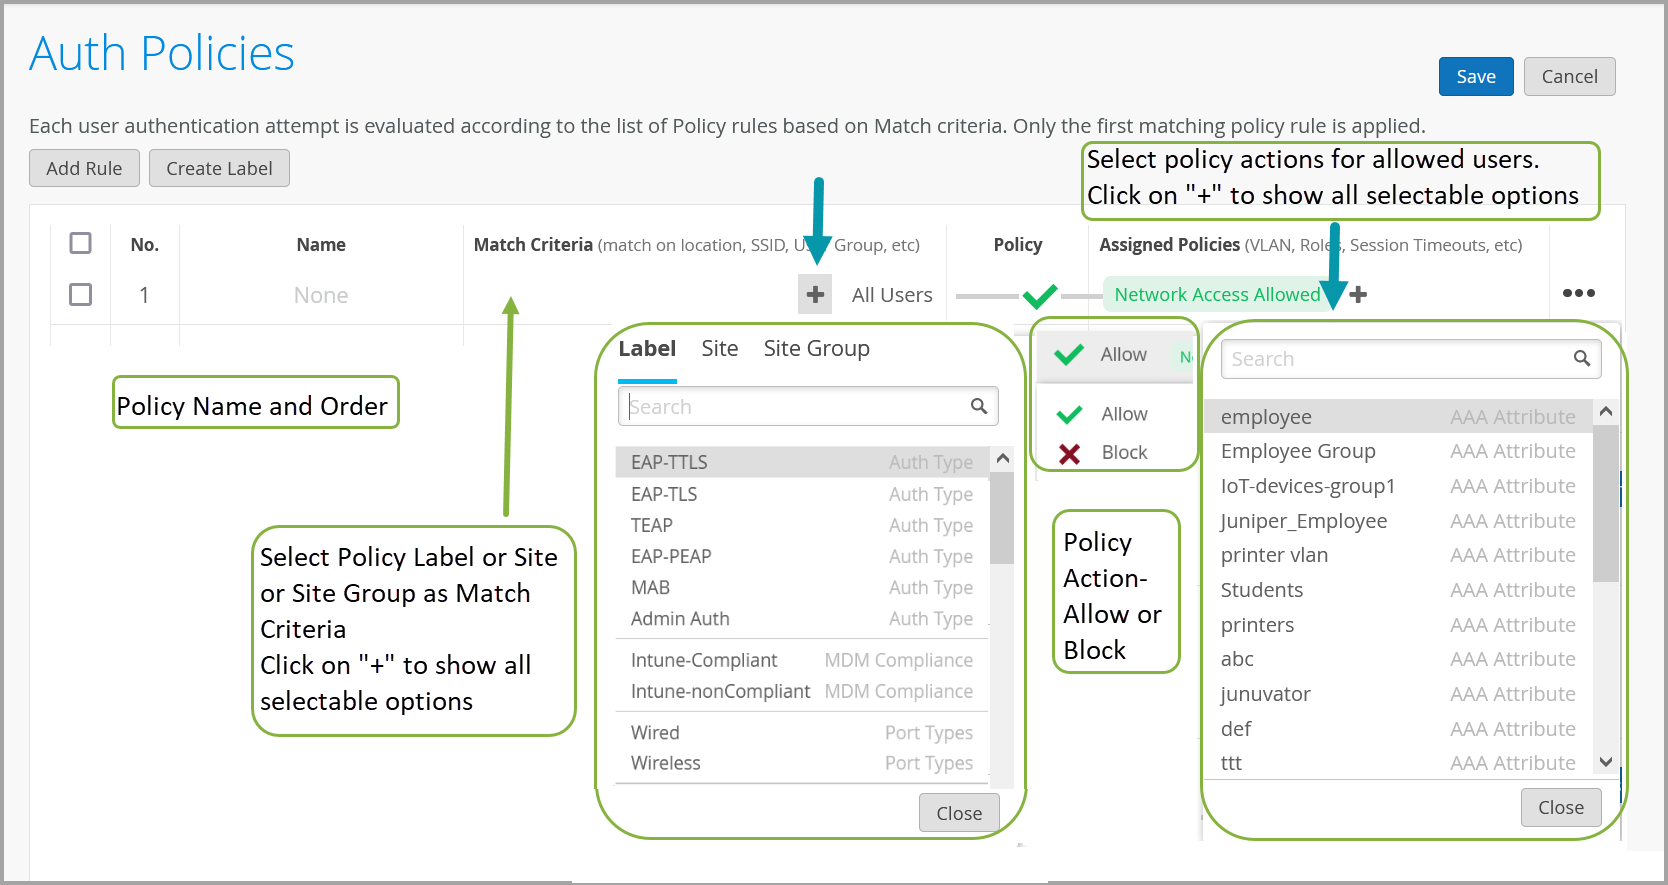
    一致基準として、ポリシーラベル、サイト、またはサイトグループを選択します。追加(+)をクリックして、使用可能なオプションを確認します。

    許可またはブロックを選択して、ポリシーアクションを指定します。

    許可されたユーザーに割り当てられたポリシーを指定します。追加(+)をクリックして、使用可能なオプションを確認します。

    次の表は、認証ポリシーの設定に使用する基本的なオプションについて説明しています。

    表1:認証ポリシーの基本オプション

    フィールド

    説明

    いいえ。

    ルール番号。

    名前

    英数字や特殊文字、アンダースコア、ダッシュなど、最大32文字を使用できます。

    一致条件

    ポリシーの一致条件。利用可能なリストからラベル、サイト、またはサイトグループを選択できます。 + アイコンをクリックして、ドロップダウンリストを表示します。

    または、 ラベルの割り当て ボタンをクリックして、一致条件またはポリシーを追加します。 詳細オプション: ラベルの割り当てウィンドウ

    ポリシー

    ポリシーアクション。以下のポリシーアクションのいずれかを選択します。

    • 許可

    • ブロック

    割り当てられたポリシー

    許可されたユーザーに対してポリシーアクションを適用します。ポリシーアクションを使用して、許可されたユーザーにロールやVLANなどの追加属性を割り当てることができます。ポリシーラベルを作成している場合、 + アイコンをクリックすると、ジュニパー Mistポータルにラベルが表示されます。

    ステータス ルールのステータスを設定します。
    • 有効—ルールは受信認証要求に対して評価され、一致が発生すると、対応する強制アクションが適用されます。

    • 無効—ルールは評価されません。

    • ドライラン—ルールは受信した認証要求に対して評価されますが、ルールに一致した場合、強制アクションは実行されません。ドライランルールが存在しなかったかのように、リクエスト処理はポリシーリスト内の次のルールに続行されます。
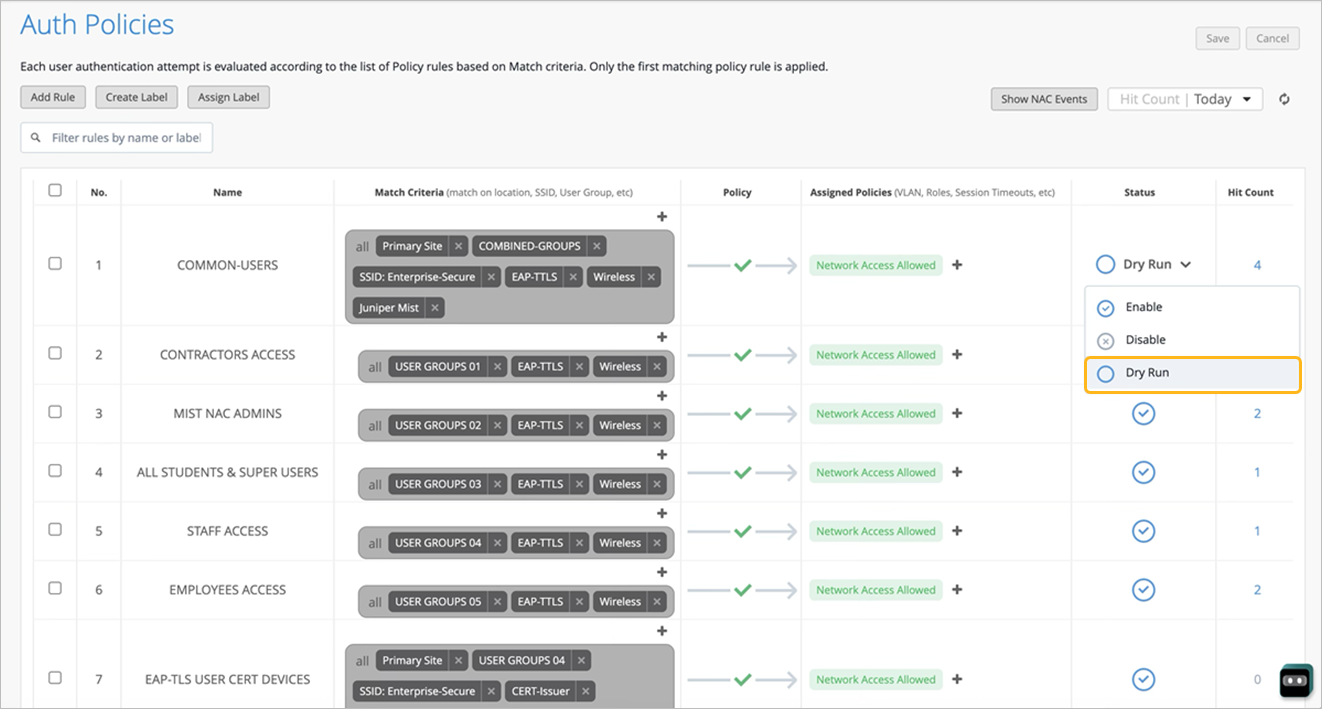
    User interface for managing authentication policies in a NAC system, showing a table with columns for rule number, policy name, match criteria, action, assigned policies, status, and hit count, with options to add, create, or filter policies. Dry Run status is highlighted for a policy.

    ルールとラベルを追加すると、ページに認証ポリシーがビジュアル表示されます。色分けやその他の手がかりは、ディスプレイを解釈するのに役立ちます。

    次に例を示します。

    • 緑はアクセスが許可されていることを示し、赤はアクセスが拒否されていることを示します。
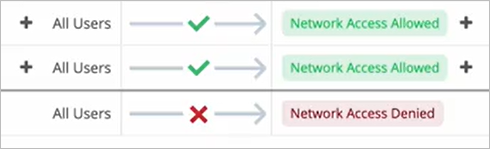
      Table of network access rules for users: All Users allowed twice with green checkmarks; All Users denied once with red X; plus symbols for adding or modifying rules.
    • [一致条件] セクションで、ユーザーやサイトなどのさまざまな種類のエンティティの条件を追加した場合、入れ子になったアイコンと単語ラベルは、どのラベルが "すべて一致" または "いずれか一致" の条件であることを示します。
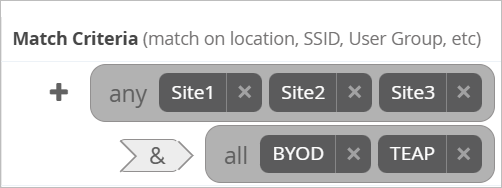
      Configuration interface for setting match criteria with Any condition including Site1 Site2 Site3 and All condition including BYOD TEAP using logical operators to define rules.
  7. 「保存」をクリックします。

詳細オプション: ラベルの割り当てウィンドウ

認証ポリシーを作成するときは、このトピックで前述した基本オプションを使用するか、ラベルの割り当てウィンドウで詳細オプションを使用できます。

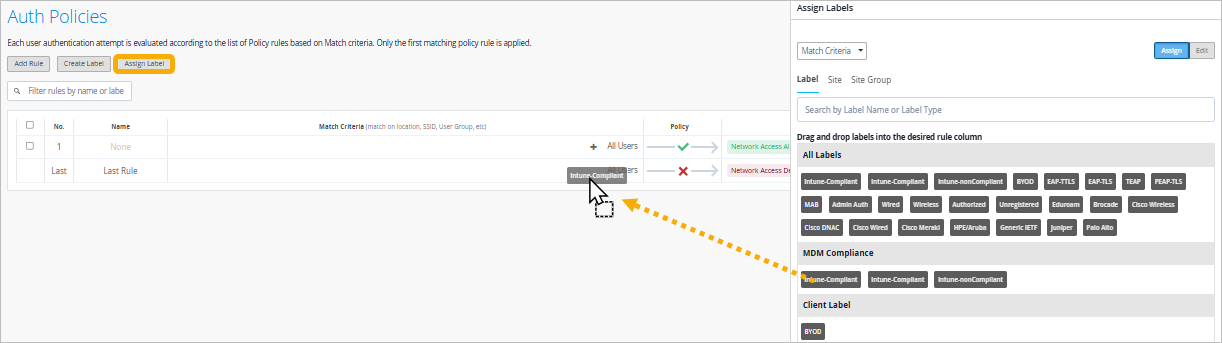
認証ポリシーページの左上隅付近にあるラベルの 割り当てをクリックします。次に、次の機能を使用します。

  • ラベルをルールにドラッグ&ドロップします。

    User interface for managing authentication policies, showing a list of policies with rule numbers, names, match criteria, and actions. Labels like Intune-Compliant can be assigned via drag-and-drop from the right panel.
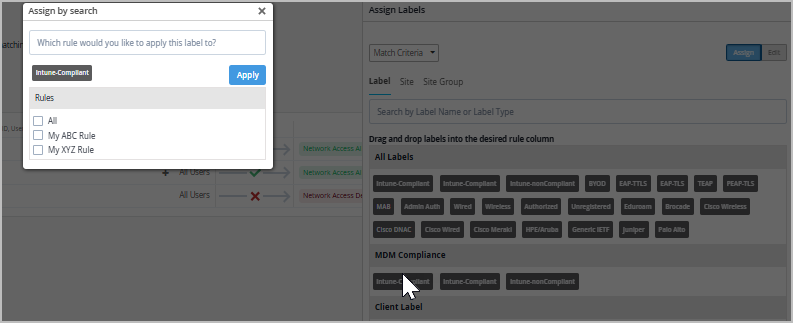
  • 複数のルールにラベルをバッチ割り当てします。

    Assign labels interface showing rule selection options on the left and drag-and-drop label assignment on the right. Cursor points to Intune-Compliant label under MDM Compliance.
  • 選択を割り当てられたポリシーに変更し、ポリシーをドラッグアンドドロップまたはバッチ割り当てします。

    Dropdown menu with options Match Criteria and Assigned Policies in a user interface.
  • ラベルを編集します。編集 ボタンをクリックします 。すべてのラベルに鉛筆アイコンが表示されます。変更するものをクリックします。ラベル名とプロパティを変更できます。
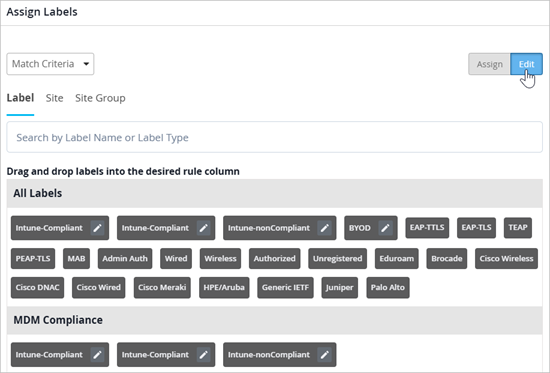
    User interface for assigning labels with sections for All Labels and MDM Compliance, showing drag-and-drop functionality, search, edit, and assign options, cursor pointing to Edit button.

    ラベルのプロパティについては、「 認証ポリシーラベルの設定」を参照してください。

NACイベントの監視
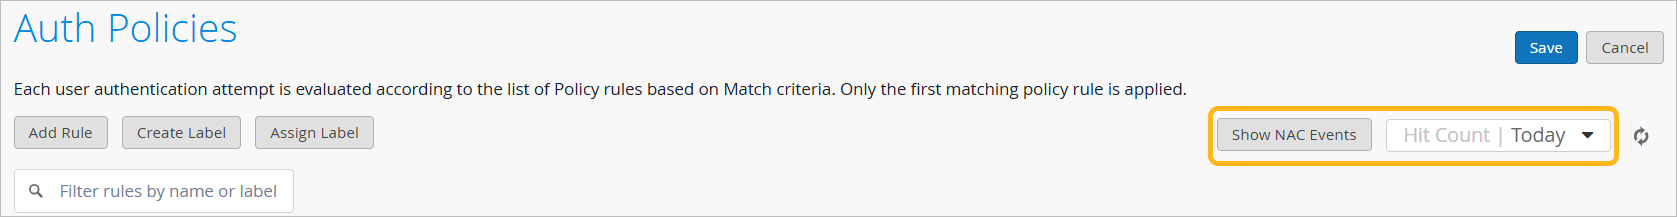
認証ポリシーページを使用して、ルールのNACイベントを監視できます。
Auth Policies interface for managing authentication rules, with options to add rules, create or assign labels, filter rules, view NAC events, and select hit count. Save and cancel buttons included.
  • ヒットカウント—この列には、ステータスが有効である場合、指定された期間中にルールが適用された回数が表示されます。ルールのステータスが Dry Run の場合、ヒットカウントはルールに一致したクライアントの数を示します。これは、本番環境にポリシー変更を実際に適用する前に、ポリシー変更による潜在的な影響を評価するのに役立ちます。ページの右上隅付近にある ヒットカウント ドロップダウンメニューを使用して、期間を変更できます。

  • NACイベントを表示—このボタンをクリックすると、認証ポリシーページを離れずに表示できます。イベントはオーバーレイウィンドウに表示されます。情報を表示した後、オーバーレイを閉じて、ポリシーの操作を再開します。