
このページの内容
セントラルWeb認証
Web認証は、クライアントのWebブラウザを中央のWeb認証サーバー(CWAサーバー)にリダイレクトすることで、ユーザーにネットワークへのアクセスを提供します。CWAサーバーが完全なログインプロセスを行います。ウェブ認証は、802.1X対応デバイスを持っているが、ネットワーク資格情報の期限切れなどの他の問題のために認証に失敗する通常のネットワークユーザーのフォールバック認証方法としても使用できます。
セントラルWeb認証について
Web認証は、Webブラウザーの要求を、ユーザーにユーザー名とパスワードの入力を求めるログインページにリダイレクトします。認証に成功すると、ユーザーはネットワークへのアクセスを許可されます。Web認証は、802.1Xに対応していないデバイスを使用してネットワークにアクセスしようとする企業サイトの訪問者などの一時的なユーザーにネットワークアクセスを提供するのに役立ちます。ウェブ認証は、802.1X対応デバイスを持っているが、ネットワーク資格情報の期限切れなどの他の問題のために認証に失敗する通常のネットワークユーザーのフォールバック認証方法としても使用できます。
Web 認証は キャプティブポータル を使用してスイッチ上でローカルに実行できますが、そのためには、ネットワーク アクセス デバイスとして使用する各スイッチで Web ポータル ページを設定する必要があります。セントラルWeb認証(CWA)は、クライアントのWebブラウザをセントラルWeb認証サーバー(CWAサーバー)にリダイレクトすることで、ログインプロセス全体を処理することで、効率性と拡張性の利点を提供します。
CWAは、MAC RADIUS認証でのみサポートされます。CWAは802.1X認証ではサポートされていません。
セントラルWeb認証プロセス
セントラルWeb認証は、ホストがMAC RADIUS認証に失敗した後に呼び出されます。ホストは、最初に 802.1X 認証を使用して認証を試みることができますが、セントラル Web 認証を試みる前に、MAC RADIUS 認証を試みる必要があります。スイッチは認証として動作し、AAA(認証、許可、アカウンティング)サーバーとRADIUSメッセージを交換します。MAC RADIUS 認証に失敗すると、スイッチは AAA サーバーから Access-Accept メッセージを受信します。このメッセージには、動的ファイアウォールフィルターとセントラルWeb認証用のリダイレクトURLが含まれています。スイッチは、ホストがIPアドレスを受信できるようにするフィルターを適用し、URLを使用してホストをWeb認証ページにリダイレクトします。
ホストはログイン資格情報の入力を求められ、許可可能な使用ポリシーに同意するように求められる場合もあります。Web認証が成功すると、AAAサーバーからChange of Authorization(CoA)メッセージが送信され、進行中の認証セッションの条件が更新されます。これにより、オーセンティケータは、制御ポートに適用されたフィルターまたはVLAN割り当てを更新して、ホストがLANにアクセスできるようにします。
セントラルWeb認証におけるイベントの順序は次のとおりです( 図1を参照)。
-
スイッチ(オーセンティケータ)に接続されたホストが、MAC RADIUS 認証を開始します。
-
MAC RADIUS 認証に失敗します。AAAサーバーは、スイッチにAccess-Rejectメッセージを送信する代わりに、動的ファイアウォールフィルターとCWAリダイレクトURLを含むAccess-Acceptメッセージを送信します。
-
ホストは、フィルターの条件により、DHCP リクエストの送信が許可されています。
-
ホストは、DHCP サーバーから IP アドレスと DNS 情報を受信します。AAAサーバーは、一意のセッションIDを持つ新しいセッションを開始します。
-
ホストがWebブラウザを開きます。
-
オーセンティケータは、CWAリダイレクトURLをホストに送信します。
-
ホストはCWAサーバーにリダイレクトされ、ログイン資格情報の入力を求められます。
-
ホストはユーザー名とパスワードを提供します。
-
Web認証に成功すると、AAAサーバーがCoAメッセージを送信して、制御ポートに適用されたフィルターまたはVLANの割り当てを承認し、ホストがLANにアクセスできるようにします。
-
オーセンティケータはCoA-ACKメッセージを返し、MAC RADIUS認証要求をAAAサーバーに送信します。
-
AAAサーバーは、セッションIDを適切なアクセスポリシーと照合し、ホストを認証するためにAccess-Acceptメッセージを送信します。
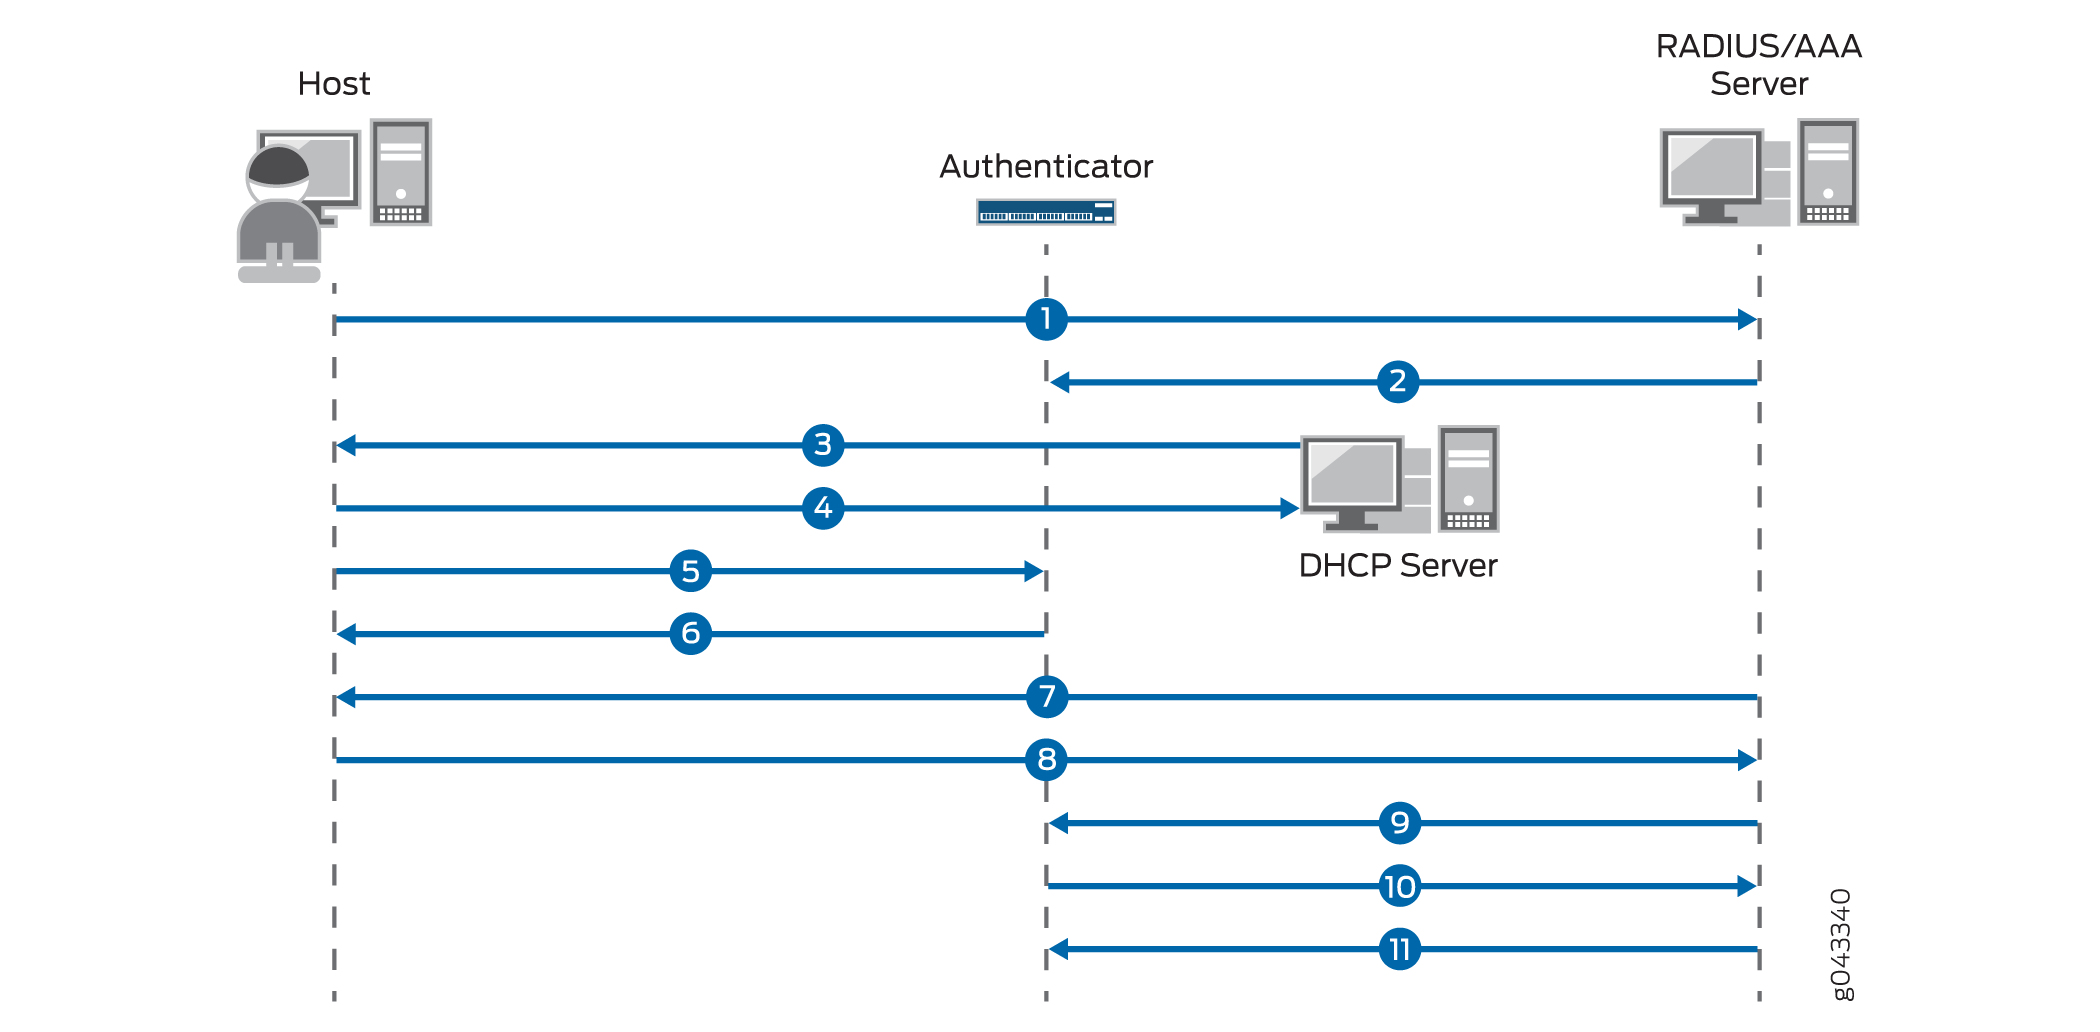
セントラルWeb認証用の動的ファイアウォールフィルター
セントラルWeb認証では、動的ファイアウォールフィルターを使用します。このフィルターはAAAサーバーで一元的に定義され、そのサーバーを介して認証を要求するサプリカントに動的に適用されます。このフィルターにより、ホストはDHCPを使用してIPアドレスを動的に取得できます。フィルターは、サーバーから送信されるAccess-Acceptメッセージに含まれるRADIUS属性を使用して定義します。フィルターは、ベンダー固有属性(VSA)であるジュニパー-スイッチング-フィルター属性、またはIETF RADIUS属性であるフィルター-ID属性のいずれかを使用して定義できます。
セントラルWeb認証にジュニパースイッチングフィルターVSAを使用するには、CWAサーバーの宛先IPアドレスを許可する正しい条件でフィルターを設定する必要があります。この設定は、AAAサーバー上で直接行われます。セントラルWeb認証にフィルターID属性を使用するには、AAAサーバーで値をJNPR_RSVD_FILTER_CWAとして入力します。この属性のフィルター条件は、セントラルWeb認証用に内部定義されているため、追加の設定は必要ありません。セントラルWeb認証用の動的ファイアウォールフィルターの設定についての詳細は、 セントラルWeb認証の設定を参照してください。
セントラルWeb認証用のリダイレクトURL
セントラルWeb認証では、オーセンティケータはリダイレクトURLを使用して、ホストのWebブラウザリクエストをCWAサーバーにリダイレクトします。リダイレクト後、CWAサーバーはログインプロセスを完了します。セントラルWeb認証用のリダイレクトURLは、AAAサーバーまたはオーセンティケータで設定できます。MAC RADIUS認証に失敗した後、セントラルWeb認証プロセスをトリガーするには、リダイレクトURLと動的認証フィルターが存在する必要があります。
リダイレクトURLは、ジュニパーRADIUS辞書の属性番号50であるジュニパー-CWA-リダイレクトVSAを使用することで、AAAサーバー上で一元的に定義できます。URLは、動的ファイアウォールフィルターを含む同じRADIUS Access-AcceptメッセージでAAAサーバーからスイッチに転送されます。[edit protocols dot1x authenticator interface interface-name ]階層レベルでredirect-urlCLIステートメントを使用することで、ホストインターフェイス上でローカルにリダイレクトURLを設定することもできます。リダイレクトURLの設定の詳細については、セントラルWeb認証の設定を参照してください。
関連項目
セントラルWeb認証の設定
セントラルWeb 認証は、ホストのWebブラウザをセントラルWeb 認証(CWA)サーバーにリダイレクトするフォールバック認証方法です。CWAサーバーは、ユーザーがユーザー名とパスワードを入力できるWebポータルを提供します。これらの資格情報がCWAサーバーによって検証されると、ユーザーは認証され、ネットワークへのアクセスが許可されます。
セントラルWeb認証は、ホストがMAC RADIUS認証に失敗した後に呼び出されます。スイッチは認証として動作し、動的ファイアウォールフィルターとセントラルWeb認証へのリダイレクトURLを含むAAAサーバーからRADIUS Access-Acceptメッセージを受信します。セントラルWeb認証プロセスがトリガーされるには、動的ファイアウォールフィルターとリダイレクトURLの両方が存在する必要があります。
セントラルWeb認証用の動的ファイアウォールフィルターの設定
動的ファイアウォールフィルターは、セントラルWeb認証で使用され、ホストがDHCPサーバーからIPアドレスを取得できるようにし、ホストがネットワークにアクセスできるようにします。フィルターは、Access-Acceptメッセージでオーセンティケータに送信されるRADIUS属性を使用してAAAサーバー上で定義されます。フィルターは、ベンダー固有属性(VSA)であるジュニパー-スイッチング-フィルター属性、またはIETF RADIUS属性であるフィルター-ID属性のいずれかを使用して定義できます。
-
セントラルWeb認証にジュニパースイッチングフィルターVSAを使用するには、AAAサーバー上で直接フィルター条件を設定する必要があります。フィルターには、CWAサーバーの宛先IPアドレスとアクション
allowを一致させるための条件を含める必要があります。次に例を示します。
001122334455 Auth-Type := EAP, Cleartext-Password :="001122334455" Session-Timeout = "300", Juniper-CWA-Redirect-URL = "https://10.10.10.10", Juniper-Switching-Filter = "Match Destination-ip 10.10.10.10 Action allow, Match ip-protocol 17 Action allow, Match Destination-mac 00:01:02:33:44:55 Action deny"注:スイッチは、リダイレクトURLのDNSクエリを解決しません。CWAサーバーの宛先IPアドレスを許可するには、ジュニパー-スイッチングフィルター属性を設定する必要があります。
-
セントラルWeb認証にFilter-ID属性を使用するには、AAAサーバー上の属性の値としてJNPR_RSVD_FILTER_CWAを入力します。この属性のフィルター条件は、セントラルWeb認証用に内部定義されているため、追加の設定は必要ありません。
次に例を示します。
001122334455 Auth-Type := EAP, Cleartext-Password :="001122334455"
        Session-Timeout = "300",
        Juniper-CWA-Redirect-URL = "https://10.10.10.10",
        Filter-Id = "JNPR_RSVD_FILTER_CWA",
AAAサーバー上の動的ファイアウォールフィルターの設定の詳細については、お使いのAAAサーバーのドキュメントを参照してください。
セントラルWeb認証用のリダイレクトURLの設定
セントラルWeb認証では、オーセンティケータはリダイレクトURLを使用して、ホストのWebブラウザリクエストをCWAサーバーにリダイレクトします。セントラルWeb認証用のリダイレクトURLは、AAAサーバー上またはホストインターフェイス上でローカルに設定できます。
-
AAAサーバーでリダイレクトURLを設定するには、ジュニパーRADIUS辞書の属性番号50であるジュニパー-CWA-リダイレクトVSAを使用します。URLは、動的ファイアウォールフィルターを含む同じRADIUS Access-AcceptメッセージでAAAサーバーからスイッチに転送されます。
次に例を示します。
001122334455 Auth-Type := EAP, Cleartext-Password :="001122334455" Session-Timeout = "300", Juniper-CWA-Redirect-URL = "https://10.10.10.10", Filter-Id = "JNPR_RSVD_FILTER_CWA",注:特別なFilter-ID属性JNPR_RSVD_FILTER_CWAを動的ファイアウォールフィルターに使用する場合、リダイレクトURLにはAAAサーバーのIPアドレス( 例:https://10.10.10.10)を含める必要があります。
-
ホストインターフェイスでローカルにリダイレクトURLを設定するには、次のCLIステートメントを使用します。
[edit]
user@switch# set protocols dot1x authenticator interface interface-name redirect-url
次に例を示します。
user@switch# show protocols dot1x
authenticator {
    authentication-name-profile auth1;
    interface {
        ge-0/0/1.0 {
            supplicant single;
            mac-radius;
            redirect-url https://10.10.10.10;
        }
    }
}
セントラルWeb認証を設定するためのガイドライン
セントラルWeb認証は、リダイレクトURLと動的ファイアウォールフィルターの両方が存在する場合にMAC RADIUS認証に失敗した後にトリガーされます。リダイレクトURLと動的ファイアウォールフィルターは、以下のいずれかの組み合わせで設定できます。
-
AAAサーバーは、CWAリダイレクトURLと動的ファイアウォールフィルターの両方をオーセンティケータに送信します。リダイレクトURLはジュニパーCWAリダイレクトVSAを使用してAAAサーバー上で設定し、動的ファイアウォールフィルターはジュニパースイッチングフィルターVSAを使用してAAAサーバー上で設定します。この場合、CWAサーバーの宛先IPアドレスを許可するようにフィルターを設定する必要があります。
-
AAAサーバーは動的ファイアウォールフィルターをオーセンティケータに送信し、リダイレクトURLはホストポートでローカルに設定されます。リダイレクトURLは
redirect-urlCLIステートメントを使用してオーセンティケータ上で設定し、動的ファイアウォールフィルターはジュニパー-Switching-Filter VSAを使用してAAAサーバー上で設定します。この場合、CWAサーバーの宛先IPアドレスを許可するようにフィルターを設定する必要があります。 -
AAAサーバーは、CWAリダイレクトURLと動的ファイアウォールフィルターの両方をオーセンティケータに送信します。リダイレクトURLはジュニパー-CWA-Redirect VSAを使用してAAAサーバー上で設定し、ダイナミックファイアウォールフィルターは値JNPR_RSVD_FILTER_CWAのFilter-ID属性を使用してAAAサーバー上で設定します。この場合、リダイレクトURLにはCWAサーバーのIPアドレスが含まれている必要があります。
-
AAAサーバーは動的ファイアウォールフィルターをオーセンティケータに送信し、リダイレクトURLはホストポートでローカルに設定されます。リダイレクトURLは
redirect-urlCLIステートメントを使用してオーセンティケータ上で設定し、動的ファイアウォールフィルターは、値JNPR_RSVD_FILTER_CWAのFilter-ID属性を使用してAAAサーバー上で設定します。この場合、リダイレクトURLにはCWAサーバーのIPアドレスが含まれている必要があります。注:redirect-urlコマンドステートメントは、RADIUSサーバーが「ジュニパー-CWA-Redirect」VSAでリダイレクトURLを送信していない場合にのみ、CLIで必要です。