
例:EXシリーズスイッチ上の管理インターフェイス上のファイアウォールフィルターの設定
EXシリーズスイッチの管理インターフェイスにファイアウォールフィルターを設定して、スイッチの管理インターフェイス上のイングレストラフィックまたはエグレストラフィックをフィルタリングできます。SSH や Telnet などのユーティリティを使用してネットワーク経由で管理インターフェイスに接続し、SNMP などの管理プロトコルを使用してスイッチから統計データを収集することができます。
この例では、管理インターフェイス上でファイアウォールフィルターを設定して、EXシリーズスイッチから送信されるSSHパケットをフィルタリングする方法について説明します。
要件
この例では、以下のハードウェアおよびソフトウェアコンポーネントを使用しています。
-
EXシリーズスイッチ1台と管理PC 1台
-
EXシリーズスイッチでサポートされているJunos OSリリース
概要とトポロジー
トポロジー
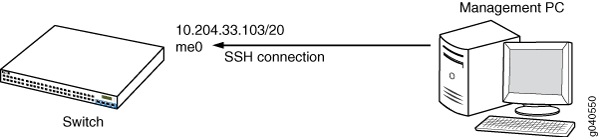
この例では、管理 PC がスイッチ上の管理インターフェイスとの SSH 接続を確立して、スイッチをリモートで管理します。管理インターフェイスに設定されているIPアドレスは10.204.33.103/20です。管理インターフェイスにはファイアウォールフィルターが設定されており、管理インターフェイス上の送信元SSHポートから送信されるパケットの数をカウントします。管理 PC が管理インターフェイスとの SSH セッションを確立すると、管理インターフェイスは SSH パケットを管理 PC に返し、セッションが確立されていることを確認します。これらのSSHパケットは、管理PCに転送される前に、ファイアウォールフィルターで指定された一致条件に基づいてフィルタリングされます。これらのパケットは、管理インターフェイス上の送信元SSHポートから生成されるため、管理インターフェイスに指定された一致条件を満たします。一致したSSHパケットの数は、管理インターフェイスを通過したパケットの数を提供します。システム管理者は、この情報を使用して管理トラフィックを監視し、必要に応じてアクションを実行できます。
図1 は、管理PCがスイッチとのSSH接続を確立するこの例のトポロジーを示しています。
設定
管理インターフェイスでファイアウォールフィルターを設定するには、以下のタスクを実行します。
CLIクイックコンフィグレーション
管理インターフェイスでファイアウォールフィルターをすばやく作成および構成し、管理インターフェイスから送信されるSSHパケットをフィルタリングするには、以下のコマンドをコピーしてスイッチの端末ウィンドウに貼り付けます。
[edit]
set firewall family inet filter mgmt_fil1 term t1 from source-port ssh
set firewall family inet filter mgmt_fil1 term t1 then count c1
set firewall family inet filter mgmt_fil1 term t2 then accept
set interfaces me0 unit 0 family inet filter output mgmt_fil1
ステップバイステップの手順
管理インターフェイスでファイアウォールフィルターを設定して、SSHパケットをフィルタリングするには:
-
送信元ポートからのSSHパケットに一致するファイアウォールフィルターを設定します。
[edit]
user@switch# set firewall family inet filter (Firewall Filters) mgmt_fil1 term t1 from source-port ssh
user@switch# set firewall family inet filter mgmt_fil1 term t1 then count c1
user@switch# set firewall family inet filter mgmt_fil1 term t2 then accept
これらのステートメントは、管理インターフェイス上の送信元SSHインターフェイスから送信されるSSHパケットの数をカウントする カウンターc1 を設定します。
-
管理インターフェイスのファイアウォールフィルターを設定します。
[edit]
user@switch# set interfaces me0 unit 0 family inet filter output mgmt_fil1
注:また、VME インターフェイスのファイアウォール フィルターを設定することもできます。
検証
設定が正常に機能していることを確認するには、以下のタスクを実行します。
ファイアウォールフィルターが管理インターフェイスで設定されていることの確認
目的
スイッチの管理インターフェイスでファイアウォールフィルターが有効になっていることを確認します。
アクション
-
ファイアウォールフィルターが管理インターフェイスに適用されていることを確認します。
[edit] user@switch# show interfaces me0 unit 0 { family inet { filter { output mgmt_fil1; } address 10.204.33.103/20; } } -
ファイアウォールフィルターに関連付けられているカウンター値を確認します。
user@switch> show firewall
Filter: mgmt_fil1
Counters:
Name                                  Bytes              Packets
c1                                    0                    0
-
管理 PC から、スイッチとのセキュアシェルセッションを確立します。
[user@management-pc ~]$ ssh user@10.204.33.103
-
管理 PC からのセキュアシェルセッション要求に応答してスイッチから SSH パケットが生成された後、カウンター値を確認します。
user@switch> show firewall
Filter: mgmt_fil1
Counters:
Name                                  Bytes              Packets
c1                                    3533                 23
意味
出力は、ファイアウォールフィルターが管理インターフェイスに適用されたことを示し、カウンター値は、スイッチから23のSSHパケットが生成されたことを示しています。