
例:M、MX、または T Series ルーターがパケットを元の宛先に転送している間に PIC にトラフィックをコピーする
トラフィックサンプリングにより、ルーターがパケットを元の宛先に転送する間に、トラフィックを物理インターフェイスカード(PIC)にコピーできます。この例では、 サンプリングされた プロセスを使用して、ルーティングエンジンでサンプリングを実行するようにルーターを設定する方法を説明します。この方法では、 then sample ステートメントを含む一致する用語でフィルター(入力または出力)を設定します。さらに、VPNルーティングおよび転送(VRF)ルーティングエンジンベースのサンプリングでは、インターフェイスにマッピングするVRFルーティングインスタンスを設定します。各VRFインスタンスは、転送テーブルに対応しています。インターフェイス上のルートは、対応する転送テーブルに送られます。
VRF ルーティングエンジンベースのサンプリングの場合、カーネルは受信したパケットのイングレスインターフェイスインデックスに基づいて、正しいVRFルートテーブルをクエリーします。VRFで設定されたインターフェイスの場合、サンプリングされたパケットには、正しい入出力インターフェイスSNMPインデックス、送信元と宛先のAS番号、送信元と宛先のマスクが含まれています。
Junos OSリリース10.1では、VRFルーティングエンジンベースのサンプリングはIPv4トラフィックでのみ実行されます。IPv6トラフィックまたはMPLSラベルスイッチパスでは、ルーティングエンジンベースのサンプリングを使用することはできません。
この例では、4 つのルーター トポロジーの 1 つのルーターで VRF ルーティングエンジンベースのサンプリングを構成および検証する方法について説明します。
要件
この例では、以下のハードウェアおよびソフトウェアコンポーネントを使用しています。
-
Junos OSリリース10.1以降
-
M Series、MXシリーズ、またはT Seriesルーター
ルーターでVRFルーティングエンジンベースのサンプリングを設定する前に、サンプリングを設定するルーター間にアクティブな接続があることを確認してください。さらに、サンプリング設定の基礎となるインターフェイスとルーティングインスタンスを設定するには、VRFを理解する必要があります。BGP、MPLS、OSPFプロトコルを理解して、ネットワーク内の他のルーターをサンプリング設定できるように設定します。
概要とトポロジー
この例のシナリオは、4ルーターネットワークのPE1ルーターに設定されたVRFルーティングエンジンベースのサンプリングを示しています。CEルーターは、ルーティングプロトコルとしてBGPを使用してPEルーターと通信します。MPLS LSP は、PE ルーター間でトラフィックを渡します。CE1ルーターからのパケットは、PE1ルーターでサンプリングされます。通常のトラフィックは、元の宛先(CE2 ルーター)に転送されます。
トポロジー
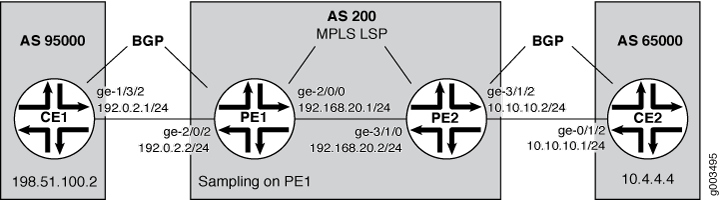
設定
この設定例では、VRFルーティングエンジンベースのサンプリングがPE1ルーターに設定されており、VRFに設定されたインターフェイスとルートを通過するトラフィックをサンプリングします。他の3つのルーターの設定は、ネットワークのコンテキストで動作するPE1ルーターのサンプリング設定を示すために含まれています。
ネットワークの例にVRFルーティングエンジンベースのサンプリングを設定するには、以下のタスクを実行します。
CE1ルーターの設定
ステップバイステップの手順
このステップでは、CE1ルーターのインターフェイス、ルーティングオプション、プロトコル、ポリシーオプションを設定します。CE1 ルーターを設定するには:
-
1つのインターフェイスを2つのIPアドレスで設定します。1 つのアドレスは PE1 ルーターへのトラフィック用です。もう 1 つのアドレスは、トラフィックが CE2 ルーターに流れていることを確認するためのものです。
[edit interfaces]
user@router-ce1# set ge-1/3/2 unit 0 family inet address 192.0.2.1/24
user@router-ce1# set ge-1/3/2 unit 0 family inet address 198.51.100.2/8
-
BGPピア間の接続を確立するように自律システムを設定します。
[edit routing-options]
user@router-ce1# set autonomous-system 95000
-
CE ルーターと PE ルーター間のルーティング プロトコルとして BGP を設定します。
[edit protocols]
user@router-ce1# set bgp group to_r1 type external
user@router-ce1# set bgp group to_r1 export my_lo0_addr
user@router-ce1# set bgp group to_r1 peer-as 200
user@router-ce1# set bgp group to_r1 neighbor 192.0.2.2
-
CEルーターがルーティング情報を交換するようにポリシーを設定します。この例では、ルーターCE1がルーターCE2とルーティング情報を交換しています。
[edit policy-options]
user@router-ce1# set policy-statement my_lo0_addr term one from protocol direct
user@router-ce1# set policy-statement my_lo0_addr term one from route-filter 10.255.15.32/32 exact
user@router-ce1# set policy-statement my_lo0_addr term one then accept
user@router-ce1# set policy-statement my_lo0_addr term four from protocol direct
user@router-ce1# set policy-statement my_lo0_addr term four from route-filter 203.0.113.0/8 exact
user@router-ce1# set policy-statement my_lo0_addr term four then accept
結果
以下の出力は、CE1 ルーターの設定を示しています。
[edit]
user@router-ce1# show
[...Output Truncated...]
interfaces {
    ge-1/3/2 {
        unit 0 {
            family inet {
                address 192.0.2.1/24;
                address 198.51.100.2/8;
            }
        }
    }
}
routing-options {
    autonomous-system 95000;
}
protocols {
    bgp {
        group to_r1 {
            type external;
            export my_lo0_addr;
            peer-as 200;
            neighbor 192.0.2.2;
        }
    }
}
policy-options {
    policy-statement my_lo0_addr {
        term one {
            from {
                protocol direct;
                route-filter 10.255.15.32/32 exact;
            }
            then accept;
        }
        term four {
            from {
                protocol direct;
                route-filter 203.0.113.0/8 exact;
            }
            then accept;
        }
    }
}
PE1ルーターの設定
ステップバイステップの手順
このステップでは、 then sample ステートメントを含む一致する用語でフィルターを設定し、そのフィルターをイングレスインターフェイスに適用します。インポートおよびエクスポートポリシーを使用してVRFルーティングインスタンスを設定することもできます。さらに、PE1 ルーターのインターフェイス、転送オプション、ルーティング オプション、プロトコル、ポリシー オプションを設定します。PE1 ルーターを設定するには:
-
サンプリングする論理インターフェイスに適用する FW ファイアウォールフィルターを作成します。
[edit firewall]
user@router-pe1# set family inet filter fw term 1 from protocol tcp
user@router-pe1# set family inet filter fw term 1 from port bgp
user@router-pe1# set family inet filter fw term 1 then accept
user@router-pe1# set family inet filter fw term 2 then sample
-
CE1 ルーター(ge-2/0/2)に接続するインターフェイスと、PE2 ルーター(ge-2/0/0)に接続するインターフェイスの 2 つのインターフェイスを設定します。
[edit interfaces]
user@router-pe1# set ge-2/0/2 unit 0 family inet address 192.0.2.2/24
user@router-pe1# set ge-2/0/0 unit 0 family inet address 192.168.20.1/24
user@router-pe1# set ge-2/0/0 unit 0 family mpls
-
PE2 ルーター(ge-2/0/0)に接続するインターフェイスで MPLS を有効にします。
[edit interfaces]
user@router-pe1# set ge-2/0/0 unit 0 family mpls
-
CE1 ルーターに接続するインターフェイスで、ファイアウォール設定で設定された fw フィルターを適用します。
[edit interfaces]
user@router-pe1# set ge-2/0/2 unit 0 family inet filter input fw
user@router-pe1# set ge-2/0/2 unit 0 family inet filter output fw
-
管理(fxp0)およびループバック(lo0)インターフェイスを設定します。
[edit interfaces]
user@router-pe1# set fxp0 unit 0 family inet address 192.168.69.153/21
user@router-pe1# set lo0 unit 0 family inet address 127.0.0.1/32
-
/var/logディレクトリにサンプリングされたログファイルを設定して、トラフィックサンプリングを記録します。
[edit forwarding-options]
user@router-pe1# set sampling traceoptions file sampled
user@router-pe1# set sampling traceoptions file world-readable
user@router-pe1# set sampling traceoptions flag all
-
トラフィックサンプリングのサンプリングレートとしきい値を指定します。
[edit forwarding-options]
user@router-pe1# set sampling input rate 1
user@router-pe1# set sampling input run-length 0
user@router-pe1# set sampling input max-packets-per-second 20000
-
アクティブおよび非アクティブなフロー期間と、監視対象情報を送信するルーター(198.51.100.2)を指定します。
[edit forwarding-options]
user@router-pe1# set sampling family inet output flow-active-timeout 60
user@router-pe1# set sampling family inet output flow-inactive-timeout 60
user@router-pe1# set sampling family inet output flow-server 198.51.100.2 port 2055
user@router-pe1# set sampling family inet output flow-server 198.51.100.2 local-dump
user@router-pe1# set sampling family inet output flow-server 198.51.100.2 version 500
-
BGPピア間の接続を確立するように自律システムを設定します。
[edit routing-options]
user@router-pe1# set autonomous-system 200
-
PE ルーター間の MPLS ラベルスイッチ パス(LSP)をサポートするように RSVP を設定します。
[edit protocols]
user@router-pe1# set rsvp interface all
user@router-pe1# set rsvp interface fxp0.0 disable
-
PE1 ルーターから PE2 ルーターへの MPLS LSP を設定します。
[edit protocols]
user@router-pe1# set mpls label-switched-path R1toR2 from 192.168.20.1
user@router-pe1# set mpls label-switched-path R1toR2 to 192.168.20.2
user@router-pe1# set mpls interface all
user@router-pe1# set mpls interface fxp0.0 disable
-
PE ルーターの内部 BGP グループを設定します。BGPがネットワーク層到達可能性情報(NLRI)パラメータを伝送できるようにし、BGPピアが転送用のユニキャストルートのみを伝送できるようにするための
family inet-vpn unicastステートメントを含めます。[edit protocols] user@router-pe1# set bgp group to_r2 type internal user@router-pe1# set bgp group to_r2 local-address 192.168.20.1 user@router-pe1# set bgp group to_r2 neighbor 192.168.20.2 family inet-vpn unicast
-
OSPFを内部ゲートウェイプロトコル(IGP)として設定し、MPLS LSPを計算します。
user@router-pe1# set ospf traffic-engineering
user@router-pe1# set ospf area 0.0.0.0 interface all
user@router-pe1# set ospf area 0.0.0.0 interface fxp0.0 disable
-
ポリシーオプションの設定に適用される拡張コミュニティを作成します。
[edit policy-options]
user@router-pe1# set community vpna-comm members target:200:100
-
ルーティングインスタンス設定の
vrf-exportステートメントで適用されるvpna-exportルーティングポリシー定義します。また、ルートが学習される vpna-comm コミュニティを適用します。[edit policy-options] user@router-pe1# set policy-statement vpna-export term one from protocol bgp user@router-pe1# set policy-statement vpna-export term one from protocol direct user@router-pe1# set policy-statement vpna-export term one then community add vpna-comm user@router-pe1# set policy-statement vpna-export term one then accept user@router-pe1# set policy-statement vpna-export term two then reject
-
ルーティングインスタンス設定の
vrf-importステートメントで適用されるvpna-importルーティングポリシーを定義します。また、ルートが学習される vpna-comm コミュニティを適用します。[edit policy-options] user@router-pe1# set policy-statement vpna-import term one from protocol bgp user@router-pe1# set policy-statement vpna-import term one from community vpna-comm user@router-pe1# set policy-statement vpna-import term one then accept user@router-pe1# set policy-statement vpna-import term two then reject
-
プロバイダエッジ-プロバイダエッジ(PE-PE)セッションから受信したルートを、インスタンスの任意のVRFセカンダリルーティングテーブルにインポートできるように、VRFルーティングインスタンスを設定します。
 [edit routing-instances]
user@router-pe1#set vrf1 instance-type vrf set vrf1 interface ge-2/0/2.0
user@router-pe1# set vrf1 route-distinguisher 10.255.15.51:1
user@router-pe1# set vrf1 vrf-import vpna-import
user@router-pe1# set vrf1 vrf-export vpna-export
user@router-pe1# set vrf1 protocols bgp group customer type external
user@router-pe1# set vrf1 protocols bgp group customer peer-as 95000
user@router-pe1# set vrf1 protocols bgp group customer as-override
user@router-pe1# set vrf1 protocols bgp group customer neighbor 192.168.30.1
user@router-pe1# set vrf1 protocols bgp group customer neighbor 192.0.2.1
結果
PE1 ルーターの設定の結果を確認します。
user@router-pe1> show configuration
[...Output Truncated...]
}
interfaces {
    ge-2/0/0 {
        unit 0 {
            family inet {
                address 192.168.20.1/24;
            }
            family mpls;
        }
    }
    ge-2/0/2 {
        unit 0 {
            family inet {
                filter {
                    input fw;
                    output fw;
                }
                address 192.0.2.2/24;
            }
        }
    }
    fxp0 {
        unit 0 {
            family inet {
                address 192.168.69.153/21;
            }
        }
    }
    lo0 {
        unit 0 {
            family inet {
                address 127.0.0.1/32;
            }
        }
    }
}
forwarding-options {
    sampling {
        traceoptions {
            file sampled world-readable;
            flag all;
        }
        input {
            rate 1;
            run-length 0;
            max-packets-per-second 20000;
        }
        family inet {
            output {
                flow-inactive-timeout 60;
                flow-active-timeout 60;
                flow-server 198.51.100.2 {
                    port 2055;
                    local-dump;
                    version 500;
                }
            }
        }
    }
}
routing-options {
[...Output Truncated...]
    autonomous-system 200;
}
protocols {
    rsvp {
        interface all;
        interface fxp0.0 {
            disable;
        }
    }
    mpls {
        label-switched-path R1toR2 {
            from 192.168.20.1;
            to 192.168.20.2;
        }
        interface all;
        interface fxp0.0 {
            disable;
        }
    }
    bgp {
        group to_r2 {
            type internal;
            local-address 192.168.20.1;
            neighbor 192.168.20.2 {
                family inet-vpn {
                    unicast;
                }
            }
        }
    }
    ospf {
        traffic-engineering;
        area 0.0.0.0 {
            interface all;
            interface fxp0.0 {
                disable;
            }
        }
    }
}
policy-options {
    policy-statement vpna-export {
        term one {
            from protocol [ bgp direct ];
            then {
                community add vpna-comm;
                accept;
            }
        }
        term two {
            then reject;
        }
    }
    policy-statement vpna-import {
        term one {
            from {
                protocol bgp;
                community vpna-comm;
            }
            then accept;
        }
        term two {
            then reject;
        }
    }
    community vpna-comm members target:200:100;
}
firewall {
    family inet {
        filter fw {
            term 1 {
                from {
                    protocol tcp;
                    port bgp;
                }
                then accept;
            }
            term 2 {
                then sample;
            }
        }
    }
}
routing-instances {
    vrf1 {
        instance-type vrf;
        interface ge-2/0/2.0;
        route-distinguisher 10.255.15.51:1;
        vrf-import vpna-import;
        vrf-export vpna-export;
        protocols {
            bgp {
                group customer {
                    type external;
                    peer-as 95000;
                    as-override;
                    neighbor 192.168.30.1;
                    neighbor 192.0.2.1;
                }
            }
        }
    }
}
PE2ルーターの設定
ステップバイステップの手順
このステップでは、 then sample ステートメントを含む一致する用語でフィルターを設定し、そのフィルターをイングレスインターフェイスに適用します。インポートおよびエクスポートポリシーを使用してVRFルーティングインスタンスを設定することもできます。さらに、PE2 ルーターのインターフェイス、転送オプション、ルーティング オプション、プロトコル、ポリシー オプションも設定します。PE2 ルーターを設定するには:
-
サンプリングする論理インターフェイスに適用する FW ファイアウォールフィルターを作成します。
[edit firewall]
user@router-pe2# set family inet filter fw term 1 from protocol tcp
user@router-pe2# set family inet filter fw term 1 from port bgp
user@router-pe2# set family inet filter fw term 1 then accept
user@router-pe2# set family inet filter fw term 2 then sample
user@router-pe2# set family inet filter fw term 2 then accept
-
CE2 ルーター(ge-3/1/2)に接続するインターフェイスと、PE1 ルーター(ge-3/1/0)に接続するインターフェイスの 2 つのインターフェイスを設定します。
[edit interfaces]
user@router-pe2# set ge-3/1/0 unit 0 family inet address 192.168.20.2/24
user@router-pe2#  set ge-3/1/0 unit 0 family mpls
user@router-pe2#  set ge-3/1/2 unit 0 family inet address 10.10.10.2/24
-
PE1 ルーター(ge-3/1/0)に接続するインターフェイスで MPLS を有効にします。
[edit interfaces]
user@router-pe2#  set ge-3/1/0 unit 0 family mpls
-
CE2 ルーターに接続するインターフェイスで、ファイアウォール設定で設定された fw フィルターを適用します。
[edit interfaces]
user@router-pe2#  set ge-3/1/2 unit 0 family inet filter input fw
user@router-pe2#  set ge-3/1/2 unit 0 family inet filter output fw
-
/var/logディレクトリにサンプリングされたログファイルを設定して、トラフィックサンプリングを記録します。
[edit forwarding-options]
user@router-pe2# set sampling traceoptions file sampled
user@router-pe2# set sampling traceoptions file world-readable
user@router-pe1# set sampling traceoptions flag all
-
トラフィックサンプリングのサンプリングレートとしきい値を指定します。
[edit forwarding-options]
user@router-pe2# set sampling input rate 1
user@router-pe2# set sampling input run-length 0
user@router-pe2# set sampling input max-packets-per-second 20000
-
アクティブおよび非アクティブなフロー期間と、監視対象情報を送信するルーター(198.51.100.2)を指定します。
[edit forwarding-options]
user@router-pe2# set sampling family inet output flow-active-timeout 60
user@router-pe2# set sampling family inet output flow-inactive-timeout 60
user@router-pe2# set sampling family inet output flow-server 198.51.100.2 port 2055
user@router-pe2# set sampling family inet output flow-server 198.51.100.2 local-dump
user@router-pe2# set sampling family inet output flow-server 198.51.100.2 version 500
-
BGPピア間の接続を確立するように自律システムを設定します。
[edit routing-options]
user@router-pe2# set autonomous-system 200
-
PE ルーター間の MPLS ラベルスイッチ パス(LSP)をサポートするように RSVP を設定します。
[edit protocols]
user@router-pe2# set rsvp interface all
user@router-pe2# set rsvp interface fxp0.0 disable
-
PE2 ルーターから PE1 ルーターへの MPLS LSP を設定します。
[edit protocols]
user@router-pe2# set mpls label-switched-path R2toR1 from 192.168.20.2
user@router-pe2# set mpls label-switched-path R2toR1 to 192.168.20.1
user@router-pe2# set mpls interface all
user@router-pe2# set mpls interface fxp0.0 disable
-
PE ルーターの内部 BGP グループを設定します。BGPがネットワーク層到達可能性情報(NLRI)パラメーターを伝送できるようにし、BGPピアが転送用のユニキャストルートのみを伝送できるようにするための
family inet-vpn unicastステートメントを含めます。[edit protocols] user@router-pe2# set bgp group to_r1 type internal user@router-pe2# set bgp group to_r1 local-address 192.168.20.2 user@router-pe2# set bgp group to_r1 neighbor 192.168.20.1 family inet-vpn unicast
-
OSPFを内部ゲートウェイプロトコル(IGP)として設定し、MPLS LSPを計算します。
[edit protocols]
user@router-pe2# set ospf traffic-engineering
user@router-pe2# set ospf area 0.0.0.0 interface all
user@router-pe2# set ospf area 0.0.0.0 interface fxp0.0 disable
-
ポリシーオプションの設定に適用される拡張コミュニティを作成します。
[edit policy-options]
user@router-pe2# set community vpna-comm members target:200:100
-
ルーティングインスタンス設定の
vrf-exportステートメントで適用されるvpna-exportルーティングポリシー定義します。また、ルートが学習される vpna-comm コミュニティを適用します。[edit policy-options] user@router-pe2# set policy-statement vpna-export term one from protocol bgp user@router-pe2# set policy-statement vpna-export term one from protocol direct user@router-pe2# set policy-statement vpna-export term one then community add vpna-comm user@router-pe2# set policy-statement vpna-export term one then accept user@router-pe2# set policy-statement vpna-export term two then reject
-
ルーティングインスタンス設定の
vrf-importステートメントで適用されるvpna-importルーティングポリシーを定義します。また、ルートが学習される vpna-comm コミュニティを適用します。[edit policy-options] user@router-pe2# set policy-statement vpna-import term one from protocol bgp user@router-pe2# set policy-statement vpna-import term one from community vpna-comm user@router-pe2# set policy-statement vpna-import term one then accept user@router-pe2# set policy-statement vpna-import term two then reject
-
プロバイダエッジ-プロバイダエッジ(PE-PE)セッションから受信したルートを、インスタンスの任意のVRFセカンダリルーティングテーブルにインポートできるように、VRFルーティングインスタンスを設定します。
 [edit routing-instances]
user@router-pe2# set vrf1 instance-type vrf
 user@router-pe2# set vrf1 interface ge-3/1/2.0
 user@router-pe2# set vrf1 route-distinguisher 10.255.19.12:1
user@router-pe2# set vrf1 vrf-import vpna-import
 user@router-pe2# set vrf1 vrf-export vpna-export
user@router-pe2#set vrf1 protocols bgp group R3-R4 type external
 user@router-pe2# set vrf1 protocols bgp group R3-R4 peer-as 65000
 user@router-pe2# set vrf1 protocols bgp group R3-R4 as-override
user@router-pe2# set vrf1 protocols bgp group R3-R4 neighbor 10.10.10.1
結果
PE2 ルーターの設定の結果を確認します。
user@router-pe2> show configuration
[...Output Truncated...]
}
interfaces {
    ge-3/1/0 {
        unit 0 {
            family inet {
                address 192.168.20.2/24;
            }
            family mpls;
        }
    }
    ge-3/1/2 {
        unit 0 {
            family inet {
                filter {
                    input fw;
                    output fw;
                }
                address 10.10.10.2/24;
            }
        }
    }
}
forwarding-options {
    sampling {
        traceoptions {
            file sampled world-readable;
            flag all;
        }
        input {
            rate 1;
            run-length 0;
            max-packets-per-second 20000;
        }
        family inet {
            output {
                flow-inactive-timeout 60;
                flow-active-timeout 60;
                flow-server 198.51.100.2 {
                    port 2055;
                    local-dump;
                    version 500;
                }
            }
        }
    }
}
routing-options {
[...Output Truncated...]
    autonomous-system 200;
}
protocols {
    rsvp {
        interface all;
        interface fxp0.0 {
            disable;
        }
    }
    mpls {
        label-switched-path R2toR1 {
            from 192.168.20.2;
            to 192.168.20.1;
        }
        interface all;
        interface fxp0.0 {
            disable;
        }
    }
    bgp {
        group to_r1 {
            type internal;
            local-address 192.168.20.2;
            neighbor 192.168.20.1 {
                family inet-vpn {
                    unicast;
                }
            }
            neighbor 192.0.2.1;
        }
    }
    ospf {
        traffic-engineering;
        area 0.0.0.0 {
            interface all;
            interface fxp0.0 {
                disable;
            }
        }
    }
}
policy-options {
    policy-statement vpna-export {
        term one {
            from protocol [ bgp direct ];
            then {
                community add vpna-comm;
                accept;
            }
        }
        term two {
            then reject;
        }
    }
    policy-statement vpna-import {
        term one {
            from {
                protocol bgp;
                community vpna-comm;
            }
            then accept;
        }
        term two {
            then reject;
        }
    }
    community vpna-comm members target:200:100;
}
firewall {
    family inet {
        filter fw {
            term 1 {
                from {
                    protocol tcp;
                    port bgp;
                }
                then accept;
            }
            term 2 {
                then {
                    sample;
                    accept;
                }
            }
        }
    }
}
routing-instances {
    vrf1 {
        instance-type vrf;
        interface ge-3/1/2.0;
        route-distinguisher 10.255.19.12:1;
        vrf-import vpna-import;
        vrf-export vpna-export;
        protocols {
            bgp {
                group R3-R4 {
                    type external;
                    peer-as 65000;
                    as-override;
                    neighbor 10.10.10.1;
                }
            }
        }
    }
}
CE2ルーターの設定
ステップバイステップの手順
このステップでは、CE2ルーターのインターフェイス、ルーティングオプション、プロトコル、ポリシーオプションを設定します。CE2 ルーターを設定するには:
-
1つのインターフェイスを2つのIPアドレスで設定します。1 つのアドレスは PE2 ルーターへのトラフィック用で、もう 1 つのアドレスは CE1 ルーターからのトラフィックが流れていることを確認するためのアドレスです。
[edit interfaces]
user@router-ce2# set ge-0/1/2 unit 0 family inet address 10.10.10.1/24
user@router-ce2#  set ge-0/1/2 unit 0 family inet address 10.4.4.4/16
-
BGPピア間の接続を確立するように自律システムを設定します。
[edit routing-options]
user@router-ce1# set autonomous-system 65000
-
CEとPEルーター間のルーティングプロトコルとしてBGPを設定します。
[edit protocols]
user@router-ce2# set bgp group R3-R4 type external
 user@router-ce2#  set bgp group R3-R4 export l3vpn-policy
user@router-ce2#  set bgp group R3-R4 peer-as 200
 user@router-ce2#  set bgp group R3-R4 neighbor 10.10.10.2
-
CEルーターがルーティング情報を交換するようにポリシーを設定します。この例では、ルーターCE2はルーターCE1とルーティング情報を交換しています。
[edit policy-options]
user@router-ce2# set policy-statement l3vpn-policy term one from protocol direct
 user@router-ce2#  set policy-statement l3vpn-policy term one from route-filter 10.255.15.75/32 exact
user@router-ce2# set policy-statement l3vpn-policy term one then accept
user@router-ce2# set policy-statement l3vpn-policy term two from protocol direct
user@router-ce2# set policy-statement l3vpn-policy term two from route-filter 10.4.0.0/16 exact
 user@router-ce2#  set policy-statement l3vpn-policy term two then accept
結果
以下の出力は、CE2 ルーターの設定を示しています。
[edit]
user@router-ce2# show
[...Output Truncated...]
interfaces {
    ge-0/1/2 {
        unit 0 {
            family inet {
                address 10.10.10.1/24;
                address 10.4.4.4/16;
            }
        }
    }
}
routing-options {
    autonomous-system 65000;
}
protocols {
    bgp {
        group R3-R4 {
            type external;
            export l3vpn-policy;
            peer-as 200;
            neighbor 10.10.10.2;
        }
    }
}
policy-options {
    policy-statement l3vpn-policy {
        term one {
            from {
                protocol direct;
                route-filter 10.255.15.75/32 exact;
            }
            then accept;
        }
        term two {
            from {
                protocol direct;
                route-filter 10.4.0.0/16 exact;
            }
            then accept;
        }
    }
}
検証
4 つのルーターの設定が完了したら、トラフィックが CE1 ルーターから CE2 ルーターに流れていることを確認し、2 つの場所からサンプルされたトラフィックを観察できます。設定が正常に機能していることを確認するには、以下のタスクを実行します。
CEルーター間のトラフィックフローの検証
目的
ping コマンドを使用して、CEルーター間のトラフィックを検証します。
アクション
CE1 ルーターから、CE2 ルーターに ping コマンドを発行します。
user@router-ce2> ping 10.4.4.4 source 198.51.100.2
PING 10.4.4.4 (10.4.4.4): 56 data bytes
64 bytes from 10.4.4.4: icmp_seq=0 ttl=64 time=0.861 ms
64 bytes from 10.4.4.4: icmp_seq=1 ttl=64 time=0.869 ms
64 bytes from 10.4.4.4: icmp_seq=2 ttl=64 time=0.786 ms
^C
--- 10.4.4.4 ping statistics ---
3 packets transmitted, 3 packets received, 0% packet loss
round-trip min/avg/max/stddev = 0.786/0.839/0.869/0.037 ms
意味
pingコマンドからの出力は、pingコマンドが成功したことを示しています。トラフィックは CE ルーター間を流れています。
サンプリングされたトラフィックの検証
目的
サンプリングされたトラフィックは、CLIから show log sampled コマンドを使用して、または tail –f /var/log/sampled コマンドを使用してルーターシェルから監視できます。さらに、フローコレクターでログを収集できます。同じ情報が両方のコマンドの出力とフローコレクターに表示されます。フローコレクターの使用については、「フローコレクターインターフェイスへのcflowdレコードの送信」および「例:M、MX、またはT Seriesルーターでのフローコレクターインターフェイスの設定」を参照してください。
アクション
PE1 ルーターから、 show log sampled コマンドを使用します。
user@router-pe1> show log sampled
[...Output Truncated...]
Nov 16 23:24:19    Src addr: 198.51.100.2
Nov 16 23:24:19    Dst addr: 10.4.4.4
Nov 16 23:24:19    Nhop addr: 192.168.20.2
Nov 16 23:24:19    Input interface: 503     # SNMP index of the incoming interface on PE1
Nov 16 23:24:19    Output interface: 505     # SNMP index of the outgoing interface on PE1
Nov 16 23:24:19    Pkts in flow: 5
Nov 16 23:24:19    Bytes in flow: 420
Nov 16 23:24:19    Start time of flow: 602411369
Nov 16 23:24:19    End time of flow: 602415369
Nov 16 23:24:19    Src port: 0
Nov 16 23:24:19    Dst port: 2048
Nov 16 23:24:19    TCP flags: 0x0
Nov 16 23:24:19    IP proto num: 1
Nov 16 23:24:19    TOS: 0x0
Nov 16 23:24:19    Src AS: 95000     # The autonomous system of CE1
Nov 16 23:24:19    Dst AS: 65000,,,,,# The autonomous system of CE2
Nov 16 23:24:19    Src netmask len: 8
Nov 16 23:24:19    Dst netmask len: 16
Nov 16 23:24:19 cflowd header:
Nov 16 23:24:19   Num-records: 1
Nov 16 23:24:19   Version: 500
Nov 16 23:24:19   Flow seq num: 13
Nov 16 23:24:19   Sys Uptime: 602450382 (msecs)
Nov 16 23:24:19   Time-since-epoch: 1258413859 (secs)
Nov 16 23:24:19   Engine id: 0
Nov 16 23:24:19   Engine type: 0
Nov 16 23:24:19   Sample interval: 1
[...Output Truncated...]
意味
show log sampledコマンドの出力には、PE1 ルーターの着信および発信インターフェイスの正しい SNMP インデックスが表示されます。また、2つのCEルーターの自律システムの送信元アドレスと宛先アドレスが正しいです。
サンプリングされたトラフィックの相互検証
目的
また、 show interface interface-name-fpc/pic/port.unit-number | match SNMP コマンドと show route route-name detail コマンドを使用して、サンプリングされたトラフィックが正しいトラフィックであることを再確認することもできます。
アクション
以下の出力は、 サンプル化されたトラフィックの検証 タスクの出力のクロスチェックです。
user@router-pe1> show interfaces ge-2/0/2.0 | match SNMP
  Logical interface ge-2/0/2.0 (Index 76) (SNMP ifIndex 503)
    Flags: SNMP-Traps 0x4000000 Encapsulation: ENET2
user@router-pe1> show route 10.4.4.4 detail

vrf1.inet.0: 5 destinations, 5 routes (5 active, 0 holddown, 0 hidden)
10.4.0.0/16 (1 entry, 1 announced)
        *BGP    Preference: 170/-101
                Route Distinguisher: 10.255.19.12:1
                Next hop type: Indirect
                Next-hop reference count: 6
                Source: 192.168.20.2
                Next hop type: Router, Next hop index: 659
                Next hop: 192.168.20.2 via ge-2/0/0.0 weight 0x1, selected
                Label operation: Push 299776
                Protocol next hop: 192.168.20.2
                Push 299776
                Indirect next hop: 8e6f780 1048574
                State: <Secondary Active Int Ext>
                Local AS:   200 Peer AS:   200
                Age: 3d 19:49:32 	Metric2: 65535
                Task: BGP_200.20.20.20.2+179
                Announcement bits (3): 0-RT 1-BGP RT Background 2-KRT
                AS path: 65000 I
                AS path: Recorded
                Communities: target:200:100
                Import Accepted
                VPN Label: 299776
                Localpref: 100
                Router ID: 10.10.10.2
                Primary Routing Table bgp.l3vpn.0
意味
show interfaces ge-2/0/2.0 | match SNMPコマンドの出力には、SNMP ifIndexフィールドの値が、サンプル化されたトラフィックの検証タスクのshow log sampledコマンドの出力と同じ値(503)であることが示されており、意図したトラフィックがサンプリングされていることを示しています。
show route 10.4.4.4 detailコマンドの出力では、送信元アドレス10.4.4.4、送信元マスク(16)、送信元AS(65000)が、サンプリングされたトラフィックの検証タスクのshow log sampledコマンドの出力と同じ値であり、意図したトラフィックがサンプリングされていることを示しています。