
Présentation de l’intégration PBB (Provider Backbone Bridging) et EVPN
Ethernet VPN (EVPN) fournit une solution pour les services VPN multipoint de couche 2 avec des capacités avancées de multihébergement utilisant BGP pour distribuer les informations d’accessibilité des adresses MAC sur le réseau MPLS ou IP central. Cependant, avec EVPN, plusieurs milliers d’adresses MAC sont transportées à partir de chaque instance VRF (Virtual Routing and Forwarding), ce qui nécessite des mises à jour fréquentes sur les routes MAC nouvellement apprises et les routes retirées. Cela augmente l’overhead sur le réseau du fournisseur.
Le PBB (Provider Backbone Bridging) étend la commutation Ethernet de couche 2 pour améliorer l’évolutivité, les fonctionnalités de qualité de service (QoS) et la fiabilité de classe opérateur. Avec l’intégration de PBB avec EVPN, au lieu d’envoyer au client des adresses MAC (C-MAC) en tant qu’apprentissage du plan de contrôle, les adresses MAC DE DORSALE (B-MAC) sont distribuées dans le cœur EVPN. Cela simplifie l’apprentissage du plan de contrôle dans le réseau central et permet à un grand nombre de services de couche 2, tels que la connectivité des centres de données, de transiter facilement sur le réseau.
Les sections suivantes décrivent la vue d’ensemble de la technologie et de la mise en œuvre de l’intégration PBB-EVPN :
Présentation technologique de l’intégration PBB-EVPN
- Comprendre le pontage PBB (Provider Backbone Bridging)
- Comprendre l’EVPN
- Intégration PBB-EVPN
- Procédure pas à pas des paquets PBB-EVPN
Comprendre le pontage PBB (Provider Backbone Bridging)
Le pontage dorsal fournisseur (PBB) a été défini à l’origine comme la norme IEEE 802.1ah et fonctionne exactement de la même manière que la norme IEEE 802.1ad. Cependant, au lieu de multiplexer les VLAN, PBB duplique la couche MAC de la trame client et la sépare du domaine du fournisseur en l’encapsulant dans un identifiant de service d’instance (I-SID) 24 bits. Cela permet une transparence totale entre le réseau du client et celui du fournisseur.
Lors de l’exploitation des adresses MAC (C-MAC) du client et MAC DE SERVICE (S-MAC), PBB utilise une nouvelle adresse MAC DE DORSALE (B-MAC). L’adresse MAC B-est ajoutée à la périphérie du réseau PBB, qui est administré par un VPN opérateur ou un VPN opérateur de porteuses. Grâce à l’utilisation d’un I-SID pour le groupe de services de l’instance de routage client (I-component), le PBB améliore l’évolutivité des services Ethernet.
La figure 1 illustre un réseau PBB, décrivant les éléments du réseau PBB et les espaces d’adresses MAC.
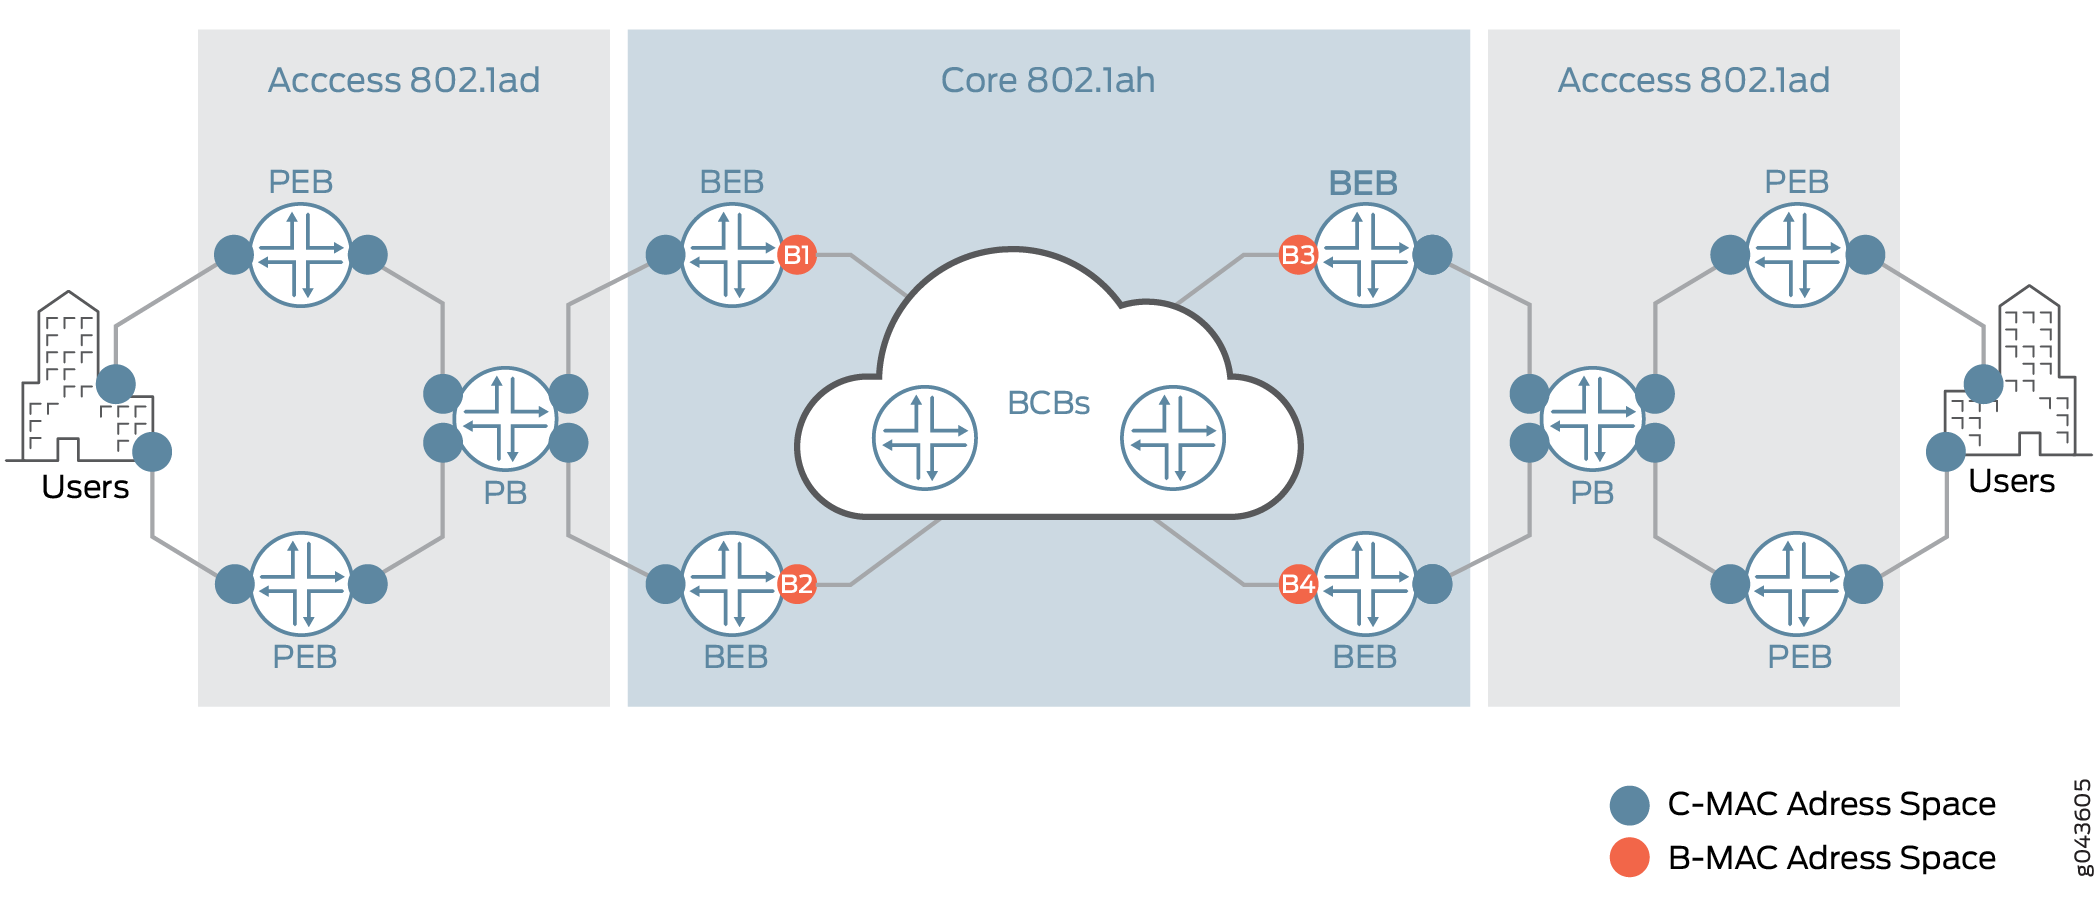 du réseau PBB
Les conditions du PBB sont les suivantes :
-
PB—Pont du fournisseur (802.1ad)
-
PEB—Pont périphérique du fournisseur (802.1ad)
-
BEB—Pont de périphérie de la dorsale (802.1ah)
-
BCB—Pont central de la dorsale (802.1ah)
Le dispositif BEB est le premier point d’intérêt immédiat au sein de PBB et forme la limite entre le réseau d’accès et le cœur. Cela introduit deux composants clés : la composante I et la composante B dans PBB.
-
I-component
Le composant I forme l’interface ou l’instance de routage orientée client ou accès. Le composant I est chargé de mapper le trafic Ethernet client à l’I-SID approprié. Dans un premier temps, le trafic Ethernet client est mappé à un domaine de pont client. Ensuite, chaque domaine de pont client est mappé à un I-SID. Ce mappage de services peut être par port, par port avec VLAN de service (S-VLAN) ou par port avec S-VLAN et VLAN client (C-VLAN). Le composant I est utilisé pour apprendre et transférer des trames basées sur les adresses C-MAC, et maintient une table de mappage C-MAC à B-MAC basée sur la balise d’instance (I-TAG).
Dans le composant I, il y a deux ports :
-
Port d’instance client (CIP)
Ces ports sont des instances de service client au niveau des interfaces côté client. Les définitions de service peuvent être par port, par port avec S-VLAN ou par port avec S-VLAN et C-VLAN.
-
Port d’instance de fournisseur (PIP)
Ce port effectue l’encapsulation PBB, comme l’envoi de l’I-TAG, les adresses B-MAC source et de destination, et la décapsulation PBB, comme l’éclatement de l’I-SID, le mappage B-MAC-to-C-MAC de la source d’apprentissage, dans le sens entrant.
-
-
B-component
le composant B est l’instance centrale PBB orientée vers la dorsale. Le composant B est utilisé pour apprendre et transmettre des paquets en fonction des adresses B-MAC. Le composant B est ensuite chargé de mapper les I-SID aux B-VLAN appropriés (dans le cas des réseaux PBB) ou d’envoyer et d’éclater les étiquettes MPLS de service pour les réseaux basés sur MPLS.
Dans le composant B, il y a deux ports :
-
Port dorsal client (CBP)
Ces ports sont des ports périphériques dorsaux qui peuvent recevoir et transmettre des trames étiquetées d’instance de plusieurs clients, attribuer des ID de VLAN dorsal (B-VID) et convertir l’I-SID en fonction de l’I-SID reçu.
-
Port dorsal du fournisseur (PBP)
Ces ports fournissent une connectivité aux autres ponts à l’intérieur de la dorsale et connectés à celle-ci. Il s’agit de ports destinés à des fournisseurs. Ces ports prennent en charge le composant S-VLAN.
-
La figure 2 illustre les principaux composants du PBB. La figure 3 illustre le format de paquet PBB.
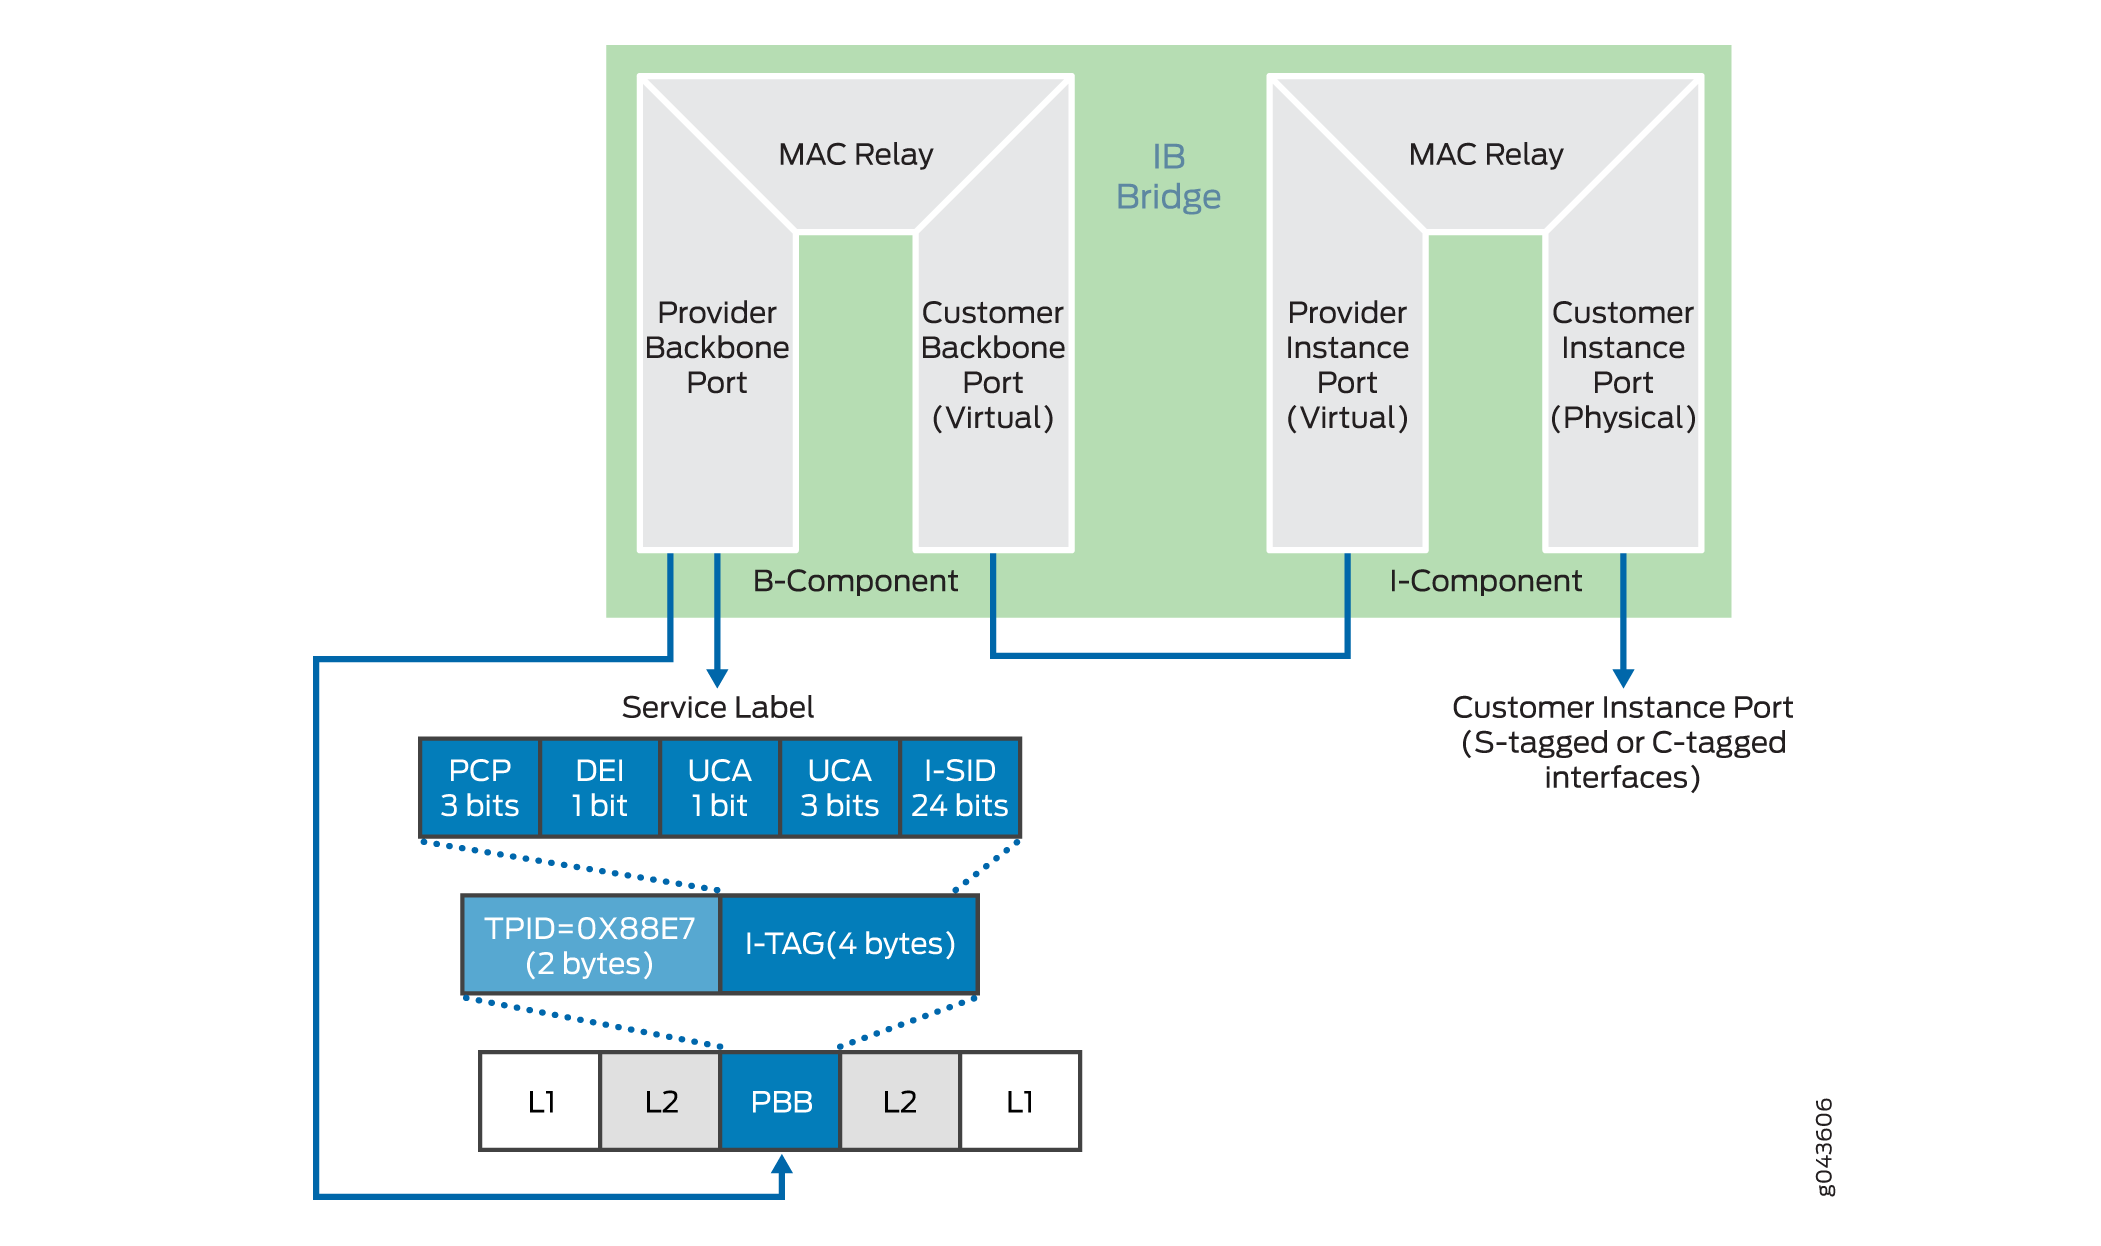 clés du PBB
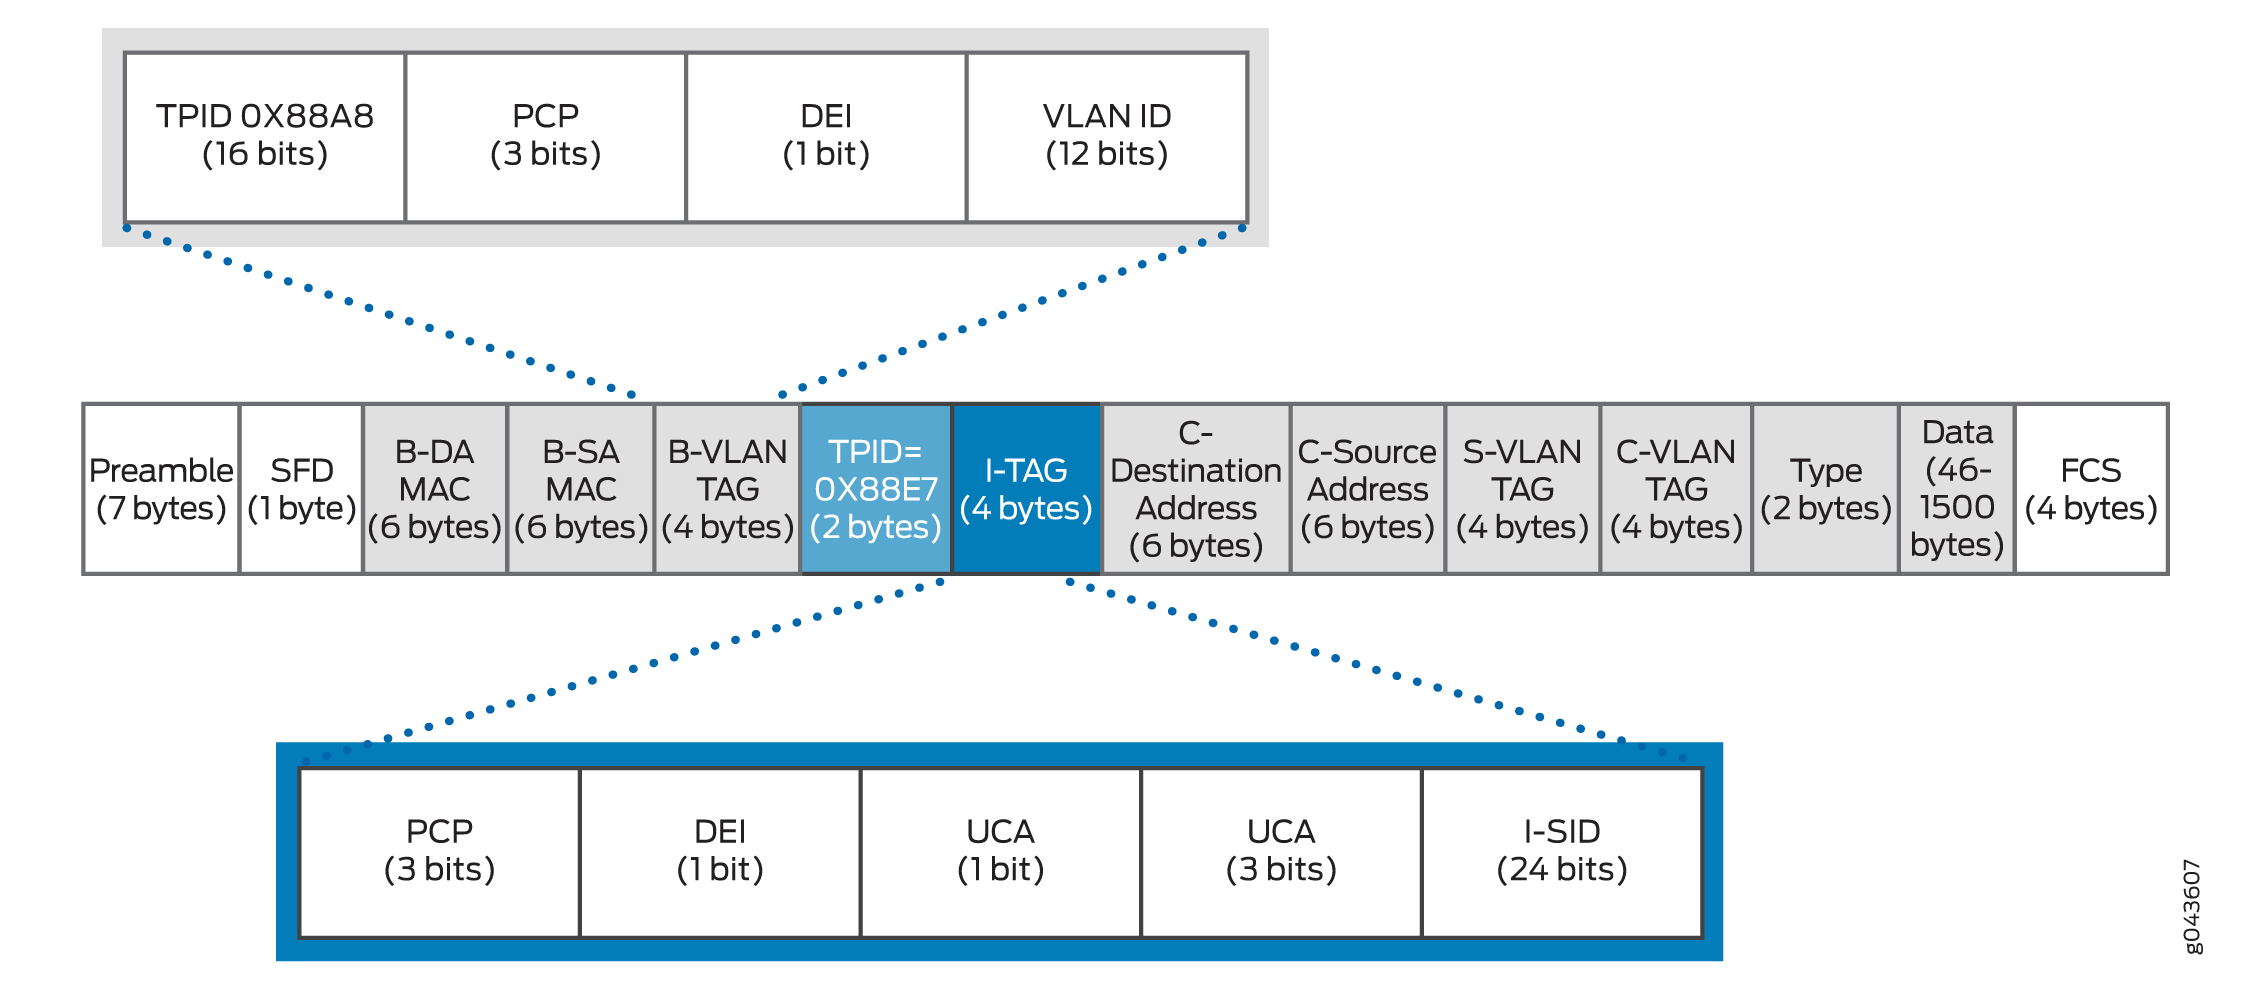 de paquet PBB
Comprendre l’EVPN
L’EVPN est une nouvelle technologie standardisée qui fournit une connectivité pontée multipoint virtuelle entre différents domaines de couche 2 sur un dorsale IP ou IP/MPLS. Comme pour d’autres technologies VPN telles que IPVPN et VPLS, les instances EVPN (EVI) sont configurées sur les routeurs PE pour maintenir une séparation logique des services entre les clients. Les équipements de périphérie fournisseur (PE) se connectent aux équipements de périphérie client (CE), qui peuvent être des routeur, des commutateurs ou des hôtes. Les équipements PE échangent ensuite des informations d’accessibilité à l’aide du MultiProtocol BGP (MP-BGP) et le trafic encapsulé est transféré entre eux. Étant donné que certains éléments de l’architecture sont communs avec d’autres technologies VPN, EVPN peut être introduit et intégré de manière transparente dans les environnements de service existants.
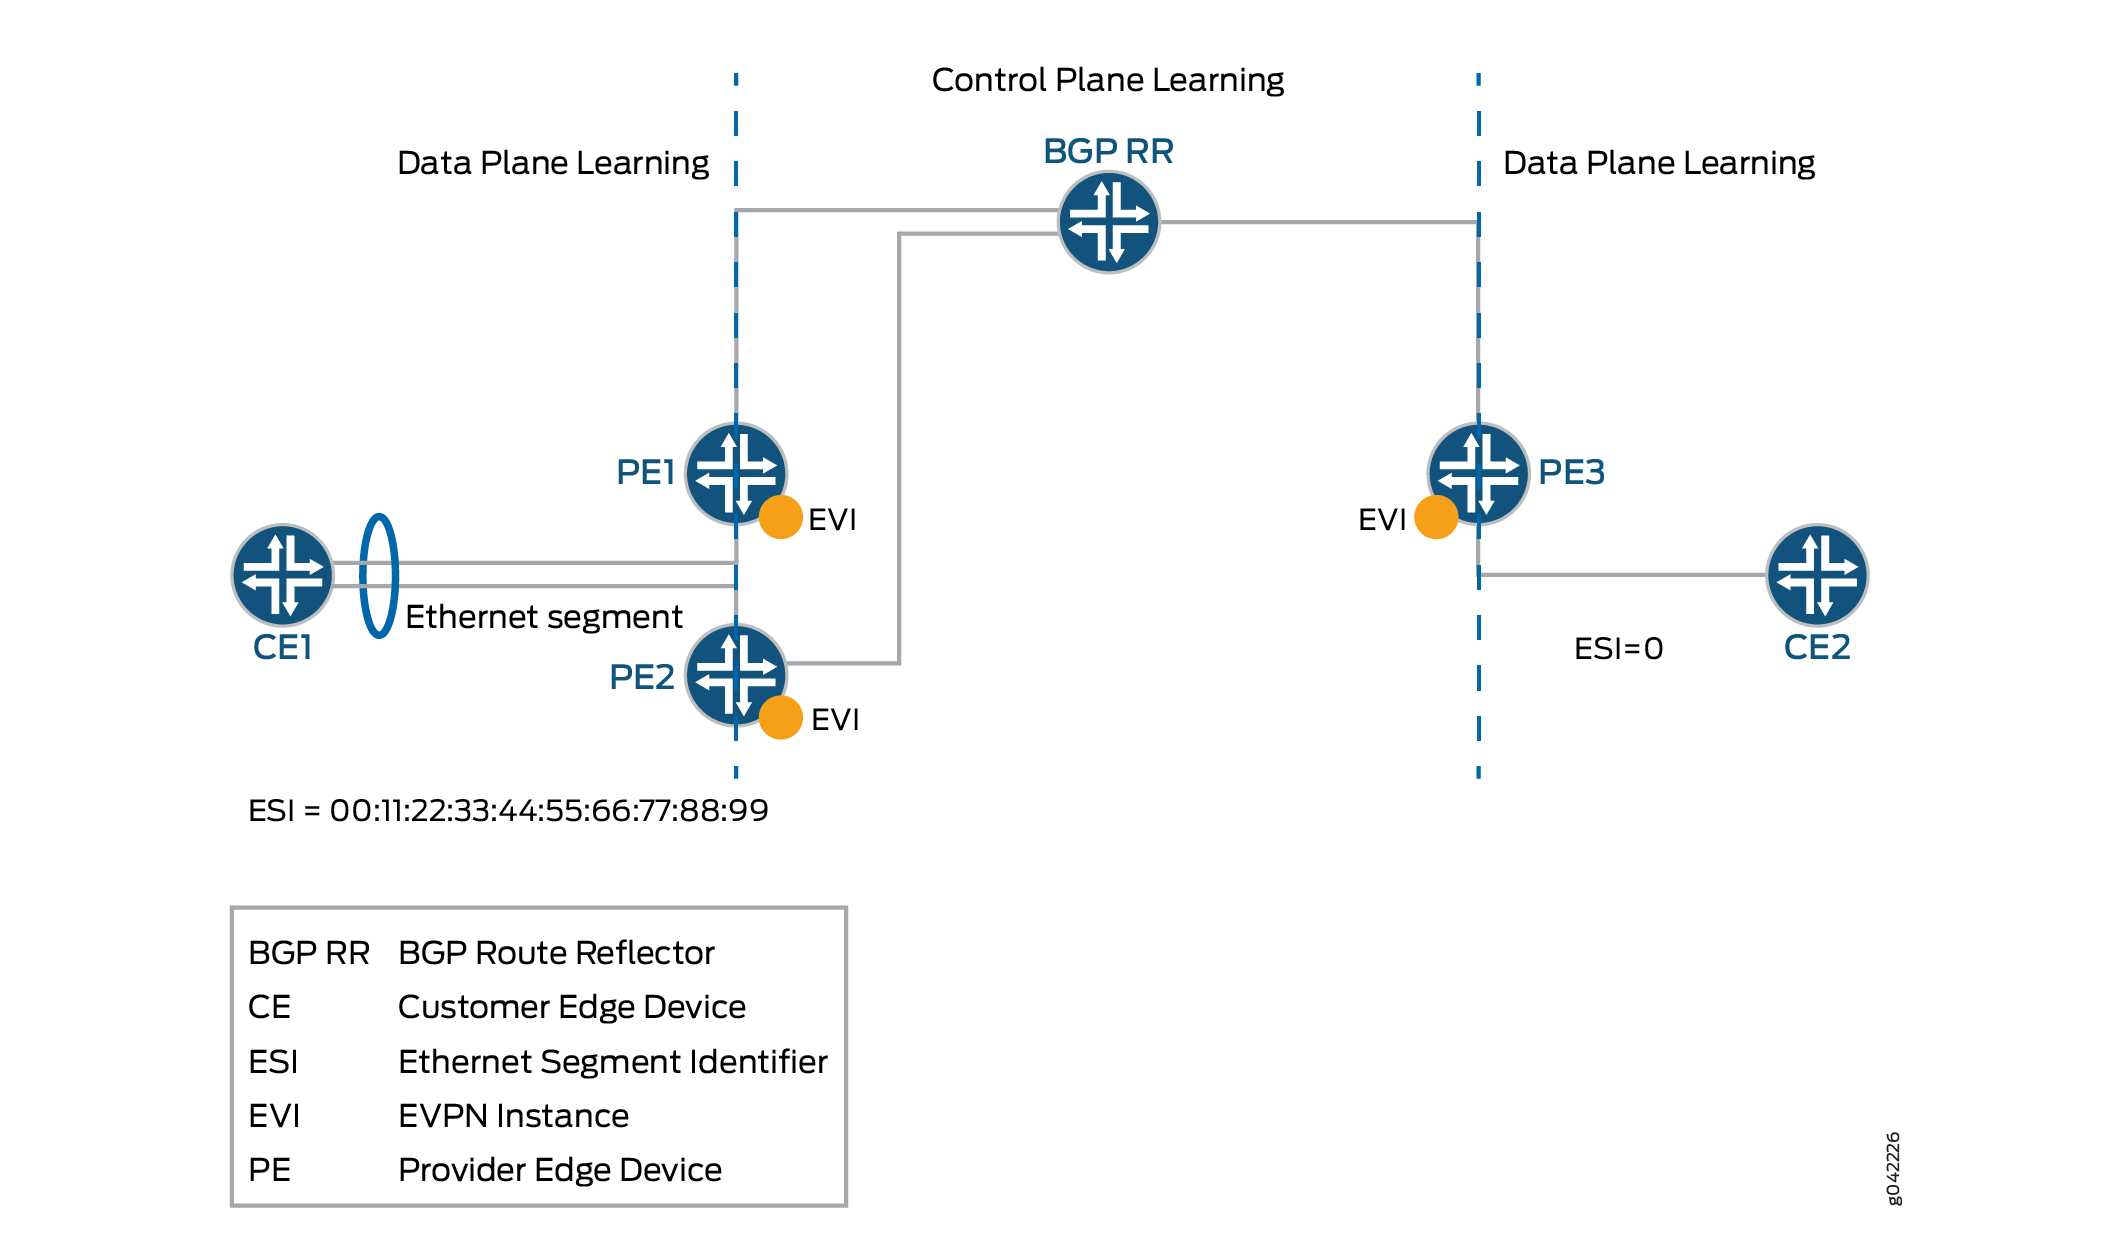
La technologie EVPN fournit des mécanismes d’interconnexion de datacenter (DCI) de nouvelle génération en ajoutant des procédures de plan de contrôle étendues pour échanger les informations de couche 2 (adresse MAC) et de couche 3 (adresse IP) entre les routeurs de bordure de datacenter (DCBR) participants. Ces fonctionnalités permettent de relever certains des défis DCI, tels que la mobilité transparente des machines virtuelles et le routage IP optimal. La mobilité transparente des machines virtuelles fait référence au défi de l’extension de la couche 2 et du maintien de la connectivité face à la mobilité des machines virtuelles, et le routage IP optimal fait référence au défi de prendre en charge le comportement de passerelle par défaut pour le trafic sortant d’une machine virtuelle et d’éviter le routage triangulaire du trafic entrant d’une machine virtuelle.
La technologie EVPN est utilisée par l’opérateur du datacenter pour offrir des services multilocataires, flexibles et résilients qui peuvent être étendus à la demande. Cette flexibilité et cette résilience peuvent nécessiter l’utilisation de ressources de calcul entre différents centres de données physiques pour un seul service (extension de couche 2) et le déplacement d’une machine virtuelle.
L’EVPN prend en charge le multihébergement entièrement actif, ce qui permet à un équipement CE de se connecter à deux équipements PE ou plus, de sorte que le trafic est transféré en utilisant toutes les liaisons entre les appareils. Cela permet à l’équipement CE d’équilibrer la charge du trafic vers les multiples équipements PE. Plus important encore, elle permet à un équipement PE distant d’équilibrer la charge du trafic vers les PE multirésidents sur le réseau central. Cet équilibrage de charge des flux de trafic entre les centres de données est connu sous le nom de crénelage. EVPN possède également des mécanismes qui empêchent la mise en boucle du trafic de diffusion, d’unicast inconnu et de multicast (BUM) dans une topologie multihébergement entièrement active.
Nous ne prenons pas en charge la surveillance IGMP, la surveillance MLD ou les optimisations de multicast de surveillance PIM avec PBB-EVPN.
Le multihébergement fournit une redondance en cas de défaillance d’une liaison d’accès ou d’un équipement PE. Dans les deux cas, le trafic circule de l’équipement CE vers l’équipement PE en utilisant les liens actifs restants. Pour le trafic dans l’autre sens, l’équipement PE distant met à jour sa table de transfert pour envoyer le trafic aux équipements PE actifs restants connectés au segment Ethernet multirésident. EVPN fournit un mécanisme de convergence rapide de sorte que le temps nécessaire pour effectuer cet ajustement est indépendant du nombre d’adresses MAC apprises par le périphérique PE.
Le plan de contrôle MP-BGP d’EVPN permet de déplacer dynamiquement les machines virtuelles actives d’un datacenter à un autre, ce que l’on appelle également le mouvement VM. Une fois qu’une VM est déplacée vers un serveur/hyperviseur de destination, elle transmet un ARP gratuit qui met à jour la table de transfert de couche 2 du périphérique PE au niveau du datacenter de destination. Le périphérique PE transmet ensuite une mise à jour de route MAC à tous les périphériques PE distants, qui à leur tour mettent à jour leurs tables de transfert. De cette manière, un EVPN suit le mouvement de la machine virtuelle, également connu sous le nom de mobilité MAC. L’EVPN dispose également de mécanismes pour détecter et arrêter l’instabilité MAC.
La technologie EVPN, similaire au VPN MPLS de couche 3, introduit le concept de routage des adresses MAC à l’aide de MP-BGP sur le cœur MPLS. Voici quelques-uns des avantages clés de l’utilisation des EVPN :
-
Possibilité d’avoir un équipement de périphérie multihébergement double actif
-
Assure l’équilibrage de charge sur les liaisons doublement actives
-
Mobilité des adresses MAC
-
Mutualisation
-
Fournit un crénelage
-
Permet une convergence rapide
Intégration PBB-EVPN
L’intégration de PBB avec EVPN est décrite dans les sections suivantes :
Intégration des éléments réseau PBB et EVPN
Dans un réseau PBB, un grand nombre d’adresses MAC (C-MAC) des clients sont cachées derrière un nombre considérablement plus restreint d’adresses MAC (B-MAC) de dorsale, sans que les appareils du cœur n’aient à apprendre et à traiter tous les états individuels des clients. L’I-SID crée une encapsulation qui permet de déployer un grand nombre de services. Cependant, contrairement aux réseaux modernes qui ont un simple cœur MPLS composé d’équipements PE et de fournisseurs, les appareils du cœur PBB doivent agir comme des commutateurs, appelés pont central dorsal (BCB), exécutant les décisions de transfert en fonction des adresses B-MAC. Cela provoque des problèmes d’incompatibilité avec les réseaux MPLS modernes, où les paquets sont commutés entre les adresses de bouclage périphérique à l’aide d’étiquettes MPLS et de récursivité.
Avec l’intégration de PBB à EVPN, l’élément BCB du cœur PBB est remplacé par MPLS, tout en conservant les propriétés de mise à l’échelle des services de l’équipement de périphérie PBB BEB. La composante B est signalée à l’aide d’une signalisation EVPN BGP et encapsulée dans MPLS à l’aide de PE et d’équipements de fournisseurs. En conséquence, l’immensité du PBB est associée à la simplicité d’un réseau central MPLS de base traditionnel, et la quantité d’informations sur l’état du réseau est considérablement réduite par rapport au PBB classique.
La figure 5 illustre l’intégration PBB-EVPN à l’aide des différents éléments d’un réseau PBB et EVPN.
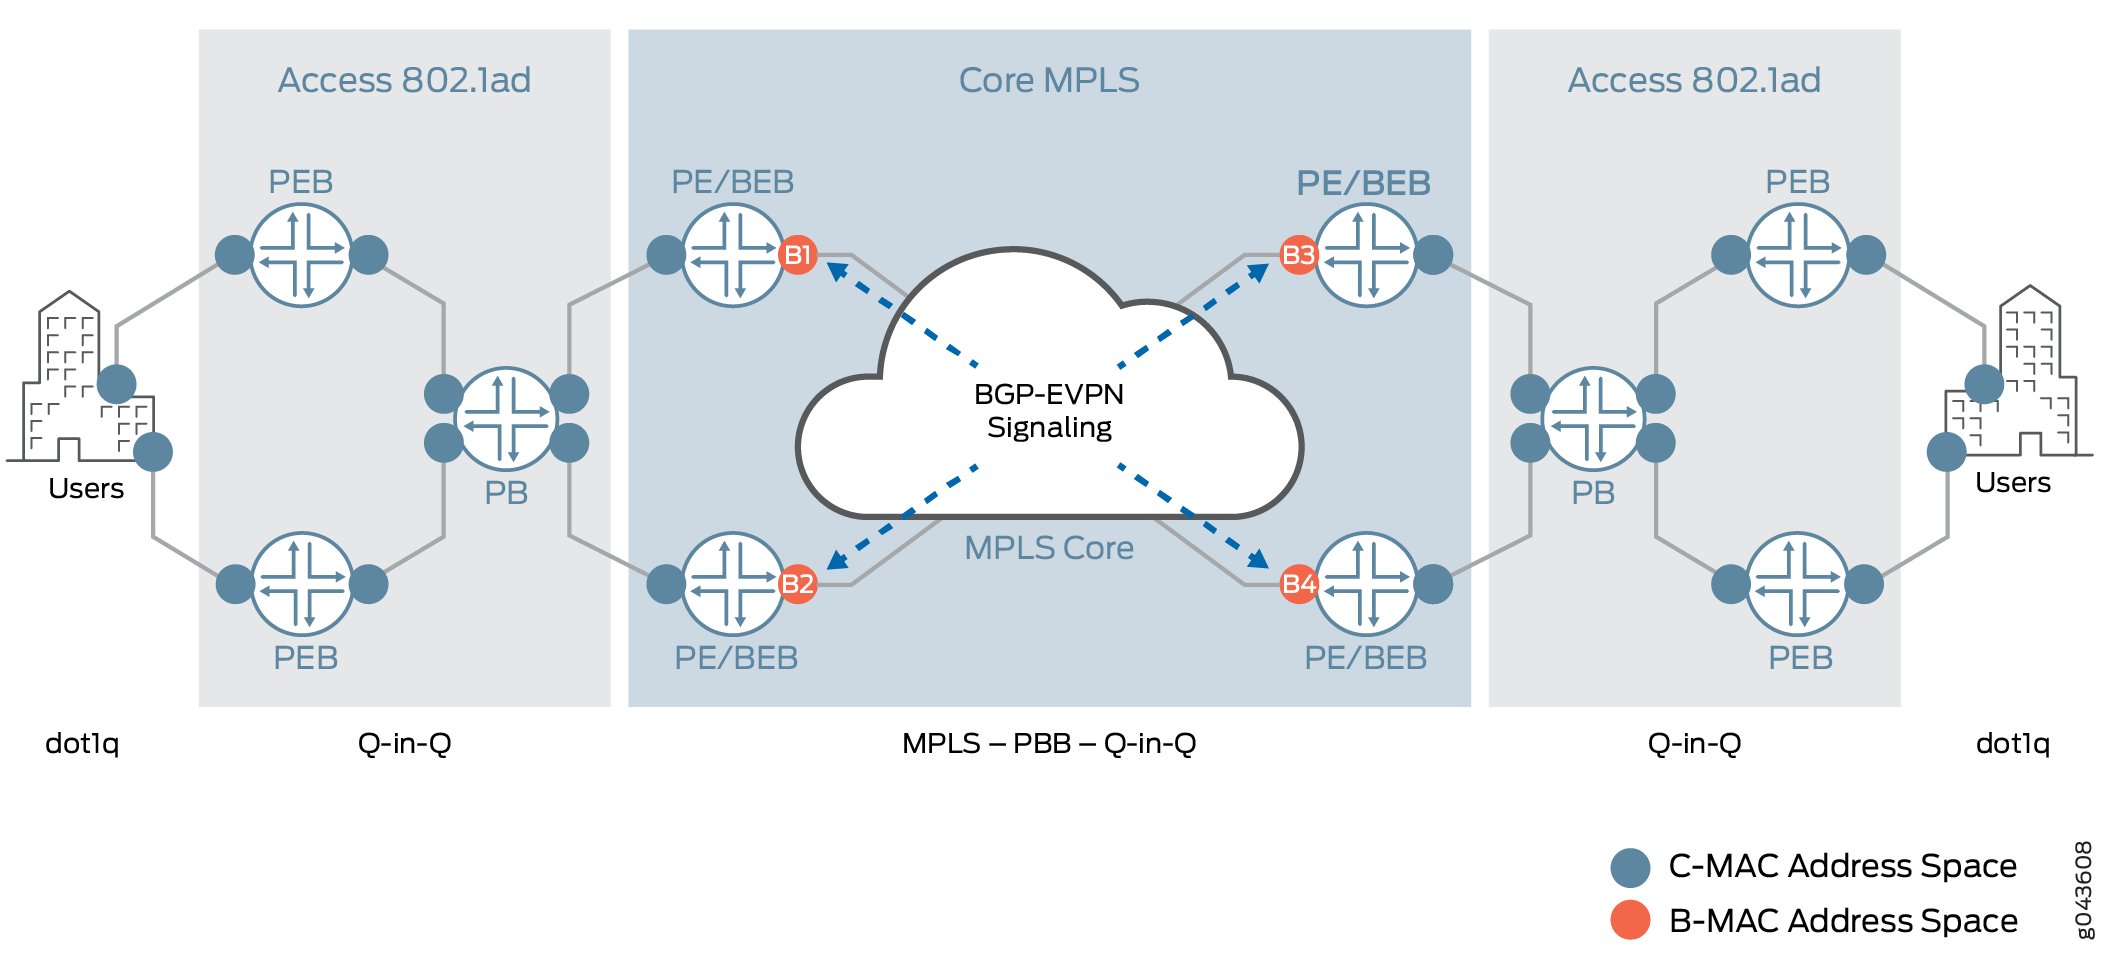 PBB-EVPN
Initialisation du plan de contrôle PBB-EVPN
Dans un réseau PBB-EVPN, les adresses B-MAC sont distribuées sur le cœur EVPN et les adresses C-MAC sont apprises dans le plan de données et agrégées derrière les adresses B-MAC.
La figure 6 illustre la gestion du plan de contrôle dans un exemple de réseau PBB-EVPN avec quatre appareils PE et deux appareils top-of-rack dans deux centres de données.
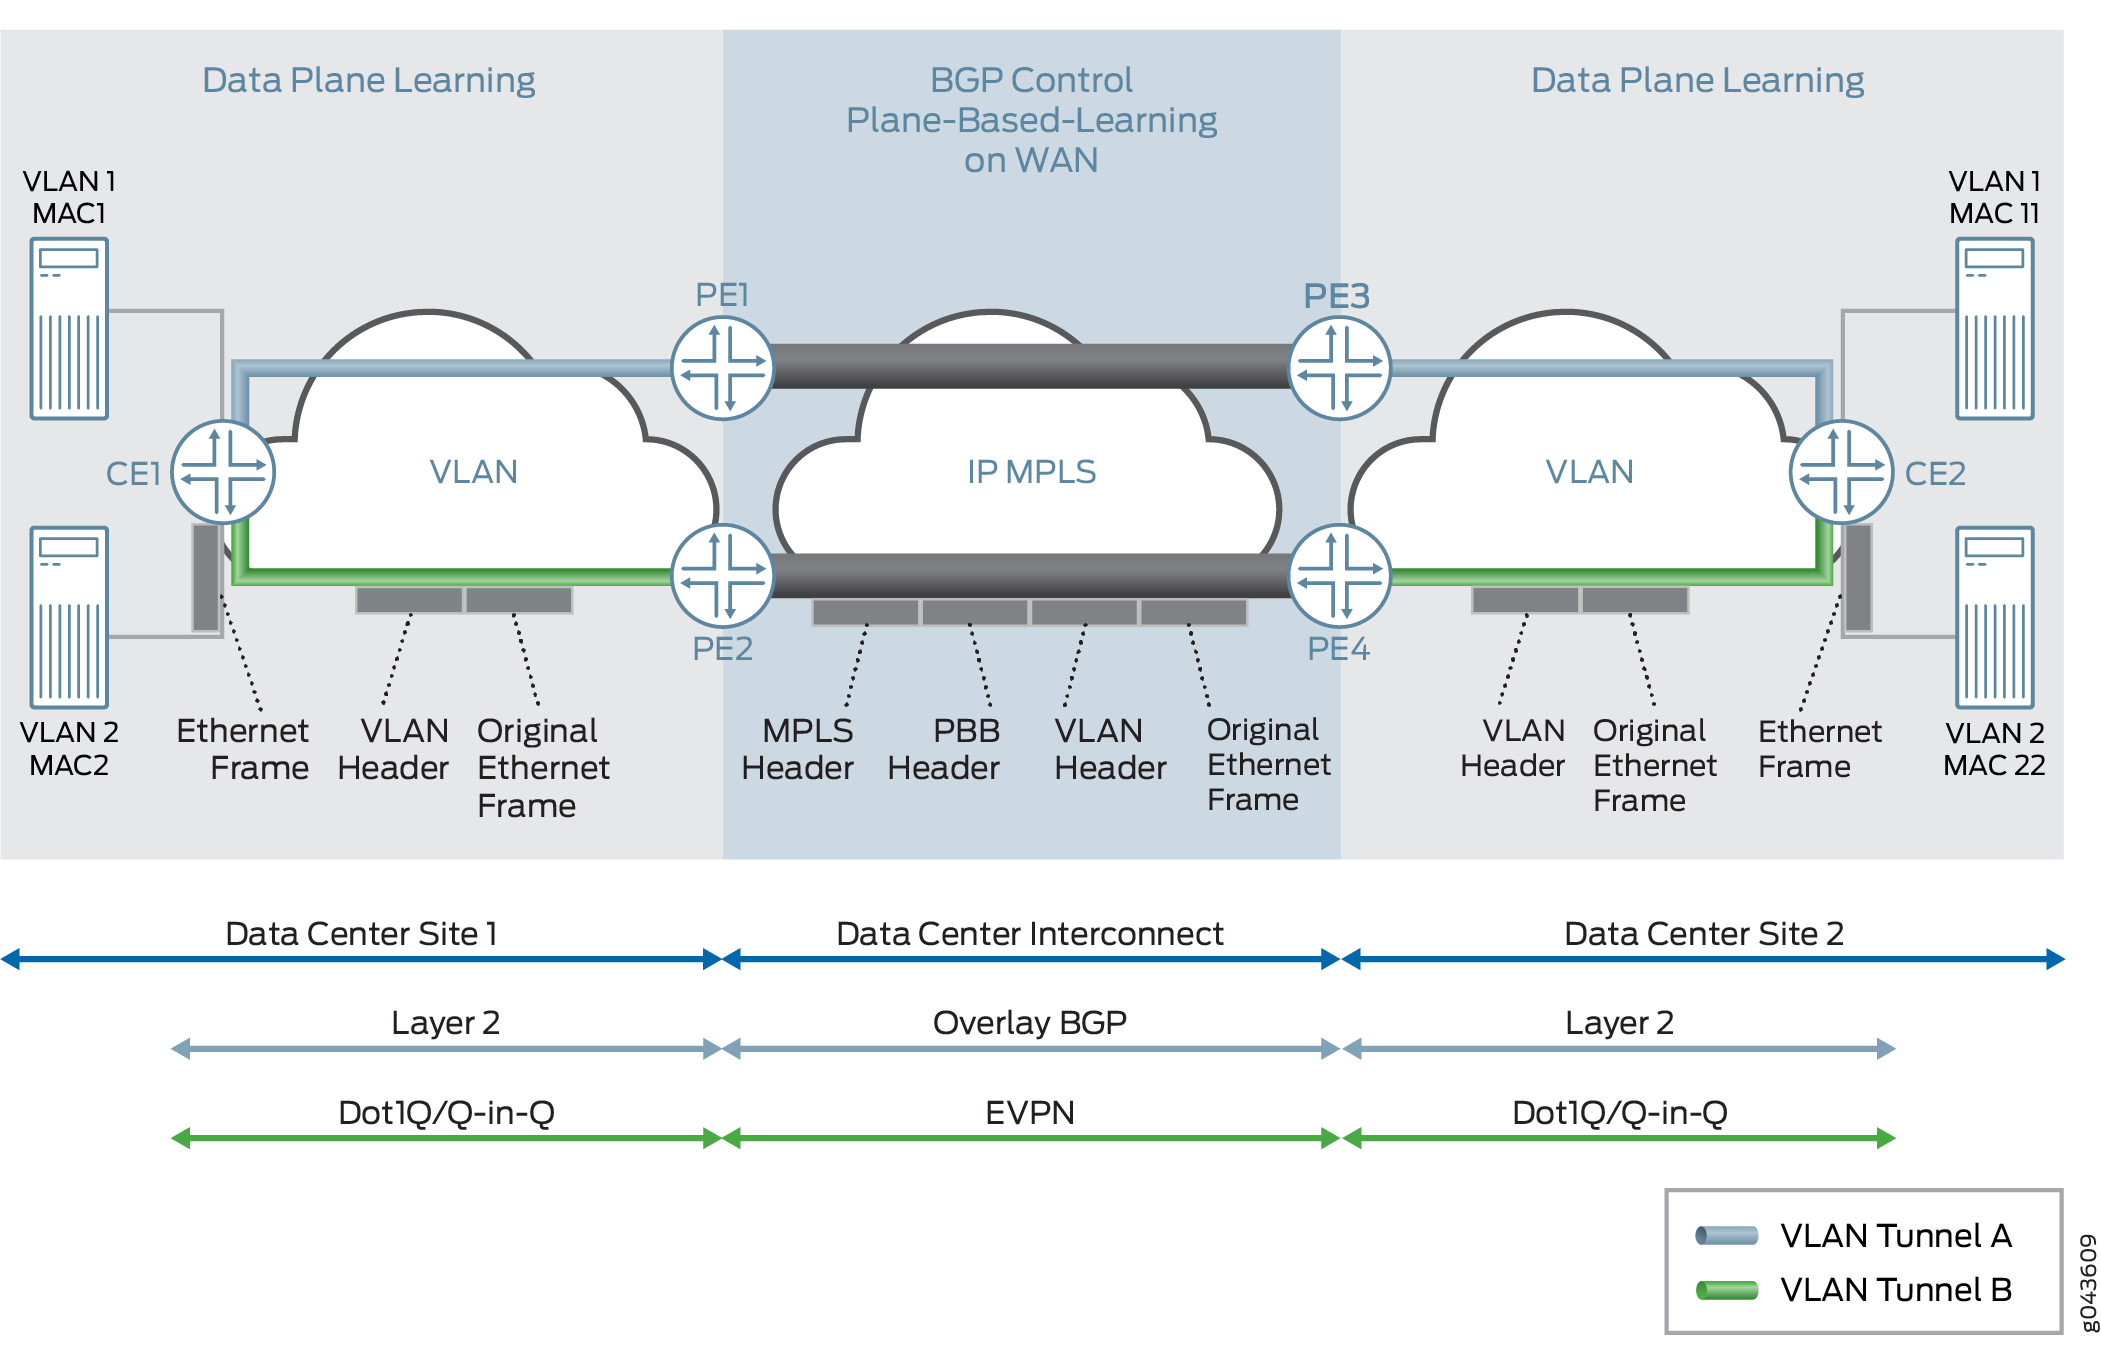 plan de contrôle PBB-EVPN
La gestion du plan de contrôle sur le site 1 du datacenter est la suivante :
-
La recherche d’adresse MAC C-se produit et l’adresse MAC C est apprise.
-
L’adresse source B-MAC et l’I-SID sont poussés sur le paquet.
-
La recherche d’adresse de destination de C-MAC vers B-MAC est effectuée dans la table I-SID. Si l’adresse MAC est présente, le paquet est routé à l’aide d’une route MAC EVPN ; Sinon, une route multicast est utilisée.
-
Cette route donne l’étiquette de service du paquet, qui contient PBB et la trame d’origine.
La gestion du plan de contrôle sur le site 2 du datacenter est la suivante :
-
Au niveau de l’équipement PE de disposition, le paquet est reçu avec une étiquette de service unique, indiquant qu’il s’agit d’une trame PBB.
-
L’allocation d’adresses sources de C-MAC à B-MAC est apprise dans la table I-SID.
-
L’adresse source du C-MAC est apprise dans la table MAC du domaine de pont client (C-BD).
Découverte de routes EVPN dans PBB-EVPN
Le PBB avec la fonctionnalité Dot1ah est implémenté au niveau des équipements PE. Dans le cas du PBB-EVPN, les équipements PE implémentent la fonctionnalité de pont d’instance et de dorsale. Seules les adresses B-MAC sont distribuées dans le plan de contrôle, les adresses C-MAC sont apprises dans le plan de données. Les routes EVPN suivantes sont détectées sur les différents équipements PE :
Découverte automatique VPN
Lorsqu’une instance EVPN (EVI) est configurée sur différents appareils PE, la découverte automatique du VPN se produit d’abord pour la découverte des points de terminaison EVPN. Chaque équipement PE configuré avec un EVI envoie la route de multicast inclusive.
Les champs de route de multicast inclusifs sont les suivants :
-
RD: valeur unique du distinguateur de route par équipement PE publicitaire par EVI. L’importance du RD est locale à un dispositif PE.
-
TAG ID: ID de service équivalent à la valeur I-SID. Un I-SID est affecté à un domaine de pont sous un EVI lorsque le service est pris en charge. L’ID TAG est défini sur 0 pour le service d’offre groupée I-SID, où plusieurs I-SID sont mappés à un domaine de pont.
-
Originating IP addr: adresse IP de bouclage.
-
P-Multicast Service Interface (PMSI) Attributes: attributs requis pour transmettre le trafic BUM. Il existe deux types de tunnels : le LSP point à multipoint et la réplication entrante. Dans le cas d’une réplication entrante, l’étiquette de multicast pour le trafic BUM est affectée en aval. Dans le cas d’un LSP point à multipoint, l’attribut PMSI inclut l’identifiant LSP point à multipoint. Si l’arborescence de multicast est partagée ou agrégée entre plusieurs EVI, l’équipement PE utilise l’étiquette affectée en amont pour s’associer ou se lier à l’EVI.
-
RT Extended Community: cible de routage associée à une EVI. Cet attribut revêt une importance mondiale dans EVPN.
Sur la Figure 7, chaque équipement PE envoie la route de multicast inclusive à chaque voisin BGP. L’équipement PE1 envoie une route de multicast inclusive aux appareils PE2, PE3 et PE4 pour la découverte automatique VPN. La gestion du trafic BUM est également illustrée dans la figure. Au cours de la séquence de démarrage, les périphériques PE1, PE2, PE3 et PE4 envoient une route de multicast inclusive qui inclut l’étiquette de multicast.
 automatique VPN
Découverte de segments Ethernet
La route de segment Ethernet est codée dans l’EVPN NLRI à l’aide de la valeur Type de route 4. Ce NLRI est utilisé pour découvrir le segment Ethernet multirésident et pour le choix DF.
La cible de route d’importation ES, une communauté étendue cible de route transitive, est également transportée avec la route de segment Ethernet. La communauté étendue ES-import permet à tous les équipements PE connectés au même site multihoming d’importer les routes de segments Ethernet. L’importation de cette route est effectuée par l’appareil PE sur lequel l’ESI est configuré. Tous les autres équipements PE ignorent cette route de segment Ethernet.
La figure 8 fournit des détails sur la procédure de routage de segments Ethernet pour la découverte automatique de segments Ethernet multirésidents.
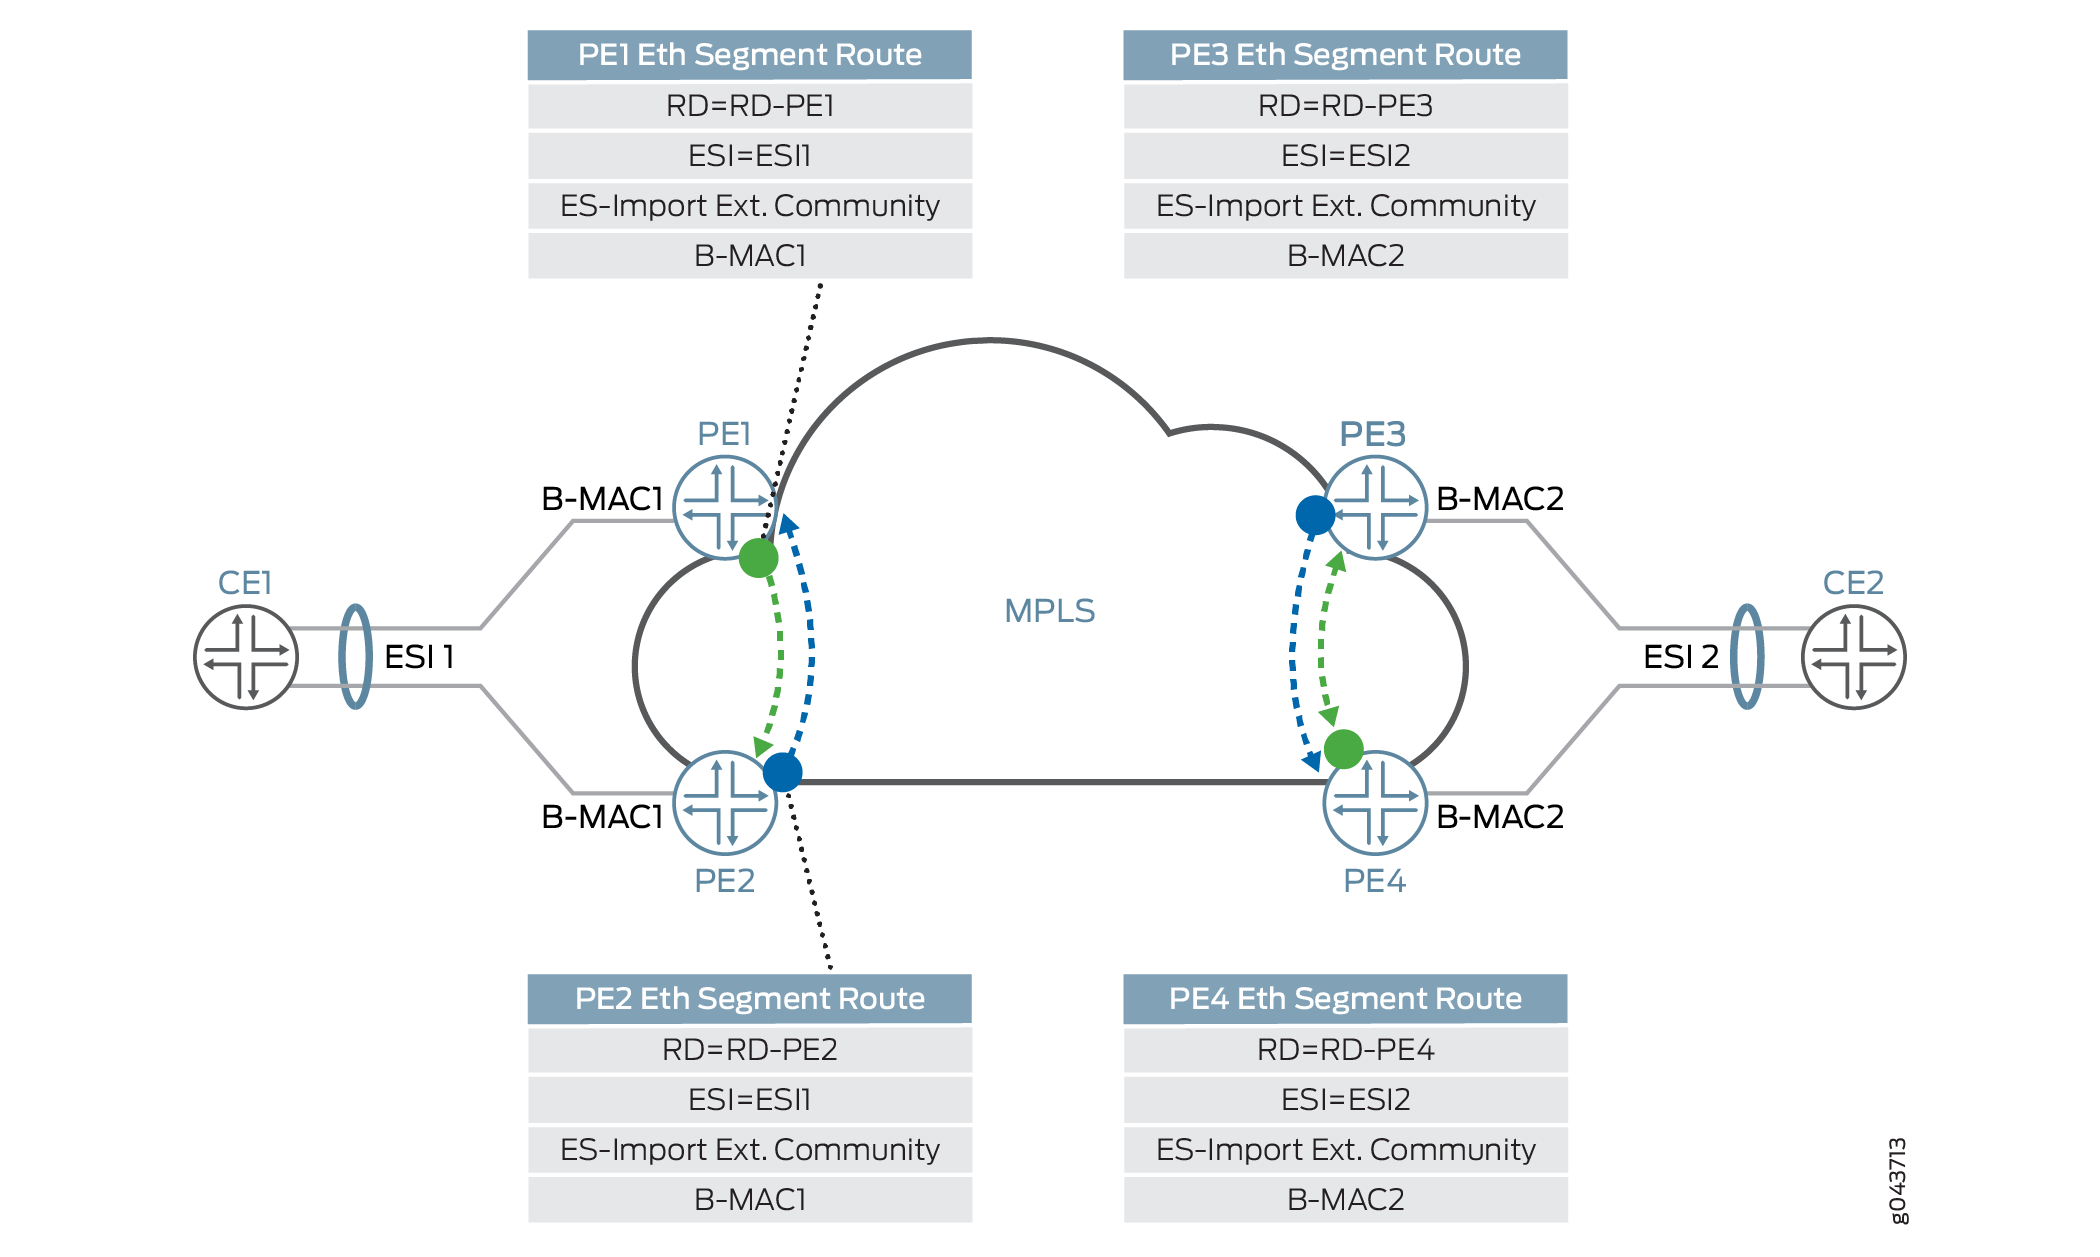 de segments Ethernet
Sur cette figure, les appareils PE1 et PE2 sont connectés à un segment multirésident avec la valeur ESI ESI1 et l’adresse MAC B-MAC1. Dans le cas d’un segment multihébergement actif-actif, ce B-MAC doit être les appareils PE1 et PE2. De même, les appareils PE3 et PE4 sont multirésidents actifs/actifs pour ESI2 avec l’adresse MAC B-MAC2. Les appareils PE1 et PE2 envoient le routage de segments Ethernet pour ESI1, qui est reçu par les appareils PE3 et PE4, mais qui est ignoré car les appareils ne sont pas configurés pour ESI1. Seuls les équipements PE1 et PE2 se trouvent dans un groupe redondant et le choix DF est effectué dans ce groupe. De même, les équipements PE3 et PE4 se trouvent dans un autre groupe redondant et l’équipement PE3 ou PE4 est sélectionné comme DF.
Découverte de routes MAC Ethernet
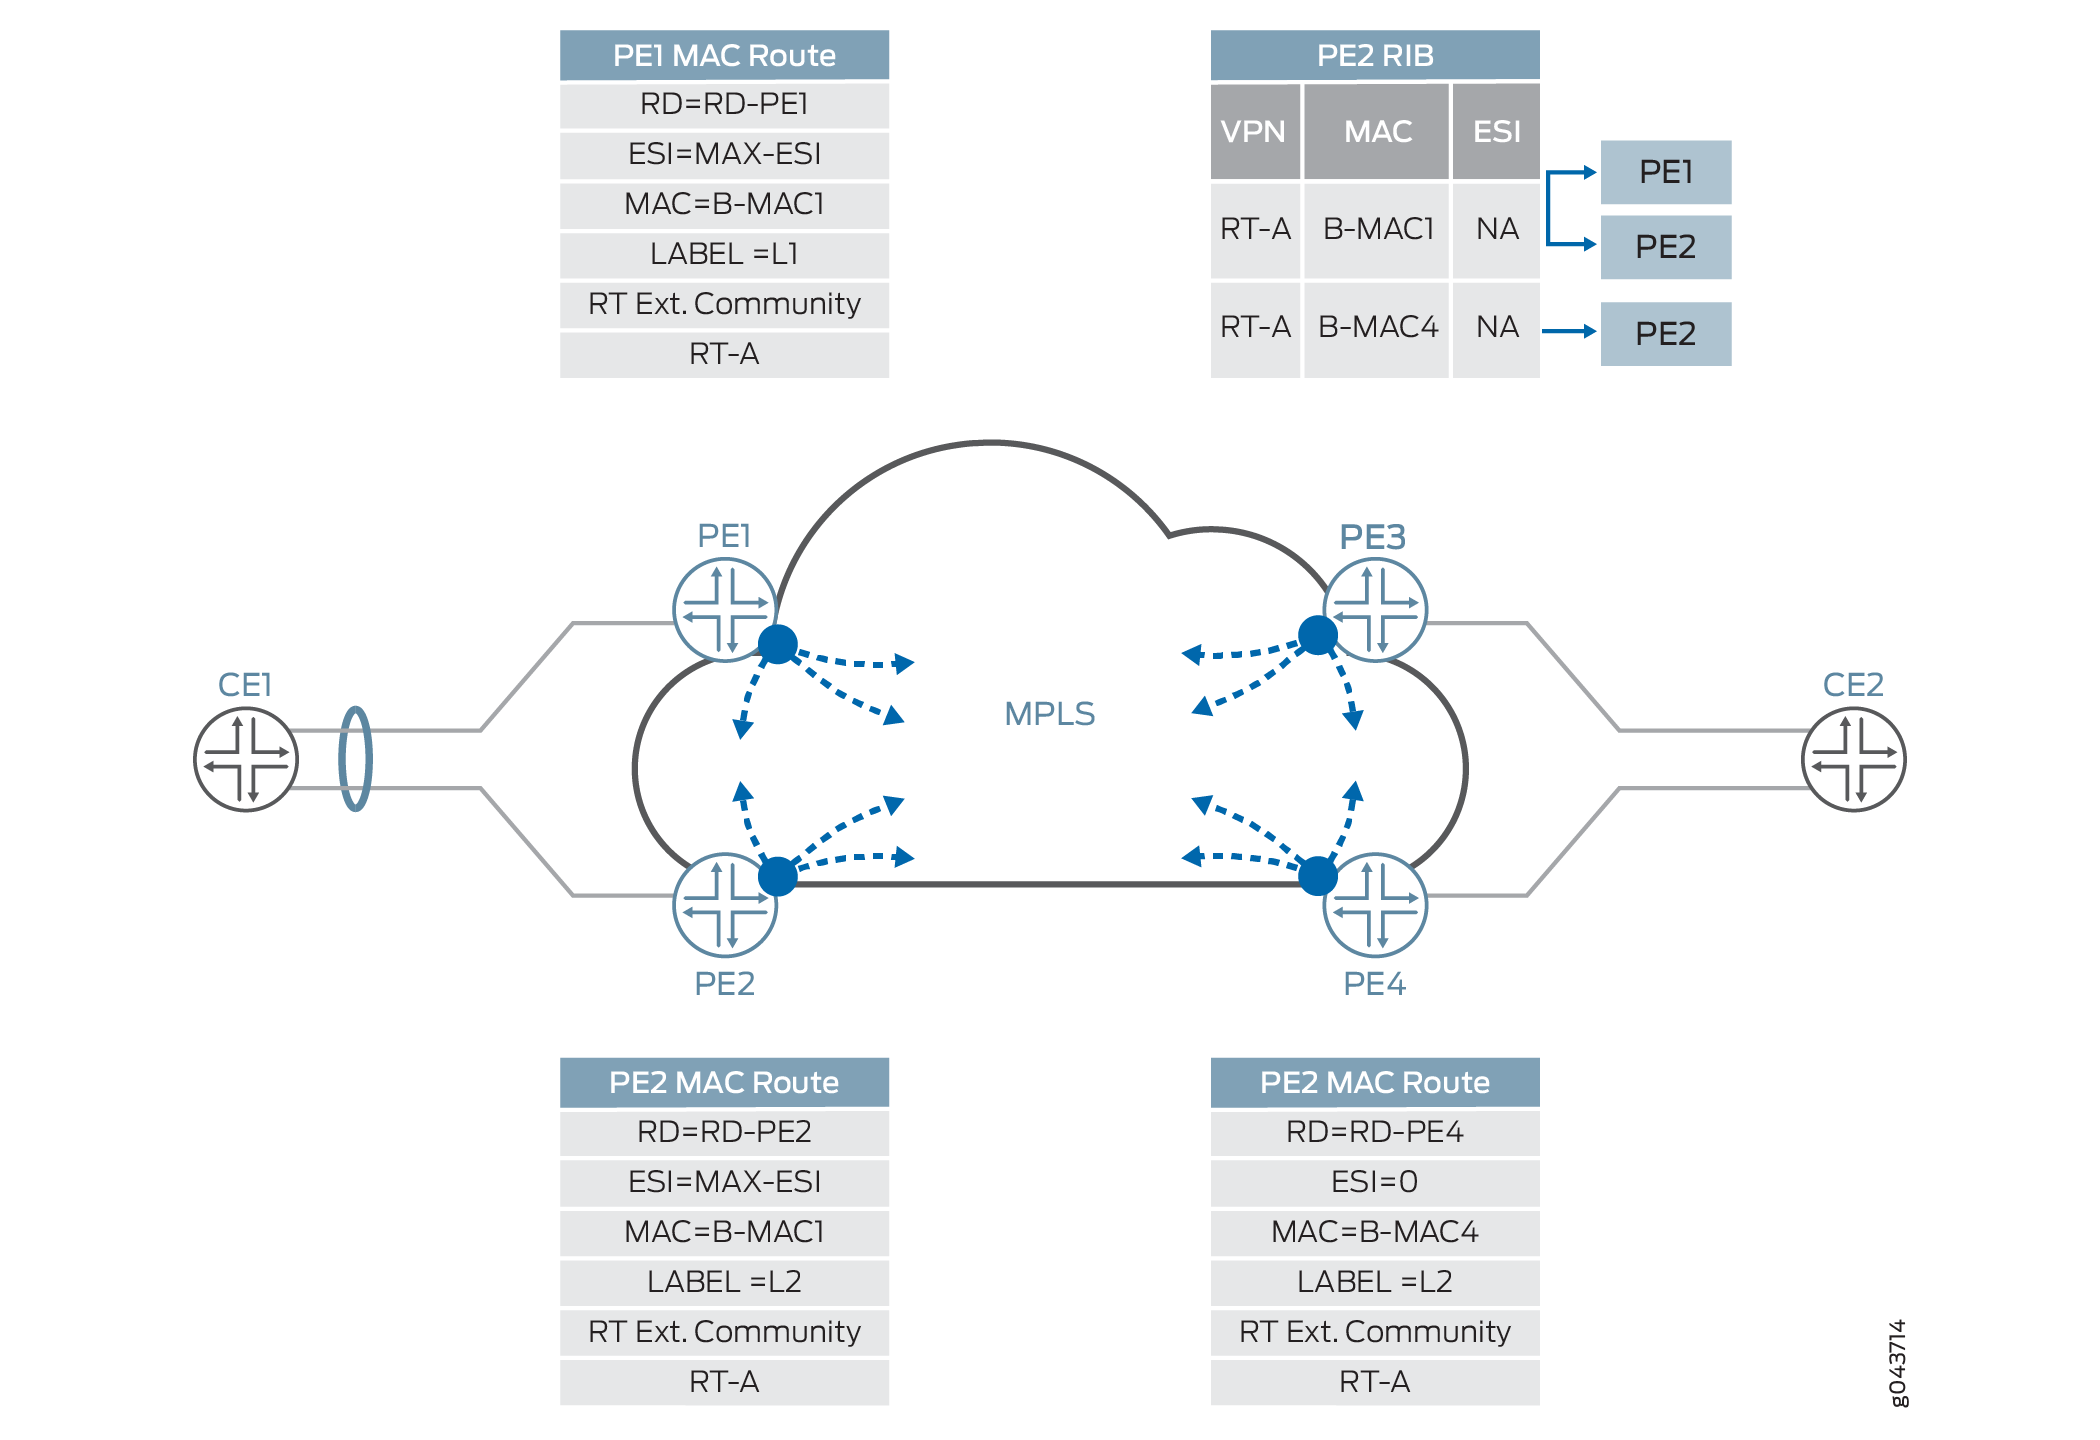
La route d’annonce MAC Ethernet est utilisée pour distribuer les adresses B-MAC des nœuds PE. La route d’annonce MAC est codée avec les champs suivants :
-
Le champ de l’adresse MAC contient l’adresse MAC B.
-
Le champ Balise Ethernet est défini sur 0.
-
Le champ Identificateur de segment Ethernet doit être défini sur 0 (pour les segments monorésidents ou multirésidents avec équilibrage de charge par I-SID) ou sur MAX-ESI (pour les segments multirésidents avec équilibrage de charge par flux).
-
L’étiquette est associée au transfert unicast de trafic à partir de différents équipements PE.
-
RT (cible de route) communauté étendue associée à son EVI.
La figure 9 illustre l’annonce de route MAC dans PBB-EVPN.
 de routes MAC Ethernet
Différences entre PBB-EVPN et EVPN
Les tableaux 1 et 2 répertorient les différences entre PBB-EVPN et EVPN pur pour les réseaux de couche 2 en fonction des différents types de routes et attributs de route, respectivement.
|
Itinéraire |
Utilisation |
Applicabilité |
|---|---|---|
|
Route de découverte automatique Ethernet |
|
EVPN uniquement |
|
Route d’annonce MAC |
|
EVPN PBB-EVPN |
|
Route multicast inclusive |
Découverte de points de terminaison de tunnel multicast |
EVPN PBB-EVPN |
|
Routage de segments Ethernet |
|
EVPN PBB-EVPN |
|
Attribut |
Utilisation |
Applicabilité |
|---|---|---|
|
Communauté étendue de l’étiquette ESI MPLS |
|
Route de découverte automatique Ethernet |
|
Communauté étendue ES-import |
Limitez la portée d’importation des routes de segments Ethernet. |
Routage de segments Ethernet |
|
Mobilité MAC communauté étendue |
|
Route d’annonce MAC |
|
Communauté étendue de passerelle par défaut |
Indiquez les liaisons MAC ou IP d’une passerelle. |
Route d’annonce MAC |
Procédure pas à pas des paquets PBB-EVPN
En fonction de la configuration PBB et EVPN sur différents périphériques PE du réseau, le segment Ethernet, l’accessibilité de l’adresse MAC B-MAC et les routes multicast sont déjà programmés sur différents périphériques PE dans le cloud EVPN. La procédure pas à pas des paquets de PBB-EVPN inclut la gestion des types de trafic suivants :
Gestion du trafic BUM dans PBB-EVPN
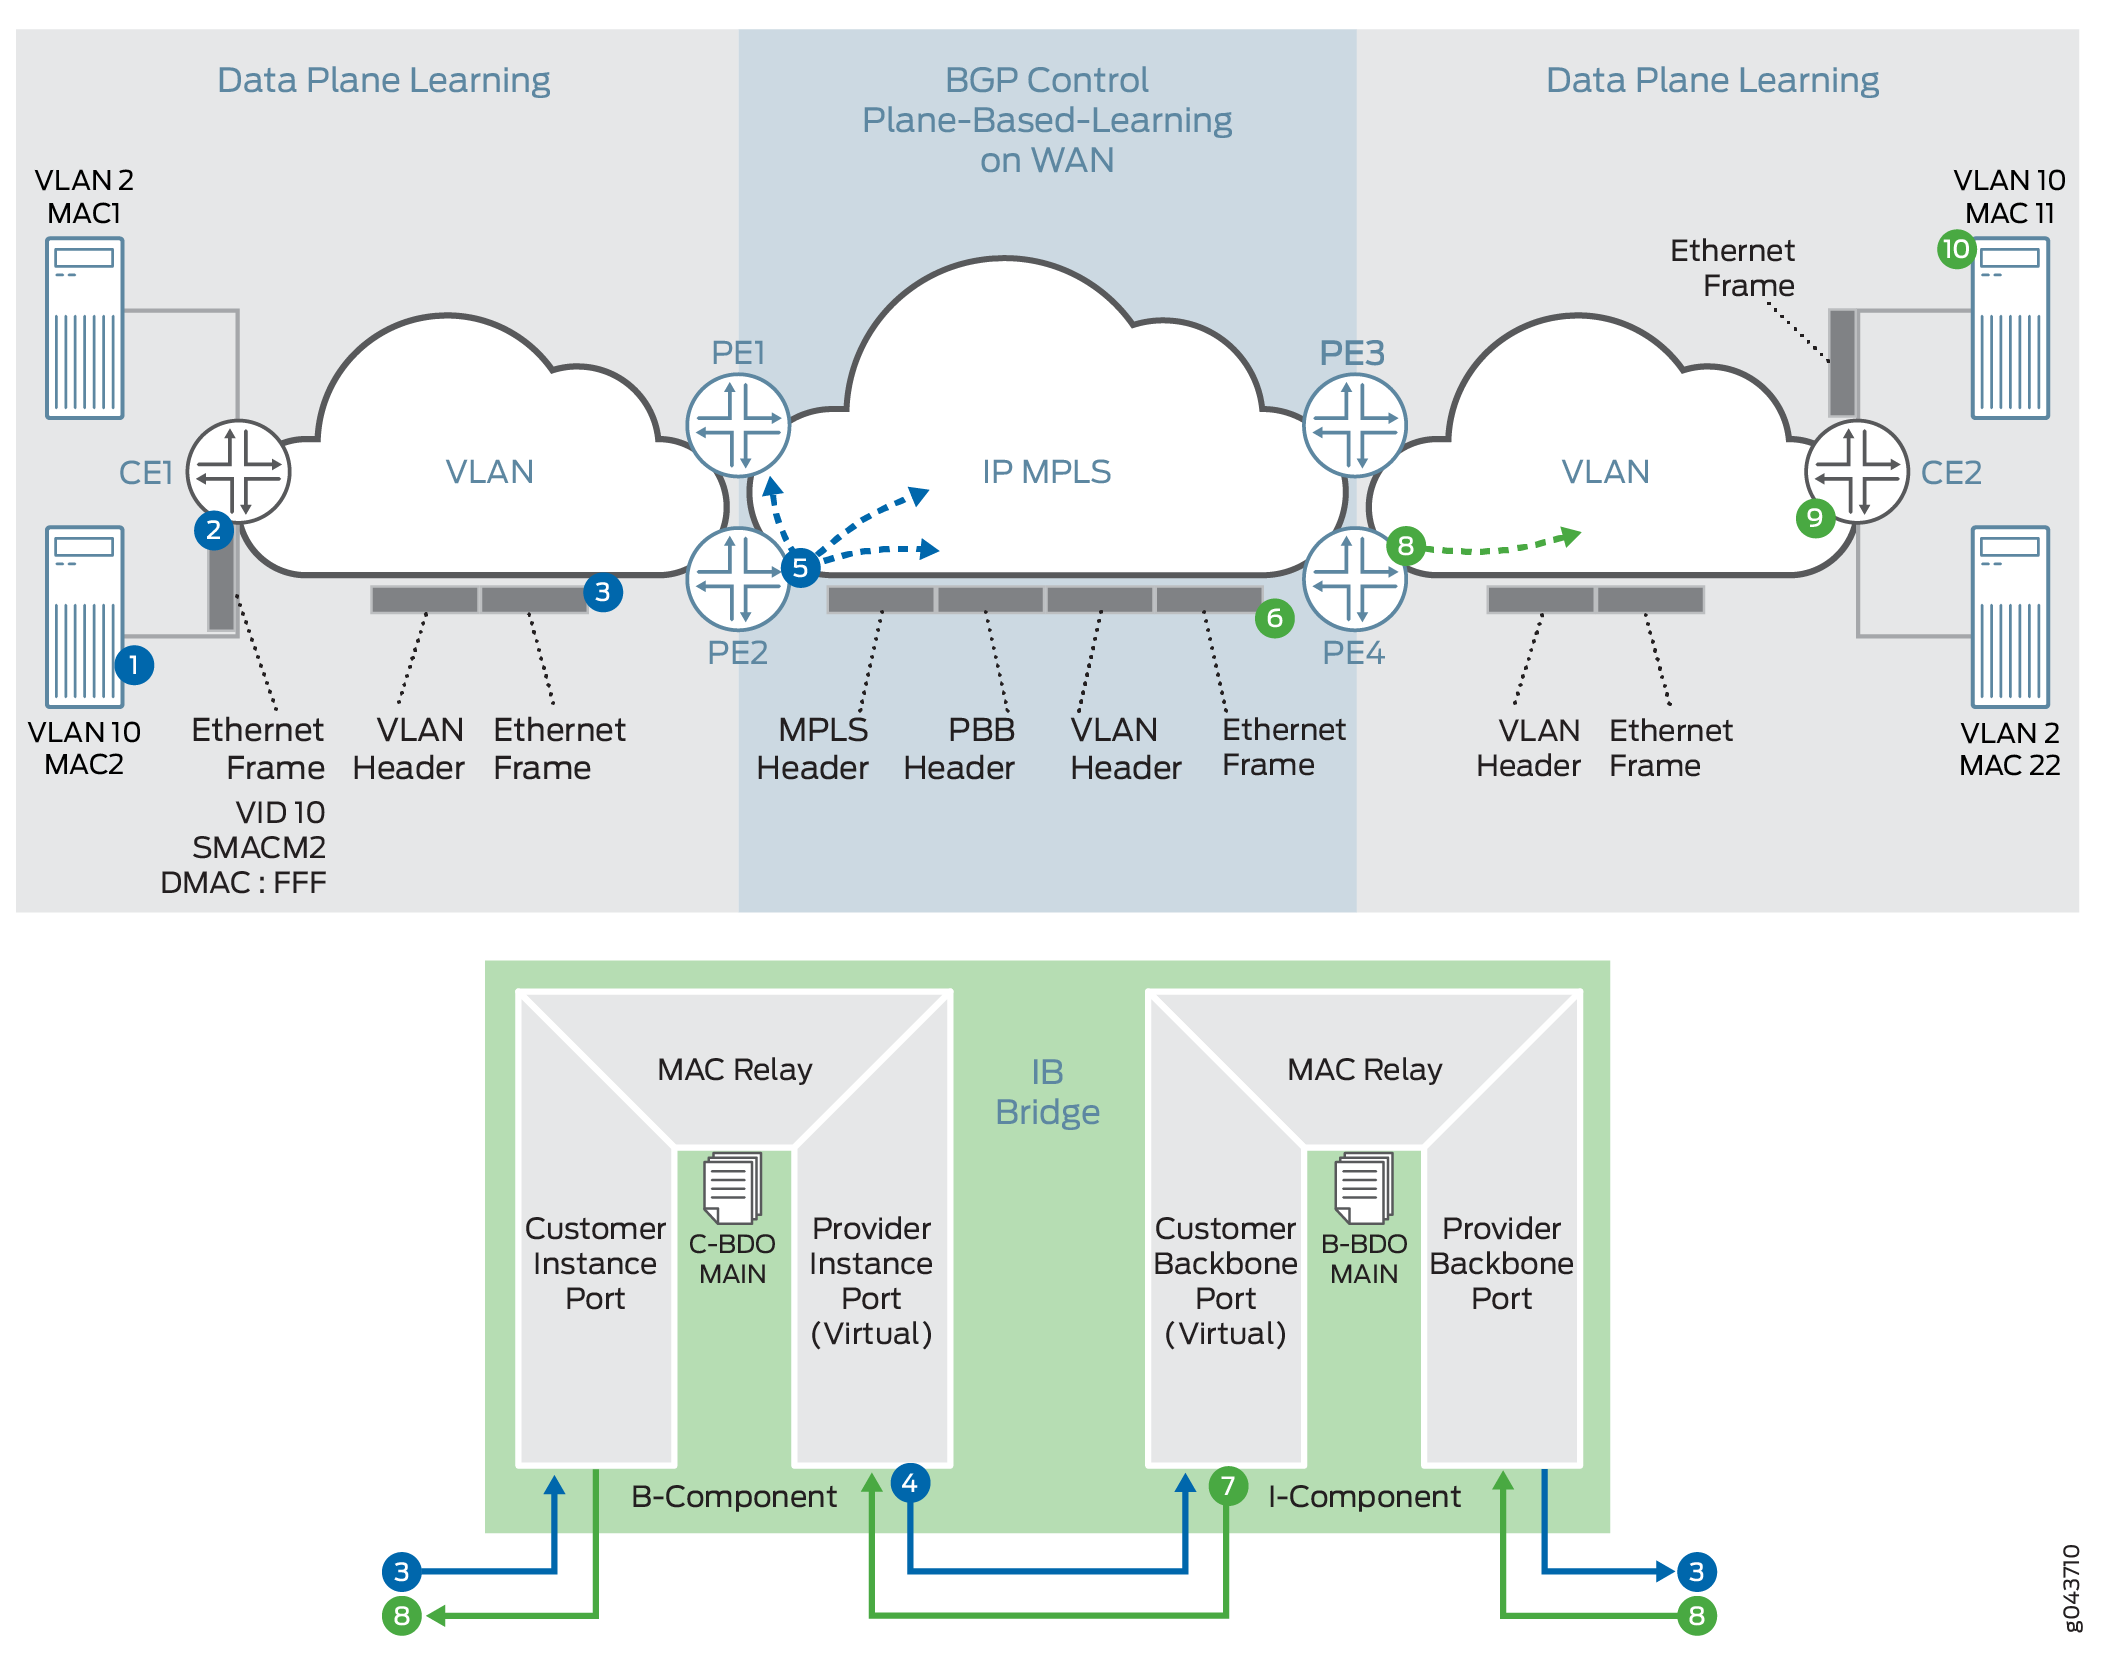
La figure 10 illustre la gestion du plan de contrôle PBB-EVPN et du trafic BUM.
trafic BUM PBB-EVPN
La gestion PBB-EVPN du trafic BUM sur le cloud EVPN est la suivante :
-
Après le démarrage du serveur A, le serveur A tente d’envoyer du trafic au serveur B. Le serveur A n’a pas la liaison ARP dans la table ARP du serveur B, donc le serveur A crée une demande de diffusion ARP et l’envoie. Le contenu des paquets ARP est VLAN 10, S-MAC=M2 (adresse MAC du serveur A), MAC de destination=ff.ff.ff.ff.ff, adresse IP source=adresse IP de l’adresse IP du serveur A ou de la VM, et adresse IP de destination=adresse IP du serveur B. Le type de paquet Ethernet pour ARP est 0x0806. La trame de couche 2 est envoyée à Devie CE1.
-
L’équipement CE1 effectue l’opération de commutation de couche 2 sur cette trame. Comme il s’agit d’une trame de diffusion de couche 2, la trame est classée en interface et basée sur la configuration du domaine de pont pour ce service et ce comportement de diffusion. Le paquet est transmis à tous les membres du domaine de pont sauf à celui sur lequel il a été reçu. Il peut y avoir une traduction VLAN, telle que push, pop ou translate, effectuée sur cette image. Cette trame est envoyée à l’équipement PE2. Cette trame peut être sans étiquette, avec une seule étiquette ou Q-in-Q.
-
Une fois que Device PE2 a reçu cette trame, il passe d’abord par le moteur de classification pour classer la trame en service. En fonction de l’interface de résultat de classification (c’est-à-dire le port d’instance client [CIP]), le service est identifié. L’adresse MAC source est apprise (si elle n’est pas présente dans la table MAC). Cette classification aboutit au C-BD. Étant donné que cette trame est une trame de diffusion, elle est envoyée à toutes les interfaces membres de ce domaine de pont. L’une des interfaces membres de ce domaine de pont est l’interface PIP (Provider Instance Port). Le paquet est alors formé en fonction de l’I-SID configuré pour cette interface PIP. L’en-tête externe du paquet à l’interface de sortie PIP est formé en fonction des informations suivantes :
-
I-SID : valeur I-SID configurée sur cette interface PIP.
-
L’adresse MAC source : l’adresse MAC B-configurée ou générée automatiquement pour cette trame.
-
Destination adresse MAC : basé sur la table de mappage par I-SID créée en fonction de l’apprentissage C-MAC-to-B-adresse MAC source et du C-MAC-to-B-adresse MAC de destination. Pour le trafic BUM, la valeur par défaut de l’adresse de destination du pont (B-DA) est l’adresse du groupe d’instances de services dorsaux. Lorsque le B-DA d’une trame est une adresse de groupe d’instances de services dorsaux, le comportement normal consiste à livrer la trame à tous les ports dorsaux clients (CBP) accessibles dans le VLAN dorsal (B-VLAN) auquel l’instance de service dorsal est mappée. Le filtrage basé sur I-SID par le CBP sortant garantit qu’aucune trame n’est transmise par des CBP qui ne font pas partie de l’instance de service dorsale.
-
Type Ethernet de couche 2 : 0x88E7.
-
Charge utile : trame client.
-
-
Le paquet formé par I-SID est envoyé au CBP pour identifier le domaine de pont dorsal (B-BD) associé à l’I-SID.
-
La recherche dans le B-BD est effectuée pour envoyer le paquet à la bonne destination. Étant donné que cette trame est une trame diffusion et que le B-MAC de destination est un adresse multicast (00-1E-83-<valeur ISID>), le paquet doit être traité comme la réplication entrante (c’est-à-dire VPLS Edge flood next hop) pour EVPN. Ce saut suivant envoie l’étiquette de service (étiquette MPLS de multicast associée à B-VLAN par ID d’homologue et ID de VLAN de pont). Le paquet MPLS est formé et envoyé sur le cloud MPLS pour les appareils PE1, PE3 et PE4.
-
La trame est reçue par le périphérique PE4 sous forme de paquet MPLS. L’identification du domaine de pont s’effectue en effectuant une recherche L1 d’étiquette MPLS dans la table de routage mpls.0. La recherche MPLS pointe vers le saut suivant de la table pour le saut suivant du domaine de pont. Une fois le domaine de pont identifié, le paquet est identifié comme un paquet de diffusion. Le saut suivant d’inondation composite BUM est exécuté, et ce saut suivant pointe vers le CBP.
-
Les interfaces de sortie sont identifiées. L’une des interfaces de sortie est une interface PIP où l’I-SID est configuré et un filtrage basé sur l’I-SID (filtrage MAC) est appliqué pour filtrer la trame. L’adresse MAC C-MAC vers B-MAC source est apprise pour la table de mappage I-SID MAC. Cette table est utilisée pour construire l’adresse MAC B-MAC de destination pour le trafic unicast. L’en-tête I-SID externe est extrait de la trame de couche 2 du client. Le domaine de pont client (C-BD) est déterminé en fonction de la classification I-SID à l’interface PIP.
-
L’adresse MAC C-source est apprise. La recherche C-MAC de destination est terminée. Il s’agit d’une trame de diffusion et, en fonction de la gestion BUM (flood next hop), la trame est transmise à tous les membres du C-BD, à l’exception de l’interface membre sur laquelle cette trame a été reçue.
-
L’équipement CE2 reçoit cette trame. La classification des services est effectuée en fonction du VLAN de trame. En fonction de la classification, le service de transfert de domaine de pont est trouvé et l’apprentissage MAC est terminé. Étant donné que la trame est une trame de diffusion, elle est gérée par flood next hop.
-
Le serveur B reçoit le paquet de requête ARP et envoie la réponse ARP au serveur A.
Gestion du trafic unicast dans PBB-EVPN
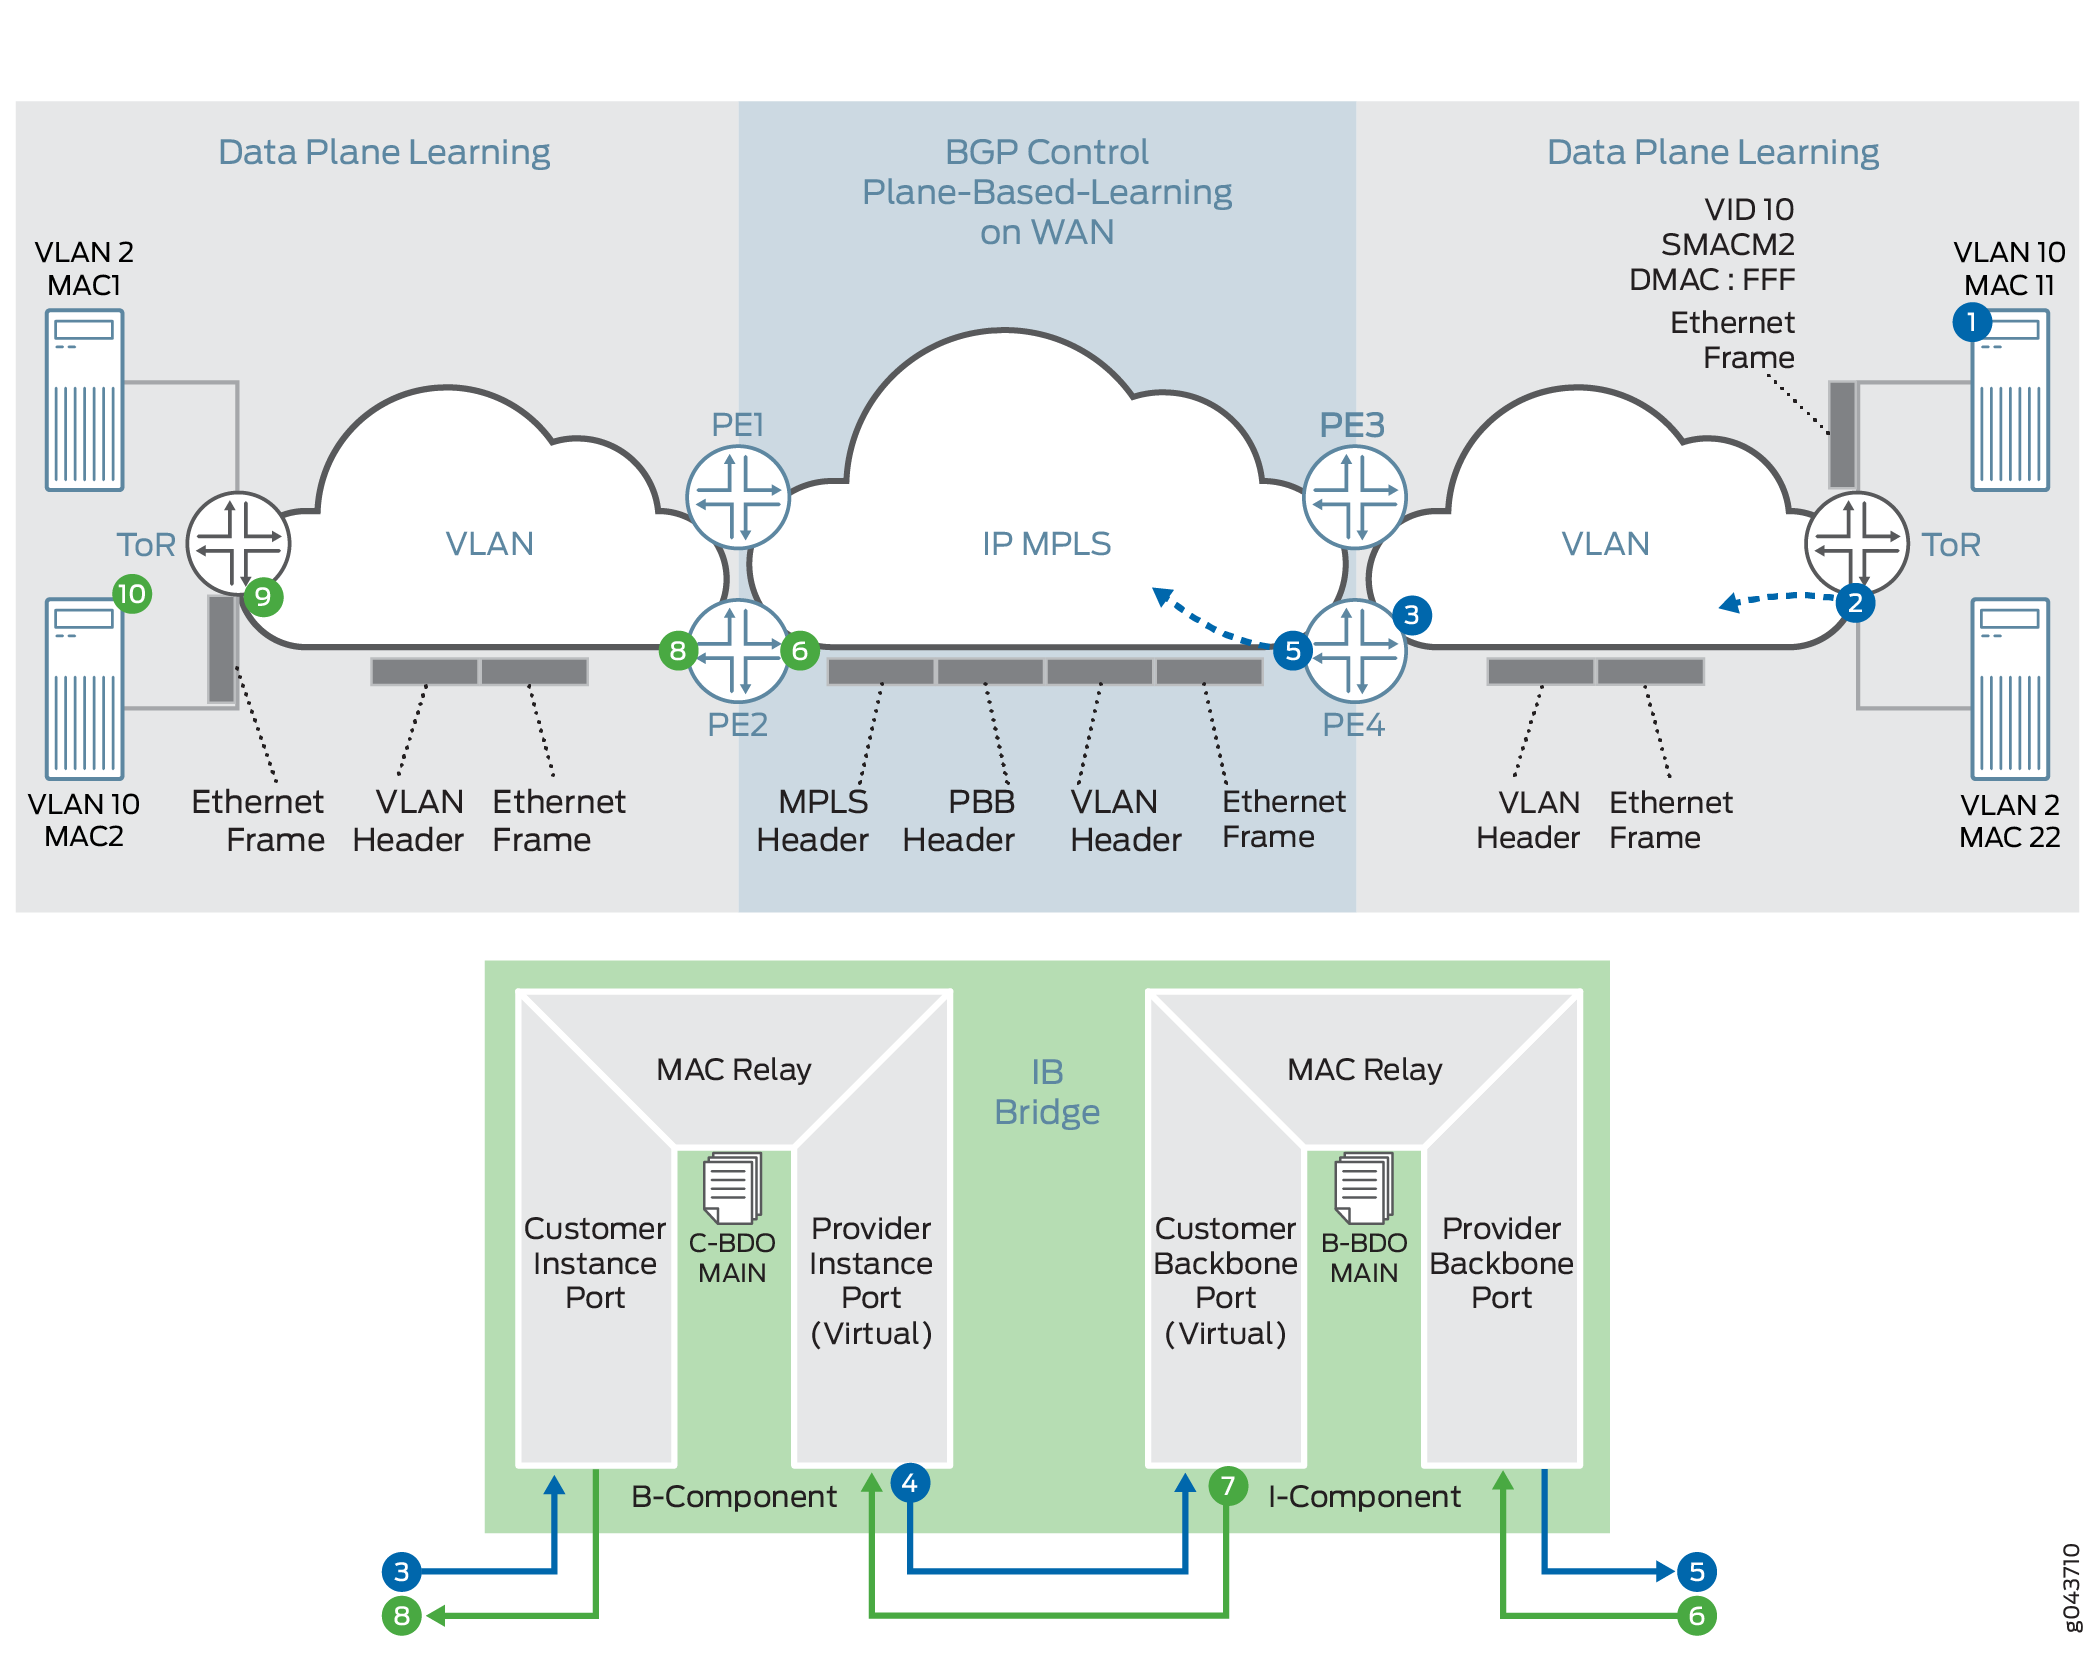
La figure 11 illustre le plan de contrôle PBB-EVPN et la gestion du trafic unicast sous la forme d’une réponse ARP du serveur B.
 trafic unicast PBB-EVPN
Pour le flux de trafic unicast, on suppose que l’apprentissage MAC des données et du plan de contrôle a déjà eu lieu.
-
Le serveur B génère une réponse ARP. Le contenu des paquets ARP est VLAN 10, S-MAC=MAC11 (adresse MAC du serveur B), MAC de destination=MACA, adresse IP source=adresse IP du serveur B ou de l’adresse IP de la machine virtuelle, et adresse IP de destination=adresse IP du serveur A. Cette trame est transmise au top-of-rack B.
-
Après réception de la trame, le dispositif CE classe la trame entrante. En fonction de la famille d’interfaces, le domaine de pont associé à l’interface est identifié. L’apprentissage de l’adresse MAC source a lieu sur le domaine de pont. Ensuite, la recherche MACA (MACA (Bridge Domain Destination) est effectuée et fournit l’interface de sortie de couche 2. La fonctionnalité de sortie de l’interface de sortie est appliquée avant que le périphérique CE n’envoie la trame à l’interface de sortie.
-
La trame encapsulée de couche 2 est reçue par l’équipement PE4. La classification des services de couche 2 est effectuée pour identifier le domaine de pont client (C-BD) associé à cette trame. L’apprentissage de l’adresse MAC source (MAC11) est effectué dans le contexte du C-BD sur l’interface CIP.
-
Dans le contexte de C-BD, la recherche MAC de destination pointe vers l’interface PIP. À ce stade, la liste des fonctionnalités de sortie de l’interface PIP est exécutée. En fonction de la liste des fonctionnalités, l’en-tête I-SID externe est envoyé sur la trame Ethernet d’origine.
-
MAC SOURCE—B-MAC de l’équipement PE4
-
MAC de destination—B-MAC de l’appareil PE2 (résultat de recherche dans la table I-SID C-MAC-to-B-MAC)
-
I-SID : valeur configurée de I-SID
-
Type d’éther de couche 2 : 0x88E7
-
-
La recherche de l’adresse MAC de destination (B-MAC de l’appareil PE2) est effectuée dans la table des adresses MAC B-BD. Cette recherche génère un saut suivant unicast (c’est-à-dire un saut suivant EVPN). Ce saut suivant contient une étiquette de service MPLS unicast. Cette étiquette est distribuée via le plan de contrôle multiprotocole BGP (MP-BGP). L’homologue en aval attribue cette étiquette de service MPLS. L’attribution de ce label peut se faire par EVI ; par EVI et VLAN ; par EVI, VLAN et circuit de raccordement ; ou par adresse MAC. En fonction des informations du saut suivant, le paquet MPLS est formé et transmis sur le réseau MPLS.
-
L’appareil PE2 reçoit la trame. Il est identifié comme un paquet MPLS. La recherche d’étiquette MPLS est effectuée dans la table de routage mpls.0. Cette recherche génère le saut suivant de la table. Cette recherche génère la table B-BD. La règle B-MAC (c’est-à-dire que la source B-MAC est la destination B-MAC) et les règles de filtrage I-SID (ISID configuré par le CBP = ISID de paquets) sont appliquées. Sur la base de la trame reçue, l’I-SID est identifié et le B-VLAN est activé.
-
L’en-tête de trame est transmis à l’interface PIP pour un traitement ultérieur. Le mappage de l’adresse MAC C-MAC (M11 à B-MAC-PE2) à B-MAC est appris dans la table I-SID. L’en-tête I-SID externe est visible.
-
L’adresse MAC source interne est apprise sur l’interface PIP dans le contexte de C-BD. La recherche d’adresse MAC de destination interne est effectuée, ce qui génère l’interface CIP de sortie.
-
L’équipement CE reçoit la trame de couche 2, et le transfert de couche 2 est effectué.
-
Le serveur A reçoit le paquet de réponse ARP unicast du serveur B.
Gestion du transfert de chemin dans PBB-EVPN
Dans un réseau PBB-EVPN, une trame peut provenir de la périphérie du client (CE) (interface de pont) ou de l’interface compatible MPLS (interface centrale).
Le flux de paquets pour les paquets reçus du côté CE est le suivant :
-
Si la trame provient d’une interface CE, l’interface appartient à la famille de ponts, et la recherche et l’apprentissage de l’adresse MAC sont effectués dans le contexte du domaine de pont client (C-BD). Le résultat de la recherche est une route MAC unicast ou une route MAC flood.
-
La recherche suivante est effectuée dans la table I-SID MAC pour déterminer le B-MAC de destination associé au C-MAC de destination.
-
L’en-tête I-SID est ajouté au paquet.
-
La recherche suivante est effectuée dans le B-BD car l’interface PIP appartient à la famille de ponts.
-
La recherche B-BD pointe vers la route MAC unicast ou la route MAC flood et cette route pointe vers le saut suivant multicast indirect EVPN ou le saut suivant indirect unicast.
Le flux de paquets pour les paquets reçus du côté central est le suivant :
-
Si la trame provient de l’interface centrale, l’interface appartient à la famille MPLS et la recherche d’étiquette MPLS est effectuée dans le saut suivant de la table de routage MPLS.0. Le résultat de cette recherche est le contexte de l’instance de routage.
-
La recherche suivante est effectuée en fonction de l’I-SID du paquet à la recherche BBD.
-
Si le BBD est trouvé, des règles de filtrage basées sur I-SID sont appliquées. L’adresse MAC configurée par I-SID doit correspondre au B-MAC source du paquet, puis la trame est abandonnée.
-
La table I-SID MAC est mise à jour pour le B-MAC de destination associé au C-MAC de destination pour la création de l’association C-MAC-à-B-MAC.
-
L’en-tête I-SID est supprimé et C-BD est trouvé en fonction de l’interface PIP.
-
La recherche suivante est effectuée dans le C-BD car l’interface PIP appartient à la famille bridge.
-
La recherche C-BD pointe vers une route MAC unicast ou une route MAC flood, et cette route pointe vers une interface CE ou une route flood.
Gestion de la mobilité MAC dans PBB-EVPN
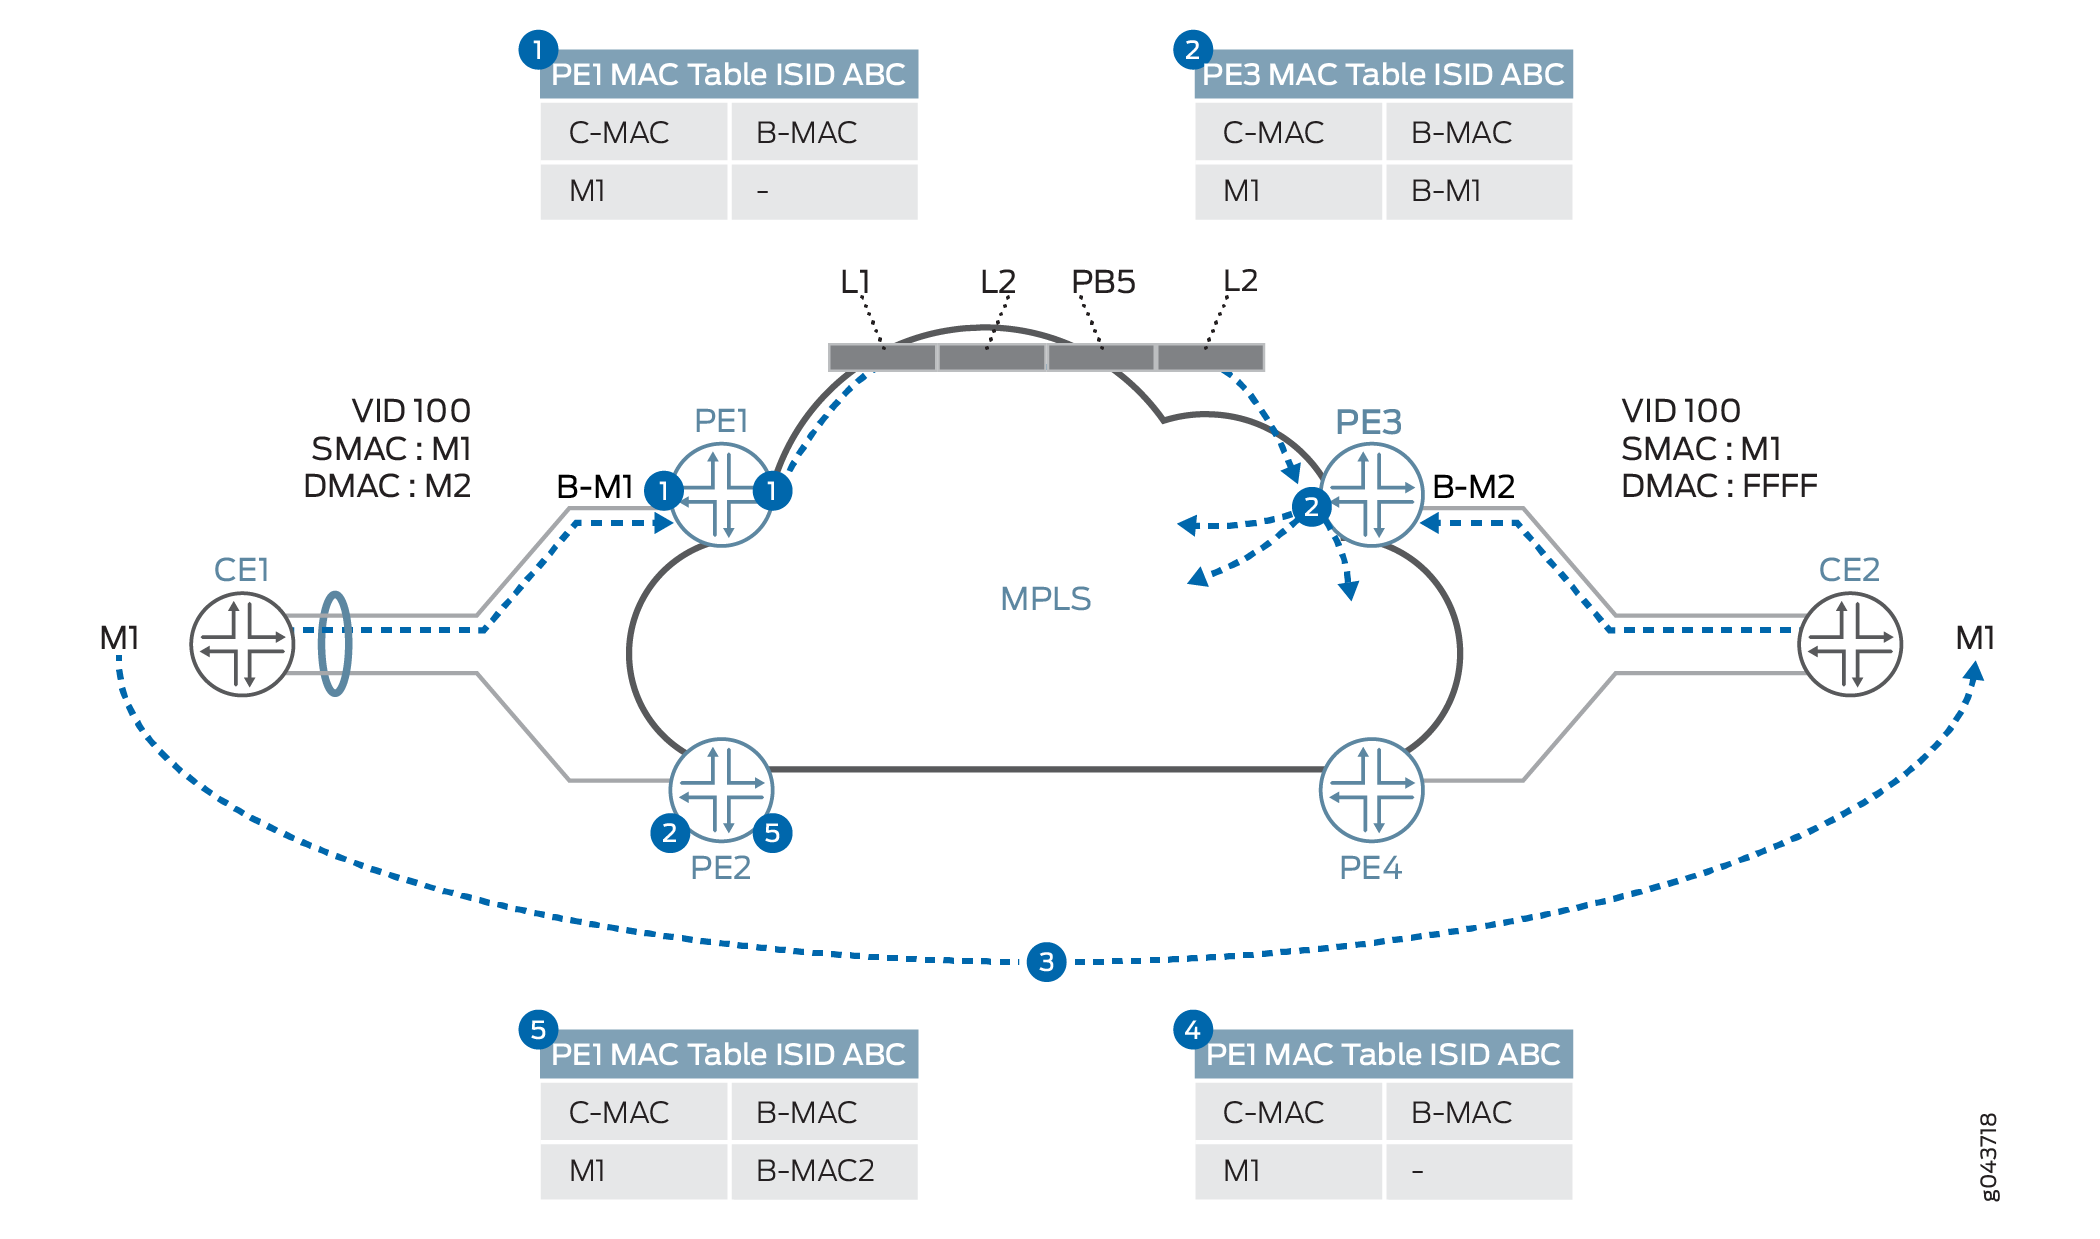
La figure 12 illustre la mobilité MAC PBB-EVPN depuis le plan de transfert et de contrôle.
 mobilité MAC PBB-EVPN
La mobilité MAC à partir du point du plan de transfert et de contrôle est gérée comme suit :
-
L’équipement PE1 apprend l’adresse MAC C-M1 sur le port local et la transmet sur le cœur en fonction du mappage C-MAC-destination-à-distant-B-MAC. Ce mappage est soit configuré statiquement, soit appris via le plan de données. Si le mappage C-MAC-destination-à-distant-B-MAC n’est pas trouvé dans la table de mappage I-SID, le B-MAC distant est dérivé à l’aide de l’I-SID.
-
L’équipement PE3 apprend l’adresse MAC C-M1 via l’adresse MAC B-M1 du plan de données.
-
Le client M1 est déplacé de l’appareil CE1 vers l’appareil CE2.
-
Lorsque le client M1 souhaite communiquer avec un client derrière l’appareil CE1, un trafic de diffusion avec VID : 100, MAC source : M1 et MAC de destination : ff.ff.ff.ff.ff.ff est envoyé. L’équipement PE3 apprend le MAC M1 dans la table C-BD MAC et met à jour l’emplacement M1 dans la table de mappage I-SID.
-
L’équipement PE1 reçoit le paquet et M1 est appris et mis à jour dans la table de mappage I-SID comme accessible via l’adresse MAC distante est B-M2.
Gestion des OAM de bout en bout pour PBB-EVPN
Vous pouvez exécuter les fonctions d’exploitation, d’administration et de maintenance (OAM) au niveau du fournisseur en exécutant la gestion des pannes de connectivité (CFM) sur les points de terminaison de maintenance (MEP) entrants ou sortants, soit sur l’interface PIP, soit sur le service EVPN.
Actuellement, le choix du redirecteur désigné (DF) est décidé sur la base de l’algorithme de choix DF et c’est la décision locale des équipements PE. Ceci est utile dans un scénario de gestion des services de bout en bout, où la décision de choisir le DF peut également être prise avec le consentement de l’opérateur et vice versa. Un autre scénario dans lequel il peut être utile d’influencer le rôle DF par service ou de propager le DF à un équipement CE est celui des réseaux multirésidents, où il n’existe pas de lien direct entre les équipements CE et PE.
Gestion des QoS et prise en charge des mécanismes de contrôle de pare-feu pour PBB-EVPN
Le Tableau 3 fournit des détails sur les fonctionnalités de QoS et de pare-feu prises en charge dans le contexte de l’intégration PBB-EVPN.
|
Fonctionnalité |
Descriptif |
Prise en charge du temps d’aller-retour (RTT) |
Prise en charge de l’interface CE |
Prise en charge de l’interface centrale |
|---|---|---|---|---|
|
Classification |
Correction de la classification à un seul FC |
Oui |
Oui |
Oui |
|
Classification BA (Behavior Aggrify) et MF (Multifield Classifier) pour le VLAN de sortie interne Bit 802.1p |
Oui |
Oui |
Oui |
|
|
Classification BA et MF basée sur les champs de l’indicateur d’exclusion éligible (DEI) et du point de code de priorité (PCP) |
Non |
Non requis |
Non |
|
|
Classification BA et MF basée sur le champ expérimental MPLS (EXP) |
Non |
Non |
Oui |
|
|
Marquage CoS |
Champs 802.1p vers I-SID PCP et DEI : VLAN client 802.1p |
Non |
Par défaut, la norme 802.1p est mappée aux champs PCP et DEI |
Oui |
|
Champ EXP 802.1p vers MPLS : VLAN client 802.1p |
Non |
Non |
Oui |
|
|
Champ MPLS EXP vers I-SID, CHAMPS PCP et DEI |
Non |
Comportement par défaut |
Non |
|
|
Champ EXP vers 802.1p |
Non |
Oui |
Non |
|
|
Mise en forme de la QoS |
Planification hiérarchique et mise en forme sur l’équipement entrant |
Non |
Oui |
Oui |
|
Planification hiérarchique et mise en forme sur l’appareil de sortie |
Non |
Oui |
Oui |
|
|
Filtre de pare-feu |
Filtrage du trafic BUM |
Trafic inconnu uniquement |
Trafic de diffusion et de multicast uniquement |
Trafic de diffusion et de multicast uniquement |
|
Filtre de pare-feu basé sur I-SID |
Non |
Non |
Non |
|
|
Filtre basé sur le VLAN client |
Non |
Oui |
Oui |
|
|
Policer (2 débits, 3 couleurs) |
Sens d’entrée |
Non |
Oui |
Oui |
|
Sens de sortie |
Non |
Oui |
Oui |
Présentation de l’implémentation de l’intégration PBB-EVPN
Les sections suivantes présentent des scénarios de cas d’utilisation de l’intégration PBB-EVPN pour DCI.
- Scénarios de défaillance PBB-EVPN
- Scénarios de cas d’utilisation I-SID PBB-EVPN
- Scénario de cas d’usage de l’intégration VPLS avec PBB-EVPN
- Scénarios d’utilisation de la redondance PBB-EVPN
Scénarios de défaillance PBB-EVPN
Il existe différents scénarios de défaillance PBB-EVPN qui doivent être pris en charge tout en fournissant une solution de bout en bout. Ces scénarios de défaillance peuvent être des types suivants :
Défaillance de segment
La défaillance d’un segment ou d’une liaison orientée CE est gérée dans les modes de redondance multihébergement actif/actif et actif/veille.
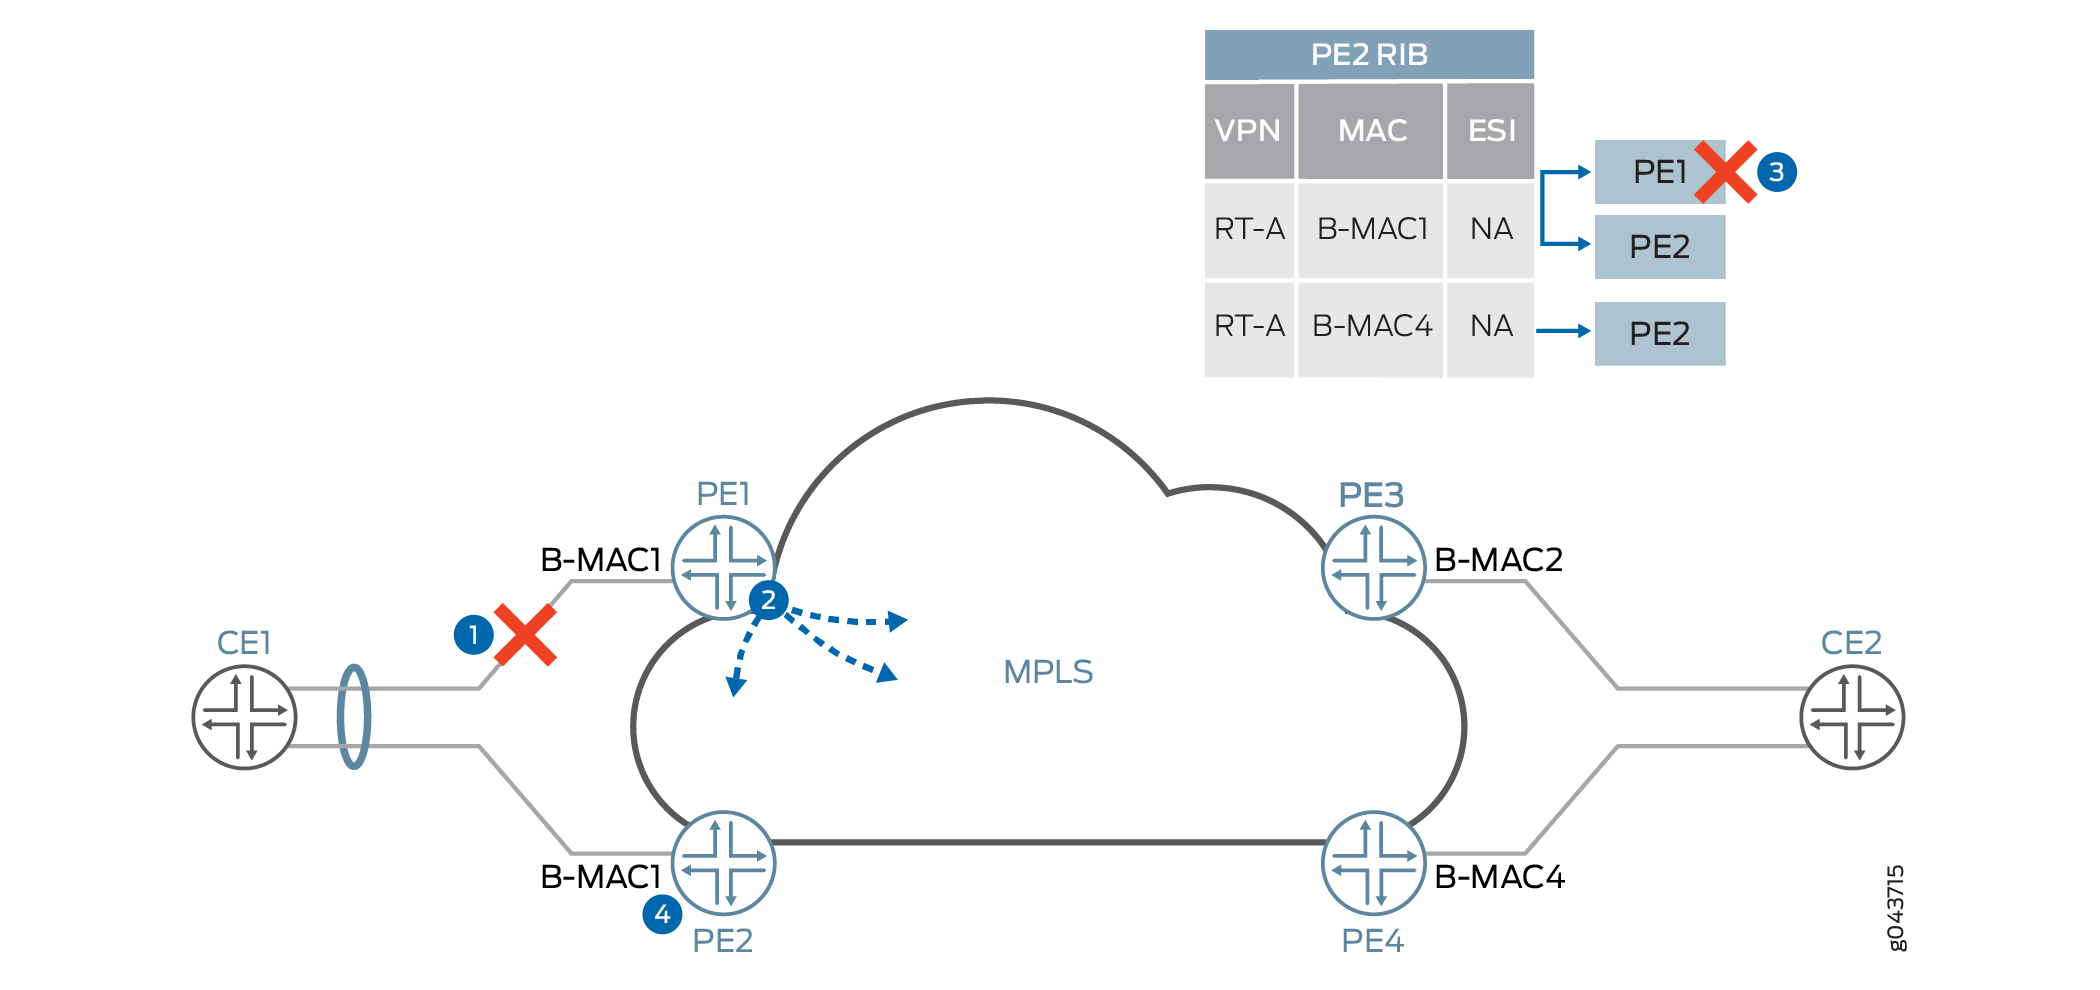
La figure 13 illustre la gestion des défaillances de segments pour l’équilibrage de charge basé sur les flux au niveau de l’équipement CE1.
 de segment PBB-EVPN
Une défaillance de segment dans PBB-EVPN est gérée comme suit :
-
La liaison Ethernet entre les appareils CE1 et PE1 a échoué en raison d’une coupure de fibre ou d’une panne d’interface. L’appareil PE1 détecte le segment défaillant.
-
L’équipement PE1 retire l’adresse MAC B-annoncée pour le segment défaillant (B-M1).
-
La liaison en contact avec CE1 est coupée. Si la défaillance de la liaison se produit en mode de redondance active unique ou sans cas de redondance, le vidage C-MAC est également effectué.
Le vidage de l’adresse MAC C-se produit de deux manières :
-
Si l’équipement PE2 utilise l’adresse MAC B-MAC partagée pour plusieurs I-SID, il en informe l’équipement PE distant en maintenant une nouvelle annonce de l’adresse MAC B-MAC avec l’attribut de communauté étendue MAC mobility en incrémentant la valeur du compteur. L’équipement PE distant vide alors toutes les adresses C-MAC associées à l’adresse MAC B de l’équipement PE1.
-
Si l’appareil PE2 utilise l’adresse MAC B-MAC dédiée, il retire l’adresse MAC B associée au segment défaillant et l’envoie aux appareils PE2, PE3 et PE4.
-
-
Après avoir reçu le retrait B-MAC du périphérique PE1, le périphérique PE3 supprime l’accessibilité PE1 pour B-MAC1 de sa table de transfert. L’accessibilité de B-MAC1 via l’appareil PE2 existe toujours.
-
Le choix DF est réexécuté sur l’équipement PE2 pour tous les I-SID du segment Ethernet ESI.
Défaillance de nœud
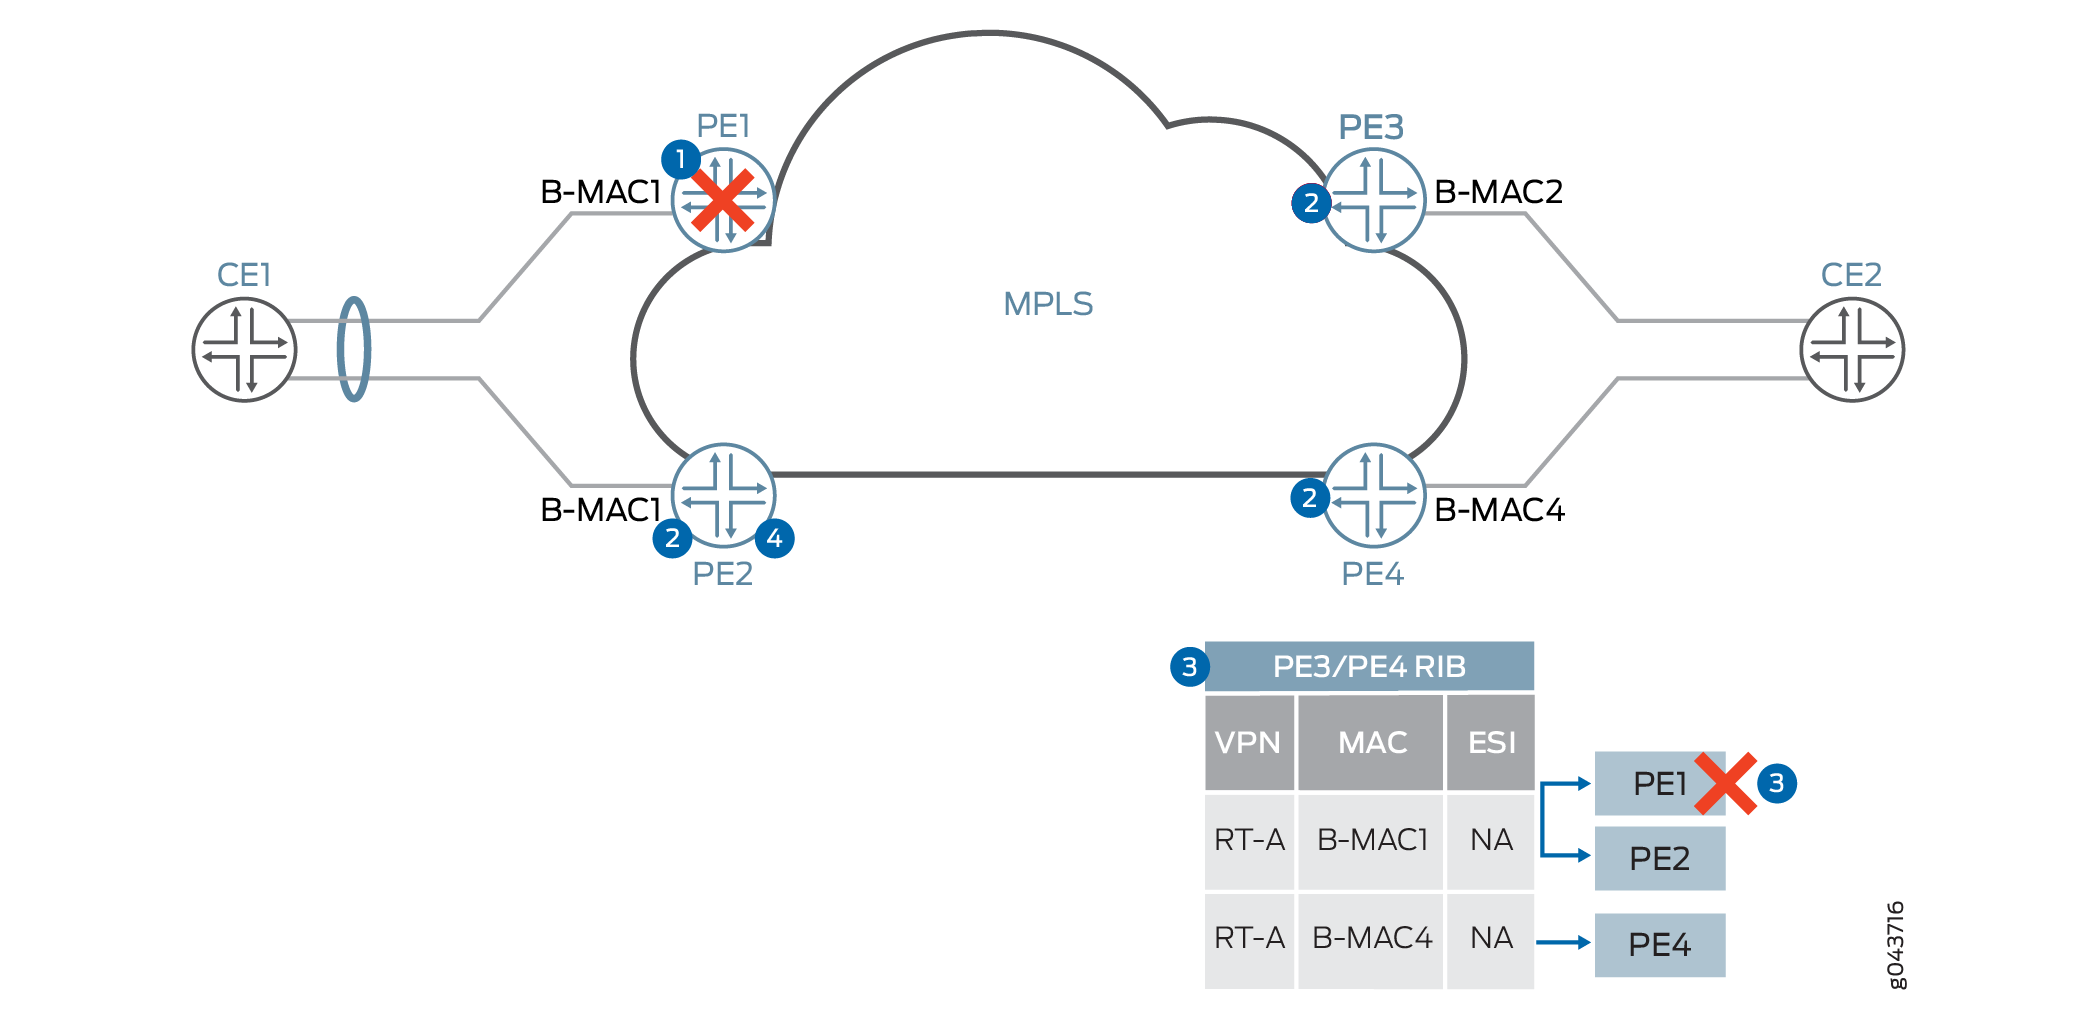
Un scénario de défaillance de nœud ou d’équipement PE est similaire à une défaillance de segment du point de vue de la gestion des défaillances côté CE, mais il est différent de la gestion des défaillances côté cœur. Dans le cas de la gestion des défaillances côté cœur, EVPN dépend du délai d’expiration de session BGP pour effacer l’état des sessions EVPN sur les équipements PE affectés.
La figure 14 illustre un scénario de défaillance de nœud pour la gestion des défaillances de nœud.
 nœud PBB-EVPN
-
L’équipement PE1 a échoué et le basculement côté CE vers l’équipement PE2 est effectué par un événement d’arrêt d’interface.
-
Les appareils PE2, PE3 et PE4, ou le réflecteur de route BGP, détectent le délai d’expiration de session BGP avec l’équipement PE1.
-
Dès que le délai d’expiration de la session BGP se produit, les périphériques PE3 et PE4 suppriment le périphérique PE1 de la table de transfert en marquant le saut suivant du périphérique PE1 comme inaccessible ou supprimé. Dans le cas d’un mode de redondance active unique, la table I-SID pour la table de mappage C-MAC-à-B-MAC doit être vidée ou mise à jour. En mode de redondance actif/actif, il n’est pas nécessaire de vider la table I-SID, car la même adresse MAC B-MAC est utilisée pour les deux périphériques PE1 et PE2 pour un EVI donné.
-
Au niveau de l’équipement PE2, après un délai d’expiration BGP, l’algorithme d’élection DF est réexécuté et l’équipement PE2 devient le DF de tous les I-SID sur un segment Ethernet affecté.
Défaillance du cœur
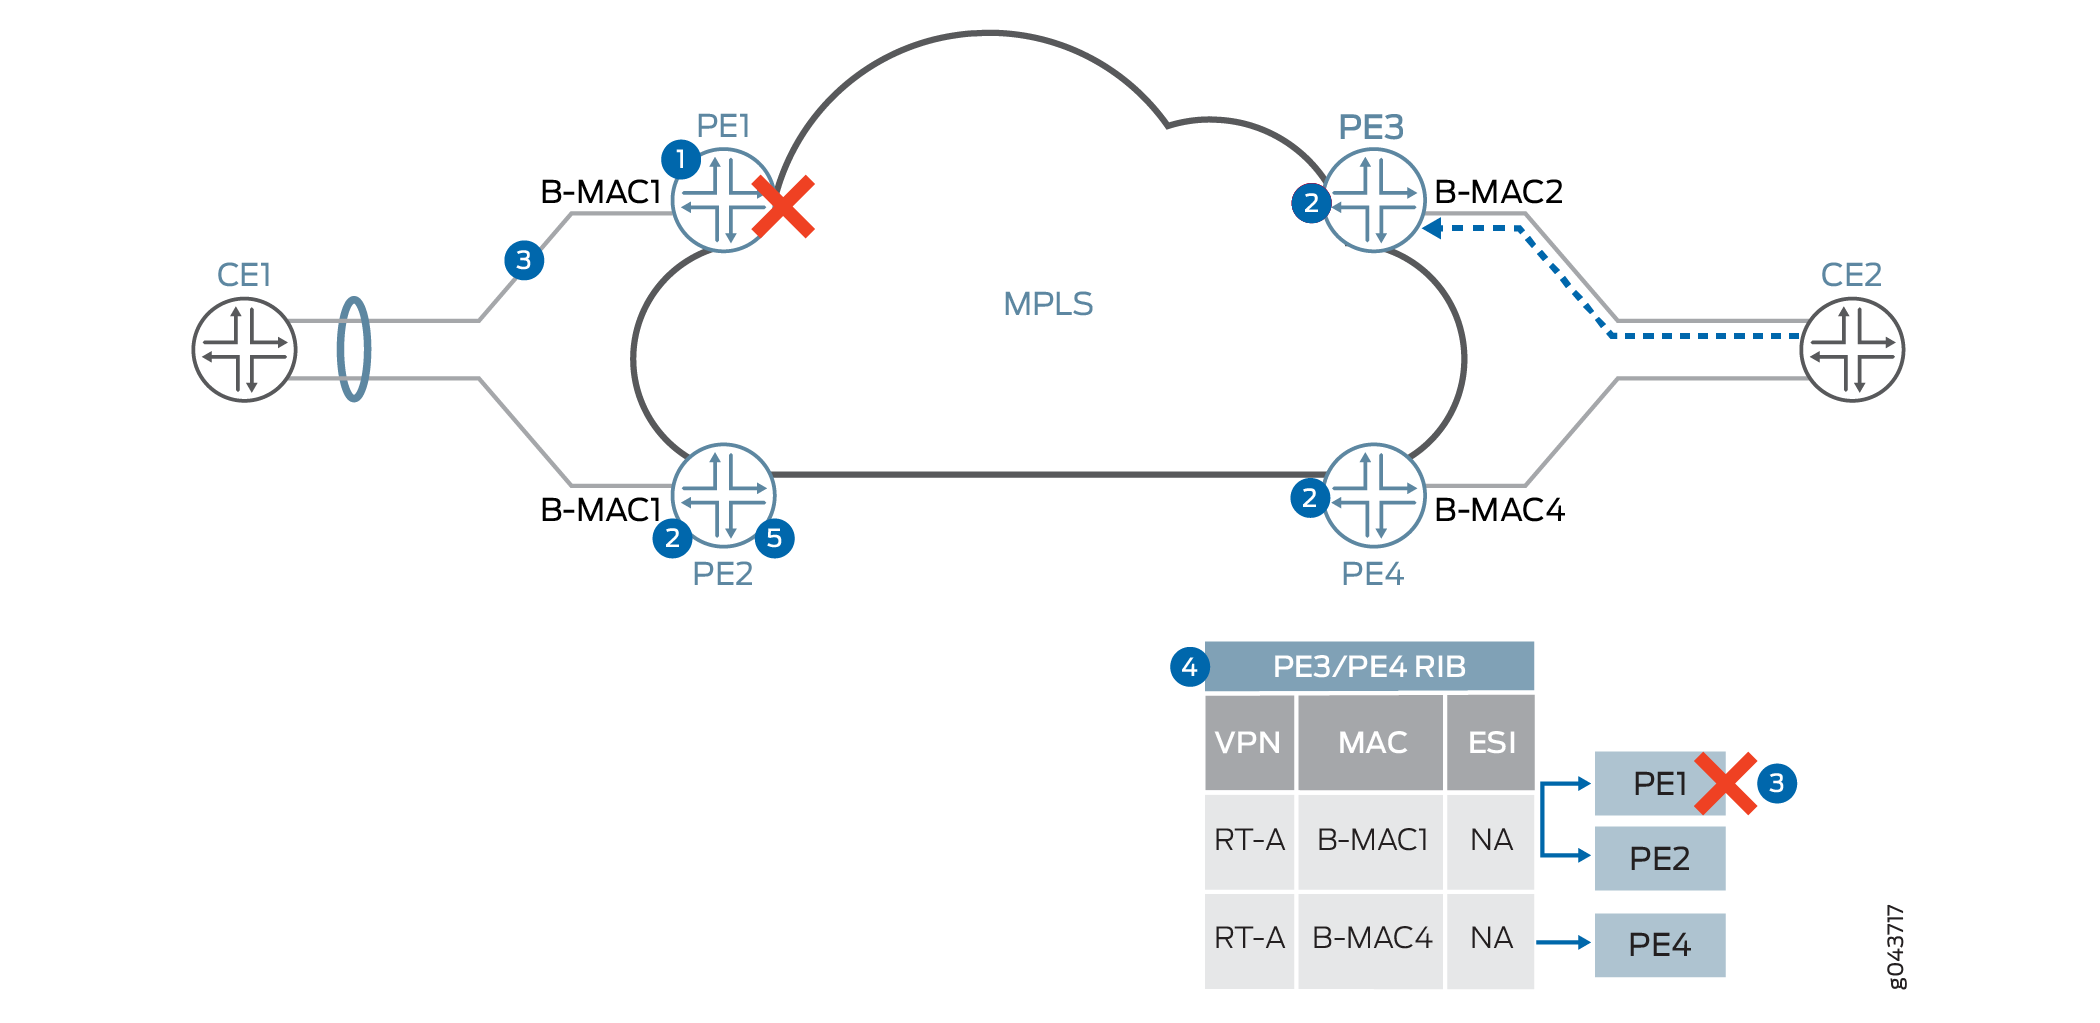
La gestion de l’isolation côté cœur dans le réseau EVPN est similaire à la défaillance côté PE, avec quelques différences dans la gestion de l’équipement CE ou du segment Ethernet.
La figure 15 fournit des détails sur la gestion de l’isolation du cœur.
 du cœur PBB-EVPN
L’isolation centrale dans PBB-EVPN est gérée comme suit :
-
L’équipement PE1 perd la connectivité au cœur du réseau.
-
Les appareils PE2, PE3 et PE4, ou le réflecteur de route BGP, détectent le délai d’expiration de session BGP avec l’équipement PE1.
-
Le périphérique PE1 envoie un message de OUT_OF_SYNC LACP au périphérique CE1 pour retirer le port du lot.
-
L’équipement PE2, ou réflecteur de route BGP, détecte le délai d’expiration de la session BGP avec l’équipement PE1.
-
L’équipement PE2 réexécute le choix DF et est sélectionné comme DF pour tous les I-SID du segment.
Scénarios de cas d’utilisation I-SID PBB-EVPN
I-SID Base Service
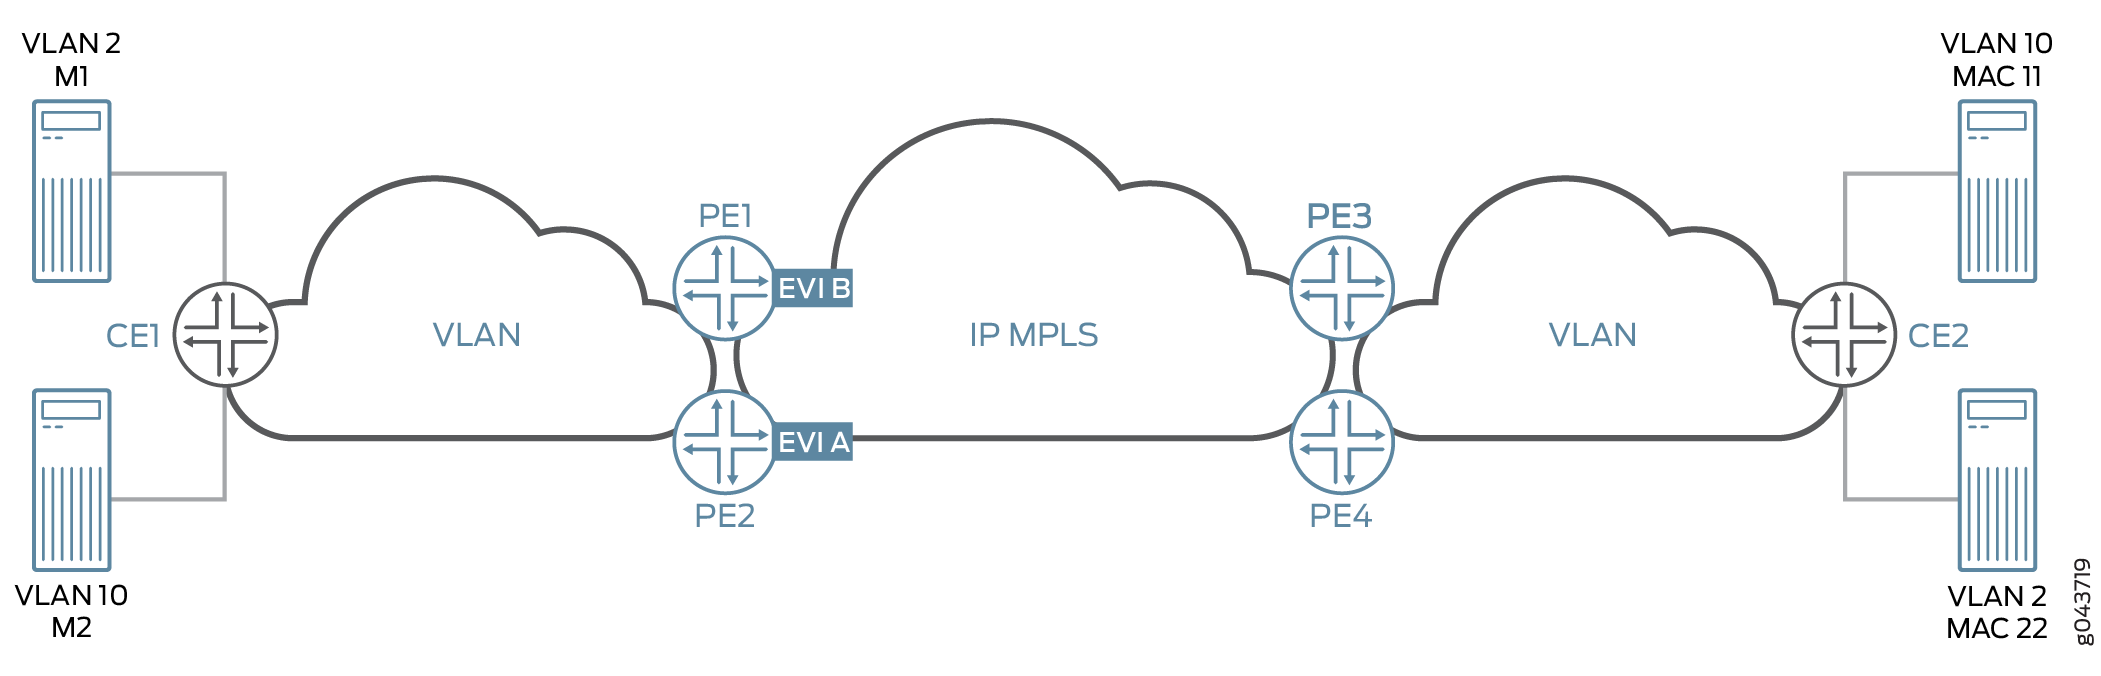
Dans le cas du service de base I-SID, il existe un mappage un-à-un entre un domaine de pont et une EVI. Dans ce cas, il n’est pas nécessaire de transporter l’I-SID dans la route d’annonce MAC, car l’ID de domaine du pont peut être dérivé de la cible de route (RT) associée à cette route. L’attribution des étiquettes MPLS se fait au niveau de l’EVI.
La figure 16 donne un aperçu du scénario d’utilisation de base I-SID.
Dans le cas des équilibrage de charge I-SID, où la équilibrage de charge du trafic est effectuée service par service à partir de la configuration LAG (Link Aggregation Group) d CE’origine, il existe deux modèles pour les adresses B-MAC :
-
B-MAC source partagée
Dans ce modèle, tous les I-SID d’un segment Ethernet partagent une seule adresse MAC B-source. Ce modèle présente des limites du point de vue du retrait B-MAC en raison d’une défaillance de service. L’équipement PE distant doit vider le mappage B-MAC-to-C-MAC pour tous les I-SID. Cela crée un problème de convergence car le vidage MAC est effectué pour tous les I-SID.
-
B-MAC source unique par I-SID
Des adresses unicast B-MAC uniques (une par I-SID) sont allouées par segment Ethernet multirésident. Le filtrage DF est appliqué au trafic unicast et multicast, dans les directions cœur à segment et segment à cœur.
I-SID-Aware Service
Dans le cas d’un service prenant en charge les I-SID, plusieurs I-SID peuvent être mappés à la même EVI. Mais il existe un mappage un-à-un entre un domaine de pont et un I-SID. L’ID de balise Ethernet doit être défini sur I-SID dans les annonces de routes BGP. L’attribution des étiquettes MPLS se fait par EVI ou par EVI/I-SID, de sorte que le PBB peut être terminé au niveau du dispositif PE entrant et recréé au niveau du dispositif PE de sortie.
Scénario de cas d’usage de l’intégration VPLS avec PBB-EVPN
Dans ce scénario d’utilisation, VPLS est un cloud qui est intégré à PBB-EVPN à l’aide d’interfaces de tunnel logiques. L’interface de tunnel logique se termine dans le domaine de pont client (C-BD). L’apprentissage des adresses MAC à partir du VPLS cloud s’effectue dans le contexte du C-BD. Le domaine du pont C est mappé au domaine du pont dorsal et va vers le cloud EVPN.
Scénarios d’utilisation de la redondance PBB-EVPN
Scénario d’utilisation d’une seule redondance active
Dans ce scénario d’utilisation, un équipement CE est multihébergé sur plusieurs équipements PE. Pour ce scénario, le segment Ethernet est défini en configurant le même ID ESI sur plusieurs interfaces physiques ou des interfaces Ethernet agrégées sur les équipements PE, ainsi que le mode de fonctionnement. Dans ce mode de fonctionnement, un seul équipement PE (c’est-à-dire le DF) est autorisé à transférer le trafic vers et depuis ce segment Ethernet pour le trafic BUM. Le choix DF se fait en fonction de chaque ESI d’une EVI et en tenant compte de l’I-SID configuré le plus bas. Cela dépend également du nombre d’équipements PE vers lesquels un segment est multihébergé. Le carving de service est réalisé en plaçant différents I-SID dans différents EVI. L’élection DF est similaire à l’élection DF dans l’EVPN basé sur VLAN. Un minuteur par défaut de 3 secondes est utilisé pour la réception des routes de segments Ethernet à partir d’autres nœuds PE, et ce minuteur peut être configuré avec la même commande que celle utilisée dans EVPN : l’instruction designated-forwarder-election hold-time .
Dans le cas de PBB-EVPN, la route de découverte automatique Ethernet n’est pas utilisée. Ce mode est spécifié dans la route d’annonce B-MAC. Dans une configuration monohoming ou multihomed, avec le mode single-active, le champ ESI doit être défini sur 0 dans l’annonce de route B-MAC. Si ESI 0 est utilisé dans la route d’annonce MAC, un équilibrage de charge basé sur I-SID est effectué. Une valeur I-SID peut servir de maison individuelle, de scénario actif/veille ou de scénario actif/actif. Il ne peut cependant pas être utilisé dans un mode d’exploitation mixte.
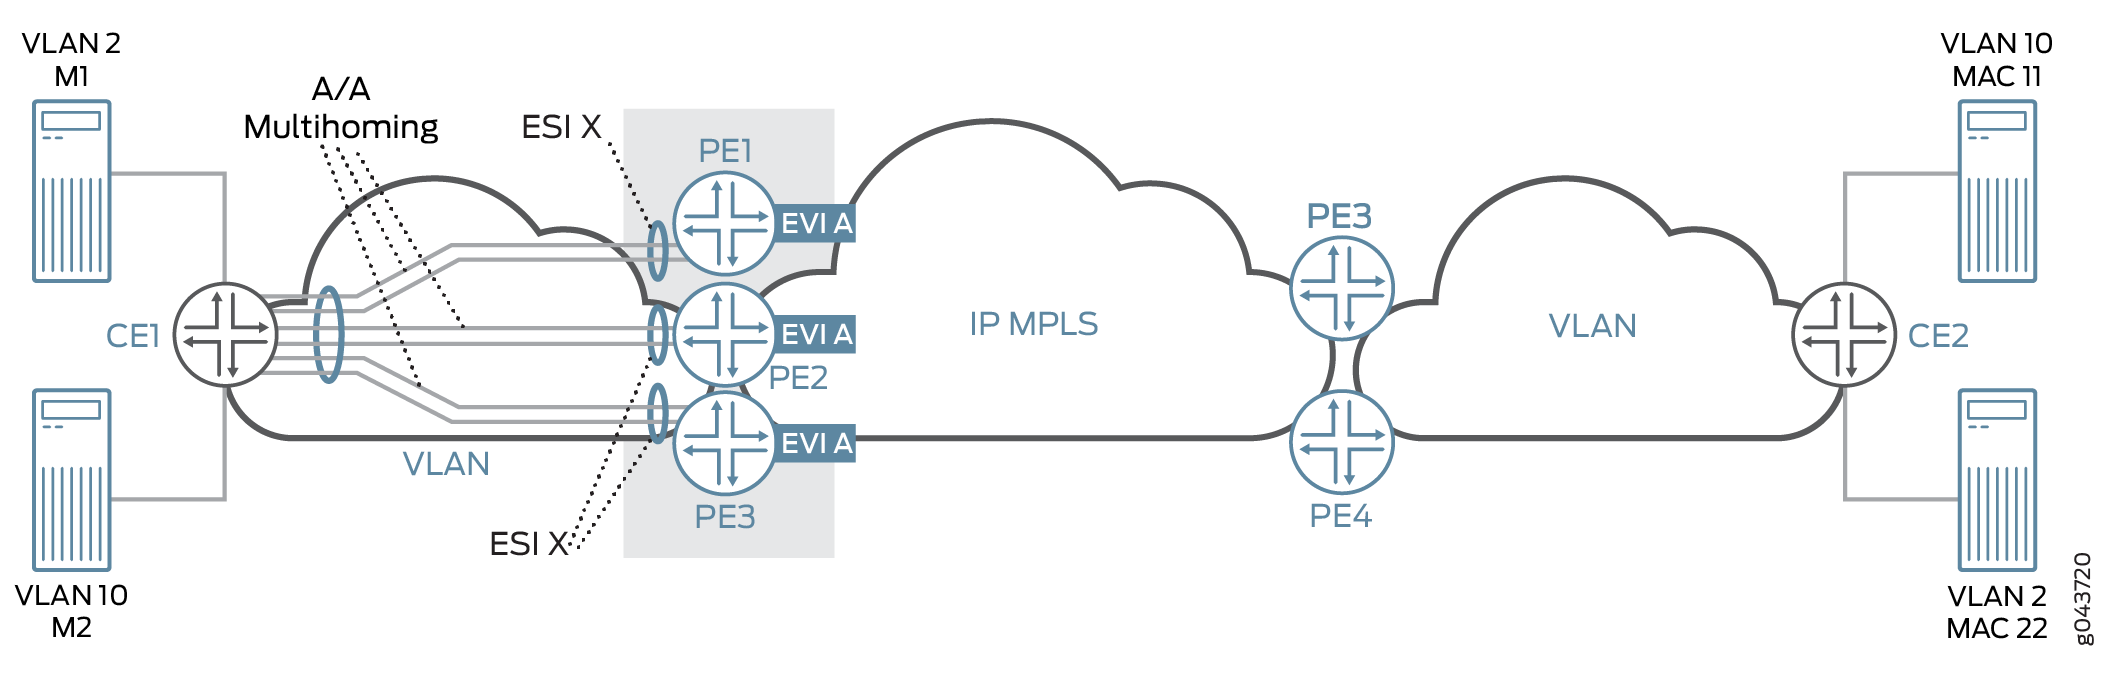
La figure 17 présente le scénario d’utilisation du multihébergement actif/veille avec le choix du DF.
Scénario d’utilisation de la redondance active/veille
Dans le cas d’utilisation de la redondance active/active, l’option DF est utilisée pour gérer le trafic BUM. Dans le cas de PBB-EVPN, l’horizon divisé d’EVPN n’est pas utilisé pour filtrer le trafic BUM. Au lieu de cela, le trafic BUM est filtré en filtrant le B-MAC de destination, où le B-MAC configuré est le même que le B-MAC du paquet reçu ; ce paquet provient donc du même segment.
L’approche de crénelage est la même que celle de l’EVPN, mais la route B-MAC est annoncée en définissant le champ ESI sur MAX-ESI. Lorsque le périphérique PE distant reçoit la route B-MAC avec la valeur MAX-ESI, il effectue l’équilibrage de charge entre les périphériques PE1 et PE2.
Scénario cas d’usage de la redondance active/active
Dans un réseau multihoming PBB-EVPN actif-actif, tous les périphériques PE multirésidents nécessitent des installations MAC identiques. À cette fin, BGP est utilisé pour synchroniser les adresses C-MAC source (côté CE) ou les adresses C-MAC distantes (à partir du cœur) sur les équipements PE multirésidents pour le même ESI.
Pour activer la synchronisation MAC :
-
Pour la synchronisation de l’adresse MAC C-MAC source :
-
Configurez l’équilibrage de charge par paquet sur l’équipement CE.
-
Assurez-vous qu’il y a un minimum de flux par C-MAC source, afin que chaque C-MAC source prenne les deux liaisons vers les équipements PE multirésidents au moins une fois. Cela garantit que les deux équipements PE multirésidents apprennent chaque C-MAC source.
-
-
Pour la synchronisation d’une adresse MAC C-MAC distante :
-
Assurez-vous qu’il y a un minimum de flux par C-MAC distant, de sorte que chaque C-MAC distant achemine les deux liens (crénelage) vers les équipements PE multirésidents au moins une fois lorsqu’il traverse le cœur. Cela garantit que les deux appareils PE multirésidents apprennent chaque C-MAC distant.
-
Présentation de la configuration de l’intégration PBB-EVPN
La configuration PBB-EVPN se fait à l’aide des modèles suivants :
-
Mappage un-à-un entre l’I-SID et le domaine de pont
Dans ce modèle de configuration, il existe une instance EVPN partagée (EVI) entre différents services, bien qu’il existe un mappage un-à-un entre le domaine de pont et l’I-SID.
-
Mappage plusieurs-à-un entre l’I-SID et le domaine de pont
Dans ce modèle de configuration, la configuration du commutateur virtuel permet de mapper plusieurs I-SID à un domaine de pont. Ce modèle n’autorise qu’un seul domaine de pont dans une IEV donnée, et tous les autres domaines de pont sont mappés aux autres services de couche 2.
Sample PBB-EVPN Port Configuration:
-
Configuration PBP (Provider Backbone Port) :
routing-instances { evpnA { instance-type virtual-switch; route-distinguisher 192.0.2.1; vrf-target target:65221:111; protocols { evpn { label-allocation per-instance; extended-isid-list [10000 10401 20000-20001] } } } } -
Configuration du port dorsal client (CBP) :
interfaces { cbp { flexible-valn-tagging; unit 0 { family bridge { interface-mode trunk; isid-list [10000 10401 20000-20001] [all]; } } } } -
Configuration des ports d’instance de fournisseur (PIP) :
interfaces { pip { flexible-valn-tagging; unit 0 { family bridge { interface-mode trunk; isid-list [20000 20001]; } } unit 1 { family bridge { interface-mode trunk; isid-list [10000 10401]; } } } } -
Configuration CIP (Customer Instance Port) :
interfaces {
    ge-4/0/0 {
        flexible-valn-tagging;
    esi 1 primary;
        unit 0 {
            family bridge {
                interface-mode trunk;
                vlan-id-list [1-399 500 800];
            }
        }
        ge-7/0/0/ {
            flexible-vlan-tagging;
            unit 0 {
                family bridge {
                    interface-mode trunk;
                    vlan-id-list [1-401];
                }
            }
        }
        ge-8/0/0/ {
            flexible-vlan-tagging;
            unit 0 {
                family bridge {
                    interface-mode trunk;
                    vlan-id-list [500-501];
                }
            }
        }
}
Sample PBB-EVPN Routing Instance Configuration:
-
Configuration de l’instance de routage fournisseur :
routing-instances { EVPN A { instance-type virtual-switch; route-distinguisher 192.0.2.1; vrf-target target:65221:111; protocols { pbb-evpn { label-allocation per-instance; extended-isid-list [10000 10401 20000] [all]; } evpn { label-allocation per-instance; extended-vlan-list 1000; } } interface cbp.0; bridge-domains { B-BD1 { isid-list 10000; } B-BD2 { isid-list 10401; } B-BD3 { isid-list 20000; } B-BD4 { isid-list 1000; } } pbb-options { vlan-id 1000 isid-list [20001]; default-bvlan 22; } } } -
Configuration de l’instance de routage client :
routing-instances {
    PBN-1 {
        instance-type virtual-switch;
        interface ge-4/0/0.0;
        interface pip.0;
        bridge-domains {
            customer-BDs {
                vlan-id-list [1-399 500 800];
            }
        }
        pbb-options {
            peer-instance EVPN A;
            source-bmac <mac-address>;
            service-groups {
                pbb-1-isid {
                    source-bmac <mac-address>;
                    isid {
                        isid-1 {
                            isid 20000 vlan-id-list [1-399 500] [all];
                            source-bmac <mac-address>;
                            map-dest-bmac-to-dest-cmac <b-mac> <c-mac>;
                            }
                            isid-2 {
                                isid 20001 vlan-id-list [800] [all];
                            }
                        }
                    }
                }
        }
    }
    PBN-2 {
        instance-type virtual-switch;
        interface ge-7/0/0.0;
        interface pip.1;
        bridge-domains {
            customer-BDs {
                vlan-id-list [1-401];
            }
        }
        pbb-options {
            peer-instance EVPN A;
            default-isid <i-sid>;
            service-groups {
                pbb-2-isid-1 {
                    isid {
                        isid-1 {
                            isid 10000 vlan-id-list [1-400];
                            }
                        }
                    }
                }
                pbb-2-isid-2 {
                    isid {
                        isid-1 {
                            isid 10401 vlan-id-list [401];
                        }
                    }
                }
        }
    }
}
Fonctionnalités prises en charge et non prises en charge sur PBB-EVPN
Junos OS prend en charge les fonctionnalités suivantes avec PBB-EVPN :
-
GRES (Graceful moteur de routage switchover), ISSU (Unified In-Service Software Upgrade) et NSSU (Non-Stop Software Upgrade).
-
NSR (NonStop active Routing) pour les homologues BGP configurés avec la famille EVPN.
Le NSR sur PBB-EVPN réplique et recrée les routes MAC dorsales (B-MAC), les routes multicast inclusives et les routes ESI (Ethernet Segment Identifier).
-
Prise en charge des fonctionnalités sur les plates-formes 64 bits.
-
IEEE attribué un type d’éther standard comme 0x88E7 pour les trames I-SID. En plus de cela, vous pouvez utiliser la norme 802.1x.
Les considérations de sécurité suivantes sont prises en charge :
-
Le paquet destiné au type éther de couche 2 en tant que 0x88E7 n’est traité que si le PBB est activé sur le périphérique PE central entrant.
-
Le paquet reçu du cœur n’est traité que si l’I-SID est connu et configuré sur l’équipement PE entrant ; sinon, l’image est perdue.
-
Junos OS ne prend pas en charge les fonctionnalités suivantes pour l’intégration PBB-EVPN :
-
Prise en charge complète d’EVPN NSR
-
Interfaces de routage et de pontage intégrés (IRB)
-
Adresses IP IPv6 pour la signalisation PBB-EVPN (cependant, nous prenons en charge le trafic client IPv4 ou IPv6 sur un réseau PBB-EVPN)
-
Systèmes logiques