
Filterung von Inhalten
Das Filtern von Inhalten bietet eine grundlegende Funktion zur Vermeidung von Datenverlust. Das Filtern von Inhalten filtert den Datenverkehr basiert auf MIME-Typ, Dateierweiterung und Protokollbefehlen. Sie können auch das Content-Filter-Modul verwenden, um ActiveX, Java-Applets und andere Content-Typen zu blockieren. Für das Filtern von Inhalten ist keine separate Lizenz erforderlich. Weitere Informationen finden Sie in den folgenden Themen:
Übersicht über die Inhaltsfilterung
- Inhaltsfilterung basierend auf Dateityp
- Inhaltsfilterung basierend auf Dateiinhalten
- Dynamische Dateitypsignaturen
Inhaltsfilterung basierend auf Dateityp
Bisher wurde eine Inhaltsfilterung durchgeführt, um bestimmte Datenverkehrstypen basierend auf dem MIME-Typ, der Dateierweiterung und dem Protokollbefehl zu blockieren oder zuzulassen. Der Inhaltsfilter steuert die Dateiübertragung über das Gateway, indem er den Datenverkehr mit konfigurierten Filterlisten vergleicht. Diese Art der Auswertung basierend auf dem Dateityp wird nur in Junos OS-Versionen vor Junos OS Version 21.4R1 unterstützt.
Ab Junos OS Version 21.4R1 erfolgt die Inhaltsbewertung basierend auf dem Dateiinhalt. Die dateitypbasierte Auswertung von Inhalten ist veraltet, und die zugehörigen Konfigurationen sind ausgeblendet.
Sie können die Legacy-Funktionalität verwenden, wenn Sie nicht zu erweiterten Inhaltsfilterfunktionen migrieren möchten. Sie können die Legacy-Konfigurationen verwenden, aber alle Legacy-Konfigurationsknöpfe sind veraltet und ausgeblendet. Außerdem erhalten Sie Systemprotokolle und Fehlermeldungen, wenn Sie die Legacykonfigurationsoptionen verwenden.
Bei dieser Art der Auswertung wertet das Content-Filter-Modul den Datenverkehr vor allen anderen Content Sicherheit-Modulen aus, mit Ausnahme der Webfilterung. Wenn der Datenverkehr also die im Inhaltsfilter konfigurierten Kriterien erfüllt, wird der Inhaltsfilter zuerst auf diesen Datenverkehr einwirken.
Sie können die folgenden Arten von Inhaltsfiltern konfigurieren:
-
MIME-Musterfilter — MIME-Muster werden verwendet, um den Datenverkehrstyp in HTTP- und MAIL-Protokollen zu identifizieren. Wir haben zwei Listen von MIME-Mustern, die vom Inhaltsfilter verwendet werden, um die auszuführende Aktion zu bestimmen. Die MIME-Blockliste enthält eine Liste des Datenverkehrs vom Typ MIME, der vom Inhaltsfilter blockiert werden soll. Die MIME-Ausnahmeliste enthält MIME-Muster, die nicht vom Inhaltsfilter blockiert werden sollen und im Allgemeinen Teilmengen von Elementen auf der Blockliste sind. Beachten Sie, dass die Ausnahmeliste eine höhere Priorität hat als die Blockliste. Wenn Sie MIME-Einträge haben, die in beiden Listen angezeigt werden, werden diese MIME-Typen nicht vom Inhaltsfilter blockiert, da die Ausnahmeliste Vorrang hat. Daher ist es beim Hinzufügen von Elementen zur Ausnahmeliste von Vorteil, spezifisch zu sein.
-
Block Extension List — Da der Name einer Datei während der Dateiübertragung verfügbar ist, ist die Verwendung von Dateierweiterungen eine sehr praktische Möglichkeit, Dateiübertragungen zu blockieren oder zuzulassen. Die Inhaltsfilterliste enthält eine Liste der zu blockierenden Dateierweiterungen. Alle Protokolle unterstützen die Verwendung der Blockerweiterungsliste.
-
Protokollbefehlsblockierungs- und Zulassungslisten — Verschiedene Protokolle verwenden unterschiedliche Befehle für die Kommunikation zwischen Servern und Clients. Durch Blockieren oder Zulassen bestimmter Befehle kann der Datenverkehr auf Protokollbefehlsebene gesteuert werden.
Die Block- und Permit-Befehlslisten sollen in Kombination verwendet werden, wobei die Permit-Liste als Ausnahmeliste für die Blockliste fungiert.
Wenn ein Protokollbefehl sowohl in der Zulassungsliste als auch in der Sperrliste angezeigt wird, ist dieser Befehl zulässig.
Ab Junos OS Version 15.1X49-D100 wird IPv6-Pass-Through-Datenverkehr für HTTP-, FTP-, SMTP-, POP3- und IMAP-Protokolle für die Webfilterung und die Sicherheitsfunktionen für die Inhaltsfilterung von Content Sicherheit unterstützt.
Der MIME-Typ oder die Dateierweiterung können nicht alle schädlichen Dateien oder Komponenten abdecken. Daher können Sie auch das Content-Filter-Modul verwenden, um ActiveX, Java-Applets und andere Content-Typen zu blockieren. Die folgenden Arten der Inhaltsblockierung werden nur für HTTP unterstützt:
-
ActiveX blockieren
-
Java-Applets blockieren
-
Cookies blockieren
-
EXE-Dateien blockieren
-
ZIP-Dateien blockieren
Inhaltsfilterung basierend auf Dateiinhalten
Bisher wurde die Inhaltsfilterung auf der Grundlage von Dateityp, Mime-Typ, Inhaltstyp und Protokollbefehl durchgeführt. Die Dateierkennung mit dem MIME-Typ, Protokollbefehlsfiltern oder Dateierweiterungsfiltern ist nicht immer zuverlässig. Der einfachste Weg, einen Dateityp zu identifizieren, sind Dateinamenerweiterungen, aber sie sind nicht authentisch, da jeder Art von Datei jede Erweiterung zugewiesen werden kann.
Ab Junos OS Version 21.4R1 führt Content Sicherheit eine Inhaltsfilterung durch, um den Dateityp basierend auf dem Dateiinhalt und nicht basierend auf den Dateierweiterungen zu bestimmen. Der Dateiinhalt wird zunächst analysiert, um den Dateityp genau zu bestimmen. Dieses Feature ergänzt die Anwendungsidentifizierung (App-ID). Mit der Inhaltsfilterung basierend auf dem Dateityp können Sie die Firewall für die Identifizierung, Steuerung und den Schutz des Zugriffs auf Webdatenverkehr (HTTP und HTTPS) konfigurieren. Wenn die endgültige Anwendungsübereinstimmung durch die App-ID bestätigt wird, wird die übereinstimmende Content Sicherheit-Richtlinie für die Inhaltsfilterung berücksichtigt.
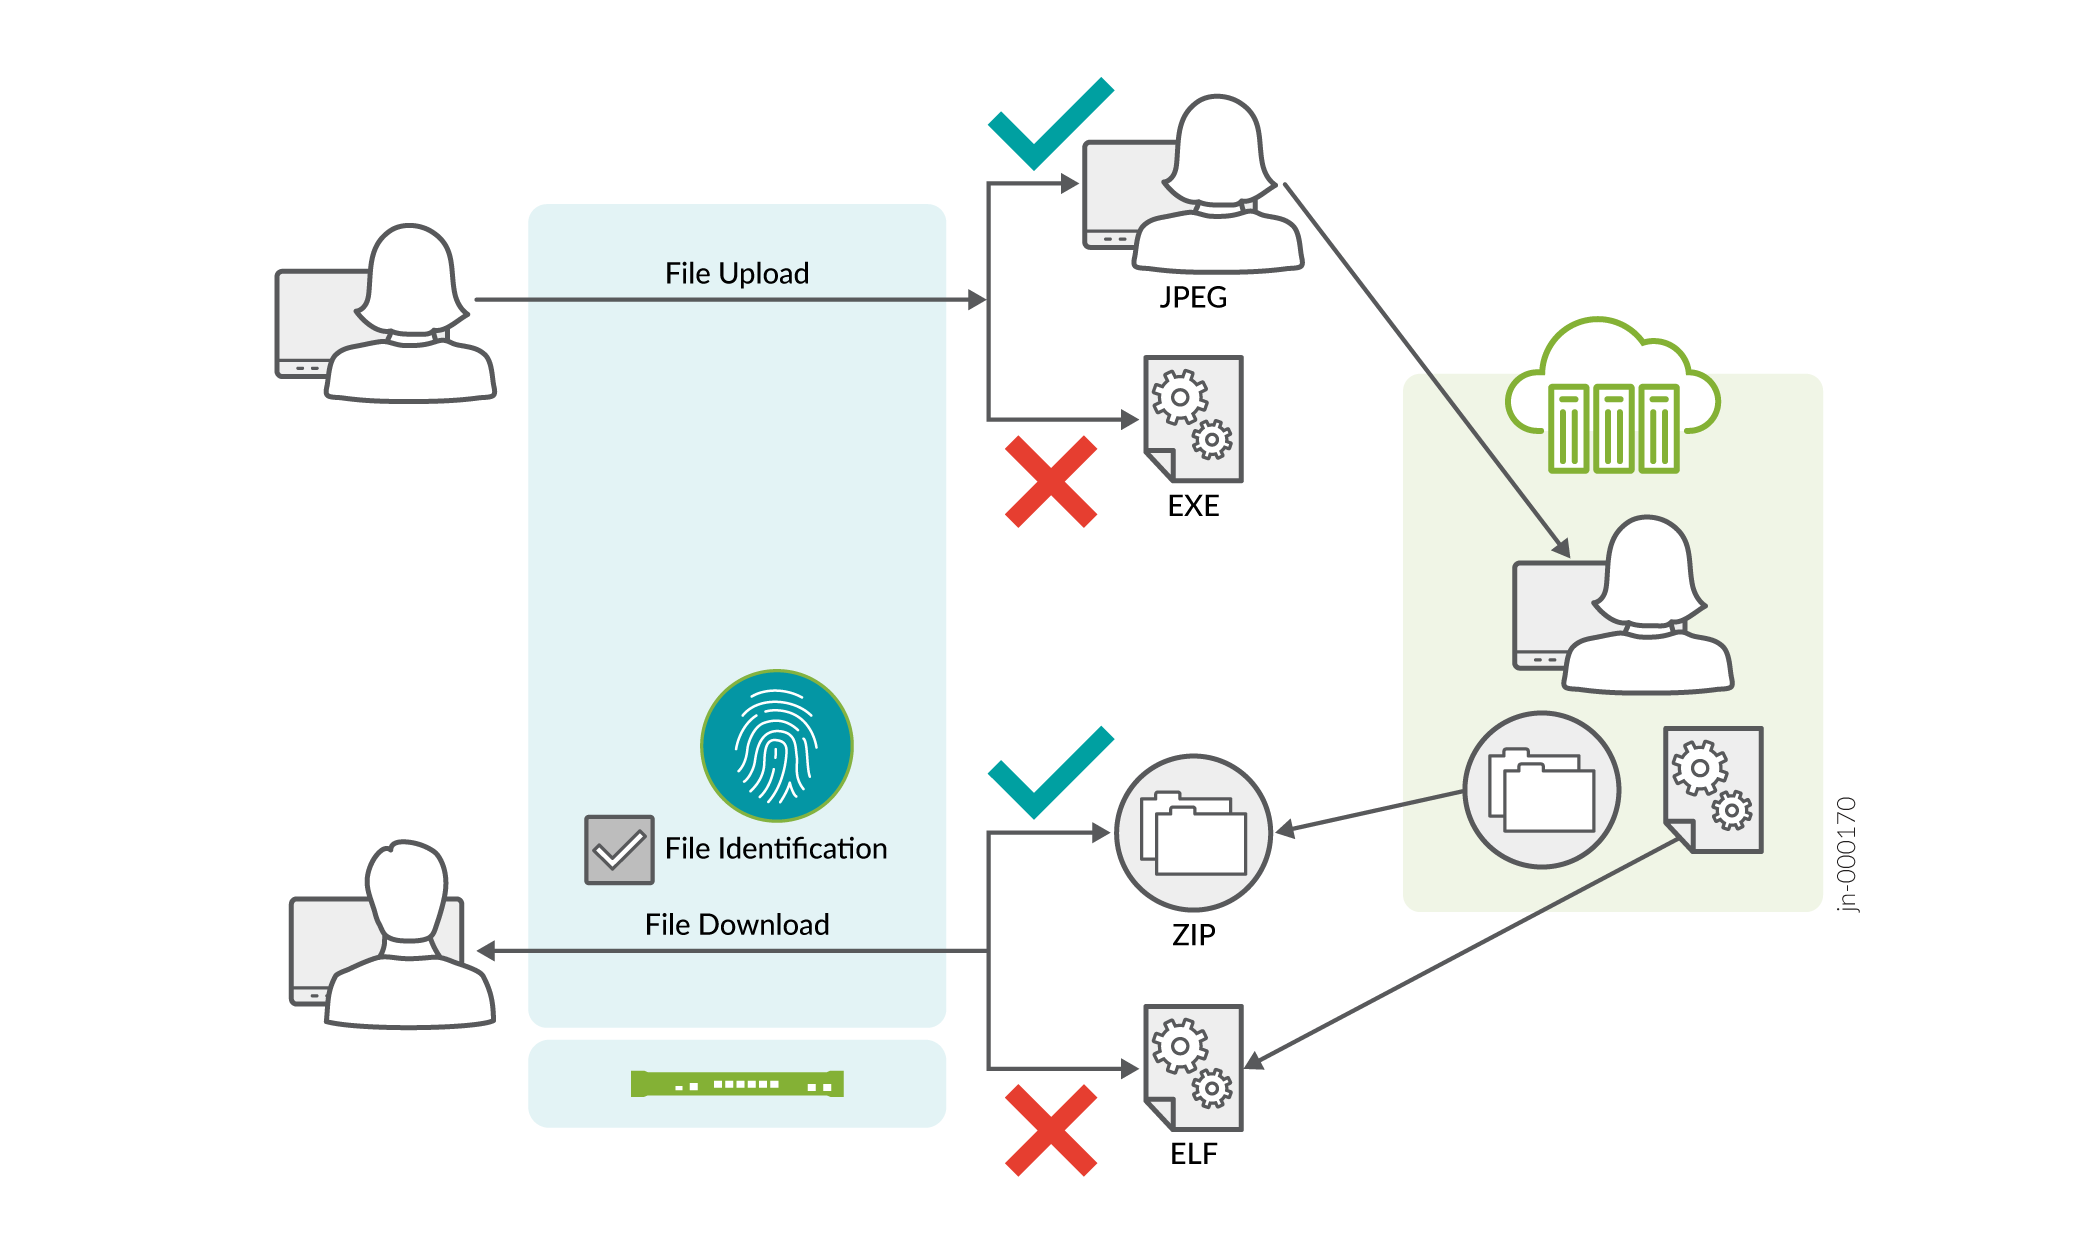
Das Filtern von Inhalten auf der Grundlage von Dateiinhalten wird wie folgt durchgeführt:
-
Dateiidentifikation: Es werden Regeln definiert, um den Inhalt zu untersuchen und den Dateityp zu bestimmen. Der Content Sicherheit-Prozess verwendet den Dateiinhalt und gleicht ihn mit den Regeln ab, die zur Bestimmung des Dateityps definiert sind.
-
Definieren von Inhaltsfilterregeln für die Datenverkehrsrichtung: Der Content Sicherheit-Prozess liest die Konfiguration aus der CLI, analysiert und interpretiert Regelsätze und Regeln. Sie können die Regeln für die Inhaltsfilterung definieren und die Regeln erzwingen, um den Datenverkehr zu leiten.
Regelsatz- und Regelkonfigurationen werden unter der
[edit security utm utm-policy <utm-policy-name> content-filtering]Hierarchieebene hinzugefügt.Sie können die Option zum Zurücksetzen der Verbindung in der Inhaltsfilterregel konfigurieren. Wenn der in der Regel aufgeführte Inhalt erkannt wird, führen Protokollhandler das Zurücksetzen der TCP-Verbindung mit dem Client und dem Server genau wie in der Richtlinie konfiguriert durch.
Hinweis:Optionen zum Filtern von Inhalten basierend auf MIME-Typ, Inhaltstyp und Protokollbefehl werden nicht unterstützt. Nach dem Upgrade auf Junos OS Version 21.4R1 werden zuvor vorhandene, auf Dateierweiterungen basierende Filteroptionen für Inhalte unter den
[edit security utm utm-policy <utm-policy-name> content-filtering]Hierarchien und[edt security utm feature-profile content-filtering profile <profile-name>nicht unterstützt. - Verwenden Sie die Regeln und Regelsätze, die für die Inhaltsfilterung definiert sind: Sie können die oben definierten Regeln und Regelsätze aus der
[edit security utm default-configuration content-filteringHierarchie verwenden. Mit diesen Regeln und Regelsätzen können Sie richtungsspezifische Inhaltsfilter und das Zurücksetzen von Verbindungen konfigurieren. -
Auswahl von Inhalts- Sicherheit Richtlinien für die Inhaltsfilterung: Sobald die endgültige Anwendungsübereinstimmung durch die APP-ID bestätigt wurde, wird die übereinstimmende potenzielle Content Sicherheit-Richtlinie, in der Regeln für die Inhaltsfilterung definiert sind, für die Verarbeitung ausgewählt.
Für jede Content Sicherheit-Richtlinie wird eine Kette mit einer Liste von Regelsatzknoten erstellt. Alle Regeln, die unter einem Regelsatz konfiguriert sind, werden zu einer Liste hinzugefügt und dann an den jeweiligen Regelsatzknoten angehängt.
Nachdem alle Prüfungen bestanden wurden, wird jedem Regelsatz und jeder Regel, die so konfiguriert ist, dass die entsprechenden Informationen im lokalen Speicher aufbewahrt und organisiert werden, eine eindeutige ID zugewiesen. Dieser Speicher im lokalen Speicher ist erforderlich, um die von Ihnen vorgenommenen Konfigurationsänderungen nachzuverfolgen und die Aktualisierungen zu synchronisieren.
-
Überprüfung: Verwenden Sie die folgenden Befehle, um die Statistiken und Fehler des Inhaltsfiltersystems anzuzeigen.
-
Um Statistiken zur Inhaltsfilterung in einer Richtlinie innerhalb von root-logical-system anzuzeigen, verwenden Sie die
show security utm content-filtering statistics utm policy <utm policy name>Befehle undshow security utm content-filtering statistics root-logical-system utm-policy <utm policy name>. -
Verwenden Sie den
show security utm content-filtering statistics logical-system <logical-system-name> utm-policy <utm policy name>Befehl, um Statistiken zur Inhaltsfilterung in einer Richtlinie in einem angegebenen logischen System anzuzeigen.
-
Wenn Sie zu diesem neuen Feature migrieren und die Legacy-Optionen in Ihren Konfigurationen verfügbar sind, erhalten Sie die folgenden Fehlermeldungen, und der Commit schlägt fehl.
Veraltete Funktionen können nicht mit der erweiterten Inhaltsfilterung (rule-set/rule) kombiniert werden\n"); Als veraltet markierte Konfiguration entfernen, um voranzukommen (Weitere Details: show security utm)\n")Sie können die Legacy-Inhaltsfilterfunktion verwenden, wenn Sie nicht zur erweiterten Inhaltsfilterfunktion migrieren möchten. Die Legacykonfigurationsoptionen sind veraltet und ausgeblendet. Sie erhalten die folgende Fehlermeldung, wenn Sie die veralteten Legacy-Optionen verwenden.
ERRMSG ("Die Konfiguration \'%s\' ist veraltet", "security utm utm-policy <> content-filtering http-profile")Vorteile der Inhaltsfilterung auf der Grundlage von Dateiinhalten
-
Bietet sicheren Webzugriff und schützt Ihr Netzwerk vor Angriffen, indem in den Regeln zum Filtern von Inhalten genau erkannte Dateitypen verwendet werden.
-
Steuert den Datenverkehr, der Ihr Netzwerk durchläuft, und setzt Inhaltsfilterregeln basierend auf der Datenverkehrsrichtung durch.
-
Protokollmeldungen wurden verbessert, um Informationen zur Benutzer- und Quellidentität, zur Sitzungs-ID und zur Paketrichtung einzuschließen.
Ab Junos OS Version 22.4R1 ist das Content Sicherheit-Modul zum Filtern von Inhalten in den JDPI-Parser integriert und die JDPI-Kontexte werden verwendet, um die Funktionen zum Filtern von Inhalten aufzurufen.
Content Sicherheit-, Content-Filter-, Paket- und Stream-Plug-ins werden hinzugefügt, um einfachen Datenverkehr zu verarbeiten.
Beim Ausführen von Aktionen für E-Mail-Protokolle wird die TCP-Proxyabhängigkeit entfernt. notify-mail-sender Die Unterstützung für die CLI-Konfiguration für E-Mail-Protokolle wurde entfernt.
Dynamische Dateitypsignaturen
Dynamische Dateitypsignaturen stellen eine flexible und effiziente Methode zur Verwaltung von Dateitypsignaturdaten dar. Wenn Sie die Dateitypsignaturen in einem strukturierten JSON-Format auf einem in der Cloud gehosteten Server speichern, können Sie die Dateitypsignaturen herunterladen, installieren und aktualisieren, ohne den zugrunde liegenden Inhaltsfiltercode zu ändern. Diese Funktionalität ermöglicht eine nahtlose Anpassung an neue Dateitypen und gewährleistet die Netzwerksicherheit gegen neue Bedrohungen. Das System unterstützt die automatische Planung von Downloads, Fallback-Mechanismen für Installationsfehler und lokale Updates und bietet robuste Optionen für die Pflege aktueller Signaturdaten.
Die CLI-Befehle erleichtern die effektive Verwaltung von Vorgängen wie der Kontrolle über Dateitypsignaturen, Downloads, Installationen und Rollbacks:
Wenn Sie das Gerät zum ersten Mal bereitstellen, werden die Standardsignaturen des Dateityps angezeigt. Der Benutzer kann die neueste Version mit den Befehlen zum Herunterladen und Installieren von CLI herunterladen und installieren. Wenn die Installation der neuen Signaturen zu irgendeinem Zeitpunkt fehlschlägt, wird das Gerät auf die Standarddateisignaturen zurückgesetzt.
Nach erfolgreicher Installation einer neuen Signaturversion verschiebt das Gerät die vorhandene Version auf die letzte funktionierende Version. Wenn Sie ein manuelles Rollback durchführen, kehrt das System zur letzten Version mit guten Signaturen zurück.
Wenn keine letzte Version mit guten Signaturen verfügbar ist, gibt das manuelle Rollback den Fehler Manual Rollback Failed; No backup available for rollbackaus.
Die automatische Download-Planung ermöglicht es Ihrem Gerät, neue Signaturen in vordefinierten Intervallen abzurufen und anzuwenden. Diese Automatisierung minimiert manuelle Eingriffe und hält die Signaturdaten auf dem neuesten Stand. Verwenden Sie den edit security utm custom-objects file-signatures Befehl CLI, um die Parameter zu konfigurieren, was die Konfiguration von URLs, Proxyprofilen und Routing-Instanzen ermöglicht. Diese Flexibilität ist für die Aufrechterhaltung robuster Sicherheitsmaßnahmen in verteilten Netzwerkumgebungen unerlässlich.
Die Unterstützung von Hohe Verfügbarkeit (High Availability) ist ein wesentlicher Bestandteil des dynamischen Signaturmanagementsystems für Dateitypen und gewährleistet synchronisierte Aktualisierungen über alle Knoten in einer verteilten Netzwerkumgebung. Diese Funktion ist entscheidend für die Aufrechterhaltung eines konsistenten Schutzes vor Bedrohungen und erleichtert das nahtlose Herunterladen und Installieren von Dateisignaturen auf allen beteiligten Geräten. Das System wendet Mechanismen an, die sicherstellen, dass Aktualisierungen der Dateisignatur korrekt weitergegeben werden, selbst wenn ein Knoten ausfällt oder Verbindungsprobleme auftreten.
Vorteile dynamischer Dateitypsignaturen
-
Ermöglichen Sie eine schnelle Anpassung an neue Dateitypen, indem Sie Updates zulassen, ohne die Systemsoftware zu verändern, und so die Sicherheit gegen neue Bedrohungen aufrechterhalten.
-
Vereinfachen Sie den Aktualisierungsprozess für Dateitypsignaturen durch automatische Download-Planung und stellen Sie sicher, dass die Dateisignaturdaten ohne manuellen Eingriff aktuell bleiben.
-
Unterstützung der betrieblichen Kontinuität durch lokale Funktionen zur Aktualisierung von Dateitypsignaturen.
Siehe auch
Verständnis der Unterstützung des Content Filtering Protocol
Jedes unterstützte Protokoll kann verfügbare Inhaltsfilter unterschiedlich implementieren. Nicht alle Filterfunktionen werden für jedes Protokoll unterstützt. Dieses Thema enthält die folgenden Abschnitte:
HTTP-Unterstützung
Das HTTP-Protokoll unterstützt alle Funktionen zum Filtern von Inhalten. Bei HTTP verbleibt der Inhaltsfilter im Gateway und überprüft jede Anfrage und Antwort zwischen HTTP-Client und -Server.
Wenn eine HTTP-Anforderung aufgrund der Inhaltsfilterung verworfen wird, erhält der Client eine Antwort wie die folgende:
<custom drop message/user-configured drop message>.<src_port><dst_ip>:<dst_port>Download request was dropped due to <reason>
Daher kann eine Meldung wie folgt aussehen:
Juniper Networks Firewall Content Filtering blocked request. 5.5.5.1:80->4.4.4.1:55247 Download request was dropped due to file extension block list
FTP-Unterstützung
Das FTP-Protokoll unterstützt nicht alle Funktionen zum Filtern von Inhalten. Es unterstützt nur Folgendes: Block Extension List und Protocol Command Block List.
Wenn die Inhaltsfilterung eine FTP-Anfrage blockiert, wird die folgende Antwort über den Steuerkanal gesendet:
550 <src_ip>:<src_port>-<dst_ip>:<dst_port><custom drop message/user-configured drop message> for Content Filtering file extension block list.>
Daher kann eine Meldung wie folgt aussehen:
550 5.5.5.1:21->4.4.4.1:45237 Requested action not taken and the request is dropped for Content Filtering file extension block list
E-Mail-Unterstützung
E-Mail-Protokolle (SMTP, IMAP, POP3) bieten eingeschränkte Unterstützung für die Inhaltsfilterung für die folgenden Features: Block Extension List, Protocol Command Block List und MIME Pattern Filtering. Die Unterstützung für E-Mail-Protokolle ist aus folgenden Gründen eingeschränkt:
-
Der Inhaltsfilter scannt nur eine Ebene eines E-Mail-Headers. Daher werden rekursive E-Mail-Header und verschlüsselte Anhänge nicht gescannt.
-
Wenn eine ganze E-Mail MIME-codiert ist, kann der Inhaltsfilter nur nach dem MIME-Typ suchen.
-
Wenn ein Teil einer E-Mail aufgrund von Inhaltsfiltern blockiert wird, wird die ursprüngliche E-Mail gelöscht und durch eine Textdatei mit einer Erklärung für die Ursache der E-Mail ersetzt.
Ab Junos OS Version 19.4R1 unterstützt die Antiviren- und Inhaltsfilterfunktion implizite und explizite SMTPS-, IMAS- und POP3S-Protokolle und nur explizites FTPS im passiven Modus.
Impliziter Modus: Stellen Sie über einen sicheren Kanal eine Verbindung mit einem SSL/TLS-verschlüsselten Port her.
Expliziter Modus: Stellen Sie zuerst eine Verbindung zu einem ungesicherten Kanal her, und sichern Sie dann die Kommunikation, indem Sie den Befehl STARTTLS ausgeben. Verwenden Sie für POP3S den STLS-Befehl.
Siehe auch
Überwachen von Konfigurationen für die Inhaltsfilterung
Zweck
Statistiken zum Filtern von Inhalten anzeigen.
Aktion
Geben Sie den user@host > show security utm content-filtering statistics Befehl ein, um Statistiken zum Filtern von Inhalten in der CLI anzuzeigen.
Der Befehl zum Filtern show statistics von Inhalten zeigt die folgenden Informationen an:
Base on command list: # Blocked
Base on mime list: # Blocked
Base on extension list: # Blocked
ActiveX plugin:  # Blocked
Java applet: # Blocked
EXE files: # Blocked
ZIP files: # Blocked
HTTP cookie: # Blocked
So zeigen Sie Statistiken zur Inhaltsfilterung mit J-Web an:
-
Wählen Sie Inhaltsfilterstatistiken löschen Monitor>Sicherheit>UTM>Inhaltsfilter-Monitor>Sicherheit>UTM>Inhaltsfilterung aus.
Die folgenden Statistiken werden im rechten Fensterausschnitt angezeigt.
Base on command list: # Passed # Blocked
Base on mime list: # Passed # Blocked
Base on extension list: # Passed # Blocked
ActiveX plugin: # Passed # Blocked
Java applet: # Passed # Blocked
EXE files: # Passed # Blocked
ZIP files: # Passed # Blocked
HTTP cookie: # Passed # Blocked
-
Sie können auf Inhaltsfilterstatistiken löschen klicken, um alle aktuellen sichtbaren Statistiken zu löschen und mit dem Sammeln neuer Statistiken zu beginnen.
Tabellarischer Änderungsverlauf
Die Unterstützung der Funktion hängt von der Plattform und der Version ab, die Sie benutzen. Verwenden Sie den Feature-Explorer , um festzustellen, ob eine Funktion auf Ihrer Plattform unterstützt wird.