
AUF DIESER SEITE
-
Grundlegendes zum BPDU-Schutz für Spanning-Tree-Instance-Schnittstellen
-
Konfigurieren des BPDU-Schutzes für einzelne Spanning-Tree-Instanzschnittstellen
-
Verständnis von BPDUs, die für den Informationsaustausch zwischen Bridges verwendet werden
-
Konfigurieren der Schnittstelle für den BPDU-Schutz mit Port-Shutdown-Modus
-
Konfigurieren der Schnittstelle für den BPDU-Schutz mit dem BPDU-Drop-Modus
-
Beispiel: BPDUs auf einer Schnittstelle für 600 Sekunden blockieren
BPDU-Schutz für Spanning-Tree-Protokolle
Grundlegendes zum BPDU-Schutz für Spanning-Tree-Instance-Schnittstellen
Router der ACX-Serie, Router der MX-Serie, Router der PTX-Serie, Switches der EX-Serie und Switches der QFX-Serie unterstützen Spanning-Tree-Protokolle, die Schleifen in einem Netzwerk verhindern, indem sie eine Baumtopologie (Spanning-Tree) des gesamten überbrückten Netzwerks erstellen. Alle Spanning-Tree-Protokolle verwenden eine spezielle Art von Frame, die als Bridge Protocol Data Units (BPDUs) bezeichnet wird, um miteinander zu kommunizieren.
Die STP-Familie (Spanning Tree Protocol) wurde entwickelt, um mögliche Schleifen in einem Layer 2 Bridged Network zu unterbrechen. Loop Prevention vermeidet schädliche Broadcast-Stürme, die das Netzwerk möglicherweise unbrauchbar machen können. STP-Prozesse auf Bridges tauschen BPDUs aus, um die LAN-Topologie zu bestimmen, die Root-Bridge zu bestimmen, die Weiterleitung an einigen Ports zu stoppen und so weiter. Ein fehlerhaftes Benutzer, eine fehlerhafte Anwendung oder ein fehlerhaftes Gerät kann jedoch den Betrieb der STP-Protokolle beeinträchtigen und Netzwerkprobleme verursachen.
BPDU-Block ist eine Funktion, die die STP-Topologie vor einer fehlerhaften Benutzeranwendung oder einem fehlerhaften Gerät oder einer Bedrohung schützt. Sie müssen den BPDU-Schutz auf den Schnittstellen aktivieren, die keine BPDUs empfangen sollen.
Wenn eine Schnittstelle als Edge-Port konfiguriert ist, wechselt sie direkt in den Weiterleitungsstatus. Solche Ports sind mit Endgeräten verbunden und empfangen voraussichtlich keine BPDU. Um Schleifen zu vermeiden, müssen Sie daher Edge-Ports schützen, indem Sie bpdu-block-on-edge aktivieren.
Auf den Routern und Switches, die STP unterstützen, können Sie den BPDU-Schutz so konfigurieren, dass BPDUs ignoriert werden, die an Schnittstellen empfangen werden, an denen keine erwartet werden sollten (z. B. eine LAN-Schnittstelle an einem Netzwerk-Edge ohne andere Bridges). Wenn eine BPDU auf einer geschützten Schnittstelle empfangen wird, wird die Schnittstelle deaktiviert und die Weiterleitung von Frames beendet. Standardmäßig werden alle BPDUs auf allen Schnittstellen akzeptiert und verarbeitet.
Sie können BPDU-Schutz auf verschiedene Arten erreichen. Wenn bpdu-block auf der Schnittstelle aktiviert ist, wird die Schnittstelle beim Empfang von BPDU standardmäßig deaktiviert und die gesamte Datenverkehrsweiterleitung auf der Schnittstelle gestoppt. Wenn Sie die Schnittstelle jedoch nicht deaktivieren möchten und nicht möchten, dass diese Schnittstelle an der STP-Berechnung teilnimmt, können Sie den Aktionsabwurf konfigurieren. Wenn Sie Action Drop konfigurieren, bleibt die Schnittstelle betriebsbereit und der Datenverkehr fließt weiter. BPDUs werden jedoch fallen gelassen.
Die Edge-Ports unterstützen keinen Aktionsverlust. BPDU-block-on-edge deaktiviert die Schnittstelle, wenn die Edge-Ports BPDUs empfangen. Sie müssen den Fehler beheben, um die Schnittstelle wieder hochzufahren.
Sie können den BPDU-Schutz auf Schnittstellen mit den folgenden Kapselungstypen konfigurieren:
-
Ethernet-Brücke
-
ethernet-vpls
-
Extended-VLAN-Bridge
-
VLAN-VPLS
-
VLAN-Brücke
-
Erweitertes-VLAN-VPLS
Sie können den BPDU-Schutz auf einzelnen Schnittstellen oder auf allen Edge-Ports der Bridge konfigurieren.
Aktivieren Sie den BPDU-Schutz auf Schnittstellen, die als Edge-Ports konfiguriert sind, indem Sie den bpdu-block-on-edge Befehl unter der set protocols (mstp|rstp|vstp) Hierarchie verwenden. Wenn Sie einen Port nicht als Edgeport konfiguriert haben, können Sie den BPDU-Schutz dennoch auf der Schnittstelle konfigurieren, indem Sie den bpdu-block Befehl unter der set protocols layer2-control Hierarchie verwenden. Sie können den Befehl auch verwenden, um den BPDU-Schutz auf Schnittstellen zu konfigurieren, die bpdu-block für einen Spanning-Tree konfiguriert sind.
Siehe auch
BPDU-Schutz für STP, RSTP und MSTP verstehen
Netzwerke verwenden häufig mehrere Protokolle gleichzeitig, um unterschiedliche Ziele zu erreichen, und in einigen Fällen können diese Protokolle miteinander in Konflikt geraten. Ein solcher Fall ist, wenn Spanning-Tree-Protokolle im Netzwerk aktiv sind, wo eine spezielle Art von Switching-Frame, die als Bridge Protocol Data Unit (BPDU) bezeichnet wird, mit BPDUs in Konflikt geraten kann, die auf anderen Geräten wie PCs erzeugt werden. Die verschiedenen Arten von BPDUs sind nicht kompatibel, können aber dennoch von anderen Geräten erkannt werden, die BPDUs verwenden und Netzwerkausfälle verursachen. Sie müssen jedes Gerät, das BPDUs erkennt, davor schützen, inkompatible BPDUs aufzunehmen.
Verschiedene Arten von BPDUs
Spanning-Tree-Protokolle wie das Spanning Tree Protocol (STP), das Rapid Spanning Tree Protocol (RSTP), das VLAN Spanning Tree Protocol (VSTP) und das Multiple Spanning Tree Protocol (MSTP) generieren ihre eigenen BPDUs. Diese Peer-STP-Anwendungen verwenden ihre BPDUs zur Kommunikation, und letztendlich bestimmt der Austausch von BPDUs, welche Schnittstellen den Datenverkehr blockieren und welche Schnittstellen zu Root-Ports werden. Die Root-Ports und designierten Ports leiten Datenverkehr weiter; Die alternativen und Backup-Ports blockieren den Datenverkehr.
Konfigurieren des BPDU-Schutzes für einzelne Spanning-Tree-Instanzschnittstellen
Um den BPDU-Schutz auf einer oder mehreren Spanning-Tree-Instanzschnittstellen zu konfigurieren, fügen Sie die bpdu-block folgende Anweisung ein:
bpdu-block {
    interface interface-name;
    disable-timeout seconds;
}
Wenn Sie auch die optionale disable-timeout seconds Anweisung angeben, werden geschützte Schnittstellen nach dem angegebenen Zeitintervall automatisch gelöscht, es sei denn, das Intervall ist 0.
Verständnis von BPDUs, die für den Informationsaustausch zwischen Bridges verwendet werden
In einer Layer-2-Bridge-Umgebung verwenden Spanning-Tree-Protokolle Datenrahmen, die als Bridge Protocol Data Units (BPDUs) bezeichnet werden, um Informationen zwischen Bridges auszutauschen.
Spanning-Tree-Protokolle auf Peer-Systemen tauschen BPDUs aus, die Informationen über Portrollen, Bridge-IDs und Root-Pfadkosten enthalten. Auf jedem Router oder Switch verwendet das Spanning-Tree-Protokoll diese Informationen, um eine Root-Bridge auszuwählen, Root-Ports für jeden Switch zu identifizieren, designierte Ports für jedes physische LAN-Segment zu identifizieren und bestimmte redundante Verbindungen zu bereinigen, um eine schleifenfreie Baumtopologie zu erstellen. Die resultierende Baumtopologie stellt einen einzigen aktiven Layer-2-Datenpfad zwischen zwei beliebigen Endstationen bereit.
In Diskussionen über Spanning-Tree-Protokolle werden die Begriffe bridge und switch oft synonym verwendet.
Die Übertragung von BPDUs wird durch den Layer 2 Control Protocol Process (l2cpd) auf den universellen Routing-Plattformen der MX-Serie 5G gesteuert.
Die Übertragung periodischer Pakete im Namen des l2cpd-Prozesses erfolgt durch Periodic Packet Management (PPM), das standardmäßig für die Ausführung auf der Packet Forwarding Engine konfiguriert ist. Der ppmd-Prozess auf der Packet Forwarding Engine stellt sicher, dass die BPDUs auch dann übertragen werden, wenn der l2cpd nicht verfügbar ist, und hält die Remote-Angrenzungen während eines einheitlichen In-Service-Software-Upgrades (Unified ISSU) aufrecht. Wenn der verteilte PPM-Prozess (ppmd) jedoch auf der Routing-Engine statt auf der Packet Forwarding Engine ausgeführt werden soll, können Sie den ppmd-Prozess auf der Packet Forwarding Engine deaktivieren.
Auf Routern und Switches mit redundanten Routing-Engines (zwei Routing-Engines, die im selben Router installiert sind) können Sie Nonstop-Bridging konfigurieren. Nonstop-Bridging ermöglicht es dem Router, von einer primären Routing-Engine zu einer Backup-Routing-Engine zu wechseln, ohne dass L2CP-Informationen (Layer 2 Control Protocol) verloren gehen. Nonstop Bridging verwendet dieselbe Infrastruktur wie Graceful Routing-Engine Switchover (GRES), um Schnittstellen- und Kernelinformationen zu erhalten. Nonstop-Bridging speichert jedoch auch L2CP-Informationen, indem der l2cpd-Prozess auf der Backup-Routing-Engine ausgeführt wird.
Um Nonstop Bridging verwenden zu können, müssen Sie zuerst GRES aktivieren.
Nonstop-Bridging wird für die folgenden Layer 2-Steuerungsprotokolle unterstützt:
-
Spanning-Tree Protocol (STP)
-
Rapid Spanning-Tree Protocol (RSTP)
-
Multiple Spanning-Tree Protocol (MSTP)
BPDU-Schutz für EVPN-VXLAN verstehen
EVPN-VXLAN-Datencenter-Fabrics verfügen über eine Reihe integrierter Mechanismen zur Verhinderung von Ethernet-Schleifen, wie z. B. Split-Horizon und Designated Forwarder Choice und Non-Designated Forwarder Election. In einigen bestehenden Datencenter-Umgebungen, in denen eine neue IP-EVPN-Fabric bereitgestellt wird, müssen Sie möglicherweise den BPDU-Schutz an der Leaf-to-Server-Schnittstelle konfigurieren, um Netzwerkausfälle aufgrund von xSTP-Fehlberechnungen zu vermeiden. Eine falsche Verkabelung zwischen den Server- und Leaf-Schnittstellen oder eine Layer-2-Verbindung zwischen zwei oder mehr ESI-LAG-Schnittstellen durch die Hintertür kann zu Fehleinschätzungen und dann zu Ethernet-Schleifen führen. Ohne BPDU-Schutz werden BPDUs möglicherweise nicht erkannt und als unbekannte Layer-2-Pakete auf den VXLAN-Schnittstellen überflutet. Wenn mit dem BPDU-Schutz eine BPDU an einem Edge-Port in einer EVPN-VXLAN-Umgebung empfangen wird, wird der Edge-Port deaktiviert und die Weiterleitung des gesamten Datenverkehrs beendet. Sie können den BPDU-Schutz auch so konfigurieren, dass BPDU-Datenverkehr verworfen wird, aber der gesamte andere Datenverkehr über die Schnittstellen weitergeleitet wird, ohne ein Spanning-Tree-Protokoll konfigurieren zu müssen.
Konfigurieren der Schnittstelle für den BPDU-Schutz mit Port-Shutdown-Modus
So konfigurieren Sie den BPDU-Schutz auf einer Edge-Schnittstelle eines Switches:
Stellen Sie sicher, dass der Switch mit einem Endgerät verbunden ist.
Konfigurieren der Schnittstelle für den BPDU-Schutz mit dem BPDU-Drop-Modus
Bei bestimmten Zugriffs-Switches möchten Sie möglicherweise, dass Schnittstellen auf dem Switch nicht heruntergefahren werden, wenn inkompatible BPDU-Pakete auftreten. Verwerfen Sie stattdessen nur inkompatible BPDU-Pakete, während der verbleibende Datenverkehr durchgelassen wird. Auf einer solchen Schnittstelle darf kein Spanning-Tree-Protokoll konfiguriert sein, damit Pakete, die die Schnittstelle passieren, keine STP-Fehlkonfigurationen und daraus resultierende Netzwerkausfälle verursachen.
So konfigurieren Sie den BPDU-Schutz für eine Schnittstelle so, dass nur inkompatible BPDU-Pakete verworfen werden und der verbleibende Datenverkehr durchgelassen wird, während der Schnittstellenstatus als "aktiv" beibehalten wird:
Stellen Sie sicher, dass der Switch, auf dem Sie den BPDU-Schutz konfigurieren, mit einem Peer-Gerät verbunden ist.
Konfigurieren des BPDU-Schutzes für Edge-Schnittstellen
Wenn es sich bei einem Switch in einer Spanning-Tree-Topologie um einen Zugriffs-Switch handelt, werden die Schnittstellen auf diesem Switch mit Endgeräten wie PCs, Servern, Routern oder Hubs verbunden, die nicht mit anderen Switches verbunden sind. Sie konfigurieren diese Schnittstellen als Edge-Schnittstellen, da sie direkt mit Endgeräten verbunden sind.
Schnittstellen, die als Edge-Schnittstellen konfiguriert sind, können sofort in einen Weiterleitungsstatus übergehen, da sie keine Netzwerkschleifen erstellen können. Ein Switch erkennt Edge-Ports, indem er feststellt, dass von den Endstationen keine Kommunikation stattfindet. Da Edge-Ports mit Endgeräten verbunden sind, müssen Sie unbedingt den BPDU-Schutz auf Edge-Ports konfigurieren, um Schleifen zu vermeiden. Wenn der BPDU-Schutz auf einer Edge-Schnittstelle aktiviert ist, wird die Schnittstelle beim Auftreten von ae-BPDU heruntergefahren, wodurch verhindert wird, dass Datenverkehr die Schnittstelle passiert. Sie können die Schnittstelle wieder aktivieren, indem Sie den clear error bpdu interface interface-name Befehl Betriebsmodus eingeben. Der clear error bpdu interface interface-name Befehl aktiviert nur eine Schnittstelle erneut, aber die BPDU-Konfiguration für die Schnittstelle bleibt bestehen, es sei denn, Sie entfernen die BPDU-Konfiguration explizit.
So konfigurieren Sie den BPDU-Schutz auf einer Edge-Schnittstelle eines Switches:
Stellen Sie sicher, dass der Switch mit einem Endgerät verbunden ist.
Beispiel: BPDUs auf einer Schnittstelle für 600 Sekunden blockieren
Das folgende Beispiel blockiert bei Verwendung mit einer Full Bridge-Konfiguration mit aggregiertem Ethernet BPDUs auf der Schnittstelle ae0 für 10 Minuten (600 Sekunden), bevor die Schnittstelle wieder aktiviert wird:
[edit protocols layer2-control]
bpdu-block {
    interface ae0;
    disable-timeout 600;
}
Siehe auch
Beispiel: BPDU-Schutz auf Schnittstellen konfigurieren
In diesem Beispiel wird Junos OS für Switches der EX-Serie ohne Unterstützung für den Konfigurationsstil Erweiterte Layer 2-Software (ELS) verwendet. ELS-Details finden Sie unter Verwenden der erweiterten Layer 2 Software CLI.
Wenn der BPDU-Schutz aktiviert ist, fährt eine Schnittstelle herunter oder verwirft BPDU-Pakete, wenn eine inkompatible BPDU gefunden wird, wodurch verhindert wird, dass die von Spanning-Tree-Protokollen generierten BPDUs den Switch erreichen. Wenn eine Schnittstelle so konfiguriert ist, dass BPDU-Pakete verworfen werden, kann der gesamte Datenverkehr mit Ausnahme der inkompatiblen BPDUs die Schnittstelle passieren.
Die BPDU-Drop-Funktion kann nur auf Schnittstellen angegeben werden, auf denen kein Spanning-Tree-Protokoll konfiguriert ist.
In diesem Beispiel wird der BPDU-Schutz auf nachgeschalteten Schnittstellen des STP-Switches konfiguriert, die mit zwei PCs verbunden sind:
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
-
Ein Switch der EX-Serie in einer RSTP-Topologie
-
Ein Switch der EX-Serie, der sich in keiner Spanning-Tree-Topologie befindet
-
Junos OS Version 9.1 oder höher für Switches der EX-Serie
Bevor Sie die Schnittstellen auf Switch 2 für den BPDU-Schutz konfigurieren, stellen Sie sicher, dass Sie über Folgendes verfügen:
-
Es wurde sichergestellt, dass RSTP auf Switch 1 arbeitet.
-
RSTP auf Switch 2 deaktiviert oder aktiviert (abhängig von der Konfiguration, die Sie implementieren möchten).
Wenn Sie die BPDU-Funktion zum Herunterfahren aktivieren möchten, ist es optional, Spanning-Tree-Protokolle auf der Schnittstelle zu deaktivieren.
Standardmäßig ist RSTP auf allen Switches der EX-Serie aktiviert.
Übersicht und Topologie
In diesem Beispiel wird erläutert, wie der BPDU-Schutz auf einer Schnittstelle konfiguriert wird.
Abbildung 1 zeigt die Topologie für dieses Beispiel. Switch 1 und Switch 2 sind über eine Trunk-Schnittstelle verbunden. Switch 1 ist für RSTP konfiguriert, während auf Switch 2 für das erste Szenario ein Spanning-Tree-Protokoll und für das zweite Szenario kein Spanning-Tree-Protokoll konfiguriert ist.
Im ersten Szenario konfiguriert dieses Beispiel den nachgeschalteten BPDU-Schutz auf den Schnittstellen von Switch 2 ge-0/0/5.0 und ge-0/0/6.0 , wenn das standardmäßige Spanning-Tree Protocol (RSTP) auf diesen Schnittstellen nicht deaktiviert ist. Wenn der BPDU-Schutz aktiviert ist, ist die shutdown Anweisung standardmäßig aktiviert, und die Switch-Schnittstellen werden heruntergefahren, wenn von den Laptops generierte BPDUs versuchen, auf Switch 2 zuzugreifen.
Im zweiten Szenario konfiguriert dieses Beispiel den Downstream-BPDU-Schutz auf den Schnittstellen von Switch 2 ge-0/0/5.0 und ge-0/0/6.0 , wenn auf diesen Schnittstellen kein Spanning-Tree-Protokoll konfiguriert ist. Wenn der BPDU-Schutz mit der drop Anweisung aktiviert ist, verwerfen die Switch-Schnittstellen nur die BPDUs, während der verbleibende Datenverkehr durchgelassen wird und ihr Status als aktiv beibehalten wird, wenn die von den Laptops generierten BPDUs versuchen, auf Switch 2 zuzugreifen.
Achten Sie beim Konfigurieren des BPDU-Schutzes auf einer Schnittstelle ohne Spanning Trees, die mit einem Switch mit Spanning Trees verbunden ist, darauf, dass Sie den BPDU-Schutz nicht auf allen Schnittstellen konfigurieren. Dies könnte verhindern, dass BPDUs an Switch-Schnittstellen (z. B. einer Trunk-Schnittstelle) empfangen werden, die BPDUs von einem Switch mit Spanning Trees empfangen sollten.
Topologie
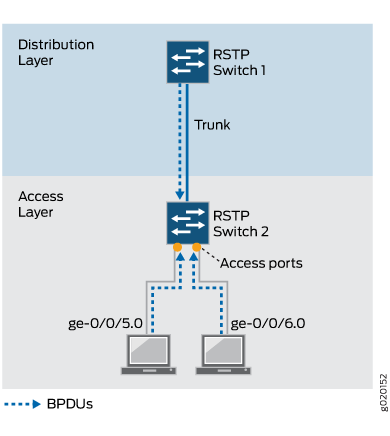
Tabelle 1 zeigt die Komponenten, die für den BPDU-Schutz konfiguriert werden.
|
Eigenschaft |
Einstellungen |
|---|---|
|
Switch 1 (Verteilungsschicht) |
Switch 1 ist über eine Trunk-Schnittstelle mit Switch 2 verbunden. Switch 1 ist für RSTP konfiguriert. |
|
Switch 2 (Zugriffsebene) |
Switch 2 verfügt über zwei nachgeschaltete Zugriffsports, die an Laptops angeschlossen sind:
|
Konfiguration
So konfigurieren Sie den BPDU-Schutz auf den Schnittstellen:
Vorgehensweise
CLI-Schnellkonfiguration
Dies ist das erste Szenario, in dem die Konfiguration für den Standard-BPDU-Block erläutert wird (Aktion: shutdown). Um den BPDU-Schutz auf Switch 2 schnell zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminal-Fenster ein:
[edit]

user@switch# set protocols layer2-control bpdu-block interface ge-0/0/5
[edit]

user@switch# set protocols layer2-control bpdu-block interface ge-0/0/6
Schritt-für-Schritt-Anleitung
So konfigurieren Sie den BPDU-Schutz für die shutdown Anweisung:
-
Konfigurieren Sie den BPDU-Block (Aktion:
shutdown) auf der Downstream-Schnittstelle ge-0/0/5 auf Switch 2:[edit protocols] user@switch# set layer2-control bpdu-block interface ge-0/0/5
-
Konfigurieren Sie den BPDU-Block (Aktion:
shutdown) auf der Downstream-Schnittstelle ge-0/0/6 auf Switch 2:[edit protocols] user@switch# set layer2-control bpdu-block interface ge-0/0/6
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
user@switch> show protocols layer2-control
bpdu-block {
    interface ge-0/0/5;
    interface ge-0/0/6;
}
Vorgehensweise
CLI-Schnellkonfiguration
Dies ist das zweite Szenario, in dem die Konfiguration für die drop Anweisung erläutert wird. Um den BPDU-Schutz auf Switch 2 für die drop Anweisung schnell zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminalfenster ein:
[edit]


user@switch# set protocols layer2-control bpdu-block interface ge-0/0/5 drop
user@switch# set protocols layer2-control bpdu-block interface ge-0/0/6 drop
Wenn xSTP auf der Schnittstelle aktiviert ist, müssen Sie es deaktivieren, bevor Sie BPDU drop action: block konfigurieren. Sie können RSTP global deaktivieren, indem Sie den delete protocols rstpBefehl , den set protocols rstp disableoder den set protocols rstp interface all disable Befehl verwenden.
Schritt-für-Schritt-Anleitung
So konfigurieren Sie den BPDU-Schutz für die drop Anweisung:
-
Konfigurieren Sie die BPDU-Anweisung
dropauf der Downstream-Schnittstelle ge-0/0/5 auf Switch 2:[edit protocols layer2-control] user@switch# set bpdu-block interface ge-0/0/50 drop
-
Konfigurieren Sie die BPDU-Anweisung
dropauf der Downstream-Schnittstelle ge-0/0/6 auf Switch 2:[edit protocols layer2-control] user@switch# set bpdu-block interface ge-0/0/6 drop
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
user@switch> show configuration protocols layer2-control
bpdu-block {
    interface ge-0/0/5;
    interface ge-0/0/6;
}