
示例:使用 EX 系列交换机和 Aruba ClearPass 策略管理器配置设备分析
此配置示例说明了如何使用 EX 系列交换机和 Aruba ClearPass Policy Manager 的功能在端点身份验证过程中执行设备分析。
在此示例中,组织的有线基础架构中有四种类型的端点,并为其定义了访问策略:
-
接入点 — 被允许分析为接入点的端点访问网络,并动态分配给接入点_VLAN VLAN。
-
IP 电话 — 允许分析为 IP 电话的端点访问网络。IPPhone_VLAN动态分配为 VoIP VLAN。
-
企业笔记本电脑 — 具有 802.1X 请求方的端点通过用户凭据进行身份验证。用户成功通过身份验证后,笔记本电脑将获得网络访问权限,并被放置在Windows_VLAN VLAN 中。
-
非公司笔记本电脑 — 没有 802.1X 请求方且被分析为 Windows 设备的端点将被拒绝访问网络。
本主题涵盖:
要求
此示例将以下硬件和软件组件用于策略基础架构:
-
运行 Junos OS 15.1R3 或更高版本的 EX4300 交换机
-
运行 6.3.3.63748 或更高版本的 Aruba ClearPass Policy Manager 平台
概述和拓扑
要实施端点访问策略,策略基础架构配置如下:
-
交换机上的所有接入接口最初配置为 VLAN 100 中,用作补救 VLAN。如果某个端点未成功通过身份验证,或者未成功将其分析为受支持的端点之一,则该端点将保留在修复 VLAN 中。
-
具有 802.1X 请求方的端点将使用 802.1X PEAP 身份验证进行身份验证。有关 802.1X PEAP 身份验证的详细信息,请参阅 使用 EX 系列交换机和 Aruba ClearPass 策略管理器配置 802.1X PEAP 和 MAC RADIUS 身份验证。
-
没有 802.1X 请求方的端点将使用 MAC RADIUS 身份验证进行身份验证,并进行分析以确定它们属于哪种设备。这些端点经历两步身份验证过程:
-
第一步发生在端点首次连接到交换机之后,但在 Aruba ClearPass 配置文件对其进行分析之前。连接后,将使用 MAC RADIUS 身份验证对端点进行身份验证。Aruba ClearPass 会应用一个实施策略,指示交换机授予端点访问互联网的权限,但阻止其访问内部网络。
-
第二步发生在成功分析端点之后。在第一步中通过身份验证后,端点会联系 DHCP 服务器以请求 IP 地址。交换机还会将端点发送到 DHCP 服务器的 DHCP 消息中继到 Aruba ClearPass,以便 ClearPass 对端点进行分析。在对端点进行分析并将端点添加到其端点存储库后,ClearPass 会向交换机发送一条 RADIUS 授权变更 (CoA) 消息,告知其终止会话。然后,交换机会代表端点尝试重新验证。由于端点现在存在于端点存储库中,因此 Aruba ClearPass 能够在对端点进行身份验证时应用适合设备类型的实施策略。例如,如果端点是接入点,ClearPass 会应用将接入点动态分配给接入点的实施策略。
-
图 1 显示了此示例中使用的拓扑。
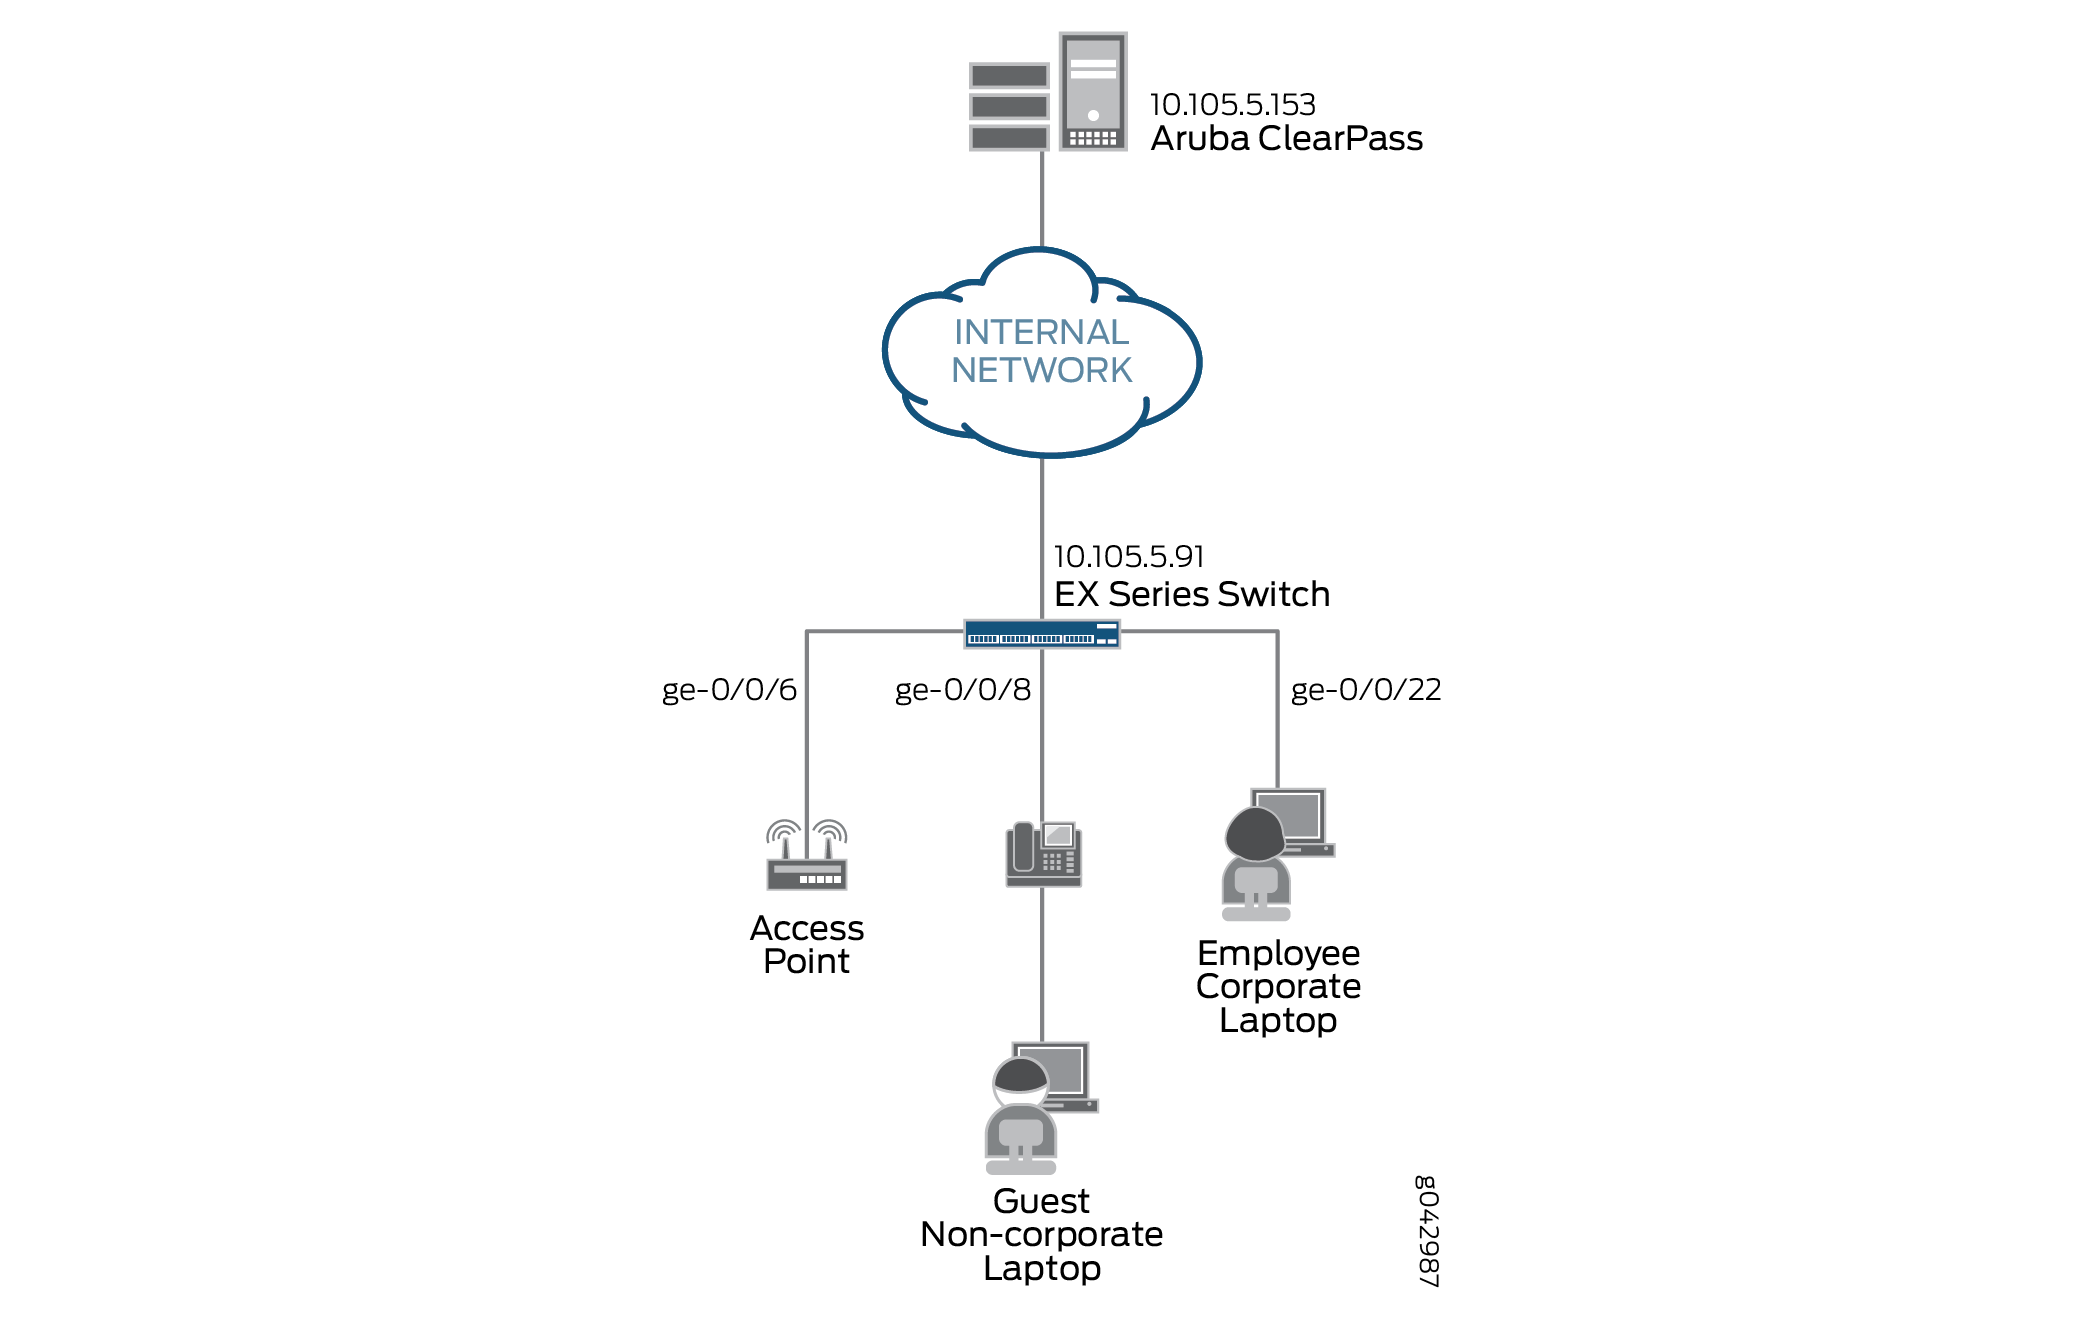 中使用的拓扑结构
配置
本节提供以下方面的分步说明:
配置 EX4300 交换机
CLI 快速配置
要快速配置此示例,请复制以下命令,将其粘贴到文本文件中,删除所有换行符,更改详细信息,以便与网络配置匹配,将命令复制并粘贴到层次结构级别的 [edit] CLI 中,然后从配置模式进入 commit。
[edit]
set access radius-server 10.105.5.153 dynamic-request-port 3799
set access radius-server 10.105.5.153 secret password
set access radius-server 10.105.5.153 source-address 10.105.5.91
set access profile CP-Test-Profile accounting-order radius
set access profile CP-Test-Profile authentication-order radius
set access profile CP-Test-Profile radius authentication-server 10.105.5.153
set access profile CP-Test-Profile radius accounting-server 10.105.5.153
set access profile CP-Test-Profile radius options nas-identifier 10.105.5.91
set protocols dot1x authenticator authentication-profile-name CP-Test-Profile
set protocols dot1x authenticator interface ge-0/0/6.0 mac-radius
set protocols dot1x authenticator interface ge-0/0/6.0 supplicant multiple
set protocols dot1x authenticator interface ge-0/0/8.0 mac-radius
set protocols dot1x authenticator interface ge-0/0/8.0 supplicant multiple
set protocols dot1x authenticator interface ge-0/0/22.0  mac-radius
set protocols dot1x authenticator interface ge-0/0/22.0  supplicant multiple
set vlans AP_VLAN vlan-id 130
set vlans IPPhone_VLAN vlan-id 120
set vlans Windows_VLAN vlan-id 150
set vlans v100 description "Remediation VLAN"
set vlans v100 vlan-id 100
set interfaces ge-0/0/6 unit 0 family ethernet-switching interface-mode access
set interfaces ge-0/0/6 unit 0 family ethernet-switching vlan members v100
set interfaces ge-0/0/8 unit 0 family ethernet-switching interface-mode access
set interfaces ge-0/0/8 unit 0 family ethernet-switching vlan members v100
set interfaces ge-0/0/22 unit 0 family ethernet-switching interface-mode access
set interfaces ge-0/0/22 unit 0 family ethernet-switching vlan members v100
set interfaces irb unit 100 family inet address 10.10.100.1/24
set interfaces irb unit 120 family inet address 10.10.120.1/24
set interfaces irb unit 130 family inet address 10.10.130.1/24
set interfaces irb unit 150 family inet address 10.10.150.1/24
set vlans AP_VLAN l3-interface irb.130
set vlans IPPhone_VLAN l3-interface irb.120
set vlans Windows_VLAN l3-interface irb.150
set vlans v100 l3-interface irb.100
set forwarding-options dhcp-relay server-group dhcp-dot1x 10.10.10.10
set forwarding-options dhcp-relay server-group dhcp-dot1x 10.105.5.153
set forwarding-options dhcp-relay active-server-group dhcp-dot1x
set forwarding-options dhcp-relay group all interface irb.100
set forwarding-options dhcp-relay group all interface irb.120
set forwarding-options dhcp-relay group all interface irb.130
set forwarding-options dhcp-relay group all interface irb.150
set firewall family ethernet-switching filter Internet_Only_Access term Allow_DHCP from destination-port 67
set firewall family ethernet-switching filter Internet_Only_Access term Allow_DHCP from destination-port 68
set firewall family ethernet-switching filter Internet_Only_Access term Allow_DHCP from ip-protocol udp
set firewall family ethernet-switching filter Internet_Only_Access term Allow_DHCP then accept
set firewall family ethernet-switching filter Internet_Only_Access term Allow_DNS from destination-port 53
set firewall family ethernet-switching filter Internet_Only_Access term Allow_DNS from ip-protocol udp
set firewall family ethernet-switching filter Internet_Only_Access term Allow_DNS from ip-protocol tcp
set firewall family ethernet-switching filter Internet_Only_Access term Block_Internal from ip-destination-address 192.168.0.0/16
set firewall family ethernet-switching filter Internet_Only_Access term Block_Internal then discard
set firewall family ethernet-switching filter Internet_Only_Access term Allow_All then accept
分步程序
配置 EX4300 交换机的一般步骤如下:
-
配置与 Aruba ClearPass 策略管理器的连接。
-
创建 802.1X 协议使用的访问配置文件。访问配置文件告知 802.1X 协议要使用的身份验证服务器和身份验证方法以及身份验证方法的顺序。
-
配置 802.1X 协议。
-
配置 VLAN。
-
在接入端口上配置以太网交换。
-
配置集成路由和桥接 (IRB) 接口并将其分配给 VLAN。
-
配置 DHCP 中继以将 DHCP 数据包发送到 Aruba ClearPass,以便它可以执行设备分析。
-
创建阻止访问内部网络的防火墙策略。
要配置 EX4300 交换机,请执行以下操作:
-
提供 RADIUS 服务器连接信息。
[edit access]
user@Policy-EX4300-01# set radius-server 10.105.5.153 dynamic-request-port 3799
user@Policy-EX4300-01# set radius-server 10.105.5.153 secret password
user@Policy-EX4300-01# set radius-server 10.105.5.153 source-address 10.105.5.91
-
配置访问配置文件。
[edit access]
user@Policy-EX4300-01# set profile CP-Test-Profile accounting-order radius
user@Policy-EX4300-01# set profile CP-Test-Profile authentication-order radius
user@Policy-EX4300-01# set profile CP-Test-Profile radius authentication-server 10.105.5.153
user@Policy-EX4300-01# set profile CP-Test-Profile radius accounting-server 10.105.5.153
user@Policy-EX4300-01# set profile CP-Test-Profile radius options nas-identifier 10.105.5.91
-
将 802.1X 配置为使用 CP-Test-Profile,并在每个接入接口上启用该协议。此外,将接口配置为支持 MAC RADIUS 身份验证并允许多个请求方,每个请求方都必须单独进行身份验证。
默认情况下,交换机将首先尝试 802.1X 身份验证。如果未收到来自端点的 EAP 数据包(表示端点没有 802.1X 请求方),则会尝试 MAC RADIUS 身份验证。
[edit protocols]
user@Policy-EX4300-01# set dot1x authenticator authentication-profile-name CP-Test-Profile
user@Policy-EX4300-01# set dot1x authenticator interface ge-0/0/6.0 mac-radius
user@Policy-EX4300-01# set dot1x authenticator interface ge-0/0/6.0 supplicant multiple
user@Policy-EX4300-01# set dot1x authenticator interface ge-0/0/8.0 mac-radius
user@Policy-EX4300-01# set dot1x authenticator interface ge-0/0/8.0 supplicant multiple
user@Policy-EX4300-01# set dot1x authenticator interface ge-0/0/22.0  mac-radius
user@Policy-EX4300-01# set dot1x authenticator interface ge-0/0/22.0  supplicant multiple
-
配置此示例中使用的 VLAN。
[edit vlans]
user@Policy-EX4300-01# set AP_VLAN vlan-id 130
user@Policy-EX4300-01# set IPPhone_VLAN vlan-id 120
user@Policy-EX4300-01# set Windows_VLAN vlan-id 150
user@Policy-EX4300-01# set v100 description "Remediation VLAN"
user@Policy-EX4300-01# set v100 vlan-id 100
请注意,要使动态 VLAN 分配正常工作,在尝试身份验证之前,交换机上必须存在 VLAN。如果 VLAN 不存在,则身份验证将会失败。
-
配置接入端口。
每个接入端口都配置为 VLAN v100(即修复 VLAN)中。如果 Aruba ClearPass 在对端点进行身份验证时未发送动态 VLAN 信息,则该端点将使用此 VLAN。
[edit interfaces]
user@Policy-EX4300-01# set ge-0/0/6 unit 0 family ethernet-switching interface-mode access
user@Policy-EX4300-01# set ge-0/0/6 unit 0 family ethernet-switching vlan members v100
user@Policy-EX4300-01# set ge-0/0/8 unit 0 family ethernet-switching interface-mode access
user@Policy-EX4300-01# set ge-0/0/8 unit 0 family ethernet-switching vlan members v100
user@Policy-EX4300-01# set ge-0/0/22 unit 0 family ethernet-switching interface-mode access
user@Policy-EX4300-01# set ge-0/0/22 unit 0 family ethernet-switching vlan members v100
-
配置 IRB 接口并将其分配给 VLAN。
[edit interfaces]
user@Policy-EX4300-01# set irb unit 100 family inet address 10.10.100.1/24
user@Policy-EX4300-01# set irb unit 120 family inet address 10.10.120.1/24
user@Policy-EX4300-01# set irb unit 130 family inet address 10.10.130.1/24
user@Policy-EX4300-01# set irb unit 150 family inet address 10.10.150.1/24
[edit vlans]
user@Policy-EX4300-01# set v100 l3-interface irb.100
user@Policy-EX4300-01# set IPPhone_VLAN l3-interface irb.120
user@Policy-EX4300-01# set AP_VLAN l3-interface irb.130
user@Policy-EX4300-01# set Windows_VLAN l3-interface irb.150
-
配置 DHCP 中继,以便将 DHCP 请求数据包转发到 Aruba ClearPass。
[edit forwarding-options]
user@Policy-EX4300-01# set dhcp-relay server-group dhcp-dot1x 10.10.10.10
user@Policy-EX4300-01# set dhcp-relay server-group dhcp-dot1x 10.105.5.153
user@Policy-EX4300-01# set dhcp-relay active-server-group dhcp-dot1x
user@Policy-EX4300-01# set dhcp-relay group all interface irb.100
user@Policy-EX4300-01# set dhcp-relay group all interface irb.120
user@Policy-EX4300-01# set dhcp-relay group all interface irb.130
user@Policy-EX4300-01# set dhcp-relay group all interface irb.150
注意:在此配置示例中,在接入交换机上配置了端点 VLAN 的第 3 层接口,以演示 DHCP 中继配置。但是,在典型的企业部署中,端点 VLAN 的第 3 层接口配置在聚合层交换机或核心层交换机上。在此类部署中,应将聚合交换机或核心交换机上的 DHCP 中继配置为将 DHCP 请求从端点转发到 Aruba ClearPass。
-
配置防火墙过滤器 Internet_Only_Access,用于已通过 MAC RADIUS 身份验证 进行身份验证但尚未分析的设备。
此过滤器阻止端点访问内部网络 (192.168.0.0/16)。
[edit firewall]
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Allow_DHCP from destination-port 67
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Allow_DHCP from destination-port 68
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Allow_DHCP from ip-protocol udp
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Allow_DHCP then accept
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Allow_DNS from destination-port 53
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Allow_DNS from ip-protocol udp
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Allow_DNS from ip-protocol tcp
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Block_Internal from ip-destination-address 192.168.0.0/16
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Block_Internal then discard
user@Policy-EX4300-01# set family ethernet-switching filter Internet_Only_Access term Allow_All then accept
结果
在配置模式下,输入以下 show 命令以确认您的配置。
user@Policy-EX4300-01# show access
radius-server {
    10.105.5.153 {
        dynamic-request-port 3799;
        secret "$9$FYxf3A0Ehrv87yl7Vs4DjfTz3Ct0BIcre"; ## SECRET-DATA
        source-address 10.105.5.91;
    }
}
profile CP-Test-Profile {
    accounting-order radius;
    authentication-order radius;
    radius {
        authentication-server 10.105.5.153;
        accounting-server 10.105.5.153;
        options {
            nas-identifier 10.105.5.91;
        }
    }
}
user@Policy-EX4300-01# show protocols
dot1x {
    authenticator {
        authentication-profile-name CP-Test-Profile;
        interface {
            ge-0/0/6.0 {
               supplicant multiple;
               mac-radius;
            }
            ge-0/0/8.0 {
                supplicant multiple;
                mac-radius;
            }
            ge-0/0/22.0 {
                supplicant multiple;
                mac-radius;
	            }
        }
    }
}
user@Policy-EX4300-01# show interfaces
ge-0/0/6 {
    unit 0 {
        family ethernet-switching {
            vlan {
                members v100;
            }
        }
    }
}
ge-0/0/8 {
    unit 0 {
        family ethernet-switching;
            vlan {
                members v100;
            }
        }
    }
}
ge-0/0/22 {
    unit 0 {
        family ethernet-switching {
            vlan {
                members v100;
            }
        }
    }
}
irb {
    unit 100 {
        family inet {
            address 10.10.100.1/24;
        }
    }
    unit 120 {
        family inet {
            address 10.10.120.1/24;
        }
    }
    unit 130 {
        family inet {
            address 10.10.130.1/24;
        }
    }
    unit 150 {
        family inet {
            address 10.10.150.1/24;
        }
    }
}
user@Policy-EX4300-01# show vlans
AP_VLAN {
    vlan-id 130;
    l3-interface irb.130;
}
IPPhone_VLAN {
    vlan-id 120;
    l3-interface irb.120;
}
Windows_VLAN {
    vlan-id 150;
    l3-interface irb.150;
}
v100 {
    description "Remediation VLAN";
    vlan-id 100;
    l3-interface irb.100;
}
user@Policy-EX4300-01# show forwarding-options
dhcp-relay {
    server-group {
        dhcp-dot1x {
            10.10.10.10;
            10.105.5.153;
        }
    }
    active-server-group dhcp-dot1x;
    group all {
        interface irb.100;
        interface irb.120;
        interface irb.130;
        interface irb.150;
    }
}
user@Policy-EX4300-01# show firewall
family ethernet-switching {
    filter Internet_Only_Access {
        term Allow_DHCP {
            from {
                destination-port [ 67 68 ];
                ip-protocol udp;
            }
            then accept;
        }
        term Allow_DNS {
            from {
                destination-port 53;
                ip-protocol [ udp tcp ];
            }
        }
        term Block_Internal {
            from {
                ip-destination-address {
                    192.168.0.0/16;
                }
            }
            then discard;
        }
        term Allow_All {
            then accept;
        }
    }
}
如果完成设备配置,请从配置模式进入。commit
配置 Aruba ClearPass 策略管理器
分步程序
配置 Aruba ClearPass 的一般步骤如下:
-
启用设备分析。
-
修改瞻博网络 RADIUS 字典文件,使其包含此配置示例中使用的一些其他瞻博网络 RADIUS 属性。
-
将 EX4300 添加为网络设备。
-
确保已安装用于 802.1X PEAP 身份验证的服务器证书。
-
添加此示例中用于 802.1X 身份验证的本地用户。
-
创建以下实施配置文件:
-
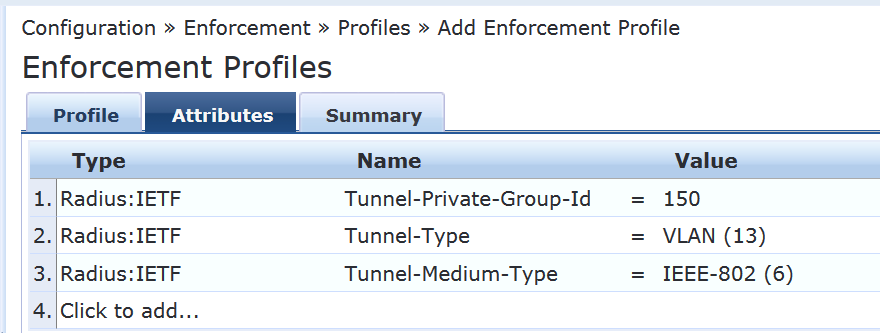
Employee_Windows_Profile 将端点置于 VLAN 150 中。
-
IPPhone_Profile,将 VLAN 120 定义为 VoIP VLAN。
-
AccessPoint_Profile,将端点放置在 VLAN 130 中。
-
指定防火墙过滤器的Internet_Access_Only_Profile Internet_Only_Access用于尚未分析的设备。
-
-
创建两个实施策略:
-
使用 MAC RADIUS 身份验证时调用的策略。
-
使用 802.1X 身份验证时调用的策略。
-
-
定义 MAC RADIUS 身份验证服务和 802.1X 身份验证服务。
-
确保在 802.1X 身份验证服务之前评估 MAC RADIUS 身份验证服务。
要配置 Aruba ClearPass,请执行以下操作:
-
启用设备分析。
分步程序
-
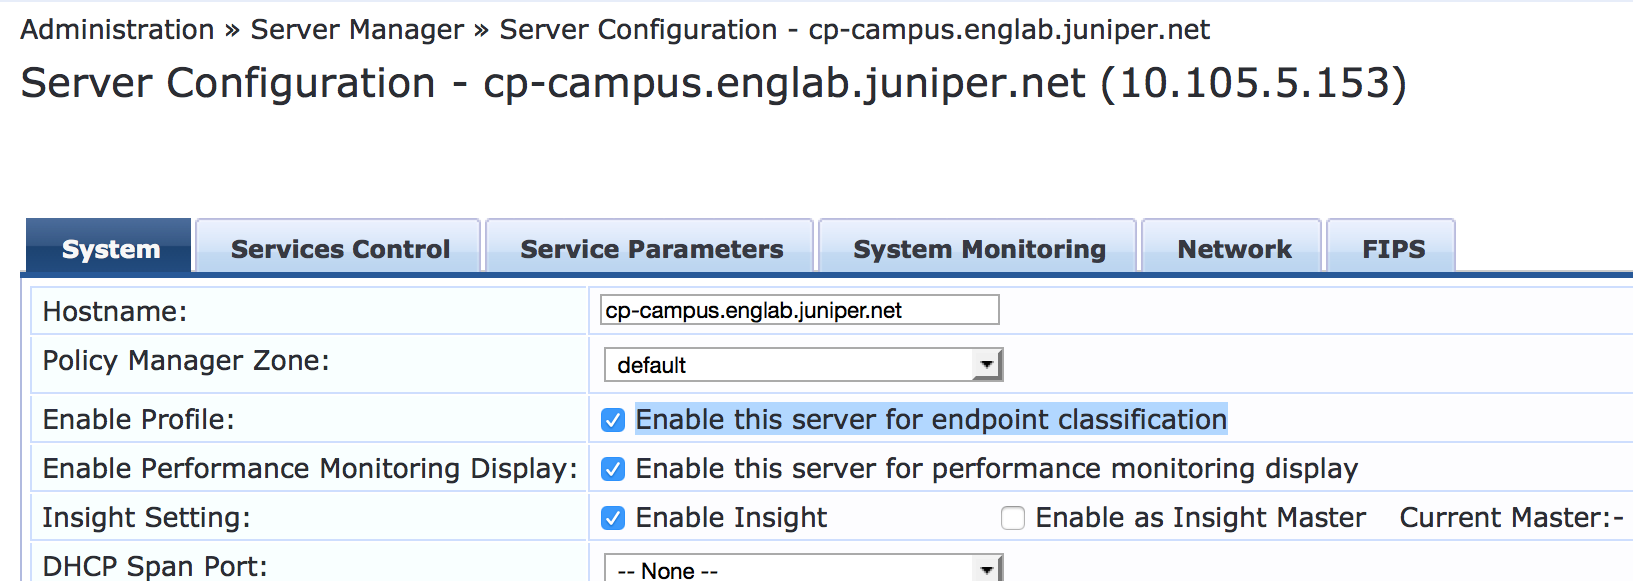
在“管理”>“服务器管理器”>“服务器配置”下,单击 Aruba ClearPass 服务器的名称。
-
在“系统”选项卡中,单击 “启用此服务器进行端点分类”。
-
-
更新瞻博网络 RADIUS 词典文件。
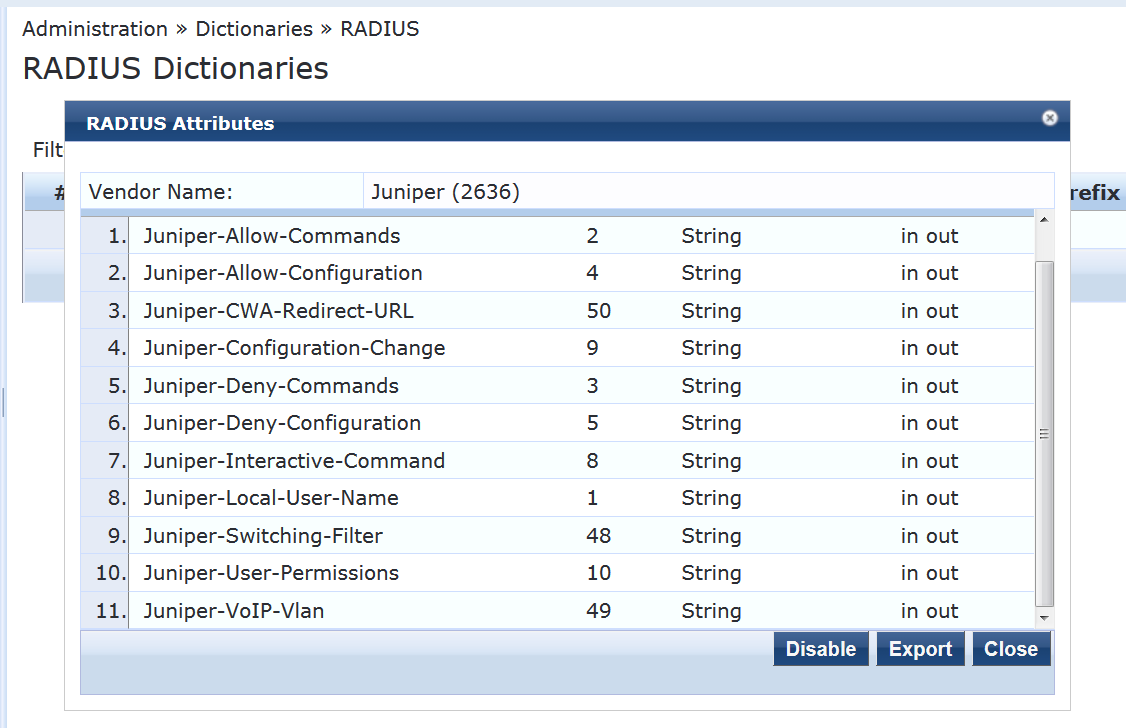
Aruba ClearPass 上预装了瞻博网络 RADIUS 词典文件。适用于 EX 系列交换机的 Junos OS 版本 15.1R3 添加了对三个新的瞻博网络 VSA 的支持,这些 VSA 需要添加到字典文件中。
分步程序
-
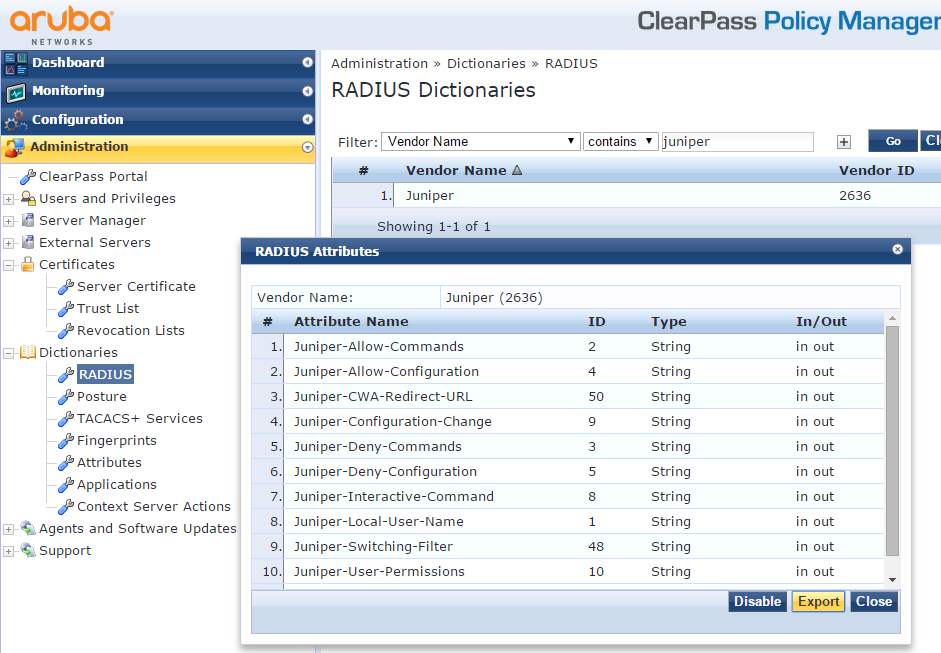
在 Aruba ClearPass 中,导航到管理>词典>RADIUS。
-
在“RADIUS 字典”窗口中,使用“过滤器”字段在“供应商名称”下搜索 瞻博网络 。
-
单击瞻博网络词典名称,然后单击 导出并将 文件保存 RadiusDictionary.xml 到桌面。
-
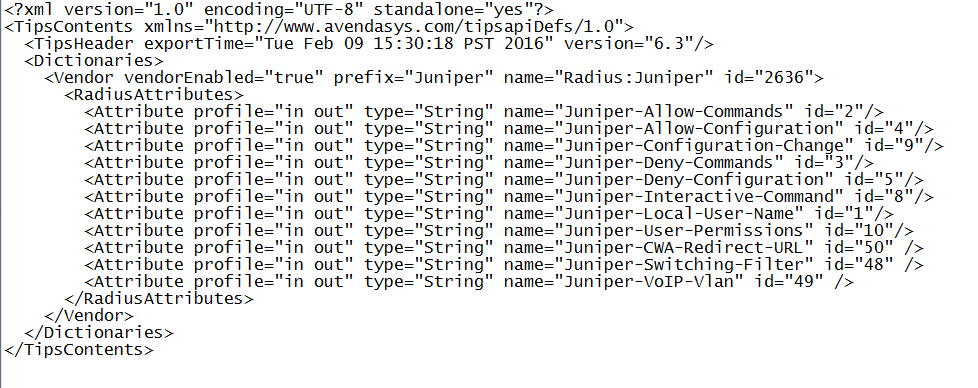
复制以下三个属性,粘贴到 RadiusDictionary.xml中,然后保存文件。
<Attribute profile="in out" type="String" name="Juniper-CWA-Redirect-URL" id="50" />
<Attribute profile="in out" type="String" name="Juniper-Switching-Filter" id="48" />
<Attribute profile="in out" type="String" name="Juniper-VoIP-Vlan" id="49" />
完成粘贴后,字典文件应如下所示:
-
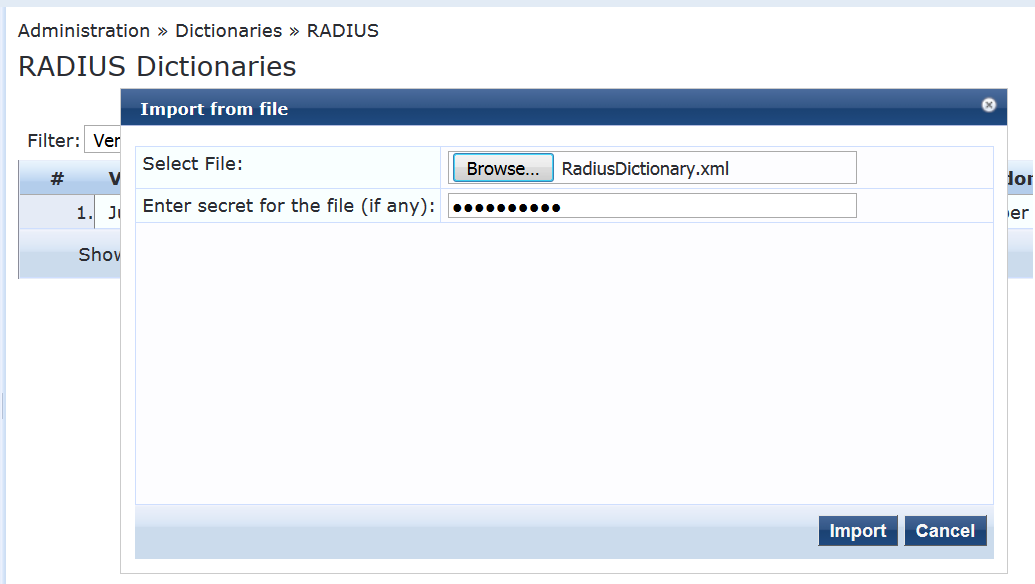
RadiusDictionary.xml通过单击
 RADIUS 词典窗口并浏览到文件,导入到 Aruba ClearPass 中。
-
导入文件后,瞻博网络词典文件应如下所示:
-
-
将 EX4300 交换机添加为网络设备。
分步程序
-
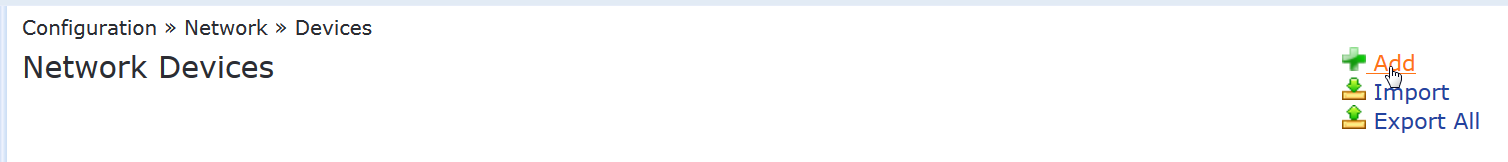
在“配置”>“网络>设备”下,单击 “添加”。
-
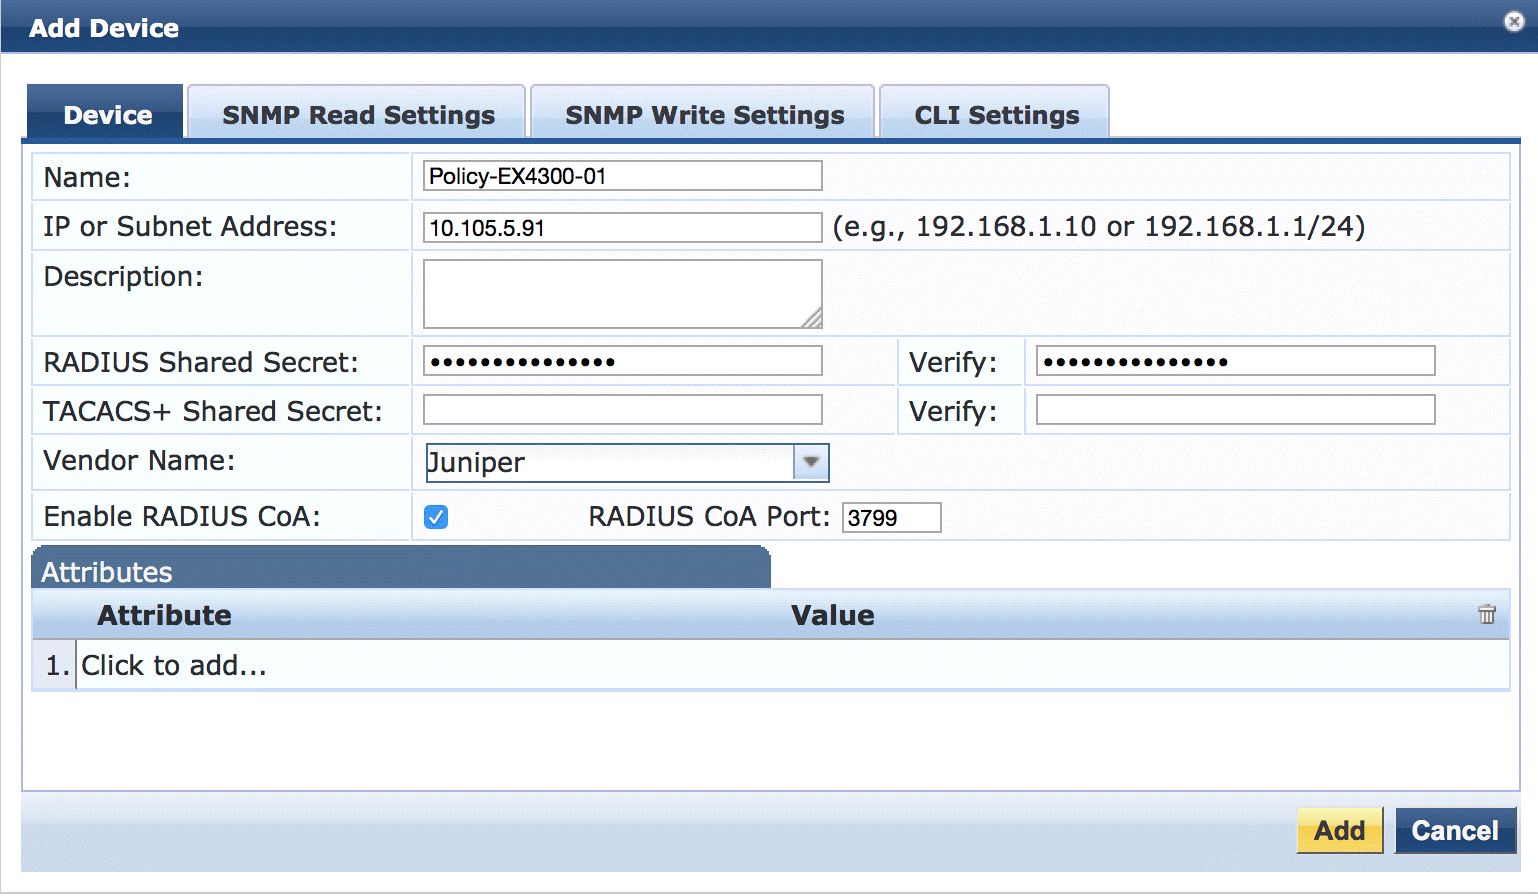
在 Device 选项卡上,输入交换机的主机名和 IP 地址以及您在交换机上配置的 RADIUS 共享密钥。将“供应商名称”字段设置为“ 瞻博网络”。
-
-
确保存在用于 802.1X PEAP 身份验证的服务器证书。
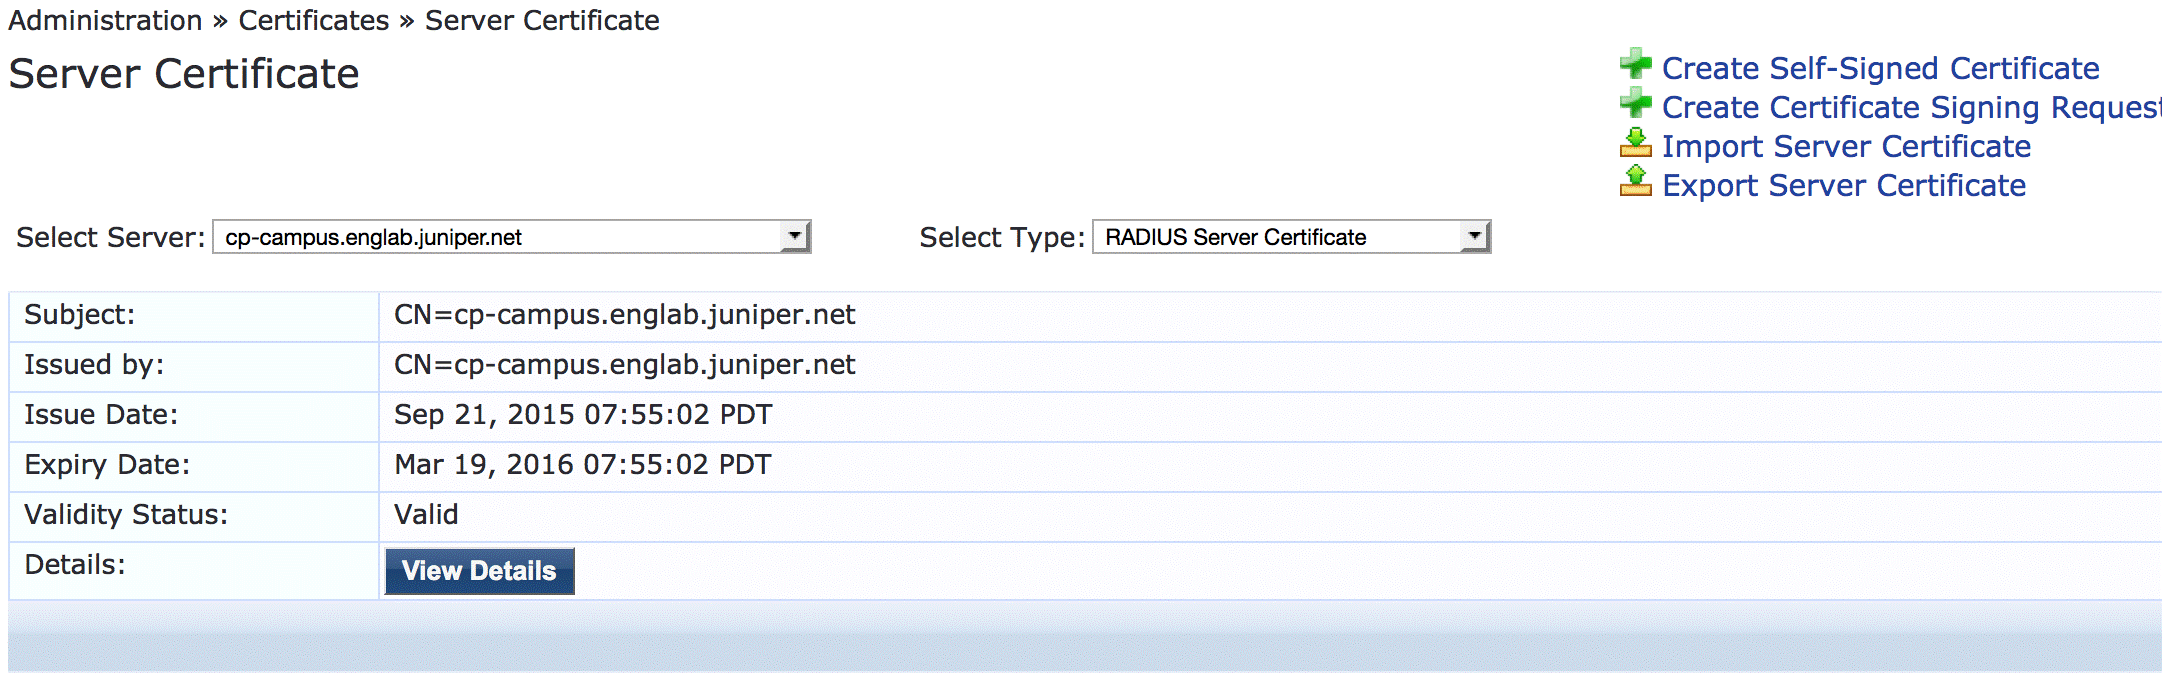
在管理>证书>服务器证书下,验证 Aruba ClearPass 是否安装了有效的服务器证书。如果没有,请添加有效的服务器证书。Aruba ClearPass 文档和您的证书颁发机构可以提供有关如何获取证书并将其导入 ClearPass 的更多详细信息。
-
将测试用户添加到本地用户存储库。
此用户将用于验证 802.1X 身份验证。
分步程序
-
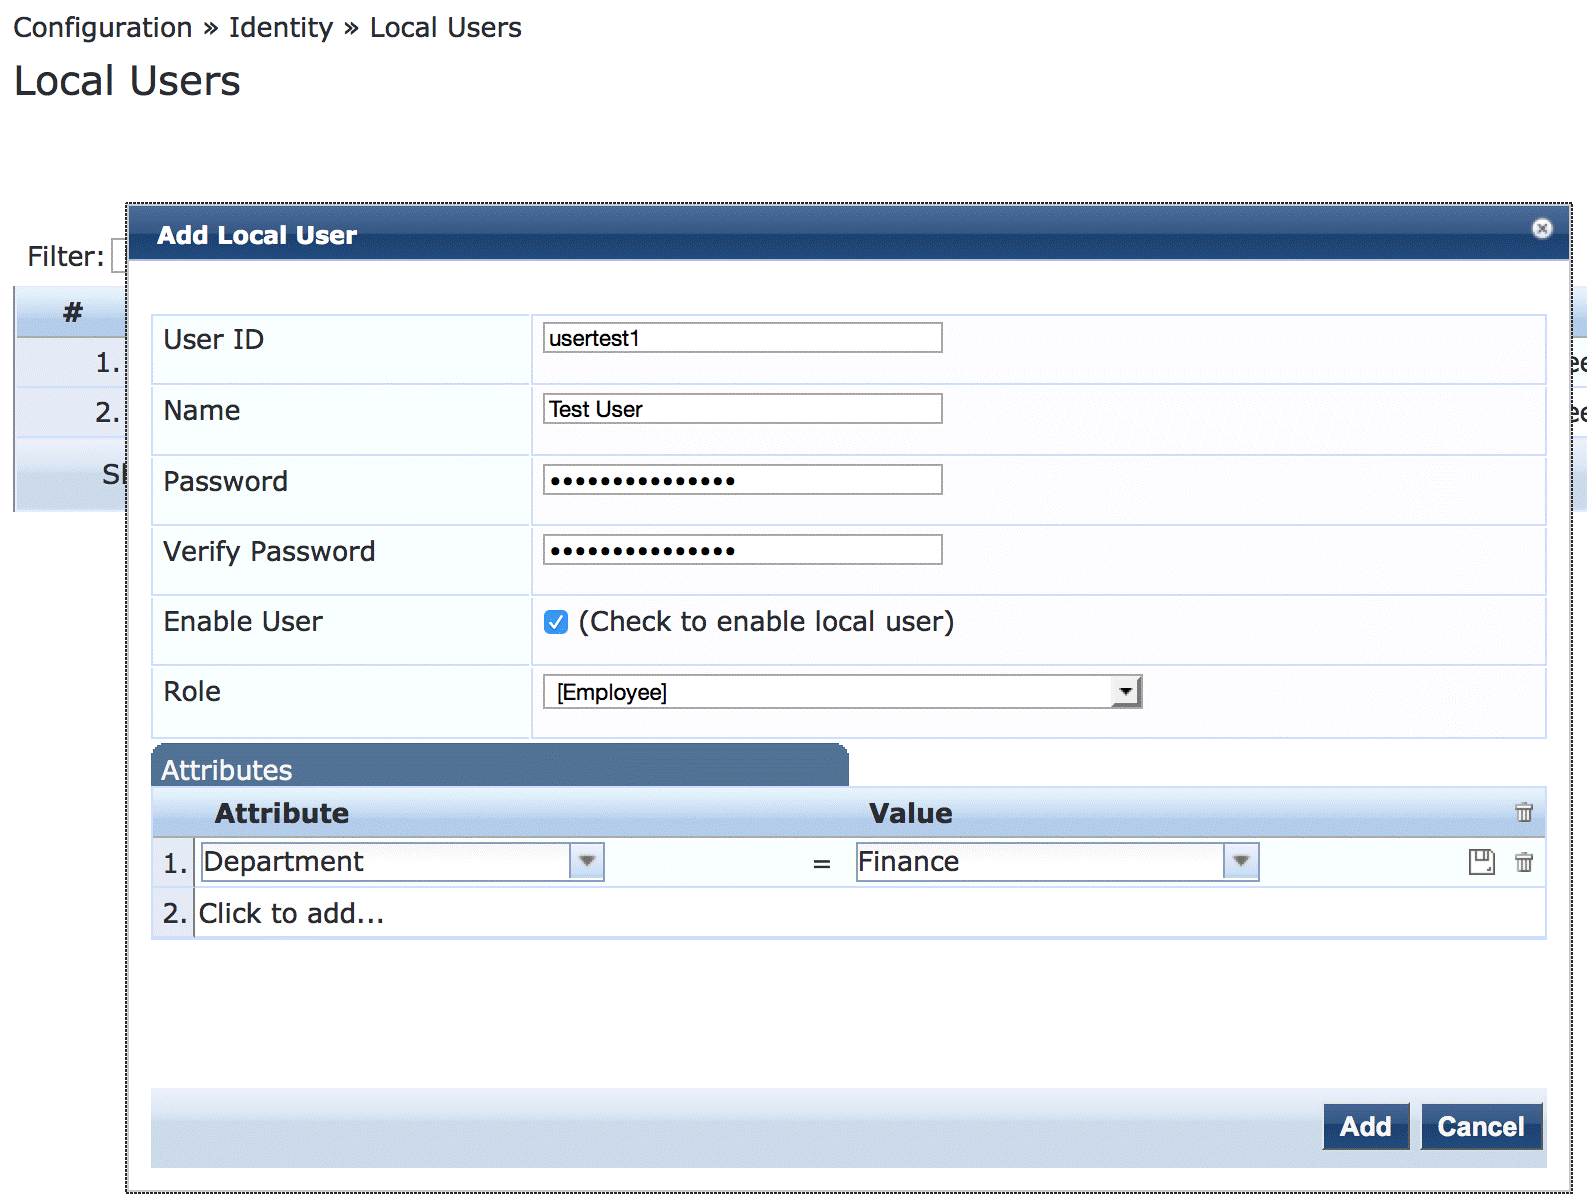
在“配置”>“身份>本地用户”下,单击 “添加”。
-
在“添加本地用户”窗口中,输入用户 ID (usertest1)、用户名(测试用户)和密码。然后选择 “员工” 作为用户角色。在“属性”下,选择“ 部门 ”属性,然后在“值”下键入“ 财务 ”。
-
-
为使用 802.1X 进行身份验证的员工 Windows 笔记本电脑或台式机配置强制配置文件。
此配置文件将端点放置在 VLAN 150 中。
分步程序
-
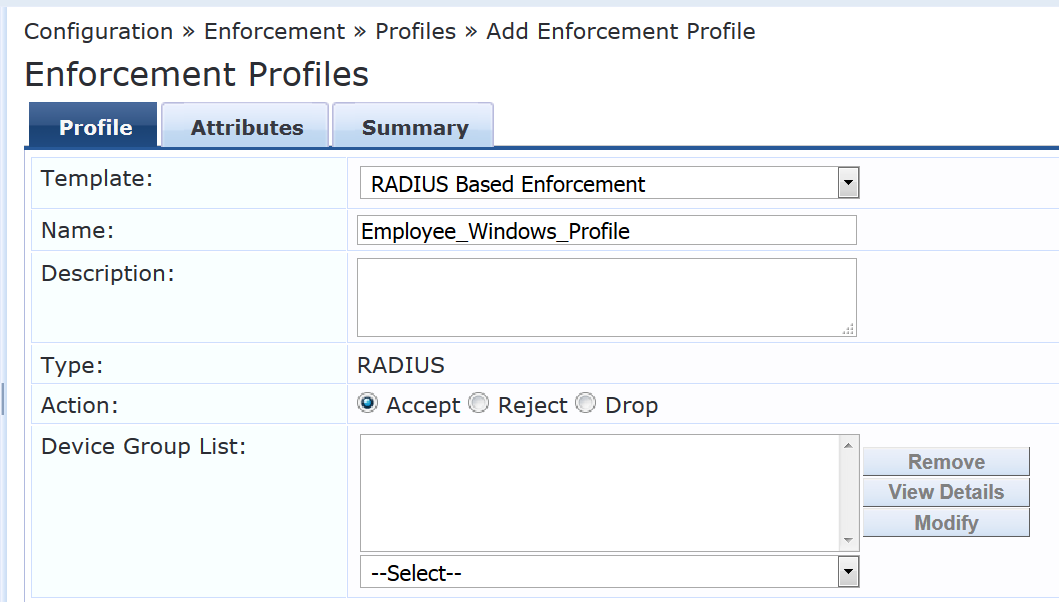
在“配置>实施>配置文件”下,单击 “添加”。
-
在“配置文件”选项卡上,将“模板”设置为“ 基于RADIUS的实施 ”,然后在“名称”字段中键入配置文件名称 Employee_Windows_Profile。
-
在属性选项卡上,如图所示配置属性。
-
-
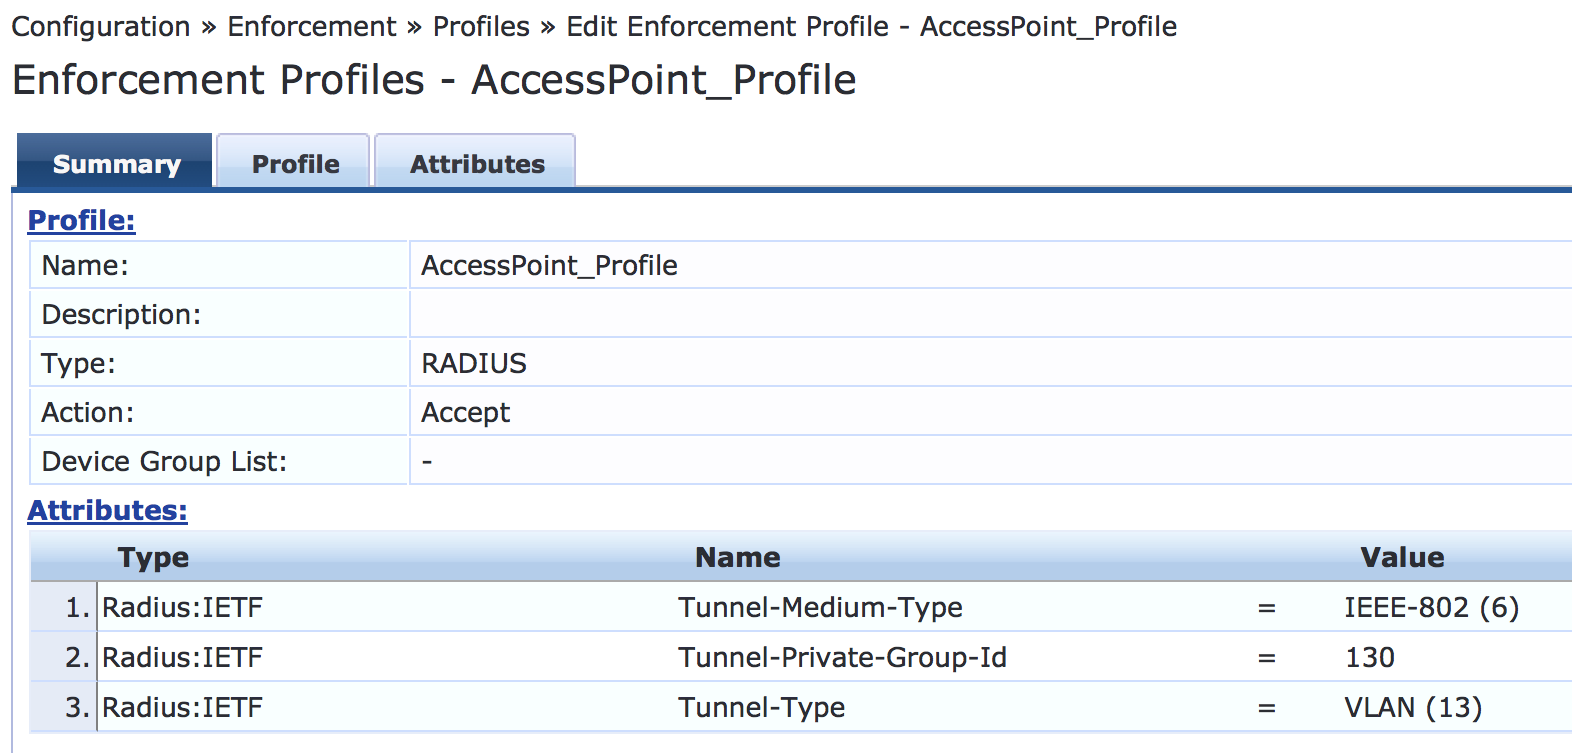
配置接入点实施配置文件,用于将接入点放置在 VLAN 130 中。
使用与上一步相同的基本过程创建此配置文件。完成配置文件后,摘要选项卡上的信息将显示,如图所示。
-
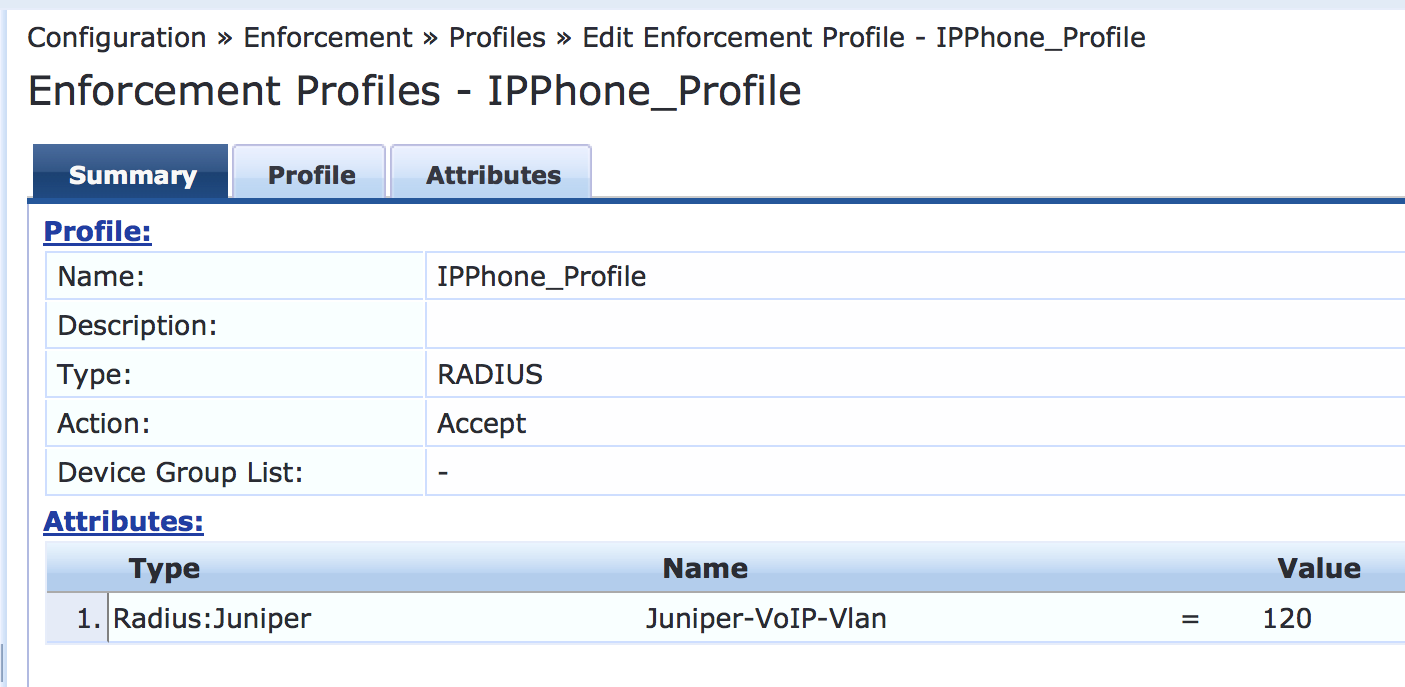
配置 IP 电话实施配置文件。
此配置文件指示 Aruba ClearPass 将 VLAN 120 作为应用作 VoIP VLAN 的 VLAN。瞻博网络 RADIUS 字典定义了用于此目的的特殊 RADIUS 属性。属性类型选择 RADIUS-瞻博网络 ,属性名称选择 瞻博网络-VoIP-VLAN 。
完成配置文件后,摘要选项卡上的信息将显示,如图所示。
-
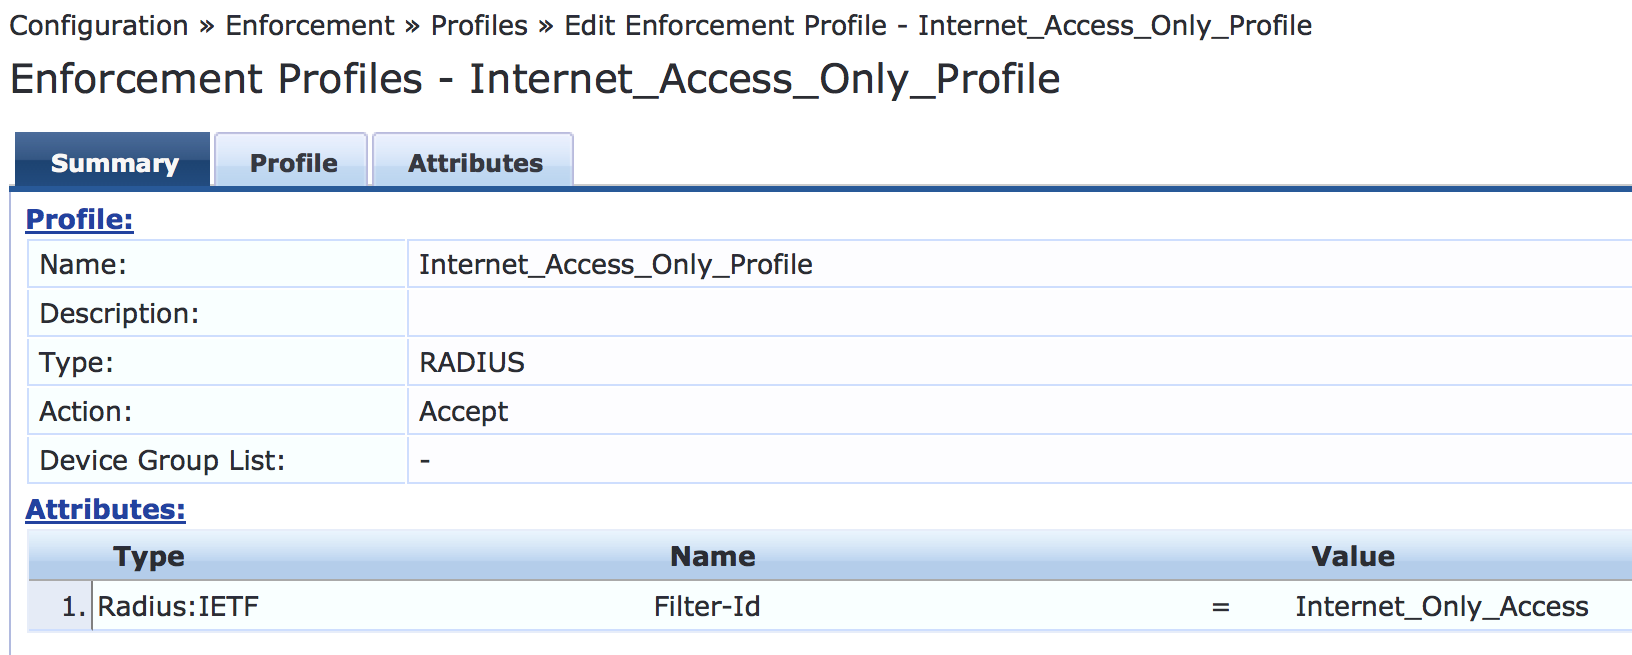
配置仅 Internet 访问实施配置文件。
此实施配置文件会告知 Aruba ClearPass 返回防火墙过滤器Internet_Only_Access的名称,即您在交换机上配置的阻止访问内部网络的防火墙过滤器。完成此配置文件后,摘要选项卡上的信息将显示,如图所示。
-
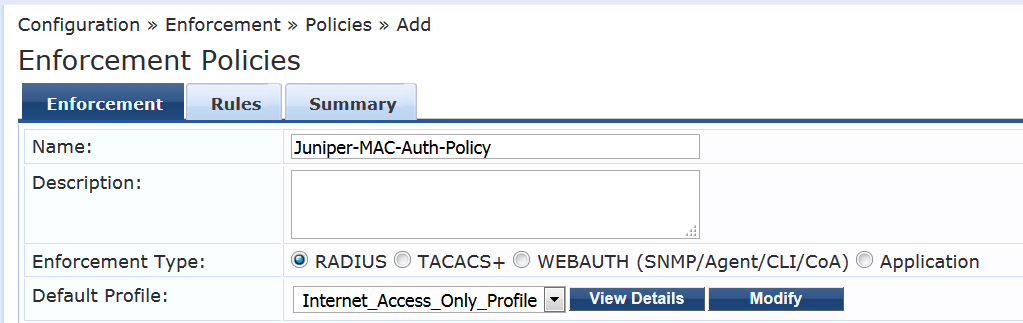
配置 MAC RADIUS 身份验证实施策略。
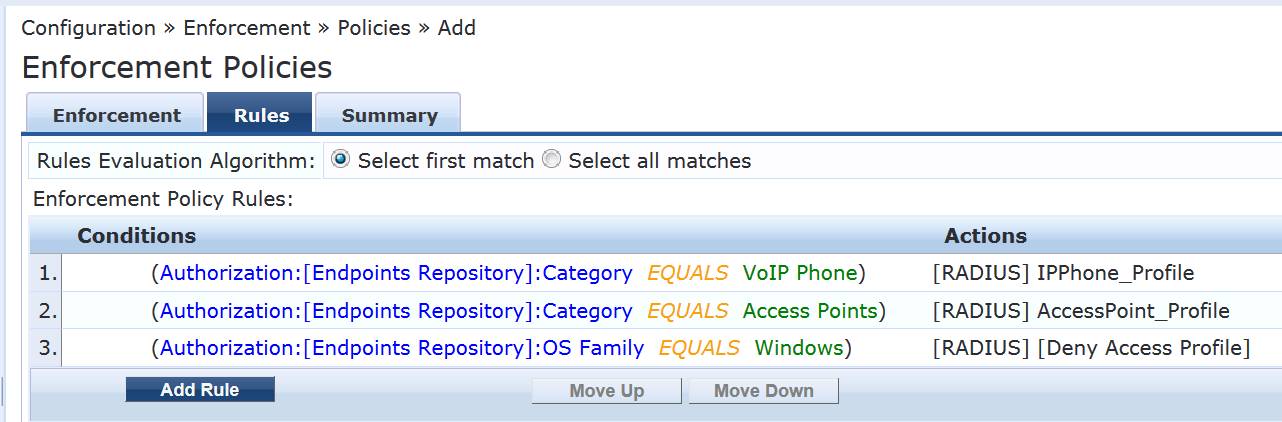
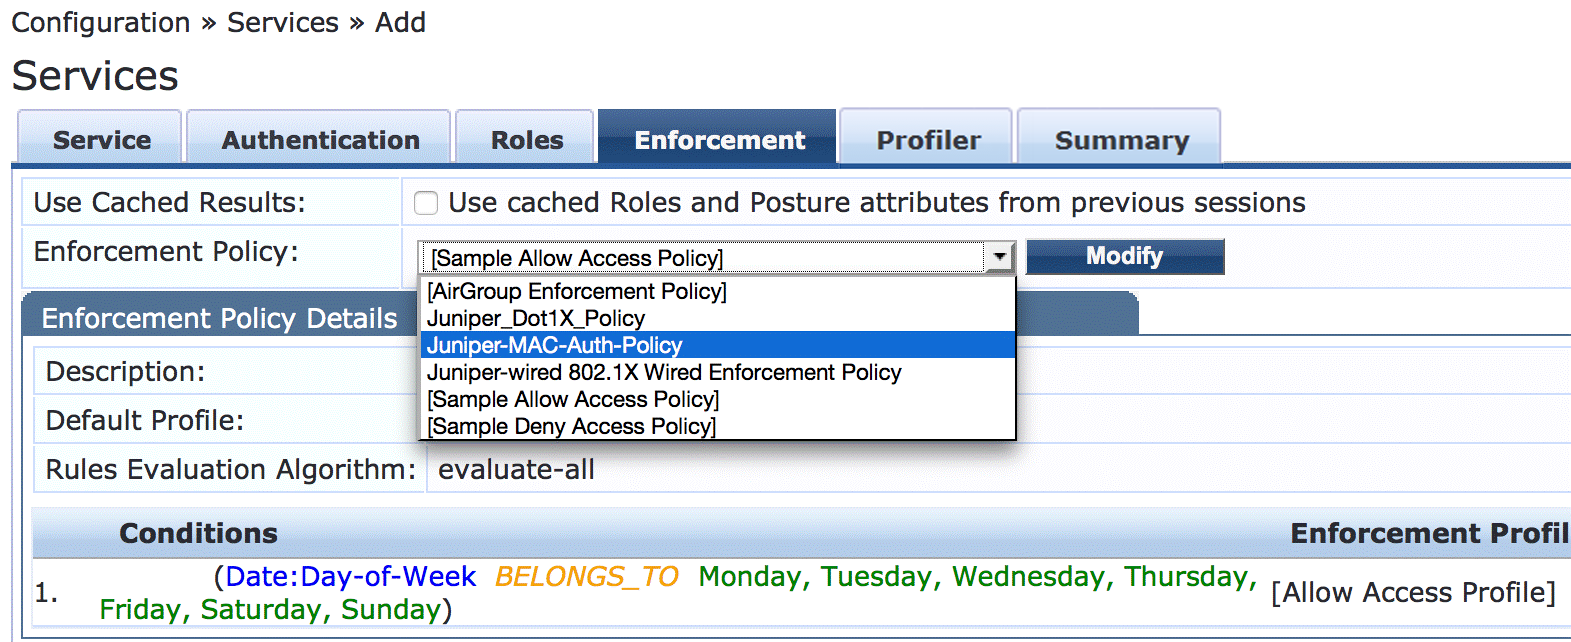
对于通过 MAC RADIUS 身份验证进行身份验证的端点,此策略会告知 Aruba ClearPass 根据设备配置文件应用实施策略。AccessPoint_Profile将应用于分析为接入点的端点,而IPPhone_Profile将应用于分析为 VoIP 电话的端点。预定义的强制策略拒绝访问配置文件应用于分析为 Windows 设备的端点。这会强制执行组织访问策略,即仅允许具有 802.1X 请求方的笔记本电脑访问网络。对于所有其他端点,包括尚未分析的端点,将应用Internet_Access_Only配置文件。
分步程序
-
在“配置>实施>策略”下,单击 “添加”。
-
在“实施”选项卡上,键入策略的名称 (Juniper-MAC-Auth-Policy),并将“默认配置文件”设置为“ Internet_Access_Only”。
-
在“规则”选项卡上,单击 “添加规则” 并添加显示的规则。
在创建下一个规则之前,必须通过单击 “保存” 按顺序添加规则。
-
-
配置 802.1X 实施策略。
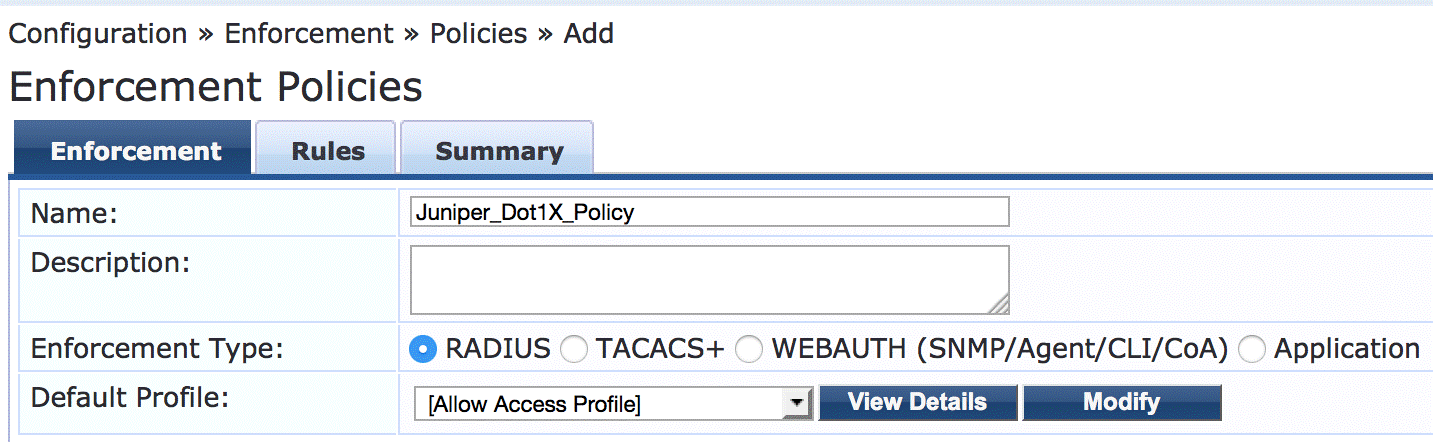
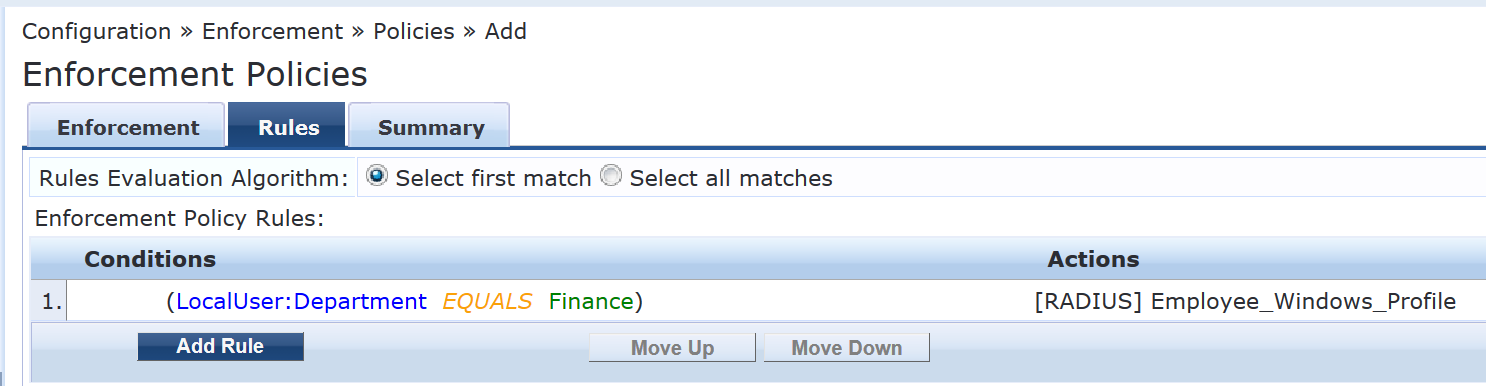
此策略告知 Aruba ClearPass 在用户成功通过财务部门成员身份验证时使用Employee_Windows_Profile实施配置文件。
分步程序
-
在“配置>实施>策略”下,单击 “添加”。
-
在“实施”选项卡上,键入策略的名称 (Juniper_Dot1X_Policy) 并将“默认配置文件”设置为“ [允许访问配置文件]。(这是预定义的配置文件。
-
在“规则”选项卡上,单击 “添加规则” 并添加显示的规则。
-
-
配置 MAC RADIUS 身份验证服务。
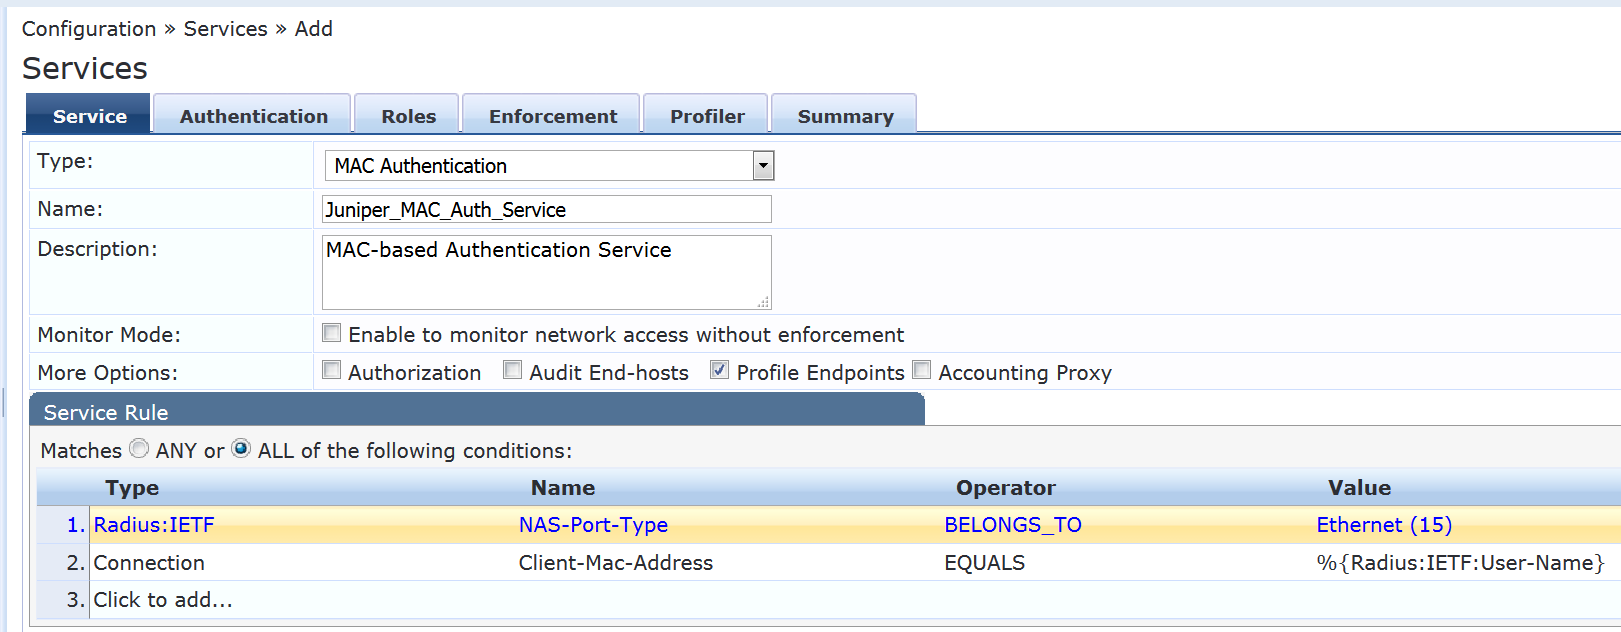
此服务的配置会导致,当RADIUS用户名称属性和收到的客户端 MAC 地址属性具有相同的值时,将执行 MAC RADIUS身份验证。
分步程序
-
在“配置>服务”下,单击 “添加”。
-
在“服务”选项卡上,填写如下所示的字段。请务必选择“ 配置文件端点” 选项。
-
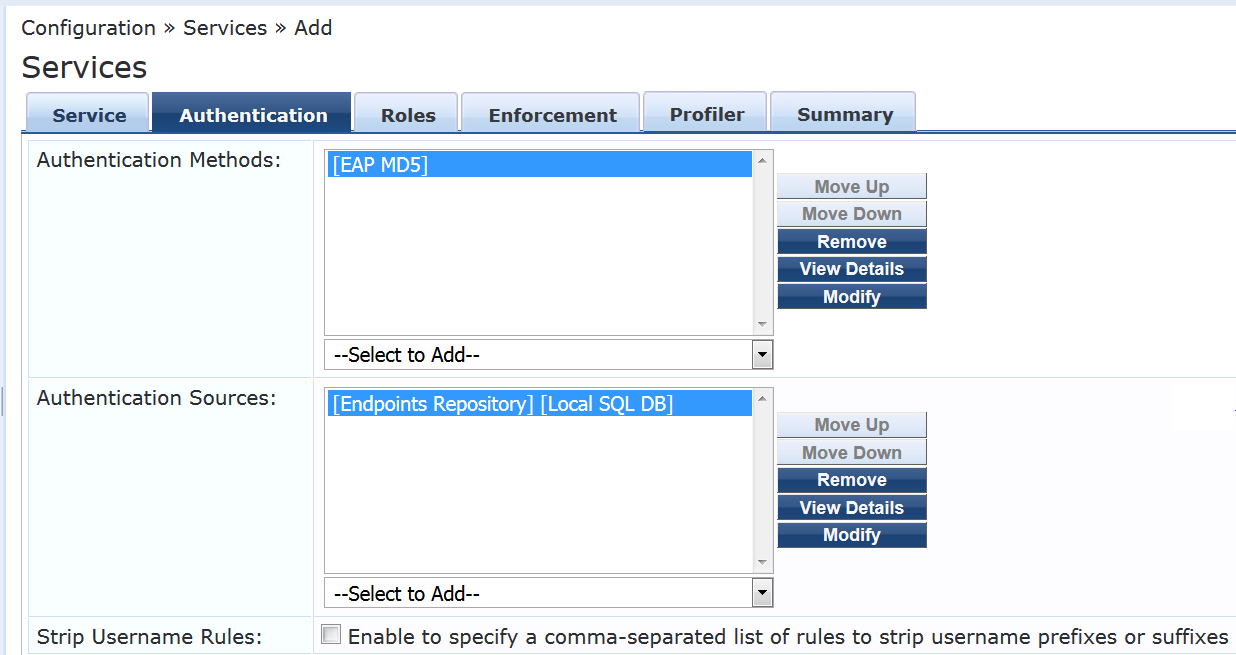
在“身份验证”选项卡上:
-
从“身份验证方法”列表中删除 [MAC AUTH] ,并将 [EAP MD5] 添加到列表中。
-
在身份验证源列表中选择 [终结点存储库] [本地 SQL DB]。
-
-
在“实施”选项卡上,选择 “瞻博网络-MAC-Auth-Policy。
-
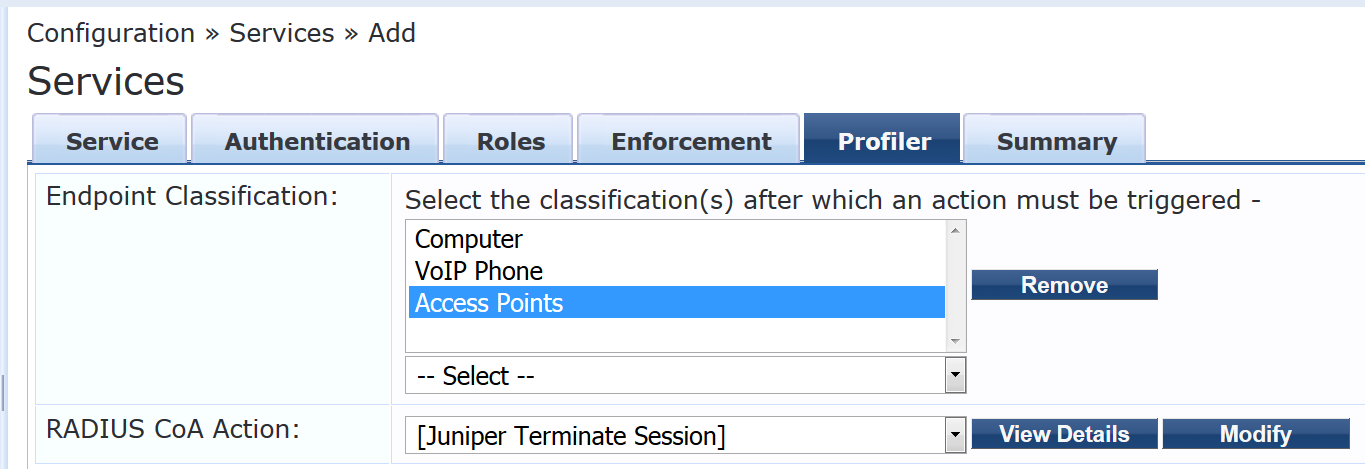
在“探查器”选项卡上:
-
将 计算机、 VoIP 电话、 接入点 添加到端点分类列表。
-
从 RADIUS CoA 操作列表中选择 [瞻博网络终止会话]。
此配置会导致终结点在对其进行分析并将其添加到端点存储库后进行重新身份验证。在对端点进行分析之前,Internet_Access_Only_Profile实施配置文件对经过身份验证的用户会话生效。(此配置文件是在步骤 10 中配置的 MAC 身份验证策略的默认配置文件。)Aruba ClearPass 成功对设备进行分类后,会向交换机发送 RADIUS CoA,从而导致交换机终止会话。然后,交换机会尝试重新对端点进行身份验证。由于端点的设备配置文件现在位于端点存储库中,因此在对端点进行身份验证时,将应用相应的设备强制配置文件。
-
-
-
配置 802.1X 身份验证服务。
分步程序
-
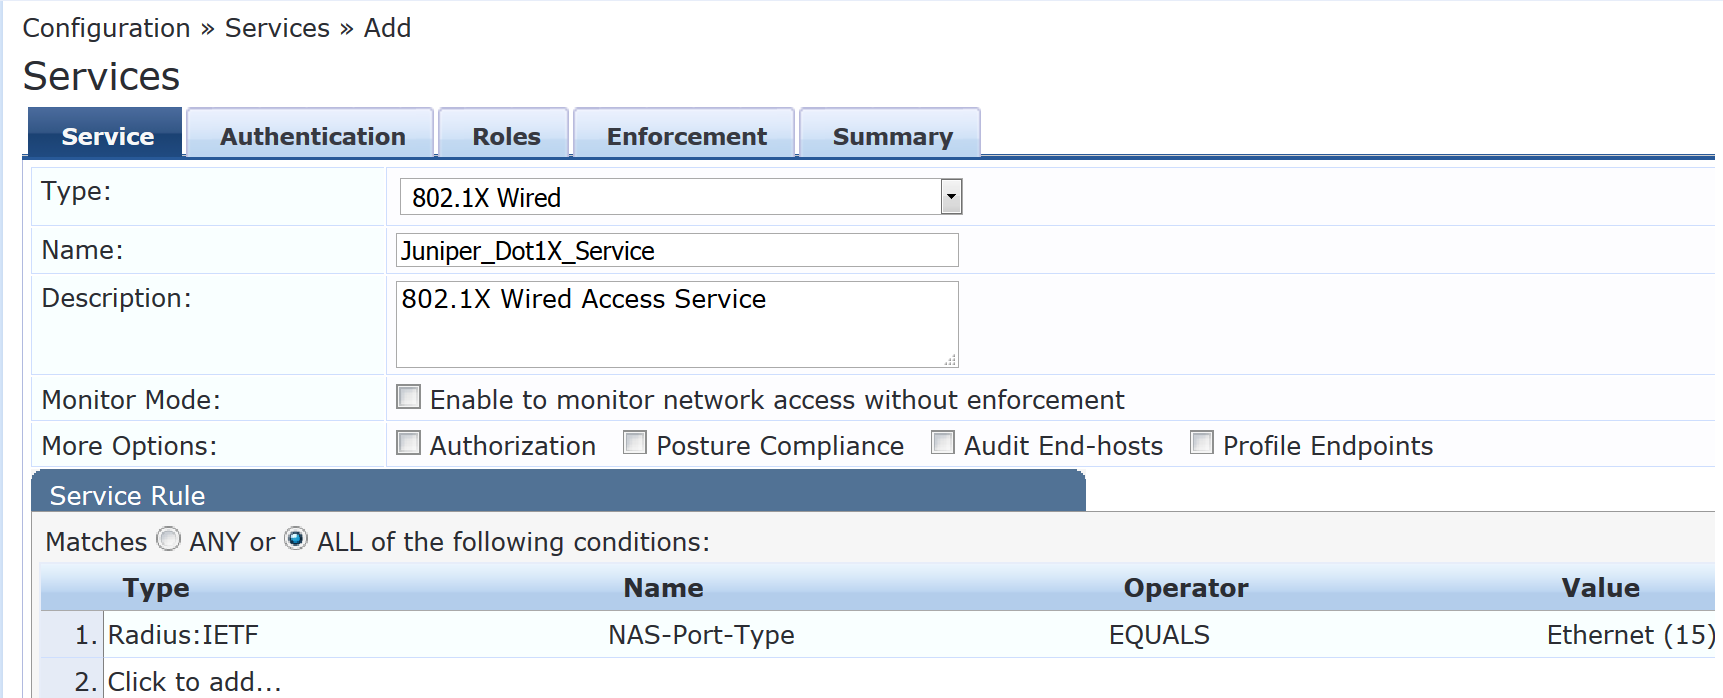
在“配置>服务”下,单击 “添加”。
-
在服务选项卡上,填写如图所示的字段。
-
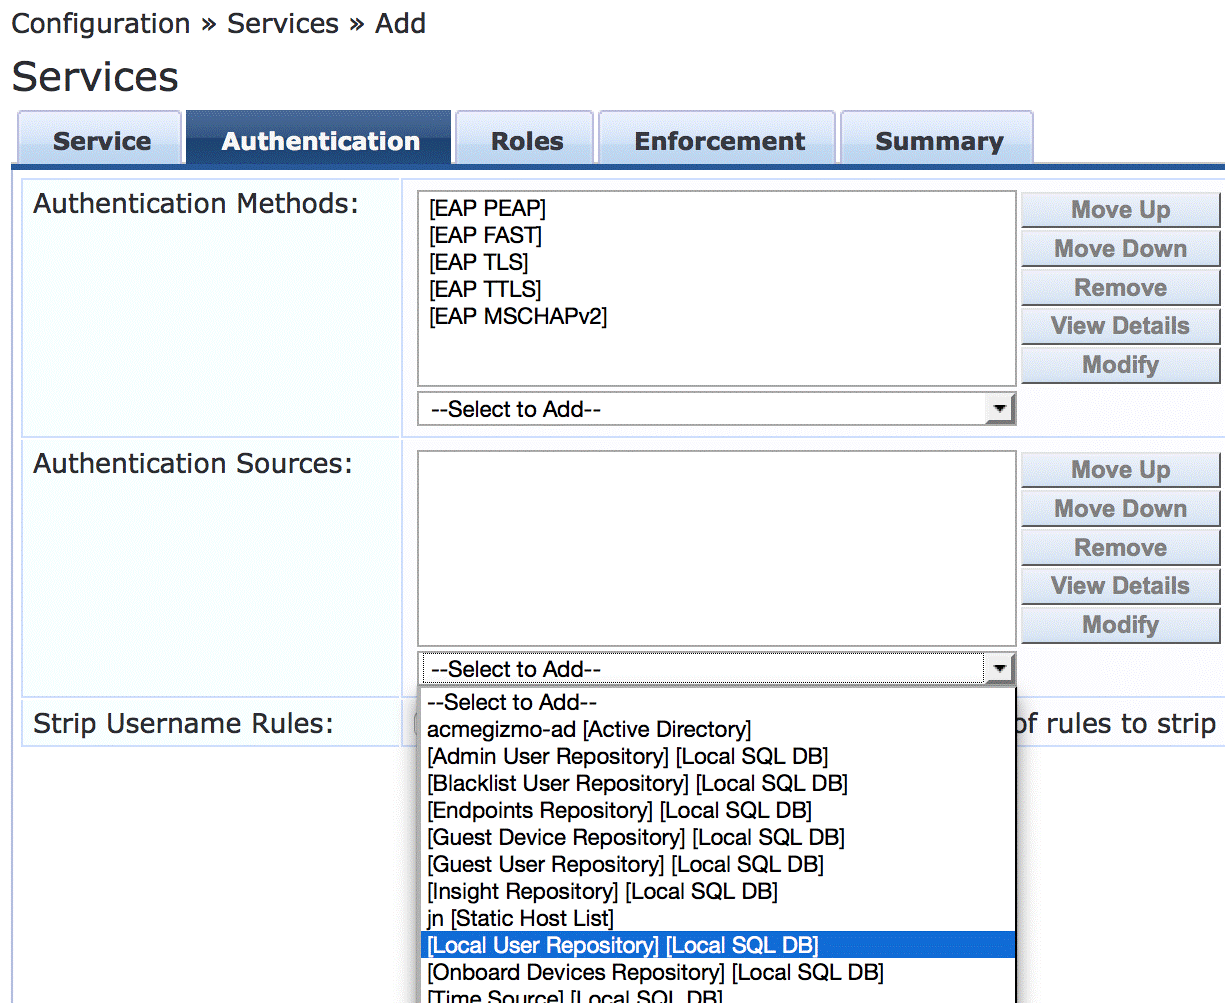
在“身份验证”选项卡上,将“身份验证源”设置为 “[本地用户存储库][本地 SQL DB]”。
-
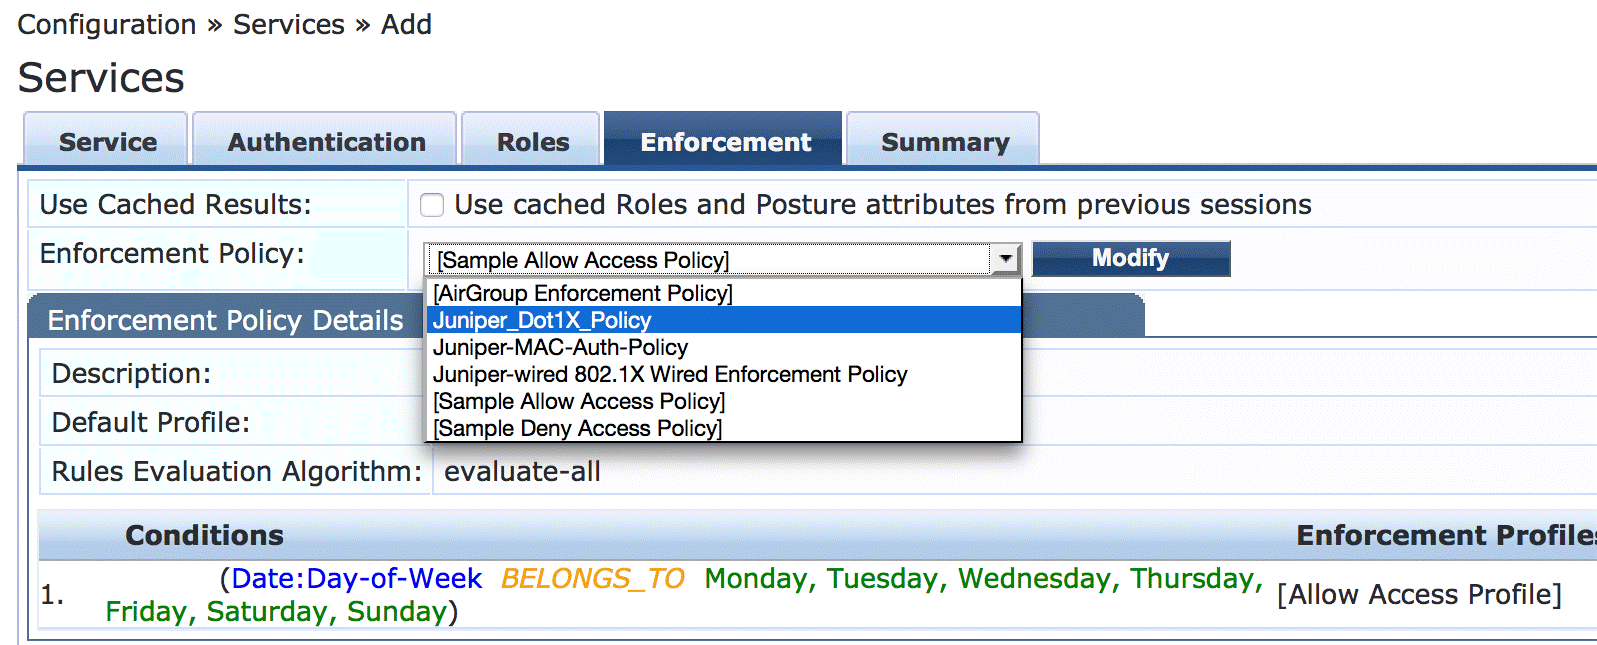
在“实施”选项卡上,将“实施策略”设置为“ 瞻博网络_Dot1X_Policy)。
-
-
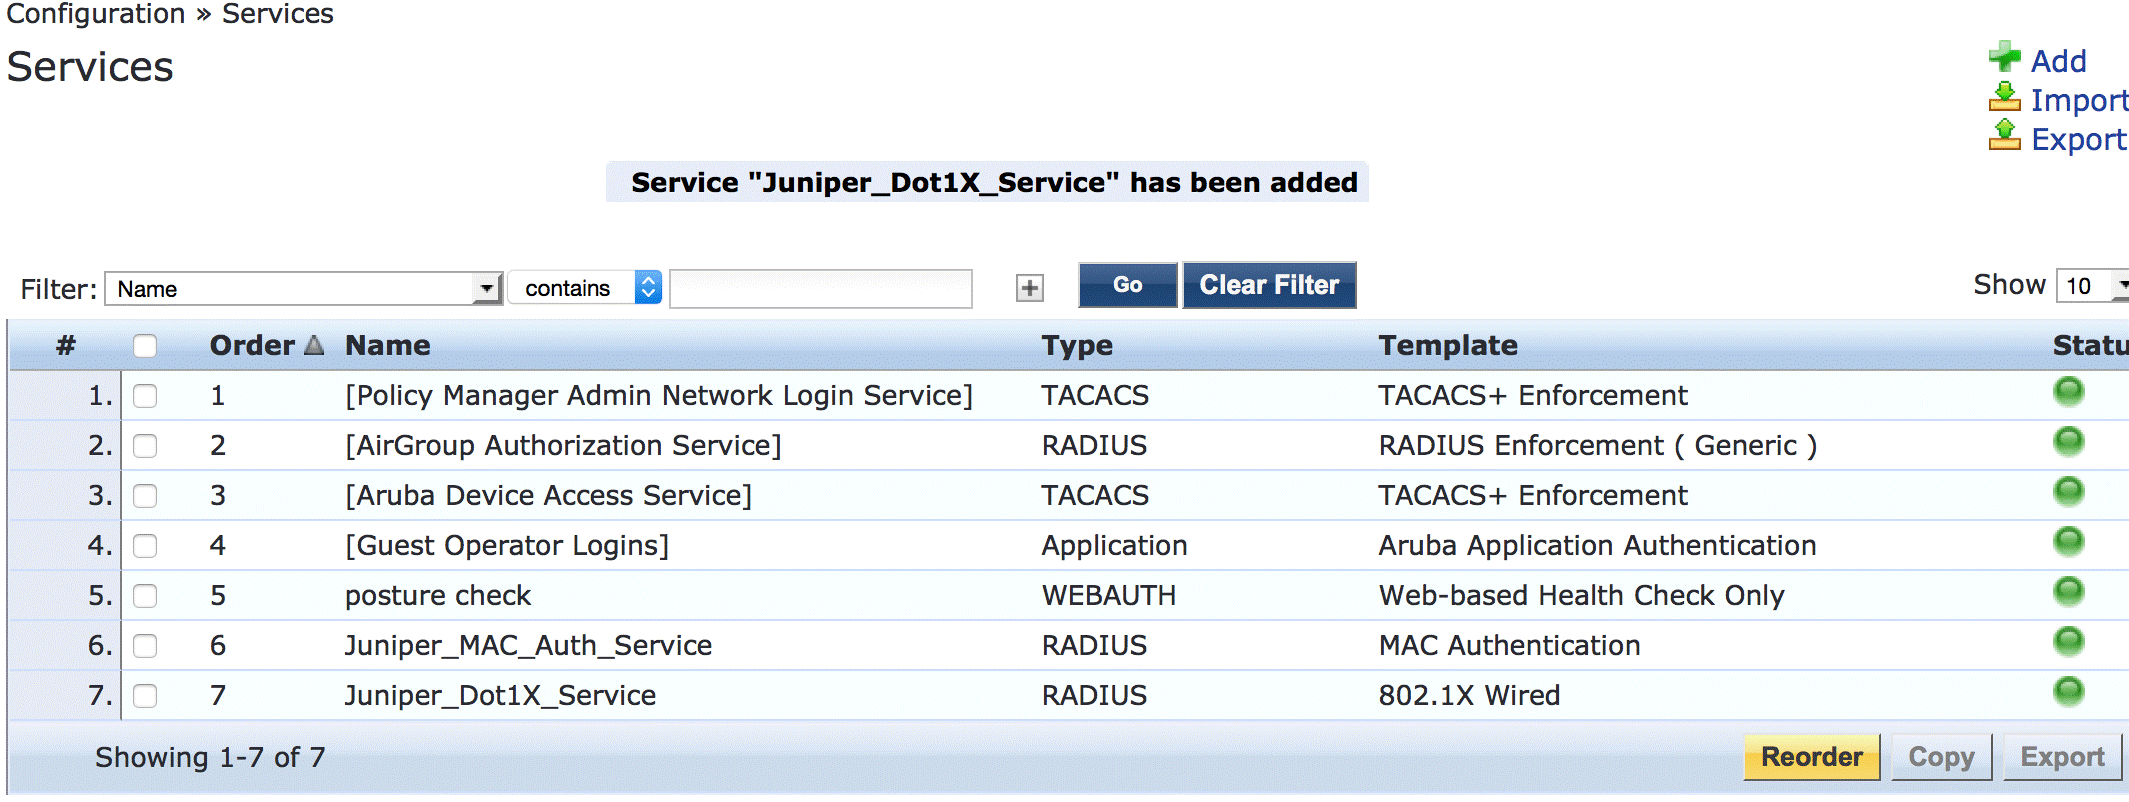
验证是否在 802.1X 身份验证服务策略之前评估了 MAC RADIUS 身份验证服务策略。
由于 Aruba ClearPass 配置为通过具有相同值的 RADIUS User-Name 属性和 Client-MAC-Address 属性来识别 MAC RADIUS身份验证请求,因此首先评估 MAC RADIUS服务策略会更有效。
在服务主窗口中,验证 瞻博网络-MAC-Auth-Policy 是否显示在服务列表中的 瞻博网络-MAC_Dot1X_Policy 之前,如图所示。如果没有,请单击 重新排序 ,然后将 瞻博网络-MAC-Auth-Policy 移至 瞻博网络-MAC_Dot1X_Policy上方。
验证
确认配置工作正常。
- 验证 EX4300 交换机上的 802.1X 身份验证
- 验证 EX4300 交换机上的接入点身份验证
- 验证 EX4300 交换机上的 VoIP 电话和非公司笔记本电脑身份验证
- 验证 Aruba ClearPass Policy Manager 上的身份验证请求状态
验证 EX4300 交换机上的 802.1X 身份验证
目的
验证测试用户 usertest1 是否正在通过身份验证并将其置于正确的 VLAN 中。
若要执行此过程,必须具有传递 usertest1 身份验证信息的活动 802.1X 请求者的 Windows 设备。有关如何为 802.1X PEAP 身份验证配置 Windows 7 请求方的信息,请参阅 使用 EX 系列交换机和 Aruba ClearPass 策略管理器配置 802.1X PEAP 和 MAC RADIUS 身份验证。
行动
-
将 Windows 7 笔记本电脑连接到 EX4300 交换机上的 ge-0/0/22。
-
在交换机上键入以下命令:
user@Policy-EX4300-01> show dot1x interface ge-0/0/22.0 802.1X Information: Interface Role State MAC address User ge-0/0/22.0 Authenticator Authenticated 00:50:56:9B:03:7F usertest1 -
有关更多详细信息,包括动态 VLAN 分配,请键入:
user@Policy-EX4300-01> show dot1x interface ge-0/0/22.0 detail
ge-0/0/22.0
  Role: Authenticator
  Administrative state: Auto
  Supplicant mode: Multiple
  Number of retries: 3
  Quiet period: 60 seconds
  Transmit period: 30 seconds
  Mac Radius: Disabled
  Mac Radius Restrict: Disabled
  Reauthentication: Enabled
  Configured Reauthentication interval: 3600 seconds
  Supplicant timeout: 30 seconds
  Server timeout: 30 seconds
  Maximum EAPOL requests: 2
  Guest VLAN member: not configured
  Number of connected supplicants: 1
    Supplicant: usertest1, 00:50:56:9B:03:7F
      Operational state: Authenticated
      Backend Authentication state: Idle
      Authentication method: Radius
      Authenticated VLAN: Windows_VLAN
      Session Reauth interval: 3600 seconds
      Reauthentication due in 2682 seconds
      Session Accounting Interim  Interval: 600 seconds
      Accounting Update  due in 282 seconds
输出显示 usertest1 已成功通过身份验证并将其放入Windows_VLAN VLAN。
验证 EX4300 交换机上的接入点身份验证
目的
验证接入点是否已成功通过身份验证并将其置于正确的 VLAN 中。
行动
-
将接入点连接到 EX4300 交换机上的 ge-0/0/6。
-
在交换机上键入以下命令:
user@Policy-EX4300-01> show dot1x interface ge-0/0/6
ge-0/0/6.0
  Role: Authenticator
  Administrative state: Auto
  Supplicant mode: Single
  Number of retries: 3
  Quiet period: 60 seconds
  Transmit period: 30 seconds
  Mac Radius: Enabled
  Mac Radius Restrict: Disabled
  Mac Radius Authentication Protocol: EAP-MD5
  Reauthentication: Enabled
  Configured Reauthentication interval: 3600 seconds
  Supplicant timeout: 30 seconds
  Server timeout: 30 seconds
  Maximum EAPOL requests: 2
  Guest VLAN member: not configured
  Number of connected supplicants: 1
    Supplicant: c46413c07cda, C4:64:13:C0:7C:DA
      Operational state: Authenticated
      Backend Authentication state: Idle
      Authentication method: Mac Radius
      Authenticated VLAN: AP_VLAN
      Session Reauth interval: 3600 seconds
      Reauthentication due in 1669 seconds
      Session Accounting Interim  Interval: 600 seconds
      Accounting Update  due in 379 seconds
输出显示接入点已通过身份验证并将其放置在接入点_VLAN VLAN 中。
验证 EX4300 交换机上的 VoIP 电话和非公司笔记本电脑身份验证
目的
验证 VoIP 电话是否已成功通过身份验证,以及是否尚未对非公司笔记本电脑进行身份验证。
行动
-
将 VoIP 电话连接到 EX4300 交换机上的 ge-0/0/8,然后将未启用 802.1X 请求方的笔记本电脑连接到电话上的以太网端口。
-
要验证设备的身份验证状态,请在交换机上键入以下命令:
user@Policy-EX4300-01> show dot1x interface ge-0/0/8
ge-0/0/8.0
  Role: Authenticator
  Administrative state: Auto
  Supplicant mode: Multiple
  Number of retries: 3
  Quiet period: 60 seconds
  Transmit period: 30 seconds
  Mac Radius: Enabled
  Mac Radius Restrict: Disabled
  Mac Radius Authentication Protocol: EAP-MD5
  Reauthentication: Enabled
  Configured Reauthentication interval: 3600 seconds
  Supplicant timeout: 30 seconds
  Server timeout: 30 seconds
  Maximum EAPOL requests: 2
  Guest VLAN member: not configured
  Number of connected supplicants: 2
    Supplicant: 08173515ec53, 08:17:35:15:EC:53
      Operational state: Authenticated
      Backend Authentication state: Idle
      Authentication method: Mac Radius
      Authenticated VLAN: IPPhone_VLAN
      Session Reauth interval: 3600 seconds
      Reauthentication due in 3591 seconds
      Session Accounting Interim  Interval: 600 seconds
      Accounting Update  due in 591 seconds
    Supplicant: No User, D0:67:E5:50:E3:DD
      Operational state: Connecting
      Backend Authentication state: Idle
      Authentication method: None
      Session Reauth interval: 0 seconds
      Reauthentication due in 0 seconds
      Session Accounting Interim  Interval: 600 seconds
      Accounting Update  due in 0 seconds
输出显示端口上连接了两个请求方,每个请求方都由 MAC 地址标识。VoIP 电话已成功通过身份验证并置于 IPPhone_VLAN。笔记本电脑处于连接状态,未经过身份验证状态,表示未通过身份验证。
-
要验证IPPhone_VLAN VLAN 是否已分配为 VoIP VLAN,请键入以下命令:
user@Policy-EX4300-01> show ethernet-switching interface ge-0/0/8
Routing Instance Name : default-switch
Logical Interface flags (DL - disable learning, AD - packet action drop,
                         LH - MAC limit hit, DN - interface down,
                         MMAS - Mac-move action shutdown,
                         SCTL - shutdown by Storm-control )

Logical     Vlan         TAG  MAC    STP       Logical         Tagging
interface   members           limit  state     interface flags
ge-0/0/8.0                    65535                            tagged,untagged
            default      1    65535  Forwarding                untagged
            IPPhone_VLAN 120  65535  Forwarding                tagged
IPPhone_VLAN显示为带标记的 VLAN,表示它是 VoIP VLAN。
验证 Aruba ClearPass Policy Manager 上的身份验证请求状态
目的
验证端点是否通过了正确的身份验证,以及交换机与 Aruba ClearPass 之间是否交换了正确的 RADIUS 属性。
行动
-
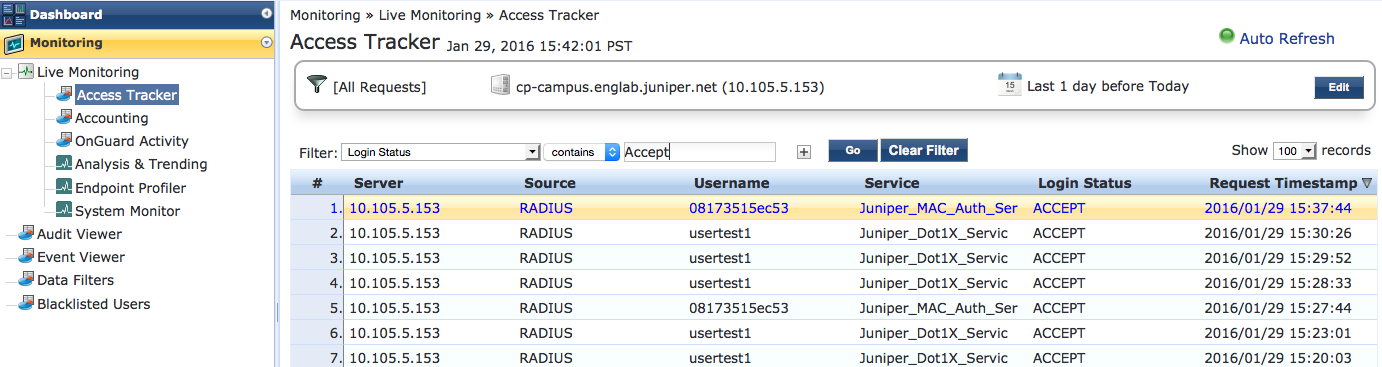
转到监控>实时监控>访问跟踪器以显示身份验证请求的状态。
Access Tracker 会监控发生的身份验证请求并报告其状态。
-
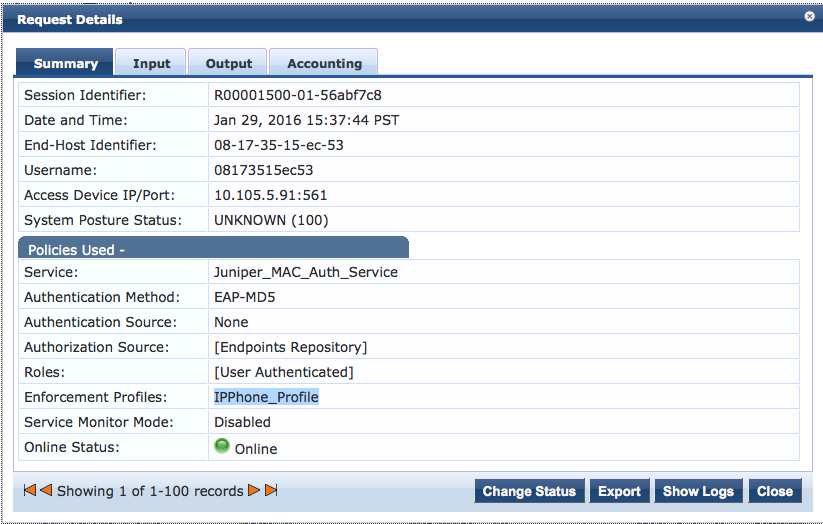
要获取有关特定身份验证请求的更多详细信息,请单击该请求。
-
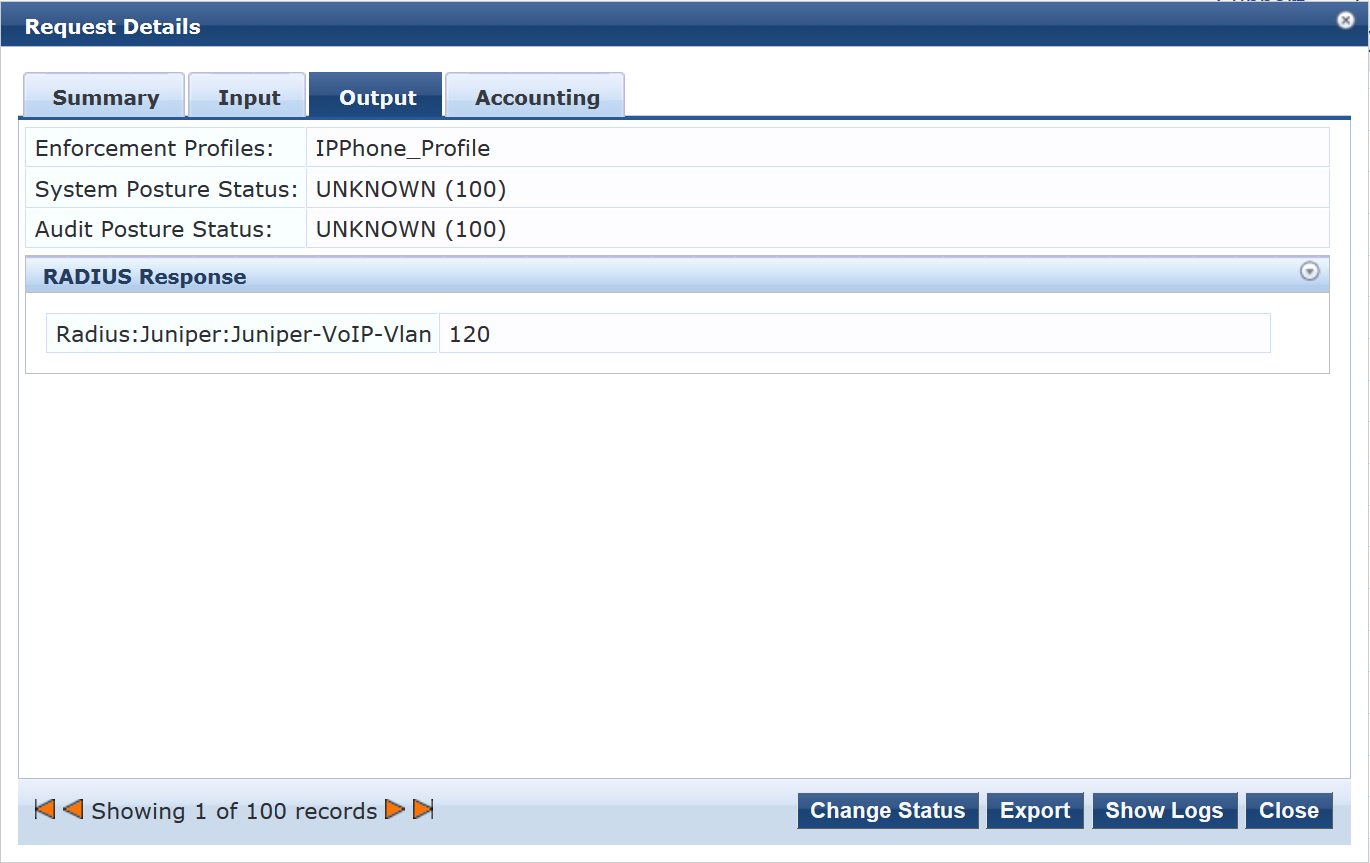
要验证 Aruba ClearPass 为此请求发送回交换机的 RADIUS 属性,请单击 Output 选项卡。
意义
来自 IP 电话的身份验证请求成功,有关 VoIP VLAN 的正确信息已返回到交换机。