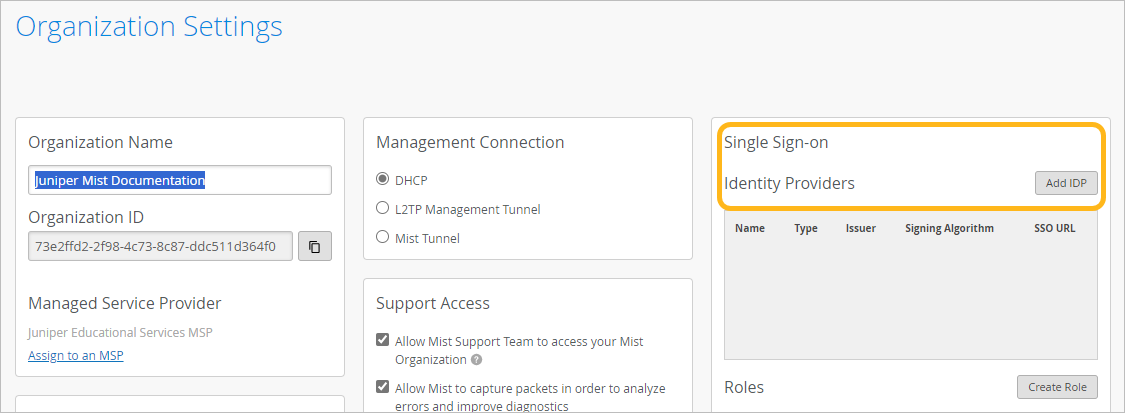
按照以下步骤添加身份提供程序 (IdP) 以用于对门户用户进行身份验证。
将 IdP 添加到组织,然后添加自定义角色,删除不需要的本地帐户,并向用户提供首次登录说明。
注意:
您需要超级用户管理员角色才能配置 SSO。
要添加标识提供者,请执行以下操作:
- 在 瞻博网络 Mist 门户的左侧菜单中,选择 组织 > 管理员 > 设置。
- 在 “身份提供程序 ”部分中,单击 “添加 IDP”。
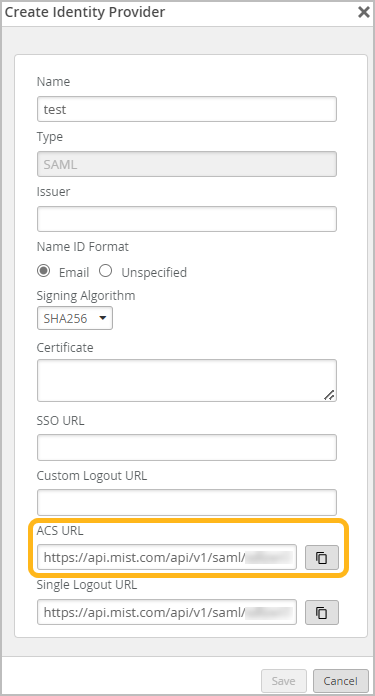
- 在“创建身份提供程序”窗口中:
- 输入名称,然后单击 “添加”。
- 对于 名称 ID 格式,选择要使用的格式。
大多数人使用电子邮件地址作为名称 ID。如果您为 IdP 用户帐户使用其他标识符,请选择 “未指定”。
- 复制 ACS URL (断言使用者服务 URL),这是在 IdP 门户中完成 SAML 2.0 集成所必需的。
- 使“创建标识提供者”窗口保持打开状态,以便稍后在此过程中返回到该窗口。
- 转到您的 IdP 门户并完成以下任务:
-
为将使用此集成向瞻博网络 Mist 门户进行身份验证的用户设置用户帐户和角色。
-
为瞻博网络 Mist 创建 SAML 2.0 SSO 集成。
-
从 SAML 2.0 SSO 集成中获取以下信息:
-
下载证书。
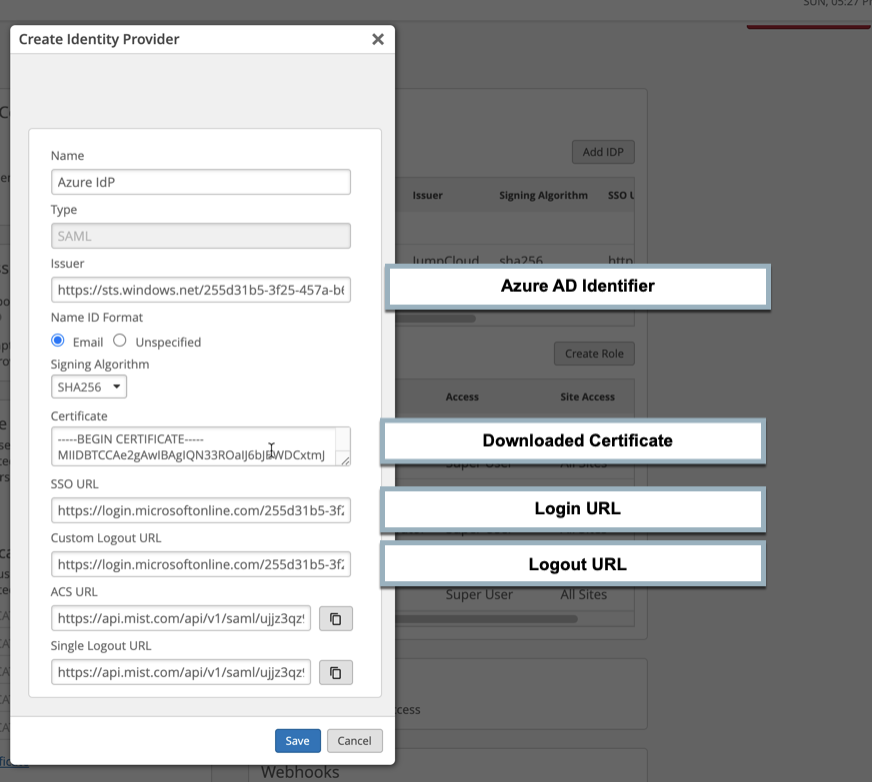
- 返回到瞻博网络 Mist 中的“创建身份提供商”,并使用 SAML 2.0 SSO 集成中的信息填写以下字段:
示例:
此示例演示如何通过输入右侧Microsoft Azure 字段中的值来完成左侧的瞻博网络Mist字段。
- 单击 “保存” 以保存设置并关闭窗口。
- 为确保用户访问,请满足以下所有要求:
-
创建自定义角色。 为将通过 SSO 访问瞻博网络 Mist 的用户创建与 IdP 角色相对应的自定义角色。用户角色确定用户可以访问哪些门户功能。有关自定义角色的帮助,请参阅 为单点登录访问创建自定义角色。
-
删除本地帐户。删除之前为 Mist 组织创建的所有管理员帐户,一个超级用户帐户除外。
原因如下:
由于您想使用 IdP 而不是 Mist 来对用户进行身份验证,因此他们之前创建的 Mist 帐户没有任何用处。当有人使用 SSO 登录时,该电子邮件地址将“链接”到 SSO IdP,除非删除 SSO 配置,否则无法使用他们之前创建的本地帐户。
我们建议有一个具有超级用户角色的本地帐户作为紧急备份。这样,在发生 SSO 问题时,一个人可以使用其本地帐户访问您的 Mist 组织。
由于一个人不能同时将一个电子邮件地址用于 SSO 和本地帐户,因此本地帐户的电子邮件地址应与他们将用于 SSO 的电子邮件地址不同。例如,为本地帐户使用个人电子邮件地址,为 SSO 帐户使用工作电子邮件地址。
-
提供首次登录说明。 确保您的用户了解首次登录过程。首次登录 瞻博网络 Mist时,他们必须使用 SSO URL 或 IdP 仪表板连接到瞻博网络Mist。此步骤仅对于首次登录时才需要,才能将帐户建立为 SSO 帐户。之后,他们可以使用SSO URL 或直接转到瞻博网络Mist门户 (manage.mist.com)。