
使用瞻博网络 BNG CUPS 合法拦截
本文档提供的概念信息和配置示例可用于帮助您在瞻博网络 BNG CUPS 环境中设置合法拦截。
合法拦截概述
合法拦截是根据司法或行政命令的授权,获取与目标个人或组织相关的通信网络数据的过程。用户安全策略(合法拦截)提供基于每个用户的流量镜像功能。可以镜像用户流量,并且可以监控与正在镜像的用户会话相关的事件。(有关合法拦截的更多信息,请参阅 Junos 多访问用户平面上的合法拦截。)
用户安全策略镜像可以基于 RADIUS 或动态任务控制协议 (DTCP) 提供的信息,并且可以镜像 IPv4 和 IPv6 流量。触发用户安全策略后,将同时镜像用户的传入和传出流量。将原始流量发送到其预期目的地,镜像流量被发送到中介设备进行分析。实际的镜像操作对于正在镜像流量的用户是透明的。发送至调解设备的每个镜像数据包都会前置一个特殊的 UDP/IP 和合法拦截标头。调解设备使用 LI 标头(8 字节)来区分不同的用户
瞻博网络 BNG CUPS 中的 BNG CUPS 订阅者安全策略功能根据第三代合作伙伴计划“支持合法拦截”部分,在 BNG CUPS 控制器和 BNG 用户平面之间拆分;技术规格集团核心网络和终端;控制平面与用户平面节点之间的接口;第三阶段文档。
图 1 显示了基于 RADIUS 服务器的用户合法拦截:
- 调解设备将拦截调配信息发送至 RADIUS 服务器。
- RADIUS 服务器通过 ACCESS-ACCEPT 或授权变更 (CoA) 消息向 BNG CUPS 控制器发送合法拦截 VSA。
- BNG CUPS 控制器向调解设备(如果有)发送合法拦截陷阱,并对 BNG 用户平面进行编程。
- 订阅者流量从 BNG 用户平面镜像到调解设备。
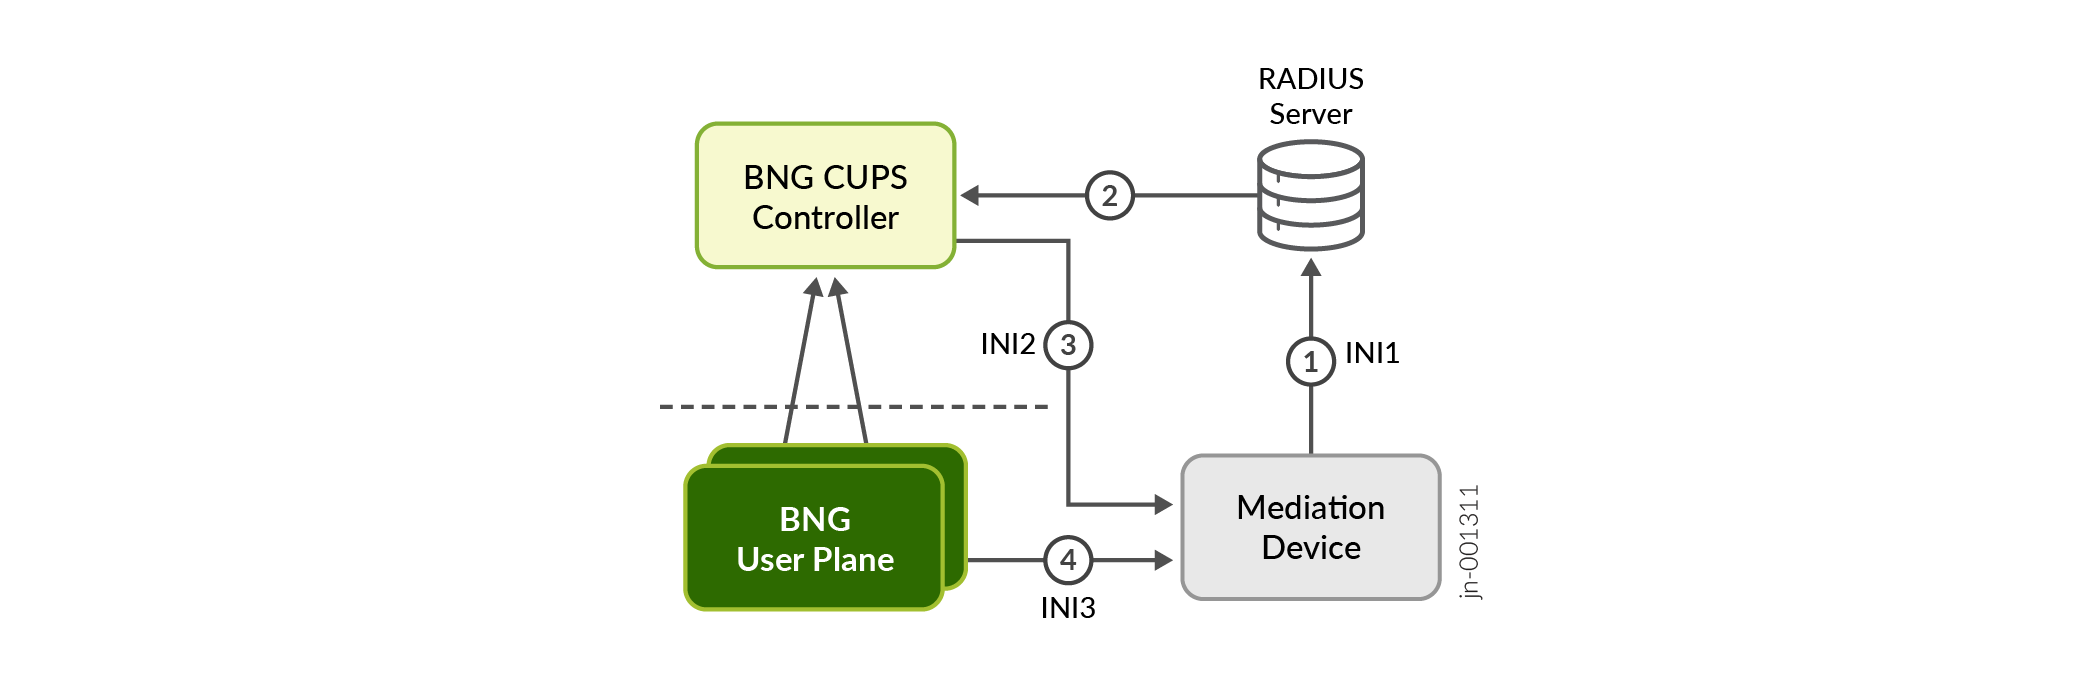
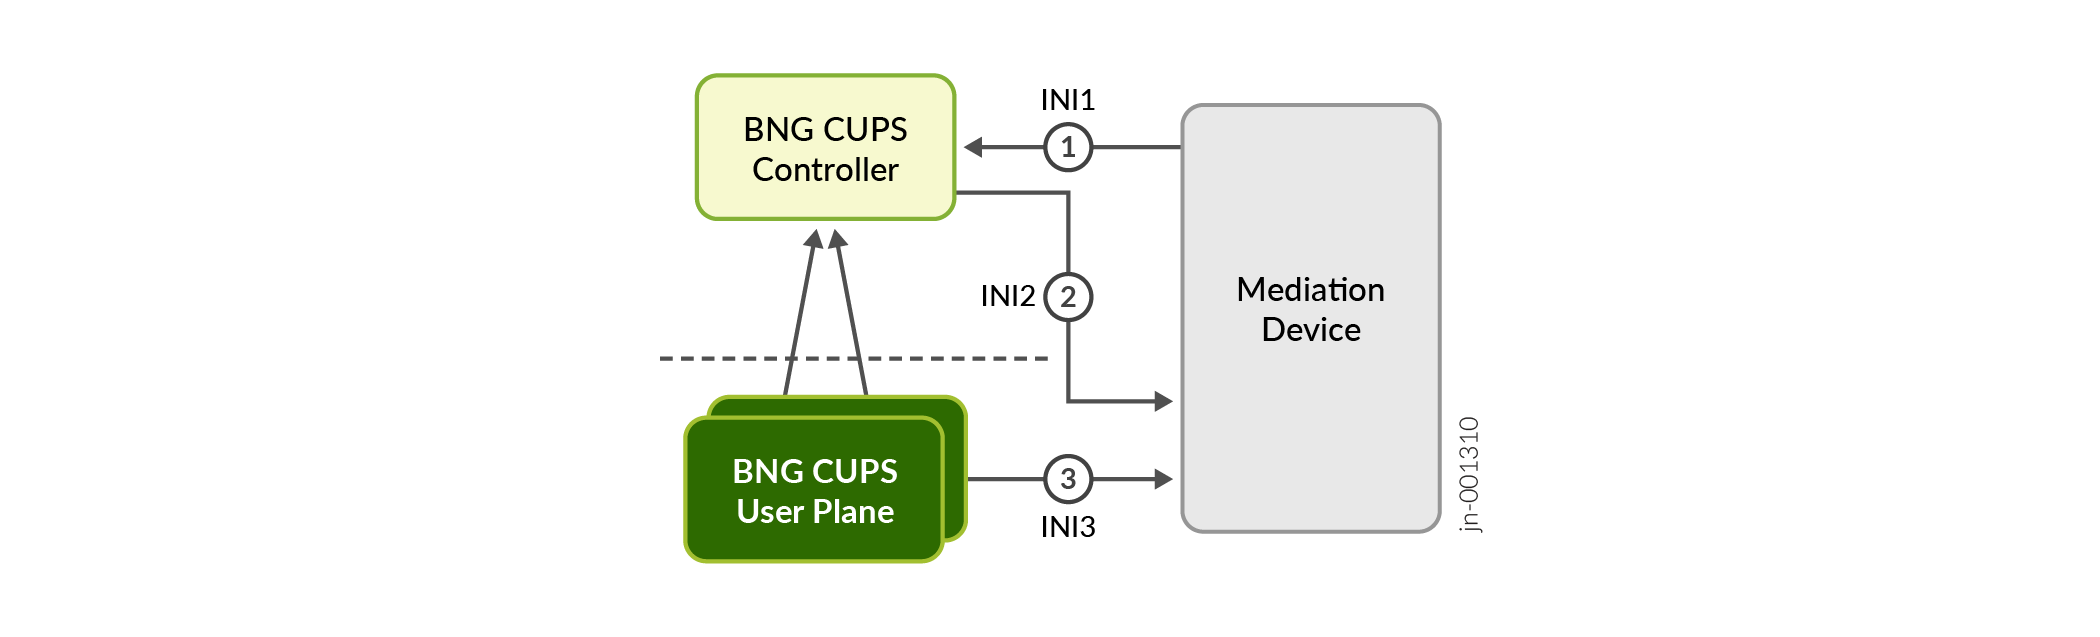
图 2 显示了基于 DTCP 的用户合法拦截:
- 调解设备向 BNG CUPS 控制器发送一条 DTCP 消息。
- BNG CUPS 控制器向调解设备(如果有)发送合法拦截陷阱,并对 BNG 用户平面进行编程。
- 订阅者流量从 BNG 用户平面镜像到调解设备。
配置合法拦截
radius-flow-tap配置命令在 BNG CUPS 控制器和 BNG 用户平面之间分配。
BNG CUPS 控制器合法拦截配置
在 BNG CUPS 控制器上配置 radius-flow-tap 订阅者安全策略镜像服务,如下所示:
[edit services]
radius-flow-tap {
   policy policy-name {
…
   }
}
配置动态任务控制协议
您在 BNG CUPS 控制器上运行所有动态任务控制协议配置。
在 BNG CUPS 控制器上执行以下配置:
[edit]
System {
       login {
         class class-name {
             permissions flow-tap-operation;
         }
         user user-name {
             uid uid;
             class class-name;
             authentication {
                 encrypted-password <string>
             }
         }
     }
     services {
         flow-tap-dtcp {
             ssh {
                 connection-limit connection-limit;
                 rate-limit rate-limit;
             }
         }
     }
}
BNG 用户平面合法拦截配置
radius-flow-tap为 BNG 用户平面上的调解设备配置订阅者安全策略镜像参数服务,如下所示:
[edit services]
radius-flow-tap {
  forwarding-class class-name;
  logical-system logical-system-name routing-instance routing-instance-name;
  routing-instance routing-instance-name;
  source-ipv4-address ipv4-address;
}