Help us improve your experience.

Let us know what you think.

Do you have time for a two-minute survey?


Adicionar provedores de identidade e usuários

Siga estas etapas para adicionar provedores de identidade (IdPs) a serem utilizados para autenticar os usuários do portal.

Adicione seus IdPs à sua organização e, em seguida, adicione seus papéis personalizados, exclua contas locais desnecessárias e forneça aos usuários instruções de login pela primeira vez.

Observação:

Você precisa da função de administrador Superusuário para configurar o SSO.

Para adicionar provedores de identidade:

  1. No menu à esquerda do portal Juniper Mist, selecione Organização > Administrador > Configurações.
  2. Na seção Provedores de identidade , clique em Adicionar IDP.
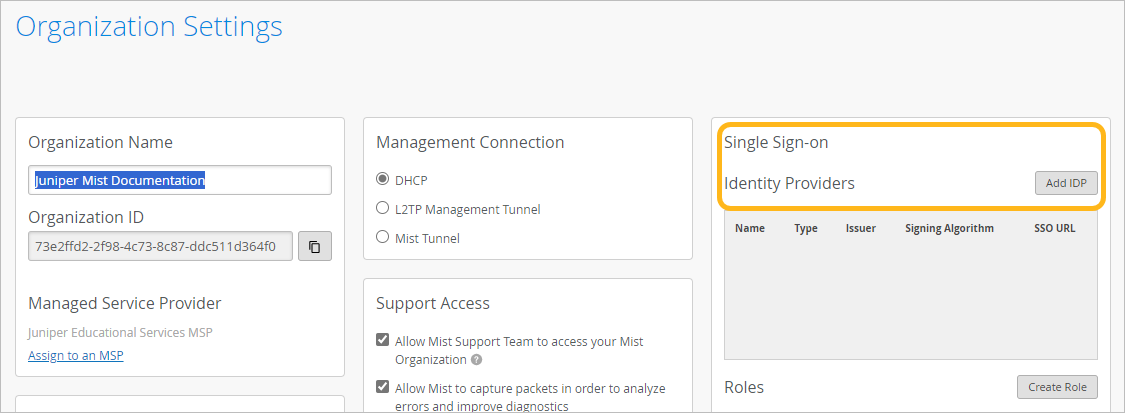
    Organization Settings page showing fields for organization name, ID, MSP assignment, management connection, support access, SSO IDP management, and role creation.
  3. Na janela Criar Provedor de Identidade:
    1. Insira um nome e clique em Adicionar.
    2. Para o Formato de ID do Nome, selecione o formato que deseja usar.
      A maioria das pessoas usa o endereço de email para o ID do nome. Se você usar um identificador diferente para suas contas de usuário IdP, selecione Não especificado.
    3. Copie o URL do ACS (URL do Assertion Consumer Service), que você precisará para concluir a integração do SAML 2.0 no portal do seu IdP.
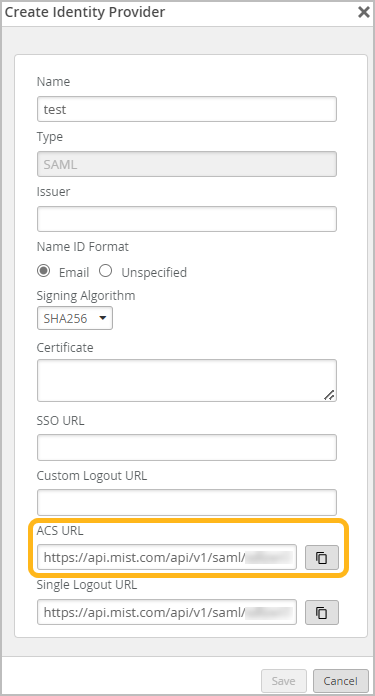
      Configuration form for creating a SAML-based identity provider, including fields for name, issuer, name ID format, signing algorithm, certificate, SSO URL, custom logout URL, ACS URL, single logout URL, and save and cancel buttons.
    4. Mantenha a janela Criar Provedor de Identidade aberta para que você possa retornar a ela posteriormente neste procedimento.
  4. Acesse o portal do IdP e conclua estas tarefas:
    • Configure as contas de usuário e as funções para os usuários que usarão essa integração para se autenticar no portal da Juniper Mist.

    • Crie uma integração de SSO SAML 2.0 para a Juniper Mist.

      Observação:

      Se o seu IdP exigir metadados da Juniper Mist, consulte Obter metadados da Juniper Mist para integração com SAML 2.0.

    • Obtenha as seguintes informações da integração de SSO do SAML 2.0:

      • Algoritmo de assinatura

      • Emissor

      • SSO URL

    • Baixe o certificado.

  5. Retorne para Criar provedor de identidade na Juniper Mist e use as informações da integração de SSO do SAML 2.0 para preencher estes campos:
    • Algoritmo de assinatura — Selecione o mesmo algoritmo de assinatura que você selecionou em sua integração do IdP SAML 2.0.

    • Emissor

    • SSO URL

    • Certificado — Abra o certificado que você baixou. Copie o texto inteiro e cole-o neste campo. Inclua as linhas BEGIN CERTIFICATE e END CERTIFICATE .

    Exemplo:

    Este exemplo mostra como você preencheria os campos do Juniper Mist à esquerda inserindo os valores dos campos do Microsoft Azure à direita.
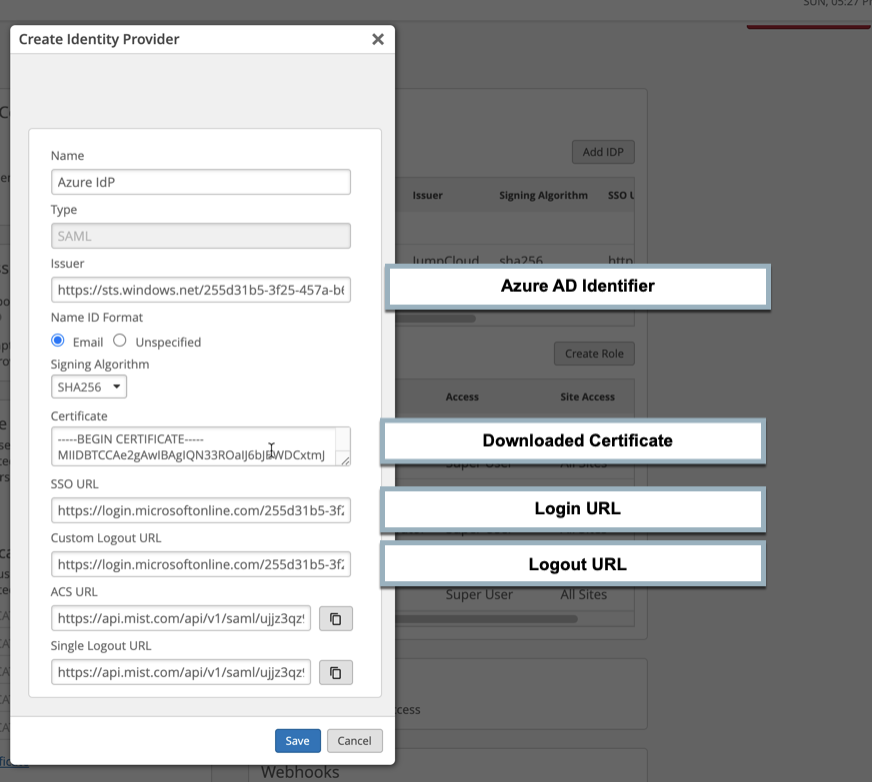
    Configuration interface for creating an Identity Provider using SAML, showing fields for Name, Type, Issuer URL, Name ID Format, Signing Algorithm, Certificate, SSO URL, Custom Logout URL, ACS URL, Single Logout URL, and buttons to save or cancel. Labels highlight key fields.

  6. Clique em Salvar para salvar as configurações e fechar a janela.
  7. Para garantir o acesso do usuário, preencha todos os requisitos a seguir:
    • Crie funções personalizadas. Crie funções personalizadas correspondentes às funções do IdP para seus usuários que acessarão a Juniper Mist por meio do SSO. A função do usuário determina quais recursos do portal o usuário pode acessar. Para obter ajuda com funções personalizadas, consulte Criar funções personalizadas para acesso de logon único.

    • Exclua contas locais.Exclua todas as contas de administrador criadas anteriormente para sua organização Mist, exceto uma conta de superusuário.

      Veja por quê:

      Como você deseja usar seu IdP em vez da Mist para autenticar usuários, suas contas Mist criadas anteriormente não servem para nada. Quando alguém usa o SSO para fazer login, esse endereço de e-mail é "vinculado" ao IdP do SSO, e sua conta local criada anteriormente não pode ser usada, a menos que a configuração do SSO seja excluída.

      Recomendamos ter uma conta local com a função de Superusuário como backup de emergência. Dessa forma, caso ocorram problemas de SSO, uma pessoa poderá usar sua conta local para acessar sua organização Mist.

      Como uma pessoa não pode usar um endereço de e-mail para o SSO e uma conta local, a conta local deve ser configurada com um endereço de e-mail diferente daquele que ela usará com o SSO. Por exemplo, use um endereço de e-mail pessoal para a conta local e use o endereço de e-mail comercial para a conta SSO.

    • Forneça instruções de login pela primeira vez. Certifique-se de que seus usuários entendam o processo de login pela primeira vez. Quando fazem login pela primeira vez na Juniper Mist, eles precisam se conectar à Juniper Mist usando a URL do SSO ou o painel do IdP. Esta etapa é necessária apenas para o primeiro login, para estabelecer a conta como uma conta SSO. Depois disso, eles podem usar a URL do SSO ou ir diretamente para o portal Juniper Mist (manage.mist.com).