
Configurar política de autenticação
Crie políticas de autenticação para controlar quais usuários podem acessar quais recursos em sua rede.
Você deve configurar o Juniper Mist Access Assurance com uma política de autenticação para autenticar usuários finais ou dispositivos que tentam acessar a rede ou os aplicativos.
A política consiste em um conjunto de regras que os dispositivos e usuários devem cumprir para obter acesso à rede e usar os recursos da rede. O Juniper Mist Access Assurance avalia as solicitações de autenticação com base nas condições de política especificadas. Se um usuário ou dispositivo atender às condições, o Juniper Mist Access Assurance aplicará ações que permitem ou negam acesso ao usuário ou ao dispositivo. Essas ações também aplicam atributos (VLAN, Função) aos usuários permitidos.
O Juniper Mist Access Assurance usa "rótulos" como critério de correspondência de políticas e também como uma ação de política para usuários permitidos. Você pode criar rótulos na página Rótulos da Política de Autenticação ou na página Política de Autenticação. Consulte Configurar rótulos de política de autenticação para obter detalhes.
Criar uma política de autenticação usando opções básicas
Para criar uma política de autenticação usando opções básicas:
- Selecione um grupo existente ou crie um novo para atribuir a política. Você também pode optar por não atribuir a política a nenhum grupo.
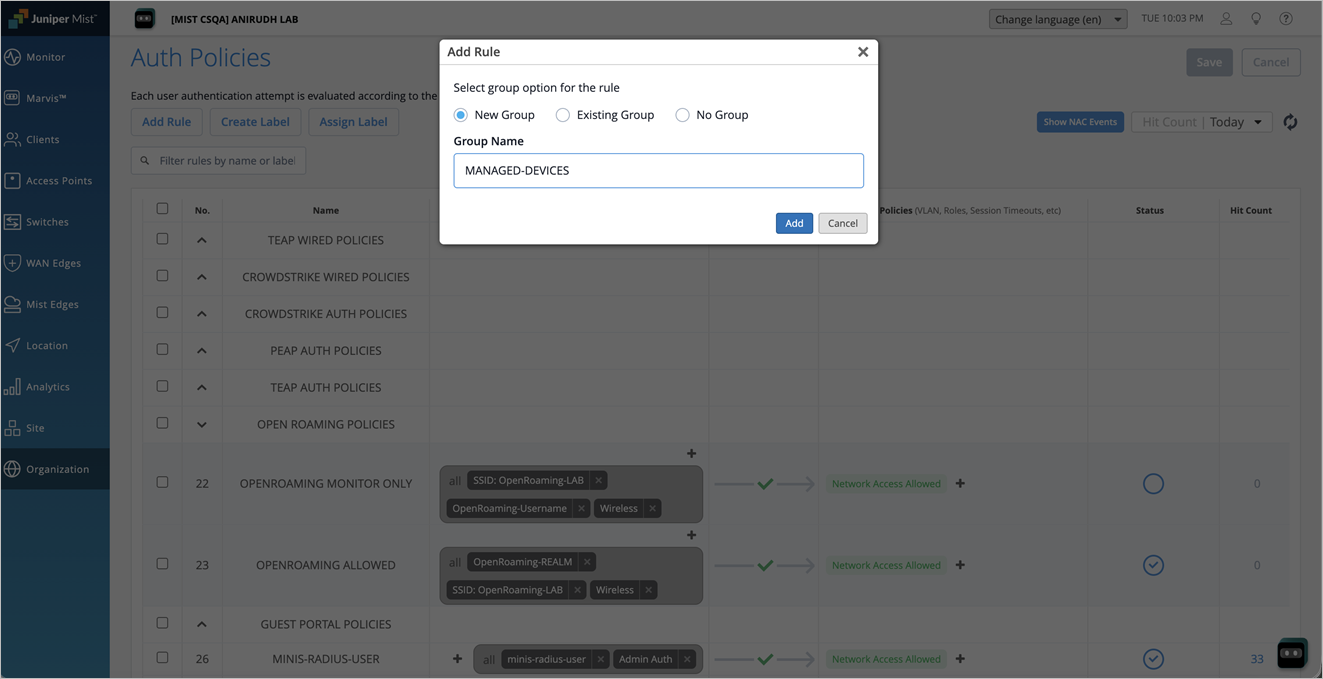
Uma nova linha será adicionada onde você pode configurar a política. Se você atribuir a política a um grupo, a política será exibida nesse grupo.
- Adicione critérios de correspondência, políticas e ações (permitir ou negar).
A figura a seguir mostra as opções básicas para configurar uma política de autenticação.
Figura 1: Opções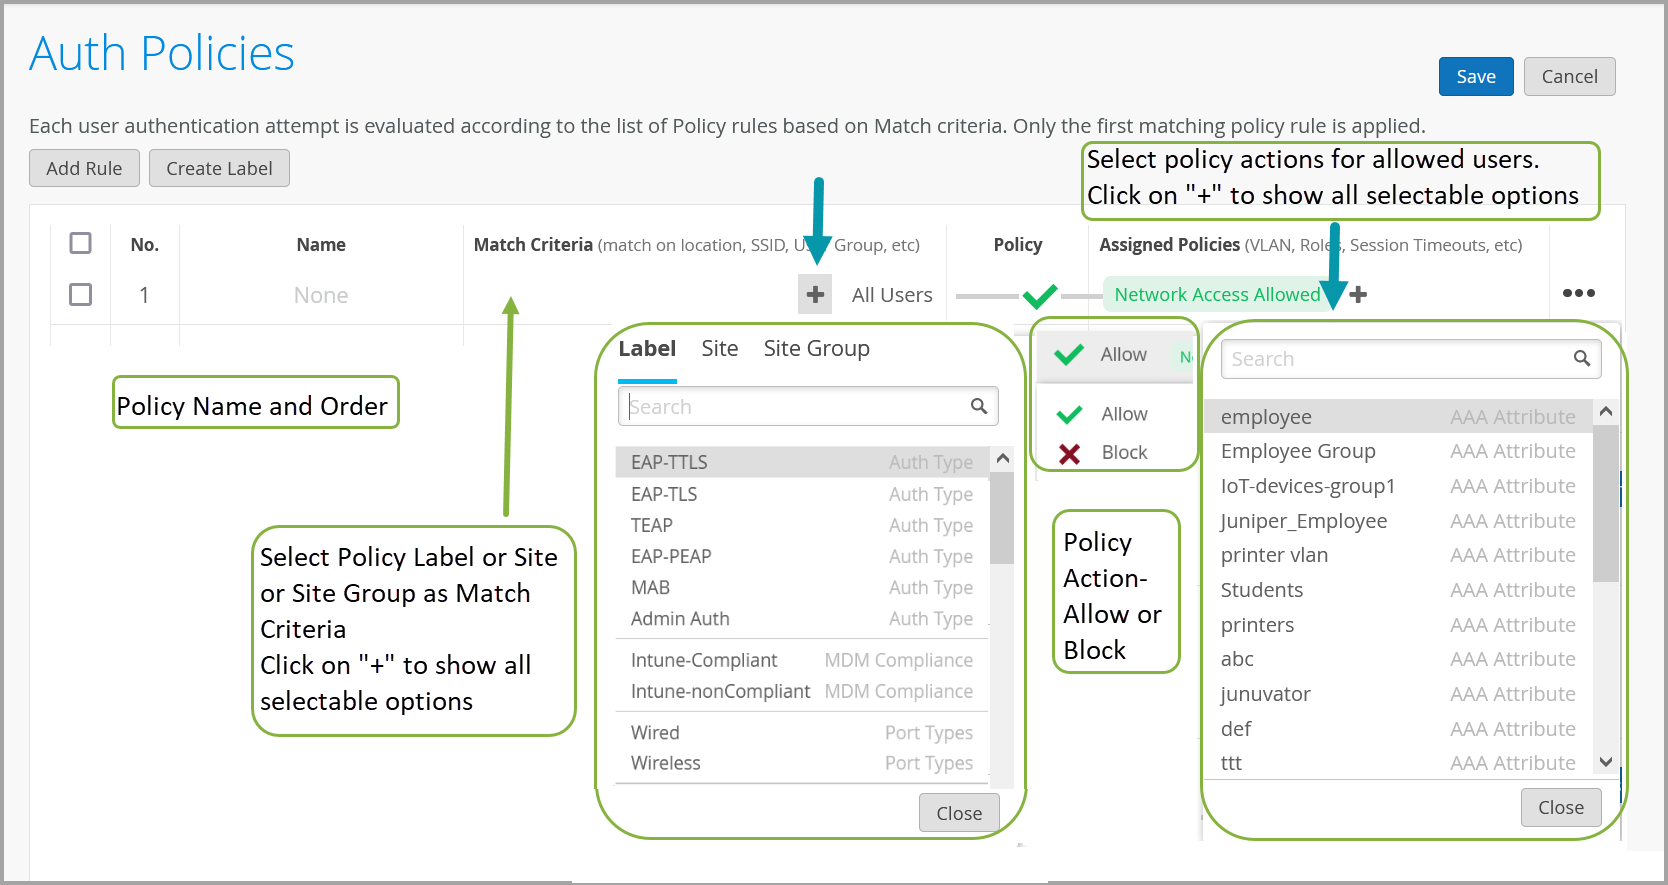 de configuração da política de autenticação
Selecione Rótulo de Política, Site ou Grupos de Sites como os critérios de correspondência. Clique em Adicionar (+) para ver as opções disponíveis.
Selecione Permitir ou Bloquear para especificar a ação de política.
Especifique a política atribuída para os usuários permitidos. Clique em Adicionar (+) para ver as opções disponíveis.
A tabela a seguir explica as opções básicas que você usa para configurar uma política de autenticação.
Tabela 1: Opções básicas da política de autenticação Âmbito de aplicação
Descrição
Não.
O número da regra.
Nome
Você pode usar até 32 caracteres, incluindo caracteres alfanuméricos e caracteres especiais, sublinhado e traço.
Critérios de correspondência
Critérios de correspondência para a política. Você pode selecionar rótulos, sites ou grupos de sites na lista disponível. Clique no ícone + para exibir a lista suspensa.
Como alternativa, clique no botão Atribuir rótulo para adicionar critérios ou políticas de correspondência. Opções avançadas: janela Atribuir rótulos
Política
Ações políticas. Selecione uma destas ações de política:
-
Permitir
-
Bloco
Política atribuída
Aplique ações de política para os usuários permitidos. Com ações de política, você pode atribuir atributos adicionais, como funções ou VLANs, aos usuários permitidos. Se você tiver criado rótulos de política, o portal Juniper Mist exibirá os rótulos quando você clicar no ícone + .
Situação Defina o status da regra: -
Habilitar — A regra é avaliada em relação às solicitações de autenticação recebidas e, quando ocorre uma correspondência, a ação de imposição correspondente é aplicada.
-
Desabilitar — A regra não será avaliada.
-
Execução a seco — a regra é avaliada em relação às solicitações de autenticação recebidas, mas nenhuma ação de aplicação é tomada se a regra for correspondida — o processamento da solicitação continua para a próxima regra na lista de políticas como se a regra de simulação não existisse.
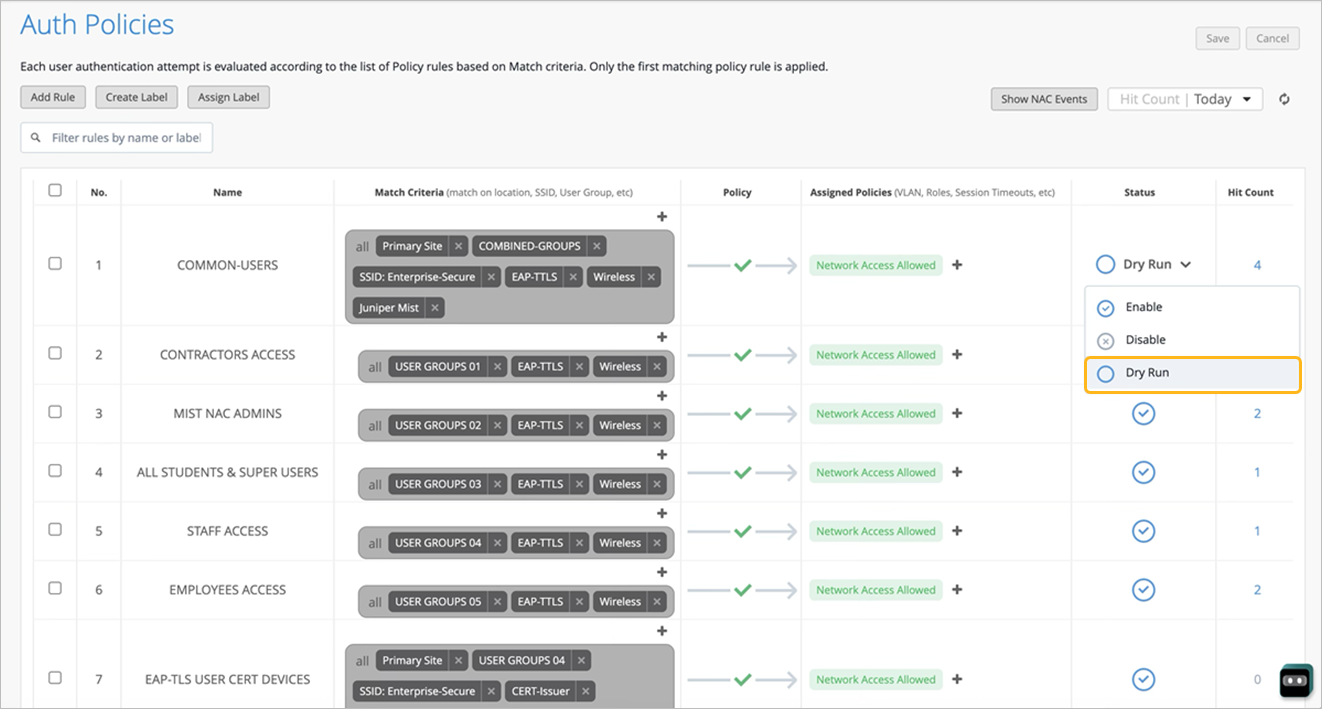
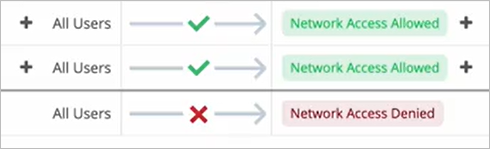
À medida que você adiciona regras e rótulos, a página exibe uma representação visual de suas políticas de autenticação. O código de cores e outras dicas ajudam você a interpretar a exibição.
Por exemplo:
-
Verde indica que o acesso é permitido e vermelho indica que o acesso foi negado.
-
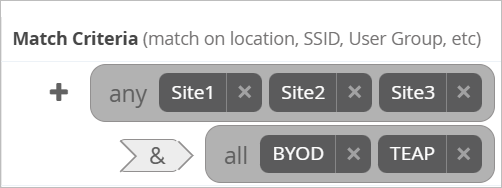
Na seção Critérios de correspondência, se você adicionou critérios para diferentes tipos de entidades, como usuários ou sites, os ícones aninhados e os rótulos de palavras indicam quais rótulos são condições "corresponder a todos" ou "corresponder a qualquer".
-
Opções avançadas: janela Atribuir rótulos
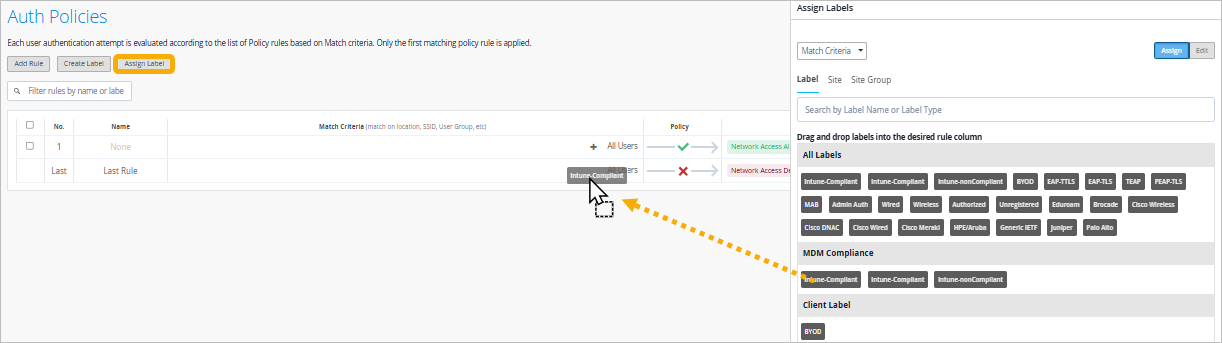
Próximo ao canto superior esquerdo da página Políticas de autenticação, clique em Atribuir rótulos. Em seguida, use os seguintes recursos:
-
Arraste e solte um rótulo em uma regra.
-
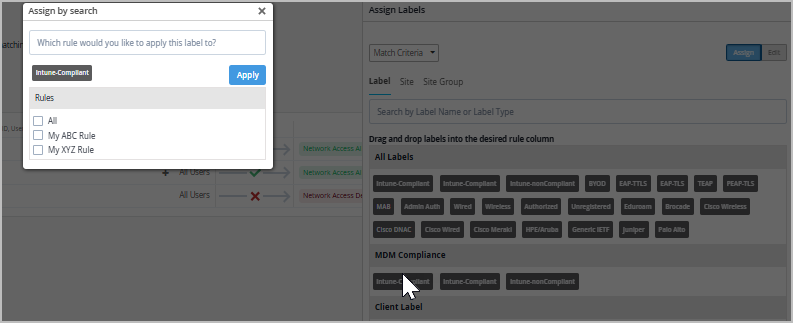
Atribua um rótulo em lote a várias regras.
-
Altere a seleção para Políticas Atribuídas e arraste e solte ou atribua políticas em lote.

-
Editar rótulos. Clique no botão Editar . Você verá um ícone de lápis em cada etiqueta. Clique naquele que você deseja modificar. Você pode alterar o nome e as propriedades do rótulo.
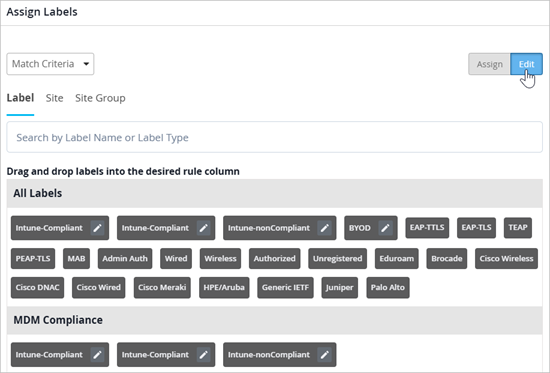
Para obter ajuda com as propriedades do rótulo, consulte Configurar rótulos de política de autenticação.
Monitore eventos de NAC
-
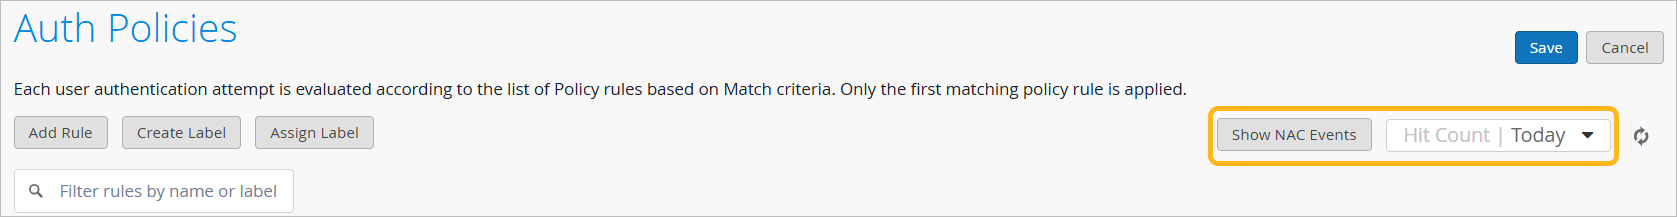
Contagem de ocorrências — Esta coluna mostra o número de vezes que a regra foi aplicada durante o período de tempo especificado, desde que o status seja Ativado. Se o status da regra for Simulação, a Contagem de ocorrências indicará quantos clientes teriam correspondido à regra. Isso ajuda você a avaliar o impacto potencial de uma alteração de política antes de realmente aplicá-la em um ambiente ativo. Você pode alterar o período de tempo usando o menu suspenso Contagem de ocorrências próximo ao canto superior direito da página.
-
Mostrar eventos NAC — Clique neste botão para visualizar sem sair da página Políticas de autenticação. Os eventos aparecem em uma janela de sobreposição. Depois de exibir as informações, feche a sobreposição e retome o trabalho com suas políticas.