
NESTA PÁGINA
-
Entender a proteção de BPDU para interfaces de instância de spanning tree
-
Configuração da proteção de BPDU para interfaces de instância de spanning tree individuais
-
Entendendo as BPDUs usadas para trocar informações entre pontes
-
Configurando a interface para proteção de BPDU com o modo de desligamento de porta
-
Configurando a interface para proteção de BPDU com o modo de queda de BPDU
-
Exemplo: bloqueio de BPDUs em uma interface por 600 segundos
Proteção de BPDU para protocolos de spanning tree
Entender a proteção de BPDU para interfaces de instância de spanning tree
Os roteadores da Série ACX, roteadores da Série MX, roteadores da Série PTX, switches da Série EX e switches da Série QFX oferecem suporte a protocolos de spanning tree que evitam loops em uma rede criando uma topologia de árvore (spanning-tree) de toda a rede interligada. Todos os protocolos de spanning tree usam um tipo especial de quadro chamado unidades de dados de protocolo de ponte (BPDUs) para se comunicarem entre si.
A família Spanning Tree Protocol (STP) foi projetada para interromper possíveis loops em uma rede interligada de Camada 2. A prevenção de loops evita tempestades de broadcast prejudiciais que podem tornar a rede inútil. Os processos de STP em bridges trocam BPDUs para determinar a topologia de LAN, decidir a bridge raiz, parar de encaminhar em algumas portas e assim por diante. No entanto, um usuário, aplicativo ou dispositivo com comportamento inadequado pode interferir na operação dos protocolos STP e causar problemas de rede.
O bloco de BPDU é um recurso que defende a topologia de STP de um usuário, aplicativo ou dispositivo com comportamento inadequado ou de uma ameaça. Você deve habilitar a proteção de BPDU nas interfaces que não devem receber nenhuma BPDU.
Se uma interface estiver configurada para ser uma porta de borda, ela fará a transição diretamente para o estado de encaminhamento. Essas portas são conectadas a dispositivos finais e não se espera que recebam BPDU. Portanto, para evitar loops, você deve proteger as portas de borda habilitando bpdu-block-on-edge.
Nos roteadores e switches que oferecem suporte a STP, você pode configurar a proteção de BPDU para ignorar BPDUs recebidas em interfaces onde nenhuma deveria ser esperada (por exemplo, uma interface LAN em uma borda de rede sem a presença de outras pontes). Se uma BPDU for recebida em uma interface protegida, a interface será desabilitada e interromperá o encaminhamento de quadros. Por padrão, todas as BPDUs são aceitas e processadas em todas as interfaces.
Você pode obter proteção contra BPDU de várias maneiras. Por padrão, se o bpdu-block estiver habilitado na interface, ao receber o BPDU, a interface será desabilitada e todo o encaminhamento de tráfego será interrompido na interface. No entanto, se você não quiser desabilitar a interface e não quiser que essa interface participe do cálculo do STP, poderá configurar a queda de ação. Se você configurar a queda de ação, a interface permanecerá ativa e em execução e o tráfego continuará a fluir; no entanto, as BPDUs são descartadas.
As portas de borda não suportam queda de ação. O BPDU-block-on-edge desabilita a interface se as portas de borda receberem BPDUs. Você deve limpar o erro para ativar a interface novamente.
Você pode configurar a proteção de BPDU em interfaces com os seguintes tipos de encapsulamento:
-
Ponte Ethernet
-
Ethernet-VPLS
-
Ponte VLAN estendida
-
VLAN-VPLS
-
VLAN-ponte
-
VLAN-estendida-VPLS
Você pode configurar a proteção de BPDU em interfaces individuais ou em todas as portas de borda da bridge.
Habilite a set protocols (mstp|rstp|vstp) proteção de BPDU em interfaces configuradas como portas de borda usando o bpdu-block-on-edge comando na hierarquia. Se você não tiver configurado uma porta como uma porta de borda, ainda poderá configurar a proteção de BPDU na interface usando o bpdu-block comando na set protocols layer2-control hierarquia. Você também pode usar o comando para configurar a bpdu-block proteção de BPDU em interfaces configuradas para um spanning tree.
Veja também
Entender a proteção de BPDU para STP, RSTP e MSTP
As redes frequentemente usam vários protocolos simultaneamente para atingir objetivos diferentes e, em alguns casos, esses protocolos podem entrar em conflito entre si. Um desses casos é quando os protocolos de spanning tree estão ativos na rede, onde um tipo especial de quadro de comutação chamado unidade de dados de protocolo de ponte (BPDU) pode entrar em conflito com BPDUs geradas em outros dispositivos, como PCs. Os diferentes tipos de BPDUs não são compatíveis, mas ainda podem ser reconhecidos por outros dispositivos que usam BPDUs e causam interrupções na rede. Você precisa proteger qualquer dispositivo que reconheça BPDUs de pegar BPDUs incompatíveis.
Diferentes tipos de BPDUs
Os protocolos de spanning tree, como o Spanning Tree Protocol (STP), o Rapid Spanning Tree Protocol (RSTP), o VLAN Spanning Tree Protocol (VSTP) e o Multiple Spanning Tree Protocol (MSTP), geram suas próprias BPDUs. Esses aplicativos STP peer usam suas BPDUs para se comunicar e, por fim, a troca de BPDUs determina quais interfaces bloqueiam o tráfego e quais interfaces se tornam portas raiz. As portas raiz e as portas designadas encaminham o tráfego; As portas alternativas e de backup bloqueiam o tráfego.
Configuração da proteção de BPDU para interfaces de instância de spanning tree individuais
Para configurar a proteção de BPDU em uma ou mais interfaces de instância de spanning tree, inclua a bpdu-block declaração:
bpdu-block {
    interface interface-name;
    disable-timeout seconds;
}
Se você também incluir a optional declaração, as disable-timeout seconds interfaces protegidas serão automaticamente limpas após o intervalo de tempo especificado, a menos que o intervalo seja 0.
Entendendo as BPDUs usadas para trocar informações entre pontes
Em um ambiente de ponte de Camada 2, os protocolos de spanning tree usam estruturas de dados chamadas Unidades de Dados de Protocolo de Ponte (BPDUs) para trocar informações entre pontes.
Os protocolos de spanning tree em sistemas peer trocam BPDUs, que contêm informações sobre funções de porta, IDs de ponte e custos de caminho raiz. Em cada roteador ou switch, o protocolo spanning tree usa essas informações para eleger uma bridge raiz, identificar portas raiz para cada switch, identificar portas designadas para cada segmento físico de LAN e remover links redundantes específicos para criar uma topologia de árvore sem loop. A topologia de árvore resultante fornece um único caminho de dados ativo de Camada 2 entre quaisquer duas estações finais.
Em discussões sobre protocolos de spanning tree, os termos bridge e switch são frequentemente usados de forma intercambiável.
A transmissão de BPDUs é controlada pelo processo de protocolo de controle de camada 2 (l2cpd) em Plataformas de roteamento universal 5G da Série MX.
A transmissão de pacotes periódicos em nome do processo l2cpd é realizada pelo gerenciamento periódico de pacotes (PPM), que, por padrão, é configurado para ser executado no Mecanismo de Encaminhamento de Pacotes. O processo ppmd no Mecanismo de Encaminhamento de Pacotes garante que as BPDUs sejam transmitidas mesmo quando o l2cpd não está disponível e mantém as adjacências remotas ativas durante uma atualização unificada de software em serviço (ISSU unificado). No entanto, se você quiser que o processo ppm distribuído (ppmd) seja executado no Mecanismo de Roteamento em vez do Mecanismo de Encaminhamento de Pacotes, poderá desabilitar o processo ppmd no Mecanismo de Encaminhamento de Pacotes.
Em roteadores e switches com mecanismos de roteamento redundantes (dois mecanismos de roteamento instalados no mesmo roteador), você pode configurar pontes sem parar. A ponte sem interrupções permite que o roteador mude de um Mecanismo de Roteamento primário para um Mecanismo de Roteamento de backup sem perder informações do Protocolo de Controle de Camada 2 (L2CP). A ponte sem parar usa a mesma infraestrutura que o switchover gracioso do Mecanismo de Roteamento (GRES) para preservar as informações da interface e do kernel. No entanto, a ponte ininterrupta também salva informações L2CP executando o processo l2cpd no Mecanismo de Roteamento de backup.
Para usar a ponte sem parar, você deve primeiro habilitar o GRES.
A ponte sem interrupções é suportada para os seguintes protocolos de controle de Camada 2:
-
Protocolo de spanning tree (STP)
-
Protocolo rápido de spanning tree (RSTP)
-
Protocolo de spanning tree múltiplo (MSTP)
Entender a proteção de BPDU para EVPN-VXLAN
As malhas de data center EVPN-VXLAN têm vários mecanismos integrados de prevenção de loop Ethernet, como horizonte dividido e encaminhamento designado e eleição de encaminhador não designado. Em alguns ambientes de data center existentes onde uma nova malha EVPN IP está sendo implantada, pode ser necessário configurar a proteção de BPDU na interface leaf-to-server para evitar interrupções de rede devido a erros de cálculo do xSTP. O cabeamento incorreto entre o servidor e as interfaces leaf, ou qualquer link de camada 2 de backdoor entre duas ou mais interfaces ESI-LAG, pode causar erros de cálculo e resultar em loops Ethernet. Sem proteção de BPDU, as BPDUs podem não ser reconhecidas e serão inundadas como pacotes de Camada 2 desconhecidos nas interfaces VXLAN. Com a proteção de BPDU, quando uma BPDU é recebida em uma porta de borda em um ambiente EVPN-VXLAN, a porta de borda é desativada e para de encaminhar todo o tráfego. Você também pode configurar a proteção de BPDU para descartar o tráfego de BPDU, mas ter todos os outros tráfegos encaminhados nas interfaces sem precisar configurar um protocolo de spanning tree.
Configurando a interface para proteção de BPDU com o modo de desligamento de porta
Para configurar a proteção de BPDU em uma interface de borda de um switch:
Certifique-se de que o switch esteja conectado a um dispositivo final.
Configurando a interface para proteção de BPDU com o modo de queda de BPDU
Para determinados switches de acesso, você pode querer que as interfaces no switch não sejam desligadas ao encontrar pacotes BPDU incompatíveis; em vez disso, descarte apenas pacotes de BPDU incompatíveis enquanto permite que o tráfego restante passe. Essa interface não deve ter um protocolo de spanning tree configurado, de modo que os pacotes que passam pela interface não causem configuração incorreta de STP e conseqüentes interrupções na rede.
Para configurar a proteção de BPDU para uma interface para descartar apenas pacotes de BPDU incompatíveis e permitir a passagem do tráfego restante, mantendo o status da interface como ativo:
Certifique-se de que o switch no qual você está configurando a proteção de BPDU esteja conectado a um dispositivo peer.
Configuração da proteção de BPDU para interfaces de borda
Em uma topologia de spanning tree, se um switch for um switch de acesso, as interfaces desse switch serão conectadas a dispositivos finais, como PCs, servidores, roteadores ou hubs, que não estão conectados a outros switches. Você configura essas interfaces como interfaces de borda porque elas se conectam diretamente aos dispositivos finais.
As interfaces configuradas como interfaces de borda podem fazer a transição para um estado de encaminhamento imediatamente porque não podem criar loops de rede. Um switch detecta portas de borda observando a ausência de comunicação das estações finais. Como as portas de borda são conectadas a dispositivos finais, é imperativo que você configure a proteção de BPDU nas portas de borda para evitar loops. Se a proteção de BPDU estiver habilitada em uma interface de borda, a interface será desligada ao encontrar ae BPDU, impedindo assim que qualquer tráfego passe pela interface. Você pode reativar a interface emitindo o clear error bpdu interface interface-name comando de modo operacional. O clear error bpdu interface interface-name comando somente reativará uma interface, mas a configuração de BPDU para a interface continuará a existir, a menos que você remova explicitamente a configuração de BPDU.
Para configurar a proteção de BPDU em uma interface de borda de um switch:
Certifique-se de que o switch esteja conectado a um dispositivo final.
Exemplo: bloqueio de BPDUs em uma interface por 600 segundos
O exemplo a seguir, quando usado com uma configuração de bridge completa com Ethernet agregada, bloqueia BPDUs na interface ae0 por 10 minutos (600 segundos) antes de habilitar a interface novamente:
[edit protocols layer2-control]
bpdu-block {
    interface ae0;
    disable-timeout 600;
}
Veja também
Exemplo: configurar a proteção de BPDU em interfaces
Este exemplo usa o Junos OS para switches da Série EX sem suporte para o estilo de configuração de Software de Camada 2 (ELS) aprimorado. Para obter detalhes do ELS, consulte Usando a CLI de Software de Camada 2 Aprimorada.
Quando a proteção de BPDU está habilitada, uma interface desliga ou descarta pacotes de BPDU quando qualquer BPDU incompatível é encontrada, impedindo assim que as BPDUs geradas pelos protocolos de spanning tree cheguem ao switch. Quando uma interface é configurada para descartar pacotes de BPDU, todo o tráfego, exceto os BPDUs incompatíveis, pode passar pela interface.
O recurso de descarte de BPDU só pode ser especificado em interfaces nas quais nenhum protocolo de spanning tree está configurado.
Este exemplo configura a proteção de BPDU em interfaces downstream do switch STP que se conectam a dois PCs:
Requerimentos
Este exemplo usa os seguintes componentes de hardware e software:
-
Um switch da Série EX em uma topologia RSTP
-
Um switch da Série EX que não está em nenhuma topologia de spanning tree
-
Junos OS versão 9.1 ou posterior para switches da Série EX
Antes de configurar as interfaces no Switch 2 para proteção de BPDU, certifique-se de ter:
-
Garantia de que o RSTP está operando no Switch 1.
-
RSTP desabilitado ou habilitado no Switch 2 (dependendo da configuração que você planeja implementar).
Se você quiser habilitar o recurso de desligamento de BPDU, será opcional desabilitar os protocolos de spanning tree na interface.
Por padrão, o RSTP é habilitado em todos os switches da Série EX.
Visão geral e topologia
Este exemplo explica como configurar a proteção de BPDU em uma interface.
A Figura 1 mostra a topologia para este exemplo. O switch 1 e o switch 2 são conectados por meio de uma interface de tronco. O Switch 1 está configurado para RSTP, enquanto o Switch 2 tem um protocolo de spanning tree configurado para o primeiro cenário e não tem um protocolo de spanning tree configurado para o segundo cenário.
No primeiro cenário, este exemplo configura a proteção de BPDU downstream nas interfaces ge-0/0/5.0 e ge-0/0/6.0 do Switch 2 quando o protocolo de spanning tree (RSTP) padrão não está desabilitado nessas interfaces. Quando a proteção de BPDU está habilitada, a shutdown declaração é habilitada por padrão e as interfaces do switch serão desligadas se as BPDUs geradas pelos laptops tentarem acessar o Switch 2.
No segundo cenário, este exemplo configura a proteção de BPDU downstream nas interfaces ge-0/0/5.0 e ge-0/0/6.0 do Switch 2 quando não há nenhum protocolo de spanning tree configurado nessas interfaces. Quando a proteção de BPDU é habilitada com a drop declaração, as interfaces do switch descartam apenas as BPDUs, permitindo que o tráfego restante passe e mantendo seu status como ativo se as BPDUs geradas pelos laptops tentarem acessar o Switch 2.
Ao configurar a proteção de BPDU em uma interface sem spanning trees conectada a um switch com spanning trees, tome cuidado para não configurar a proteção de BPDU em todas as interfaces. Isso pode impedir que as BPDUs sejam recebidas em interfaces de switch (como uma interface de tronco) que você pretendia receber BPDUs de um switch com spanning trees.
Topologia
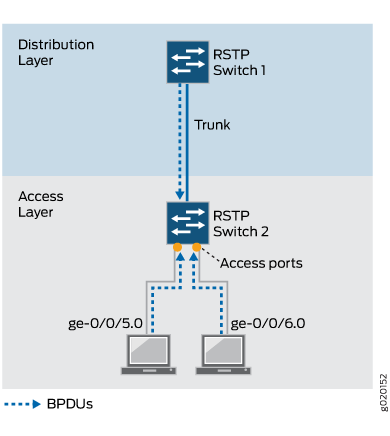 de proteção de BPDU
A Tabela 1 mostra os componentes que serão configurados para proteção de BPDU.
|
Propriedade |
Configurações |
|---|---|
|
Switch 1 (camada de distribuição) |
O switch 1 é conectado ao switch 2 por meio de uma interface de tronco. O switch 1 está configurado para RSTP. |
|
Switch 2 (camada de acesso) |
O Switch 2 tem duas portas de acesso downstream conectadas a laptops:
|
Configuração
Para configurar a proteção de BPDU nas interfaces:
Tramitação processual
Configuração rápida da CLI
Esse é o primeiro cenário que explica a configuração do bloco de BPDU padrão (ação: shutdown). Para configurar rapidamente a proteção de BPDU no Switch 2, copie os seguintes comandos e cole-os na janela do terminal do switch:
[edit]

user@switch# set protocols layer2-control bpdu-block interface ge-0/0/5
[edit]

user@switch# set protocols layer2-control bpdu-block interface ge-0/0/6
Procedimento passo a passo
Para configurar a proteção de BPDU para a shutdown declaração:
-
Configure o bloco BPDU (ação:
shutdown) na interface downstream ge-0/0/5 no Switch 2:[edit protocols] user@switch# set layer2-control bpdu-block interface ge-0/0/5
-
Configure o bloco BPDU (ação:
shutdown) na interface downstream ge-0/0/6 no Switch 2:[edit protocols] user@switch# set layer2-control bpdu-block interface ge-0/0/6
Resultados
Confira os resultados da configuração:
user@switch> show protocols layer2-control
bpdu-block {
    interface ge-0/0/5;
    interface ge-0/0/6;
}
Tramitação processual
Configuração rápida da CLI
Esse é o segundo cenário que explica a configuração da drop instrução. Para configurar rapidamente a proteção de BPDU no Switch 2 para a drop declaração, copie os seguintes comandos e cole-os na janela do terminal do switch:
[edit]


user@switch# set protocols layer2-control bpdu-block interface ge-0/0/5 drop
user@switch# set protocols layer2-control bpdu-block interface ge-0/0/6 drop
Se o xSTP estiver habilitado na interface, você deverá desabilitá-lo antes de configurar a ação de queda de BPDU: bloquear. Você pode desabilitar o RSTP globalmente usando o delete protocols rstpcomando , o , ou set protocols rstp disableo set protocols rstp interface all disable comando.
Procedimento passo a passo
Para configurar a proteção de BPDU para a drop declaração:
-
Configure a BPDU
dropdeclaração na interface downstream ge-0/0/5 no Switch 2:[edit protocols layer2-control] user@switch# set bpdu-block interface ge-0/0/50 drop
-
Configure a BPDU
dropdeclaração na interface downstream ge-0/0/6 no Switch 2:[edit protocols layer2-control] user@switch# set bpdu-block interface ge-0/0/6 drop
Resultados
Confira os resultados da configuração:
user@switch> show configuration protocols layer2-control
bpdu-block {
    interface ge-0/0/5;
    interface ge-0/0/6;
}