
NESTA PÁGINA
Configurar SNMP para instâncias de roteamento
Entender o suporte SNMP para instâncias de roteamento
O Junos OS permite que os gerenciadores SNMP de todas as instâncias de roteamento solicitem e gerenciem dados SNMP relacionados às instâncias de roteamento e redes lógicas do sistema correspondentes.
No Junos OS:
-
Os clientes de instâncias de roteamento e/ou sistemas lógicos diferentes do padrão podem acessar objetos MIB e executar operações SNMP somente na instância de roteamento e/ou nas redes lógicas do sistema às quais pertencem.
-
Os clientes da instância de roteamento padrão podem acessar informações relacionadas a todas as instâncias de roteamento e redes lógicas do sistema.
-
A instância de roteamento de gerenciamento do Junos (
mgmt_junos) é uma instância especial. Os clientes da instância de roteamento de gerenciamento são tratados como se estivessem na instância de roteamento padrão e podem acessar informações relacionadas a todas as instâncias de roteamento e redes lógicas do sistema.
Com o aumento das ofertas de serviços de rede privada virtual (VPN), esse recurso é útil especialmente para provedores de serviços que precisam obter dados SNMP para instâncias de roteamento específicas (consulte a Figura 1). Os provedores de serviços podem usar essas informações para suas próprias necessidades de gerenciamento ou exportar os dados para uso por seus clientes.
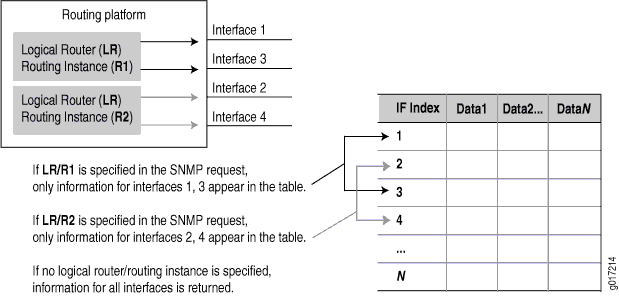 de roteamento
Se nenhuma instância de roteamento for especificada na solicitação, o agente SNMP operará como antes:
-
Para objetos de tabela sem roteamento, todas as instâncias são expostas.
-
Para objetos de tabela de roteamento, somente aqueles associados à instância de roteamento padrão são expostos.
Observação:As unidades de dados de protocolo (PDUs) reais ainda são trocadas pela instância de roteamento padrão (inet.0), mas o conteúdo de dados retornado é ditado pela instância de roteamento especificada nas PDUs de solicitação.
Instância de roteamento de gerenciamento SNMPv3
Você pode acessar informações relacionadas a todas as instâncias de roteamento e redes lógicas do sistema e não específicas à instância de roteamento de entrada configurando a interface de gerenciamento SNMPv3 em uma instância de roteamento necessária. Você pode configurar a declaração de configuração da instância de gerenciamento no nível da [edit snmp v3] hierarquia.
- Benefícios
- Habilitar a instância de roteamento de gerenciamento
- Remover a instância de roteamento de gerenciamento
Benefícios
A instância de roteamento de gerenciamento SNMPv3 habilita todas as solicitações SNMPv3 da instância de roteamento não padrão como se as solicitações fossem da instância de roteamento padrão. Usando a instância de roteamento de gerenciamento SNMPv3, você acessa as informações relacionadas a todas as instâncias de roteamento e redes lógicas do sistema.
Habilitar a instância de roteamento de gerenciamento
Para habilitar a instância de roteamento de gerenciamento SNMPv3:
Configure a management-instance declaração.
[edit]user@host#set snmp v3 management-routing-instance <routing-instance>Comprometa a configuração.
[edit]user@host#commit
Remover a instância de roteamento de gerenciamento
Para remover a instância de roteamento de gerenciamento SNMPv3:
Exclua ou desative a instrução da instância de roteamento de gerenciamento SNMPv3.
[edit]user@host#delete snmp v3 management-routing-instance <routing-instance>
Você não pode configurar a instância de roteamento de gerenciamento do Junos (mgmt_junos) noedit snmp v3 management-routing-instance <routing-instance> nível de [], uma vez que o mgmt_junos tem acesso a todas as instâncias de roteamento por padrão.
MIBs SNMP com suporte para instâncias de roteamento
A Tabela 1 mostra objetos MIB específicos da empresa suportados pelo Junos OS e fornece notas detalhando como eles são tratados quando uma instância de roteamento é especificada em uma solicitação SNMP. Um travessão (–) indica que o item não é aplicável.
Objeto |
Classe de suporte |
Descrição/Notas |
|---|---|---|
jnxProdutos(1) |
– |
IDs de objeto de produto |
Serviços jnx(2) |
– |
Serviços |
jnxMibs(3) anatomia jnxBox(1) |
Classe 3 |
Os objetos são expostos apenas para o sistema lógico padrão. |
MPLS(2) |
Classe 2 |
Todas as instâncias dentro de um sistema lógico são expostas. Os dados não serão segregados até o nível da instância de roteamento. |
ifJnx(3) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
Alarmes jnx(4) |
Classe 3 |
Os objetos são expostos apenas para o sistema lógico padrão. |
jnxFirewalls(5) |
Classe 4 |
Os dados não são segregados por instância de roteamento. Todas as instâncias são expostas. |
jnxDCUs(6) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
jnxPingMIB(7) |
Classe 3 |
Os objetos são expostos apenas para o sistema lógico padrão. |
jnxTraceRouteMIB(8) |
Classe 3 |
Os objetos são expostos apenas para o sistema lógico padrão. |
jnxATM(10) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
jnxIpv6(11) |
Classe 4 |
Os dados não são segregados por instância de roteamento. Todas as instâncias são expostas. |
jnxIpv4(12) |
Classe 1 |
jnxIpv4AddrTable(1). Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
jnxRmon(13) |
Classe 3 |
jnxRmonAlarmTable(1). Os objetos são expostos apenas para o sistema lógico padrão. |
jnxLdp(14) |
Classe 2 |
jnxLdpTrapVars(1). Todas as instâncias dentro de um sistema lógico são expostas. Os dados não serão segregados até o nível da instância de roteamento. |
jnxCos(15) jnxCosIfqStatsTable(1) jnxCosFcTable(2) jnxCosFcIdTable(3) jnxCosQstatTable(4) |
Classe 3 |
Os objetos são expostos apenas para o sistema lógico padrão. |
jnxScu(16) jnxScuStatsTable(1) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
jnxRpf(17) jnxRpfStatsTable(1) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
jnxCfgMgmt(18) |
Classe 3 |
Os objetos são expostos apenas para o sistema lógico padrão. |
jnxPMon(19) jnxPMonFlowTable(1) jnxPMonErrorTable(2) jnxPMonMemoryTable(3) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
jnxSonet(20) jnxSonetAlarmTable(1) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
jnxAtmCos(21) jnxCosAtmVcTable(1) jnxCosAtmScTable(2) jnxCosAtmVcQstatsTable(3) jnxCosAtmTrunkTable(4) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
ipSecFlowMonitorMIB(22) |
– |
– |
jnxMac(23) jnxMacStats(1) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
apsMIB(24) |
Classe 3 |
Os objetos são expostos apenas para o sistema lógico padrão. |
jnxChassiDefine(25) |
Classe 3 |
Os objetos são expostos apenas para o sistema lógico padrão. |
jnxVpnMIB(26) |
Classe 2 |
Todas as instâncias dentro de um sistema lógico são expostas. Os dados não serão segregados até o nível da instância de roteamento. |
jnxSericesInfoMib(27) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
jnxCollectorMIB(28) |
Classe 1 |
Somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas. |
História do jnx(29) |
– |
– |
jnxSpMIB(32) |
Classe 3 |
Os objetos são expostos apenas para o sistema lógico padrão. |
A Tabela 2 mostra os objetos MIB de Classe 1 (MIBs padrão e específicos da empresa) suportados pelo Junos OS. Com objetos de Classe 1, somente as interfaces lógicas (e suas interfaces físicas pai) que pertencem a uma instância de roteamento específica são expostas.
Aula |
MIB |
Objetos |
|---|---|---|
Classe 1 |
802.3ad.mib |
(dot3adAgg) Objetos MIB: dot3adAggTable dot3adAggPortListTable (dot3adAggPort) dot3adAggPortTable dot3adAggPortStatsTable dot3adAggPortDebugTable |
rfc2863a.mib |
ifTable ifXTable ifStackTable |
|
rfc2011a.mib |
ipAddrTable ipNetToMediaTable |
|
rtmib.mib |
ipForward (ipCidrRouteTable) |
|
rfc2665a.mib |
dot3StatsTable dot3ControlTable dot3PauseTable |
|
rfc2495a.mib |
Tabela dsx1ConfigTable Tabela dsx1CurrentTable dsx1IntervalTable dsx1TotalTable dsx1FarEndCurrentTable dsx1FarEndIntervalTable dsx1FarEndTotalTable dsx1FracTable ... |
|
rfc2496a.mib |
dsx3 (dsx3ConfigTable) |
|
rfc2115a.mib |
frDlcmiTable (e objetos MIB relacionados) |
|
rfc3592.mib |
sonetMediumTable (e objetos MIB relacionados) |
|
rfc3020.mib |
mfrMIB mfrBundleTable mfrMibBundleLinkObjects mfrBundleIfIndexMappingTable (e objetos MIB relacionados) |
|
ospf2mib.mib |
Todos os objetos |
|
ospf2trap.mib |
Todos os objetos |
|
bgpmib.mib |
Todos os objetos |
|
rfc2819a.mib |
Exemplo: etherStatsTable |
|
Classe 1 |
rfc2863a.mib |
Exemplos: tabela ifX ifStackTable |
rfc2665a.mib |
etherMIB |
|
rfc2515a.mib |
Objetos atmMIB Exemplos: atmInterfaceConfTable atmVplTable atmVclTable |
|
rfc2465.mib |
IP-v6MIB Exemplos: ipv6IfTable ipv6AddrPrefixTable ipv6NetToMediaTable ipv6RouteTable |
|
rfc2787a.mib |
vrrp MIB |
|
rfc2932.mib |
ipMRouteMIB ipMRouteStdMIB |
|
mroutemib.mib |
ipMRoute1MIBObjects |
|
isismib.mib |
isisMIB |
|
pimmib.mib |
pimMIB |
|
msdpmib.mib |
MSDPMIB |
|
jnx-if-extensions.mib |
Exemplos: ifJnxTable ifChassisTable |
|
jnx-dcu.mib |
jnxDCUs |
|
jnx-atm.mib |
Exemplos: jnxAtmIfTable jnxAtmVCTable jnxAtmVpTable |
|
jnx-ipv4.mib |
jnxipv4 Exemplo: jnxIpv4AddrTable |
|
jnx-cos.mib |
Exemplos: jnxCosIfqStatsTable jnxCosQstatTable |
|
jnx-scu.mib |
Exemplo: jnxScuStatsTable |
|
jnx-rpf.mib |
Exemplo: jnxRpfStatsTable |
|
jnx-pmon.mib |
Exemplo: jnxPMonFlowTable |
|
jnx-sonet.mib |
Exemplo: jnxSonetAlarmTable |
|
Classe 1 |
jnx-atm-cos.mib |
Exemplos: jnxCosAtmVcTable jnxCosAtmVcScTable jnxCosAtmVcQstatsTable jnxCosAtmTrunkTable |
jnx-mac.mib |
Exemplo: jnxMacStatsTable |
|
jnx-services.mib |
Exemplo: jnxSvcFlowTableAggStatsTable |
|
jnx-coll.mib |
jnxCollectorMIB Exemplos: jnxCollPicIfTable jnxCollFileEntry |
A Tabela 3 mostra os objetos MIB de Classe 2 (MIBs padrão e específicos da empresa) suportados pelo Junos OS. Com objetos de Classe 2, todas as instâncias dentro de um sistema lógico são expostas. Os dados não serão segregados até o nível da instância de roteamento.
Aula |
MIB |
Objetos |
|---|---|---|
Classe 2 |
rfc3813.mib |
mplsLsrStdMIB Exemplos: mplsInterfaceTable mplsInSegmentTable mplsOutSegmentTable mplsLabelStackTable mplsXCTable (e objetos MIB relacionados) |
igmpmib.mib |
igmpStdMIB
Observação:
A |
|
l3vpnmib.mib |
mplsVpnmib |
|
jnx-mpls.mib |
Exemplo: mplsLspList |
|
jnx-ldp.mib |
jnxLdp Exemplo: jnxLdpStatsTable |
|
jnx-vpn.mib |
jnxVpnMIB |
|
jnx-bgpmib2.mib |
jnxBgpM2Experimento |
A Tabela 4 mostra os objetos MIB de Classe 3 (MIBs padrão e específicos da empresa) suportados pelo Junos OS. Com a Classe 3, os objetos são expostos apenas para o sistema lógico padrão.
Aula |
MIB |
Objetos |
|---|---|---|
Classe 3 |
rfc2819a.mib |
rmonEventos alarmTable Tabela de log eventTable agentxMIB |
rfc2925a.mib |
pingue-pongue |
|
rfc2925b.mib |
tracerouteMIB |
|
jnxchassis.mib |
jnxBoxAnatomia |
|
jnx-chassis-alarm.mib |
jnxAlarmes Por padrão, os firewalls da Série SRX consultam o mib jnxAlarms apenas no nó primário do grupo de redundância 0 (RG0) e não no nó secundário. |
|
jnx-ping.mib |
jnxPingMIB |
|
jnx-traceroute.mib |
jnxTraceRouteMIB |
|
jnx-rmon.mib |
jnxRmonAlarmTable |
|
jnx-cos.mib |
Exemplo: jnxCosFcTable |
|
jnx-cfgmgmt.mib |
Exemplo: jnxCfgMgmt |
|
jnx-sonetaps.mib |
apsMIBObjects |
|
jnx-sp.mib |
jnxSpMIB |
|
ggsn.mib |
ejnmobileipABmib |
|
rfc1907.mib |
Módulos snmp |
|
Módulos snmp |
Exemplos: snmpMIB snmpFrameworkMIB |
A Tabela 5 mostra objetos MIB de Classe 4 (MIBs padrão e específicos da empresa) suportados pelo Junos OS. Com objetos de Classe 4, os dados não são segregados por instância de roteamento. Todas as instâncias são expostas.
Aula |
MIB |
Objetos |
|---|---|---|
Classe 4 |
sistema |
Exemplo: sysORTable |
rfc2011a.mib |
ip (ipDefaultTTL, ipInReceives) ICMP |
|
rfc2012a.mib |
TCP Tabela tcpConnTable ipv6TcpConnTable |
|
rfc2013a.mib |
UDP udpTable ipv6UdpTable |
|
rfc2790a.mib |
hrSystem |
|
rfc2287a.mib |
sysApplOBJ |
|
jnx-firewall.mib |
jnxFirewalls |
|
jnx-ipv6.mib |
jnxIpv6 |
Classes de suporte para objetos MIB
Quando uma instância de roteamento é especificada, todos os objetos MIB relacionados ao roteamento retornam dados mantidos pela instância de roteamento na solicitação. Para todos os outros objetos MIB, os dados retornados são segregados de acordo com essa instância de roteamento. Por exemplo, apenas as interfaces atribuídas a essa instância de roteamento (por exemplo, as interfaces lógicas [ifls], bem como suas interfaces físicas correspondentes [ifds]) são expostas pelo agente SNMP. Da mesma forma, objetos com um anexo inequívoco a uma interface (por exemplo, endereços) também são segregados.
Para os objetos em que o anexo é ambíguo (por exemplo, objetos em sysApplMIB), nenhuma segregação é feita e todas as instâncias são visíveis em todos os casos.
Outra categoria de objetos é visível somente quando nenhum sistema lógico é especificado (somente dentro do sistema lógico padrão), independentemente da instância de roteamento dentro do sistema lógico padrão. Os objetos nesta categoria são objetos MIB de chassi, objetos no grupo SNMP, alarme RMON, grupos de eventos e logs, objetos MIB de ping, objetos de gerenciamento de configuração e objetos V3.
Em resumo, para dar suporte a instâncias de roteamento, os objetos MIB se enquadram em uma das seguintes categorias:
Classe 1 — Os dados são segregados de acordo com a instância de roteamento na solicitação. Esta é a mais granular das classes de segregação.
Classe 2 — Os dados são segregados de acordo com o sistema lógico especificado na solicitação. Os mesmos dados são retornados para todas as instâncias de roteamento que pertencem a um sistema lógico específico. Normalmente, isso se aplica a objetos de tabela de roteamento em que é difícil extrair informações da instância de roteamento ou em que as instâncias de roteamento não se aplicam.
Classe 3 — Os dados são expostos apenas para o sistema lógico padrão. O mesmo conjunto de dados é retornado para todas as instâncias de roteamento que pertencem ao sistema lógico padrão. Se você especificar outro sistema lógico (não o padrão), nenhum dado será retornado. Normalmente, essa classe se aplica a objetos implementados em subagentes que não monitoram alterações lógicas do sistema e registram seus objetos usando apenas o contexto padrão (por exemplo, objetos MIB do Chassi).
Classe 4 — Os dados não são segregados por instância de roteamento. Os mesmos dados são retornados para todas as instâncias de roteamento. Normalmente, isso se aplica a objetos implementados em subagentes que monitoram alterações lógicas do sistema e registram ou cancelam o registro de todos os seus objetos para cada alteração lógica do sistema. Os objetos cujos valores não podem ser segregados pela instância de roteamento se enquadram nessa classe.
Consulte MIBs SNMP suportados para instâncias de roteamento para obter uma lista dos objetos associados a cada classe.
Armadilhas SNMP suportadas para instâncias de roteamento
Você pode impedir que os receptores de trap recebam traps que não estejam relacionados às redes do sistema lógico às quais eles pertencem. Para fazer isso, inclua a logical-system-trap-filter instrução no nível da [edit snmp] hierarquia:
[edit snmp]
logical-system-trap-filter;
Se a logical-system-trap-filter declaração não estiver incluída na configuração do SNMP, todas as armadilhas serão encaminhadas para os destinos da instância de roteamento configurados. No entanto, mesmo quando essa declaração estiver configurada, o receptor de interceptação associado à instância de roteamento padrão receberá todas as interceptações SNMP.
Quando configuradas no objeto trap-group, todas as armadilhas v1 e v2c que se aplicam a instâncias de roteamento (ou interfaces pertencentes a uma instância de roteamento) têm o nome da instância de roteamento codificado na string da comunidade. A codificação é idêntica à usada em PDUs de solicitação.
Para armadilhas configuradas na estrutura v3, o nome da instância de roteamento é transportado no campo de contexto quando o modelo de processamento de mensagens v3 foi configurado. Para outros modelos de processamento de mensagens (v1 ou v2c), o nome da instância de roteamento não é transportado no cabeçalho da mensagem de interceptação (e não é codificado na cadeia de caracteres da comunidade).
Identificar uma instância de roteamento
Com esse recurso, as instâncias de roteamento são identificadas pelo campo de contexto em solicitações v3 ou codificadas na cadeia de caracteres de comunidade em solicitações v1 ou v2c.
Quando codificado em uma string de comunidade, o nome da instância de roteamento aparece primeiro e é separado da string de comunidade real pelo @ caractere.
O agente SNMP do Junos usa @ como caractere especial para especificar informações específicas da instância de roteamento como parte de uma string de comunidade. Por exemplo, se uma instância de roteamento estiver configurada em um dispositivo para uma comunidade, a string de comunidade usada na consulta SNMP será routinginstance@community.
Se você deseja pesquisar o dispositivo do NMS e recuperar estatísticas de todas as instâncias de roteamento, a string de comunidade deve ser usada na consulta SNMP é @community. Não especifique nenhum nome de instância de roteamento antes do @ caractere.
Para evitar conflitos com cadeias de caracteres de comunidade válidas que contêm o caractere, a comunidade será analisada @ somente se o processamento típico de cadeia de caracteres da comunidade falhar. Por exemplo, se uma instância de roteamento nomeada RI estiver configurada, uma solicitação SNMP with RI@public será processada no contexto da RI instância de roteamento. O controle de acesso (exibições, restrições de endereço de origem, privilégios de acesso e assim por diante) é aplicado de acordo com a cadeia de caracteres de comunidade real (o conjunto de dados após o @ caractere — neste caso public). No entanto, se a string RI@public de comunidade estiver configurada, a unidade de dados de protocolo (PDU) será processada de acordo com essa comunidade e o nome da instância de roteamento incorporada será ignorado.
Os sistemas lógicos executam um subconjunto das ações de um roteador físico e têm suas próprias tabelas de roteamento, interfaces, políticas e instâncias de roteamento exclusivas. Quando uma instância de roteamento é definida em um sistema lógico, o nome do sistema lógico deve ser codificado junto com a instância de roteamento usando uma barra ( / ) para separar os dois. Por exemplo, se a instância RI de roteamento estiver configurada no sistema LSlógico , essa instância de roteamento deverá ser codificada em uma string de comunidade como LS/RI@public. Quando uma instância de roteamento é configurada fora de um sistema lógico (dentro do sistema lógico padrão), nenhum nome de sistema lógico (ou / caractere) é necessário.
Além disso, quando um sistema lógico é criado, uma instância de roteamento padrão (chamada default) é sempre criada dentro do sistema lógico. Esse nome deve ser usado ao consultar dados para essa instância de roteamento (por exemplo, LS/default@public). Para solicitações v3, o nome logical system/routing instance deve ser identificado diretamente no campo de contexto .
Para identificar uma instância de spanning tree de LAN virtual (VLAN) (VSTP em Plataformas de roteamento universal 5G da Série MX), especifique o nome da instância de roteamento seguido por dois-pontos duplos (::) e o ID da VLAN. Por exemplo, para identificar a instância VSTP para VLAN 10 na instância de roteamento padrão global, inclua default::10@public na context string (SNMPv3) ou community (SNMPv1 ou v2).
Habilitar o acesso SNMP em instâncias de roteamento
Para permitir que os gerenciadores SNMP em instâncias de roteamento diferentes da instância de roteamento padrão acessem informações SNMP, inclua a routing-instance-access declaração no nível da [edit snmp] hierarquia.
Se essa declaração não estiver incluída na configuração do SNMP, os gerentes SNMP de instâncias de roteamento diferentes da instância de roteamento padrão não poderão acessar as informações do SNMP. Essa configuração se aplica a solicitações de qualquer versão do SNMP (SNMP v1, v2 ou v3).
Especificar uma instância de roteamento em uma comunidade SNMPv1 ou SNMPv2c
Você pode especificar a instância de roteamento junto com as informações do cliente ao adicionar um cliente a uma comunidade SNMP. Para especificar a instância de roteamento à qual um cliente pertence, inclua a routing-instance declaração seguida pelo nome da instância de roteamento e informações do cliente na configuração do SNMP.
O exemplo a seguir mostra a declaração de configuração para adicionar a instância de roteamento test-ri à comunidade SNMP1.
As instâncias de roteamento especificadas no nível de [edit snmp community community-name] hierarquia são adicionadas ao sistema lógico padrão na comunidade.
[edit snmp]
community community1 {
    clients {
        10.209.152.33/32;
    }
    routing-instance test-ri {
        clients {
            10.19.19.1/32;
        }
    }
}
Se a instância de roteamento for definida em um sistema lógico, inclua a routing-instance instrução no nível deedit snmp community community-name logical-system logical-system-name [] hierarquia, como no exemplo a seguir:
[edit snmp]
community community1 {
    clients {
        10.209.152.33/32;
    }
    logical-system test-LS {
        routing-instance test-ri {
            clients {
                10.19.19.1/32;
            }
        }
    }
}
Exemplo: Definir configurações de interface para uma instância de roteamento
Este exemplo mostra uma configuração de interface 802.3ad ae0 alocada para uma instância de roteamento chamada INFrtd:
[edit chassis]
aggregated-devices {
    ethernet {
        device-count 5;
    }
}
[edit interfaces ae0]
vlan-tagging;
aggregated-ether-options {
    minimum-links 2;
    link-speed 100m;
}
unit 0 {
    vlan-id 100;
    family inet {
        address 10.1.0.1/24;
    }
}
[edit interfaces fe-1/1/0]
fastether-options {
    802.3ad ae0;
}
[edit interfaces fe-1/1/1]
fastether-options {
    802.3ad ae0;
}
[edit routing-instances]
INFrtd {
    instance-type virtual-router;
    interface fe-1/1/0.0;
    interface fe-1/1/1.0;
    interface fe-1/1/5.0;
    interface ae0.0;
    protocols {
        ospf {
            area 0.0.0.0 {
                interface all;
            }
        }
    }
}
O comando a seguir snmpwalk mostra como recuperar informações relacionadas ao SNMP do roteador1 e da interface do pacote 802.3ae pertencente à instância de roteamento INFrtd com a comunidade publicSNMP:
router# snmpwalk -Os router1 INFrtd@public dot3adAggTable
dot3adAggMACAddress.59 = 0:90:69:92:93:f0
dot3adAggMACAddress.65 = 0:90:69:92:93:f0
dot3adAggActorSystemPriority.59 = 0
dot3adAggActorSystemPriority.65 = 0
dot3adAggActorSystemID.59 = 0:0:0:0:0:0
dot3adAggActorSystemID.65 = 0:0:0:0:0:0
dot3adAggAggregateOrIndividual.59 = true(1)
dot3adAggAggregateOrIndividual.65 = true(1)
dot3adAggActorAdminKey.59 = 0
dot3adAggActorAdminKey.65 = 0
dot3adAggActorOperKey.59 = 0
dot3adAggActorOperKey.65 = 0
dot3adAggPartnerSystemID.59 = 0:0:0:0:0:0
dot3adAggPartnerSystemID.65 = 0:0:0:0:0:0
dot3adAggPartnerSystemPriority.59 = 0
dot3adAggPartnerSystemPriority.65 = 0
dot3adAggPartnerOperKey.59 = 0
dot3adAggPartnerOperKey.65 = 0
dot3adAggCollectorMaxDelay.59 = 0
dot3adAggCollectorMaxDelay.65 = 0
Exemplo: configurar a instância de roteamento em uma comunidade
Este exemplo mostra a configuração de uma instância InBandManagement de roteamento para uma comunidade myCommunity1.
A instância de roteamento é restrita a uma interface et-0/0/16. Os clientes restritos são configurados como SNMPClients nas opções de política.
user@host# show interfaceset-0/0/16:0 { unit 0 { family inet { address 192.168.1.3/24; } } }user@host# show policy-optionsprefix-list SNMPClients { 10.0.10.2/32; 192.168.1.2/32; }user@host# show snmp{ community myCommunity1 { authorization read-only; routing-instance InBandManagement { client-list-name SNMPClients; } } routing-instance-access; }user@host# show routing-instancesrouting-instances { InBandManagement { instance-type virtual-router; interface et-0/0/16:0.0; } }
O comando a seguir snmpwalk mostra como enviar a solicitação SNMP do cliente configurado para a interface et-0/0/16 como routinginstance@community:
user@ubuntu:~# snmpwalk -v2c -c InBandManagement@myCommunity1 -On 192.168.1.3 SNMPv2-MIB::sysDescr
Configurar listas de acesso para acesso SNMP em instâncias de roteamento
Você pode criar e manter listas de acesso para gerenciar o acesso às informações SNMP. A configuração da lista de acesso permite que você permita ou negue o acesso SNMP a clientes de uma instância de roteamento específica e se aplica a solicitações de qualquer versão do SNMP.
O exemplo a seguir mostra como criar uma lista de acesso:
[edit snmp]
routing-instance-access {
    access-list {
        ri1 restrict;
        ls1/default;
        ls1/ri2;
        ls1*;
    }
}
A configuração fornecida no exemplo:
Restringe o acesso dos clientes a
ri1informações SNMP.Permite que os clientes em
ls1/default,ls1/ri2e todas as outras instâncias de roteamento com nomes começando comls1acessem informações SNMP.
Você pode usar o caractere curinga (*) para representar uma string no nome da instância de roteamento.
Não é possível impedir que o gerenciador SNMP da instância de roteamento padrão acesse informações SNMP.