
Interfaces de dispositivos
Saiba mais sobre as várias interfaces de dispositivo, como nomenclatura de interface, encapsulamento de interface e descritores de interface.
As interfaces em um dispositivo fornecem conectividade de rede ao dispositivo. Para que as interfaces em um dispositivo funcionem, você deve configurá-las. Especificamente, você deve configurar o local da interface (ou seja, o slot onde o Flexible PIC Concentrator [FPC], o Dense Port Concentrator [DPC] ou o Modular Port Concentrator [MPC] estão instalados). Você também deve especificar a localização da placa de interface física [PIC] ou placa de interface modular [MIC] e o tipo de interface. Por fim, você deve especificar o tipo de encapsulamento e quaisquer propriedades específicas da interface que possam ser aplicadas.
O Junos OS detecta a interface após a instalação do hardware e aplica a configuração predefinida a ela. Para ver quais interfaces estão instaladas no dispositivo no momento, use o show interfaces terse comando. Se uma interface estiver listada na saída, ela será instalada fisicamente no dispositivo. Se uma interface não estiver listada na saída, ela não está instalada no dispositivo.
Você pode configurar as propriedades de classe de serviço (CoS) do Junos OS para fornecer uma variedade de classes de serviço para diferentes aplicativos, incluindo várias classes de encaminhamento para gerenciamento de transmissão de pacotes, gerenciamento de congestionamento e encaminhamento baseado em CoS. Para obter mais informações sobre como configurar propriedades de CoS, consulte o Guia do usuário da classe de serviço do Junos OS para dispositivos de roteamento.
Nomenclatura de interface
Cada interface tem um nome de interface, que especifica o tipo de mídia, o slot no qual o Flexible PIC Concentrator (FPC) ou o Dense Port Concentrator (DPC) está localizado, o local no FPC onde o PIC está instalado e a porta PIC ou DPC. O nome da interface identifica exclusivamente um conector de rede individual no sistema. Você usa o nome da interface ao configurar interfaces e ao habilitar várias funções e propriedades, como protocolos de roteamento, em interfaces individuais. O sistema usa o nome da interface ao exibir informações sobre a interface, como no show interfaces comando.
O nome da interface é representado por uma parte física, uma parte de canal e uma parte lógica no seguinte formato:
physical<:channel>.logical
A parte do canal do nome é opcional para todas as interfaces, exceto interfaces DS3, E1, OC12 e STM1 canalizadas.
As seções a seguir fornecem diretrizes de configuração de nomenclatura de interface:
- Parte física de um nome de interface
- Parte lógica de um nome de interface
- Separadores em um nome de interface
- Parte do canal de um nome de interface
- Nomenclatura de interface de matriz de roteamento
- Nomenclatura de interface de chassi
- Exemplos: nomenclatura de interface
Parte física de um nome de interface
A parte física de um nome de interface identifica o dispositivo físico, que corresponde a um único conector de rede físico.
A interface de gerenciamento interno é dependente do Mecanismo de Roteamento. Para identificar se o Mecanismo de Roteamento está usando esse tipo de interface, use o seguinte comando:
mostrar interfaces concisas
user@host> show interfaces terse
Interface               Admin Link Proto    Local                 Remote
pfe-1/0/0               up    up
pfe-1/0/0.16383         up    up   inet
                                   inet6
pfh-1/0/0               up    up
pfh-1/0/0.16383         up    up   inet
[..........]
bcm0                    up    up <----------------
bcm0.0                  up    up   inet 10.0.0.1/8
[..........]
lsi                     up    up
mtun                    up    up
pimd                    up    up
pime                    up    up
tap                     up    up
Essa parte do nome da interface tem o seguinte formato:
type-fpc/pic/port[:channel]
type é o tipo de mídia, que identifica o dispositivo de rede que pode ser um dos seguintes:
-
ae— Interface Ethernet agregada. Este é um link agregado virtual e tem um formato de nomenclatura diferente da maioria dos PICs. Para obter mais informações, consulte Visão geral das interfaces Ethernet agregadas. -
as— Interface SONET/SDH agregada. Este é um link agregado virtual e tem um formato de nomenclatura diferente da maioria dos PICs; Para obter mais informações, consulte Configuração de interfaces Ethernet agregadas. -
at— Interface de enfileiramento inteligente (IQ) ATM1 ou ATM2 ou uma interface ATM virtual em uma interface de emulação de circuito (CE). -
bcm— O processo Ethernet interno bcm0 é suportado em roteadores. -
cau4—Interface AU-4 IQ canalizada (configurada no STM1 IQ ou IQE PIC canalizado ou OC12 IQ e IQE PICs canalizados). -
ce1— Interface E1 IQ canalizada (configurada no Channelized E1 IQ PIC ou Channelized STM1 IQ ou IQE PIC). -
ci— Interface de contêiner. -
coc1— Interface OC1 IQ canalizada (configurada nos PICs OC12 IQ e IQE canalizados ou OC3 IQ e IQE canalizados). -
coc3— Interface OC3 IQ canalizada (configurada nos PICs OC3 IQ e IQE canalizados). -
coc12— Interface OC12 IQ canalizada (configurada nos PICs OC12 IQ e IQE canalizados). -
coc48— Interface OC48 canalizada (configurada nos PICs OC48 canalizados e OC48 IQE canalizados). -
cp— Interface do coletor (configurada no PIC do Monitoring Services II). -
cstm1— Interface STM1 IQ canalizada (configurada no STM1 IQ canalizado ou IQE PIC). -
cstm4—Interface STM4 IQ canalizada (configurada nos PICs OC12 IQ e IQE canalizados). -
cstm16—Interface STM16 IQ canalizada (configurada nos PICs OC48/STM16 canalizados e OC48/STM16 IQE canalizados). -
ct1— Interface T1 IQ canalizada (configurada nos PICs DS3 IQ e IQE canalizados, OC3 IQ e IQE PICs canalizados, OC12 IQ e IQE PICs canalizados ou T1 IQ PIC canalizado). -
ct3—Interface T3 IQ canalizada (configurada nos PICs DS3 IQ e IQE canalizados, OC3 IQ e IQE PICs canalizados ou OC12 IQ e IQE PICs canalizados). -
demux— Interface que oferece suporte a interfaces IP lógicas que usam o endereço IP de origem ou destino para demultiplexar pacotes recebidos. Existe apenas uma interface demux (demux0) por chassi. Todas as interfaces lógicas demux devem ser associadas a uma interface lógica subjacente. -
dfc— Interface que oferece suporte ao processamento dinâmico de captura de fluxo em roteadores que contêm um ou mais PICs do Monitoring Services III. A captura dinâmica de fluxo permite capturar fluxos de pacotes com base em critérios de filtragem dinâmica. Você pode usar esse recurso para encaminhar fluxos de pacotes monitorados passivamente que correspondem a uma lista de filtros específica para um ou mais destinos usando um protocolo de controle sob demanda. -
ds—Interface DS0 (configurada no DS3 PIC multicanal, E1 PIC canalizado, OC3 IQ e IQE PICs canalizados, OC12 IQ e IQE PICs canalizados, DS3 IQ e IQE PICs canalizados, E1 IQ PIC canalizado, STM1 IQ ou IQE PIC canalizado, ou T1 IQ canalizado). -
dsc—Descartar interface. -
e1— Interface E1 (incluindo interfaces STM1 para E1 canalizadas). -
e3—Interface E3 (incluindo interfaces E3 IQ). -
em—Interfaces Ethernet internas e de gerenciamento. Para roteadores, você pode usar oshow chassis hardwarecomando para exibir informações de hardware sobre o roteador, incluindo seu modelo de Mecanismo de Roteamento. Para determinar qual interface de gerenciamento é suportada em sua combinação de roteador e Mecanismo de Roteamento, consulte Visão geral das interfaces Ethernet de gerenciamento e Mecanismos de roteamento suportados por roteador. -
es—Interface de criptografia. -
et— Interfaces Ethernet (interface Ethernet de 10, 25, 40, 50, 100, 200 e 400 Gigabits). -
fe—Interface Fast Ethernet. -
fxp—Interfaces Ethernet internas e de gerenciamento. -
ge—Interface Gigabit Ethernet. -
gr— Interface de túnel de encapsulamento de roteamento genérico (GRE). -
gre— Interface gerada internamente que é configurável apenas como o canal de controle para MPLS generalizado (GMPLS). Você pode configurar interfaces GRE (gre-x/y/z) apenas para canais de controle GMPLS. As interfaces GRE não são suportadas para outros aplicativos. Para obter mais informações sobre o GMPLS, consulte o Guia do usuário dos aplicativos MPLS do Junos OS. -
ip— Interface de túnel de encapsulamento IP-sobre-IP. -
ipip— Interface gerada internamente que não é configurável. -
ixgbe— O processo Ethernet interno ixgbe0 e ixgbe1 é usado pelo Mecanismo de Roteamento RE-DUO-C2600-16G. -
iw— Interfaces lógicas associadas aos endpoints do circuito de Camada 2 e conexões VPN de Camada 2 (pseudowire stitching, VPNs de Camada 2). Para obter mais informações sobre VPNs, consulte a Biblioteca de VPNs do Junos OS para dispositivos de roteamento. -
lc— Interface gerada internamente que não é configurável. -
lo— Interface de loopback. O Junos OS configura automaticamente uma interface de loopback (lo0). A interfacelo0.16383lógica é uma interface não configurável para o tráfego de controle do roteador. -
ls— Interface de serviços de link. -
lsi— Interface gerada internamente que não é configurável. -
ml— Interface multilink (incluindo Multilink Frame Relay e MLPPP). -
mo—Interface dos serviços de monitorização (incluindo os serviços de monitorização e os serviços de monitorização II). A interfacemo-fpc/pic/port.16383lógica é uma interface não configurável gerada internamente para o tráfego de controle do roteador. -
ms— Interface multisserviços. -
mt— Interface de túnel multicast (interface de roteador interno para VPNs). Se o seu roteador tiver um PIC de túnel, o Junos OS configura automaticamente uma interface de túnel multicast (mt) para cada VPN configurada. Embora não seja necessário configurar interfaces multicast, você pode usar amulticast-onlydeclaração para configurar a unidade e a família para que o túnel possa transmitir e receber somente tráfego multicast. Para obter mais informações, consulte Somente multicast. -
mtun— Interface gerada internamente que não é configurável. -
oc3— Interface OC3 IQ (configurada nos PICs OC12 IQ e IQE canalizados ou OC3 IQ e PICs IQE canalizados). -
pd— Interface no ponto de encontro (RP) que desencapsula os pacotes. -
pe— Interface no roteador PIM de primeiro salto que encapsula os pacotes destinados ao roteador RP. -
pimd— Interface gerada internamente que não é configurável. -
pime— Interface gerada internamente que não é configurável. -
pip— Interface de porta de instância de provedor (PIP) para EVPNs. -
rlsq— Interface de contêiner, numerada de 0 a 127, usada para unir os PICs LSQ primário e secundário em configurações de alta disponibilidade. Qualquer falha do PIC primário resulta em uma mudança para o PIC secundário e vice-versa. -
rms— Interface redundante para duas interfaces multisserviços. -
rsp— Interface virtual redundante para a interface de serviços adaptativos. -
se— Interface serial (incluindo interfaces EIA-530, V.35 e X.21). -
si— Interface de serviços em linha, hospedada em uma placa de linha baseada em Trio. -
so— Interface SONET/SDH. -
sp— Interface adaptativa de serviços. A interfacesp-fpc/pic/port.16383lógica é uma interface não configurável gerada internamente para o tráfego de controle do roteador. -
stm1— Interface STM1 (configurada nas interfaces OC3/STM1). -
stm4— Interface STM4 (configurada nas interfaces OC12/STM4). -
stm16— Interface STM16 (configurada nas interfaces OC48/STM16). -
t1— Interface T1 (incluindo interfaces DS3 para DS1 canalizadas). -
t3— Interface T3 (incluindo interfaces OC12 para DS3 canalizadas). -
tap— Interface gerada internamente que não é configurável. -
umd—Interface de modem USB. -
vsp— Interface de serviços de voz. -
vc4—Interface virtualmente concatenada. -
vt— Interface de túnel de loopback virtual. -
vtep— Interface de endpoint de túnel virtual para VXLANS. -
xe—Interface Ethernet de 10 Gigabits. Algumas interfaces Ethernet de 10 Gigabits mais antigas usam ogetipo de mídia (em vez dexe) para identificar a parte física do dispositivo de rede. -
xt— Interface lógica para Domínios de Sistema Protegidos para estabelecer uma conexão de túnel de Camada 2.
fpc identifica o número da placa FPC ou DPC na qual a interface física está localizada. Especificamente, é o número do slot no qual a placa está instalada. Para obter informações sobre FPCs e PICs compatíveis, consulte o guia de hardware do seu roteador.
Os roteadores oferecem suporte a DPCs, FPCs e placas de interface modular (MICs). Para obter informações sobre DPCs, FPCs, PICs e MICs compatíveis, consulte a Referência do módulo de interface da Série MX e a Referência do módulo de interface da Série PTX.
Uma matriz de roteamento pode ter até 32 FPCs (numerados de 0 a 31).
pic identifica o número do PIC no qual a interface física está localizada. Especificamente, é o número do local do PIC no FPC. Os slots em um FPC com quatro slots PIC são numerados de 0 a 3. Os slots em um FPC com três slots PIC são numerados de 0 a 2. A localização do PIC é impressa na placa base do FPC. Para PICs que ocupam mais de um slot PIC, o número de slot PIC inferior identifica o local do PIC.
port identifica uma porta específica em um PIC ou DPC. O número de portas varia, dependendo do PIC. Os números das portas estão impressos no PIC.
channel identifica a parte do identificador de canal do nome da interface e é necessário apenas em interfaces canalizadas. Para interfaces canalizadas, o canal 0 identifica a primeira interface canalizada.
Parte lógica de um nome de interface
A parte da unidade lógica do nome da interface corresponde ao número da unidade lógica. O intervalo de números disponíveis varia para diferentes tipos de interface.
Na parte virtual do nome, um ponto (.) separa os números de porta e unidade lógica:
type-fpc/pic/port[:channel]
.logical-unit
Separadores em um nome de interface
Há um separador entre cada elemento de um nome de interface.
Na parte física do nome, um hífen (-) separa o tipo de mídia do número FPC e uma barra (/) separa o FPC, o PIC e os números de porta.
Na parte virtual do nome, um ponto (.) separa os números do canal e da unidade lógica.
Dois pontos (:) separa as partes física e virtual do nome da interface.
Parte do canal de um nome de interface
A parte do identificador de canal do nome da interface é necessária apenas em interfaces canalizadas. Para interfaces canalizadas, o canal 0 identifica a primeira interface canalizada. Para interfaces IQ e IQE canalizadas, o canal 1 identifica a primeira interface canalizada. Uma interface SONET/SDH OC48 não concatenada (ou seja, canalizada) tem quatro canais OC12, numerados de 0 a 3.
Para determinar quais tipos de PICs canalizados estão atualmente instalados no roteador, use o show chassis hardware comando do nível superior da CLI. Os PICs de QI e IQE canalizados são listados na saída com "QI de enfileiramento inteligente" ou "IQE de enfileiramento inteligente aprimorado" na descrição.
Para interfaces ISDN, você especifica o canal B no formato bc-pim/0/port:n. Neste exemplo, n é a ID do canal B e pode ser 1 ou 2. Você especifica o canal D no formulário dc-pim/0/port:0.
Para ISDN, as interfaces de canal B e canal D não têm parâmetros configuráveis. No entanto, quando as estatísticas da interface são exibidas, as interfaces do canal B e do canal D têm valores estatísticos.
Na implementação do Junos OS, o termo interfaces lógicas geralmente se refere a interfaces que você configura incluindo a unit declaração no nível de [edit interfaces interface-name] hierarquia. As interfaces lógicas têm o .logical descritor no final do nome da interface, como em ge-0/0/0.1 ou t1-0/0/0:0.1, onde o número da unidade lógica é 1.
Embora as interfaces canalizadas sejam geralmente consideradas lógicas ou virtuais, o Junos OS vê as interfaces T3, T1 e NxDS0 dentro de um IQ canalizado ou IQE PIC como interfaces físicas. Por exemplo, ambos t3-0/0/0 e t3-0/0/0:1 são tratados como interfaces físicas pelo Junos OS. Em contraste, t3-0/0/0.2 e t3-0/0/0:1.2 são consideradas interfaces lógicas porque têm o .2 no final dos nomes das interfaces.
Nomenclatura de interface de matriz de roteamento
Uma matriz de roteamento é uma arquitetura multichassis composta por um único roteador. A matriz de roteamento combina um chassi de malha de switches central (SFC ou SCC) com vários chassis de placa de linha (LCCs) para escalar o roteamento de alta capacidade, aparecendo como um único roteador lógico para os usuários.
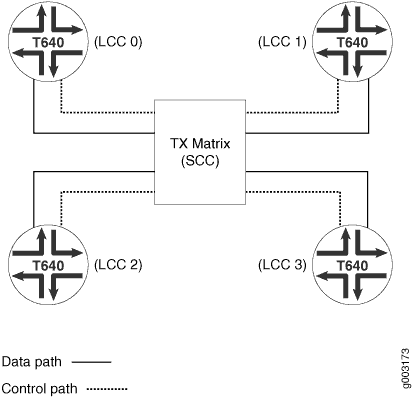 de roteamento
Uma matriz de roteamento pode ter até quatro LCCs, e cada LCC tem até oito FPCs. Portanto, a matriz de roteamento como um todo pode ter até 32 FPCs (0 a 31).
Na CLI do Junos OS, um nome de interface tem o seguinte formato:
type-fpc/pic/port
Quando você especifica o fpc número de um roteador em uma matriz de roteamento, o Junos OS determina quais LCCs contêm o FPC especificado com base na seguinte atribuição:
-
Na LCC 0, os slots de hardware FPC de 0 a 7 são configurados como 0 a 7.
-
Na LCC 1, os slots de hardware FPC de 0 a 7 são configurados como 8 a 15.
-
Na LCC 2, os slots de hardware FPC de 0 a 7 são configurados como 16 a 23.
-
Na LCC 3, os slots de hardware FPC de 0 a 7 são configurados como 24 a 31.
Por exemplo, o in se-1/0/0 refere-se ao slot de hardware FPC 1 rotulado 1 lcc0. O in t1-11/2/0 refere-se ao slot de hardware FPC 3 rotulado 11 lcc1. O in so-20/0/1 refere-se ao slot de hardware FPC 4 rotulado 20 lcc2. O in t3-31/1/0 refere-se ao slot de hardware FPC 7 rotulado 31 lcc3.
Nomenclatura de interface de chassi
Você configura algumas propriedades PIC, como enquadramento, no nível da [edit chassis] hierarquia. A nomenclatura da interface do chassi varia, dependendo do hardware de roteamento.
-
Para configurar as propriedades PIC para um roteador autônomo, você deve especificar os números FPC e PIC, da seguinte forma:
[edit chassis] fpc slot-number { pic pic-number { ... } } -
Para configurar as propriedades PIC para um roteador configurado em uma matriz de roteamento, você deve especificar os números LCC, FPC e PIC, da seguinte forma:
[edit chassis]
lcc lcc-number {
    fpc slot-number { # Use the hardware FPC slot number
        pic pic-number {
            ...
        }
    }
}
Para obter mais informações sobre a [edit chassis] hierarquia, consulte o [edit chassis].
Exemplos: nomenclatura de interface
Esta seção fornece exemplos de interfaces de nomenclatura com uma ilustração de onde os slots, PICs e portas estão localizados.
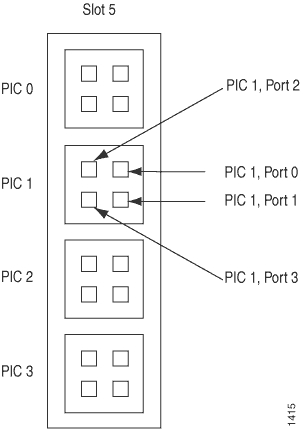 de porta
Para um FPC no slot 1 com dois PICs SONET/SDH OC3 nas posições PIC 0 e 1, cada PIC com duas portas usa os seguintes nomes:
so-1/0/0.0
so-1/0/1.0
so-1/1/0.0
so-1/1/1.0
Um OC48 SONET/SDH PIC no slot 1 e no modo concatenado aparece como um único FPC com um único PIC, que possui uma única porta. Se essa interface tiver uma única unidade lógica, ela terá o seguinte nome:
so-1/0/0.0
Um OC48 SONET/SDH PIC no slot 1 e no modo canalizado tem um número para cada canal. Por exemplo:
so-1/0/0:0
so-1/0/0:1
Para um FPC no slot 1 com um OC12 PIC canalizado na posição 2 do PIC, os canais DS3 têm os seguintes nomes:
t3-1/2/0:0
t3-1/2/0:1
t3-1/2/0:2
...
t3-1/2/0:11
Para um FPC no slot 1 com quatro PICs ATM OC12 (o FPC é totalmente preenchido), os quatro PICs, cada um com uma única porta e uma única unidade lógica, têm os seguintes nomes:
at-1/0/0.0
at-1/1/0.0
at-1/2/0.0
at-1/3/0.0
Em uma matriz de roteamento rotulada lcc1, para um FPC no slot 5 com quatro PICs SONET OC192, os quatro PICs, cada um com uma única porta e uma única unidade lógica, têm os seguintes nomes:
so-13/0/0.0
so-13/1/0.0
so-13/2/0.0
so-13/3/0.0
Para um FPC no slot 1 com uma placa de interface ISDN BRI de 4 portas, a porta 4 tem o seguinte nome:
br-1/0/4
O primeiro canal B, o segundo canal B e o canal de controle têm os seguintes nomes:
bc-1/0/4:1
bc-1/0/4:2
dc-1/0/4:0
Veja também
Tipos de interface
Interfaces usadas para redes ou serviços:
-
Interfaces permanentes — interfaces que estão sempre presentes no dispositivo.
As interfaces permanentes no dispositivo consistem em interfaces Ethernet de gerenciamento e interfaces Ethernet internas, ambas descritas separadamente nos tópicos a seguir:
-
Noções básicas sobre interfaces Ethernet de gerenciamento, consulte Visão geral das interfaces Ethernet de gerenciamento.
-
Entendendo as interfaces Ethernet internas
-
-
Interfaces transitórias — interfaces que podem ser inseridas ou removidas do dispositivo, dependendo das necessidades de configuração de rede.
-
Interfaces de rede — interfaces que fornecem principalmente conectividade de tráfego.
-
Interfaces de serviços — interfaces que fornecem recursos específicos para manipular o tráfego antes que ele seja entregue ao seu destino.
-
Interfaces de contêiner — interfaces que oferecem suporte à comutação automática de proteção (APS) em links SONET físicos usando uma infraestrutura de contêiner virtual.
O Junos OS gera internamente interfaces não configuráveis, que são descritas em Visão geral das interfaces de serviços para dispositivos de roteamento.
Interfaces transitórias
Os roteadores contêm slots para instalação do Flexible PIC Concentrator [FPC] ou Dense Port Concentrator [DPC] ou Modular Port Concentrator [MPC]. A placa de interface física [PIC] pode ser instalada em FPCs. A placa de interface modular [MIC] pode ser inserida em MPCs.
O número de PICs que podem ser instalados varia de acordo com o dispositivo e o tipo de FPC. Os PICs fornecem as interfaces físicas reais para a rede. Os roteadores contêm slots para instalar placas DPC que fornecem as interfaces físicas para a rede ou para instalar FPCs nos quais os PICs podem ser instalados.
Você pode inserir qualquer DPC ou FPC em qualquer slot que os suporte no roteador. Normalmente, você pode colocar qualquer combinação de PICs, compatível com seu roteador, em qualquer local em um FPC. (Você está limitado pela largura de banda total do FPC e pelo fato de que alguns PICs exigem fisicamente dois ou quatro dos locais do PIC no FPC. Em alguns casos, limitações de energia ou limitações de microcódigo também podem ser aplicadas.) Para determinar a compatibilidade de DPC e PIC, consulte a Referência do módulo de interface do seu roteador.
Você pode inserir o MPC em qualquer slot que os suporte no roteador apropriado. Você pode instalar até dois MICs de diferentes tipos de mídia no mesmo MPC, desde que o MPC ofereça suporte a esses MICs.
Essas interfaces físicas são interfaces transitórias do roteador. Eles são chamados de transitórios porque você pode trocar a quente um DPC, FPC ou MPC e seus PICs ou MICs a qualquer momento.
Você deve configurar cada interface transitória com base no slot no qual o FPC, DPC ou MPC está instalado, o local no qual o PIC ou MIC está instalado e, para PICs ou MICs de várias portas, a porta à qual você está se conectando.
Você pode configurar as interfaces em PICs ou MICs que já estão instaladas no roteador, bem como interfaces em PICs ou MICs que você planeja instalar posteriormente. O Junos OS detecta quais interfaces estão realmente presentes, portanto, quando o software ativa sua configuração, ele ativa apenas as interfaces presentes e retém as informações de configuração para as interfaces que não estão presentes. Quando o Junos OS detecta que um FPC contendo PICs ou MPC contendo MICs foi inserido no roteador, o software ativa a configuração para essas interfaces.
Interfaces de serviços
As interfaces de serviços permitem que você adicione serviços incrementalmente à sua rede. O Junos OS oferece suporte aos seguintes serviços PICs:
-
PICs de serviços adaptativos (AS) — permitem que você forneça vários serviços em um único PIC configurando um conjunto de serviços e aplicativos. Os AS PICs oferecem uma gama especial de serviços que você configura em um ou mais conjuntos de serviços.
-
ES PIC — Fornece um pacote de segurança para as camadas de rede IP versão 4 (IPv4) e IP versão 6 (IPv6). A suíte fornece funcionalidades como autenticação de origem, integridade de dados, confidencialidade, proteção contra reprodução e não repúdio da fonte. Também define mecanismos para geração e troca de chaves, gerenciamento de associações de segurança e suporte para certificados digitais.
-
PICs de serviços de monitoramento — permitem que você monitore o fluxo de tráfego e exporte o tráfego monitorado. O monitoramento do tráfego permite coletar e exportar informações detalhadas sobre os fluxos de tráfego IPv4 entre os nós de origem e destino em sua rede; amostrar todo o tráfego IPv4 de entrada na interface de monitoramento e apresentar os dados no formato de registro cflowd; realizar a contabilização de descarte em um fluxo de tráfego de entrada; criptografar ou fazer um túnel de registros cflowd de saída, tráfego IPv4 interceptado ou ambos; e direcionar o tráfego filtrado para diferentes analisadores de pacotes e apresentar os dados em seu formato original. Em um PIC do Monitoring Services II, você pode configurar interfaces de monitoramento ou interfaces de coletor. Uma interface de coletor permite combinar vários registros cflowd em um arquivo de dados ASCII compactado e exportar o arquivo para um servidor FTP.
-
Serviços multilink, Multiserviços, serviços de link e serviços de voz PICs — permitem que você divida, recombine e sequencie datagramas em vários links de dados lógicos. O objetivo da operação multilink é coordenar vários links independentes entre um par fixo de sistemas, fornecendo um link virtual com maior largura de banda do que qualquer um dos membros.
-
PIC de serviços de túnel — ao encapsular pacotes arbitrários dentro de um protocolo de transporte, o tunelamento fornece um caminho privado e seguro por meio de uma rede pública. Os túneis conectam sub-redes descontínuas e permitem interfaces de criptografia, redes privadas virtuais (VPNs) e Multiprotocol Label Switching (MPLS).
-
Em roteadores, as interfaces lógicas de túnel permitem que você conecte sistemas lógicos, roteadores virtuais ou instâncias de VPN. Para obter mais informações sobre VPNs, consulte o Guia do usuário de VPNs de camada 2 e VPLS para dispositivos de roteamento.
Interfaces de contêiner
As interfaces de contêiner fornecem os seguintes recursos:
-
A comutação automática de proteção (APS) em links SONET/SDH e ATM é suportada usando a infraestrutura de contêiner.
-
As interfaces físicas e lógicas do contêiner permanecem ativas em alternância.
-
Os parâmetros APS são copiados automaticamente da interface do contêiner para os links de membros.
Os recursos de interfaces de contêiner são descritos nas seguintes seções:
- Conceito APS tradicional
- Conceito de interfaces de contêiner
- Suporte APS para interfaces baseadas em contêiner
- Cópia automática de parâmetros APS
Conceito APS tradicional
A Comutação de Proteção Automática (APS) tradicional é configurada em duas interfaces físicas independentes SONET/SDH: uma interface é configurada como o circuito de trabalho e a outra é configurada como o circuito de proteção (veja a Figura 3). O circuito, denominado Circuito X na figura, é o elo entre as duas interfaces SONET.
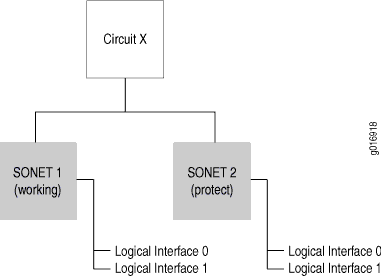 APS
O APS tradicional usa protocolos de roteamento que são executados em cada interface SONET/SDH individual (já que o circuito é uma construção abstrata, em vez de ser uma interface real). Quando o link de trabalho fica inativo, a infraestrutura APS ativa o link de proteção e suas interfaces lógicas subjacentes e derruba o link de trabalho e suas interfaces lógicas subjacentes, fazendo com que os protocolos de roteamento converjam novamente. Isso consome tempo e leva à perda de tráfego, mesmo que a infraestrutura do APS tenha executado a mudança rapidamente.
Conceito de interfaces de contêiner
Para resolver o problema de perda de tráfego, o Junos OS oferece uma construção de interface suave chamada de interface de contêiner (veja a Figura 4).
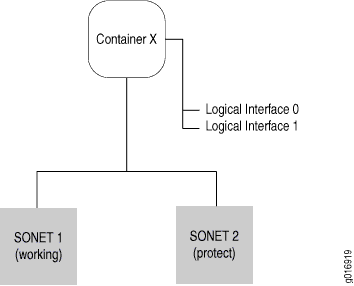 do contêiner
A interface de contêiner permite que os protocolos de roteamento sejam executados nas interfaces lógicas associadas a uma interface de contêiner virtual, em vez de nas interfaces físicas SONET/SDH e ATM. Quando o APS comuta o enlace físico subjacente com base em uma condição de falha, a interface de contêiner permanece ativa e a interface lógica na interface de contêiner não oscila. Os protocolos de roteamento permanecem inconscientes da comutação do APS.
Suporte APS para interfaces baseadas em contêiner
Com a interface de contêiner, o APS é configurado na própria interface de contêiner. Os links SONET/SDH e ATM de membros individuais são marcados como primários (correspondentes ao circuito de trabalho) ou em espera (correspondentes ao circuito de proteção) na configuração. Nenhum nome de circuito ou grupo é especificado no modelo de interface de contêiner; Os links físicos SONET/SDH e ATM são colocados em um grupo APS vinculando-os a uma única interface de contêiner. Os parâmetros APS são especificados no nível da interface do contêiner e são propagados para os links SONET/SDH e ATM individuais pelo daemon APS.
Cópia automática de parâmetros APS
As aplicações típicas requerem a cópia de parâmetros APS do circuito de trabalho para o circuito de proteção, uma vez que a maioria dos parâmetros deve ser a mesma para ambos os circuitos. Isso é feito automaticamente na interface do contêiner. Os parâmetros APS são especificados apenas uma vez na configuração da interface física do contêiner e são copiados internamente para os links físicos SONET/SDH e ATM individuais.
Veja também
Interfaces Ethernet internas
As interfaces Ethernet internas fornecem comunicação entre o Mecanismo de Roteamento e os Mecanismos de Encaminhamento de Pacotes. O Junos OS configura automaticamente interfaces Ethernet internas quando o Junos OS é inicializado. O Junos OS inicializa o hardware do componente de encaminhamento de pacotes. Quando esses componentes são executados, a Placa de controle (CB) usa a interface Ethernet interna para transmitir informações de status de hardware ao Mecanismo de Roteamento. As informações de status do hardware incluem a temperatura interna do roteador, a condição dos ventiladores, se um FPC foi removido ou inserido e informações do LCD na interface de artesanato.
Para determinar as interfaces Ethernet internas suportadas para o seu roteador, consulte Mecanismos de roteamento suportados pelo roteador.
Não modifique ou remova a configuração da interface Ethernet interna que o Junos OS configura automaticamente. Se você fizer isso, o dispositivo para de funcionar.
-
A maioria dos dispositivos Juniper — o Junos OS cria a interface Ethernet interna. A interface Ethernet interna conecta o Mecanismo de Roteamento
re0aos Mecanismos de Encaminhamento de Pacotes.Se o dispositivo tiver mecanismos de roteamento redundantes, outra interface Ethernet interna será criada em cada Mecanismo de Roteamento (
re0ere1) para oferecer suporte à tolerância a falhas. Dois links físicos entrere0ere1conectam os planos de controle independentes. Se um dos links falhar, ambos os mecanismos de roteamento podem usar o outro link para comunicação IP. -
LCC em uma matriz de roteamento — Em uma LCC configurada em uma matriz de roteamento, o Mecanismo de Roteamento e a Placa de Controle funcionam como uma unidade ou subsistema de host. Para cada subsistema de host no LCC, o Junos OS cria automaticamente duas interfaces
bcm0Ethernet internas eem1, para as duas portas Gigabit Ethernet no Mecanismo de Roteamento.A
bcm0interface conecta o Mecanismo de Roteamento em cada LCC aos mecanismos de roteamento de cada outro LCC configurado na matriz de roteamento.-
O Mecanismo de Roteamento se conecta a um switch Gigabit Ethernet na Placa de controle local.
-
O switch conecta a Placa de controle aos mecanismos de roteamento remotos de todos os outros LCC configurados na matriz de roteamento.
Se uma LCC em uma matriz de roteamento contiver subsistemas de host redundantes, os planos de controle independentes serão conectados por dois links físicos entre as portas Gigabit Ethernet em seus respectivos mecanismos de roteamento.
-
O link principal para o Mecanismo de Roteamento remoto está na
bcm0interface; o switch Gigabit Ethernet na Placa de Controle local também conecta o Mecanismo de Roteamento à porta Gigabit Ethernet acessadaem1pela interface no Mecanismo de Roteamento remoto. -
O link alternativo para o Mecanismo de Roteamento remoto está na
em1interface. Essa segunda porta conecta o Mecanismo de Roteamento ao switch Gigabit Ethernet na Placa de controle remota, que se conecta à porta Gigabit Ethernet nabcm0interface do Mecanismo de Roteamento remoto.
Se um dos dois links entre os subsistemas do host falhar, ambos os mecanismos de roteamento poderão usar o outro link para comunicação IP.
-
Cada dispositivo também possui uma ou duas portas seriais, rotuladas CON (console) ou AUX (auxiliares), para conectar terminais do tipo tty ao dispositivo usando cabos tty do tipo PC padrão. Embora essas portas não sejam interfaces de rede, elas fornecem acesso ao dispositivo. Consulte o guia de hardware do seu dispositivo para obter detalhes.
Veja também
Encapsulamentos de interface
A Tabela 1 lista o suporte ao encapsulamento por tipo de interface.
| Tipo de interface |
Encapsulamento de interface física |
Interface lógica Encapsulamento |
|---|---|---|
|
|
|
|
|
|
|
NA |
|
|
|
|
|
|
|
|
|
|
NA |
NA |
|
|
NA |
NA |
|
|
|
|
|
|
|
|
|
|
NA |
NA |
|
|
|
|
|
|
|
|
|
|
NA |
NA |
|
|
|
|
|
|
NA |
NA |
| Interfaces |
|
|
|
|
NA |
NA |
|
|
NA |
NA |
|
|
|
|
|
|
|
|
|
|
NA |
|
|
|
NA |
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
| Interfaces IQ canalizadas no nível do controlador ( |
NA |
NA |
| Interfaces de serviços ( |
NA |
NA |
| Interfaces não configuráveis geradas internamente ( |
NA |
NA |
Descritores de interface
Ao configurar uma interface, você está efetivamente especificando as propriedades de um descritor de interface física. Na maioria dos casos, o descritor de interface física corresponde a um único dispositivo físico e consiste nas seguintes partes:
-
O nome da interface, que define o tipo de mídia
-
O slot no qual o FPC está localizado
-
O local no FPC no qual o PIC está instalado
-
A porta PIC
-
Os números de canal e de unidade lógica da interface (opcional)
Cada descritor de interface física pode conter um ou mais descritores de interface lógica . Esses descritores permitem mapear uma ou mais interfaces lógicas (ou virtuais) para um único dispositivo físico. A criação de várias interfaces lógicas permite associar vários circuitos virtuais, conexões de link de dados ou LANs virtuais (VLANs) a um único dispositivo de interface.
Cada descritor de interface lógica pode ter um ou mais descritores de família para definir a família de protocolo que está associada e tem permissão para ser executada na interface lógica.
As seguintes famílias de protocolo são suportadas:
-
Pacote de protocolo de Internet versão 4 (IPv4) (inet)
-
Pacote de protocolo de Internet versão 6 (IPv6) (inet6)
-
Ethernet (comutação de ethernet)
-
Conexão cruzada de circuito (CCC)
-
Conexão translacional cruzada (TCC)
-
Organização Internacional de Normalização (ISO)
-
Multilink Frame Relay de ponta a ponta (MLFR de ponta a ponta)
-
Multilink Frame Relay, interface de usuário-a-rede, interface de rede a rede (MLFR, UNI, NNI)
-
Protocolo multilink ponto a ponto (MLPPP)
-
Multiprotocol Label Switching (MPLS)
-
Protocolo de rede trivial (TNP)
-
(Somente roteadores) Serviço de LAN privada virtual (VPLS)
Por fim, cada descritor de família pode ter uma ou mais entradas de endereço, que associam um endereço de rede a uma interface lógica e, portanto, à interface física.
Você configura os vários descritores de interface da seguinte maneira:
-
Você configura o descritor de interface física incluindo a
interfaces interface-namedeclaração. -
Você configura o descritor de interface lógica incluindo a
unitinstrução dentro dainterfaces interface-nameinstrução ou incluindo o.logicaldescritor no final do nome da interface, como emet-0/0/0.1, onde o número da unidade lógica é 1, como mostrado nos exemplos a seguir:[edit] user@host# set interfaces et-0/0/0 unit 1 [edit] user@host# edit interfaces et-0/0/0.1 [edit interfaces et-0/0/0] user@host# set unit 1
-
Você configura o descritor de família incluindo a
familydeclaração dentro daunitdeclaração. -
Você configura entradas de endereço incluindo a
addressdeclaração dentro dafamilydeclaração. -
Você configura túneis incluindo a
tunneldeclaração dentro daunitdeclaração.
O endereço de uma interface lógica não pode ser o mesmo que o endereço de origem ou destino de uma interface de túnel. Se você tentar configurar uma interface lógica com o endereço de uma interface de túnel ou vice-versa, ocorrerá uma falha de confirmação.
Veja também
Parte física de um nome de interface
Ao exibir informações sobre uma interface, você especifica o tipo de interface, o slot no qual o Concentrador PIC Flexível (FPC) está instalado, o slot no FPC no qual a Placa de Interface Física (PIC) está localizada e o número da porta configurada.
Alguns dispositivos da Juniper não têm PICs reais. Em vez disso, eles têm portas de rede integradas no painel frontal do roteador. Essas portas são nomeadas usando a mesma convenção de nomenclatura usada para dispositivos com PICs com o entendimento de que o FPC, o PIC e a porta são pseudodispositivos. Ao exibir informações sobre uma dessas portas, você especifica o tipo de interface, o slot para o Concentrador PIC Flexível (FPC), o slot no FPC para a Placa de Interface Física (PIC) e o número da porta configurada. Na CLI, todos os PICs são representados como pic0.
Na parte física do nome da interface, um hífen (-) separa o tipo de mídia (por exemplo, et) do número FPC. Uma barra (/) separa o FPC, o PIC e os números de porta. Dois pontos (:) separam o número da porta e o canal (opcional):
type-fpc/pic/port[:channel]
-
fpc— Slot no qual o DPC, FPC ou MPC está instalado.
-
pic— Slot no FPC no qual o PIC está localizado.
Para DPCs, MICs e o MPC de 16 portas, o valor PIC é um agrupamento lógico de portas e varia em diferentes plataformas.
-
port— Número da porta no DPC, PIC, MPC ou MIC.
Nos roteadores, quando você exibe informações sobre uma interface, você especifica o tipo de interface, o Dense Port Concentrator (DPC), o slot FPC (Flexible PIC Concentrator) ou o slot Modular Port Concentrator (MPC), o slot PIC ou MIC e o número da porta configurada.
Configurações da interface de exibição
Para exibir uma configuração, use o show comando no modo de configuração ou o show configuration comando de nível superior. As interfaces são listadas em ordem numérica, primeiro do menor para o maior número de slot, depois do menor para o maior número de PIC e, finalmente, do menor para o maior número de porta.