Terminales de Mist Access Assurance
Siga estos pasos para registrar puntos de conexión, asignar atributos y etiquetas, y usarlos en reglas de políticas de autenticación para un acceso controlado a la red.
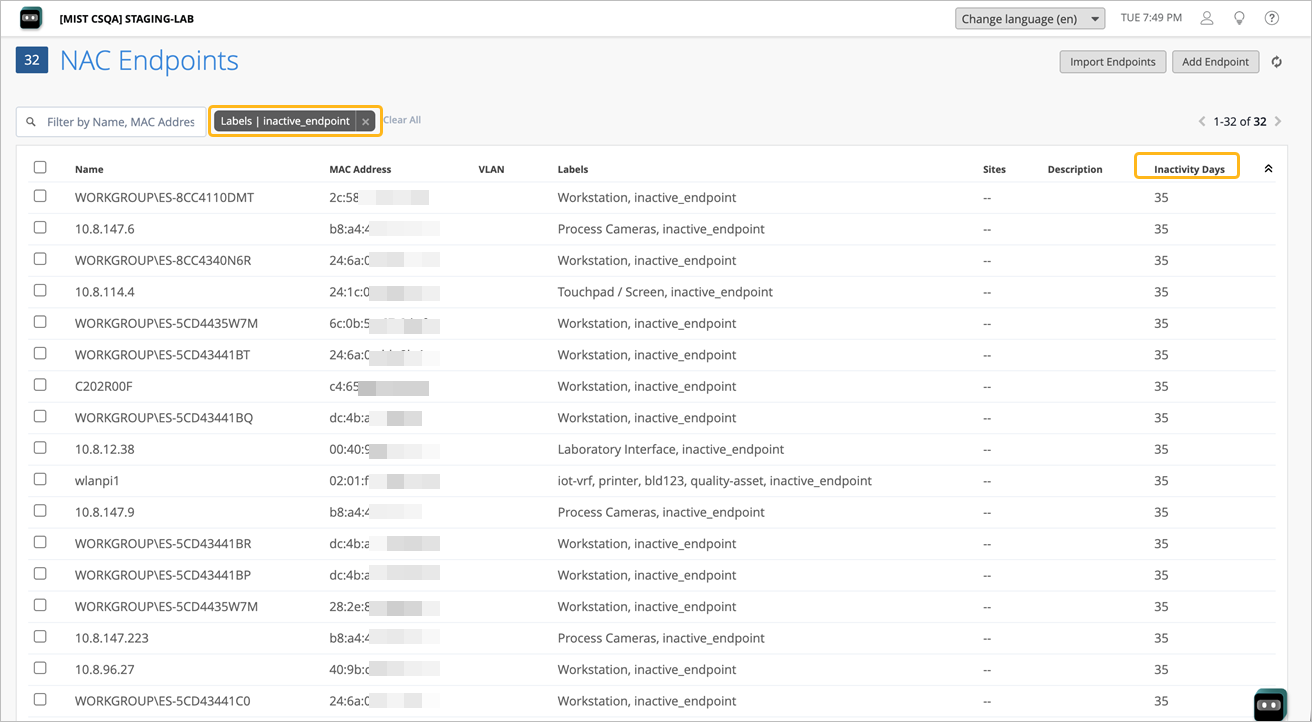
La página Puntos de conexión de control de acceso a la red (NAC) proporciona una base de datos de todos los puntos de conexión identificados por sus direcciones MAC. Aquí puede asignar a cada punto de conexión varios atributos, como Nombre, VLAN, Rol, Etiqueta de cliente, Sitios y Descripción. Después de crear un punto de conexión, puede hacer referencia a su etiqueta de cliente directamente en los criterios de coincidencia de las reglas de directiva de autenticación para la autenticación basada en MAB. Mediante el uso de etiquetas de cliente en las reglas de directiva de autenticación, puede asignar dinámicamente acciones de directiva, como asignaciones de VLAN, roles y más.
En el ejemplo siguiente, se registra un punto de conexión, se asigna una etiqueta y un nombre de cliente, y la etiqueta se utiliza en los criterios de coincidencia de la política de autenticación para invalidar el nombre de usuario devuelto en el RADIUS Access-Accept.
Registrar puntos de conexión
Siga estos pasos para configurar los puntos de conexión para el NAC:
-
En el menú izquierdo del portal de Mist Juniper, seleccione Organización > acceso > puntos de conexión. Haga clic en Agregar punto de conexión.
También puede importar puntos de conexión cargando un archivo CSV. Consulte Importar puntos de conexión.
-
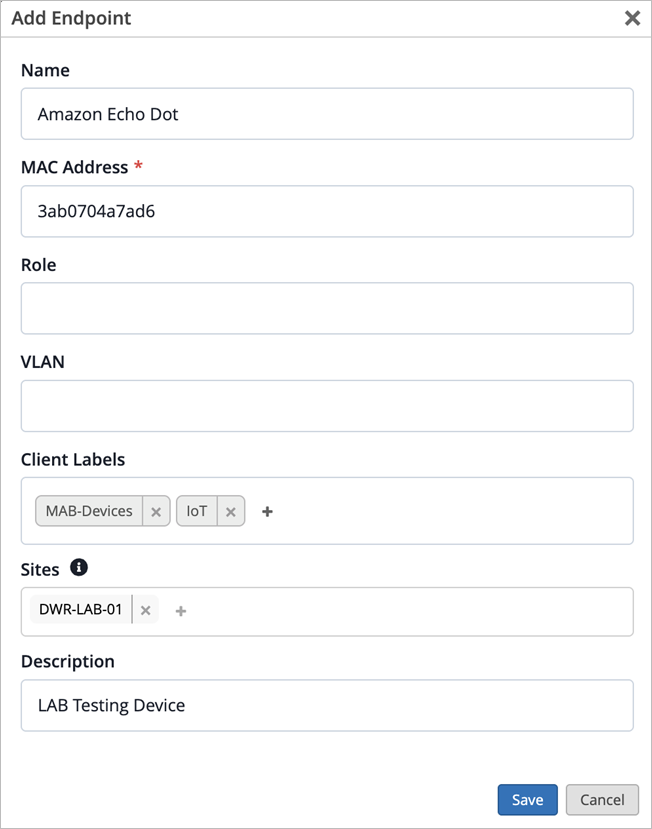
En la página Agregar punto de conexión, escriba los siguientes detalles y haga clic en Guardar:
-
Nombre (opcional): nombre del punto de conexión. Puede usar este valor para invalidar el atributo Nombre de usuario en Acceso a RADIUS Aceptar durante la autenticación por punto de conexión para una mejor visibilidad.
-
Dirección MAC (obligatorio): la dirección MAC única del punto de conexión.
-
Función (opcional): función que se puede asociar al punto de conexión. Especifique un valor solo si es necesario invalidar la asignación de funciones durante la autenticación por punto de conexión.
-
VLAN (opcional): ID de VLAN entre 1 y 4094 o nombre de VLAN que se puede asignar a un punto de conexión. Especifique un valor solo si es necesario anular la asignación de VLAN durante la autenticación por punto de conexión.
-
Etiquetas de cliente (opcional): una o varias etiquetas (etiquetas) aplicadas al punto de conexión. Estas etiquetas se pueden utilizar en los criterios de coincidencia de las reglas de políticas de autenticación.
-
Descripción (opcional): información adicional que ayuda a identificar o proporcionar contexto para el punto de conexión.
-
Sitios (opcional): los puntos de conexión se pueden asociar a uno o más sitios. Los puntos de conexión que no están asignados a ningún sitio siguen siendo accesibles desde todos los sitios.
-
Importar puntos de conexión
Para importar puntos de conexión:
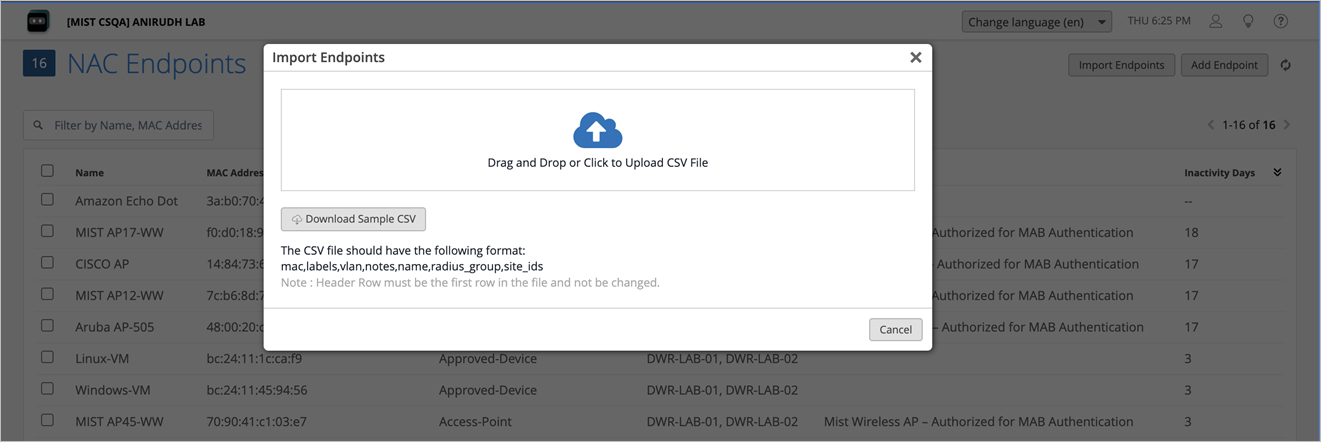
- Haga clic en Importar puntos de conexión en la esquina superior derecha de la página Punto de conexión de NAC.
-
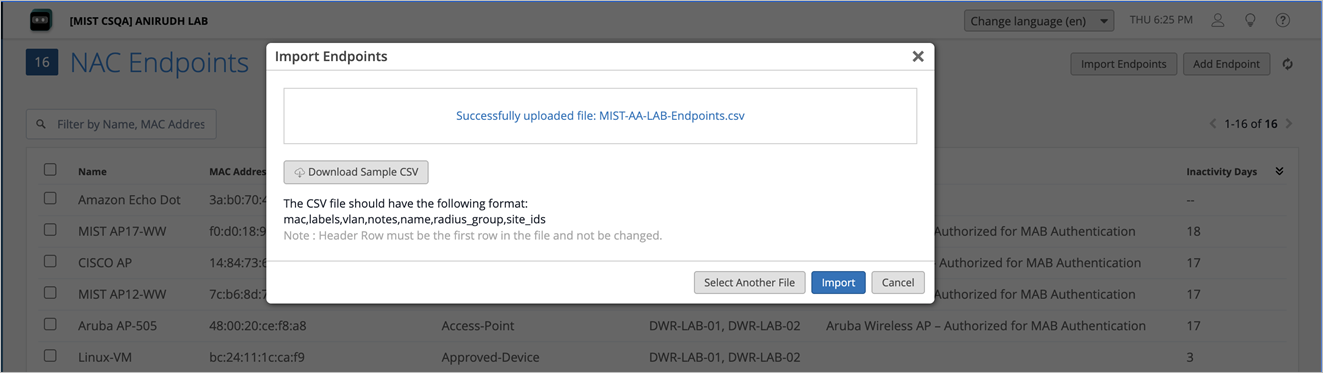
Cargue el archivo CSV en el portal mediante la opción Arrastrar y soltar o Haga clic para cargar archivo CSV . Puede hacer clic en Descargar CSV de muestra para descargar un archivo CSV de muestra con los encabezados y el formato correctos.
-
Haga clic en Importar.
Configurar etiquetas de políticas de autenticación
En el paso anterior, ha registrado un punto de conexión. Ahora, puede usar Etiqueta de cliente en los criterios de coincidencia de las reglas de la política de autenticación.
-
En el menú de la izquierda del portal de Juniper Mist, seleccione Organización > Acceso > Etiquetas de política de autenticación.
-
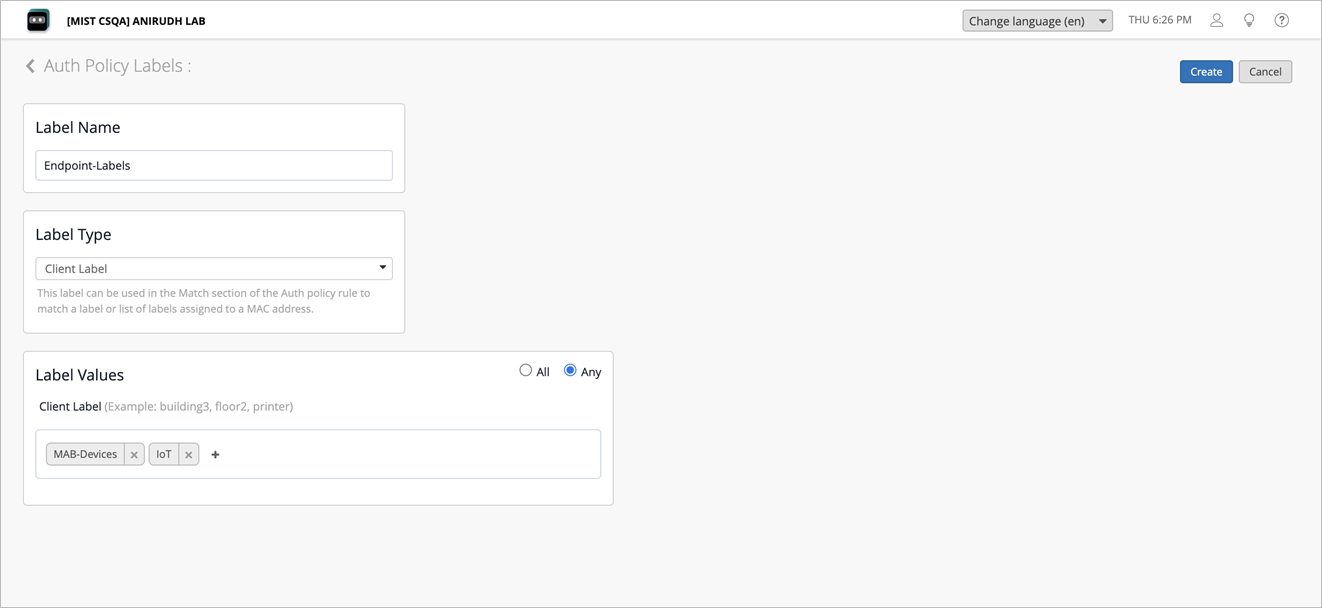
En la página Etiquetas de políticas de autenticación, haga clic en Agregar etiqueta e ingrese los detalles.
- Nombre de la etiqueta: introduzca el nombre de la etiqueta.
- Tipo de etiqueta: seleccione el tipo como Etiqueta de cliente.
- Valores de etiqueta: introduzca las etiquetas que asignó al agregar un nuevo punto de conexión NAC.
-
Haga clic en Crear.
-
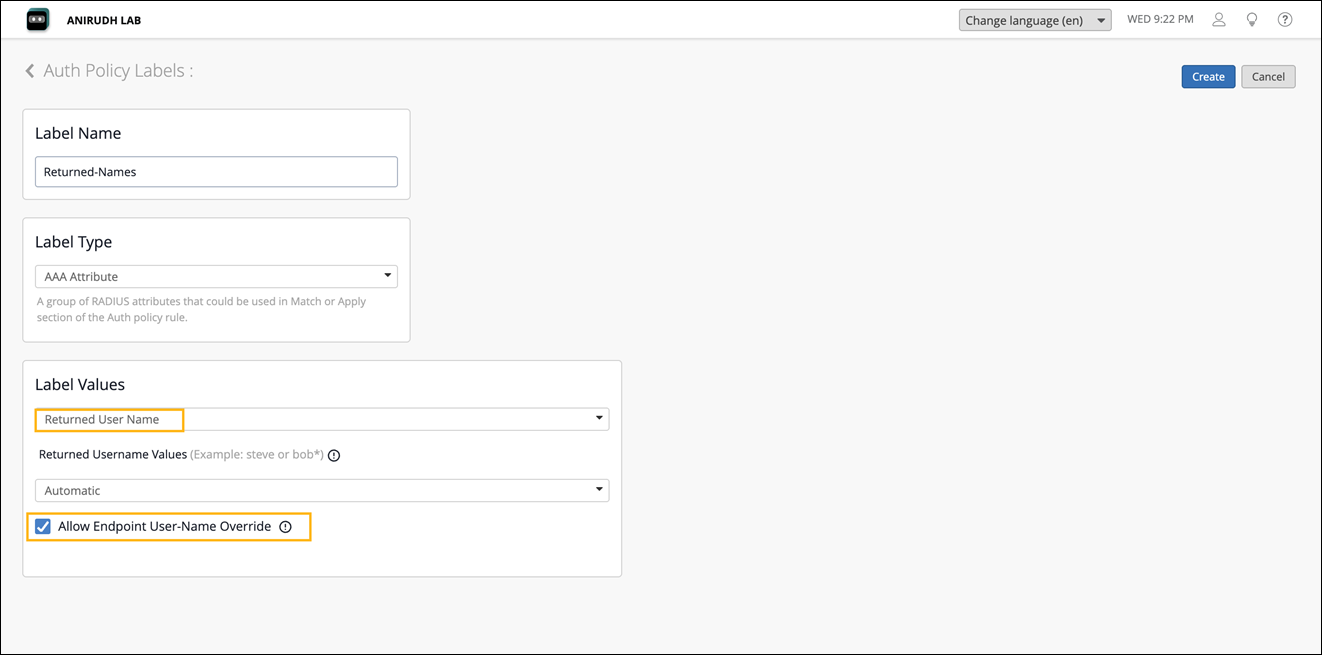
Cree una etiqueta con el valor Returned User Name de etiqueta y habilite Permitir anulación de nombre de usuario de punto de conexión para anular el nombre de usuario devuelto en RADIUS Access-Accept con el nombre de punto de conexión.
Configurar reglas de política de autenticación
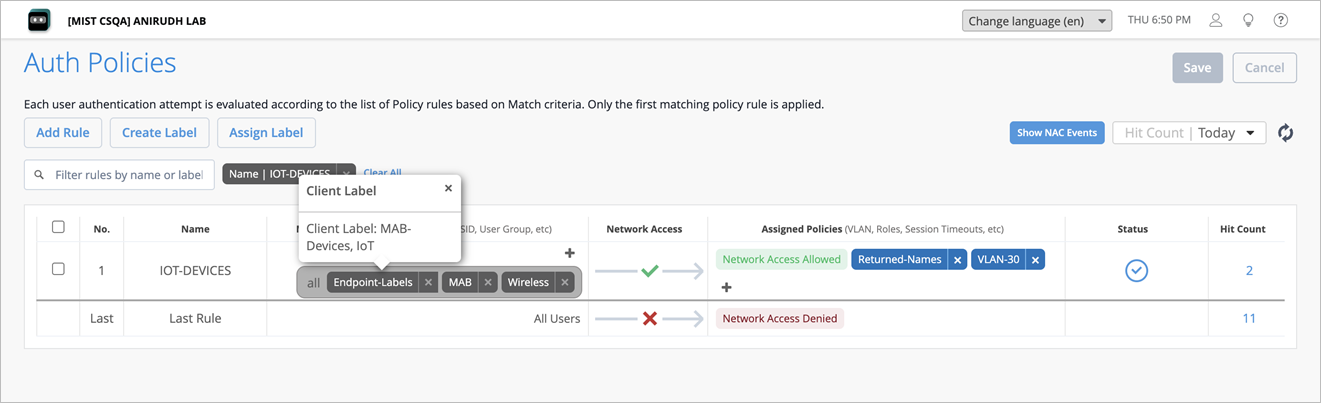
Vaya a Políticas de organización>acceso>autenticación. Haga clic en Agregar regla y asigne la etiqueta de cliente en los criterios de coincidencia de la regla de política de autenticación. En la sección políticas asignadas, agregue las etiquetas Nombre de usuario devuelto. Agregue también etiquetas de VLAN, función según sea necesario.
Conexión y verificación del cliente
Vaya a Monitorear>Niveles de servicio>Eventos>Cliente Wi-Fi para revisar conectividad del cliente y confirmar los atributos asignados en los eventos de NAC.
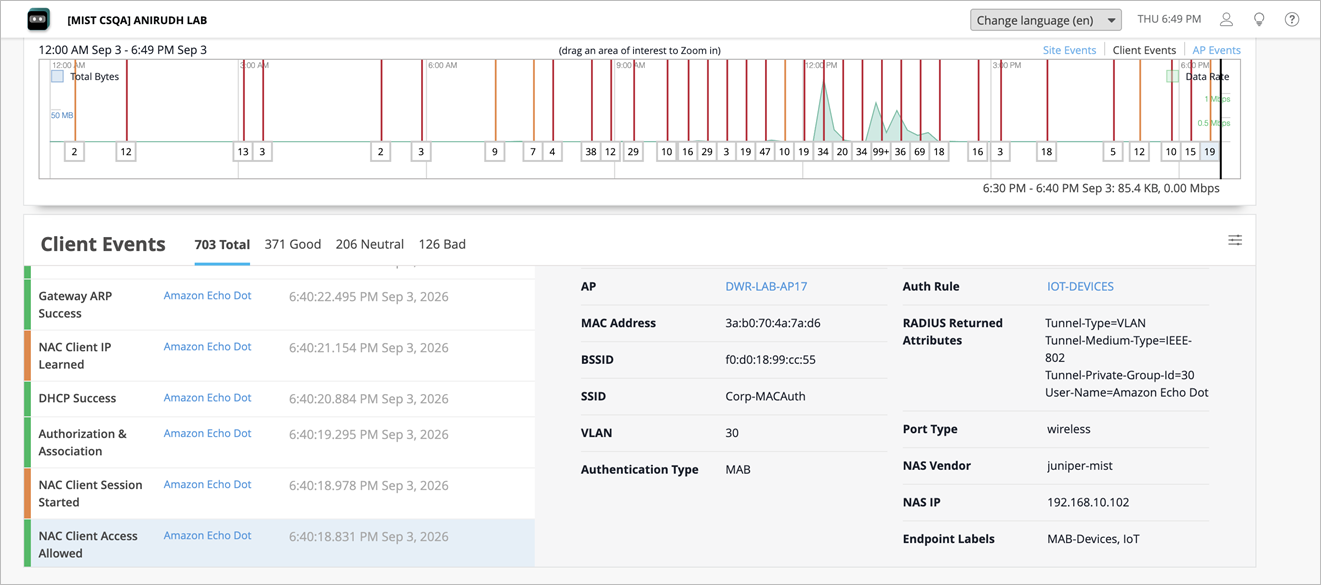
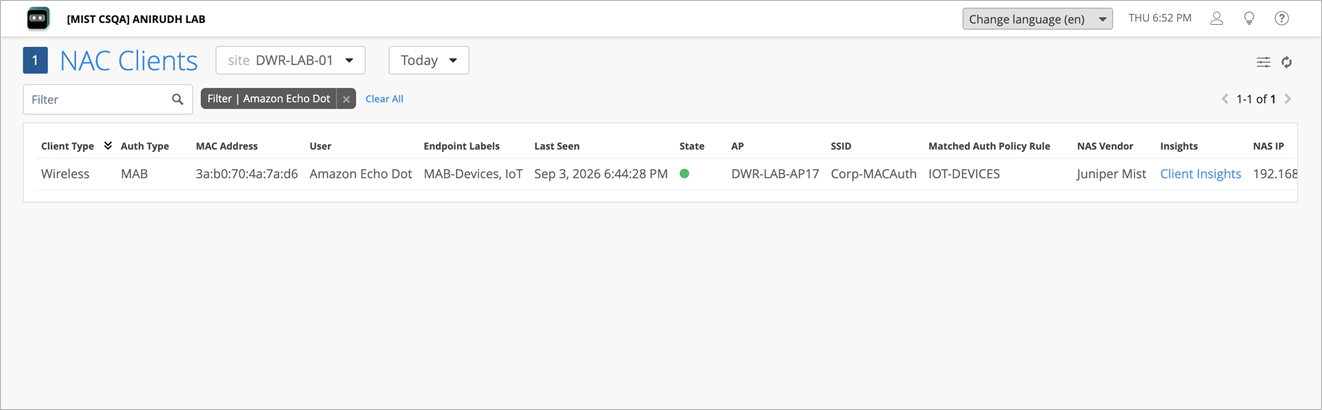
También puede utilizar la página Clientes de NAC para ver el estado de la conectividad del cliente junto con el nombre de usuario, la VLAN y el rol asignados.
Detección de puntos de conexión de NAC inactivos
Puede habilitar la detección de puntos de conexión inactivos a nivel de organización para identificar y marcar automáticamente los puntos de conexión que no se han visto en la red durante un período específico. Esto ayuda a mantener su base de datos de puntos finales precisa y actualizada.
Para configurar la detección de puntos de conexión de NAC inactivos:
-
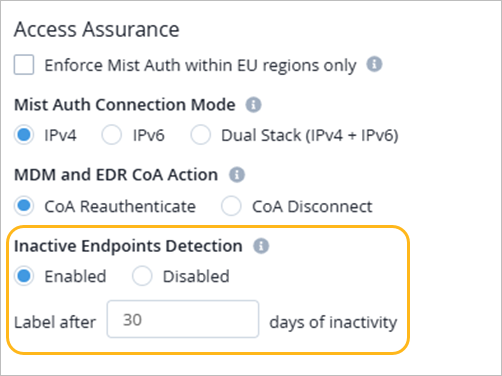
En el menú izquierdo del portal de Mist Juniper, seleccione Configuración > la organización y desplácese hacia abajo hasta la sección Access Assurance.
-
Active la opción Detección de puntos de conexión inactivos . Especifique el número de días después de los cuales un punto de conexión se considera inactivo en función de cuándo se vio por última vez en la red.
Puede configurar un valor entre 30 y 180 días; El valor predeterminado es de 90 días. Si un punto de conexión permanece inactivo durante más tiempo que el período de inactividad configurado, se le asigna automáticamente la etiqueta de cliente inactive_punto de conexión.
-
Haga clic en Guardar para aplicar los cambios.
La columna Días de inactividad de la página Puntos de conexión de NAC muestra el número de días que cada punto de conexión ha estado inactivo.