
EN ESTA PÁGINA
-
Descripción general del filtrado de URL de seguridad de contenido
-
Paso 4: Hacer referencia a un perfil de filtrado web en una política de seguridad de contenido
-
Paso 5: Asignar una política de seguridad de contenido a una política de seguridad
-
Paso 6: Verifique que las URL estén permitidas o bloqueadas desde el servidor
Permitir o bloquear sitios web mediante el filtrado web de seguridad de contenido integrada de J-Web
Obtenga información sobre el filtrado web y cómo filtrar direcciones URL en firewalls de la serie SRX habilitados para la seguridad de contenido mediante J-Web. El filtrado web le ayuda a permitir o bloquear el acceso a la Web y a supervisar el tráfico de red.
Descripción general del filtrado de URL de seguridad de contenido
Hoy en día, la mayoría de nosotros pasamos una cantidad de tiempo en la Web. Navegamos por nuestros sitios favoritos, seguimos enlaces interesantes que se nos envían por correo electrónico y utilizamos una variedad de aplicaciones basadas en la web para nuestra red de oficinas. Este mayor uso de la red nos ayuda tanto personal como profesionalmente". Sin embargo, también expone a la organización a una serie de riesgos empresariales y de seguridad, como la posible pérdida de datos, la falta de cumplimiento y amenazas como el malware, los virus, etc. En este entorno de mayor riesgo, es aconsejable que las empresas implementen filtros web o de URL para controlar las amenazas de red. Puede usar un filtro web o de URL para categorizar sitios web en Internet y permitir o bloquear el acceso de los usuarios.
A continuación, se muestra un ejemplo de una situación típica en la que un usuario de la red de la oficina tiene acceso bloqueado a un sitio web:
En el navegador web, el usuario escribe www.game.co.uk, un sitio de juegos popular. El usuario recibe un mensaje como Access Denied o The Website is blocked. La visualización de dicho mensaje significa que su organización ha insertado un filtro para los sitios web de juegos y no puede acceder al sitio desde su lugar de trabajo.
El Administrador de dispositivos de Juniper Web (J-Web) admite el filtrado web de seguridad de contenido en firewalls de la serie SRX.
A partir de Junos OS 22.2R1:
-
En la GUI de J-Web, el término UTM se sustituye por Seguridad de contenido.
-
En los comandos de la CLI de Junos, seguimos usando el término heredado UTM para la seguridad del contenido.
En J-Web, un perfil de filtrado web define un conjunto de permisos y acciones basados en conexiones web predefinidas por categorías de sitios web. También puede crear categorías de URL personalizadas y listas de patrones de URL para un perfil de filtrado web.
No puede inspeccionar las direcciones URL de los correos electrónicos mediante el filtrado web de seguridad de contenido de J-Web.
Beneficios del filtrado web de seguridad de contenido
-
Filtrado web local:
-
No requiere licencia.
-
Le permite definir sus propias listas de sitios permitidos (lista de permitidos) o sitios bloqueados (lista de bloqueo) para los que desea aplicar una política.
-
-
Filtrado web mejorado:
-
Es el método de filtrado integrado más potente e incluye una lista granular de categorías de URL, compatibilidad con Google Safe Search y un motor de reputación.
-
No requiere componentes de servidor adicionales.
-
Proporciona una puntuación de amenazas en tiempo real para cada URL.
-
Le permite redirigir a los usuarios desde una URL bloqueada a una URL definida por el usuario en lugar de simplemente impedir el acceso del usuario a la URL bloqueada.
-
-
Redireccionamiento del filtrado web:
-
Rastrea todas las consultas localmente, por lo que no necesita una conexión a Internet.
-
Usa las funciones de registro y generación de informes de una solución Websense independiente.
-
Flujo de trabajo de filtrado web
- Alcance
- Antes de empezar
- Topología
- Adelanto: pasos de filtrado web de seguridad de contenido de J-Web
Alcance
En este ejemplo, hará lo siguiente:
-
Cree sus propias listas de patrones de URL y categorías de URL personalizadas.
-
Cree un perfil de filtrado web con el tipo de motor local. Aquí puede definir sus propias categorías de URL, las cuales pueden ser sitios permitidos (lista de permitidos) o sitios bloqueados (lista de bloqueados) que se evalúan en el firewall de la serie SRX. Se deniegan todas las URL agregadas para sitios bloqueados, mientras que se permiten todas las URL agregadas para sitios permitidos.
-
Bloquee sitios web de juegos inapropiados y permita sitios web adecuados (por ejemplo, www.juniper.net).
-
Define un mensaje personalizado para mostrar cuando los usuarios intenten acceder a sitios web de juegos.
-
Aplique el perfil de filtrado web a una política de Seguridad de contenido.
-
Asigne la política de seguridad de contenido a una regla de política de seguridad.
El filtrado web y el filtrado de URL tienen el mismo significado. Usaremos el término filtrado web en nuestro ejemplo.
Antes de empezar
-
Suponemos que su dispositivo está configurado con la configuración básica. Si no es así, consulte Configurar el asistente de instalación.
-
No necesita una licencia para configurar el perfil de filtrado web si usa el tipo de motor local. Esto se debe a que será responsable de definir sus propias listas de patrones de URL y categorías de URL.
-
Necesita una licencia válida (wf_key_websense_ewf) si desea probar el tipo de motor mejorado de Juniper para el perfil de filtrado web. El filtrado web de redireccionamiento no necesita licencia.
-
Asegúrese de que el firewall de la serie SRX que usa en este ejemplo ejecute la versión 22.2R1 y posteriores de Junos OS.
Nota:A partir de Junos OS 22.2R1:
-
En la GUI de J-Web, el término Seguridad de contenido se reemplaza por Seguridad de contenido.
-
En los comandos de la CLI de Junos, seguimos usando el término heredado Seguridad de contenido para seguridad de contenido.
-
Topología
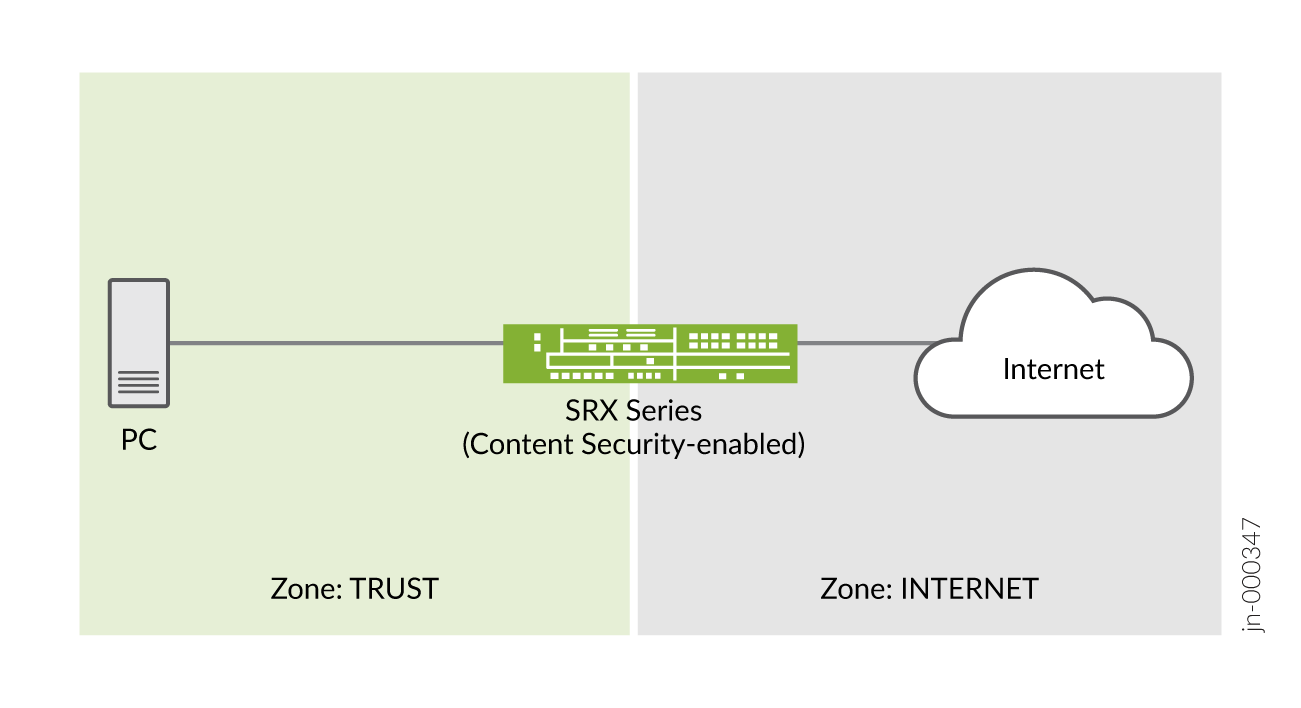
En esta topología, tenemos una PC conectada a un firewall de la serie SRX habilitado para la seguridad de contenido que tiene acceso a Internet. Usemos J-Web para filtrar las solicitudes HTTP/HTTPS enviadas a Internet mediante esta sencilla configuración.
Adelanto: pasos de filtrado web de seguridad de contenido de J-Web
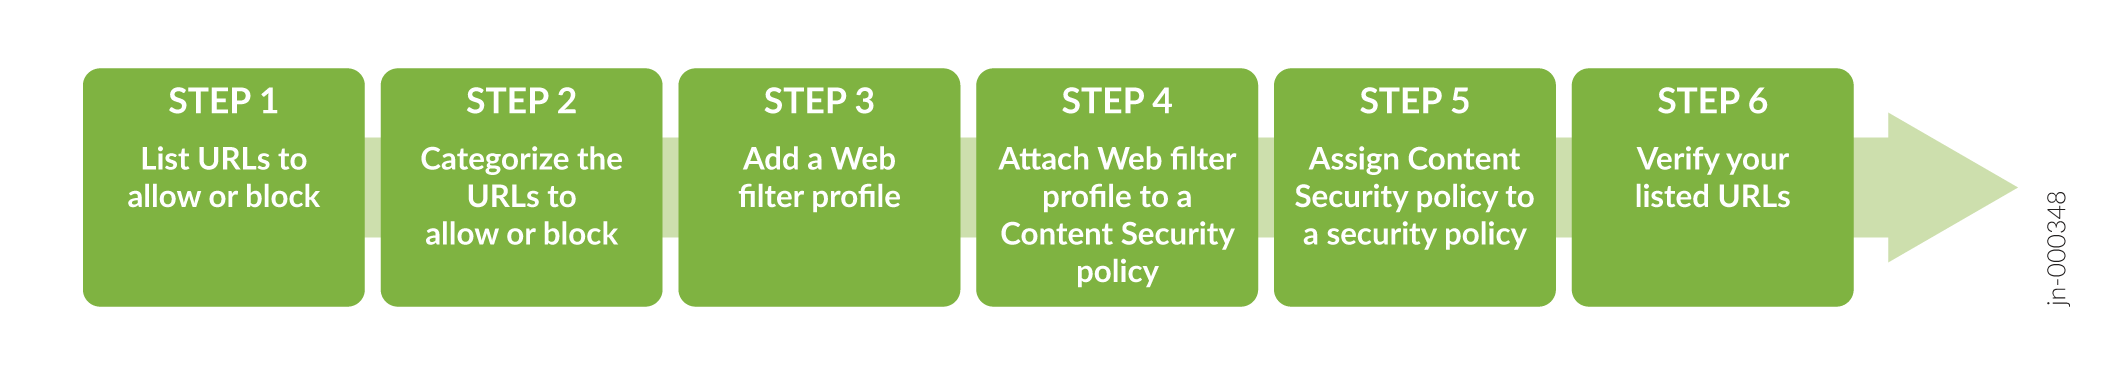
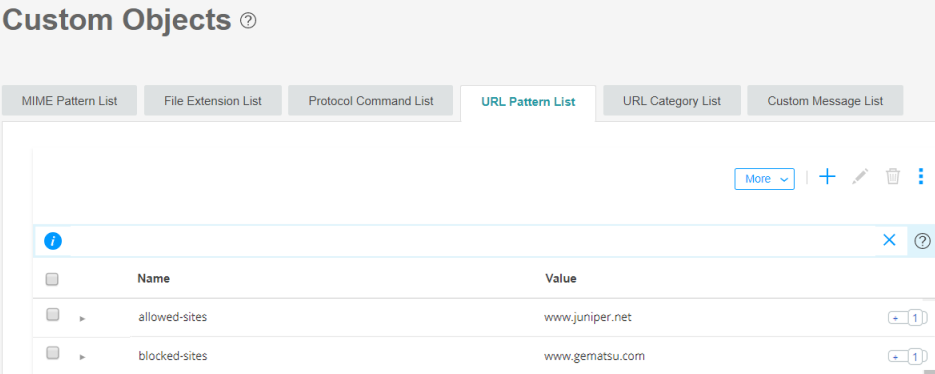
Paso 1: Enumere las URL que desea permitir o bloquear
En este paso, definimos objetos personalizados (URL y patrones) para manejar las URL que desea permitir o bloquear.
Usted está aquí (en la interfaz de usuario de J-Web): Seguridad servicios>contenido Seguridad>objetos personalizados.
Para enumerar las direcciones URL:
- Complete las tareas enumeradas en la columna Acción de la tabla siguiente:
Campo
Acción
Nombre
Escriba allowed-sites o blocked-sites.
Nota:Use una cadena que comience con una letra o un guión bajo y que consista en caracteres alfanuméricos y caracteres especiales como guiones y guiones bajos. La longitud máxima es de 29 caracteres.
Valor
-
Haga clic en + para agregar un valor de patrón de URL.
-
Escriba lo siguiente:
-
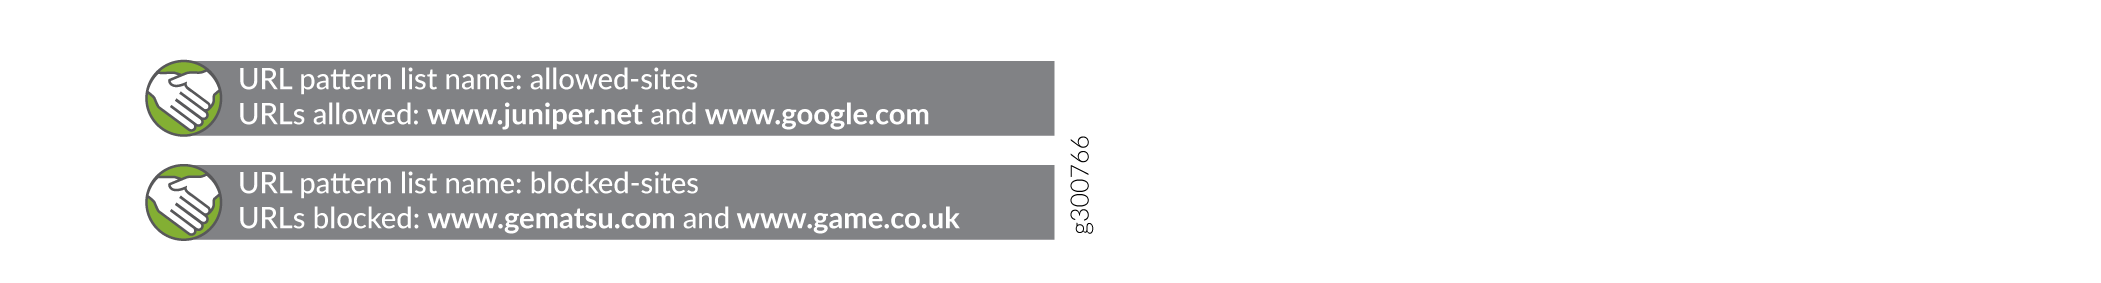
Para sitios permitidos—www.juniper.net y www.google.com
-
En el caso de sitios bloqueados,www.gematsu.com y www.game.co.uk
-
-
Haga clic en el icono
 de marca .
Figura 1: Agregar lista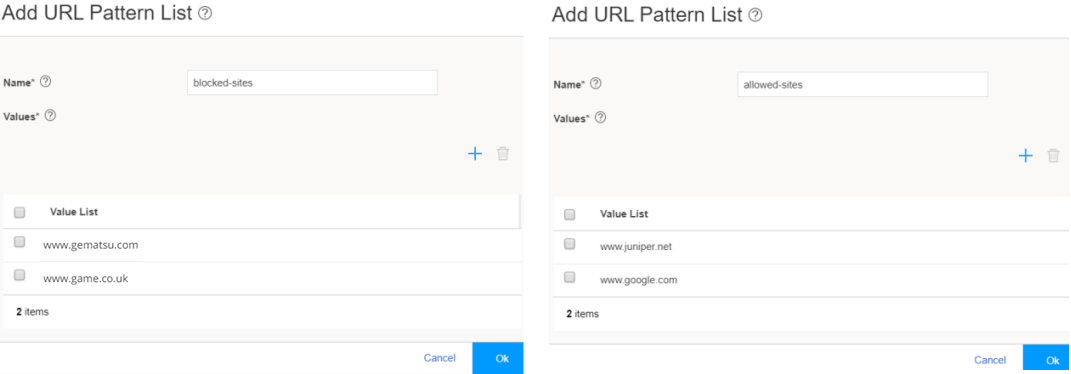 de patrones de URL
-
- Haga clic en Aceptar para guardar los cambios.
¡Buen trabajo! Este es el resultado de su configuración:
Paso 2: Clasifique las URL que desea permitir o bloquear
Ahora asignaremos los patrones de URL creados a las listas de categorías de URL. La lista de categorías define la acción asociada con las URL asociadas. Por ejemplo, la categoría de juegos de azar debe bloquearse.
Usted está aquí: Servicios Seguridad>Contenido Seguridad>Objetos personalizados.
Para categorizar las direcciones URL:
- Complete las tareas enumeradas en la columna Acción de la tabla siguiente:
Campo
Acción
Nombre
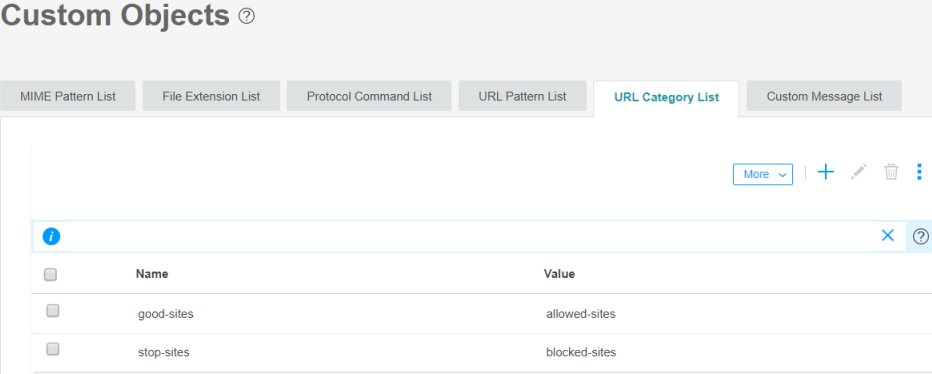
Escriba el nombre de la lista de categorías de URL como good-sites para el patrón de URL de sitios permitidos o stop-sites para el patrón de URL de sitios bloqueados.
Nota:Use una cadena que comience con una letra o un guión bajo y que consista en caracteres alfanuméricos y caracteres especiales como guiones y guiones bajos. La longitud máxima es de 59 caracteres.
Patrones de URL
-
Seleccione los valores del patrón de URL allowed-sites o blocked-sites en la columna Available para asociar los valores del patrón de URL a las categorías de URL good-sites o stop-sites, respectivamente.
-
Haga clic en la flecha derecha para mover los valores del patrón de URL a la columna Seleccionado.
Figura 2: Agregar lista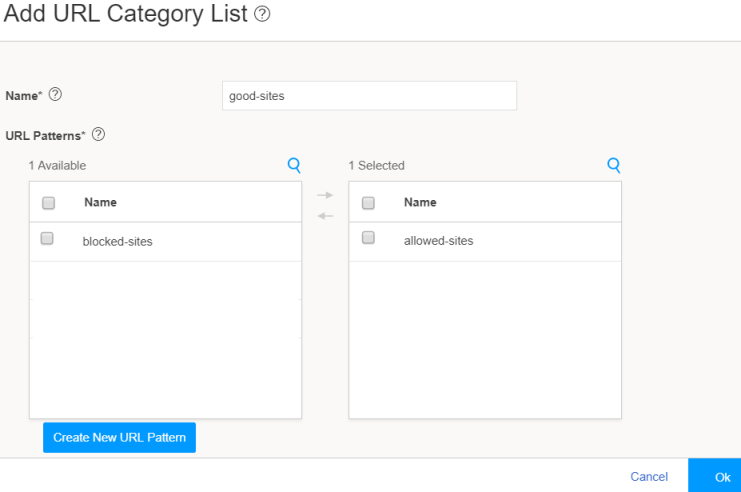 de categorías de URL
-
- Haga clic en Aceptar para guardar los cambios.
¡Buen trabajo! Este es el resultado de su configuración:
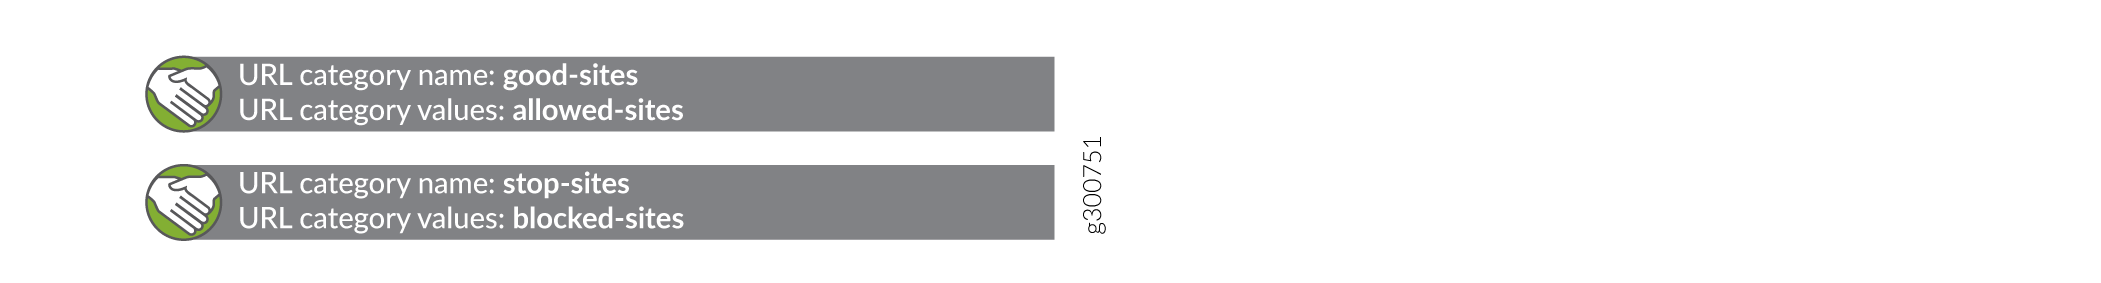
Paso 3: Agregar un perfil de filtrado web
Ahora, vinculemos los objetos URL creados (patrones y categorías) a un perfil de filtrado web de Seguridad de contenido. Esta asignación le permite establecer valores diferentes para su comportamiento de filtrado.
Usted está aquí: Servicios Seguridad>Contenido Seguridad>Perfiles de filtrado web.
Para crear un perfil de filtrado web:
- Complete las tareas enumeradas en la columna Acción de la tabla siguiente:
Campo
Acción
Generalidades Nombre
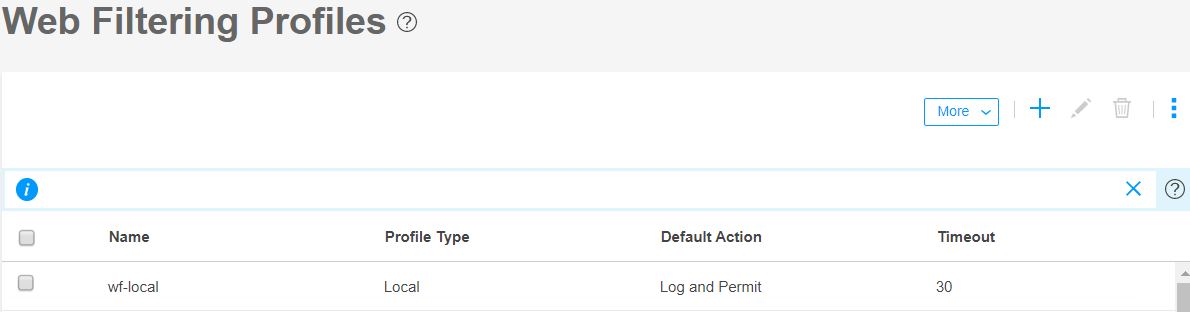
Escriba wf-local el perfil de filtrado web.
Nota:La longitud máxima es de 29 caracteres.
Tiempo de espera
Escriba 30 (en segundos) para esperar una respuesta del motor local.
El valor máximo es de 1800 segundos. El valor predeterminado es 15 segundos.
Tipo de motor
Seleccione el tipo de motor local para el filtrado web. Haga clic en Siguiente.
Nota:El valor predeterminado es Juniper mejorado.
Categorías de URL +
Haga clic en el icono agregar para abrir la ventana Seleccionar categorías de URL.
Seleccione las categorías de URL que desea aplicar a la lista
Seleccione sitios buenos o sitios de parada.
Acción
Seleccione Registro y permiso para la categoría de sitios buenos de la lista.
Seleccione Bloquear para la categoría de sitios de parada de la lista.
Figura 3: Crear perfil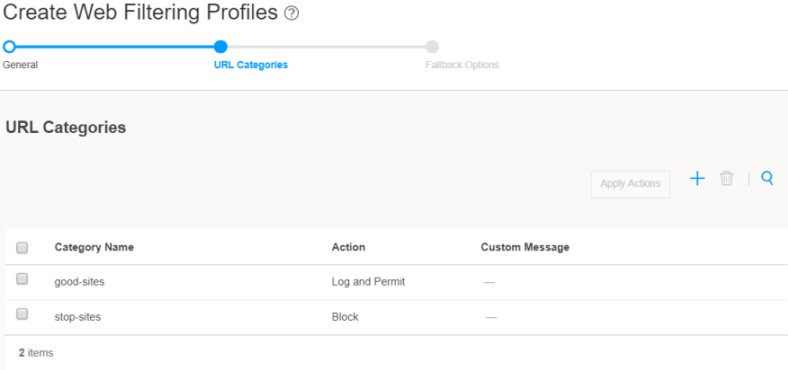 de filtrado web
- Haga clic en Finalizar. Revise el resumen de la configuración y haga clic en Aceptar para guardar los cambios.
¡Buen trabajo! Este es el resultado de su configuración:
Paso 4: Hacer referencia a un perfil de filtrado web en una política de seguridad de contenido
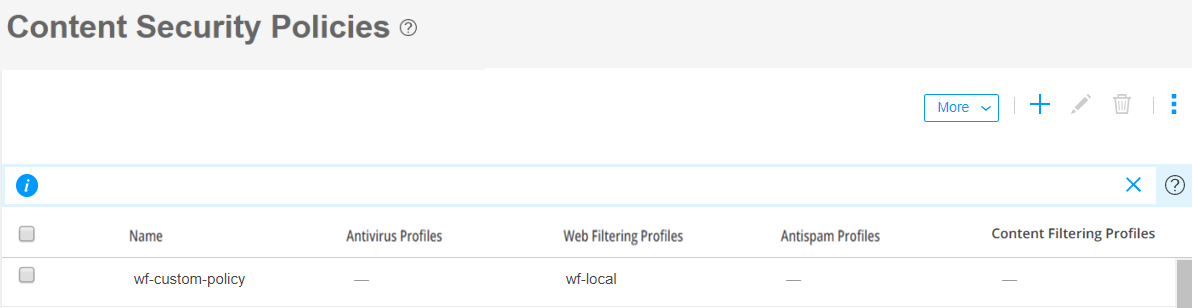
Ahora necesitamos asignar el perfil de filtrado web (wf-local) a una política de seguridad de contenido que se pueda aplicar a una política de seguridad.
Usted está aquí: Servicios Seguridad>Contenido Seguridad>Políticas de Seguridad de contenido.
Para crear una política de seguridad de contenido:
- Haga clic en Finalizar. Revise el resumen de la configuración y haga clic en Aceptar para guardar los cambios.
¡Ya casi está! Este es el resultado de su configuración:
- Haga clic en Aceptar para guardar los cambios.
¡Ya casi está! Este es el resultado de la configuración predeterminada de filtrado web de Content Seguridad.
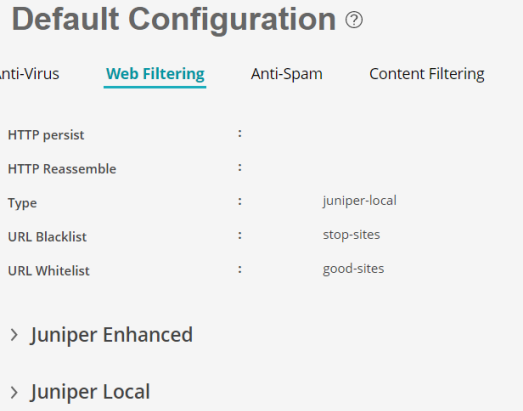
¡Buenas noticias! Terminó con la configuración del filtrado web de Seguridad de contenido.
Paso 5: Asignar una política de seguridad de contenido a una política de seguridad
Todavía no asignó la configuración de Seguridad de contenido a la política de seguridad de la zona CONFIANZA a la zona INTERNET. Las acciones de filtrado solo se realizan después de asignar la directiva de seguridad de contenido a las reglas de directiva de seguridad que actúan como criterios de coincidencia.
Cuando se permiten las reglas de la política de seguridad, el firewall de la serie SRX:
-
Intercepta una conexión HTTP/HTTPS y extrae cada URL (en la solicitud HTTP/HTTPS) o dirección IP.
Nota:Para una conexión HTTPS, se admite el filtrado web a través del proxy directo SSL.
-
Busca direcciones URL en la lista de bloqueos o de permitidos configurada por el usuario en Filtrado web (Seguridad Services>Content Seguridad>Configuración predeterminada). A continuación, si la URL está en el:
-
Lista de bloqueo configurada por el usuario, el dispositivo bloquea la URL.
-
El dispositivo configura la lista de permitidos por el usuario y permite la dirección URL.
-
-
Comprueba las categorías definidas por el usuario y bloquea o permite la URL en función de la acción especificada por el usuario para la categoría.
-
Permite o bloquea la dirección URL (si una categoría no está configurada) en función de la acción predeterminada configurada en el perfil de filtrado web.
Usted está aquí: Políticas de Seguridad y Objetos>Seguridad Políticas.
Para crear reglas de política de seguridad para la política de seguridad de contenido:
- Haga clic en el icono de marca y, a continuación, haga clic en Guardar para guardar los cambios.
Nota:
Desplácese hacia atrás en la barra horizontal si los iconos de marca y cancelación en línea no están disponibles al crear una nueva regla.
¡Buen trabajo! Este es el resultado de su configuración:
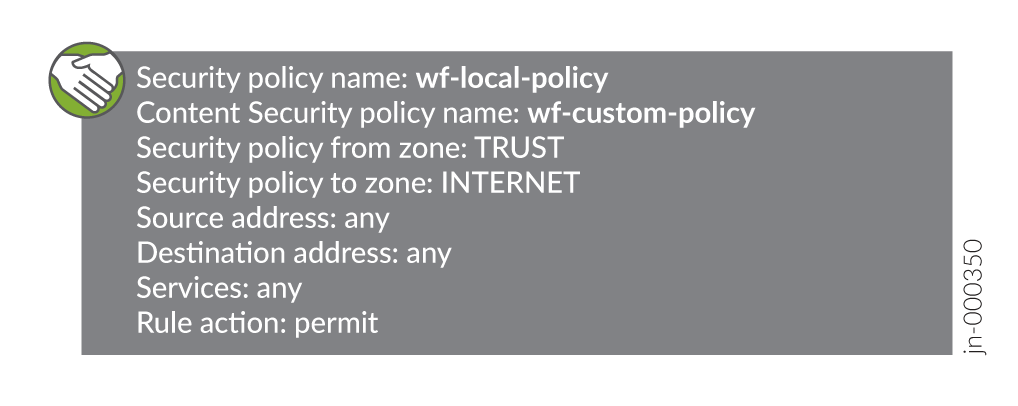
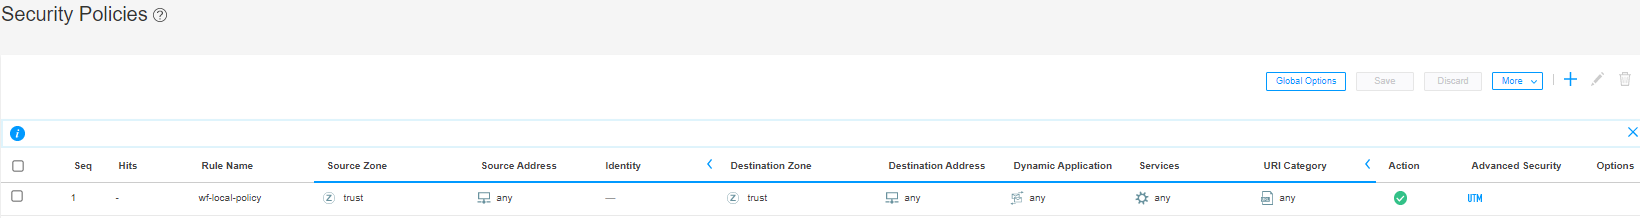
Paso 6: Verifique que las URL estén permitidas o bloqueadas desde el servidor
Comprobemos que nuestras configuraciones y política de seguridad funcionan bien con las URL definidas en la topología:
-
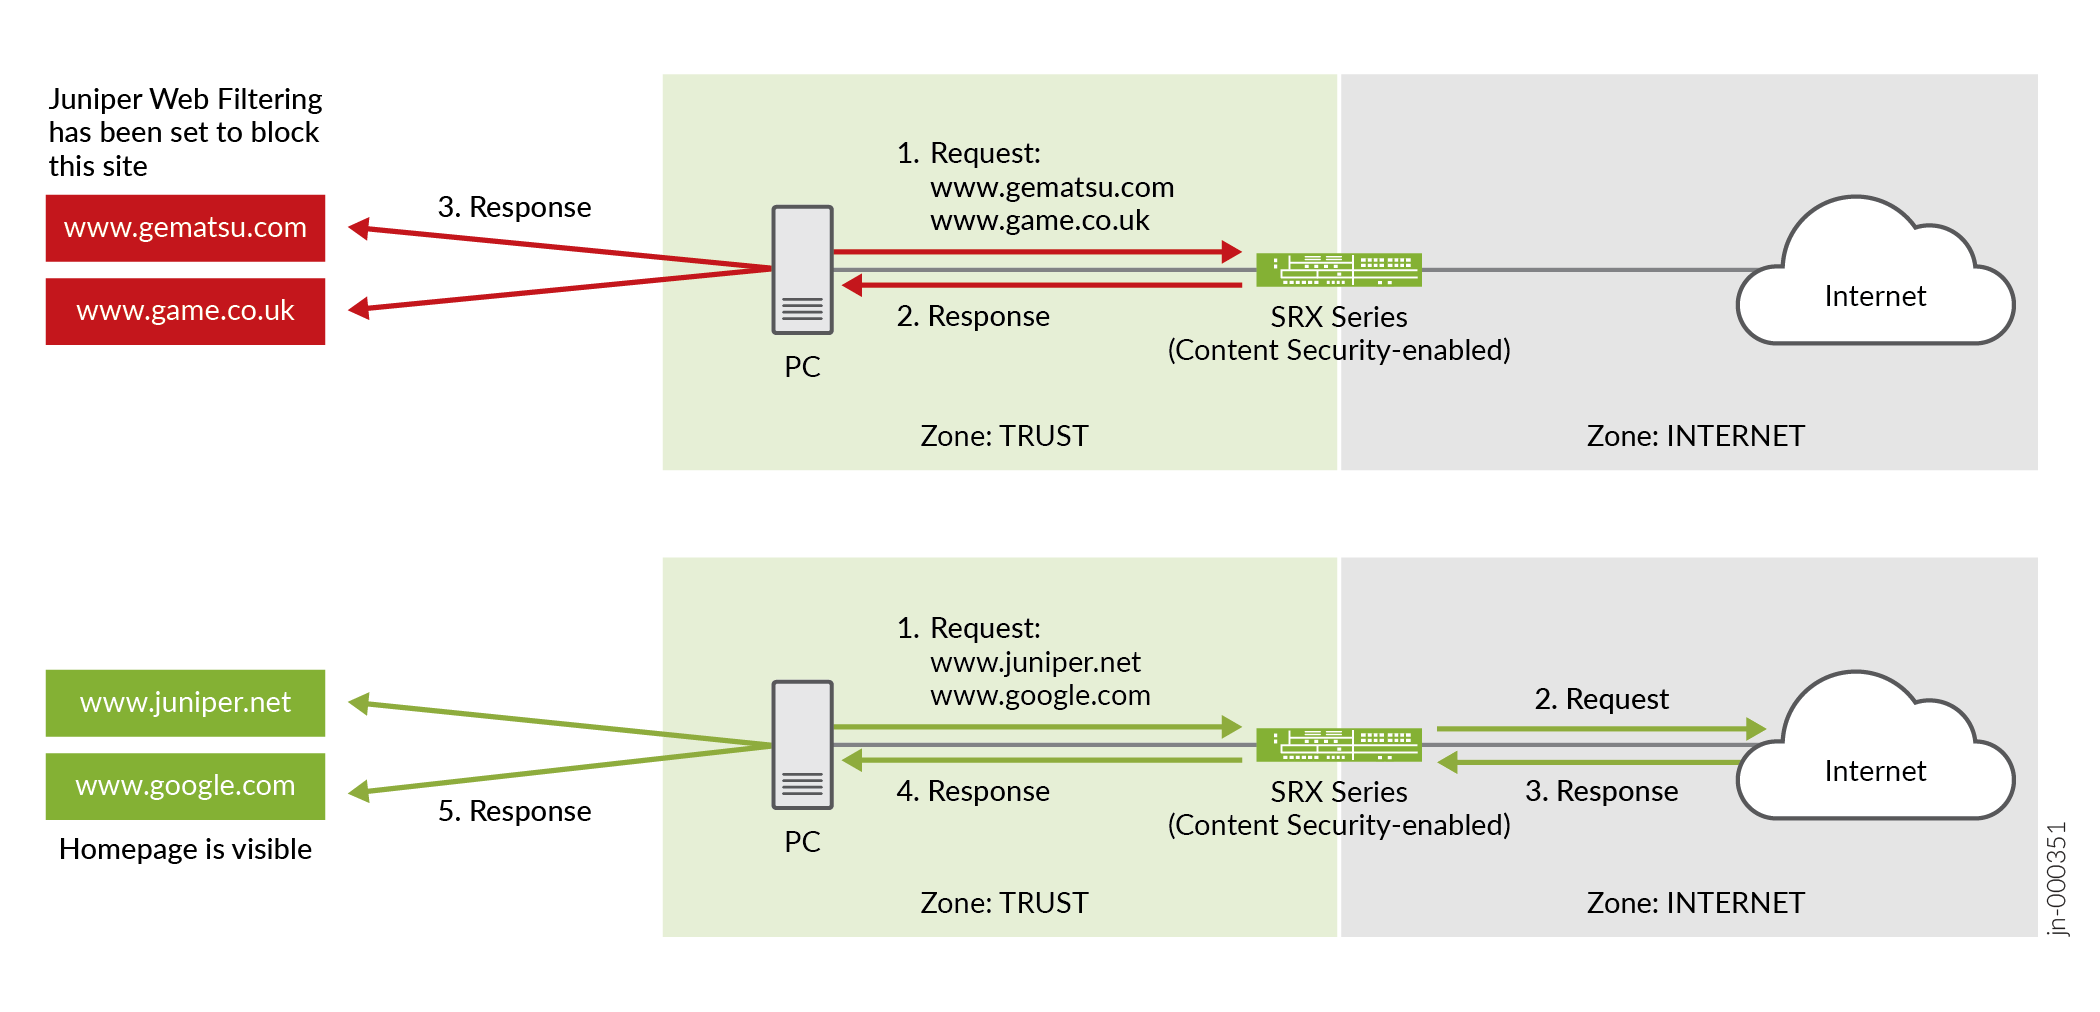
Si introduce www.gematsu.com y www.game.co.uk, el firewall de serie SRX debería bloquear las direcciones URL y enviar el mensaje de sitio bloqueado configurado.
Nota:La mayoría de los sitios usan HTTPS. El mensaje del sitio bloqueado solo se ve para los sitios HTTP. Para HTTPS, puede esperar un mensaje de error de conexión segura fallida, como
An error occurred during a connection to <blocked-siteurl> PR_CONNECT_RESET_ERROR. -
Si ingresa www.juniper.net y www.google.com, el firewall de serie SRX debería permitir las URL con su página de inicio mostrada.
¿Qué sigue?
| ¿Qué hacer? |
¿Dónde? |
|---|---|
| Monitoree la información y estadísticas de filtrado web de la seguridad del contenido. |
En J-Web, vaya a Monitorear>Seguridad servicios>contenido Seguridad>filtrado web. |
| Genere y vea informes sobre URL permitidas y bloqueadas. |
En J-Web, vaya a Informes. Genere informes para los informes de evaluación de amenazas y las aplicaciones más bloqueadas a través de registros de filtros web. |
| Obtén más información sobre las funciones de Seguridad de contenido. |
Prueba de salida de configuración
En esta sección, presentamos ejemplos de configuraciones que permiten y bloquean los sitios web definidos en este ejemplo.
Puede configurar las siguientes configuraciones de Seguridad de contenido en el [edit security utm] nivel jerárquico.
Creación de objetos personalizados:
custom-objects {
    url-pattern {
        blocked-sites {
            value [ http://*.gematsu..com http://*.game.co.uk];
        }
        allowed-sites {
            value [ http://*.juniper.net http://*.google.com];
        }
    }
    custom-url-category {
         good-sites {
             value allowed-sites;
         }
         stop-sites {
             value blocked-sites;
         }
     }
 }
Creación del perfil de filtrado web:
default-configuration {
             web-filtering {
                 url-whitelist good-sites;
                 url-blacklist stop-sites;
                 type juniper-local;
                 juniper-local {
                     default block;
                     custom-block-message "Juniper Web Filtering has been set to block this site.";
                     fallback-settings {
                         default log-and-permit;
                         server-connectivity log-and-permit;
                         timeout log-and-permit;
                         too-many-requests log-and-permit;
                      }
                 }
             }
         }
feature-profile {
        web-filtering {
            juniper-local {
                profile wf-local {
                    category {
                    stop-sites {
                        action  block;
                        }
                    good-sites {
                        action log-and-permit;
                    }
                    }
                    timeout 30;
                }
            }
        }
    }
Creación de la política de seguridad de contenido:
utm-policy wf-custom-policy {
    web-filtering {
        http-profile wf-local;
    }
}
Las reglas de la política de seguridad se configuran en el [edit security policies] nivel jerárquico.
Crear reglas para una política de seguridad:
from-zone trust to-zone internet {
    policy wf-local-policy {
        match {
            source-address any;
            destination-address any;
            application any;
        }
        then {
            permit {
                application-services {
                    utm-policy wf-custom-policy;
                }
            }
        }
    }
}