
Configuración de VSTP
El protocolo de árbol de expansión virtual funciona con VLAN que requieren compatibilidad de dispositivos.
Descripción de VSTP
Cuando use VSTP, se recomienda habilitar VSTP en todas las VLAN que puedan recibir unidades de datos de protocolo de puente VSTP (BPDU).
Beneficios de VSTP
VSTP tiene las siguientes ventajas:
-
Conecta dispositivos que no forman parte de la red
-
VSTP y RSTP son los únicos protocolos de árbol de expansión que se pueden configurar simultáneamente en un dispositivo.
Restricciones de VSTP
VSTP tiene las siguientes restricciones:
-
Los dispositivos que ejecutan software de capa 2 de próxima generación (L2NG) admiten 510 VLAN en VSTP.
-
Los firewalls de la serie SRX solo admiten STP, RSTP y MSTP; VSTP no es compatible.
-
En dispositivos que no admiten Enhanced Layer 2 Software (ELS), VSTP puede admitir hasta 253 VLAN.
Usos recomendados de VSTP
Puede usar dispositivos de Juniper Networks con VSTP, que mantiene una instancia de árbol de expansión independiente por VLAN. Un árbol de expansión por VLAN permite un equilibrio de carga detalle, pero requiere más procesamiento de CPU BPDU a medida que aumenta la cantidad de VLAN. Los dispositivos de Juniper Networks solo interoperan con PVST+ y Rapid-PVST+. Para obtener más información, consulte Convergencia de VSTP y RPVST+ en native-vlan 1 para conmutadores EX .
Recomendamos que habilite VSTP y RSTP en la interfaz de la serie EX o la serie QFX.
VSTP y RSTP son los únicos protocolos de árbol de expansión que se pueden configurar simultáneamente en un dispositivo. La cantidad máxima de VLAN que puede admitir VSTP en un conmutador depende de si está utilizando Junos OS para conmutadores serie EX y serie QFX compatibles con el estilo de configuración Enhanced Layer 2 Software (ELS) o Junos OS que no admite ELS. Para obtener detalles de ELS, consulte Uso de la CLI de Enhanced Layer 2 Software. Para VLAN adicionales, utilice RSTP.
La cantidad máxima de VLAN admitidas por VSTP en un conmutador depende de si está utilizando Junos OS para conmutadores serie EX y serie QFX compatibles con el estilo de configuración Enhanced Layer 2 Software (ELS) o Junos OS que no admite ELS.
Ver también
Configuraciones globales y específicas de VSTP para conmutadores
Los dispositivos de Juniper Networks proporcionan prevención de bucle de capa 2 mediante el protocolo de árbol de expansión (STP), el protocolo de árbol de expansión rápida (RSTP), el protocolo de árbol de expansión múltiple (MSTP) y el protocolo de árbol de expansión VLAN (VSTP). La configuración predeterminada de fábrica para los dispositivos compatibles con ELS utiliza RSTP. En este tema se describen las opciones para configurar VSTP en dispositivos compatibles con ELS.
Cuando configure VSTP, se recomienda habilitar VSTP en todas las VLAN que puedan recibir unidades de datos de protocolo de puente VSTP (BPDU).
- ¿Dónde puedo configurar VSTP?
- Comandos VSTP para configurar todas las interfaces
- Comandos VSTP para configurar interfaces específicas
- Comandos VSTP para deshabilitar interfaces
¿Dónde puedo configurar VSTP?
Puede configurar VSTP a nivel global:
-
Para todas las interfaces del conmutador
-
Para todas las interfaces de todas las VLAN
-
Para todas las interfaces de una VLAN especificada
-
Para todas las interfaces de un grupo VLAN especificado
set protocols vstp vlan vlan-id especificar interfaces explícitamente, VSTP funciona en todas las interfaces que pertenecen a la VLAN. Sin embargo, el comando muestra el estado de la interfaz y la información de show spanning-tree interface funciones solo para las interfaces que se configuran explícitamente en la configuración VSTP. Para mostrar información del árbol de expansión a nivel de interfaz:
-
Para una interfaz específica:
set protocols vstp interface interface-name -
Para todas las interfaces con una VLAN específica:
set protocols vstp vlan vlan-id interface all
Puede configurar o deshabilitar VSTP para interfaces específicas:
-
Para una interfaz específica en el conmutador
-
Para una interfaz específica dentro de todas las VLAN
-
Para una interfaz específica dentro de una VLAN especificada
-
Para una interfaz específica dentro de un grupo VLAN especificado
-
Si configura VSTP en una interfaz tanto a nivel global como específico, la configuración de interfaz que se define en el nivel específico de VLAN anula la configuración de interfaz que se define a nivel global.
-
Si especifica que VSTP se configurará en una interfaz que no está configurada para pertenecer a la VLAN (o VLAN), se mostrará un mensaje de error.
-
Si se necesita STP en todas las VLAN y las VLAN configuradas en el sistema son mayores que el máximo de VLAN permitidas para VSTP, debe usar RSTP en lugar de VSTP.
Comandos VSTP para configurar todas las interfaces
Comando para configurar VSTP en una interfaz individual en un conmutador:
[edit protocols vstp]
user@switch@ set interface interface-name
Comando para configurar todas las interfaces VSTP en un conmutador:
[edit protocols vstp]
user@switch# set interface all
Comando para configurar todas las interfaces VSTP para todas las VLAN:
Cuando ejecute el set protocols vstp vlan all interface all comando, es posible que no reciba un mensaje de error cuando haya superado el límite de 5119 vports.
[edit protocols vstp]
user@switch# set vlan all interface all
Comando para configurar todas las interfaces VSTP en una VLAN especificada:
[edit protocols vstp]
user@switch# set vlan (vlan-id  |vlan-range |open-set-of-values)  interface all interface all
Cuando configure VSTP con el set protocol vstp vlan vlan-id interface interface-name comando, se excluye la VLAN nombrada default . Debe configurar manualmente una VLAN con el nombre default para ejecutar VSTP.
Comando para configurar todas las interfaces VSTP dentro de un grupo VLAN especificado:
[edit protocols vstp]
user@switch# set vlan-group vlan-group-name vlan (vlan-id  |vlan-range |open-set-of-values)  interface all
Comandos VSTP para configurar interfaces específicas
Comando para configurar una interfaz específica en un conmutador:
[edit protocols vstp]
user@switch# set interface interface-name
Comando para configurar una interfaz específica en todas las VLAN:
[edit protocols vstp]
user@switch# set vlan all interface interface-name
Asegúrese de que la interfaz sea miembro de todas las VLAN antes de agregar la interfaz a la configuración VSTP. Si la interfaz no es miembro de todas las VLAN, se producirá un error en esta configuración VSTP cuando intente confirmarla.
Comando para configurar una interfaz específica dentro de una VLAN específica:
[edit protocols vstp]
user@switch# set vlan vlan-id-or-vlan-range interface interface-name
Comando para configurar una interfaz específica dentro de un grupo VLAN específico:
[edit protocols vstp]
user@switch# set vlan-group vlan-group-name vlan (vlan-id  |vlan-range |open-set-of-values) interface interface-name
Comandos VSTP para deshabilitar interfaces
Comando para deshabilitar VSTP en una interfaz individual en un conmutador:
[edit protocols vstp]
user@switch@ set interface interface-name disable
Comando para deshabilitar VSTP en una interfaz específica dentro de una VLAN específica en un conmutador:
[edit protocols vstp]
user@switch@ set vlan vlan-id  interface interface-name disable
Comando para deshabilitar una interfaz VSTP específica en todas las VLAN del conmutador:
[edit protocols vstp]
user@switch@ set vlan all interface interface-name disable
Comando para deshabilitar una interfaz VSTP específica dentro de un grupo VLAN específico:
[edit protocols vstp]
user@switch@ set vlan-group group group-name vlan (vlan-id  |vlan-range | open-set-of-values) interface interface-name disable
No puede deshabilitar los parámetros de VLAN VSTP para todas las interfaces VSTP.
Ejemplo: Configuración de VSTP en un puerto de troncalización con tráfico etiquetado
En las redes de puente de proveedor 802.1ad (VLAN apiladas), los puertos de acceso con una sola etiqueta y los puertos de troncalización con doble etiqueta pueden coexistir en un único contexto de árbol de expansión. En este modo, el protocolo de árbol de expansión VLAN (VSTP) puede enviar y recibir unidades de datos de protocolo de puente (BPDU) de protocolo de árbol de expansión rápida (RSTP) sin etiqueta en interfaces de Gigabit Ethernet (ge), 10 Gigabit Ethernet (xe) y Ethernet agregadas (ae). Las BPDU RSTP sin etiqueta interoperan con BPDU VSTP etiquetadas enviadas a través de los puertos de troncalización con doble etiqueta.
El doble etiquetado puede ser útil para los proveedores de servicios de Internet, ya que les permite usar VLAN internamente mientras mezclan el tráfico de los clientes que ya están etiquetados como VLAN.
En este ejemplo, se muestra cómo configurar el VSTP para enviar y recibir unidades de datos de protocolo de puente (BPDU) de protocolo de árbol de expansión rápida (RSTP) estándar sin etiquetar en troncales de acceso que interoperan con BPDU VSTP etiquetadas enviadas a través de los puertos de troncalización con doble etiqueta.
Requisitos
En este ejemplo, se utilizan los siguientes componentes de hardware y software:
-
Dos dispositivos CE (enrutadores de la serie MX con tarjetas DPCE o MPC)
-
Dos dispositivos PE (enrutadores de la serie MX con tarjetas DPCE o MPC)
-
Junos OS versión 12.3 o posterior que se ejecuta en los dispositivos PE
Descripción general
En este ejemplo, se muestra cómo configurar VSTP en un puerto de troncalización con tráfico etiquetado.
Topología
En la figura 1 , se muestra un ejemplo de topología en la que dos puentes de borde de cliente (CE) tienen conexión doble a dos dispositivos perimetrales de proveedor (PE). Todos los vínculos de PE-CE son troncales con etiqueta única que utilizan las C-VLAN del 1 al 100. El vínculo principal entre los dispositivos PE1 y PE2 es una troncal con doble etiqueta que transporta tráfico desde ambos dispositivos CE mediante las S-VLAN 100 y 200 para distinguir el tráfico CE.
Se crean dos instancias de VSTP en los dispositivos PE, una para cada S-VLAN. Los dispositivos CE ejecutan el RSTP estándar. Los dispositivos PE ejecutan VSTP en el vínculo principal mientras envían BPDU RSTP estándar sin etiquetar hacia los dispositivos CE.
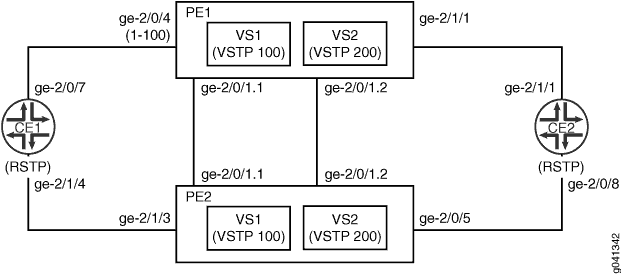 etiquetado
Configuración
Configuración rápida de CLI
Para configurar rápidamente este ejemplo, copie los siguientes comandos, péguelos en un archivo de texto, elimine los saltos de línea, cambie los detalles necesarios para que coincidan con su configuración de red y, luego, copie y pegue los comandos en la CLI en el nivel jerárquico [edit] .
Dispositivo PE1
set interfaces ge-2/0/1 flexible-vlan-tagging
set interfaces ge-2/0/1 encapsulation flexible-ethernet-services
set interfaces ge-2/0/1 unit 1 vlan-id 100
set interfaces ge-2/0/1 unit 1 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/1 unit 2 vlan-id 200
set interfaces ge-2/0/1 unit 2 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/4 encapsulation ethernet-vpls
set interfaces ge-2/0/4 unit 0 description to_CE1
set interfaces ge-2/0/4 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/4 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/1 unit 0 description to_CE2
set interfaces ge-2/1/1 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
set routing-instances vs1 instance-type virtual-switch
set routing-instances vs1 interface ge-2/0/1.1
set routing-instances vs1 interface ge-2/0/4.0
set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/1
set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/4 access-trunk
set routing-instances vs1 bridge-domains bd vlan-id-list 1-100
set routing-instances vs2 instance-type virtual-switch
set routing-instances vs2 interface ge-2/0/1.2
set routing-instances vs2 interface ge-2/1/1.0
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/1
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/1/1 access-trunk
set routing-instances vs2 bridge-domains bd vlan-id-list 1-100
Dispositivo PE2
set interfaces ge-2/0/1 flexible-vlan-tagging
set interfaces ge-2/0/1 encapsulation flexible-ethernet-services
set interfaces ge-2/0/1 unit 1 vlan-id 100
set interfaces ge-2/0/1 unit 1 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/1 unit 2 vlan-id 200
set interfaces ge-2/0/1 unit 2 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/1/3 description to_CE1
set interfaces ge-2/1/3 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/3 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/0/5 description to_CE2
set interfaces ge-2/0/5 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/5 unit 0 family bridge vlan-id-list 1-100
 set routing-instances vs1 instance-type virtual-switch
 set routing-instances vs1 interface ge-2/0/1.1
 set routing-instances vs1 interface ge-2/1/3.0
 set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/1
 set routing-instances vs1 protocols vstp vlan 100 interface ge-2/1/3 access-trunk
 set routing-instances vs1 bridge-domains bd vlan-id-list 1-100
set routing-instances vs2 instance-type virtual-switch
set routing-instances vs2 interface ge-2/0/1.2
set routing-instances vs2 interface ge-2/0/5.0
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/1
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/5 access-trunk
set routing-instances vs2 bridge-domains bd vlan-id-list 1-100
Dispositivo CE1
set interfaces ge-2/0/7 unit 0 description to_PE1
set interfaces ge-2/0/7 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/7 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/4 unit 0 description to_PE2
set interfaces ge-2/1/4 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/4 unit 0 family bridge vlan-id-list 1-100
set protocols rstp interface ge-2/0/7
set protocols rstp interface ge-2/1/4
set bridge-domains bd vlan-id-list 1-100
Dispositivo CE2
set interfaces ge-2/0/8 unit 0 description to_PE2
set interfaces ge-2/0/8 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/8 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/1 unit 0 description to_PE1
set interfaces ge-2/1/1 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
set protocols rstp interface ge-2/0/8
set protocols rstp interface ge-2/1/1
set bridge-domains bd vlan-id-list 1-100
Configuración de PE1, PE2, CE1 y CE2
- Procedimiento paso a paso
- Procedimiento paso a paso
- Procedimiento paso a paso
- Procedimiento paso a paso
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de CLI.
Para configurar el dispositivo PE1:
-
Configure las interfaces de red.
[edit interfaces]
user@PE1# set ge-2/0/1 flexible-vlan-tagging
user@PE1# set ge-2/0/1 encapsulation flexible-ethernet-services
user@PE1# set ge-2/0/1 unit 1 vlan-id 100
user@PE1# set ge-2/0/1 unit 1 family bridge interface-mode trunk
user@PE1# set ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
user@PE1# set ge-2/0/1 unit 2 vlan-id 200
user@PE1# set ge-2/0/1 unit 2 family bridge interface-mode trunk
user@PE1# set ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
user@PE1# set ge-2/0/4 encapsulation ethernet-vpls
user@PE1#set ge-2/0/4 unit 0 description to_CE1
user@PE1# set ge-2/0/4 unit 0 family bridge interface-mode trunk
user@PE1#set ge-2/0/4 unit 0 family bridge vlan-id-list 1-100
user@PE1# set ge-2/1/1 unit 0 description to_CE2
user@PE1# set ge-2/1/1 unit 0 family bridge interface-mode trunk
user@PE1# set ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
-
Configure las instancias de enrutamiento.
[edit routing-instances]
user@PE1# set vs1 instance-type virtual-switch
user@PE1# set vs1 interface ge-2/0/1.1
user@PE1# set vs1 interface ge-2/0/4.0
user@PE1# set vs1 protocols vstp vlan 100 interface ge-2/0/1
user@PE1# set vs1 protocols vstp vlan 100 interface ge-2/0/4 access-trunk
user@PE1# set vs1 bridge-domains bd vlan-id-list 1-100
user@PE1# set vs2 instance-type virtual-switch
user@PE1# set vs2 interface ge-2/0/1.2
user@PE1# set vs2 interface ge-2/1/1.0
user@PE1# set vs2 protocols vstp vlan 200 interface ge-2/0/1
user@PE1# set vs2 protocols vstp vlan 200 interface ge-2/1/1 access-trunk
user@PE1# set vs2 bridge-domains bd vlan-id-list 1-100
Procedimiento paso a paso
Para configurar el dispositivo PE2:
-
Configure las interfaces.
[edit interfaces]
user@PE2# set ge-2/0/1 flexible-vlan-tagging
user@PE2# set ge-2/0/1 encapsulation flexible-ethernet-services
user@PE2# set ge-2/0/1 unit 1 vlan-id 100
user@PE2# set ge-2/0/1 unit 1 family bridge interface-mode trunk
user@PE2# set ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
user@PE2# set ge-2/0/1 unit 2 vlan-id 200
user@PE2# set ge-2/0/1 unit 2 family bridge interface-mode trunk
user@PE2# set ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
user@PE2# set ge-2/1/3 description to_CE1
user@PE2# set ge-2/1/3 unit 0 family bridge interface-mode trunk
user@PE2# set ge-2/1/3 unit 0 family bridge vlan-id-list 1-100
user@PE2# set ge-2/0/5 description to_CE2
user@PE2# set ge-2/0/5 unit 0 family bridge interface-mode trunk
user@PE2# set ge-2/0/5 unit 0 family bridge vlan-id-list 1-100
-
Configure las instancias de enrutamiento.
[edit routing-instances]
user@PE2# set vs1 instance-type virtual-switch
user@PE2# set vs1 interface ge-2/0/1.1
user@PE2# set vs1 interface ge-2/1/3.0
user@PE2# set vs1 protocols vstp vlan 100 interface ge-2/0/1
user@PE2# set vs1 protocols vstp vlan 100 interface ge-2/1/3 access-trunk
user@PE2# set vs1 bridge-domains bd vlan-id-list 1-100
user@PE2# set vs2 instance-type virtual-switch
user@PE2# set vs2 interface ge-2/0/1.2
user@PE2# set vs2 interface ge-2/0/5.0
user@PE2# set vs2 protocols vstp vlan 200 interface ge-2/0/1
user@PE2# set vs2 protocols vstp vlan 200 interface ge-2/0/5 access-trunk
user@PE2# set vs2 bridge-domains bd vlan-id-list 1-100
Procedimiento paso a paso
Para configurar CE1:
-
Configure las interfaces.
[edit interfaces]
user@CE1# set ge-2/0/7 unit 0 description to_PE1
user@CE1# set ge-2/0/7 unit 0 family bridge interface-mode trunk
user@CE1# set ge-2/0/7 unit 0 family bridge vlan-id-list 1-100
user@CE1# set ge-2/1/4 unit 0 description to_PE2
user@CE1# set ge-2/1/4 unit 0 family bridge interface-mode trunk
user@CE1# set ge-2/1/4 unit 0 family bridge vlan-id-list 1-100
-
Configure los protocolos.
[edit protocols]
user@CE1# set rstp interface ge-2/0/7
user@CE1# set rstp interface ge-2/1/4
-
Configure el dominio del puente.
[edit bridge-domains]
user@CE1# set bd vlan-id-list 1-100
Procedimiento paso a paso
Para configurar CE2:
-
Configure las interfaces.
[edit interfaces]
user@CE2# set ge-2/0/8 unit 0 description to_PE2
user@CE2# set ge-2/0/8 unit 0 family bridge interface-mode trunk
user@CE2# set ge-2/0/8 unit 0 family bridge vlan-id-list 1-100
user@CE2# set ge-2/1/1 unit 0 description to_PE1
user@CE2# set ge-2/1/1 unit 0 family bridge interface-mode trunk
user@CE2# set ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
-
Configure los protocolos.
[edit protocols]
user@CE2# set rstp interface ge-2/0/8
user@CE2# set rstp interface ge-2/1/1
-
Configure el dominio del puente.
[edit bridge-domains]
user@CE2# set bd vlan-id-list 1-100
Resultados
Desde el modo de configuración, ingrese los comandos , show routing-instancesy show protocolsshow bridge-domains para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
Dispositivo PE1
user@PE1# show interfaces
ge-2/0/1 {
    flexible-vlan-tagging;
    encapsulation flexible-ethernet-services;
    unit 1 {
        vlan-id 100;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
    unit 2 {
        vlan-id 200;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
}
ge-2/0/4 {
    encapsulation ethernet-vpls;
    unit 0 {
        description to_CE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/1 {
    unit 0 {
        description to_CE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@PE1# show routing-instances
vs1 {
    instance-type virtual-switch;
    interface ge-2/0/1.1;
    interface ge-2/0/4.0;
    protocols {
        vstp {
            vlan 100 {
                interface ge-2/0/1;
                interface ge-2/0/4 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
vs2 {
    instance-type virtual-switch;
    interface ge-2/0/1.2;
    interface ge-2/0/1.0;
    protocols {
        vstp {
            vlan 200 {
                interface ge-2/0/1;
                interface ge-2/1/1 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
Dispositivo PE2
user@PE2# show interfaces
ge-2/0/1 {
    flexible-vlan-tagging;
    encapsulation flexible-ethernet-services;
    unit 1 {
        vlan-id 100;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
    unit 2 {
        vlan-id 200;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
}
ge-2/0/5 {
    description to_CE2;
    unit 0 {
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/3 {
    description to_CE1;
    unit 0 {
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@PE2# show routing-instances
vs1 {
    instance-type virtual-switch;
    interface ge-2/0/1.1;
    interface ge-2/1/3.0;
    protocols {
        vstp {
            vlan 100 {
                interface ge-2/0/1;
                interface ge-2/1/3 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
vs2 {
    instance-type virtual-switch;
    interface ge-2/0/1.2;
    interface ge-2/0/5.0;
    protocols {
        vstp {
            vlan 200 {
                interface ge-2/0/1;
                interface ge-2/0/5 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
Dispositivo CE1
user@CE1# show interfaces
ge-2/0/7 {
    unit 0 {
        description to_PE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/4 {
    unit 0 {
        description to_PE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@CE1# show protocols
rstp {
    interface ge-2/0/7;
    interface ge-2/1/4;
}
user@CE1# show bridge-domains
bd {
    vlan-id-list 1-100;
}
Dispositivo CE2
user@CE2 show interfaces
ge-2/0/8 {
    unit 0 {
        description to_PE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/1 {
    unit 0 {
        description to_PE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@CE2# show protocols
rstp {
    interface ge-2/0/8;
    interface ge-2/1/1;
}
user@CE2# show bridge-domains
bd {
    vlan-id-list 1-100;
}
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Verificación
Confirme que la configuración funcione correctamente.
- Comprobación de que las interfaces estén operativas
- Comprobación de los parámetros de puente STP de las instancias de enrutamiento
- Visualización de estadísticas STP para el puente configurado
Comprobación de que las interfaces estén operativas
Propósito
Compruebe que las interfaces estén operativas.
Acción
Desde el modo operativo, introduzca el show spanning-tree interface routing-instance comando.
user@PE1> show spanning-tree interface routing-instance vs1
Spanning tree interface parameters for VLAN 100

Interface    Port ID    Designated      Designated         Port    State  Role
                         port ID        bridge ID          Cost
ge-2/0/1        128:82       128:82  32868.0021590f37d0     20000  FWD    DESG
ge-2/0/4        128:85       128:85  32868.0021590f37d0     20000  FWD    DESG
Significado
El resultado muestra el estado de las interfaces configuradas para VLAN 100.
Comprobación de los parámetros de puente STP de las instancias de enrutamiento
Propósito
Compruebe los parámetros de puente STP configurados para las instancias de enrutamiento.
Acción
Desde el modo operativo, introduzca el show spanning-tree bridge routing-instance comando.
user@PE1> show spanning-tree bridge routing-instance vs1
STP bridge parameters
Routing instance name               : vs1
Enabled protocol                    : RSTP

STP bridge parameters for VLAN 100
  Root ID                           : 32868.00:21:59:0f:37:d0
  Hello time                        : 2 seconds
  Maximum age                       : 20 seconds
  Forward delay                     : 15 seconds
  Message age                       : 0
  Number of topology changes        : 2
  Time since last topology change   : 687 seconds
  Local parameters
    Bridge ID                       : 32868.00:21:59:0f:37:d0
    Extended system ID              : 100
Significado
El resultado muestra el estado de los parámetros de puente STP para la instancia de enrutamiento vs1.
Visualización de estadísticas STP para el puente configurado
Propósito
Muestra estadísticas de árbol de expansión para el puente configurado.
Acción
Desde el modo operativo, introduzca el show spanning-tree statistics bridge comando.
user@PE1> show spanning-tree statistics bridge
STP Context  : default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0

STP Context  : x/default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0

STP Context  : vs1
STP Instance : 0
Number of Root Bridge Changes: 2            Last Changed: Thu Sep 20 15:12:18 2012
Number of Root Port Changes:   1            Last Changed: Thu Sep 20 15:01:13 2012
Recent TC  Received:  ge-2/0/1.1            Received    : Thu Sep 20 15:01:17 2012

STP Context  : vs2
STP Instance : 0
Number of Root Bridge Changes: 2            Last Changed: Thu Sep 20 15:10:25 2012
Number of Root Port Changes:   2            Last Changed: Thu Sep 20 15:10:25 2012
Recent TC  Received:  ge-2/1/1.0            Received    : Thu Sep 20 15:10:47 2012

STP Context  : CE1/default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0
Recent TC  Received:  ge-2/1/4.0            Received    : Thu Sep 20 15:12:15 2012
Significado
La salida del comando muestra estadísticas de árbol de expansión para el puente configurado.
Revertir a RSTP o VSTP desde un STP forzado de IEEE 802.1D
En dispositivos compatibles con ELS en los que se haya forzado la ejecución del protocolo de árbol de expansión rápida (RSTP) o del protocolo de árbol de expansión VLAN (VSTP) como la versión original del protocolo de árbol de expansión (STP) de IEEE 802.1D, puede revertir a RSTP o VSTP.
Para revertir desde la instancia forzada de la versión original de STP de IEEE 802.1D a la versión RSTP o VSTP configurada originalmente: