
EN ESTA PÁGINA
Ejemplo: configurar el reenvío basado en filtros
El reenvío basado en filtros (FBF), también conocido como enrutamiento basado en políticas (PBR), ofrece una forma sencilla pero eficaz de enrutar el tráfico IP a diferentes interfaces según los parámetros de las capas 3 o 4.
FBF funciona mediante el uso de condiciones de coincidencia en un filtro de firewall para seleccionar cierto tráfico y luego dirigirlo a una instancia de enrutamiento dada que apunta al siguiente salto deseado. Para garantizar que el siguiente salto se pueda resolver, las rutas de interfaz de la tabla de enrutamiento principal se comparten a través del grupo RIB con las tablas de enrutamiento especificadas en las instancias de enrutamiento.
Las condiciones de coincidencia pueden incluir la dirección IP de origen o destino, el puerto de origen o destino, el protocolo IP, el valor DSCP, la marca TCP, el tipo de ICMP y la longitud del paquete.
Requisitos
Este ejemplo tiene los siguientes requisitos de hardware y software:
Dispositivo de enrutamiento compatible con el filtro de firewall configurado.
Versión de Junos OS compatible que se ejecuta en el dispositivo de enrutamiento con el filtro de firewall configurado.
Descripción general
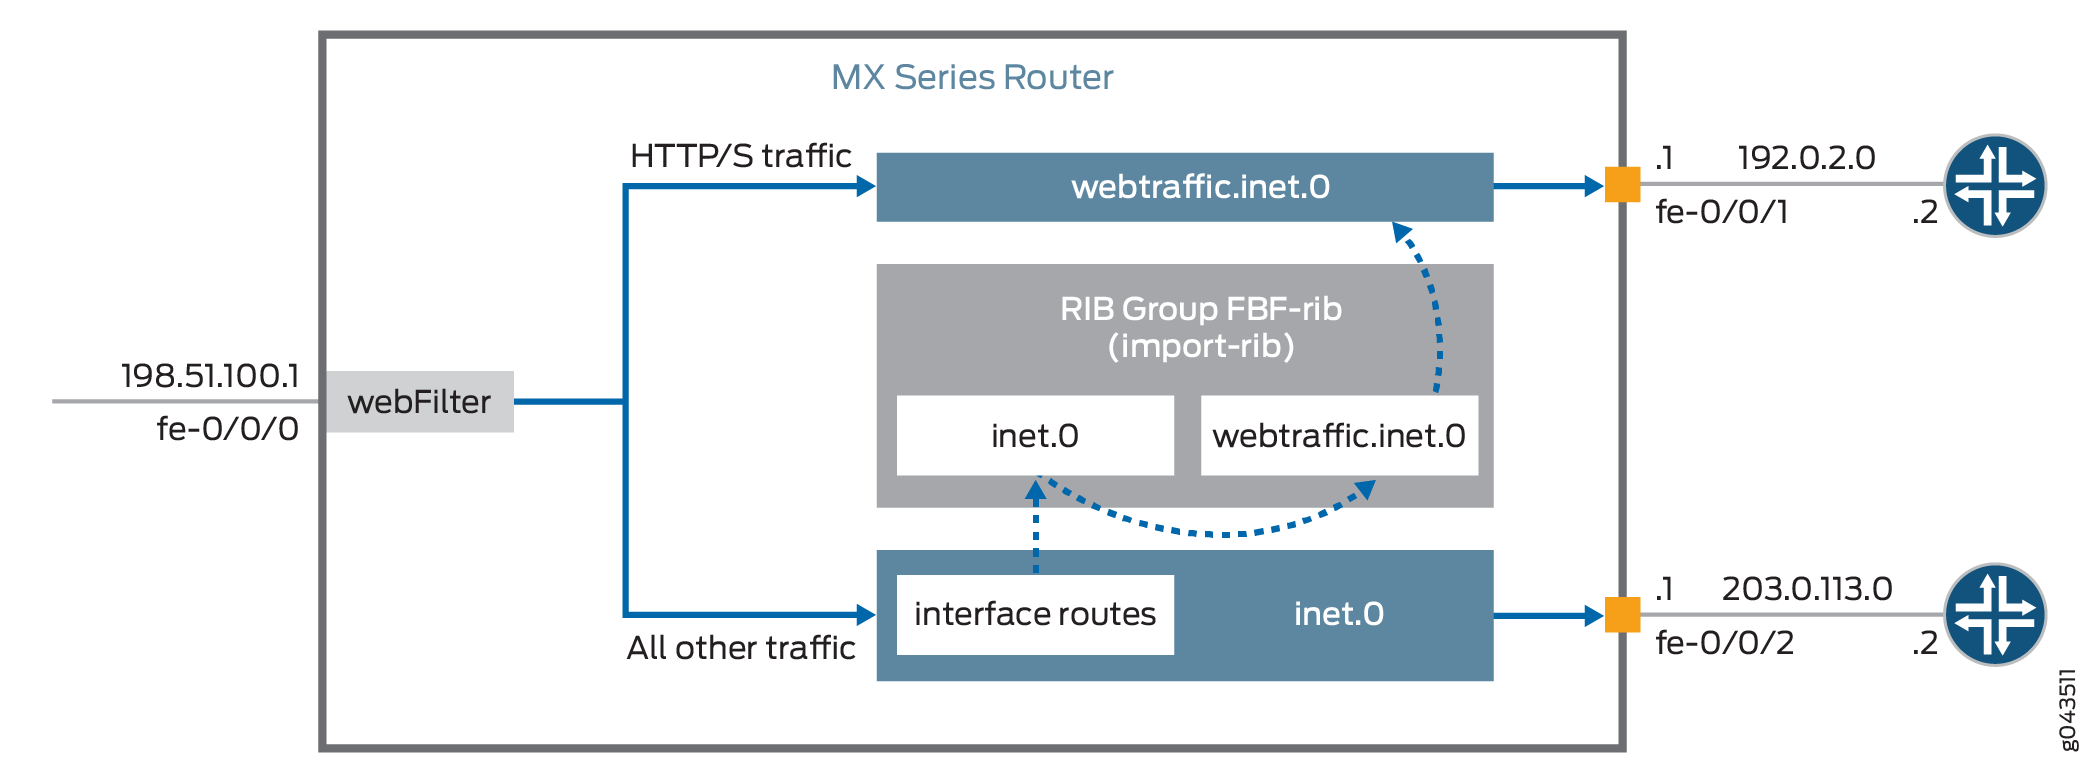
En este ejemplo, se muestran las opciones de configuración que necesita para configurar el reenvío basado en filtros en un único dispositivo. La figura 1 muestra las interfaces de entrada y salida en un enrutador e ilustra el flujo lógico de eventos a medida que los paquetes atraviesan el dispositivo.
 especificadas
Se adjunta un filtro de firewall llamado webFilter a la interfaz de entrada, fe-0/0/0. Los paquetes que llegan a través de la interfaz se evalúan según las condiciones de coincidencia especificadas en el filtro, cuya lógica dirige el tráfico HTTP y HTTPS a una instancia de enrutamiento denominada webtraffic. Esta instancia de enrutamiento logra tres cosas: primero, establece una tabla de enrutamiento llamada webtraffic.inet.0; segundo, le permite definir una ruta estática y el próximo salto; y tercero, le permite configurar la instancia para reenviar tráfico al siguiente salto (aquí, 192.0.2.2 en la interfaz fe-0/0/1).
El término 2 del filtro de firewall, then accept, especifica que todo el tráfico no coincidente tome una ruta diferente. Definimos una ruta estática con el siguiente salto de 203.0.113.2 para que este tráfico salga del dispositivo por fe-0/0/2. La ruta se instala automáticamente en la tabla de enrutamiento maestra, inet.0.
El último paso (lógico) en la configuración de FBF es asegurarse de que ambas rutas se puedan resolver. El grupo RIB (FBF-rib en este ejemplo) hace que las rutas de interfaz desde inet.0 se puedan compartir con webtraffic.inet.0.
Para obtener ejemplos que se centran en un caso de uso específico o topologías de varios dispositivos, consulte los temas relacionados.
Configuración
Procedimiento
Configuración rápida de CLI
Se proporcionan instrucciones de copiar y pegar e instrucciones paso a paso para crear un reenvío basado en filtros en un único dispositivo.
Para configurar rápidamente este ejemplo, copie los siguientes comandos, péguelos en un archivo de texto, elimine los saltos de línea, cambie los detalles necesarios para que coincidan con su configuración de red y, luego, copie y pegue los comandos en la CLI en el nivel jerárquico [edit] .
Configurar un dispositivo para el reenvío basado en filtros
set interfaces fe-0/0/0 unit 0 family inet address 198.51.100.1/24
set interfaces fe-0/0/0 unit 0 family inet filter input webFilter
set interfaces fe-0/0/1 unit 0 family inet address 192.0.2.1/24
set interfaces fe-0/0/2 unit 0 family inet address 203.0.113.1/24
set firewall family inet filter webFilter term 1 from destination-port http
set firewall family inet filter webFilter term 1 from destination-port https
set firewall family inet filter webFilter term 1 then routing-instance webtraffic
set firewall family inet filter webFilter term 2 then accept
set routing-instances webtraffic routing-options static route 0.0.0.0/0 next-hop 192.0.2.2
set routing-instances webtraffic instance-type forwarding
set routing-options static route 0.0.0.0/0 next-hop 203.0.113.2
set routing-options rib-groups FBF-rib import-rib inet.0
set routing-options rib-groups FBF-rib import-rib webtraffic.inet.0
set routing-options interface-routes rib-group inet FBF-rib
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo:
Configure la interfaz de entrada y adjunte el filtro de webFilter firewall a ella.
[edit interfaces fe-0/0/0 unit 0 family inet]
user@device# set filter input webFilter
user@device# set address 198.51.100.1/24
Configure las interfaces de salida, una para el tráfico web y la otra para el resto del tráfico.
[edit interfaces]
user@device# set fe-0/0/1 unit 0 family inet address 192.0.2.1/24
user@device# set fe-0/0/2 unit 0 family inet address 203.0.113.1/24
Configure el filtro de firewall para pasar el tráfico web a la instancia de enrutamiento y el resto del webtraffic tráfico al 203.0.113.1.
[edit firewall family inet filter webFilter]
user@device# set term 1 from destination-port http
user@device# set term 1 from destination-port https
user@device# set term 1 then routing-instance webtraffic
user@device# set term 2 then accept
Opcional: Supervise la gestión del tráfico del filtro de firewall agregando un contador>
[edit interfaces fe-0/0/0 unit 0 family inet]
user@device# set firewall family inet filter webFilter term 1 then count webtraffic-count
Cree la instancia de webtraffic enrutamiento y configúrela para reenviar tráfico web a fe-0/0/1.
[edit routing-instances webtraffic]
user@device# set routing-options static route 0.0.0.0/0 next-hop 192.0.2.2
user@device# set instance-type forwarding
Cree una ruta para el tráfico que no sea web (la ruta se instala automáticamente en la tabla de enrutamiento inet.0 ).
[edit routing-options]
user@device# set static route 0.0.0.0/0 next-hop 203.0.113.2
Cree un grupo RIB llamado FBF-rib y configúrelo para que inet.0 comparta rutas de interfaz con webtraffic.inet.0 y, luego, asocie un grupo de tabla de enrutamiento con las interfaces del dispositivo de enrutamiento y especifique los grupos de tabla de enrutamiento en los que se importan las rutas de interfaz.
[edit routing-options]
user@device# set rib-groups FBF-rib import-rib inet.0
user@device# set rib-groups FBF-rib import-rib webtraffic.inet.0
Asocie un grupo de tablas de enrutamiento con las interfaces del dispositivo de enrutamiento y especifique los grupos de tablas de enrutamiento en los que se importan las rutas de interfaz.
[edit routing-options]
user@device# set interface-routes rib-group inet FBF-rib
Resultados
Desde el modo de configuración, ingrese los comandos , show routing-instances, show routing-optionsy show interfaces, para confirmar la show firewallconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de configuración de este ejemplo para corregirla.
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
user@device#show interfaces fe-0/0/0unit 0 { family inet { filter { input webFilter; } address 198.51.100.1/24; } } user@device#show interfaces fe-0/0/1unit 0 { family inet { address 192.0.2.1/24; } } user@device#show interfaces fe-0/0/2unit 0 { family inet { address 203.0.113.1/24; } } user@device#show firewallfamily inet { filter webFilter { term 1 { from { destination-port [ http https ]; } then { routing-instance webtraffic; } } term 2 { then accept; } } }
user@device# show routing-options
interface-routes {
    rib-group inet FBF-rib;
}
static {
    route 0.0.0.0/0 next-hop 203.0.113.2;
}
rib-groups {
    FBF-rib {
        import-rib [ inet.0 webtraffic.inet.0 ];
    }
}
user@device# show routing-instances
webtraffic {
    instance-type forwarding;
    routing-options {
        static {
            route 0.0.0.0/0 next-hop 192.0.2.2;
        }
    }
}