Help us improve your experience.

Let us know what you think.

Do you have time for a two-minute survey?


Configurar SAML 2.0 ISU

Este documento le guía a través del proceso de configuración del inicio de sesión único (ISU) de SAML 2.0. Este proceso usa Okta como proveedor de identidad (IdP), pero se admiten otros IdP, como Active Directory y Google Ping.

Requisitos previos

  • Descargue la aplicación Okta Verify para Android o iOS y agregue una cuenta para su organización. Durante la autenticación, se le pedirá que ingrese un código o recibirá una notificación push para iniciar sesión.

Crear una asignación de roles de proveedor de ISU

Para crear una asignación de roles de proveedor de ISU desde la GUI:
  1. En el menú de navegación izquierdo, vaya a Sistemas externos > Asignación de roles de proveedor > y, a continuación, haga clic en el botón Editar .
    Se abre el cuadro de diálogo Editar asignaciones de funciones .
  2. Haga clic en Agregar asignación.
  3. Para crear una asignación de roles de administrador, haga clic en el menú desplegable y seleccione administrador.
  4. Introduzca un nombre de grupo que desee que tenga privilegios de administrador. En este ejemplo, ingresamos "admin_group".
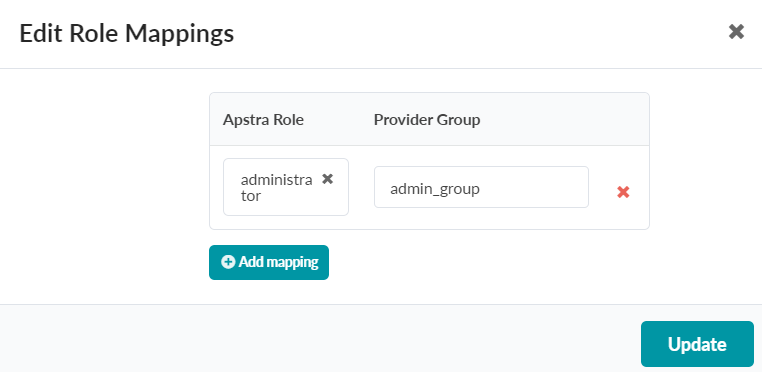
    Edit Role Mappings interface with table showing Apstra Role administrator and Provider Group admin_group, plus buttons to add mapping, update, and close.
    Este rol de administrador se asigna al grupo correspondiente que creamos dentro de Okta.
  5. Haga clic en Actualizar.
    Se agrega la nueva asignación de roles Rol al grupo de proveedores y vuelve a la página Asignación de roles de proveedor .

Crear una nueva integración de aplicaciones en Okta

Sigue estos pasos para configurar Juniper Apstra como una integración de aplicaciones para que funcione con Okta. Configure los parámetros SAML 2.0 e ISU para el comportamiento de ISU deseado.

Para crear una integración de aplicaciones en Okta desde la GUI:

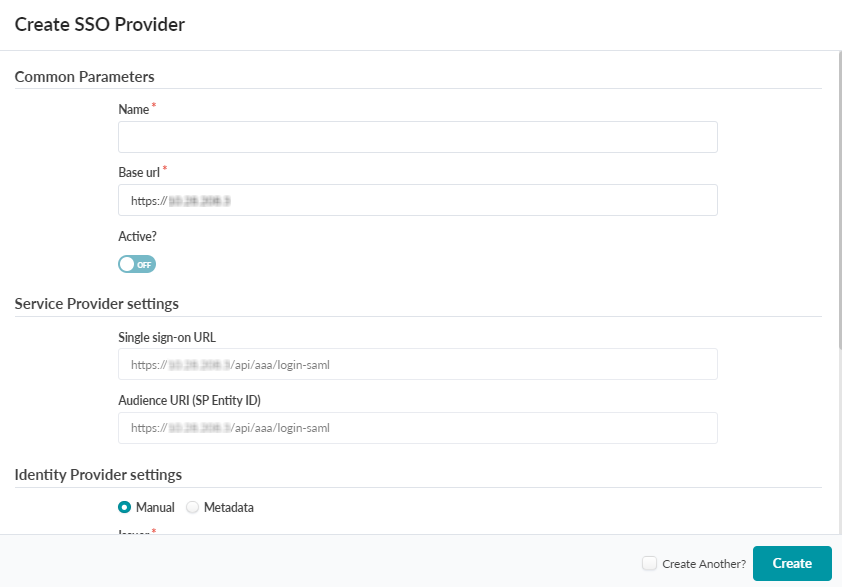
  1. En el menú de navegación de la izquierda, vaya a Sistemas > proveedores externos > ISU y, a continuación, haga clic en Crear proveedor ISU.
    Se abre el cuadro de diálogo Crear proveedor de ISU .
  2. Ingrese un nombre de proveedor.

    User interface for creating an SSO provider with fields for Name, Base URL, Single sign-on URL, Audience URI, and Issuer. Options to set Active status, configure manually or via metadata, and buttons for Create and Create Another.
  3. En el panel de control de Okta, selecciona el menú desplegable Aplicaciones > Aplicaciones > Crear integración de aplicaciones.
    Aparece la ventana Crear una nueva aplicación.
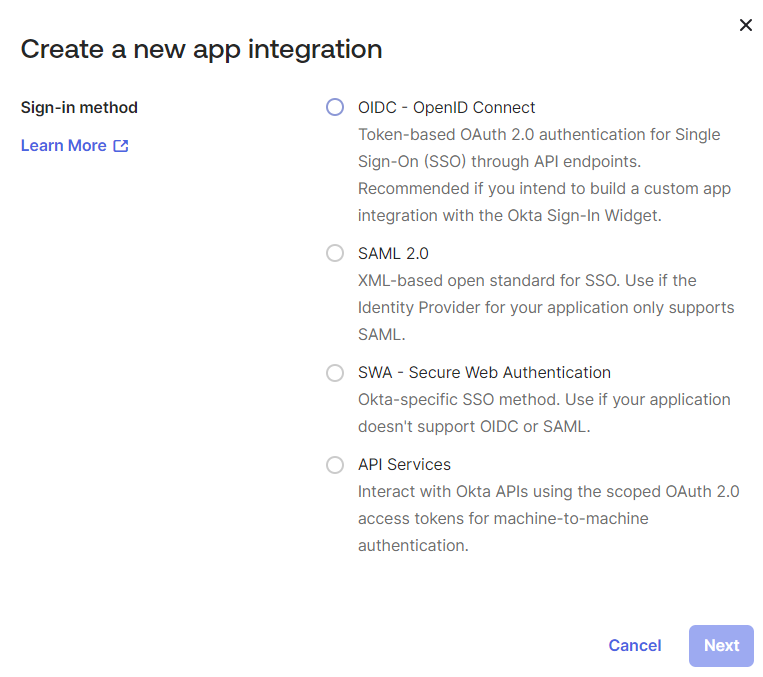
    Dialog box for selecting app integration sign-in method in Okta: OIDC OpenID Connect, SAML 2.0, SWA Secure Web Authentication, API Services. OIDC OpenID Connect is selected. Includes Learn More link, Cancel, and Next buttons.
  4. Seleccione SAML 2.0 y haga clic en Siguiente.
  5. Ingrese un nombre de aplicación y haga clic en Siguiente.
    Aparece la ventana Configuración de SAML.
  6. Copie y pegue la URL de inicio de sesión único desde la ventana Crear proveedor de ISU en la GUI.
  7. Copie y pegue el URI de audiencia (ID de entidad SP) desde la ventana Crear proveedor de ISU en la GUI.
  8. Agregue declaraciones de atributo o campos de usuario que Okta envía a Juniper Apstra después de una autenticación exitosa. Apstra reconoce estos campos como credenciales de IdP de Okta.

    user.firstName Devuelve el nombre del usuario.

    user.lastName Devuelve el apellido del usuario.

  9. Agregue instrucciones de atributo de grupo para que Apstra las reconozca.
    Por ejemplo, es posible que solo desee que los grupos con un prefijo "admin_" puedan autenticarse.
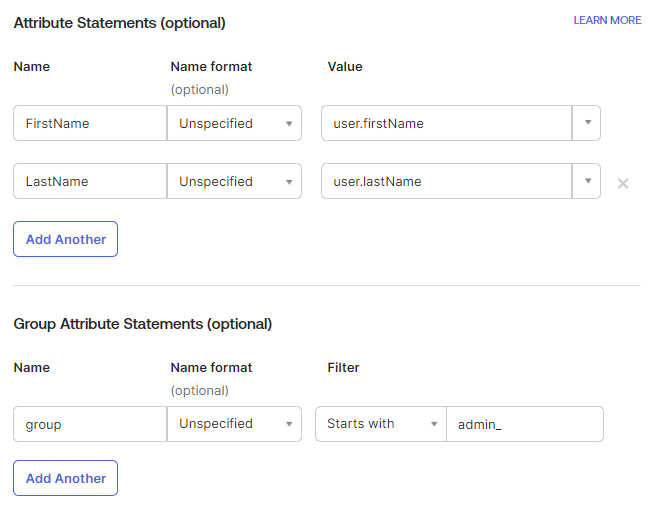
    Configuration interface for setting up Attribute Statements and Group Attribute Statements for identity management. Two attributes: FirstName mapped to user.firstName, LastName to user.lastName. One group attribute: group with filter for admin_ prefix. Includes Add Another option and Learn More link.
  10. Haga clic en Siguiente.
  11. (Opcional) Proporcione comentarios adicionales.
  12. Haga clic en Finalizar.
    Se muestra la nueva integración de la aplicación.
  13. En Detalles de metadatos, copie y pegue lo siguiente en los campos correspondientes de la ventana Crear proveedor de ISU en la GUI.
    • URL de inicio de sesión
    • URL del emisor
    • Certificado de firma (certificado)
  14. Haga clic en Crear.
    El nuevo IdP de Okta se muestra en la lista de proveedores de ISU.
  15. Para comprobar que el ISU está configurado, cierre sesión en Juniper Apstra. Debería aparecer un enlace de inicio de sesión con ISU en la pantalla de inicio de sesión.

Asigne su nueva integración de Okta a los usuarios

Asigne usuarios a su integración de aplicaciones de Juniper Apstra con Okta.
  1. Seleccione Aplicaciones > Aplicaciones > su nueva aplicación integración.
  2. Seleccione la pestaña Asignaciones .
  3. Haga clic en el menú desplegable Asignar > Asignar a personas.
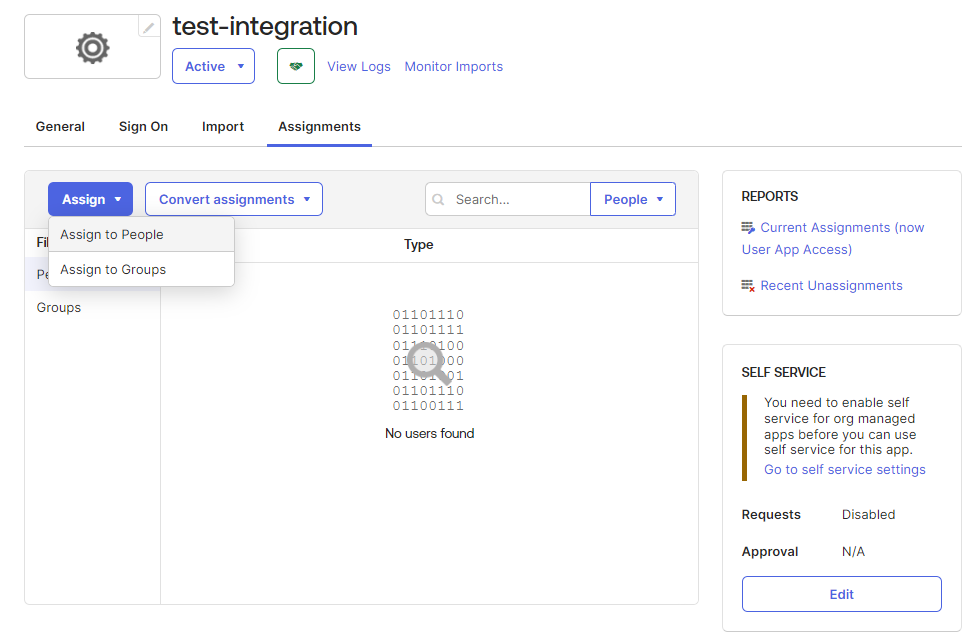
    User interface for managing assignments with options to assign tasks, search, and view reports. Tabs include General, Sign On, Import, Assignments. Status is Active.
    Aparece la ventana Asignar a personas.
  4. Seleccione Asignar junto a un usuario.
  5. Asegúrese de que el nombre de usuario sea correcto y haga clic en Guardar y volver.
  6. Repita este proceso para cada usuario que desee que tenga autenticación ISU y, a continuación, haga clic en Listo.
    Las personas asignadas aparecen en la lista Personas.

Asigne su nueva integración de Okta a grupos de usuarios

Asigne grupos de usuarios a la integración de la aplicación Juniper Apstra con Okta.
  1. En la pestaña Asignaciones, haga clic en el menú desplegable Asignar > Asignar a grupos.
    Aparece la ventana Asignar a grupos.
  2. Seleccione Asignar junto a cada grupo de usuarios que desee tener autenticación ISU.
  3. Haga clic en Listo.
    Los grupos de usuarios asignados aparecen en la lista Grupos.
  4. (Opcional) Para verificar y editar asignaciones específicas de personas o grupos, seleccione el menú desplegable Directorio , luego seleccione la pestaña Personas o Grupo y haga clic en el nombre de usuario o grupo de usuarios que desea editar.
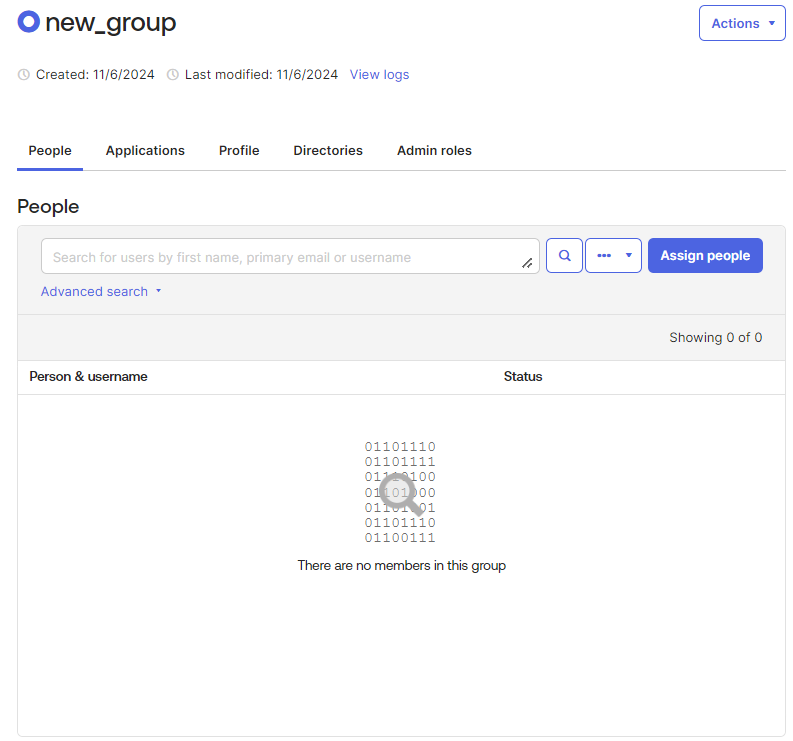
    User management interface for new_group with selected People tab showing no members and a search bar. Binary code appears in Person & username section.
  5. Para revisar la configuración y las asignaciones de su nueva integración de Okta, haga clic en la pestaña General .

Compruebe que la configuración de ISU se realizó correctamente

  1. Cierre sesión en la instancia de Juniper Apstra. En la pantalla de inicio de sesión, haga clic en Iniciar sesión con ISU.

    Se le redirigirá a una página de inicio de sesión de Okta.

  2. Introduzca las credenciales de un usuario asignado y haga clic en Iniciar sesión.
    Se le pedirá que proporcione más autenticación con la aplicación Okta Verify. Después de una autenticación exitosa, se le redirigirá a la GUI de Juniper Apstra.
  3. Seleccione el icono de perfil en la parte inferior izquierda de la página para revisar los detalles del perfil.
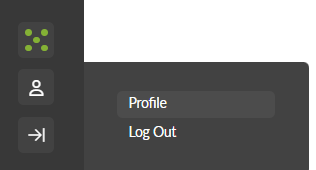
    User interface sidebar with icons for dashboard four green dots, profile person silhouette, and logout right arrow. Dropdown menu: Profile, Log Out.
    En Perfil de usuario, observe el campo Roles.
  4. Seleccionar sistemas externos > proveedores > proveedores de ISU.
    Tenga en cuenta que, en función de la asignación de funciones configurada, puede tener acceso a esta página o no. Si está asignado a un grupo de usuarios con rol de administrador, puede tener acceso a la página Proveedores de ISU.
    Su nueva integración de Okta está visible en la lista y debe tener un interruptor Activado .