
조직에 대한 암호 정책 설정
사용자 로그인에 ID 공급자를 사용하지 않는 경우 다음 단계에 따라 주니퍼 Mist™ 포털 암호에 대한 요구 사항을 설정합니다.
암호 정책을 구성하여 Mist 사용자가 포털에 로그온하는 방법을 제어합니다. 암호 요구 사항을 업데이트한 후 새 표준을 아직 준수하지 않는 사용자는 다음에 로그온할 때 암호를 재설정하라는 메시지가 표시됩니다.
여기에 구성된 암호 정책은 Single Sign-On 인증(IdP(ID 공급자)에 의해 시행됨)에 적용되지 않습니다.
- 비밀번호 요구 사항을 입력합니다.
표 1: 암호 옵션 특징 설명 최소 10%의 암호를 필요로 합니다. 필요로 할 문자 수를 입력합니다. 특수 문자 필요 사용자는 암호에 특수 문자를 포함해야 합니다. 이중 인증 이중 인증은 지역 계정의 경우 옵션으로 사용할 수 있으며 글로벌 SSO 계정의 경우 필수입니다. Mist는 일회용 비밀번호와 대부분의 타사 인증 앱을 모두 지원합니다. 활성화된 경우 사용자는 계정 설정 페이지로 리디렉션되어 이중 인증을 설정할 수 있습니다. 암호 재설정 필요 암호가 유효한 기간(일)을 설정합니다. 주니퍼 Mist는 알림을 표시하여 사용자에게 비밀번호를 재설정하라는 메시지를 표시합니다. 암호 만료 14일 전부터 배너에 표시됩니다. 이 예에서 암호 정책은 특수 문자를 포함하여 12자가 필요하며 암호는 90일 후에 만료됩니다.
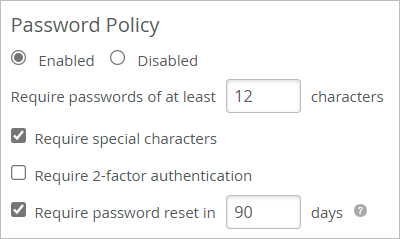
사용자가 계정을 등록하고 검증하면 Mist는 모든 요구 사항을 충족하는 비밀번호를 생성하라는 메시지를 표시합니다.