
VSTP 구성
가상 스패닝 트리 프로토콜은 디바이스 호환성이 필요한 VLAN에서 작동합니다.
VSTP 이해하기
VSTP를 사용할 때는 VSTP 브리지 프로토콜 데이터 유닛(BPDU)을 수신할 수 있는 모든 VLAN에서 VSTP를 활성화하는 것이 좋습니다.
VSTP의 이점
VSTP에는 다음과 같은 이점이 있습니다.
-
네트워크에 속하지 않는 디바이스 연결
-
VSTP와 RSTP는 디바이스에서 동시에 구성할 수 있는 유일한 스패닝 트리 프로토콜입니다.
VSTP 제한 사항
VSTP에는 다음과 같은 제한 사항이 있습니다.
-
레이어 2 차세대(L2NG) 소프트웨어를 실행하는 디바이스는 VSTP에서 510개의 VLAN을 지원합니다.
-
SRX 시리즈 방화벽은 STP, RSTP, MSTP만 지원합니다. VSTP는 지원되지 않습니다.
-
ELS(Enhanced Layer 2 소프트웨어)를 지원하지 않는 디바이스에서 VSTP는 최대 253개의 VLAN을 지원할 수 있습니다.
VSTP의 권장 용도
VLAN당 별도의 스패닝 트리 인스턴스를 유지하는 VSTP와 함께 주니퍼 네트웍스 디바이스를 사용할 수 있습니다. VLAN당 하나의 스패닝 트리는 세분화된 로드 밸런싱을 허용하지만 VLAN 수가 증가함에 따라 더 많은 BPDU CPU 처리가 필요합니다. 주니퍼 네트웍스 디바이스는 PVST+ 및 Rapid-PVST+와만 상호 운용됩니다. 자세한 내용은 EX 스위치용 네이티브 VLAN 1의 VSTP 및 RPVST+ 컨버전스 를 참조하십시오.
EX 시리즈 또는 QFX 시리즈 인터페이스에서 VSTP와 RSTP를 모두 활성화하는 것이 좋습니다.
VSTP와 RSTP는 디바이스에서 동시에 구성할 수 있는 유일한 스패닝 트리 프로토콜입니다. 스위치에서 VSTP가 지원할 수 있는 최대 VLAN 수는 ELS(Enhanced Layer 2 소프트웨어) 구성 스타일을 지원하는 EX 시리즈 및 QFX 시리즈 스위치용 Junos OS를 사용하는지, 아니면 ELS를 지원하지 않는 Junos OS를 사용하는지에 따라 달라집니다. ELS에 대한 자세한 내용은 향상된 레이어 2 소프트웨어 CLI 사용을 참조하십시오. 추가 VLAN의 경우 RSTP를 사용합니다.
스위치에서 VSTP가 지원하는 최대 VLAN 수는 EX 시리즈용 Junos OS 및 ELS(Enhanced Layer 2 소프트웨어) 구성 스타일을 지원하는 QFX 시리즈 스위치를 사용하는지, 아니면 ELS를 지원하지 않는 Junos OS를 사용하는지에 따라 달라집니다.
또한보십시오
스위치에 대한 글로벌 및 특정 VSTP 구성
주니퍼 네트웍스 디바이스는 스패닝 트리 프로토콜(STP), 빠른 스패닝 트리 프로토콜(RSTP), 다중 스패닝 트리 프로토콜(MSTP) 및 VLAN 스패닝 트리 프로토콜(VSTP)을 통해 레이어 2 루프 방지 기능을 제공합니다. ELS를 지원하는 디바이스의 기본 공장 구성은 RSTP를 사용합니다. 이 항목에서는 ELS를 지원하는 디바이스에서 VSTP를 구성하기 위한 옵션에 대해 설명합니다.
VSTP를 구성할 때 VSTP 브리지 프로토콜 데이터 유닛(BPDU)을 수신할 수 있는 모든 VLAN에서 VSTP를 사용하도록 설정하는 것이 좋습니다.
VSTP는 어디에서 구성할 수 있습니까?
전역 수준에서 VSTP를 구성할 수 있습니다.
-
스위치의 모든 인터페이스에 대해
-
모든 VLAN 내의 모든 인터페이스에 대해
-
지정된 VLAN 내의 모든 인터페이스에 대해
-
지정된 VLAN 그룹 내의 모든 인터페이스에 대해
set protocols vstp vlan vlan-id 에 대해 VSTP를 구성할 때 VSTP는 VLAN에 속하는 모든 인터페이스에서 작동합니다. 그러나 show spanning-tree interface 이 명령은 VSTP 구성에서 명시적으로 구성된 인터페이스에 대해서만 인터페이스 상태 및 역할 정보를 표시합니다. 인터페이스 수준 스스패닝 트리 정보를 표시하려면
-
특정 인터페이스의 경우:
set protocols vstp interface interface-name -
특정 VLAN 아래의 모든 인터페이스에 대해:
set protocols vstp vlan vlan-id interface all
특정 인터페이스에 대해 VSTP를 구성하거나 비활성화할 수 있습니다.
-
스위치의 특정 인터페이스에 대한 경우
-
모든 VLAN 내의 특정 인터페이스의 경우
-
지정된 VLAN 내의 특정 인터페이스에 대해
-
지정된 VLAN 그룹 내의 특정 인터페이스의 경우
-
글로벌 및 특정 VLAN 수준 모두에서 인터페이스에서 VSTP를 구성하는 경우, 특정 VLAN 수준에서 정의된 인터페이스 구성이 글로벌 수준에서 정의된 인터페이스 구성을 재정의합니다.
-
VLAN(또는 VLAN)에 속하도록 구성되지 않은 인터페이스에 구성할 VSTP를 지정하면 오류 메시지가 표시됩니다.
-
모든 VLAN에 STP가 필요하고 시스템에 구성된 VLAN이 VSTP에 허용되는 최대 VLAN보다 큰 경우, VSTP 대신 RSTP를 사용해야 합니다.
모든 인터페이스를 구성하기 위한 VSTP 명령
스위치의 개별 인터페이스에서 VSTP를 구성하는 명령:
[edit protocols vstp]
user@switch@ set interface interface-name
스위치에서 모든 VSTP 인터페이스를 구성하는 명령:
[edit protocols vstp]
user@switch# set interface all
모든 VLAN에 대해 모든 VSTP 인터페이스를 구성하는 명령:
이 명령을 실행할 set protocols vstp vlan all interface all 때 5119개의 vport 제한을 초과했을 때 오류 메시지가 표시되지 않을 수 있습니다.
[edit protocols vstp]
user@switch# set vlan all interface all
지정된 VLAN 내에 모든 VSTP 인터페이스를 구성하는 명령:
[edit protocols vstp]
user@switch# set vlan (vlan-id  |vlan-range |open-set-of-values)  interface all interface all
명령 set protocol vstp vlan vlan-id interface interface-name 으로 VSTP를 구성할 때, 명명된 default VLAN은 제외됩니다. VSTP를 실행하려면 이름으로 default VLAN을 수동으로 구성해야 합니다.
지정된 VLAN 그룹 내의 모든 VSTP 인터페이스를 구성하는 명령:
[edit protocols vstp]
user@switch# set vlan-group vlan-group-name vlan (vlan-id  |vlan-range |open-set-of-values)  interface all
특정 인터페이스를 구성하기 위한 VSTP 명령
스위치에서 특정 인터페이스를 구성하는 명령:
[edit protocols vstp]
user@switch# set interface interface-name
모든 VLAN 내에서 특정 인터페이스를 구성하는 명령:
[edit protocols vstp]
user@switch# set vlan all interface interface-name
VSTP 구성에 인터페이스를 추가하기 전에 인터페이스가 모든 VLAN의 멤버인지 확인하십시오. 인터페이스가 모든 VLAN의 멤버가 아닌 경우 인터페이스를 커밋하려고 하면 이 VSTP 구성이 실패합니다.
특정 VLAN 내에서 특정 인터페이스를 구성하는 명령:
[edit protocols vstp]
user@switch# set vlan vlan-id-or-vlan-range interface interface-name
특정 VLAN 그룹 내에서 특정 인터페이스를 구성하는 명령:
[edit protocols vstp]
user@switch# set vlan-group vlan-group-name vlan (vlan-id  |vlan-range |open-set-of-values) interface interface-name
인터페이스를 비활성화하는 VSTP 명령
스위치의 개별 인터페이스에서 VSTP를 비활성화하는 명령:
[edit protocols vstp]
user@switch@ set interface interface-name disable
스위치의 특정 VLAN 내의 특정 인터페이스에서 VSTP를 비활성화하는 명령:
[edit protocols vstp]
user@switch@ set vlan vlan-id  interface interface-name disable
스위치의 모든 VLAN에서 하나의 특정 VSTP 인터페이스를 비활성화하는 명령:
[edit protocols vstp]
user@switch@ set vlan all interface interface-name disable
특정 VLAN 그룹 내에서 특정 VSTP 인터페이스를 비활성화하는 명령:
[edit protocols vstp]
user@switch@ set vlan-group group group-name vlan (vlan-id  |vlan-range | open-set-of-values) interface interface-name disable
모든 VSTP 인터페이스에 대해 VSTP VLAN 매개 변수를 비활성화할 수는 없습니다.
예: 태그가 지정된 트래픽이 있는 트렁크 포트에서 VSTP 구성
802.1ad 프로바이더 브리지 네트워크(스택형 VLAN)에서 단일 태그 액세스 포트와 이중 태그 트렁크 포트는 단일 스패닝 트리 컨텍스트에서 공존할 수 있습니다. 이 모드에서 VLAN 스패닝 트리 프로토콜(VSTP)은 기가비트 이더넷(ge), 10기가비트 이더넷(xe) 및 어그리게이션 이더넷(ae) 인터페이스에서 태그가 지정되지 않은 RSTP(Rapid Spanning Tree Protocol) 브리지 프로토콜 데이터 유닛(BPDU)을 송수신할 수 있습니다. 태그가 지정되지 않은 RSTP BPDU는 이중 태그가 지정된 트렁크 포트를 통해 전송되는 태그가 지정된 VSTP BPDU와 상호 운용됩니다.
이중 태그는 인터넷 서비스 공급자에게 유용할 수 있으며, 이미 VLAN 태그가 지정된 클라이언트의 트래픽을 혼합하면서 내부적으로 VLAN을 사용할 수 있도록 합니다.
이 예는 이중 태그 트렁크 포트를 통해 전송된 태그 지정된 VSTP BPDU와 상호 운용되는 액세스 트렁크에서 표준 태그 처리되지 않은 RSTP(Rapid Spanning Tree Protocol) 브리지 프로토콜 데이터 유닛(BPDU)을 송수신하도록 VSTP를 구성하는 방법을 보여줍니다.
요구 사항
이 예에서 사용되는 하드웨어 및 소프트웨어 구성 요소는 다음과 같습니다.
-
CE 디바이스 2개(DPCE 또는 MPC 카드가 있는 MX 시리즈 라우터)
-
PE 디바이스 2개(DPCE 또는 MPC 카드가 장착된 MX 시리즈 라우터)
-
PE 디바이스에서 실행되는 Junos OS 릴리스 12.3 이상
개요
이 예는 태그가 지정된 트래픽이 있는 트렁크 포트에서 VSTP를 구성하는 방법을 보여줍니다.
토폴로지
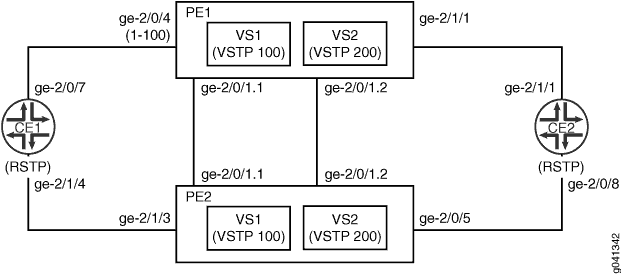
그림 1 은 두 개의 고객 에지(CE) 브리지가 두 개의 프로바이더 에지(PE) 디바이스에 듀얼호밍된 샘플 토폴로지를 보여줍니다. 모든 PE-CE 링크는 C-VLAN 1-100을 사용하는 단일 태그 트렁크입니다. 디바이스 PE1과 PE2 사이의 코어 링크는 S-VLAN 100과 200을 사용하여 CE 트래픽을 구별하기 위해 두 CE디바이스 모두에서 트래픽을 전달하는 이중 태그 트렁크입니다.
PE 디바이스에는 각 S-VLAN에 대해 하나씩 두 개의 VSTP 인스턴스가 생성됩니다. CE 디바이스는 표준 RSTP를 실행합니다. PE 디바이스는 코어 링크에서 VSTP를 실행하는 동시에 태그가 지정되지 않은 표준 RSTP BPDU를 CE 디바이스로 보냅니다.
구성
CLI 빠른 구성
이 예를 빠르게 구성하려면, 아래 명령을 복사하여 텍스트 파일로 붙여 넣은 다음 모든 라인브레이크를 제거하고, 네트워크 구성을 일치하는 데 필요한 세부 사항을 변경한 다음, 계층 수준에서 [edit] 명령을 복사하여 CLI에 붙여 넣습니다.
디바이스 PE1
set interfaces ge-2/0/1 flexible-vlan-tagging
set interfaces ge-2/0/1 encapsulation flexible-ethernet-services
set interfaces ge-2/0/1 unit 1 vlan-id 100
set interfaces ge-2/0/1 unit 1 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/1 unit 2 vlan-id 200
set interfaces ge-2/0/1 unit 2 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/4 encapsulation ethernet-vpls
set interfaces ge-2/0/4 unit 0 description to_CE1
set interfaces ge-2/0/4 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/4 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/1 unit 0 description to_CE2
set interfaces ge-2/1/1 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
set routing-instances vs1 instance-type virtual-switch
set routing-instances vs1 interface ge-2/0/1.1
set routing-instances vs1 interface ge-2/0/4.0
set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/1
set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/4 access-trunk
set routing-instances vs1 bridge-domains bd vlan-id-list 1-100
set routing-instances vs2 instance-type virtual-switch
set routing-instances vs2 interface ge-2/0/1.2
set routing-instances vs2 interface ge-2/1/1.0
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/1
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/1/1 access-trunk
set routing-instances vs2 bridge-domains bd vlan-id-list 1-100
디바이스 PE2
set interfaces ge-2/0/1 flexible-vlan-tagging
set interfaces ge-2/0/1 encapsulation flexible-ethernet-services
set interfaces ge-2/0/1 unit 1 vlan-id 100
set interfaces ge-2/0/1 unit 1 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/1 unit 2 vlan-id 200
set interfaces ge-2/0/1 unit 2 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/1/3 description to_CE1
set interfaces ge-2/1/3 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/3 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/0/5 description to_CE2
set interfaces ge-2/0/5 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/5 unit 0 family bridge vlan-id-list 1-100
 set routing-instances vs1 instance-type virtual-switch
 set routing-instances vs1 interface ge-2/0/1.1
 set routing-instances vs1 interface ge-2/1/3.0
 set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/1
 set routing-instances vs1 protocols vstp vlan 100 interface ge-2/1/3 access-trunk
 set routing-instances vs1 bridge-domains bd vlan-id-list 1-100
set routing-instances vs2 instance-type virtual-switch
set routing-instances vs2 interface ge-2/0/1.2
set routing-instances vs2 interface ge-2/0/5.0
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/1
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/5 access-trunk
set routing-instances vs2 bridge-domains bd vlan-id-list 1-100
디바이스 CE1
set interfaces ge-2/0/7 unit 0 description to_PE1
set interfaces ge-2/0/7 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/7 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/4 unit 0 description to_PE2
set interfaces ge-2/1/4 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/4 unit 0 family bridge vlan-id-list 1-100
set protocols rstp interface ge-2/0/7
set protocols rstp interface ge-2/1/4
set bridge-domains bd vlan-id-list 1-100
디바이스 CE2
set interfaces ge-2/0/8 unit 0 description to_PE2
set interfaces ge-2/0/8 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/8 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/1 unit 0 description to_PE1
set interfaces ge-2/1/1 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
set protocols rstp interface ge-2/0/8
set protocols rstp interface ge-2/1/1
set bridge-domains bd vlan-id-list 1-100
PE1, PE2, CE1 및 CE2 구성
단계별 절차
다음 예에서는 구성 계층에서 다양한 수준을 탐색해야 합니다. CLI 탐색에 대한 정보는 CLI 사용자 가이드의 구성 모드에서 CLI 편집기 사용을 참조하십시오.
디바이스 PE1 구성:
-
네트워크 인터페이스를 구성합니다.
[edit interfaces]
user@PE1# set ge-2/0/1 flexible-vlan-tagging
user@PE1# set ge-2/0/1 encapsulation flexible-ethernet-services
user@PE1# set ge-2/0/1 unit 1 vlan-id 100
user@PE1# set ge-2/0/1 unit 1 family bridge interface-mode trunk
user@PE1# set ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
user@PE1# set ge-2/0/1 unit 2 vlan-id 200
user@PE1# set ge-2/0/1 unit 2 family bridge interface-mode trunk
user@PE1# set ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
user@PE1# set ge-2/0/4 encapsulation ethernet-vpls
user@PE1#set ge-2/0/4 unit 0 description to_CE1
user@PE1# set ge-2/0/4 unit 0 family bridge interface-mode trunk
user@PE1#set ge-2/0/4 unit 0 family bridge vlan-id-list 1-100
user@PE1# set ge-2/1/1 unit 0 description to_CE2
user@PE1# set ge-2/1/1 unit 0 family bridge interface-mode trunk
user@PE1# set ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
-
라우팅 인스턴스를 구성합니다.
[edit routing-instances]
user@PE1# set vs1 instance-type virtual-switch
user@PE1# set vs1 interface ge-2/0/1.1
user@PE1# set vs1 interface ge-2/0/4.0
user@PE1# set vs1 protocols vstp vlan 100 interface ge-2/0/1
user@PE1# set vs1 protocols vstp vlan 100 interface ge-2/0/4 access-trunk
user@PE1# set vs1 bridge-domains bd vlan-id-list 1-100
user@PE1# set vs2 instance-type virtual-switch
user@PE1# set vs2 interface ge-2/0/1.2
user@PE1# set vs2 interface ge-2/1/1.0
user@PE1# set vs2 protocols vstp vlan 200 interface ge-2/0/1
user@PE1# set vs2 protocols vstp vlan 200 interface ge-2/1/1 access-trunk
user@PE1# set vs2 bridge-domains bd vlan-id-list 1-100
단계별 절차
디바이스 PE2 구성:
-
인터페이스를 구성합니다.
[edit interfaces]
user@PE2# set ge-2/0/1 flexible-vlan-tagging
user@PE2# set ge-2/0/1 encapsulation flexible-ethernet-services
user@PE2# set ge-2/0/1 unit 1 vlan-id 100
user@PE2# set ge-2/0/1 unit 1 family bridge interface-mode trunk
user@PE2# set ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
user@PE2# set ge-2/0/1 unit 2 vlan-id 200
user@PE2# set ge-2/0/1 unit 2 family bridge interface-mode trunk
user@PE2# set ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
user@PE2# set ge-2/1/3 description to_CE1
user@PE2# set ge-2/1/3 unit 0 family bridge interface-mode trunk
user@PE2# set ge-2/1/3 unit 0 family bridge vlan-id-list 1-100
user@PE2# set ge-2/0/5 description to_CE2
user@PE2# set ge-2/0/5 unit 0 family bridge interface-mode trunk
user@PE2# set ge-2/0/5 unit 0 family bridge vlan-id-list 1-100
-
라우팅 인스턴스를 구성합니다.
[edit routing-instances]
user@PE2# set vs1 instance-type virtual-switch
user@PE2# set vs1 interface ge-2/0/1.1
user@PE2# set vs1 interface ge-2/1/3.0
user@PE2# set vs1 protocols vstp vlan 100 interface ge-2/0/1
user@PE2# set vs1 protocols vstp vlan 100 interface ge-2/1/3 access-trunk
user@PE2# set vs1 bridge-domains bd vlan-id-list 1-100
user@PE2# set vs2 instance-type virtual-switch
user@PE2# set vs2 interface ge-2/0/1.2
user@PE2# set vs2 interface ge-2/0/5.0
user@PE2# set vs2 protocols vstp vlan 200 interface ge-2/0/1
user@PE2# set vs2 protocols vstp vlan 200 interface ge-2/0/5 access-trunk
user@PE2# set vs2 bridge-domains bd vlan-id-list 1-100
단계별 절차
CE1 구성:
-
인터페이스를 구성합니다.
[edit interfaces]
user@CE1# set ge-2/0/7 unit 0 description to_PE1
user@CE1# set ge-2/0/7 unit 0 family bridge interface-mode trunk
user@CE1# set ge-2/0/7 unit 0 family bridge vlan-id-list 1-100
user@CE1# set ge-2/1/4 unit 0 description to_PE2
user@CE1# set ge-2/1/4 unit 0 family bridge interface-mode trunk
user@CE1# set ge-2/1/4 unit 0 family bridge vlan-id-list 1-100
-
프로토콜을 구성합니다.
[edit protocols]
user@CE1# set rstp interface ge-2/0/7
user@CE1# set rstp interface ge-2/1/4
-
브리지 도메인을 구성합니다.
[edit bridge-domains]
user@CE1# set bd vlan-id-list 1-100
단계별 절차
CE2 구성:
-
인터페이스를 구성합니다.
[edit interfaces]
user@CE2# set ge-2/0/8 unit 0 description to_PE2
user@CE2# set ge-2/0/8 unit 0 family bridge interface-mode trunk
user@CE2# set ge-2/0/8 unit 0 family bridge vlan-id-list 1-100
user@CE2# set ge-2/1/1 unit 0 description to_PE1
user@CE2# set ge-2/1/1 unit 0 family bridge interface-mode trunk
user@CE2# set ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
-
프로토콜을 구성합니다.
[edit protocols]
user@CE2# set rstp interface ge-2/0/8
user@CE2# set rstp interface ge-2/1/1
-
브리지 도메인을 구성합니다.
[edit bridge-domains]
user@CE2# set bd vlan-id-list 1-100
결과
구성 모드에서 , show routing-instances, show protocols및 show bridge-domains 명령을 show interfaces입력하여 구성을 확인합니다. 출력에 의도한 구성이 표시되지 않으면 이 예의 지침을 반복하여 구성을 수정합니다.
디바이스 PE1
user@PE1# show interfaces
ge-2/0/1 {
    flexible-vlan-tagging;
    encapsulation flexible-ethernet-services;
    unit 1 {
        vlan-id 100;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
    unit 2 {
        vlan-id 200;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
}
ge-2/0/4 {
    encapsulation ethernet-vpls;
    unit 0 {
        description to_CE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/1 {
    unit 0 {
        description to_CE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@PE1# show routing-instances
vs1 {
    instance-type virtual-switch;
    interface ge-2/0/1.1;
    interface ge-2/0/4.0;
    protocols {
        vstp {
            vlan 100 {
                interface ge-2/0/1;
                interface ge-2/0/4 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
vs2 {
    instance-type virtual-switch;
    interface ge-2/0/1.2;
    interface ge-2/0/1.0;
    protocols {
        vstp {
            vlan 200 {
                interface ge-2/0/1;
                interface ge-2/1/1 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
디바이스 PE2
user@PE2# show interfaces
ge-2/0/1 {
    flexible-vlan-tagging;
    encapsulation flexible-ethernet-services;
    unit 1 {
        vlan-id 100;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
    unit 2 {
        vlan-id 200;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
}
ge-2/0/5 {
    description to_CE2;
    unit 0 {
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/3 {
    description to_CE1;
    unit 0 {
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@PE2# show routing-instances
vs1 {
    instance-type virtual-switch;
    interface ge-2/0/1.1;
    interface ge-2/1/3.0;
    protocols {
        vstp {
            vlan 100 {
                interface ge-2/0/1;
                interface ge-2/1/3 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
vs2 {
    instance-type virtual-switch;
    interface ge-2/0/1.2;
    interface ge-2/0/5.0;
    protocols {
        vstp {
            vlan 200 {
                interface ge-2/0/1;
                interface ge-2/0/5 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
디바이스 CE1
user@CE1# show interfaces
ge-2/0/7 {
    unit 0 {
        description to_PE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/4 {
    unit 0 {
        description to_PE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@CE1# show protocols
rstp {
    interface ge-2/0/7;
    interface ge-2/1/4;
}
user@CE1# show bridge-domains
bd {
    vlan-id-list 1-100;
}
디바이스 CE2
user@CE2 show interfaces
ge-2/0/8 {
    unit 0 {
        description to_PE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/1 {
    unit 0 {
        description to_PE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@CE2# show protocols
rstp {
    interface ge-2/0/8;
    interface ge-2/1/1;
}
user@CE2# show bridge-domains
bd {
    vlan-id-list 1-100;
}
디바이스 구성이 완료되면 구성 모드에서 들어갑니다 commit .
검증
구성이 제대로 작동하고 있는지 확인합니다.
인터페이스가 작동하는지 확인
목적
인터페이스가 작동하는지 확인합니다.
작업
운영 모드에서 명령을 입력합니다.show spanning-tree interface routing-instance
user@PE1> show spanning-tree interface routing-instance vs1
Spanning tree interface parameters for VLAN 100

Interface    Port ID    Designated      Designated         Port    State  Role
                         port ID        bridge ID          Cost
ge-2/0/1        128:82       128:82  32868.0021590f37d0     20000  FWD    DESG
ge-2/0/4        128:85       128:85  32868.0021590f37d0     20000  FWD    DESG
의미
출력은 VLAN 100에 대해 구성된 인터페이스의 상태를 보여줍니다.
라우팅 인스턴스의 STP 브리지 매개 변수 확인
목적
라우팅 인스턴스에 대해 구성된 STP 브리지 매개 변수를 확인합니다.
작업
운영 모드에서 명령을 입력합니다.show spanning-tree bridge routing-instance
user@PE1> show spanning-tree bridge routing-instance vs1
STP bridge parameters
Routing instance name               : vs1
Enabled protocol                    : RSTP

STP bridge parameters for VLAN 100
  Root ID                           : 32868.00:21:59:0f:37:d0
  Hello time                        : 2 seconds
  Maximum age                       : 20 seconds
  Forward delay                     : 15 seconds
  Message age                       : 0
  Number of topology changes        : 2
  Time since last topology change   : 687 seconds
  Local parameters
    Bridge ID                       : 32868.00:21:59:0f:37:d0
    Extended system ID              : 100
의미
출력은 라우팅 인스턴스 vs1에 대한 STP 브리지 매개 변수의 상태를 보여줍니다.
구성된 브리지에 대한 STP 통계 표시
목적
구성된 브리지에 대한 스패닝 트리 통계를 표시합니다.
작업
운영 모드에서 명령을 입력합니다.show spanning-tree statistics bridge
user@PE1> show spanning-tree statistics bridge
STP Context  : default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0

STP Context  : x/default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0

STP Context  : vs1
STP Instance : 0
Number of Root Bridge Changes: 2            Last Changed: Thu Sep 20 15:12:18 2012
Number of Root Port Changes:   1            Last Changed: Thu Sep 20 15:01:13 2012
Recent TC  Received:  ge-2/0/1.1            Received    : Thu Sep 20 15:01:17 2012

STP Context  : vs2
STP Instance : 0
Number of Root Bridge Changes: 2            Last Changed: Thu Sep 20 15:10:25 2012
Number of Root Port Changes:   2            Last Changed: Thu Sep 20 15:10:25 2012
Recent TC  Received:  ge-2/1/1.0            Received    : Thu Sep 20 15:10:47 2012

STP Context  : CE1/default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0
Recent TC  Received:  ge-2/1/4.0            Received    : Thu Sep 20 15:12:15 2012
의미
명령 출력에는 구성된 브리지에 대한 스패닝 트리 통계가 표시됩니다.
강제 IEEE 802.1D STP에서 RSTP 또는 VSTP로 복귀
RSTP(Rapid Spanning Tree Protocol) 또는 VSTP(VLAN Spanning Tree Protocol)가 원래 IEEE 802.1D 스패닝 트리 프로토콜(STP) 버전으로 강제로 실행되어야 하는 ELS를 지원하는 디바이스에서는 RSTP 또는 VSTP로 되돌릴 수 있습니다.
원래 IEEE 802.1D STP 버전의 강제 인스턴스에서 원래 구성된 RSTP 또는 VSTP 버전으로 되돌리려면: