
EVPN-VXLAN 유형 5 동일하지 않은 로드 밸런싱
EVPN-VXLAN 유형 5 불평등한 로드 밸런싱은 EVPN 링크 대역폭 확장 커뮤니티를 사용하여 레이어 3 링크 대역폭을 보급하고 멀티홈 디바이스 간에 트래픽을 동적으로 밸런싱합니다.
EVPN-VXLAN Type 5 동일하지 않은 로드 밸런싱 기능은 EVPN 링크 대역폭 확장 커뮤니티를 활용하여 레이어 3 링크에서 대역폭 정보를 보급하고 사용함으로써 멀티호밍 디바이스 간의 트래픽 분산을 최적화합니다. 이 기능을 사용하면 사용 가능한 대역폭을 기반으로 트래픽 분포를 동적으로 조정하여 멀티호밍 디바이스 전체에서 대역폭 기반 로드 밸런싱을 수행할 수 있으므로 특히 링크 장애 시 효율적인 부하 관리가 보장됩니다. OSPF, IS-IS 및 BGP 프로토콜을 구성하여 이 대역폭 데이터를 통합함으로써 경로 관리와 데이터센터 간 통신을 강화할 수 있습니다. EVPN 링크 대역폭 확장 커뮤니티는 초당 메가비트(Mbps)를 측정 단위로 사용하여 효율적인 대역폭 데이터 교환을 가능하게 합니다. 이 메커니즘은 가변 링크 대역폭을 가진 네트워크에 필수적이며 다양한 플랫폼에서 효율적이고 안정적인 트래픽 흐름을 보장합니다. 대역폭 데이터가 일관되지 않은 경우 시스템은 기본적으로 네트워크 안정성을 유지하기 위해 ECMP(Equal-cost 다중 경로) 라우팅을 사용합니다.
동일하지 않은 로드 밸런싱의 이점
-
실시간 대역폭 정보를 활용하여 트래픽 분산을 개선하고 혼잡을 줄이며 전반적인 네트워크 성능을 향상시킵니다.
-
멀티홈 디바이스 간에 동일하지 않은 로드 밸런싱을 지원하여 사용 가능한 네트워크 리소스를 보다 효율적으로 사용할 수 있습니다.
-
집계 대역폭 계산을 통해 데이터센터 간 통신을 강화하여 보다 원활하고 안정적인 데이터 교환을 촉진합니다.
-
OSPF, IS-IS, BGP 학습 경로의 대역폭 데이터를 통합하여 강력한 트래픽 관리를 제공하여 경로 최적화를 개선합니다.
-
시스템 로그를 통해 사용자에게 대역폭 불일치를 경고하므로 사전 모니터링 및 문제 해결이 가능하여 최적의 네트워크 운영을 유지할 수 있습니다.
EVPN-VXLAN 유형 5 라우팅에 대한 동일하지 않은 로드 밸런싱 개요
EVPN-VXLAN 유형 5 오버레이의 동일하지 않은 로드 밸런싱은 EVPN 링크 대역폭 확장 커뮤니티를 활용하여 레이어 3 링크의 실제 대역폭을 기반으로 네트워크 트래픽을 분산합니다. 이 기능을 구성하면 네트워크에서 더 높은 대역폭 용량의 경로에 우선순위를 지정하여 트래픽 흐름을 최적화하고 혼잡을 줄일 수 있습니다. 이 기능은 원격 PE 디바이스가 다음 홉 경로에 대한 정확한 트래픽 균형 요소를 계산하는 데 사용하는 대역폭 정보를 보급하여 트래픽을 동적으로 균형 조정합니다. 이 기능은 복잡한 멀티호밍 네트워크 시나리오에서 최적의 성능을 유지하는 데 매우 중요합니다.
당사는 다양한 네트워크 아키텍처에서 대역폭 기반 트래픽 관리가 원활하게 이루어지도록 불평등한 로드 밸런싱에서 OSPF, IS-IS 및 BGP 프로토콜을 지원합니다. 여러 멀티호밍 리프 디바이스에서 대역폭 정보를 집계하고 Type 5 경로를 사용하여 이를 전파함으로써 데이터센터 전반에 걸쳐 포괄적인 대역폭 분배를 달성할 수 있습니다. Syslog 알림은 적시에 문제를 해결하고 네트워크 트래픽 관리의 신뢰성을 보장하기 위해 불일치 또는 누락된 대역폭 정보를 경고합니다.
다음과 같이 대역폭 정책 문을 적용하고 결과를 모니터링하여 동일하지 않은 로드 밸런싱을 구성합니다.
-
다음과 같은
set policy-options policy-statement name then aggregate-bandwidth정책 문을 사용합니다. -
를 사용하여
set routing-instances name protocols evpn ip-prefix-routes export name정책을 내보냅니다. -
명령을 사용하여
show evpn ip-prefix-database extensive멀티홈 디바이스에서 트래픽 분산 및 균형을 확인합니다.
이러한 정책은 원격 PE 디바이스가 정확한 로드 밸런싱을 수행하는 데 필수적인 EVPN 링크 대역폭 확장 커뮤니티를 포함하여 EVPN 유형 5 경로의 대역폭 세부 정보를 쉽게 보급할 수 있도록 합니다.
EVPN 링크 대역폭 확장 커뮤니티
EVPN 링크 대역폭 확장 커뮤니티는 각 경로와 연관된 링크당 용량을 보급하여 EVPN 유형 5 경로에 대한 UCMP(Unequal-Cost 다중 경로) 또는 WECMP(Weighted Equal-Cost 다중 경로) 로드 밸런싱 지원합니다. 경로에 연결된 대역폭 정보를 통해 원격 PE 디바이스는 용량이 다른 EVPN-VXLAN 다음 홉에 비례적으로 트래픽을 분산하여 로드 공유를 개선하고 혼잡을 줄일 수 있습니다. EVPN 링크 대역폭 확장 커뮤니티는 전이적이므로 대역폭 신호가 EVPN 도메인 전체에 전파됩니다.
각 EVPN 유형 5 경로는 EVPN 링크 대역폭 확장 커뮤니티를 전달합니다. 커뮤니티의 형식은 두 가지 값 지표인 Value-Units 및 Value-Weight를 정의합니다. 필드는 Value-Units Mbps를 나타내는지 또는 일반화된 가중치를 나타내는지 여부를 Value-Weight 나타냅니다.
Value-Units 필드는 다음과 같이 인코딩됩니다.
-
0x00—
Value-WeightMbps(기본값)로 표시됩니다. -
0x01—
Value-WeightMbps 이외의 단위로 표시되는 일반화된 가중치입니다.
는 Value-Weight 5옥텟의 부호 없는 정수입니다. 일반화된 가중치 단위는 다양한 응용 분야에 걸쳐 유연성을 허용하기 위해 의도적으로 지정되지 않습니다. 자세한 내용은 EVPN 링크 대역폭 확장 커뮤니티를 참조하십시오.
EVPN-VXLAN 유형 5 동일하지 않은 로드 밸런싱 기능은 Mbps 단위로 표현 Value-Weight 하는 기본값Value-Units을 지원합니다.
기본적으로 원격 PE 디바이스는 멀티호밍 디바이스 간에 균등하게 트래픽을 공유합니다. 레이어 3(L3) CE-디바이스 링크의 용량이 전달되는 트래픽보다 낮은 경우, 균등 공유는 해당 경로에 과부하가 걸릴 수 있습니다. 경로 과부하를 방지하기 위해 각 멀티호밍 디바이스는 EVPN 링크 대역폭 확장 커뮤니티를 사용하여 CE 대면 L3 링크의 대역폭을 보급합니다. 유형 5 경로 기반 UCMP의 경우, 원격 PE 디바이스는 다음을 수행합니다.
-
각 대상의 Type 5 경로를 보급된 대역폭과 연결합니다.
-
각 EVPN-VXLAN 다음 홉에 대한 균형 계수를 계산합니다.
-
CE-디바이스 링크 대역폭 비율에 비례하여 트래픽을 분산합니다.
멀티호밍 디바이스와 CE 간의 L3 링크가 실패하거나 용량이 변경되면, 원격 PE 디바이스는 보급된 대역폭 비율을 재평가하고 나머지 경로로 포워딩을 조정하여 토폴로지 또는 링크 용량이 발전함에 따라 비례 분포를 유지합니다.
EVPN-VXLAN 동일하지 않은 로드 밸런싱 작동 방식
이 그림에는 두 개의 멀티호밍 디바이스인 리프 1과 리프 2에 연결된 고객 에지 디바이스 CE 1이 있습니다.
-
리프 1과 CE 1 사이의 링크는 3 플로우 단위의 대역폭 용량을 갖습니다.
-
리프 2와 CE 1 사이의 링크는 5 플로우 단위의 대역폭 용량을 갖습니다.
여기서 플로우 단위는 집계된 용량을 나타내며 단일 또는 여러 물리적 링크일 수 있습니다.
멀티홈 디바이스는 EVPN 링크 대역폭 확장 커뮤니티를 사용하여 유형 5 경로에서 사용 가능한 대역폭을 경로 리플렉터에 보급합니다(표시되지 않음).
EVPN 네트워크의 원격 PE 라우터는 VXLAN 캡슐화 터널을 통해 멀티호밍 디바이스에 연결됩니다.
경로 리플렉터(표시되지 않음)는 멀티호밍 디바이스와 원격 PE 디바이스 간에 EVPN 경로를 배포합니다.
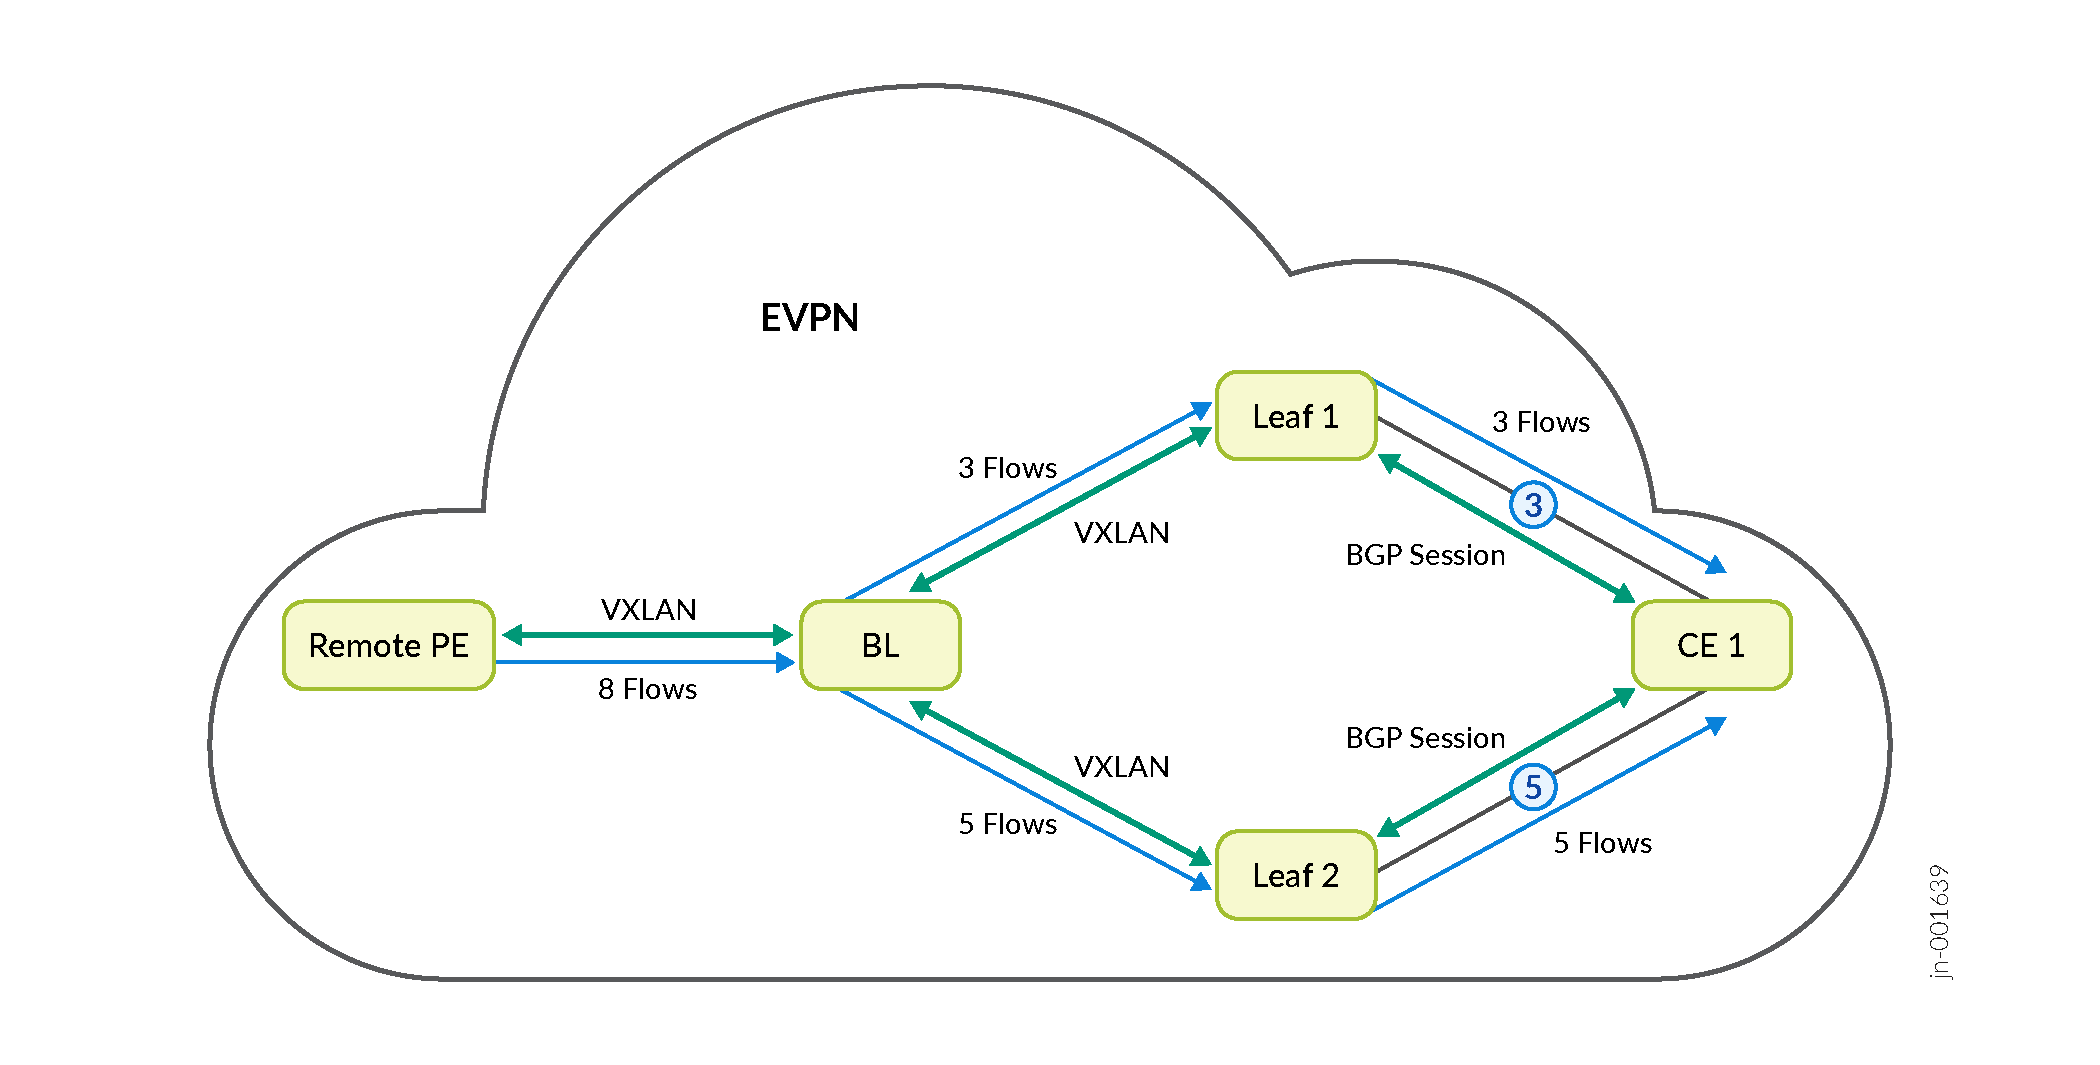
그림 1에서 리프 1은 원격 PE 디바이스에 3개의 플로우의 링크 대역폭 용량을 광고하는 반면, 리프 2는 5개의 플로우의 대역폭 용량을 광고합니다. 그 결과, 원격 PE 디바이스는 3:5 비율의 플로우 비율을 기반으로 한 트래픽 분산 균형 계수와 함께 리프 1과 리프 2에 대한 VXLAN 캡슐화 터널을 포함하는 다음 홉의 유니리스트를 유지합니다. 이 비율은 두 멀티호밍 디바이스 간의 상대적인 링크 대역폭 용량을 반영하여 트래픽이 그에 따라 분산되도록 합니다.
원격 PE 디바이스는 모든 멀티호밍 디바이스에서 EVPN 링크 대역폭 확장 커뮤니티가 포함된 유형 5 경로를 수신하고 필드의 일관성을 확인합니다. Value-Units 멀티홈 디바이스의 Type 5 경로에서 EVPN 링크 대역폭 확장 커뮤니티가 누락된 경우 또는 에 Value-Units불일치가 있는 경우, 원격 PE 디바이스는 syslog 메시지를 생성하고 멀티홈 디바이스로 정기적인 ECMP 포워딩을 따릅니다.
원격 PE 디바이스가 필드의 Value-Units 일관성을 검증한 후, 원격 PE 디바이스는 다음을 수행합니다.
-
각 멀티호밍 디바이스에서 수신된 값을
Value-Weight사용하여 각 디바이스의 상대적 가중치를 계산합니다. -
ECMP 경로 목록을 사용하는 대신 해당 상대적 가중치를 사용하여 로드 밸런싱을 위해 가중치 경로 목록을 계산합니다.
동일하지 않은 로드 밸런싱 구성 및 관리
EVPN-VXLAN 유형 5 네트워크에서 대역폭 기반 로드 밸런싱을 효과적으로 관리하고 사용하려면 EVPN 링크 대역폭 확장 커뮤니티가 모든 멀티홈 디바이스에 일관되게 적용되도록 해야 합니다. 불일치가 발생하면 시스템은 기본적으로 표준 ECMP 전달을 설정하고 시스템 로그 메시지를 생성하여 문제를 경고합니다.
CLI 명령을 사용하여 대역폭 집계 옵션을 설정하므로 로드 밸런싱 설정을 효율적으로 구성하고 확인할 수 있습니다. 레이어 3 링크에서 대역폭을 집계하는 구성을 사용하여 policy-statement 대역폭 정책을 정의하고 이러한 정책이 EVPN 유형 5 경로를 통해 올바르게 내보내지도록 합니다. 또한 OSPF, IS-IS 및 BGP 프로토콜을 구성하여 대역폭 데이터를 통합하여 경로 관리를 향상시킬 수 있습니다.
및 show evpn ip-prefix-database extensive 명령을 show route 사용하여 대역폭 분포를 확인하고 대역폭 할당 및 균형 요소에 대한 자세한 정보를 확인합니다. 시스템 로그 메시지에서 ECMP 폴백을 트리거할 수 있는 누락되거나 일관되지 않은 대역폭 정보를 확인합니다.
- EVPN 링크 대역폭 정책 구성
- OSPF 학습 대역폭 통합
- IS-IS 학습 대역폭 통합
- BGP 학습 대역폭 통합
- BGP 링크 대역폭 확장 커뮤니티 광고 제거
- 데이터센터 전반의 링크 대역폭 어그리게이션
EVPN 링크 대역폭 정책 구성
EVPN 유형 5 경로 보급의 일부로, 각 멀티홈 디바이스는 명령문과 aggregate-bandwidth 함께 내보내기 정책을 사용하여 사용 가능한 대역폭을 계산하고 EVPN 링크 대역폭 확장 커뮤니티를 사용하여 보급합니다. 멀티홈 디바이스는 EVPN 유형 5 경로를 경로 리플렉터에 보급하며, 이 리플렉터는 이러한 경로를 원격 PE 디바이스로 전달합니다.
다음 예제에서는 최소 내보내기 정책을 보여 줍니다. 또는 기준을 지정 protocol route-filter 하는 일치 조건을 사용하여 이 정책을 사용자 정의할 수 있습니다.
set policy-options policy-statement policy-name then aggregate-bandwidth
set policy-options policy-statement policy-name then accept

set routing-instances instance-name protocols evpn ip-prefix-routes export policy-name
OSPF 학습 대역폭 통합
OSPF spf-options multipath weighted one-hop 구성을 사용하여 게이트웨이 L3 링크 대역폭을 OSPF 학습 경로와 연결합니다.
set protocols ospf spf-options multipath weighted one-hop
이 구성은 1홉 거리에 있는 OSPFv2 neighbor로 향하는 수신 트래픽의 대역폭을 기반으로 WECMP를 로드 공유할 수 있도록 합니다. 이렇게 하면 아래 출력에 표시된 대로 대역폭 정보가 각 게이트웨이와 연결됩니다.
user@device> show route 10.1.255.1 extensive expanded-nh

vrf1.inet.0: 11 destinations, 11 routes (11 active, 0 holddown, 0 hidden)
10.1.255.1/32 (1 entry, 1 announced)
Installed-nexthop:
In-kernel:
List (0x859cc14) Index:1048578
  Router (0x7e5cc14) Index:624 10.0.0.1 Session-ID: 320 via ae0.0
  Router (0x7e5c514) Index:635 10.0.1.1 Session-ID: 325 via ae1.0
  Router (0x7e5c894) Index:636 10.2.2.1 Session-ID: 326 via ae2.0
TSI:
KRT in-kernel 10.1.255.1/32 -> {list:10.0.0.1, 10.0.1.1, 10.2.2.1}
        *OSPF   Preference: 10
                Next hop type: Router, Next hop index: 0
                Address: 0x859d314
                Next-hop reference count: 2, Next-hop session id: 0
                Kernel Table Id: 0
                Next hop: 10.0.0.1 via ae0.0 balance 33% ------> Bandwidth value x
                Session Id: 0
                Next hop: 10.0.1.1 via ae1.0 balance 33% ------> Bandwidth value y
                Session Id: 0
                Next hop: 10.2.2.1 via ae2.0 balance 33%, selected ------> Bandwidth value z
                Session Id: 0
위의 경로가 EVPN 유형 5 경로로 보급되면 아래 출력에 표시된 대로 L3 게이트웨이 링크 대역폭을 집계하고 EVPN 링크 대역폭 확장 커뮤니티에 추가합니다.
user@device> show route 10.1.255.1/32 extensive | match "bandwidth"
             Communities: 9498:95 9498:100 34111:50112 evpn-bandwidth:0x00:(x+y+z)

Here the Value-Units (0x00) indicates that the Value-Weight (x+y+z) represents the aggregate bandwidth in Mbps [default].
 x : Bandwidth of first gateway L3 link in Mbps.
 y : Bandwidth of second gateway L3 link in Mbps.
 z : Bandwidth of third gateway L3 link in Mbps.
IS-IS 학습 대역폭 통합
IS-IS spf-options multipath weighted one-hop 구성을 사용하여 게이트웨이 L3 링크 대역폭을 IS-IS 학습 경로와 연결합니다.
이 구성을 사용하면 OSPF 버전이 OSPF에 대해 수행하는 것처럼 IS-IS 인터페이스로 향하는 수신 트래픽의 대역폭을 기반으로 WECMP가 로드 공유 데이터를 수행할 수 있습니다. OSPF에서와 동일한 명령을 사용하여 show route IS-IS 정보를 볼 수 있습니다.
set protocols isis spf-options multipath weighted one-hop
BGP 학습 대역폭 통합
BGP multipath 및 auto-sense 구성을 사용하여 게이트웨이 L3 링크 대역폭을 BGP 학습 경로와 연결합니다.
set protocols bgp group group-name external multipath
set protocols bgp group group-name external link-bandwidth auto-sense
BGP multipath 구성은 여러 EBGP 경로 및 여러 IBGP 경로 간의 로드 공유를 가능하게 합니다.
이 auto-sense 구성을 통해 링크 대역폭을 자동으로 감지하고 가져오기 시 BGP 링크 대역폭 커뮤니티를 경로에 연결할 수 있습니다.
단일 홉 EBGP 이웃에서만 링크 대역폭의 자동 감지를 구성할 수 있습니다.
둘 이상의 BGP 링크 대역폭 커뮤니티가 경로에 연결되면 BGP는 전이성을 무시하고 가장 낮은 링크 대역폭 값을 FIB(포워딩 테이블)에 설치합니다.
위의 구성에서 and show route extensive expanded-nh 명령을 사용하여 show route 각 게이트웨이와 연관된 대역폭 및 밸런스 팩터를 볼 수 있습니다.
user@device> show route 10.0.2.0

inet.0: 24 destinations, 46 routes (24 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.0.2.0/30        *[BGP/170] 00:00:58, localpref 100
                      AS path: 65537 I, validation-state: unverified
                       to 10.1.0.2 via ge-0/0/3.0
                       to 10.2.0.2 via ge-0/0/4.0
                    >  to 10.0.1.1 via ge-0/0/1.0
                       to 10.0.0.2 via ge-0/0/2.0
                    [BGP/170] 00:00:58, localpref 100
                      AS path: 65537 I, validation-state: unverified
                    >  to 10.0.0.2 via ge-0/0/2.0
                    [BGP/170] 00:00:58, localpref 100
                      AS path: 65537 I, validation-state: unverified
                    >  to 10.2.0.2 via ge-0/0/4.0
                    [BGP/170] 00:00:58, localpref 100
                      AS path: 65537 I, validation-state: unverified
                    >  to 10.1.0.2 via ge-0/0/3.0


user@device> show route 10.0.2.0 extensive expanded-nh
inet.0: 24 destinations, 46 routes (24 active, 0 holddown, 0 hidden)
10.0.2.0/30 (4 entries, 1 announced)
Installed-nexthop:
In-kernel:
List (0x859aa14) Index:1048574
  Router (0x7e5e414) Index:604 10.1.0.2 Session-ID: 322 via ge-0/0/3.0
  Router (0x7e5bb94) Index:605 10.2.0.2 Session-ID: 323 via ge-0/0/4.0
  Router (0x7e5e694) Index:593 10.0.1.1 Session-ID: 320 via ge-0/0/1.0
  Router (0x7e5bc14) Index:595 10.0.0.2 Session-ID: 321 via ge-0/0/2.0
TSI:
KRT in-kernel 10.0.2.0/30 -> {list:10.1.0.2, 10.2.0.2, 10.0.1.1, 10.0.0.2}
Multipath TSI
    Flags: RTargetLBWSet
    Lead Route: BGP, 10.0.1.1
    Nexthop:
      Refcnt: 2
      Template: 0x8ce9208(Router, 4 legs)
      Object: 0x8599414(Router, 4 legs)
    Mode: Multipath
Page 0 idx 1, (group external2 type External) Type 1 val 0x11468fa0 (adv_entry)
   Advertised metrics:
     Nexthop: Self
     AS path: [65536] 65537 I
     Communities: bandwidth:65537:500000000
    Advertise: 00000001
Path 10.0.2.0
from 10.0.1.1
Vector len 4.  Val: 1
        *BGP    Preference: 170/-101
                Next hop type: Router, Next hop index: 0
                Address: 0x8599414
                Next-hop reference count: 3, Next-hop session id: 0
                Kernel Table Id: 0
                Source: 10.0.1.1
                Next hop: 10.1.0.2 via ge-0/0/3.0 balance 25%  ------>Bandwidth value W
                Session Id: 0
                Next hop: 10.2.0.2 via ge-0/0/4.0 balance 25%  ------> Bandwidth value X
                Session Id: 0
                Next hop: 10.0.1.1 via ge-0/0/1.0 balance 25%, selected  ------> Bandwidth value Y
                Session Id: 0
                Next hop: 10.0.0.2 via ge-0/0/2.0 balance 25%  ------> Bandwidth value Z
                Session Id: 0
                State: <Active Ext>
                Local AS: 65536 Peer AS: 65537
                Age: 1:36
                Validation State: unverified
위의 경로가 EVPN 유형 5 경로로 보급되면 아래 출력에 표시된 대로 L3 게이트웨이 링크 대역폭을 집계하고 EVPN 링크 대역폭 확장 커뮤니티에 추가합니다.
user@device> show route 10.0.2.0/30 extensive | match "bandwidth"

             Communities: 9498:95 9498:100 34111:50112 evpn-bandwidth:0x00:(W+X+Y+Z)

Here the Value-Units (0x00) indicates that the Value-Weight (W+X+Y+Z) represents the aggregate bandwidth in Mbps [default].
 W : Bandwidth of first gateway L3 link in Mbps.
 X : Bandwidth of second gateway L3 link in Mbps.
 Y : Bandwidth of third gateway L3 link in Mbps.
 Z : Bandwidth of fourth gateway L3 link in Mbps.
BGP 링크 대역폭 확장 커뮤니티 광고 제거
BGP multipath 구성은 BGP 링크 대역폭 확장 커뮤니티를 사용하여 동일하지 않은 로드 밸런싱을 위한 WECMP를 제공합니다. 문 aggregate-bandwidth 으로 내보내기 정책을 구성할 때, EVPN은 BGP 링크 대역폭 확장 커뮤니티를 유형 5 경로 보급에 추가합니다. 그 결과, 유형 5 경로는 기본적으로 BGP 링크 대역폭 확장 커뮤니티와 EVPN 링크 대역폭 확장 커뮤니티를 모두 포함합니다.
둘 다 보급되지 않으려는 경우 유형 5 경로 보급에서 BGP 링크 대역폭 확장 커뮤니티를 제거하는 정책을 구성할 수 있습니다.
예를 들어, 다음 정책은 EVPN 유형 5 구성에 문을 추가합니다 aggregate-bandwidth .
set policy-options policy-statement evpn_type5 term 1 from protocol bgp
set policy-options policy-statement evpn_type5 term 1 from protocol ospf
set policy-options policy-statement evpn_type5 term 1 from route-filter 10.1.0.0/16 orlonger
set policy-options policy-statement evpn_type5 term 1 then aggregate-bandwidth
set policy-options policy-statement evpn_type5 term 1 then accept
set policy-options policy-statement evpn_type5 term 2 from protocol bgp
set policy-options policy-statement evpn_type5 term 2 from protocol ospf
set policy-options policy-statement evpn_type5 term 2 from route-filter 10.2.0.0/16 orlonger
set policy-options policy-statement evpn_type5 term 2 then accept
set policy-options policy-statement evpn_type5 term 3 then reject
set policy-options community bgp-bw members bandwidth:*:*
다음 show route extensive 명령의 출력에서 BGP 링크 대역폭 확장 커뮤니티 및 EVPN 링크 대역폭 확장 커뮤니티 값이 모두 경로에 추가된 것을 볼 수 있습니다.
user@device> show route match-prefix 5:*10.1.0.0* extensive

inet.0: 20 destinations, 20 routes (20 active, 0 holddown, 0 hidden)

vrf1.inet.0: 6 destinations, 8 routes (6 active, 0 holddown, 0 hidden)

iso.0: 4 destinations, 4 routes (4 active, 0 holddown, 0 hidden)

inet6.0: 6 destinations, 6 routes (6 active, 0 holddown, 0 hidden)

bgp.evpn.0: 2 destinations, 2 routes (2 active, 0 holddown, 0 hidden)
5:10.255.1.2:100::0::10.1.0.0::16/248 (1 entry, 1 announced)
TSI:
Page 0 idx 0, (group overlay type External) Type 1 val 0x102b6500 (adv_entry)
   Advertised metrics:
     Flags: Nexthop Change
     Nexthop: Self
     AS path: [65200] 65100 I
     Communities: target:100:100 bandwidth:65100:62500000 encapsulation:vxlan(0x8) evpn-bandwidth:0x00:600
    Advertise: 00000003
Path 5:10.255.1.2:100::0::10.1.0.0::16
Vector len 4.  Val: 0
        *EVPN   Preference: 170/-101
                Next hop type: Fictitious, Next hop index: 0
                Address: 0x825a814
                Next-hop reference count: 4
                Kernel Table Id: 0
                Next hop:
                State: <Secondary Active Int Ext>
                Age: 6
                Validation State: unverified
                Localpref: 100
                Task: vrf1-EVPN-L3-context
                Announcement bits (1): 0-BGP_RT_Background
                AS path: 65100 I
                Communities: target:100:100 bandwidth:65100:62500000 encapsulation:vxlan(0x8) evpn-bandwidth:0x00:600
                Route Label: 9100
                Overlay gateway address: 0.0.0.0
                ESI 00:00:00:00:00:00:00:00:00:00
                Primary Routing Table: vrf1.evpn.0
                Thread: junos-main

vrf1.evpn.0: 2 destinations, 2 routes (2 active, 0 holddown, 0 hidden)

5:10.255.1.2:100::0::10.1.0.0::16/248 (1 entry, 1 announced)
        *EVPN   Preference: 170/-101
                Next hop type: Fictitious, Next hop index: 0
                Address: 0x825a814
                Next-hop reference count: 4
                Kernel Table Id: 0
                Next hop:
                State: <Active Int Ext>
                Age: 6
                Validation State: unverified
                Localpref: 100
                Task: vrf1-EVPN-L3-context
                Announcement bits (1): 1-rt-export
                AS path: 65100 I
                Communities: bandwidth:65100:62500000 encapsulation:vxlan(0x8) evpn-bandwidth:0x00:600
                Route Label: 9100
                Overlay gateway address: 0.0.0.0
                ESI 00:00:00:00:00:00:00:00:00:00
                Thread: junos-main
두 확장 커뮤니티가 모두 유형 5 경로로 보급되기를 원하지 않으면, 정책을 사용하여 보급에서 BGP 링크 대역폭 확장 커뮤니티를 제거할 수 있습니다.
예를 들어, 다음 정책은 BGP 링크 대역폭 확장 커뮤니티를 제거합니다.
set policy-options policy-statement evpn_type5 term 1 from protocol bgp
set policy-options policy-statement evpn_type5 term 1 from protocol ospf
set policy-options policy-statement evpn_type5 term 1 from route-filter 10.1.0.0/16 orlonger
set policy-options policy-statement evpn_type5 term 1 then community delete bgp-bw
set policy-options policy-statement evpn_type5 term 1 then aggregate-bandwidth
set policy-options policy-statement evpn_type5 term 1 then accept
set policy-options policy-statement evpn_type5 term 2 from protocol bgp
set policy-options policy-statement evpn_type5 term 2 from protocol ospf
set policy-options policy-statement evpn_type5 term 2 from route-filter 10.2.0.0/16 orlonger
set policy-options policy-statement evpn_type5 term 2 then accept
set policy-options policy-statement evpn_type5 term 3 then reject
set policy-options community bgp-bw members bandwidth:*:*
BGP 링크 대역폭 확장 커뮤니티를 제거하는 구성으로 명령을 실행 show route extensive 하면 EVPN 유형 5 경로의 경로에서 EVPN 링크-대역폭 확장 커뮤니티 값만 표시됩니다.
user@device> show route match-prefix 5:*10.1.0.0* extensive

inet.0: 20 destinations, 20 routes (20 active, 0 holddown, 0 hidden)

vrf1.inet.0: 6 destinations, 8 routes (6 active, 0 holddown, 0 hidden)

iso.0: 4 destinations, 4 routes (4 active, 0 holddown, 0 hidden)

inet6.0: 6 destinations, 6 routes (6 active, 0 holddown, 0 hidden)

bgp.evpn.0: 2 destinations, 2 routes (2 active, 0 holddown, 0 hidden)
5:10.255.1.2:100::0::10.1.0.0::16/248 (1 entry, 1 announced)
TSI:
Page 0 idx 0, (group overlay type External) Type 1 val 0x102b6500 (adv_entry)
   Advertised metrics:
     Flags: Nexthop Change
     Nexthop: Self
     AS path: [65200] 65100 I
     Communities: target:100:100 encapsulation:vxlan(0x8) evpn-bandwidth:0x00:600
    Advertise: 00000003
Path 5:10.255.1.2:100::0::10.1.0.0::16
Vector len 4.  Val: 0
        *EVPN   Preference: 170/-101
                Next hop type: Fictitious, Next hop index: 0
                Address: 0x825a814
                Next-hop reference count: 4
                Kernel Table Id: 0
                Next hop:
                State: <Secondary Active Int Ext>
                Age: 1:20
                Validation State: unverified
                Localpref: 100
                Task: vrf1-EVPN-L3-context
                Announcement bits (1): 0-BGP_RT_Background
                AS path: 65100 I
                Communities: target:100:100 encapsulation:vxlan(0x8) evpn-bandwidth:0x00:600
                Route Label: 9100
                Overlay gateway address: 0.0.0.0
                ESI 00:00:00:00:00:00:00:00:00:00
                Primary Routing Table: vrf1.evpn.0
                Thread: junos-main

vrf1.evpn.0: 2 destinations, 2 routes (2 active, 0 holddown, 0 hidden)

5:10.255.1.2:100::0::10.1.0.0::16/248 (1 entry, 1 announced)
        *EVPN   Preference: 170/-101
                Next hop type: Fictitious, Next hop index: 0
                Address: 0x825a814
                Next-hop reference count: 4
                Kernel Table Id: 0
                Next hop:
                State: <Active Int Ext>
                Age: 1:20
                Validation State: unverified
                Localpref: 100
                Task: vrf1-EVPN-L3-context
                Announcement bits (1): 1-rt-export
                AS path: 65100 I
                Communities: encapsulation:vxlan(0x8) evpn-bandwidth:0x00:600
                Route Label: 9100
                Overlay gateway address: 0.0.0.0
                ESI 00:00:00:00:00:00:00:00:00:00
                Thread: junos-main
데이터센터 전반의 링크 대역폭 어그리게이션
데이터센터 스파인 디바이스는 멀티호밍 디바이스로부터 EVPN 링크 대역폭 확장 커뮤니티가 포함된 유형 5 경로를 수신하면 해당 테이블에 경로를 설치합니다 VRF.inet.x . 스파스파인 디바이스는 각 멀티호밍 디바이스에서 수신한 대역폭을 집계하여 해당 경로를 다른 데이터센터에 보급할 때 이를 EVPN 링크 대역폭 확장 커뮤니티에 추가합니다.
동일하지 않은 로드 밸런싱 확인 및 문제 해결
명령으로 show evpn ip-prefix-database extensive 대역폭 분포를 확인할 수 있습니다. 이 명령은 대역폭 할당 및 균형 요소에 대한 자세한 통찰력을 제공합니다. 또한 동일하지 않은 ECMP 상태를 나타냅니다. 예를 들어, 아래의 첫 번째 출력에서 is Unequal ecmp state: Enabled입니다. 그러나 두 번째 출력에서 게이트웨이 10.255.1.2는 EVPN 링크 대역폭 정보를 보급하지 않습니다. Unequal ecmp state: Disabled 이 경우 시스템은 네트워크 안정성을 유지하기 위해 기본적으로 ECMP 라우팅을 사용합니다.
출력은 show evpn ip-prefix-database extensive 기능이 활성화된 경우에만 대역폭 정보를 표시합니다.
PE 라우터가 대역폭 정보를 보급하지 않거나 EVPN 링크 대역폭 확장 커뮤니티에서 일관 Value-Units 성이 없는 등의 오류가 발생할 경우, 출력 Unequal ecmp state: Disabled에는 .
아래 출력은 리프 1과 리프 2에서 수신된 정보를 볼 때 그림 1 의 원격 PE 디바이스에서 볼 수 있는 것을 보여줍니다.
이 출력은 리프 1과 리프 2 모두에서 EVPN 링크 대역폭 데이터를 수신하는 원격 PE를 보여줍니다.
user@device> show evpn ip-prefix-database direction imported prefix 100.1.0.0/16 extensive
L3 context: vrf1

EVPN->IPv4 Imported Prefixes

Prefix: 100.1.0.0/16, Ethernet tag: 0
  Change flags: 0x0
  State flags: 0x4
  In Unknown Kernel ID queue: NO, In Underlay Change queue: NO, Unequal ecmp state: Enabled
  Remote advertisements:
    Route Distinguisher: 10.255.1.1:100
      VNI: 9100
      Router MAC: 2c:6b:f5:6a:e6:f0
      BGP nexthop address: 10.255.1.1
      IP route status: Created
      Change flags: 0x0
      In GW ADDR queue: NO
      EVPN link bandwidth: Gateway-10.255.1.1 bandwidth=0x00:600, balance_factor=32768(50%) <<< Bandwidth information received from Leaf 1
    Route Distinguisher: 10.255.1.2:100
      VNI: 9100
      Router MAC: 2c:6b:f5:6d:36:f0
      BGP nexthop address: 10.255.1.2
      IP route status: Created
      Change flags: 0x0
      In GW ADDR queue: NO
      EVPN link bandwidth: Gateway-10.255.1.2 bandwidth=0x00:600, balance_factor=65535(50%) <<< Bandwidth information received from Leaf 2
이 출력은 리프 1에서 EVPN 링크 대역폭 데이터를 수신하지만 리프 2에서는 수신하지 않는 원격 PE를 보여줍니다.
user@device> show evpn ip-prefix-database direction imported prefix 100.1.0.0/16 extensive
L3 context: vrf1

EVPN->IPv4 Imported Prefixes

Prefix: 100.1.0.0/16, Ethernet tag: 0
  Change flags: 0x0
  State flags: 0x4
  In Unknown Kernel ID queue: NO, In Underlay Change queue: NO, Unequal ecmp state: Disabled
  Remote advertisements:
    Route Distinguisher: 10.255.1.1:100
      VNI: 9100
      Router MAC: 2c:6b:f5:6a:e6:f0
      BGP nexthop address: 10.255.1.1
      IP route status: Created
      Change flags: 0x0
      In GW ADDR queue: NO
      EVPN link bandwidth: Gateway-10.255.1.1 bandwidth=0x00:600, balance_factor=32768(50%) <<< Bandwidth information received from leaf-1
    Route Distinguisher: 10.255.1.2:100
      VNI: 9100
      Router MAC: 2c:6b:f5:6d:36:f0
      BGP nexthop address: 10.255.1.2
      IP route status: Created
      Change flags: 0x0
      In GW ADDR queue: NO
                      <<< Gateway 10.255.1.2 (leaf-2) is not advertising EVPN link bandwidth information. So Unequal ECMP is Disabled.
이 기능의 문제를 해결하려면 syslog EVPN_WECMP 에서 메시지를 확인하십시오. 이러한 메시지는 ECMP 폴백을 트리거하는 누락되거나 일관되지 않은 대역폭 정보를 경고합니다. 예를 들어, 다음 메시지는 EVPN 링크 대역폭 확장 커뮤니티를 광고하지 않는 PE 라우터로 인한 ECMP 폴백을 경고합니다. 이 경우 명령어(위의 명령 출력 참조)를 show evpn ip-prefix-database extensive 실행하여 동일하지 않은 로드 밸런싱 문제에 대한 자세한 정보를 찾습니다.
user@device> show log messages | grep "EVPN_WECMP"
Mar  1 15:39:59  device rpd[18506]: EVPN_WECMP:  Ignoring the weighted load balance because one of the PEs is not advertised with the EVPN-bandwidth community.