
組織のパスワードポリシーを設定する
ユーザーサインオンにIDプロバイダーを使用していない場合は、以下の手順に従ってジュニパーMist™ポータルパスワードの要件を設定します。
パスワードポリシーを設定して、Mistユーザーがポータルにサインインする方法を管理します。パスワード要件を更新すると、新しい標準をまだ準拠していないユーザーは、次回サインオンするときにパスワードをリセットするように求められます。
ここで設定したパスワードポリシーは、シングルサインオン認証(IDプロバイダ(IdP)によって適用されます)には適用されません。
- パスワード要件を入力します。
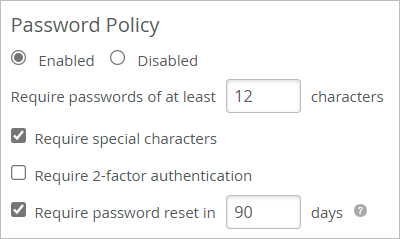
表1:パスワードのオプション 機能 説明 少なくとも 必要な文字数を入力します。 特殊文字が必要 ユーザーはパスワードに特殊文字を含める必要があります。 二要素認証 二要素認証は、地域のアカウントではオプションとして利用できますが、グローバルSSOアカウントでは必須です。Mistは、ワンタイムパスワードとほとんどのサードパーティ認証アプリの両方をサポートしています。有効にすると、ユーザーは アカウント設定 ページにリダイレクトされ、二要素認証が設定されます。 パスワードのリセットが必要 パスワードが有効である日数を設定します。ジュニパー Mist は、リマインダーを表示して、ユーザーにパスワードのリセットを求めます。パスワードの有効期限が切れる14日前からバナーに表示されます。 この例では、パスワードポリシーには特殊文字を含む12文字が必要で、パスワードは90日後に期限切れになります。
ユーザーがアカウントを登録して検証した後、Mistはすべての要件を満たすパスワードを作成するよう求めます。