
このページの内容
ジュニパー Mist Access Assurance の認証方法
802.1X 認証または非 802.1X 認証を使用してジュニパー Mist Access Assuranceを導入します。さまざまなオプションを比較して、組織に最適なアプローチを選択してください。
IEEE 802.1Xは、ポートベースのネットワークアクセス制御の規格です。スイッチまたはアクセスポイントを介して LAN または WLAN に接続するデバイスを認証するメカニズムを提供します。ジュニパー Mist Access Assuranceは、802.1X認証と非802.1X認証、すなわちMAC認証バイパス(MAB)の両方をサポートしており、有線および無線ネットワーク全体で統一されたアクセス制御を実現します。
802.1Xでのセキュアアクセスについては、以下の方法をサポートしています。
- 拡張認証プロトコル - トランスポート層セキュリティ(EAP-TLS)(デジタル証明書ベース)
- EAP-TTLS/PAP(トンネルトランスポート層セキュリティ)(資格ベース)
以下の非802.1X認証方法をサポートしています。
- MAC認証バイパス(MAB)
- マルチ事前共有キー(MPSK)
証明書ベースの認証と資格情報ベースの認証
802.1X 認証方法は、資格ベース(ユーザー名とパスワード)と証明書ベースの認証をサポートします。
証明書ベースの認証
- 証明書ベースの認証により、サーバーとクライアントデバイス間の相互認証を可能にし、暗号化を実装して安全なネットワークアクセスを提供します。
- デジタル証明書は、プライベートキーとパブリックキーのペアを必要とする公開キーインフラストラクチャ(PKI)を使用します。
- IDプロバイダ(IdP)は、証明書ベースの認証ではオプションです。IdPを使用して、アカウントの状態やグループ情報などのユーザーまたはデバイス情報を確認できます。
- 証明書は安全なストレージに保存されます。
- 証明書ベースの認証にはクライアントデバイスのプロビジョニングが必要であり、通常はモバイルデバイス管理(MDM)を使用します。
ジュニパー Mist Access Assuranceは、既存のPKIやMicrosoft Azure AD、Okta、Google WorkspaceなどのクラウドベースのIdPと統合できるため、該当するすべてのユースケースに証明書ベースの認証が実装されます。
パスワードベースの認証
- パスワードベースの認証には、認証にIdPが必要です。ほとんどのIdPは多要素認証(MFA)を適用しているため、パスワードベースの認証は802.1X環境、特に無線ネットワークでは実用的ではありません。
- 802.1Xは特に無線ネットワーク上でMFAを適切に管理できないため、中間者攻撃のリスクは非常に重大です。
パスワードベースの認証は、PKIの導入がすぐに実現できないシナリオや、証明書ベースの認証への移行中にのみお勧めします。BYODをサポートするネットワークでは、MITM攻撃ベクトルの可能性があるため、パスワードベースの802.1X認証は避けます。
802.1X認証方法
802.1Xプロトコルは、有線アクセスポイントと無線アクセスポイントの両方におけるポートベースのNAC(ネットワークアクセス制御)のIEEE標準です。802.1X の主な機能は、LAN または WLAN へのアクセスを試みるユーザーまたはデバイスに対する認証制御を定義し、イーサネット LAN を不正なユーザー アクセスから保護することです。さらに、802.1X は、サプリカントが資格情報を提示し、認証サーバー(RADIUS サーバー)がそれらを検証するまで、インターフェイスでのサプリカント(クライアント)との間のすべてのトラフィックをブロックします。
基本的な 802.1X 認証メカニズムは、次の 3 つのコンポーネントで構成されています。
- サプリカント—認証ソフトウェアを備えたクライアントデバイス。クライアントデバイスは、ネットワークへのアクセスを求めます。このデバイスには、デスクトップまたはラップトップ コンピューター、タブレット、電話などがあります。
- 認証—サプリカントのアクセス要求を傍受する初期ゲートウェイ、通常はスイッチまたはアクセスポイント(AP)。
- 認証サーバー—サプリカントのIDとデータベースに保存されている資格情報を比較します。資格情報とサプリカントIDが一致する場合、サプリカントはネットワークにアクセスできます。
ジュニパー Mist Access Assurance がそれぞれの 802.1X 認証方法をどのように使用するかを理解しましょう。 ジュニパーのMist Access Assuranceの使用事例をご覧ください。
EAP-TLS
EAP-TLSは、証明書と暗号化を活用して、クライアントとサーバー間の相互認証を提供します。クライアントとサーバーの両方が、両方のエンティティが信頼する認証機関 (CA) によって署名されたデジタル証明書を受け取る必要があります。この方法では、認証にクライアント側とサーバー側の両方で証明書を使用します。この認証では、クライアントとサーバーが互いの証明書を信頼する必要があります。
特長
- TLSを使用して安全なIDトランザクションを提供します
- 普遍的にサポートされているオープンな IETF 標準
- 認証にX.509証明書を使用
図1は、EAP-TLS認証シーケンスを示しています。
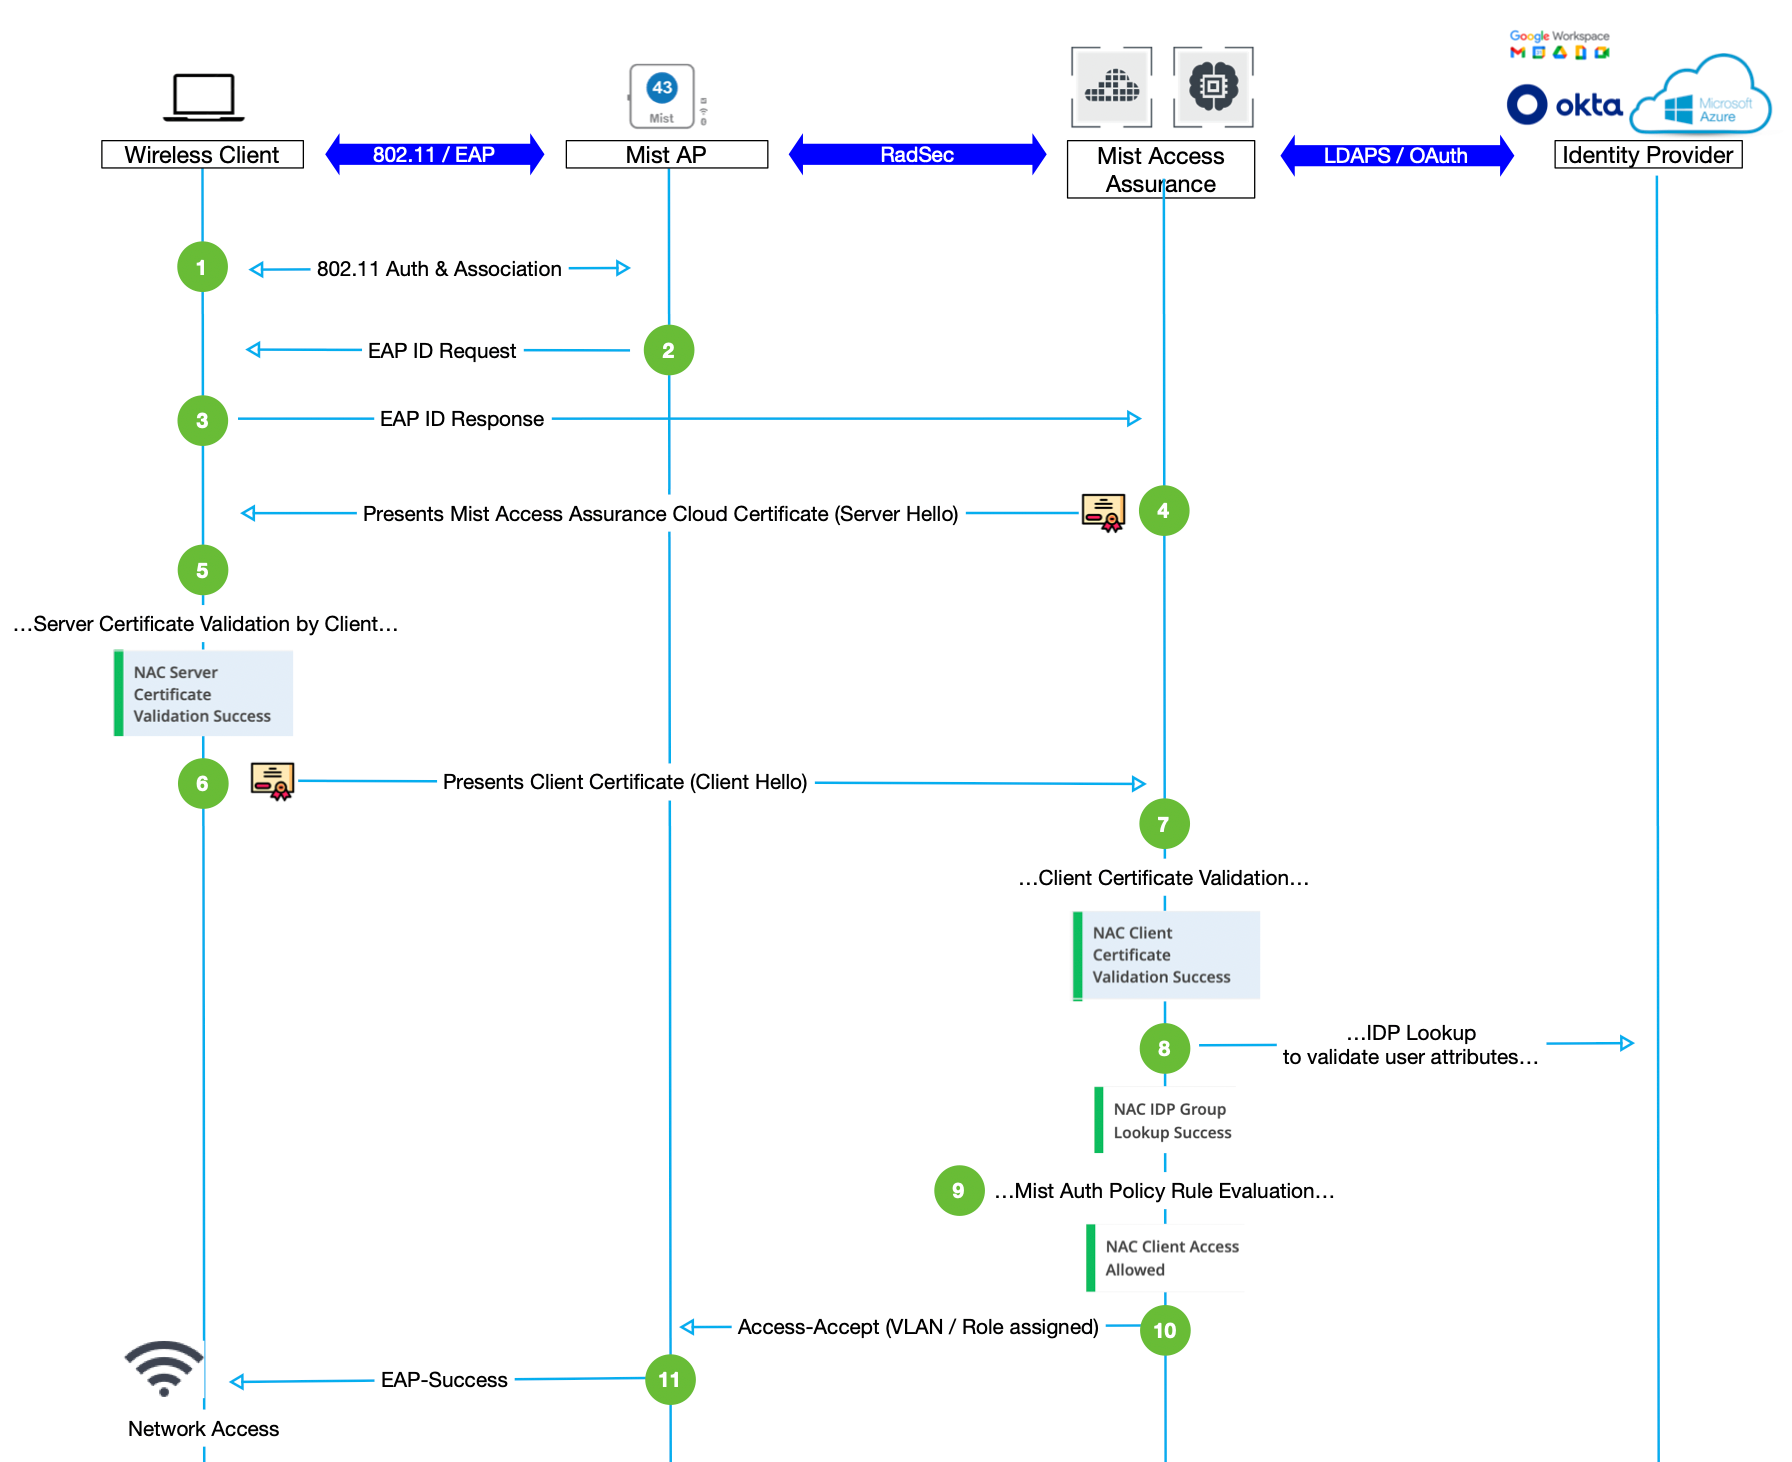
802.1X標準では、サプリカントとオーセンティケータ間のデータ転送の暗号化形式としてEAPが指定されています。
このメソッドは、次の手順で 4 方向のハンドシェイクを実行します。
- オーセンティケータ(APなど)がセッション要求を開始するか、サプリカント(無線クライアントデバイス)がセッション開始要求をオーセンティケータに送信します。
- オーセンティケータは、サプリカントにEAPリクエストを送信し、サプリカントのIDを尋ねます。
- サプリカントは、オーセンティケータを介して認証サーバー(ジュニパー Mist Access Assurance クラウド)にEAP応答を送信します。
- 認証サーバーは、証明書を含む「Server Hello」メッセージをクライアントデバイスに返します。
- サプリカントはサーバー証明書を検証します。つまり、サプリカントは、サーバー証明書が信頼できる CA によって署名されているかどうかを確認します。
- サプリカントは、オーセンティケータを介して「Client Hello」メッセージを送信し、クライアント証明書をジュニパー Mist Access Assuranceサービスに提示します
- ジュニパー Mist Access Assurance は、クライアント証明書が信頼できる CA によって署名されていることを検証します。
- ジュニパー Mist Access Assuranceは、構成されたIDプロバイダ(IdP)のソースを検索してIdPに接続し、ユーザーの名前といくつかの基本的な属性を確認します。
- ジュニパー Mist Access Assurance はポリシー ルックアップを実行し、ロールおよび権限ベースのアクセスをクライアント デバイスに適用します。
- ジュニパー Mist Access Assuranceは、VLANと割り当てられたロールに関する情報をオーセンティケータに送信し、サプリカントを適切なネットワークに割り当てることができます。
- オーセンティケータはEAP成功メッセージを送信し、サプリカントにアクセスを提供します。
拡張認証プロトコル - トンネル化されたTLS(EAP-TTLS/PAP)
EAP-TTLS-PAPは、クライアント側のユーザー名とパスワード、サーバー側のサーバー証明書などのユーザー資格情報を使用して認証を実行します。クライアントデバイスが認証サーバーを使用してセキュアなTLSトンネルを確立すると、暗号化されたトンネル内でPAPプロトコルを使用して資格情報が渡されます。
図2は、EAP-TTLS/PAP認証シーケンスを示しています。
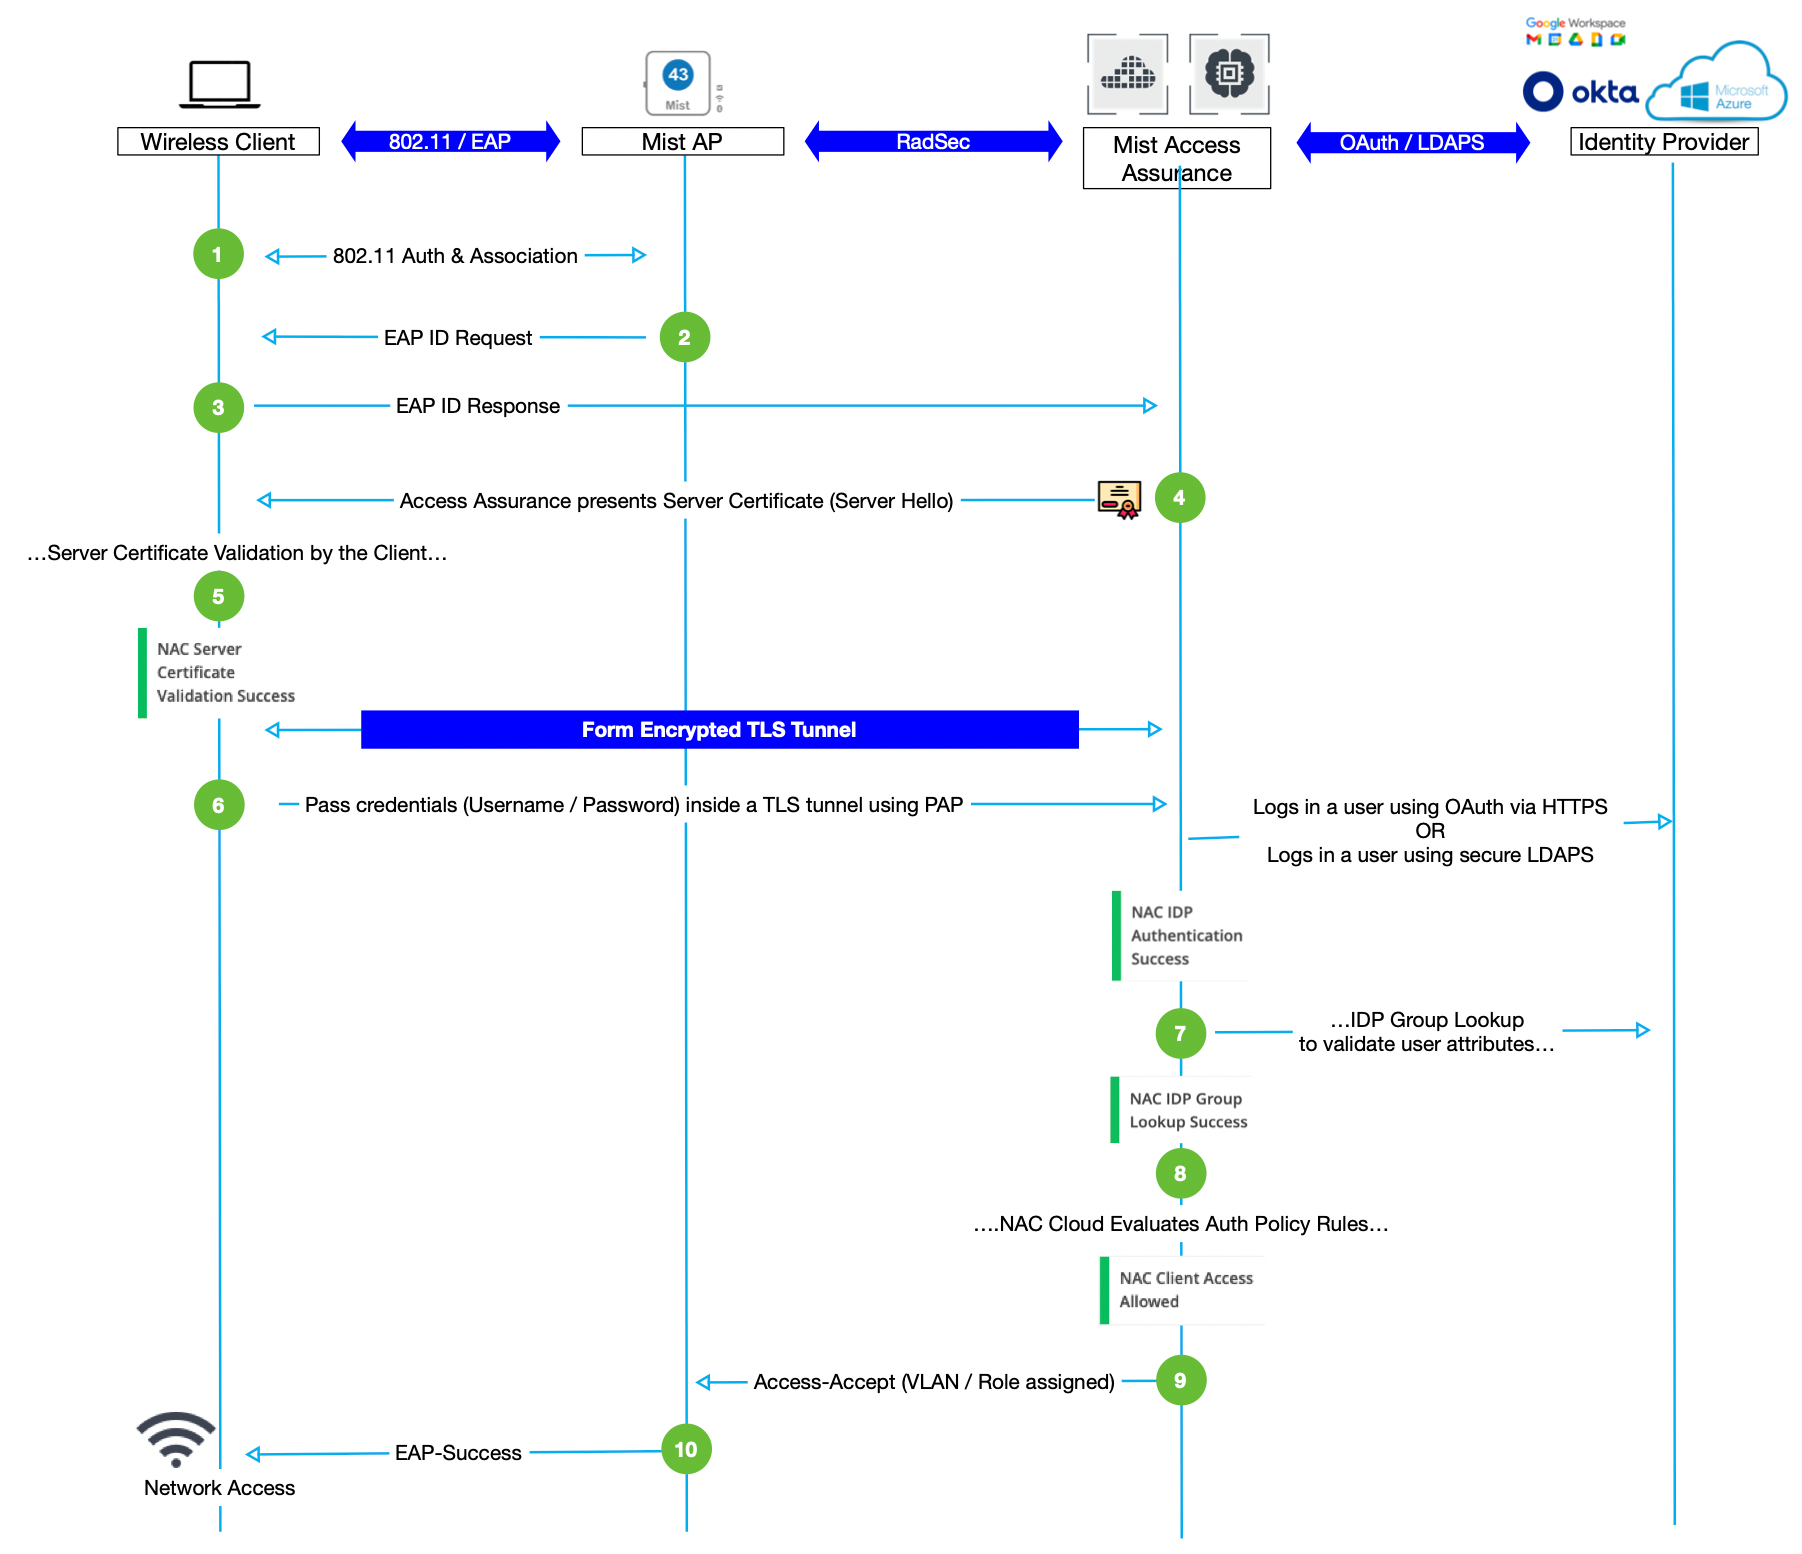
EAP-TTLS/PAP認証には、以下の手順が含まれます。
- オーセンティケータ(APなど)がセッション要求を開始するか、サプリカント(無線クライアントデバイス)がセッション開始要求をオーセンティケータに送信します。
- オーセンティケータは、識別情報を要求するEAPリクエストをサプリカントに送信します。
- サプリカントは、EAP応答を認証サーバー(例:ジュニパー Mist Access Assurance クラウド)に送信します。
- 認証サーバーは、証明書を含む「Server Hello」メッセージをクライアントデバイスに返します。サーバーはオーセンティケータを介してメッセージを送信します。
- サプリカントはサーバー証明書を検証します。つまり、サプリカントは、サーバー証明書が信頼できる CA によって署名されているかどうかを確認します。この検証により、暗号化されたTLSトンネルが設定されます。
- サプリカントは、ユーザー名やパスワードなどのアカウント資格情報をTLSトンネルを介してサーバーに送信します。サプリカントは、LDAPS(Lightweight Directory Access Protocol over SSL)またはOAuth(HTTPS)で情報を暗号化します。
- ジュニパー Mist Access Assuranceは、設定されたIDプロバイダのソースに対してルックアップを実行し、ユーザー名といくつかの基本的な属性を見つけます。
- ジュニパー Mist Access Assurance はポリシー ルックアップを実行し、ロールおよび権限ベースのアクセスをクライアント デバイスに適用します。
- ジュニパー Mist Access Assuranceは、VLANと割り当てられたロールに関する情報をオーセンティケータに送信し、サプリカントを適切なネットワークに割り当てることができます。
- オーセンティケータはEAP成功メッセージを送信し、サプリカントにアクセスを提供します。