ジュニパー Mist 認証プロキシー: サードパーティーデバイスのサポート
以下の手順に従って、ジュニパー Mist認証プロキシを使用して、Cisco IOSデバイスなどのサードパーティデバイスに対するエンドクライアントおよび管理ユーザーの認証をサポートします。
概要
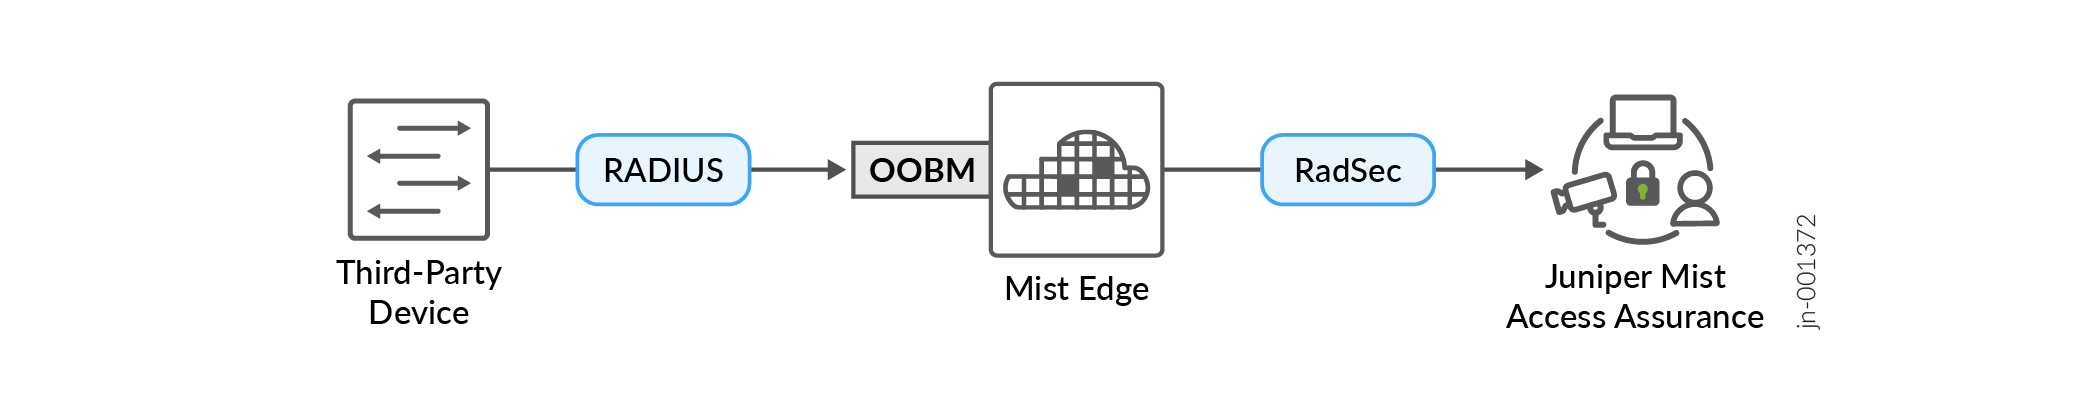
ジュニパー Mist™ Access アシュアランスは、Mist Edgeプラットフォーム上で実行されているMist Auth Proxyアプリケーションを活用することで、エンドクライアントと管理ユーザーのサードパーティデバイスへの認証をサポートします。
Mist Edgeは、Mist Cloudとサーバーによって、以下を必要とするMist管理対象以外のデバイスの「ゲートウェイ」として管理されます。
-
接続するエンドクライアント(サードパーティ製スイッチ、無線LANコントローラ、APアクセスポイントなど)の認証を実行する
-
認証管理ユーザー(例えば、ファイアウォールやスイッチのCLI管理インターフェイスへの管理者ログイン)
これを設定するには、サードパーティデバイスをMist EdgeクラスターでRADIUSクライアントとして追加します。このクラスターは、すべての認証トラフィックを安全なRadSecトンネルにラップし、Mist Access Assurance クラウドに送信します。
設計上の考慮事項
-
Mist Edgeは、複数のサイトからの認証プロキシとして機能します。サイトごとにエッジがある必要はありません。
-
冗長性のため、異なるデータセンターまたはポイントオブプリセンス(PoP)に少なくともいくつかのMist Edgeをインストールすることをお勧めします。
-
Mist Auth Proxy機能は、すべてのMist Edgeプラットフォームでサポートされています。Mist認証プロキシには専用のMist Edgeアプライアンス(またはVM)を使用し、認証プロキシをTuntermまたはOCProxy機能と組み合わせMist避けることをお勧めします。
-
Mist Edge VMを使用している場合、必要なネットワークインターフェイスは1つだけで、Mist Authプロキシ機能のロックを解除するには ME-VM-OC-PROXY が必要であることに注意してください。
RADIUS属性について
- 設定されたベンダーに基づいて、Mist Access Assuranceはaccess-accept応答で正しいRADIUS属性を自動的に送信し、VLAN、ロール(ファイアウォールフィルター)、セッションタイムアウトを割り当てます。
- ベンダー固有のカスタムRADIUS属性ラベルを活用して、特別なユースケースが発生した場合に特定の属性を送り返します。
サードパーティベンダーの追加と認証ポリシーの設定
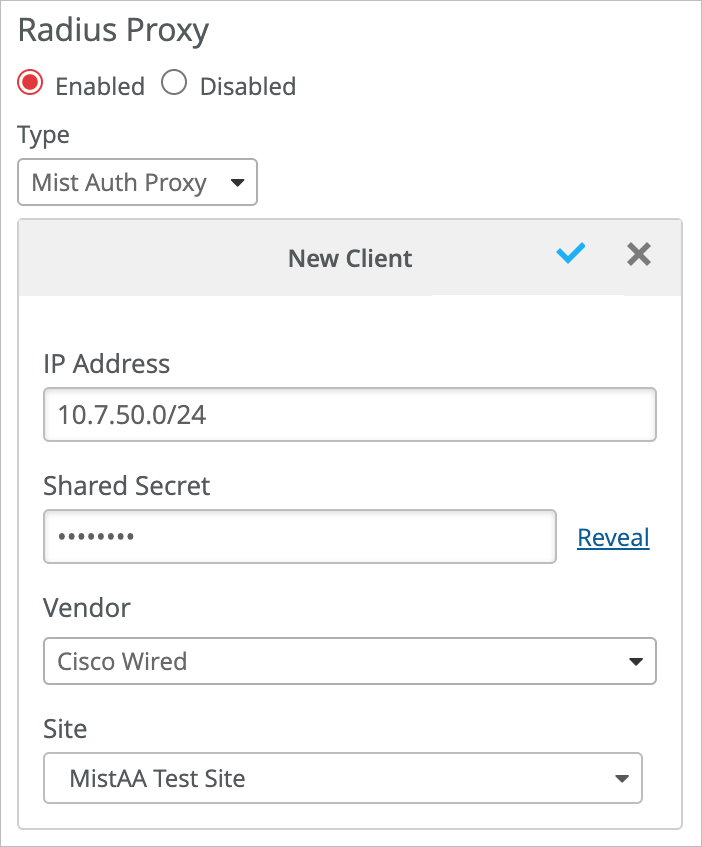
- Mist Edgeクラスター設定: サードパーティベンダーをクラスター設定にRADIUSクライアントとして追加します。
- 新しいクライアントの情報を入力します。
-
IPアドレス
-
共有シークレット
-
ベンダー
-
サイト(オプション)
-
- 新しいクライアントの情報を入力します。
- リソースラベル: サードパーティベンダーデバイスを、後で認証ポリシーで使用できるリソースとして識別するためのラベルを追加します。
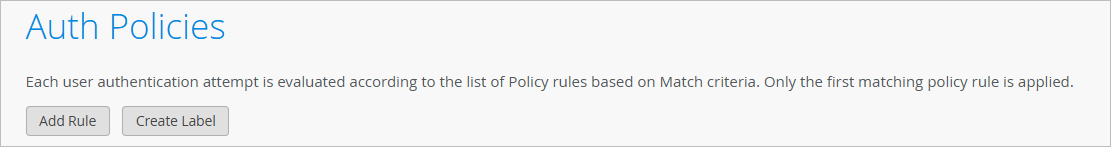
- 認証ポリシーページの上部にあるラベルの作成をクリックします。
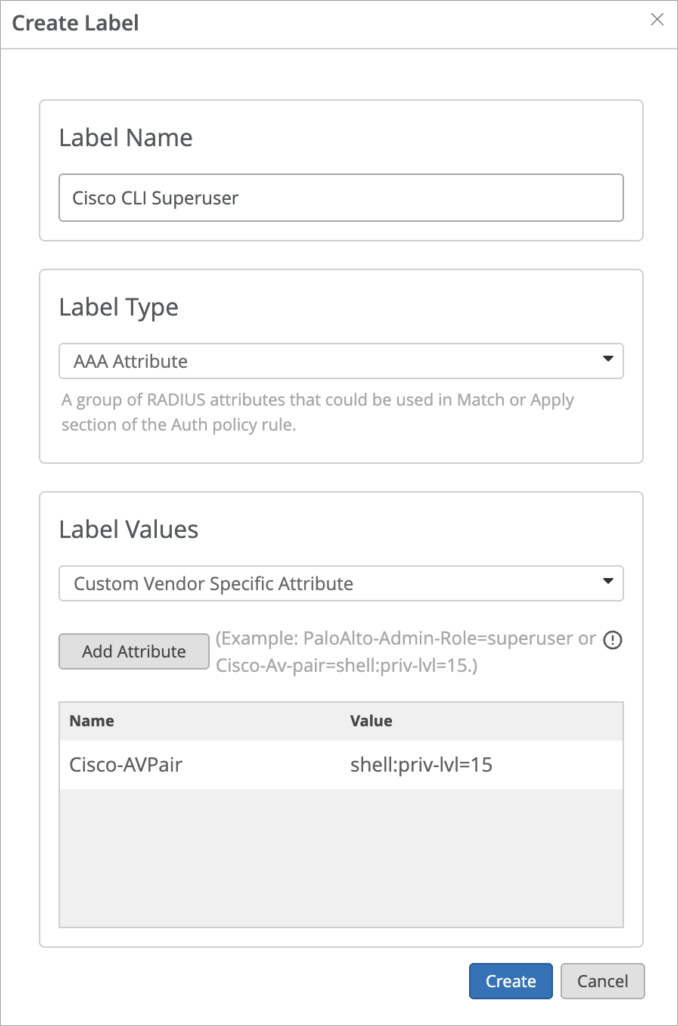
- 以下の情報を入力します。
-
ラベル名—認証ポリシーでこのラベルを使用する際にこのサードパーティベンダーデバイスを認識できるように、説明的なラベルを入力します。
-
ラベルタイプ— AAA属性を選択します。
-
ラベル値— カスタムベンダー固有の属性を選択します。
-
属性を追加をクリックし、名前と値を入力してから作成をクリックします。
-
- 認証ポリシーページの上部にあるラベルの作成をクリックします。
- 認証ポリシー: サードパーティ製デバイスによって認証されるユーザーを識別するルールを追加します。
- 認証ポリシーページの上部にあるルール を追加をクリックします。
新しいルールがルールの最上部に番号が付けられて表示されます。1.

- 認証ポリシーページの上部にあるルール を追加をクリックします。
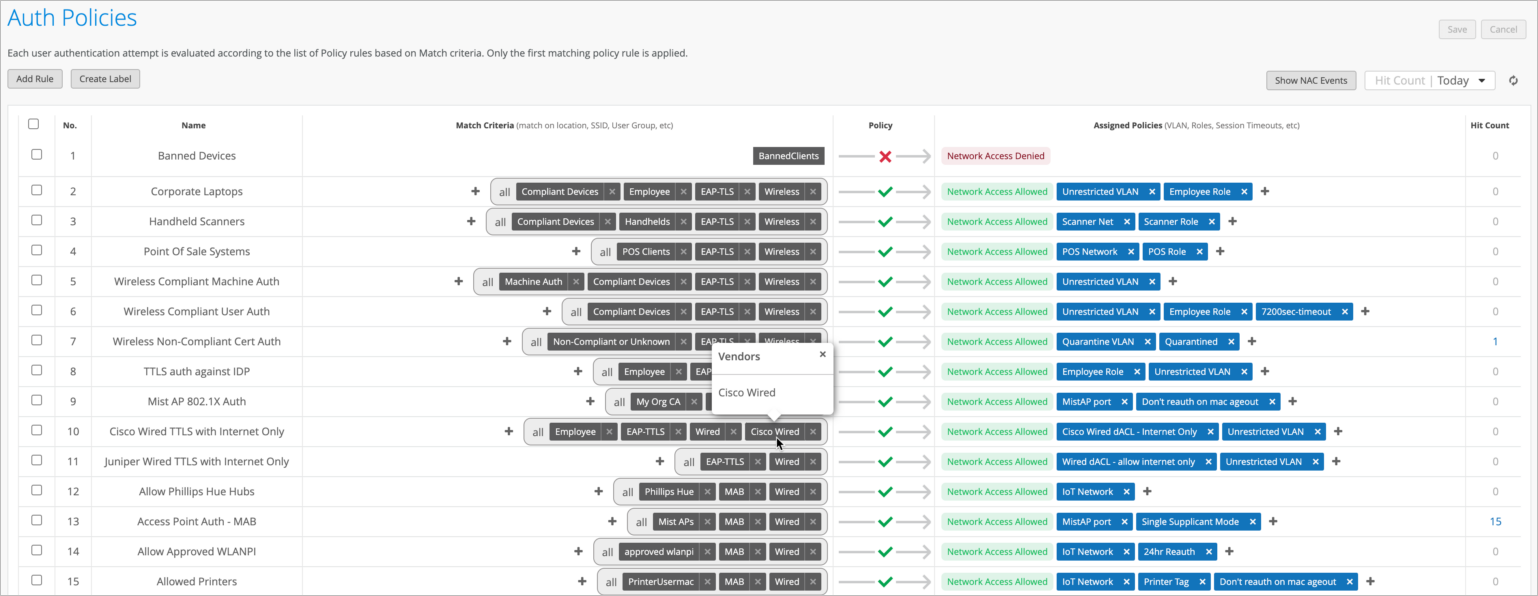
- 必要に応じて、ベンダーのルールを追加します。
この例では、目的の異なる多数のルールを示しています。リソースまたはユーザーラベルにカーソルを合わせると、詳細が表示されます。
サードパーティベンダーデバイスの設定
サードパーティベンダーデバイスを、RADIUSサーバーとしてMist Edge OOBM IPアドレスに向けます。
複数のMist Edgeを展開する場合は、サードパーティデバイスのサポートに応じて、各Mist EdgeをフェイルオーバーモードまたはロードバランシングモードのRADIUSサーバーとして追加します。
例:Cisco IOSデバイスの設定
!
aaa group server radius Mist-Access-Assurance
server name MistEdge
deadtime 2
!
aaa authentication login default group Mist-Access-Assurance
aaa authorization exec default group Mist-Access-Assurance
!
!
!
radius server MistEdge
address ipv4 <mist edge OOBM IP Address> auth-port 1812 acct-port 1813
key <shared secret>
!
user123@company.net@10.148.2.21
ログイン記録の確認
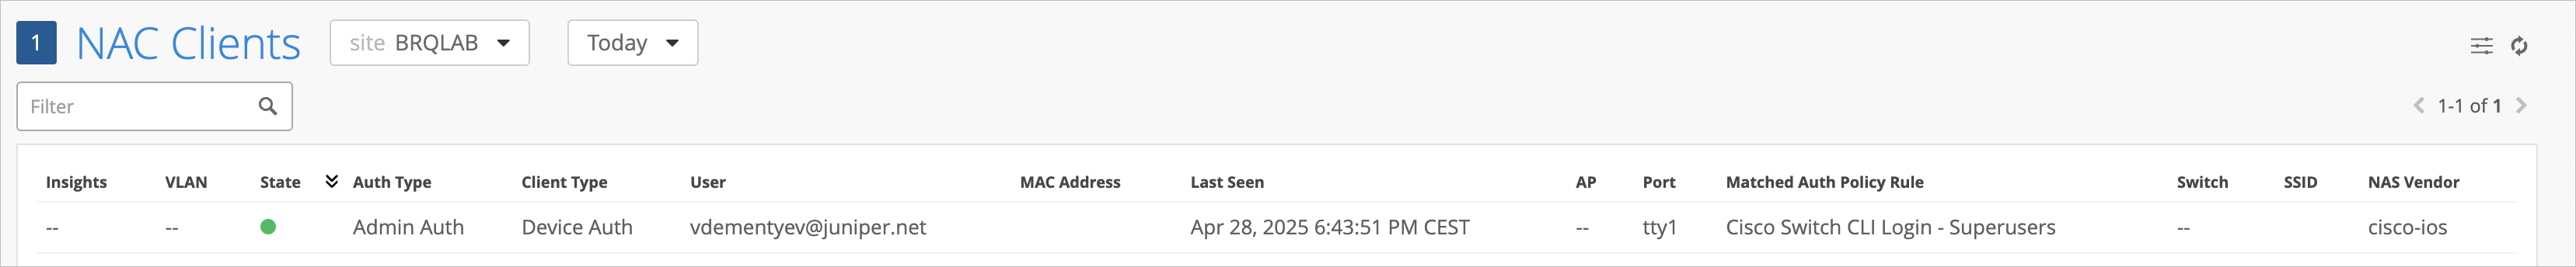
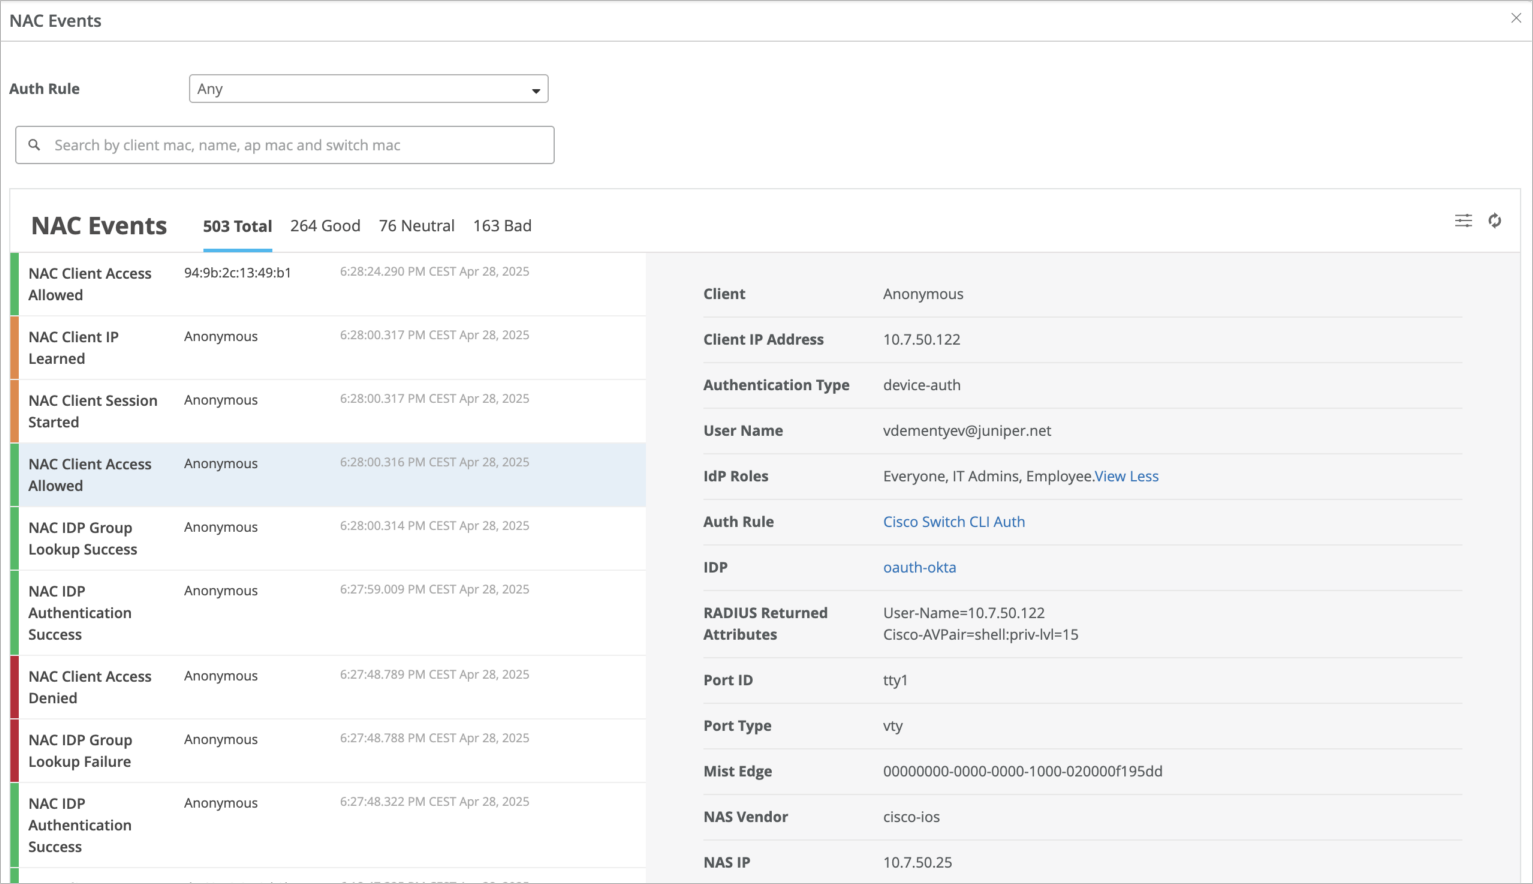
新しい認証ポリシーの検証プロセスの一環として、NACクライアントページとNACイベントページですべてのログイン試行のステータスを確認できます。