
セキュリティの実装と推奨事項
一般的なセキュリティガイドライン
- パブリックCA証明書でHTTPSを使用します。パブリックに解決可能なホスト名とパブリック CA 証明書が必要です。
- インバウンドトラフィックに特定のポートのみを許可するようにファイアウォールを設定します。
- ジュニパーMist™パブリックソースIPからのインバウンドトラフィックのみを許可するようにファイアウォールを設定します。
- アウトバウンドトラフィックに特定のポートのみを許可するようにファイアウォールを設定します。
- 必要なすべてのセキュリティパッチでVMを更新します。
- ジュニパーアラートフォーマットのリレーVMへのアクセスを承認されたユーザーのみに制限します。
- VMとSSHアクセスを、内部/管理ネットワークにのみ許可します。
SSL証明書
ジュニパーアラートフォーマットリレーパブリックIPに、公開的に解決可能なFQDNを指定する必要があります。パブリック認証機関(CA)を使用したSSL証明書検証を推奨します。証明書が利用できない場合は、インストールプロセス中に証明書検証要件を無効にできます。
デフォルトでは、ジュニパーアラートフォーマットリレーは、自己署名証明書を生成してインストールできます。ただし、パブリック CA 証明書でパブリックに解決可能な FQDN を使用することをお勧めします。
Webhooksパブリック送信元IPアドレスからのインバウンドトラフィックを許可する
ファイアウォールルールを追加して、ジュニパーMistからのWebhookトラフィックを許可します。
ジュニパー Mistは、静的なパブリックIPアドレスでWebhookを生成します。このアドレスは変更されません。WebhookのソースIPの完全なリストについては、 を参照してください。/../../mist-management/topics/ref/firewall-ports-to-open.html#section_cx4_bxp_yxb (ジュニパー Mist管理ガイド)を参照してください。
2番目のチェックとして、ジュニパーアラートフォーマットリレーは、ジュニパーMist送信元IPからのトラフィックのみを許可します。
VMインターネットアクセス
ジュニパーアラートフォーマットリレーVMへのインターネットアクセスを無効にし、必要な場合にのみ条件付きアクセスを提供できます。ジュニパーアラートフォーマットリレーはAPIクエリを実行してインベントリの詳細を取得するため、VMはジュニパー Mist URLにアクセスできる必要があります。完全なリストについては、ジュニパー Mist 管理ガイドの 「Mist Cloud IP アドレスとポート 」を参照してください。
VM で APT/YUM を有効にし、これらのリポジトリ/ミラーへのアクセスを許可します。
ファイアウォールと NAT の設定
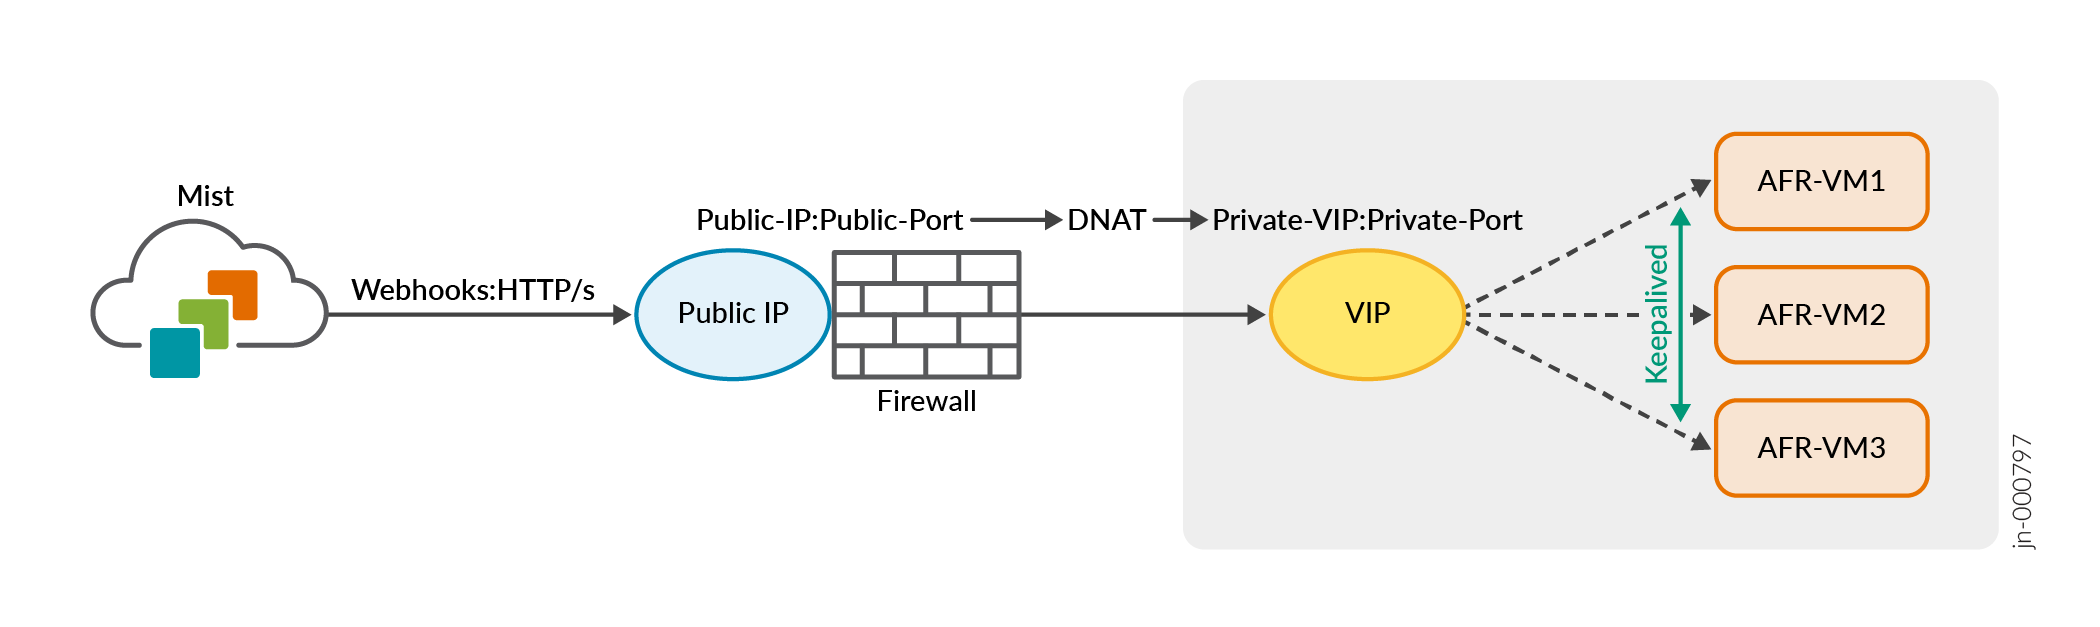
WebhookジュニパーパブリックIP/FDQNに転送するようにMistを設定できます。このパブリックIPをファイアウォール上に配置できます。NATを設定して、WebhookメッセージをジュニパーアラートフォーマットリレーのプライベートVIPに転送します。ジュニパーアラートフォーマットリレーは、Webhook HTTP投稿メッセージのHTTPステータスコードで応答します。この通信を許可するには、必要な静的/ソース NAT 設定を構成する必要があります。
これは、ジュニパーMistからのトラフィックがファイアウォールを通過して仮想IPとVMに移動する様子を示しています。
セキュリティ強化
ジュニパーアラートフォーマットリレーがジュニパーMistネットワークを強化し、攻撃に対する耐性を高める方法をいくつかご紹介します。
- インターネットに公開されるのは特定のWebエンドポイントのみです。
- Webエンドポイントは、特定のジュニパー MistパブリックIPからトラフィックを受信するように構成されています。
- 機密情報は暗号化形式でローカルに保存されます。