VXLAN-GBP を実装する際の考慮事項
このドキュメントで説明するように、VXLAN-GBP サポートをテストする際には、いくつかの領域を考慮する必要があります。
VXLAN-GBPにはIP Closファブリックが必要
このテクノロジーは、アクセス スイッチ レイヤーで VXLAN レイヤー 2 VTEP がサポートされている唯一の設計であるため、IP Clos ファブリックの VXLAN-GBP のみをサポートします。
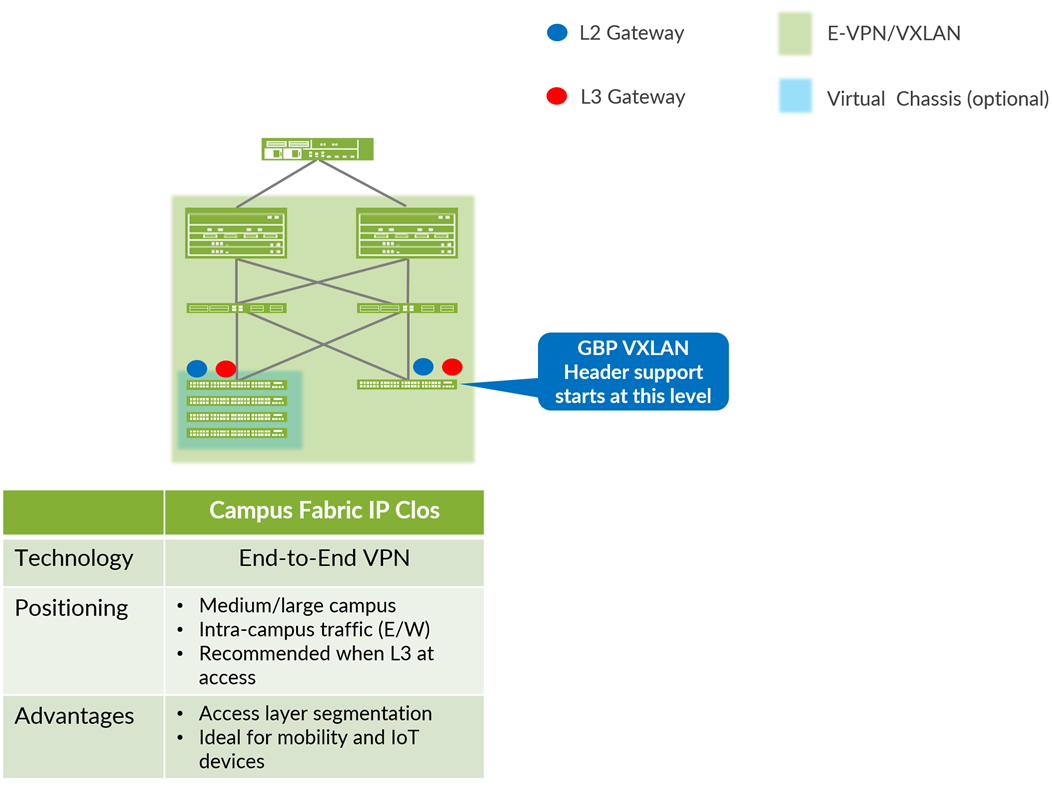
EVPNマルチホーミング、CRB(中央ルーティングされたブリッジング)、ERB(エッジルーティングされたブリッジング)など、その他すべてのファブリックタイプでは、次の理由により、有線クライアントのGBPタグ管理は許可されません。
- VXLANレイヤーは、ディストリビューションまたはコラプストコアレイヤーから始まるため、有線クライアントは、同じアクセススイッチ内のポート間からポートまで、ローカルに制御されずに相互に通信できます。プライベートVLANは、静的なJunos OS設定で作成され、動的に割り当てられたGBPタグに従いないため、この場合役に立ちません。
- アクセススイッチと上位スイッチ(ディストリビューションやコラプストコアなど)の間に確立されるのは、標準的なLAGのみです。したがって、ファブリックのこれらの段階間では、VLANとMACアドレスのみが役割を果たし、GBPタグは転送中に失われます。ファブリックの最下層にあるVXLANから始める必要があります。
- 動的なRADIUSベースの認証を実行する有線クライアントの場合、有線クライアントは、接続されているアクセススイッチ上の認証プロセスの一部として割り当てられたGBPタグを取得します。この場合も、この情報を上位ファブリックステージに渡すための追加プロトコルは存在しないため、この情報はファブリックから見えず、再構築できません。
デスクトップ スイッチをファブリックのアクセス スイッチに接続することで、たとえば、VoIP 電話やキャンパス ファブリックの IP Clos 上の PC を管理できます。動的認証を実行する場合は、ファブリックのアクセス スイッチで 2 回目の MAC ベースの認証を実行して、割り当てる GBP タグに関する同期情報を取得する必要があります。これは、接続されたデスクトップ スイッチが、RADIUS ベースの認証情報をアクセス スイッチと共有しないためです。
VRF 間 GBP タグ配布をサポートしない
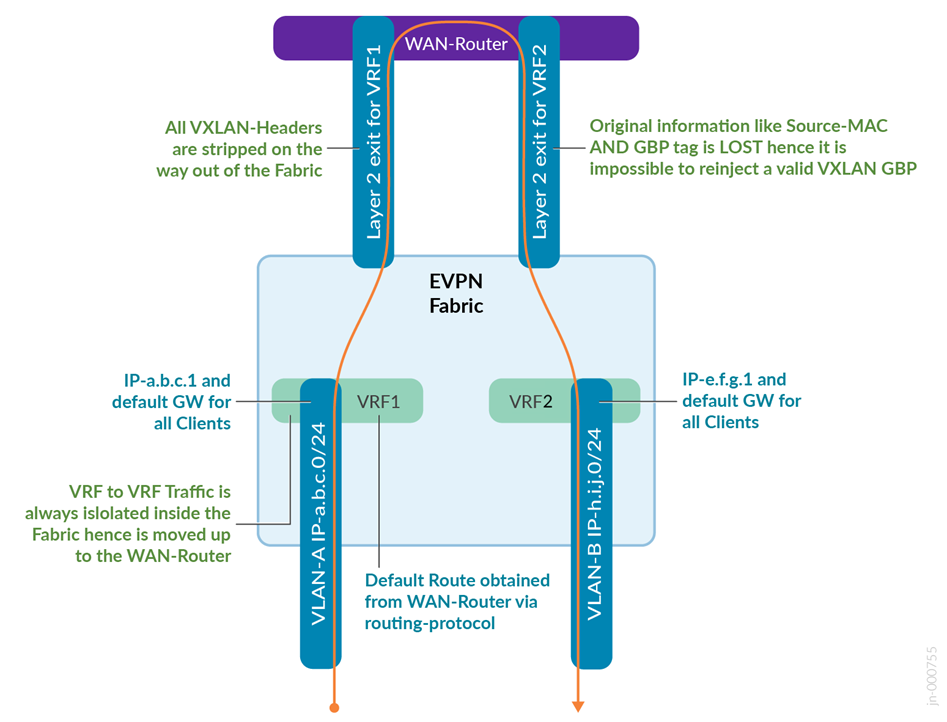
GBP タグの配信は、同じ VRF 内の VLAN に限定されます。これは、ネットワークに、複数の仮想ルーティングおよび転送(VRF)インスタンスを持つファブリックがある場合に適用できます。 図 2 に示すように、以下の技術的な理由により、VRF から VRF への GBP タグ配信は機能しません。
- Juniper Mist管理するすべてのキャンパスファブリックは、トラフィックが2つのVRF間を通過する際、ファブリック内で隔離されます。セキュリティ上の理由から、ファブリック自体の内部では許可されたVRF間でのルート漏洩はありません。VRF 間のトラフィックは、常に WAN ルーターに向かって南から北に行く必要があります。その後、WAN ルーターは VRF 間のトラフィックを許可または転送し、トラフィックがファブリックを介して宛先 VRF と VLAN に戻ることを許可します。
- WAN ルーターは通常、ファブリックの VXLAN レイヤーの一部ではありません。これらは、次のいずれかを使用します。
- VLANとトランクポート、およびファブリックとWANルーター間のスタティックルートを使用したレイヤー2構成。
- ポイントツーポイントリンクと、ファブリックとWANルーター間のOSPFやeBGPなどのルーティングプロトコルを使用したレイヤー3構成。
- 前述のCRBおよびERBファブリックのEVPNマルチホーミングと同様の状況が発生し、ステージ間のトラフィックで異なる環境が使用され、VXLANトンネルのオンフック情報がこれらのステージ間で失われます。パケットが宛先 VRF に向けてファブリックに戻ると、元の MAC アドレスが失われるため、元の情報を再構築することはほとんど不可能です。
 間のトラフィックで GBP が機能しない
このようなトラフィックは East-West トラフィックとしてファブリック内に残り、WAN ルーターを経由しないため、ファブリック内の同じ VRF に移動することを検討することをお勧めします。このような場合、GBP ベースの管理は有効なままです。 図 3 を参照してください。
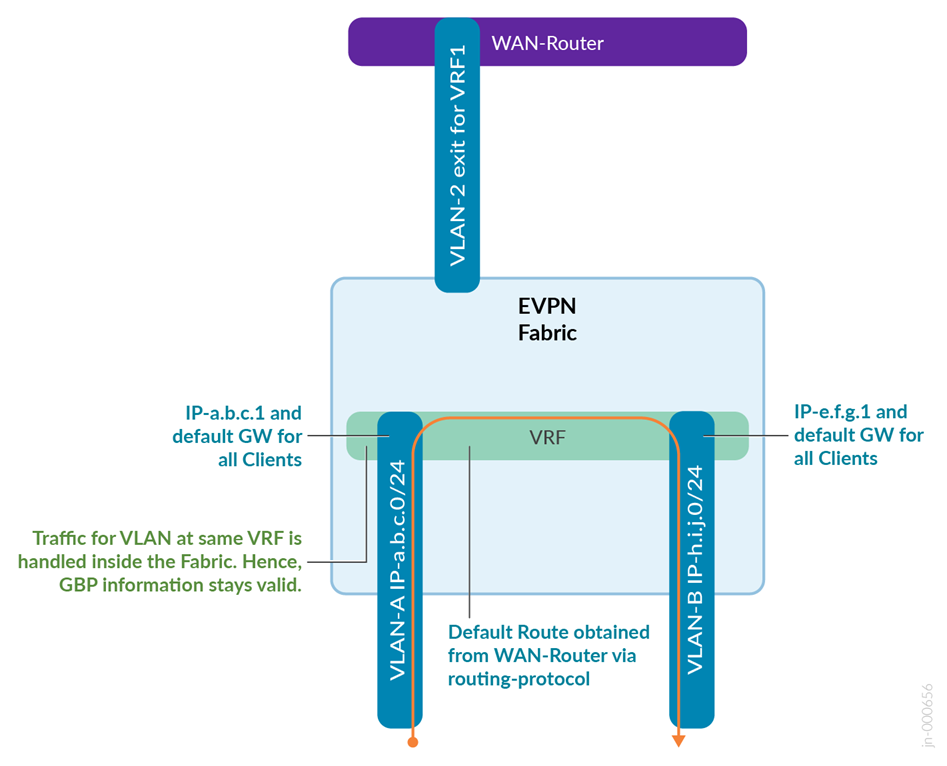 で動作するGBP
この場合、単一のグローバル VRF を使用することが推奨されます。GBP を使用することで、セキュリティ上のニーズから複数の VRF が不要になります。
既知のJunos OSスイッチファームウェアに関する注意事項
アクセス スイッチで初めて GBP 使用量を設定する 場合は、アクティブ化して使用する前にメンテナンス ウィンドウをスケジュールする必要があります。Junos OS では、この変更を反映するためにコントロール プレーンを再起動する必要があります。
- スタンドアロン スイッチでは、パケット転送エンジン(PFE)を再起動して、GBPを含めるために必要なコントロール プレーンの再起動を実現できます。
- バーチャルシャーシでは、GBPアクティベーションに必要なコントロールプレーンの再起動を実現するために、バーチャルシャーシ全体の完全な再起動を発行する必要があります。
既知のハードウェアの制限
ジュニパーネットワーク®スEX4100スイッチには、文書化 された以下の制限があります。
- EX4100スイッチでは、静的なインターフェイス/ポートとVLAN IDベースのGBPタグの割り当てはサポートされていません。
- EX4100スイッチでは、静的VLAN IDベースのGBPタグ割り当てはできません。同様の機能を実現するには、VLAN の IPv4 プレフィックスを使用することをお勧めします。
機能的に既知のキャンパスファブリック展開
キャンパスファブリックのIP Closをいつ構築したかに応じて、次のことを確認する必要があります。
- キャンパスファブリックのIP Closが2024年7月以降に作成された場合、GBP向けアクセススイッチではJunos OS リリース24.2R2以降を使用する必要があります。これは、この日付以降に作成されたファブリックでは、自動的に大規模向けに設定された EVPNタイプ2/5共存 が取得されるためです。GBP とともに EVPN タイプ 2/5 の共存をサポートする最初の Junos OS リリース バージョンは、Junos OS リリース 24.2R2 です。
ポータルJuniper Mistに関する既知の制限事項
現在のバージョンでは、Juniper Mist ポータルは、次の静的 GBP タグ割り当てのみをサポートしています。
- サブネットと呼ばれるIPv4プレフィックスベースの静的GBPタグ割り当て。
- MACアドレスと呼ばれるホストベースの静的GBPタグ割り当て。
- ネットワークと呼ばれる VLAN ID ベースの静的 GBP タグ割り当て。
現在、以下を利用するには、追加のJunos OS CLIコマンドを使用する必要があります。
無線および有線クライアントのセグメンテーションポリシーで、Juniper Mistポータルの異なるセクションを使用する
現在、Juniper Mist管理ファブリックのマイクロセグメンテーションは、Juniper Mistポータルのさまざまなセクションで、有線および無線クライアントに対して実現されています。
- 有線クライアントのGBPおよびSGTベースのマイクロセグメンテーションは、 組織>スイッチテンプレート ページで設定する必要があります。 図 4 を参照してください。
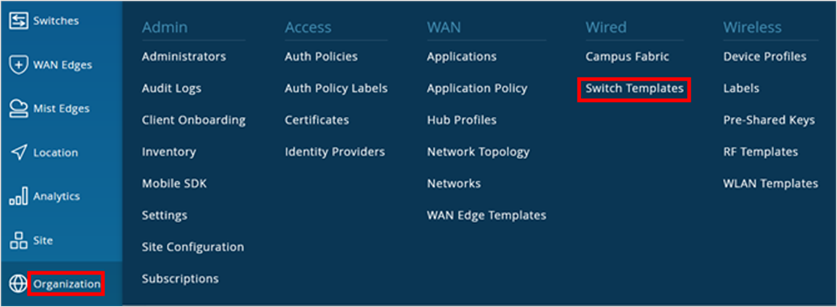 でのスイッチ テンプレートの場所
- ワイヤレス クライアントのマイクロセグメンテーションのポリシー設定は、[ 組織> WLAN テンプレート(Organization WLAN Templates )] ページで設定する必要があります。 図 5 を参照してください。
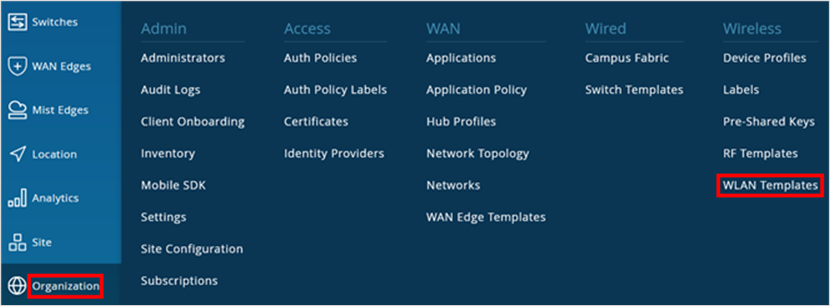 での WLAN テンプレートの場所
新しい WLAN テンプレートを作成したら、ワイヤレス クライアントのポリシーの管理と構成を開始できます。