
複数の宛先のポートミラーリングの設定
ネクストホップグループを使用した複数の宛先へのレイヤー2 ポートミラーリングについて
MXシリーズルーターとEXシリーズスイッチでは、トンネルインターフェイスに適用されるレイヤー2 ポートミラーリングファイアウォールフィルターでネクストホップグループを設定することで、トンネルインターフェイスにトラフィックをミラーリングできます。複数の宛先へのパケットのミラーリングは、 マルチパケットポートミラーリングとも呼ばれます。
Junos OSリリース9.5では、MXシリーズルーターでネクストホップグループを使用したレイヤー2 ポートミラーリング のサポートが導入されましたが、トンネルPICのインストールが必要でした。Junos OSリリース9.6以降、MXシリーズルーター でネクストホップグループを使用するレイヤー2 ポートミラーリングにトンネルPICは必要ありません。
MXシリーズルーターとEXシリーズスイッチでは、ネクストホップグループにパケットをミラーリングするための ファイアウォールフィルター を定義できます。ネクストホップグループには、レイヤー2 メンバー、レイヤー3 メンバー、およびユニットリスト(各インターフェイスにパケットをミラーリング)またはロードバランシング(複数のインターフェイスのいずれかにパケットをミラーリング)するサブグループを含めることができます。MXシリーズルーターとEXシリーズスイッチは、最大30のネクストホップグループをサポートします。各ネクストホップグループは、最大16のネクストホップアドレスをサポートします。各ネクストホップグループは、少なくとも2つのアドレスを指定する必要があります。
ネクストホップグループのメンバーへのポートミラーリングを有効にするには、ネクストホップグループをファイアウォールフィルターのフィルターアクションとして指定し、MXシリーズルーターまたはEXシリーズスイッチ上の論理トンネルインターフェイス(lt-)または仮想トンネルインターフェイス(vt-)にファイアウォールフィルターを適用します。
負荷分散ミラーリングトラフィックにサブグループを使用することはサポートされていません。
ポートミラーリング用のMXシリーズルーターでのネクストホップグループの定義
インターネットプロセッサーII特定用途向け集積回路(ASIC)を搭載したルーターでは、分析のために、IPバージョン4(IPv4)またはIPバージョン6(IPv6)パケットのコピーをルーターから外部ホストアドレスまたはパケットアナライザに送信できます。これは 、ポートミラーリングと呼ばれます。
ポートミラーリングは、トラフィックサンプリングとは異なります。トラフィックサンプリングでは、IPv4ヘッダーに基づくサンプリングキーがルーティングエンジンに送信されます。そこで、キーをファイルに配置するか、キーに基づくcflowdパケットをcflowdサーバーに送信できます。ポートミラーリングでは、パケット全体がコピーされ、ネクストホップインターフェイスを介して送信されます。
サンプリングとポートミラーリングの同時使用を設定し、ポートミラーリングされたパケットに独立したサンプリングレートとランレングスを設定できます。ただし、サンプリングとポートミラーリングの両方にパケットが選択された場合、アクションは1つしか実行できず、ポートミラーリングが優先されます。例えば、インターフェイスに入力されるすべてのパケットをサンプリングするようにインターフェイスを設定し、フィルターが別のインターフェイスにポートミラーリングするパケットも選択した場合、ポートミラーリングのみが有効になります。明示的なフィルターポートミラーリング基準に一致しない他のすべてのパケットは、最終宛先に転送されるときにサンプリングされ続けます。
ネクストホップグループでは、複数のインターフェイスにポートミラーリングを含めることができます。
MXシリーズルーターでは、トンネルインターフェイスの入力トラフィックを複数の宛先にミラーリングできます。この形式のマルチパケットポートミラーリングでは、ネクストホップグループに2つ以上の宛先を指定し、そのネクストホップグループを参照するファイアウォールフィルターをフィルターアクションとして定義し、そのフィルターをMXシリーズルーター上の論理トンネルインターフェイス lt-)または仮想トンネルインターフェイス(vt- に適用します。
レイヤー 2 ポートミラーリング ファイアウォール フィルター アクションのネクストホップ グループを定義するには:
例:M、MX、および T Series ルーターでネクストホップ グループを使用したマルチ ポート ミラーリングを構成する
複数のパケットタイプを含むトラフィックを分析する必要がある場合や、単一のタイプのトラフィックに対して複数のタイプの分析を実行する場合は、複数のポートミラーリングとネクストホップグループを実装できます。グループごとに最大16個のトラフィックのコピーを作成し、そのトラフィックをネクストホップグループメンバーに送信できます。1台のルーターには、常に最大30のグループを設定できます。ポートミラーリングされたトラフィックは、集合型SONET/SDH、集合型イーサネット、ループバック(lo0)、または管理(fxp0)インターフェイスを除く、あらゆるインターフェイスに送信できます。ポートミラーリングされたトラフィックを複数のフローサーバーまたはパケットアナライザに送信するには、[edit forwarding-options]階層レベルでnext-hop-groupステートメントを使用できます。
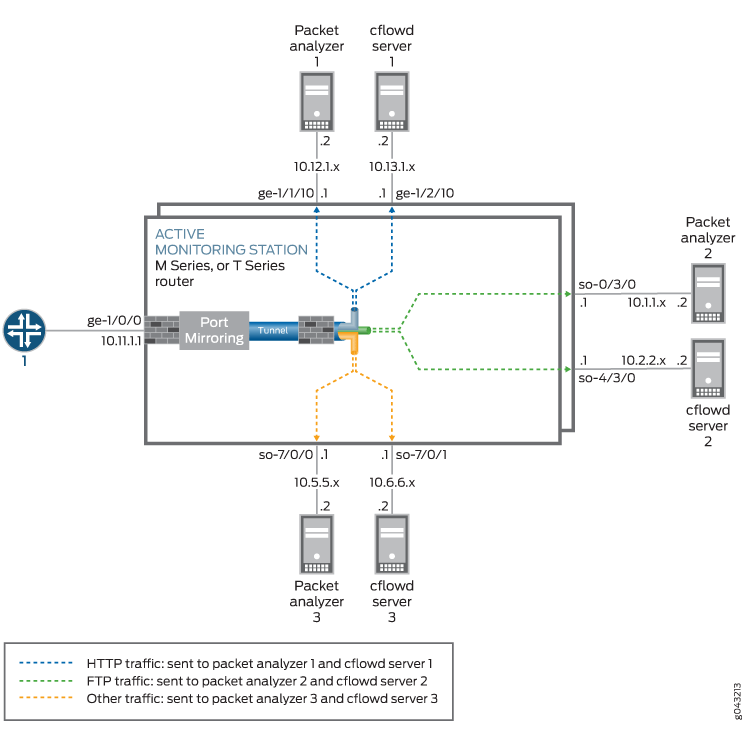
図1は、ネクストホップグループで複数のポートミラーリングを設定する方法の例を示しています。すべてのトラフィックは、インターフェイスge-1/0/0で監視ルーターに入ります。ファイアウォールフィルターは、すべての着信パケットをカウントし、トンネルサービスPICにポートミラーリングします。2つ目のフィルターがトンネルインターフェイスに適用され、トラフィックをHTTPトラフィック、FTPトラフィック、その他すべてのトラフィックの3つのカテゴリに分割します。3 種類のトラフィックは、3 つの別々のネクストホップ グループに割り当てられます。各ネクストホップグループには、パケットアナライザとフローサーバーの異なるグループにつながる一意の出口インターフェイスのペアが含まれています。
同じPFEから異なる宛先にパケットをミラーリングできるようになったインスタンスも、インスタンスごとに異なるサンプリングパラメーターを使用します。グローバルポートミラーリングとインスタンスベースのポートミラーリングの両方を使用してレイヤー2ポートミラーリングを設定すると、PICレベルのインスタンスがFPCレベルを上書きし、FPCレベルがグローバルインスタンスを上書きします。
[edit]
interfaces {
                   ge-1/0/0 { # This is the input interface where packets enter the router.
        unit 0 {
            family inet {
                filter {
                                         input mirror_pkts; # Here is where you apply the first filter.
                }
                address 10.11.1.1/24;
            }
        }
    }
                   ge-1/1/0 { # This is an exit interface for HTTP packets.
        unit 0 {
            family inet {
                address 10.12.1.1/24;
            }
        }
    }
                   ge-1/2/0 { # This is an exit interface for HTTP packets.
        unit 0 {
            family inet {
                address 10.13.1.1/24;
            }
        }
    }
                   so-0/3/0 { # This is an exit interface for FTP packets.
        unit 0 {
            family inet {
                address 10.1.1.1/30;
            }
        }
    }
                   so-4/3/0 { # This is an exit interface for FTP packets.
        unit 0 {
            family inet {
                address 10.2.2.1/30;
            }
        }
    }
                   so-7/0/0 { # This is an exit interface for all remaining packets.
        unit 0 {
            family inet {
                address 10.5.5.1/30;
            }
        }
    }
                   so-7/0/1 { # This is an exit interface for all remaining packets.
        unit 0 {
            family inet {
                address 10.6.6.1/30;
            }
        }
    }
                   vt-3/3/0 { # The tunnel interface is where you send the port-mirrored traffic.
        unit 0 {
            family inet;
        }
        unit 1 {
            family inet {
                filter {
                                         input collect_pkts;  # This is where you apply the second firewall filter.
                }
            }
        }
    }
}
forwarding-options {
                   port-mirroring { # This is required when you configure next-hop groups.
        family inet {
            input {
                                   rate 1; # This port-mirrors all packets (one copy for every packet received).
            }
                               output { # Sends traffic to a tunnel interface to enable multiport mirroring.
                interface vt-3/3/0.1;
                no-filter-check;
            }
        }
    }
    next-hop-group ftp-traffic { # Point-to-point interfaces require you to specify the
        interface so-4/3/0.0; # interface name.
        interface so-0/3/0.0;
    }
    next-hop-group http-traffic { # Configure a next hop for all multipoint interfaces.
        interface ge-1/1/0.0 {
            next-hop 10.12.1.2;
        }
        interface ge-1/2/0.0 {
            next-hop 10.13.1.2;
        }
    }
    next-hop-group default-collect {
        interface so-7/0/0.0;
        interface so-7/0/1.0;
    }
}
firewall {
    family inet {
                         filter mirror_pkts { # Apply this filter to the input interface.
            term catch_all {
                then {
                    count input_mirror_pkts;
                                         port-mirror; # This action sends traffic to be copied and port-mirrored.
                }
            }
        }
                         filter collect_pkts { # Apply this filter to the tunnel interface.
                               term ftp-term { # This term sends FTP traffic to an FTP next-hop group.
                from {
                    protocol ftp;
                }
                                   then next-hop-group ftp-traffic;
            }
                               term http-term { # This term sends HTTP traffic to an HTTP next-hop group.
                from {
                    protocol http;
                }
                                   then next-hop-group http-traffic;
            }
                               term default { # This sends all remaining traffic to a final next-hop group.
                                   then next-hop-group default-collectors;
            }
        }
    }
}
例:複数の宛先へのレイヤー 2 ポート ミラーリング
MXシリーズルーターでは、トンネルインターフェイスに適用されるレイヤー2 ポートミラーリングファイアウォールフィルターでネクストホップグループを設定することで、複数のトンネル宛先にトラフィックをミラーリングできます。
FPC 2のPIC 0でトンネルサービスをサポートするようにシャーシを設定します。この設定には、FPC 2、PIC 0、ポート 10上の2つの論理トンネルインターフェイスが含まれます。
[edit]
chassis {
    fpc 2 {
        pic 0 {
            tunnel-services {
                bandwidth 1g;
            }
        }
    }
}
3 つのブリッジ ドメインと 1 つのレイヤー 2 VPN CCC の物理インターフェイスと論理インターフェイスを設定します。
ブリッジドメイン BD は、 論理インターフェイスge-2/0/1.0 および ge-2/0/1.1にまたがります。
ブリッジドメイン bd_next_hop_group は、論理インターフェイス ge-2/2/9.0 および ge-2/0/2.0に及びます。
ブリッジドメイン bd_port_mirror は、論理トンネルインターフェイス lt-2/0/10.2を使用します。
レイヤー2 VPN CCC if_switch は、論理インターフェイス ge-2/0/1.2 および lt-2/0/10.1を接続します。
[edit]
interfaces {
    ge-2/0/1 {
        flexible-vlan-tagging;
        encapsulation flexible-ethernet-services;
        unit 0 { # An interface on bridge domain ’bd’.
            encapsulation vlan-bridge;
            vlan-id 200;
            family bridge {
                filter {
                    input pm_bridge;
                }
            }
        }
        unit 1 { # An interface on bridge domain ’bd’.
            encapsulation vlan-bridge;
            vlan-id 201;
            family bridge {
                filter {
                    input pm_bridge;
                }
            }
        }
        unit 2 {
            encapsulation vlan-ccc;
            vlan-id 1000;
        }
    }
    ge-2/0/2 { # For ’bd_next_hop_group’
        encapsulation ethernet-bridge;
        unit 0 {
            family bridge;
        }
    }
    lt-2/0/10 {
        unit 1 {
            encapsulation ethernet-ccc;
            peer-unit 2;
        }
        unit 2 {
            encapsulation ethernet-bridge;
            peer-unit 1;
            family bridge {
                filter {
                    output redirect_to_nhg;
                }
            }
        }
    }
    ge-2/2/9 {
        encapsulation ethernet-bridge;
        unit 0 { # For ’bd_next_hop_group’
            family bridge;
        }
    }
}
3 つのブリッジ ドメインとレイヤー 2 VPN スイッチング CCC を設定します。
ブリッジドメイン BD は、 論理インターフェイスge-2/0/1.0 および ge-2/0/1.1にまたがっています。
ブリッジドメイン bd_next_hop_group は、論理インターフェイス ge-2/2/9.0 および ge-2/0/2.0にまたがっています。
ブリッジドメイン bd_port_mirror は、論理トンネルインターフェイス lt-2/0/10.2を使用します。
レイヤー 2 VPN CCC if_switch は、インターフェイス ge-2/0/1.2 と lt-2/0/10.1 を接続します。
[edit]
bridge-domains {
    bd {
        interface ge-2/0/1.0;
        interface ge-2/0/1.1;
    }
    bd_next_hop_group {
        interface ge-2/2/9.0;
        interface ge-2/0/2.0;
    }
    bd_port_mirror {
        interface lt-2/0/10.2;
    }
}
protocols {
    mpls {
        interface all;
    }
    connections {
        interface-switch if_switch {
            interface ge-2/0/1.2;
            interface lt-2/0/10.1;
        }
    }
}
レイヤー 2 スイッチング クロスコネクトの CCC 接続の設定の詳細については、 MPLS アプリケーション ユーザー ガイドを参照してください。
フォワーディングオプションを設定します。
グローバルポートミラーリングプロパティを設定して、 ファミリーvpls トラフィックをブリッジドメイン bd_port_mirror上のインターフェイスにミラーリングします。
レイヤー2 トラフィックをブリッジドメインbd_next_hop_groupに転送するようにネクストホップグループnhg_mirror_to_bdを設定します。
これらの転送オプションは両方とも、ポートミラーリングファイアウォールフィルターによって参照されます。
[edit]
forwarding-options {
    port-mirroring { # Global port mirroring properties.
        input {
            rate 1;
        }
        family vpls {
            output {
                interface lt-2/0/10.2; # Interface on ’bd_port_mirror’ bridge domain.
                no-filter-check;
            }
        }
    }
    next-hop-group nhg_mirror_to_bd { # Configure a next-hop group.
        group-type layer-2; # Specify ’layer-2’ for Layer 2; default ’inet’ is for Layer 3.
        interface ge-2/0/2.0; # Interface on ’bd_next_hop_group’ bridge domain.
        interface ge-2/2/9.0; # Interface on ’bd_next_hop_group’ bridge domain.
    }
}
ファミリー ブリッジ トラフィック用に 2 つのレイヤー 2 ポートミラーリング ファイアウォール フィルターを設定します。
filter_pm_bridge—すべての ファミリー ブリッジ トラフィックをグローバルポートミラーリング宛先に送信します。
filter_redirect_to_nhg—すべての ファミリー ブリッジ トラフィックを最終ネクストホップグループ nhg_mirror_to_bdに送信します。
ファミリー ブリッジトラフィック用のレイヤー2 ポートミラーリングファイアウォールフィルターは、カプセル化ethernet-bridgeで設定された物理インターフェイス上のトラフィックに適用されます。
[edit]
firewall {
    family bridge {
        filter filter_pm_bridge {
            term term_port_mirror {
                then port-mirror;
            }
        }
        filter filter_redirect_to_nhg {
            term term_nhg {
                then next-hop-group nhg_mirror_to_bd;
            }
        }
    }
}
変更履歴テーブル
サポートされる機能は、使用しているプラットフォームとリリースによって決まります。 機能エクスプローラー を使用して、機能がお使いのプラットフォームでサポートされているかどうかを確認します。