NSX-T Edge および接続テンプレート
概要
HPE Networking Apstra Data Center Directorは、接続テンプレートを使用してNSX-T Edgeの接続要件をサポートします。接続テンプレートは、NSX-T Edge がベア メタルでホストされている場合と仮想マシンとして使用されている場合の両方で使用できます。
接続テンプレートを使用して、VRF lite対応のTier-0エッジゲートウェイをサポートします。
次のユースケースは、NSX-T 3.0 Edge の接続テンプレートに関連しています。
NSX-T Tier-0ルーターのBGPピアリングを設定する
例えば、NSX-T Edge VMのアップリンクが、物理インフラストラクチャへのアップリンクネットワーク接続を提供するVLANトランスポートゾーンを介してToRリーフデバイスに接続されているとします。次に、Edge VM には、以下のスクリーンショットのように vmnics も含まれ、トランスポート ノード間のトラフィックのトンネリングに役立ちます。これはオーバーレイトランスポートゾーンと呼ばれます。 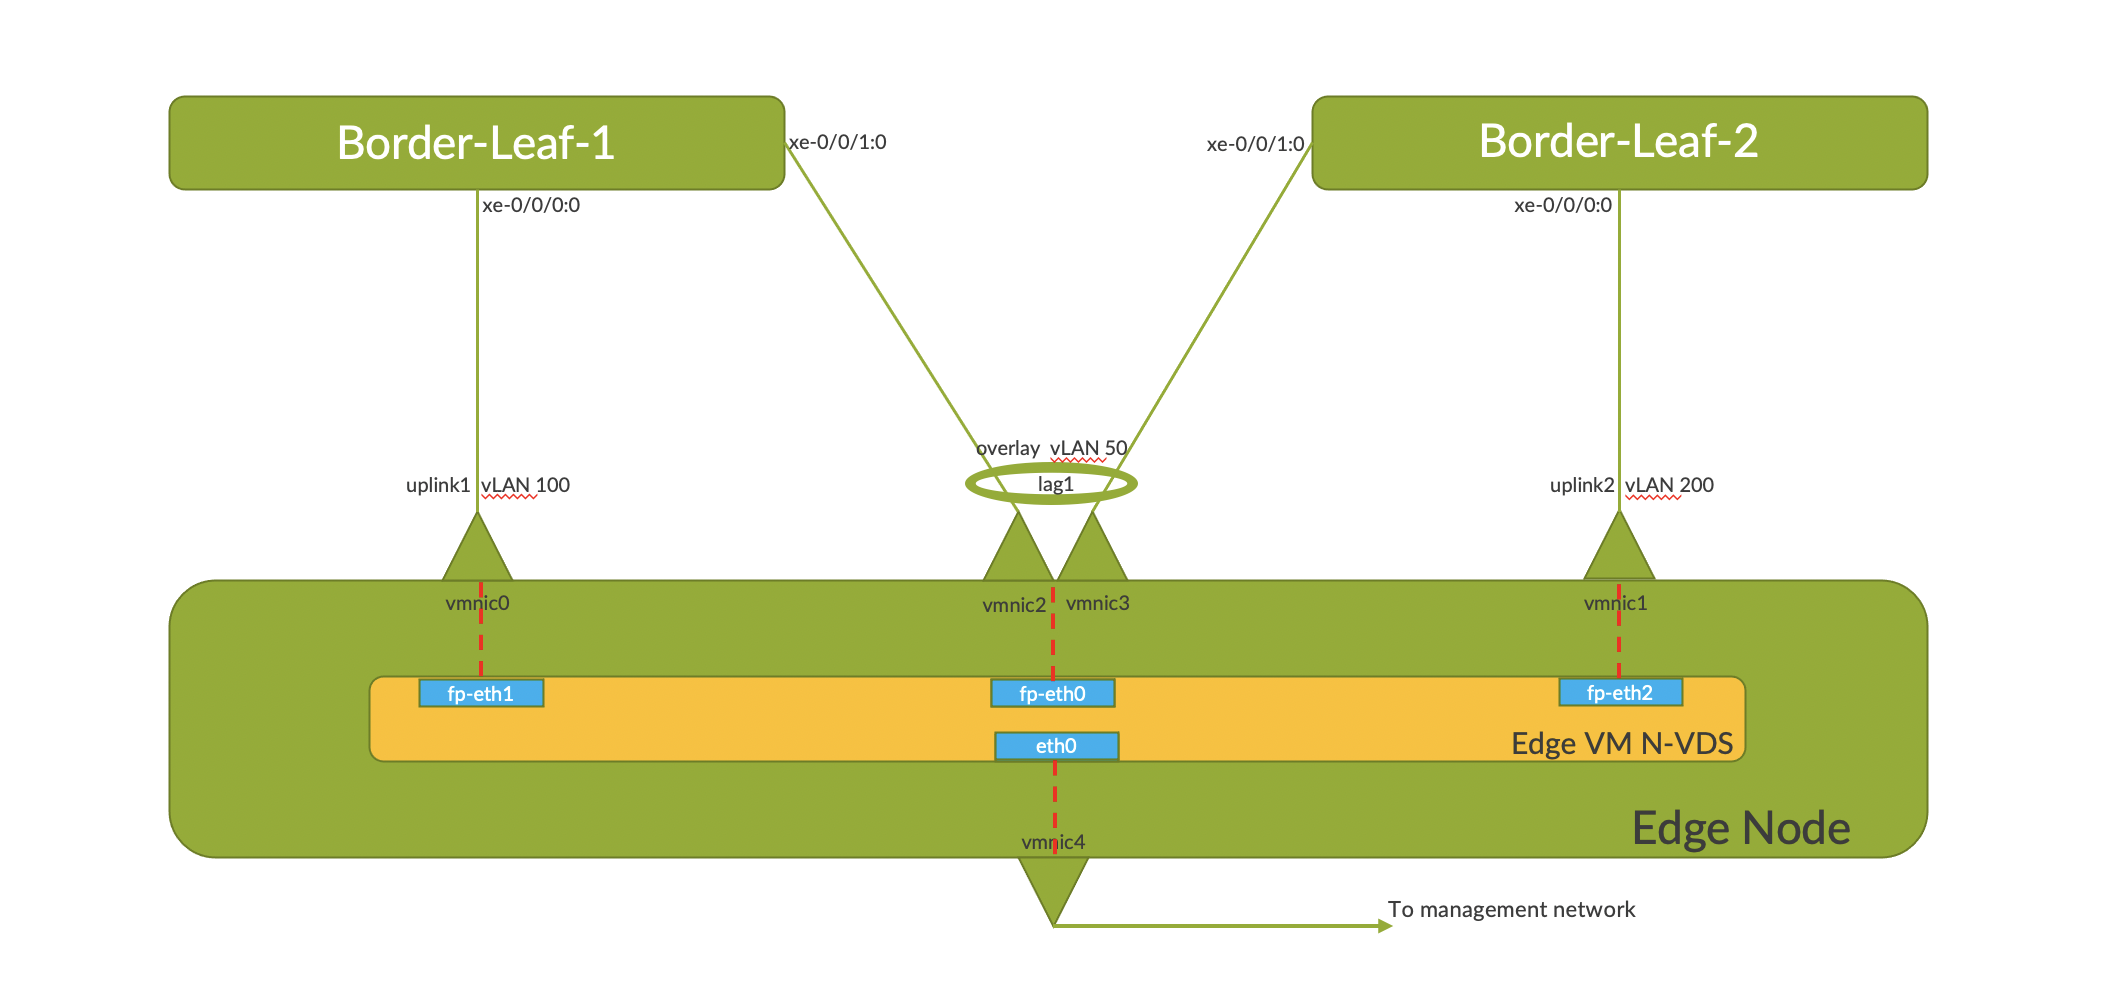
-
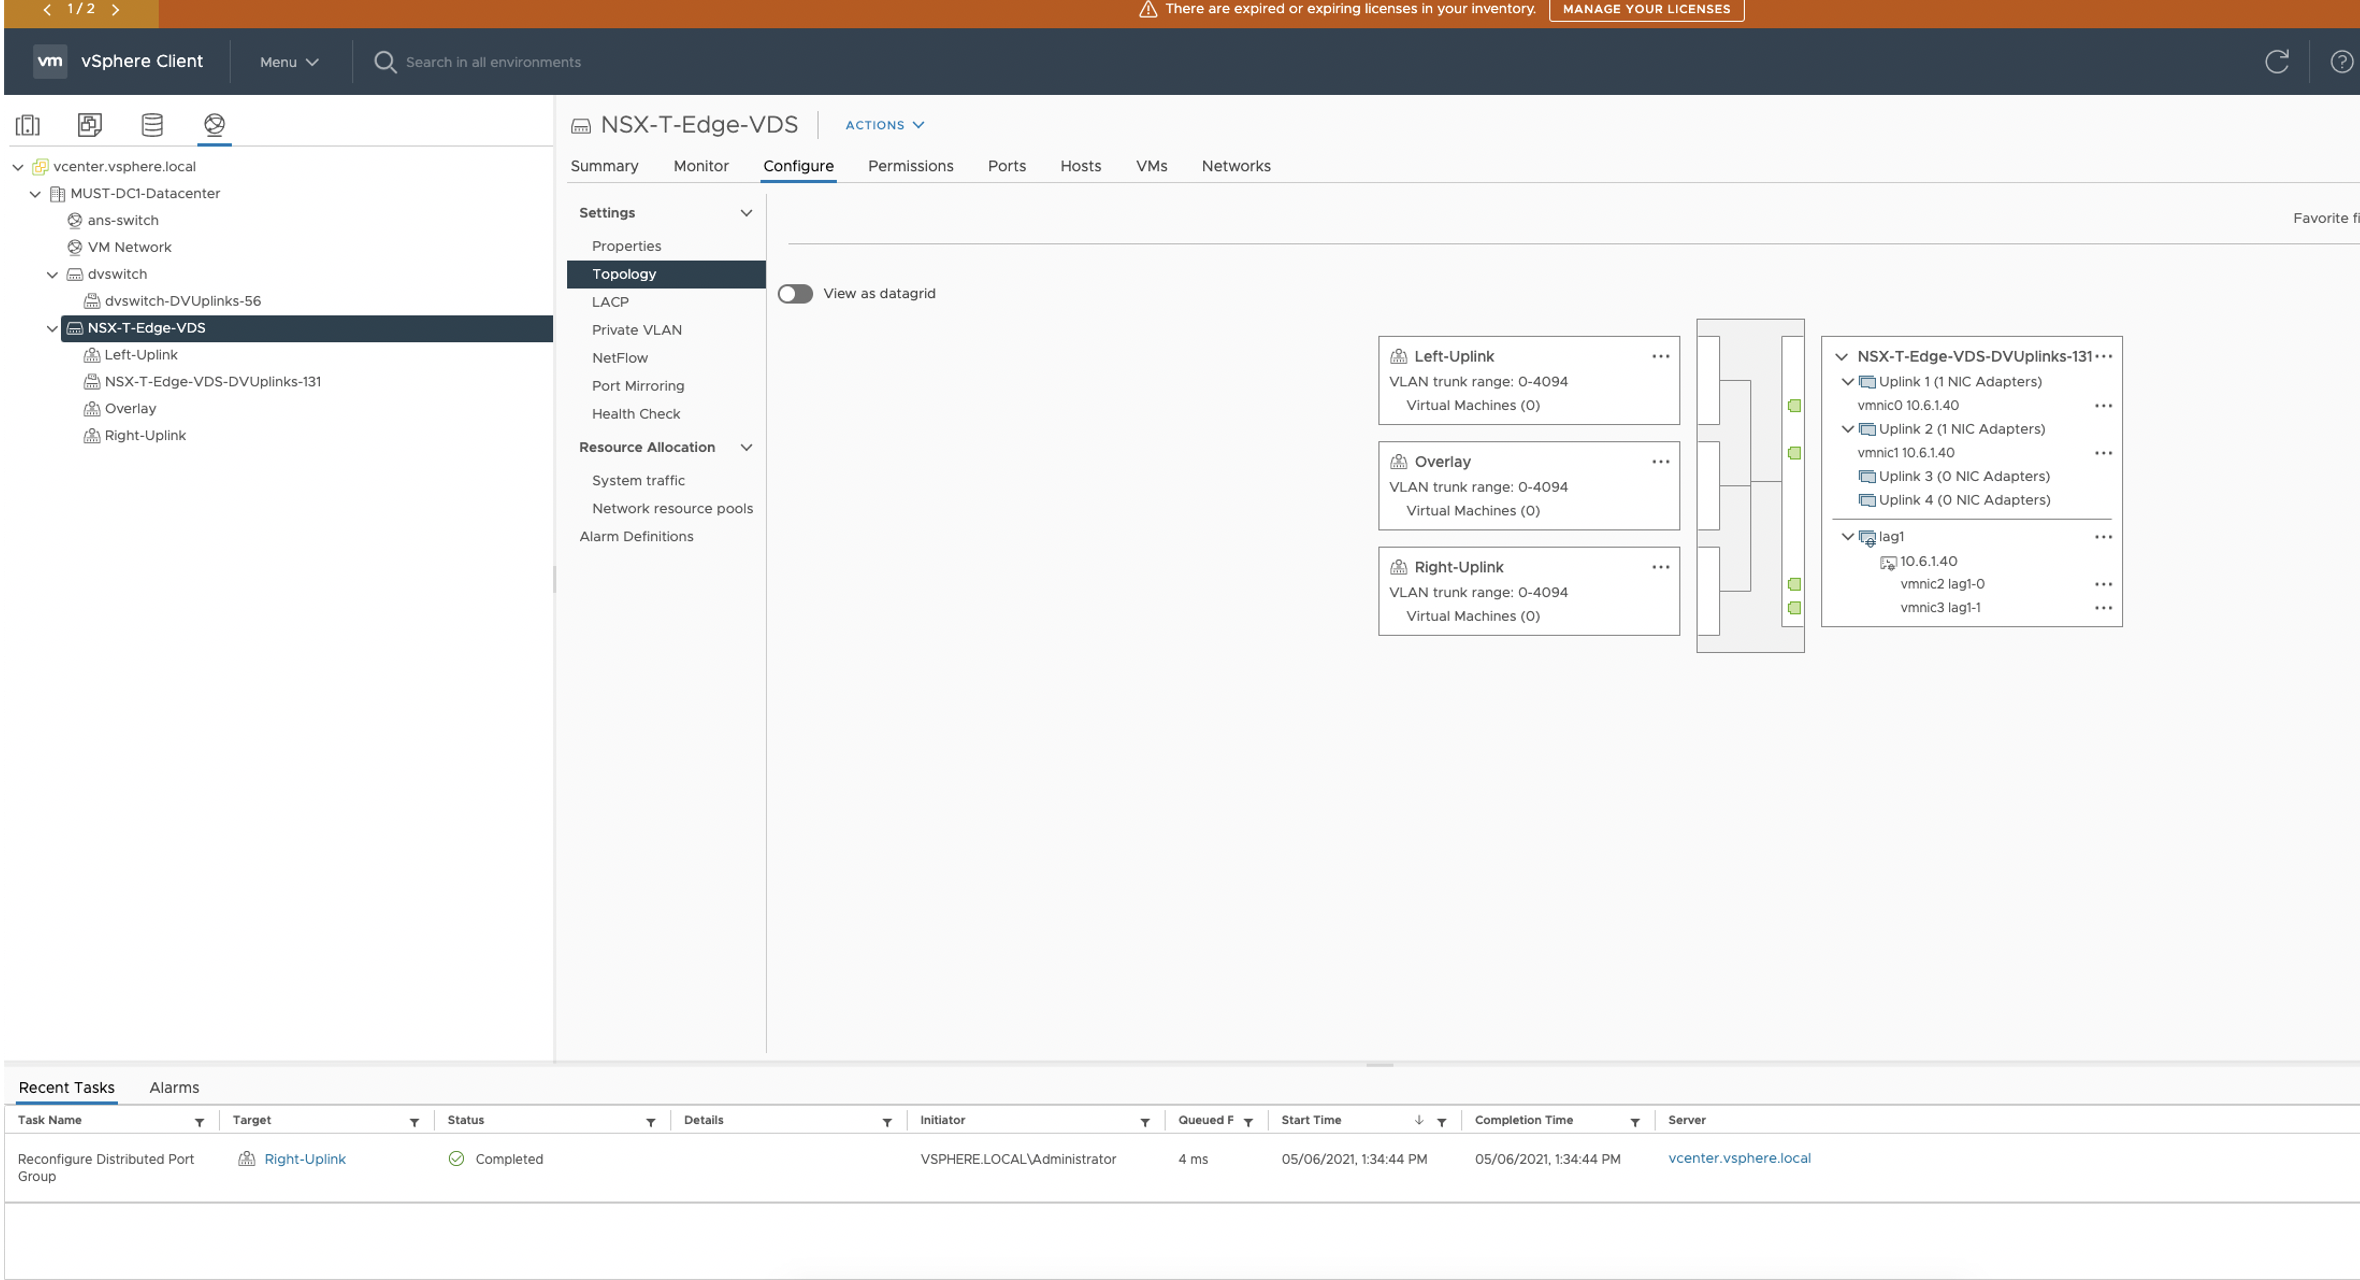
前のスクリーンショットに示されたネットワークに従って、すべてのノードで有効にするvmnicとVLANトランキング用に3つの分散ポートグループを作成します。
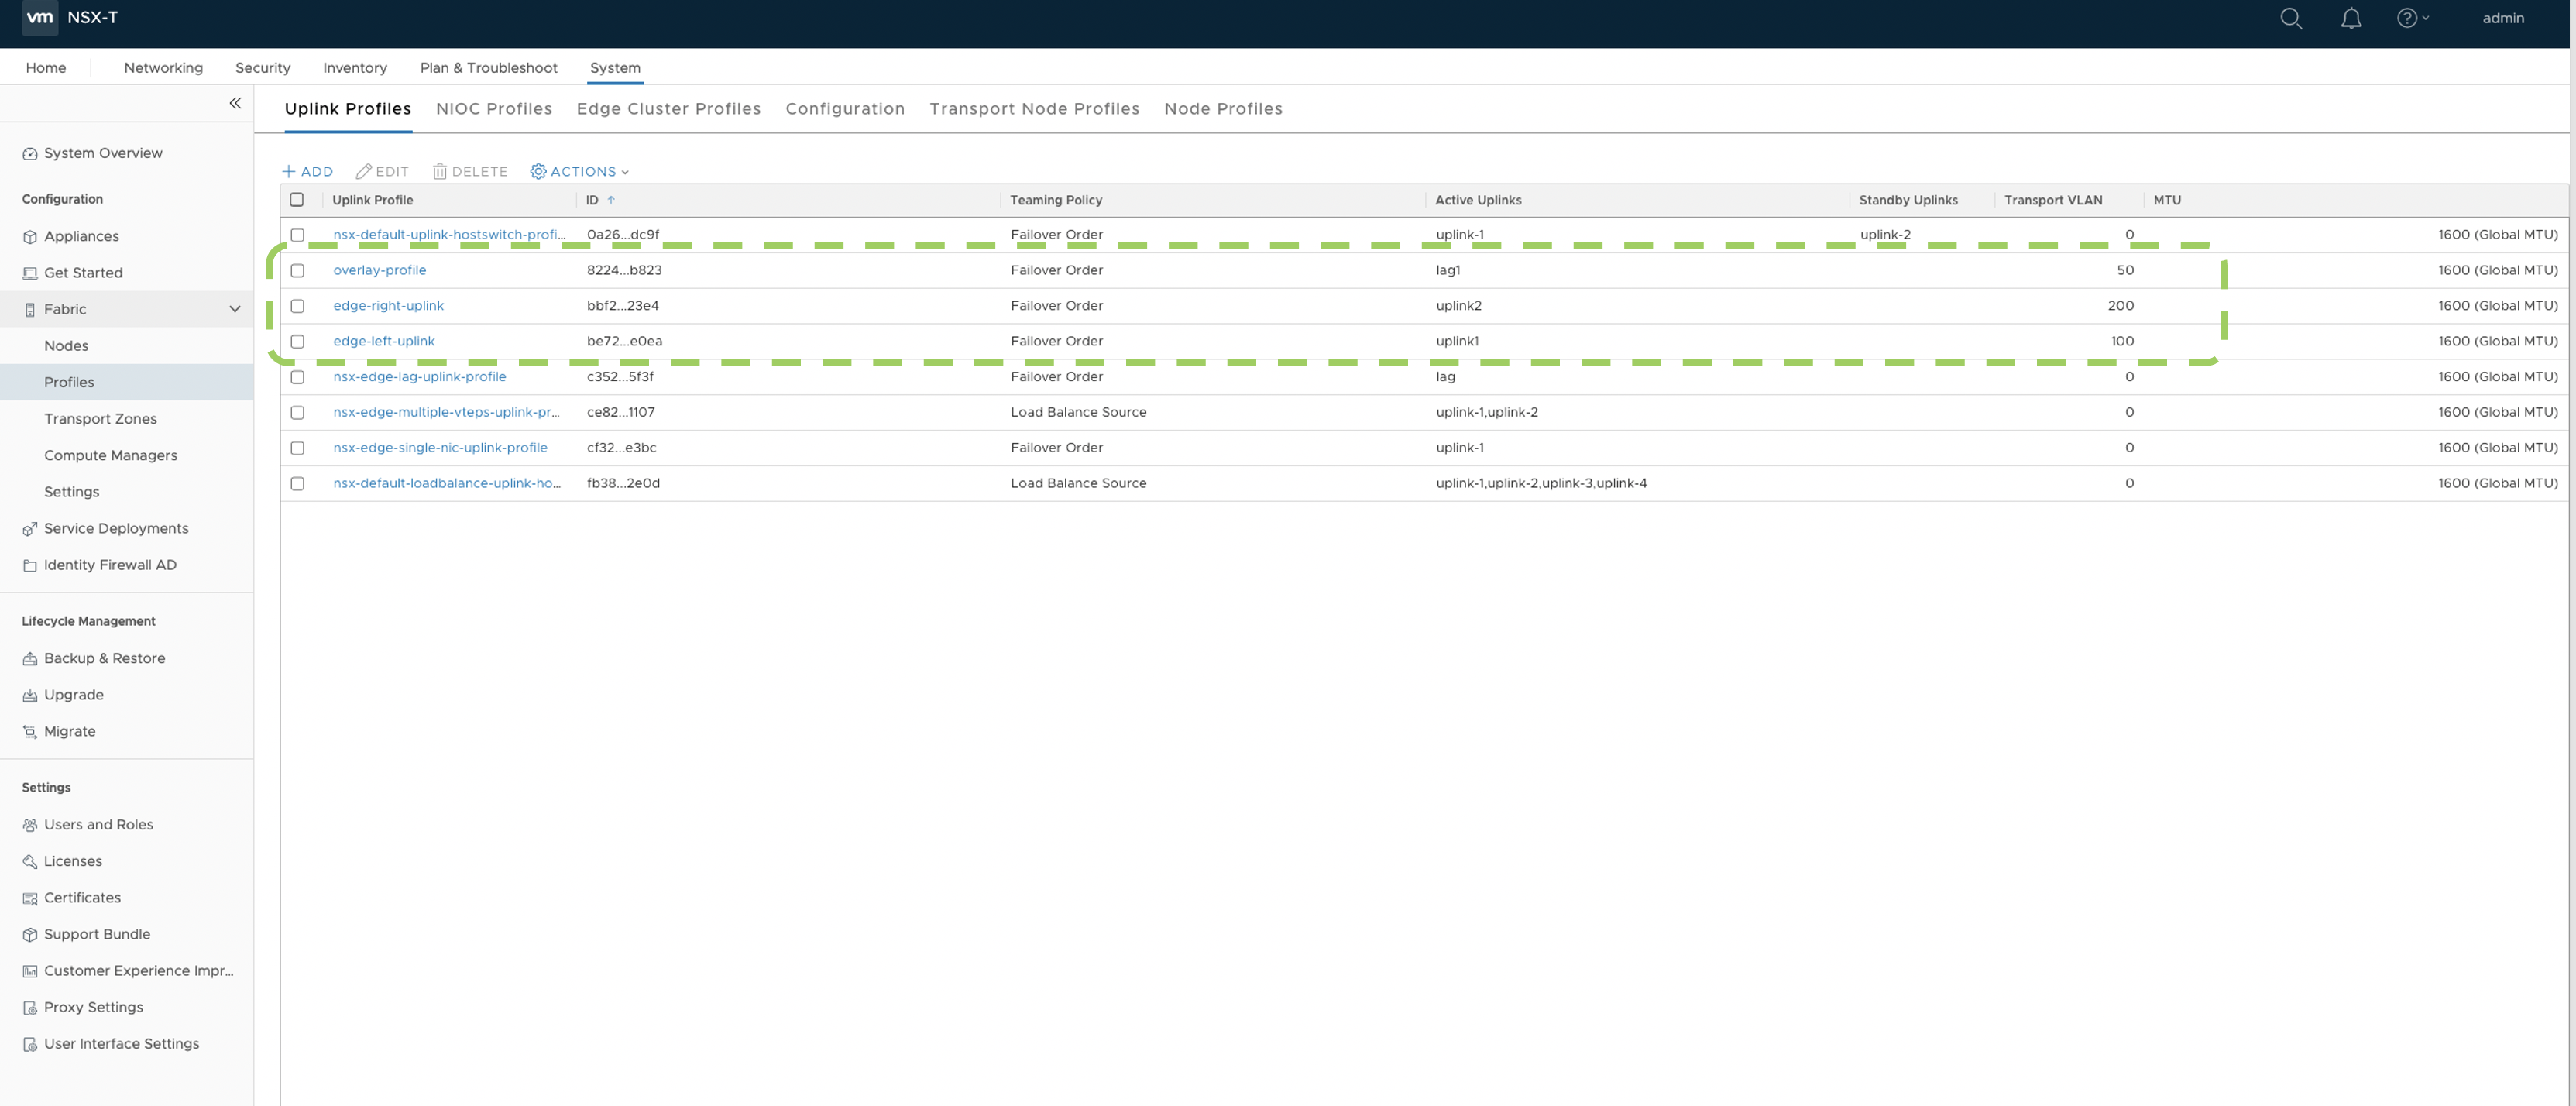
- NSX Manager(UI)で、オーバーレイ トランスポート ゾーンと VLAN トランスポート ゾーンのそれぞれのアップリンク プロファイルを作成します。
- トランスポートノードで NSX-T を設定すると、次のようにトンネル エンドポイント(TEP)IP プールが NSX UI に作成されます。
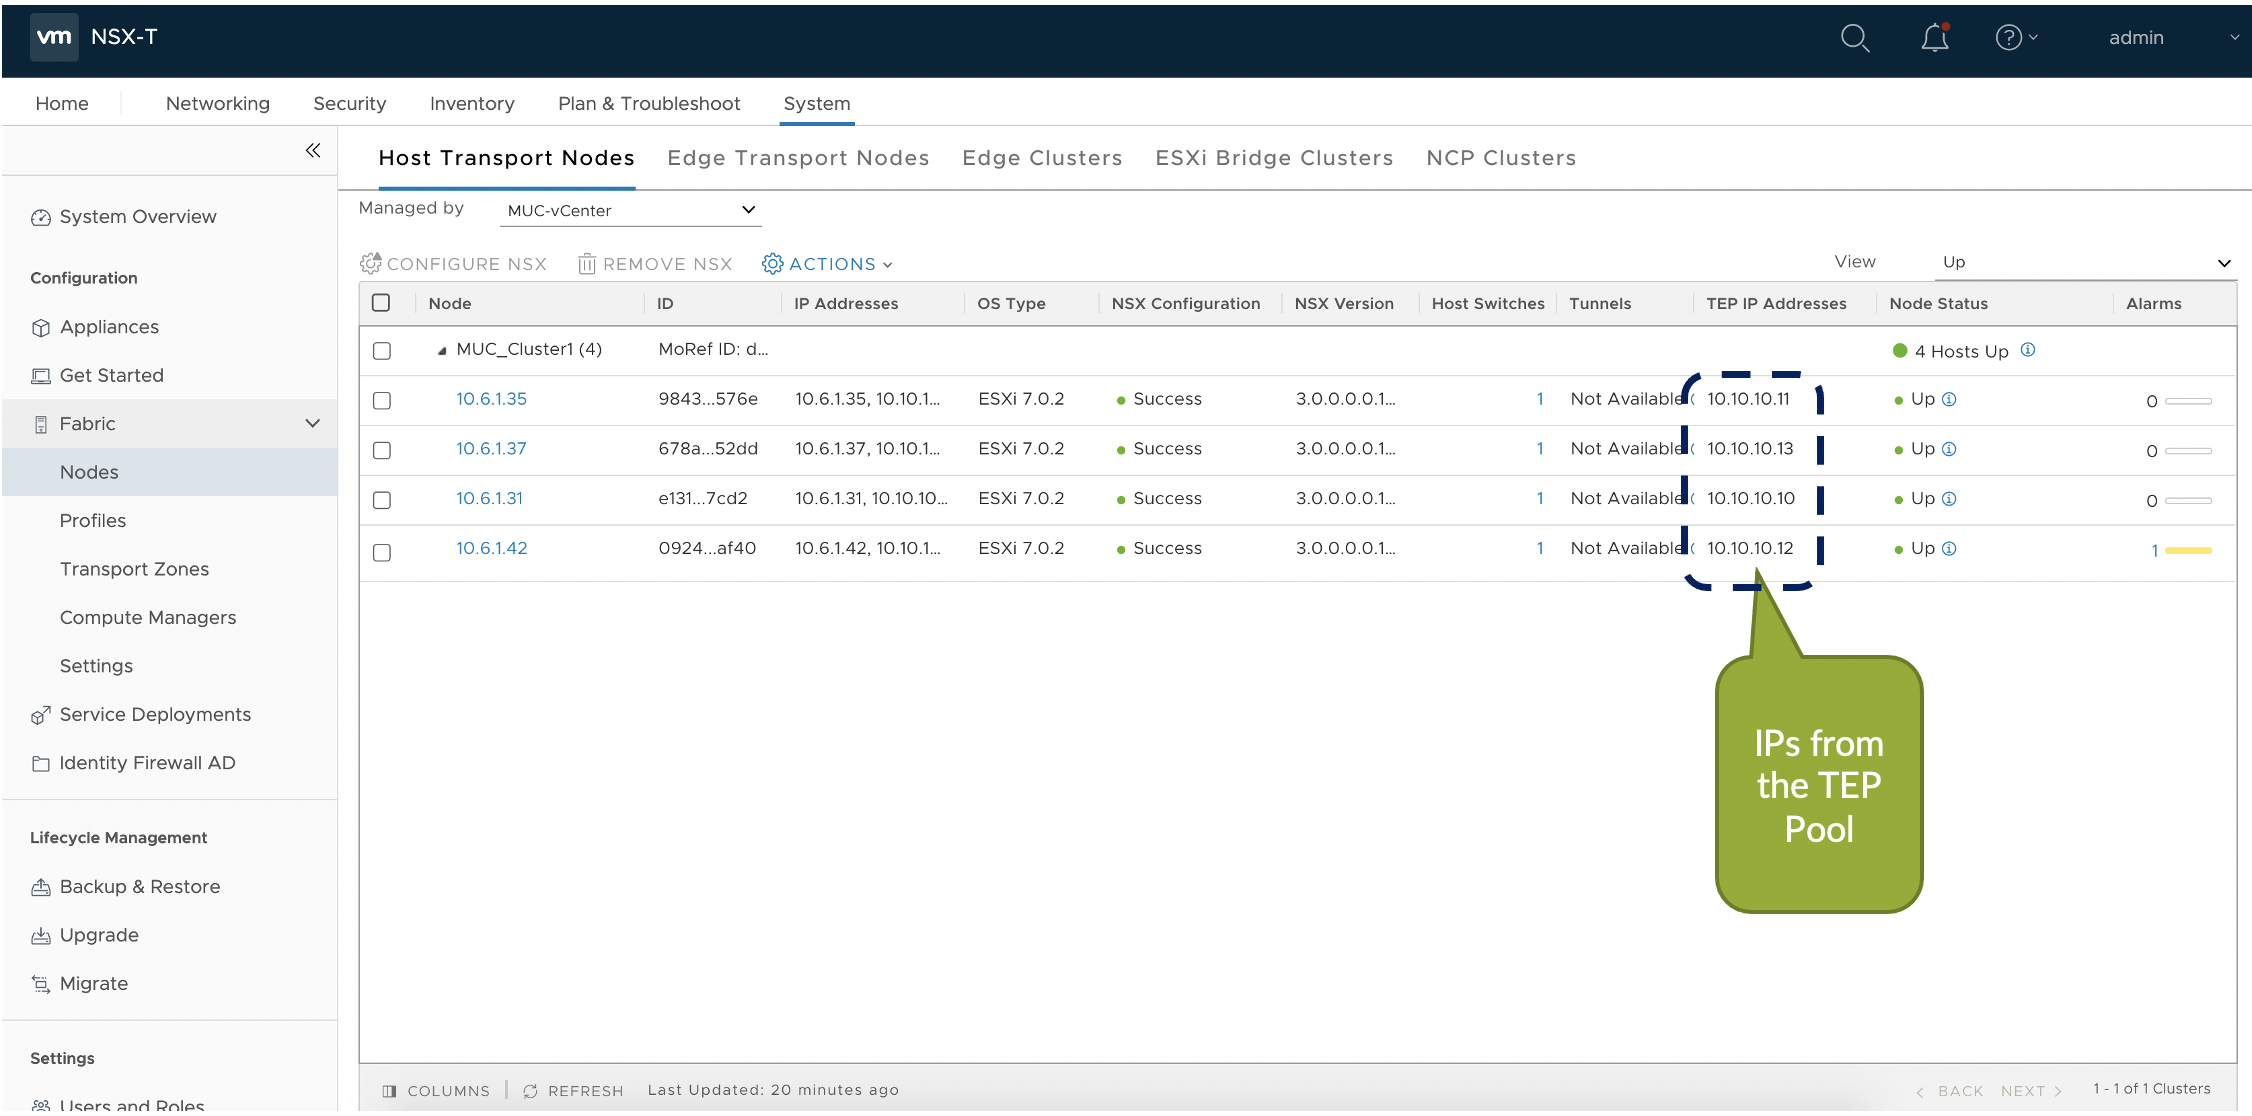
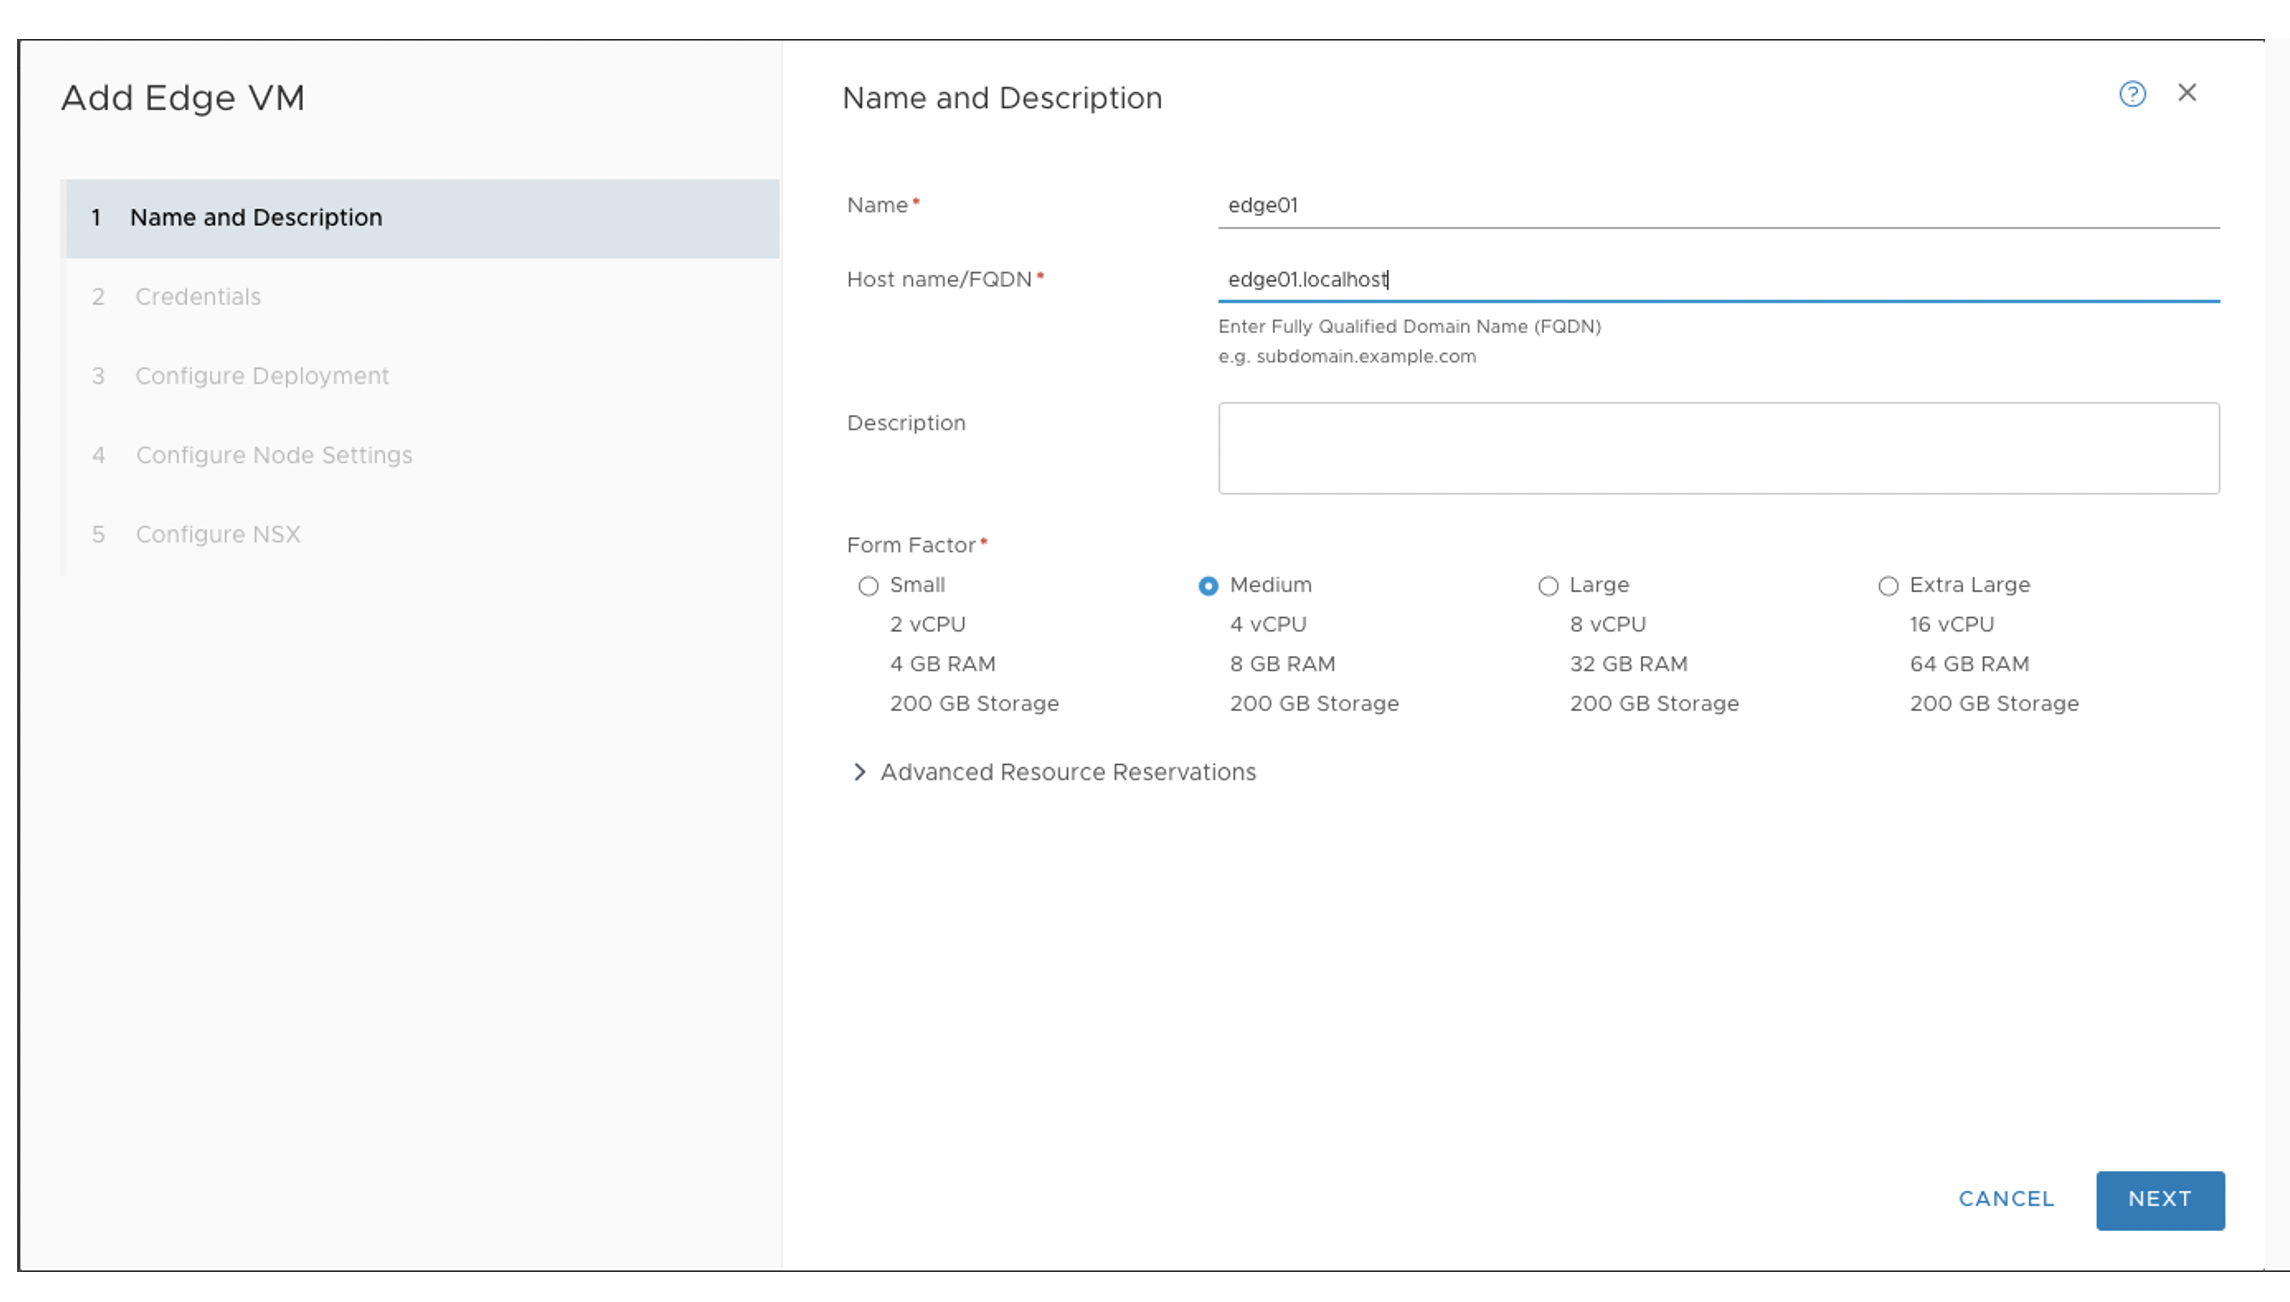
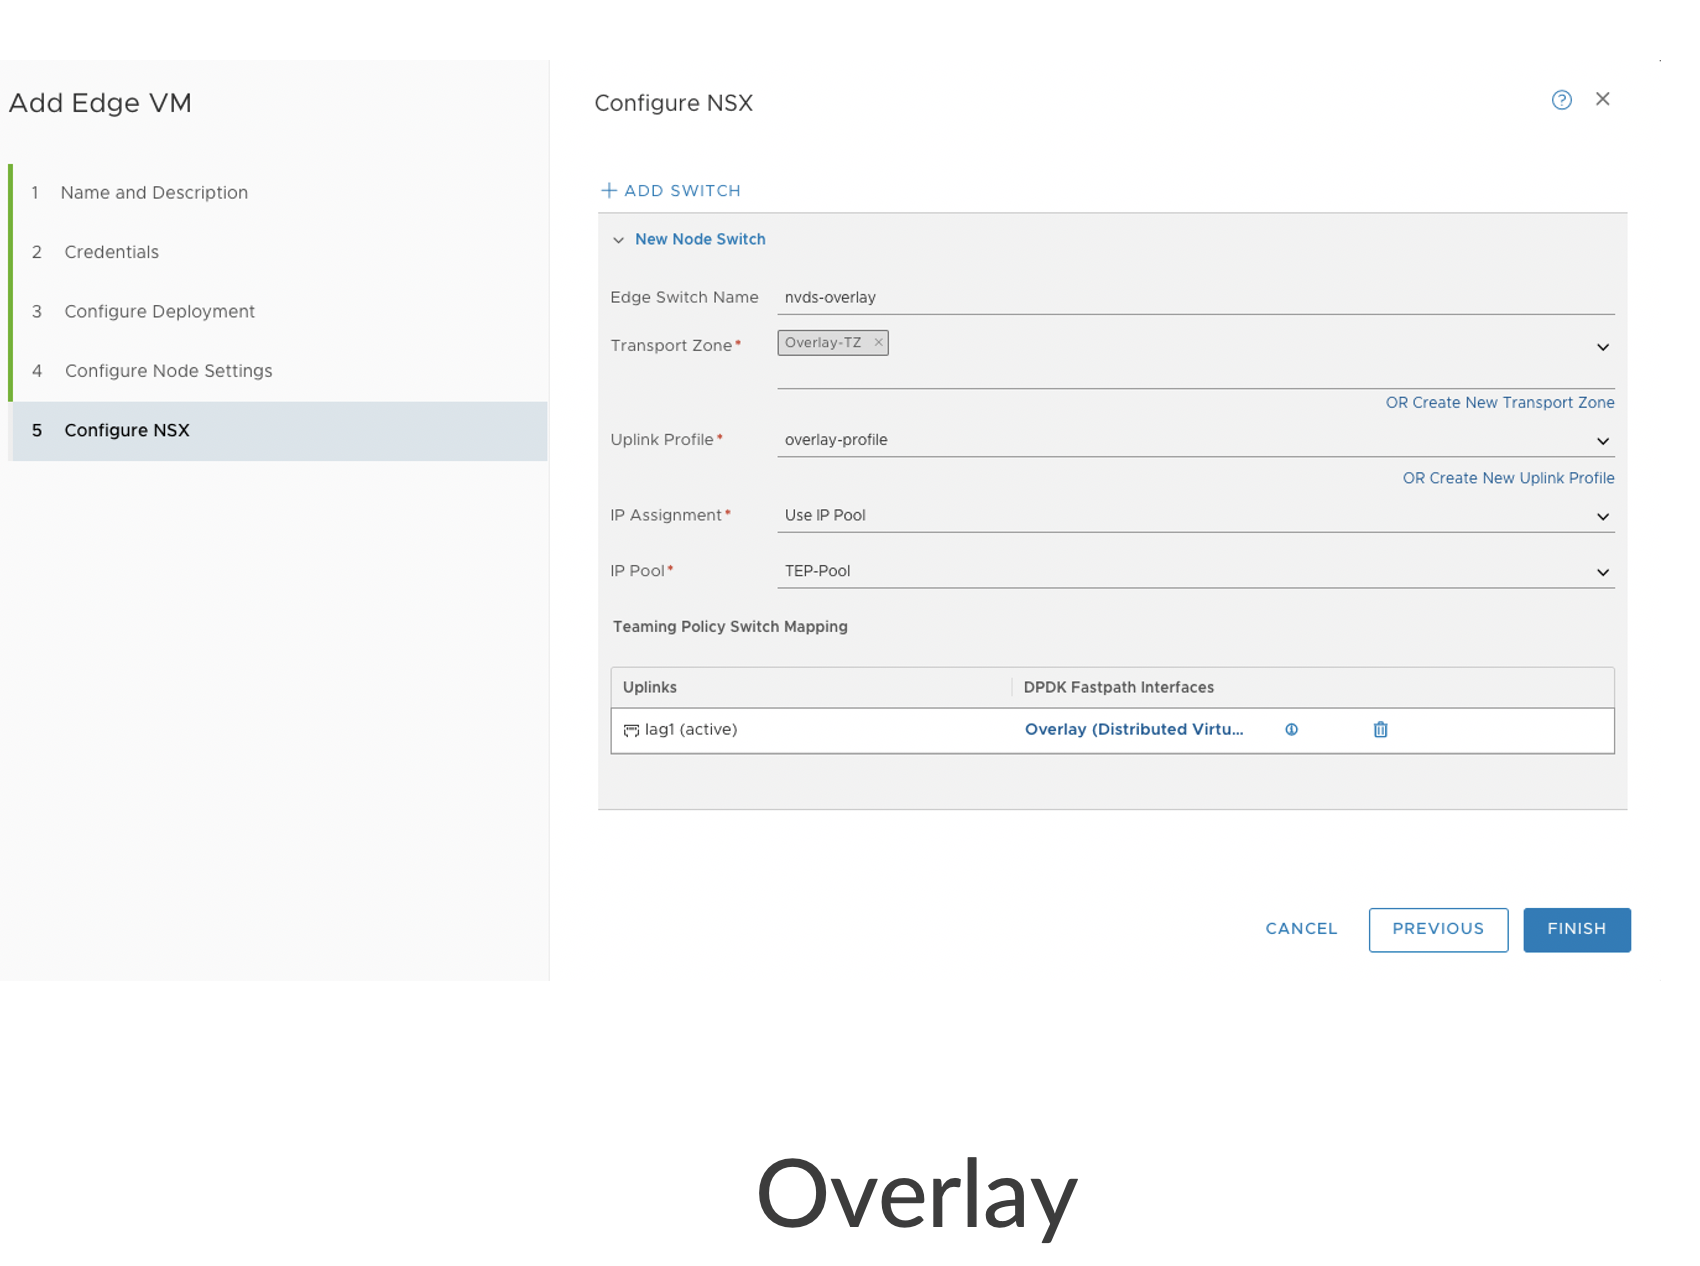
- 次に、以下のように NSX Manager UI で NSX-T Edge VM を作成します。Juniper Apstraファブリックとのnorth-south通信およびBGPピアリングのデバイスとして使用されます。また、それぞれのオーバーレイインターフェイスとアップリンクインターフェイスについて、NSX Manager(UI)下のエッジノードでVDSを設定します。
-
NSX-T Edge クラスター内の Tier-0 ゲートウェイは、論理ネットワークと物理ネットワーク間のゲートウェイ サービスを提供します。NSX Managerで、BGP経由でToRリーフに接続し、Apstra DC Directorファブリックの残りの部分と通信するT0ゲートウェイを作成します。
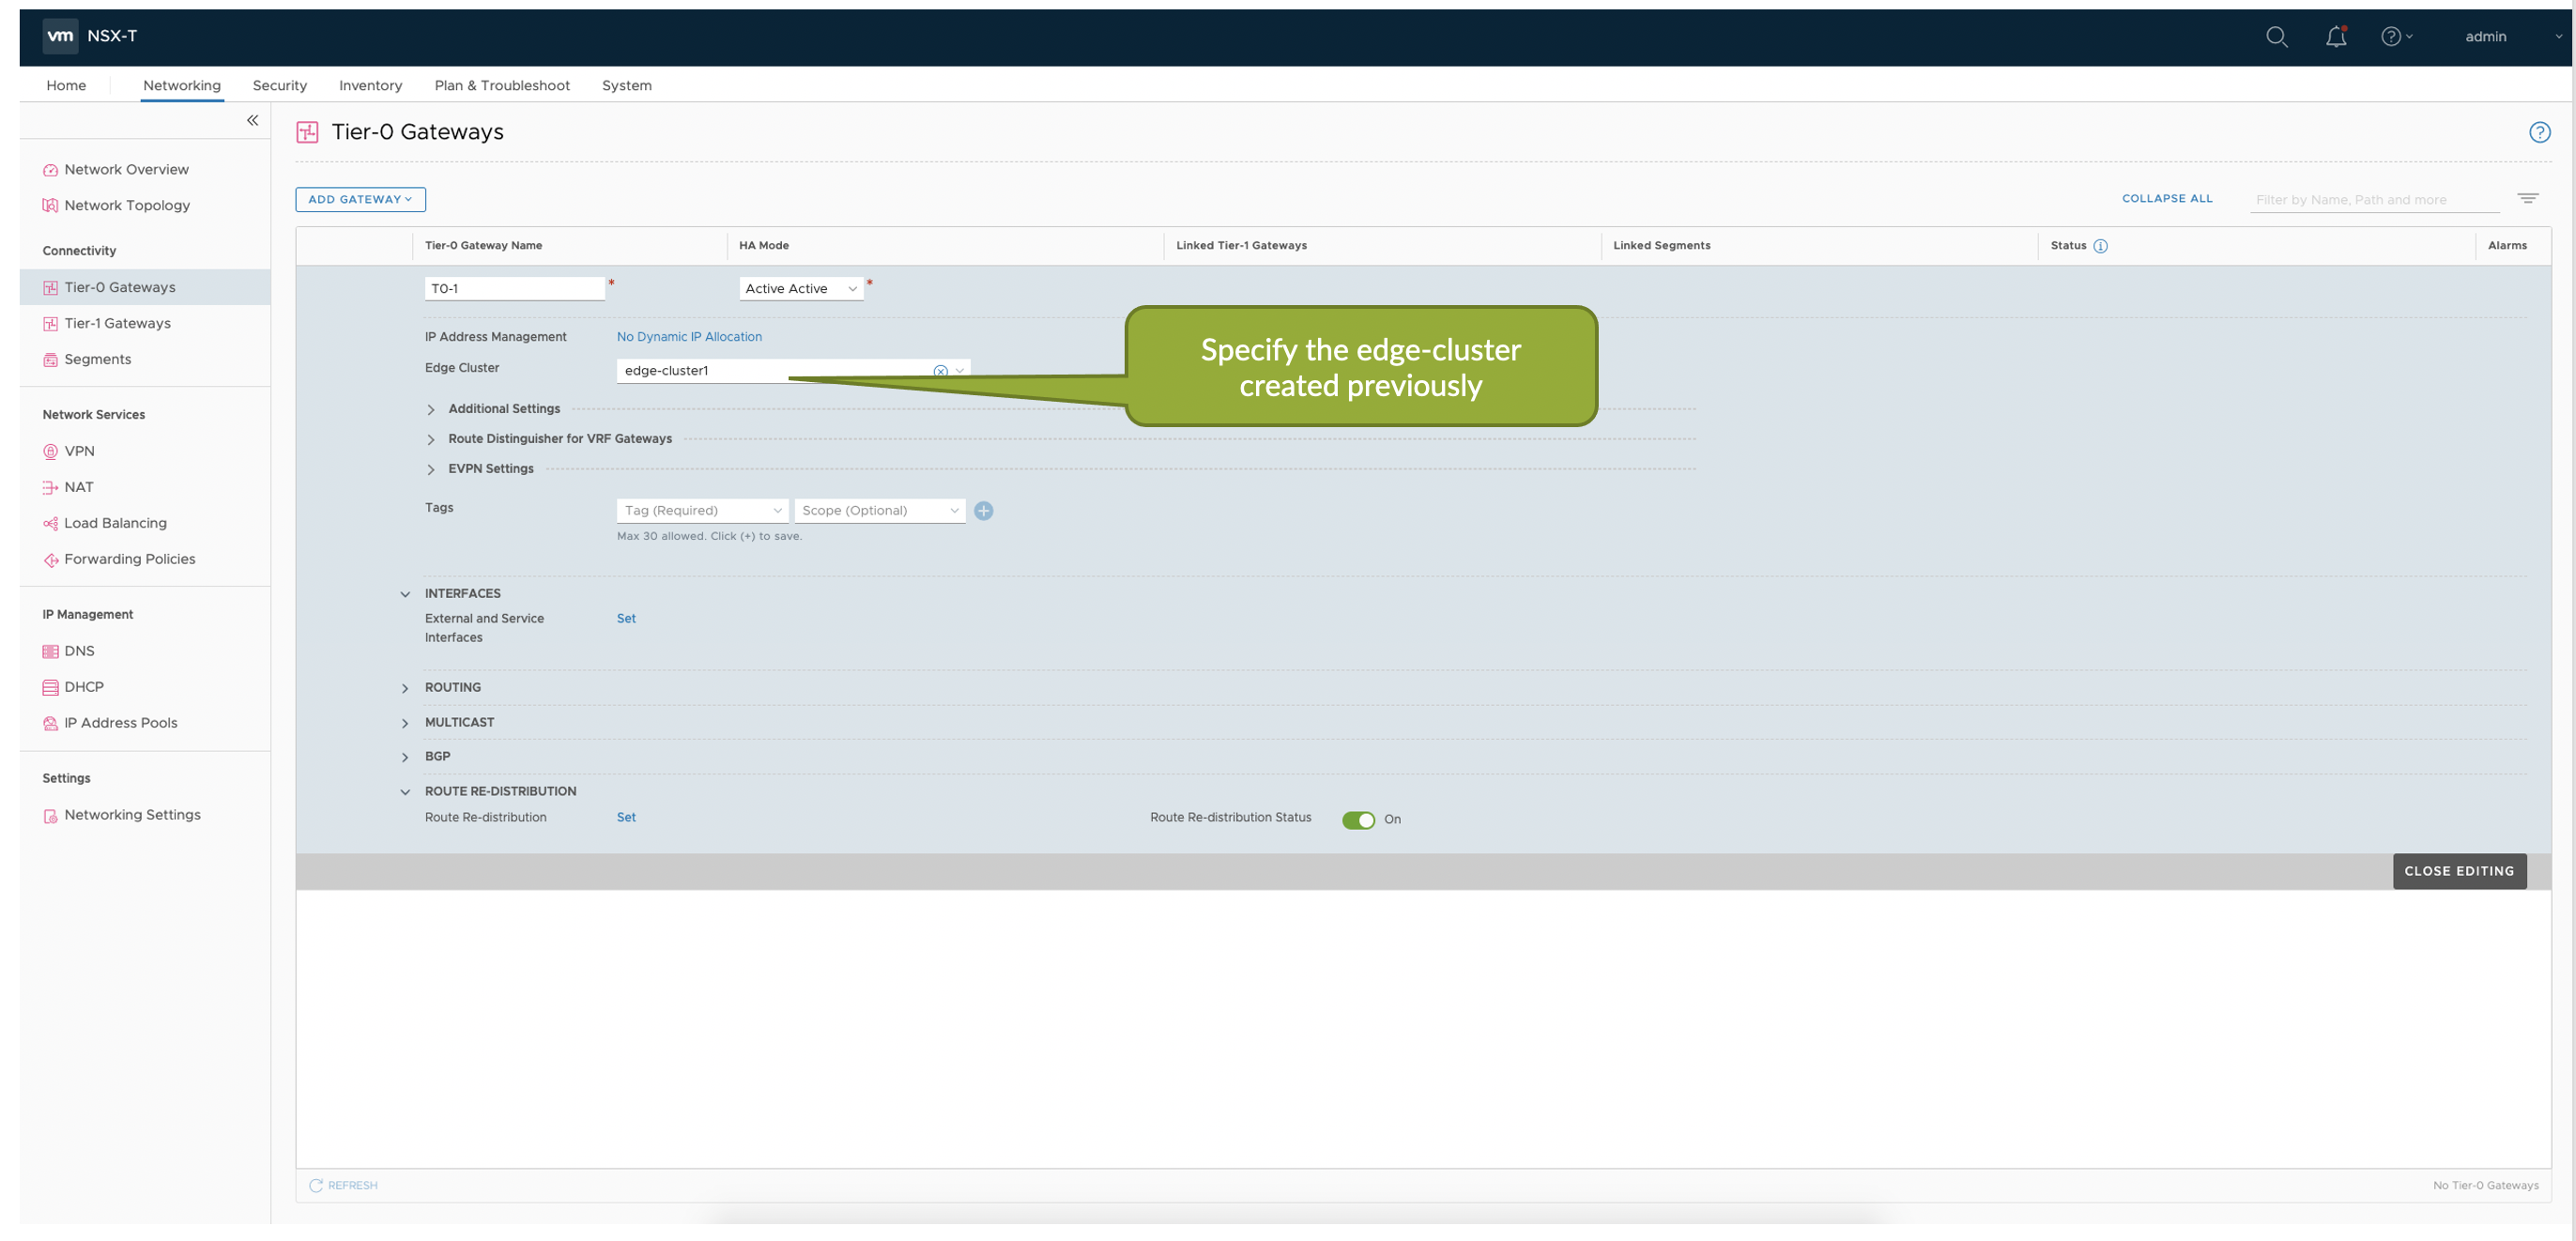
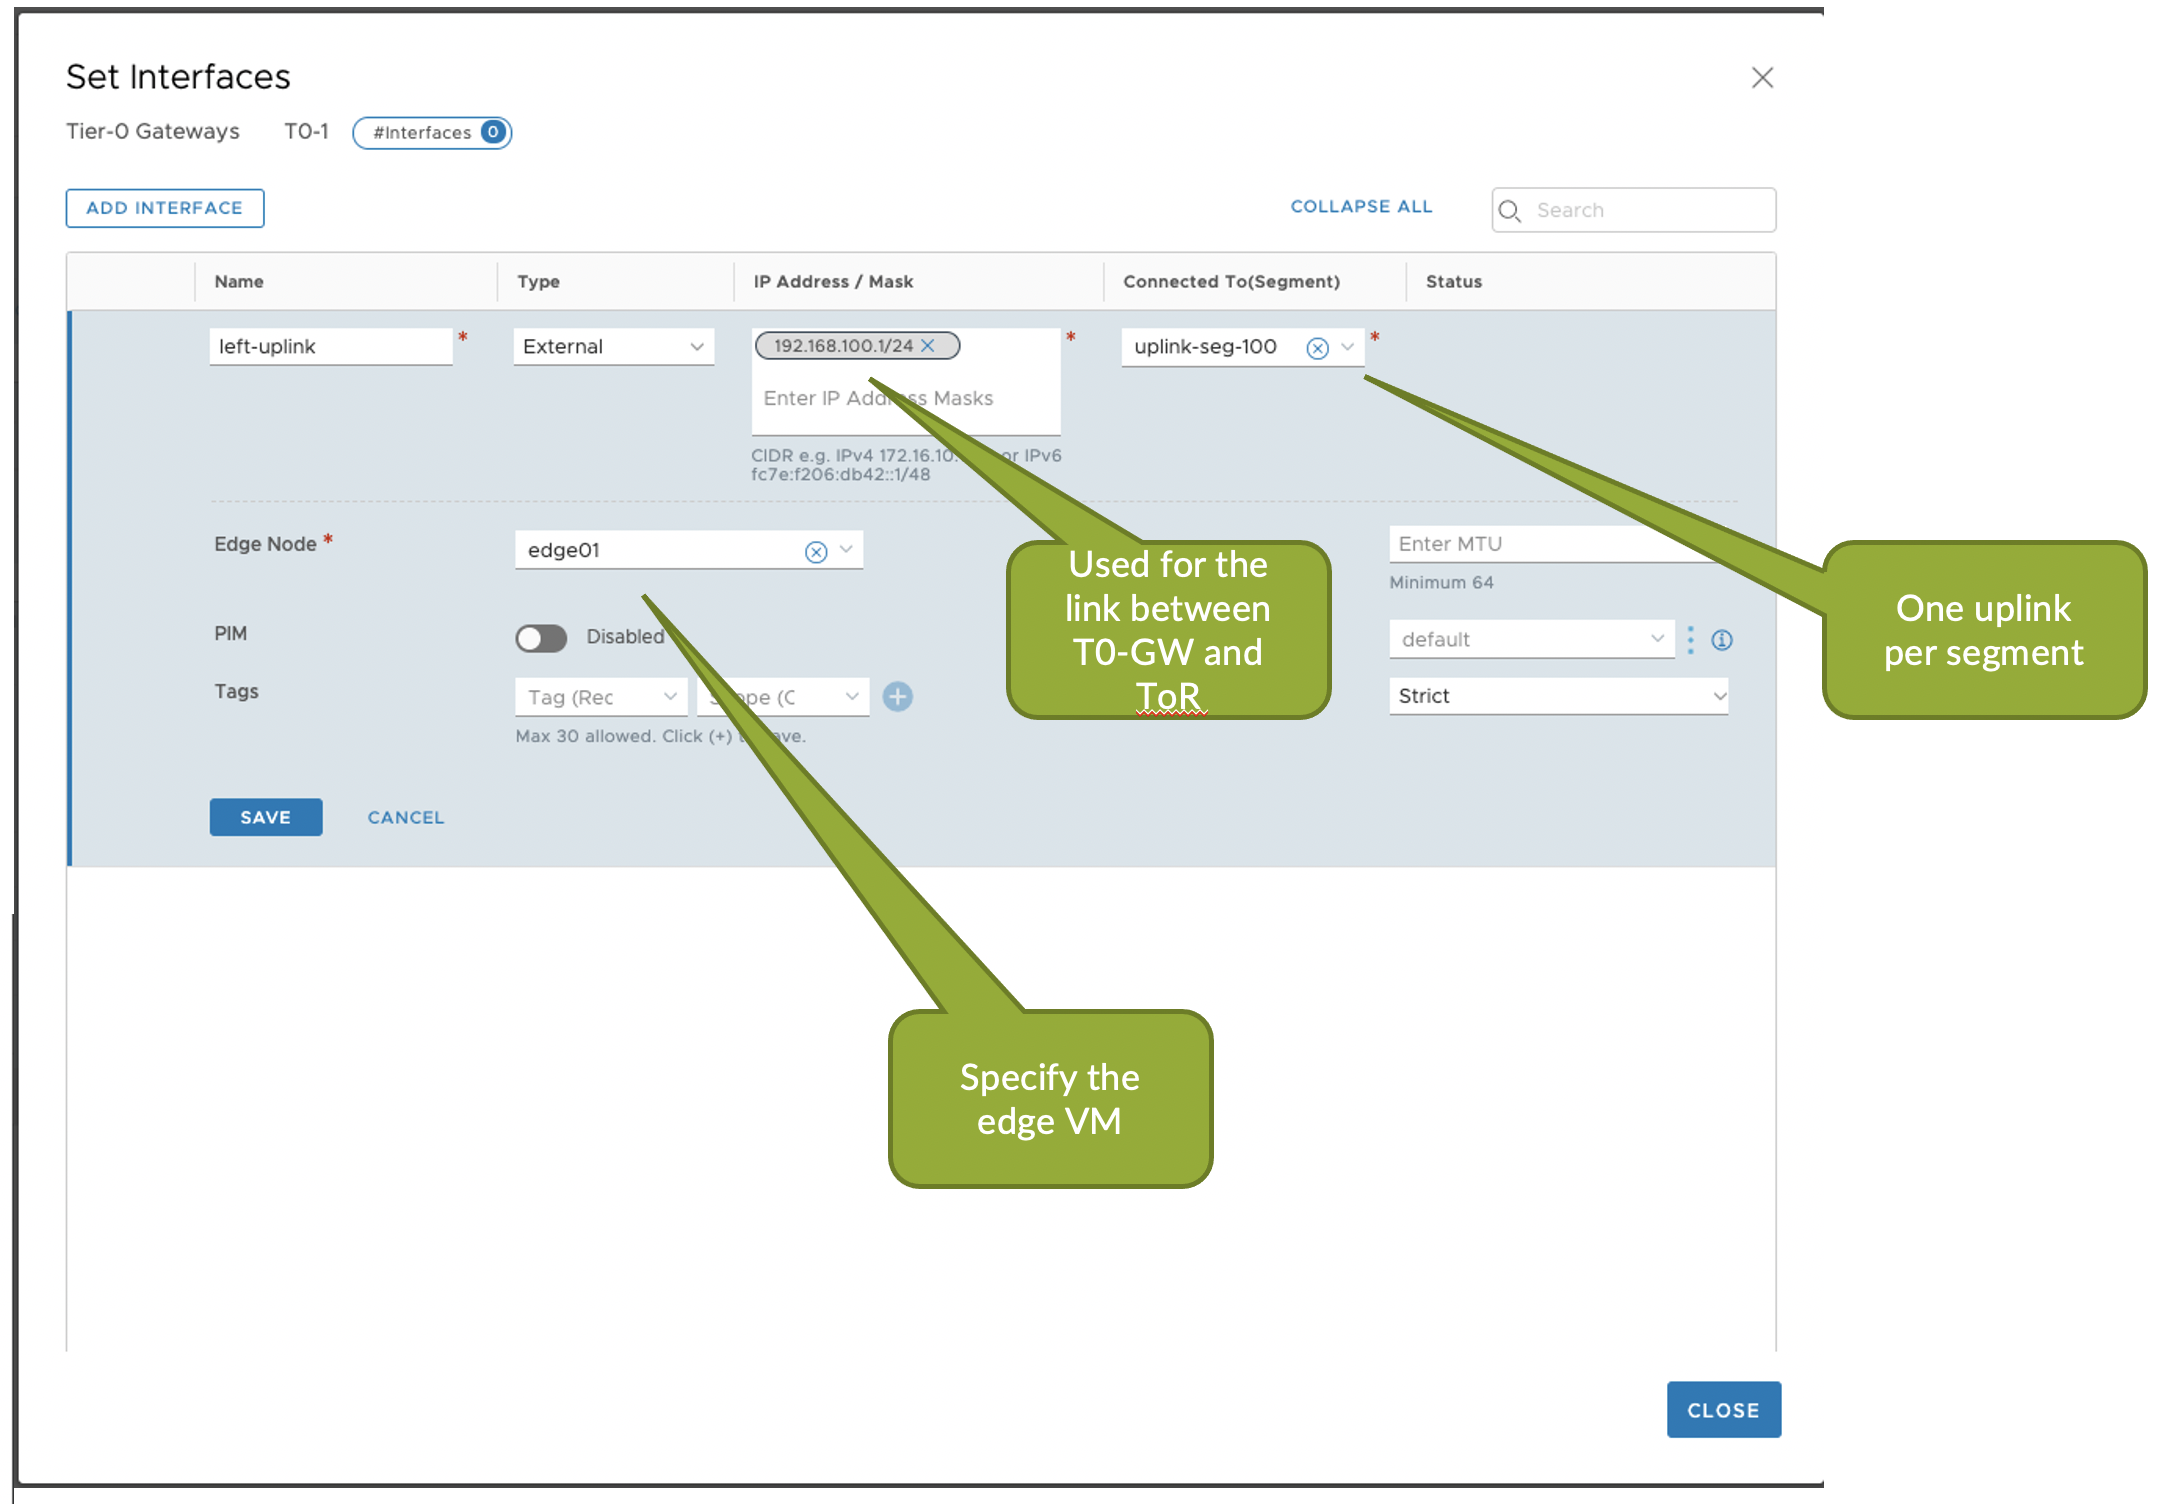
- アップリンクセグメントにマッピングするT0 GWに外部インターフェイスを追加します
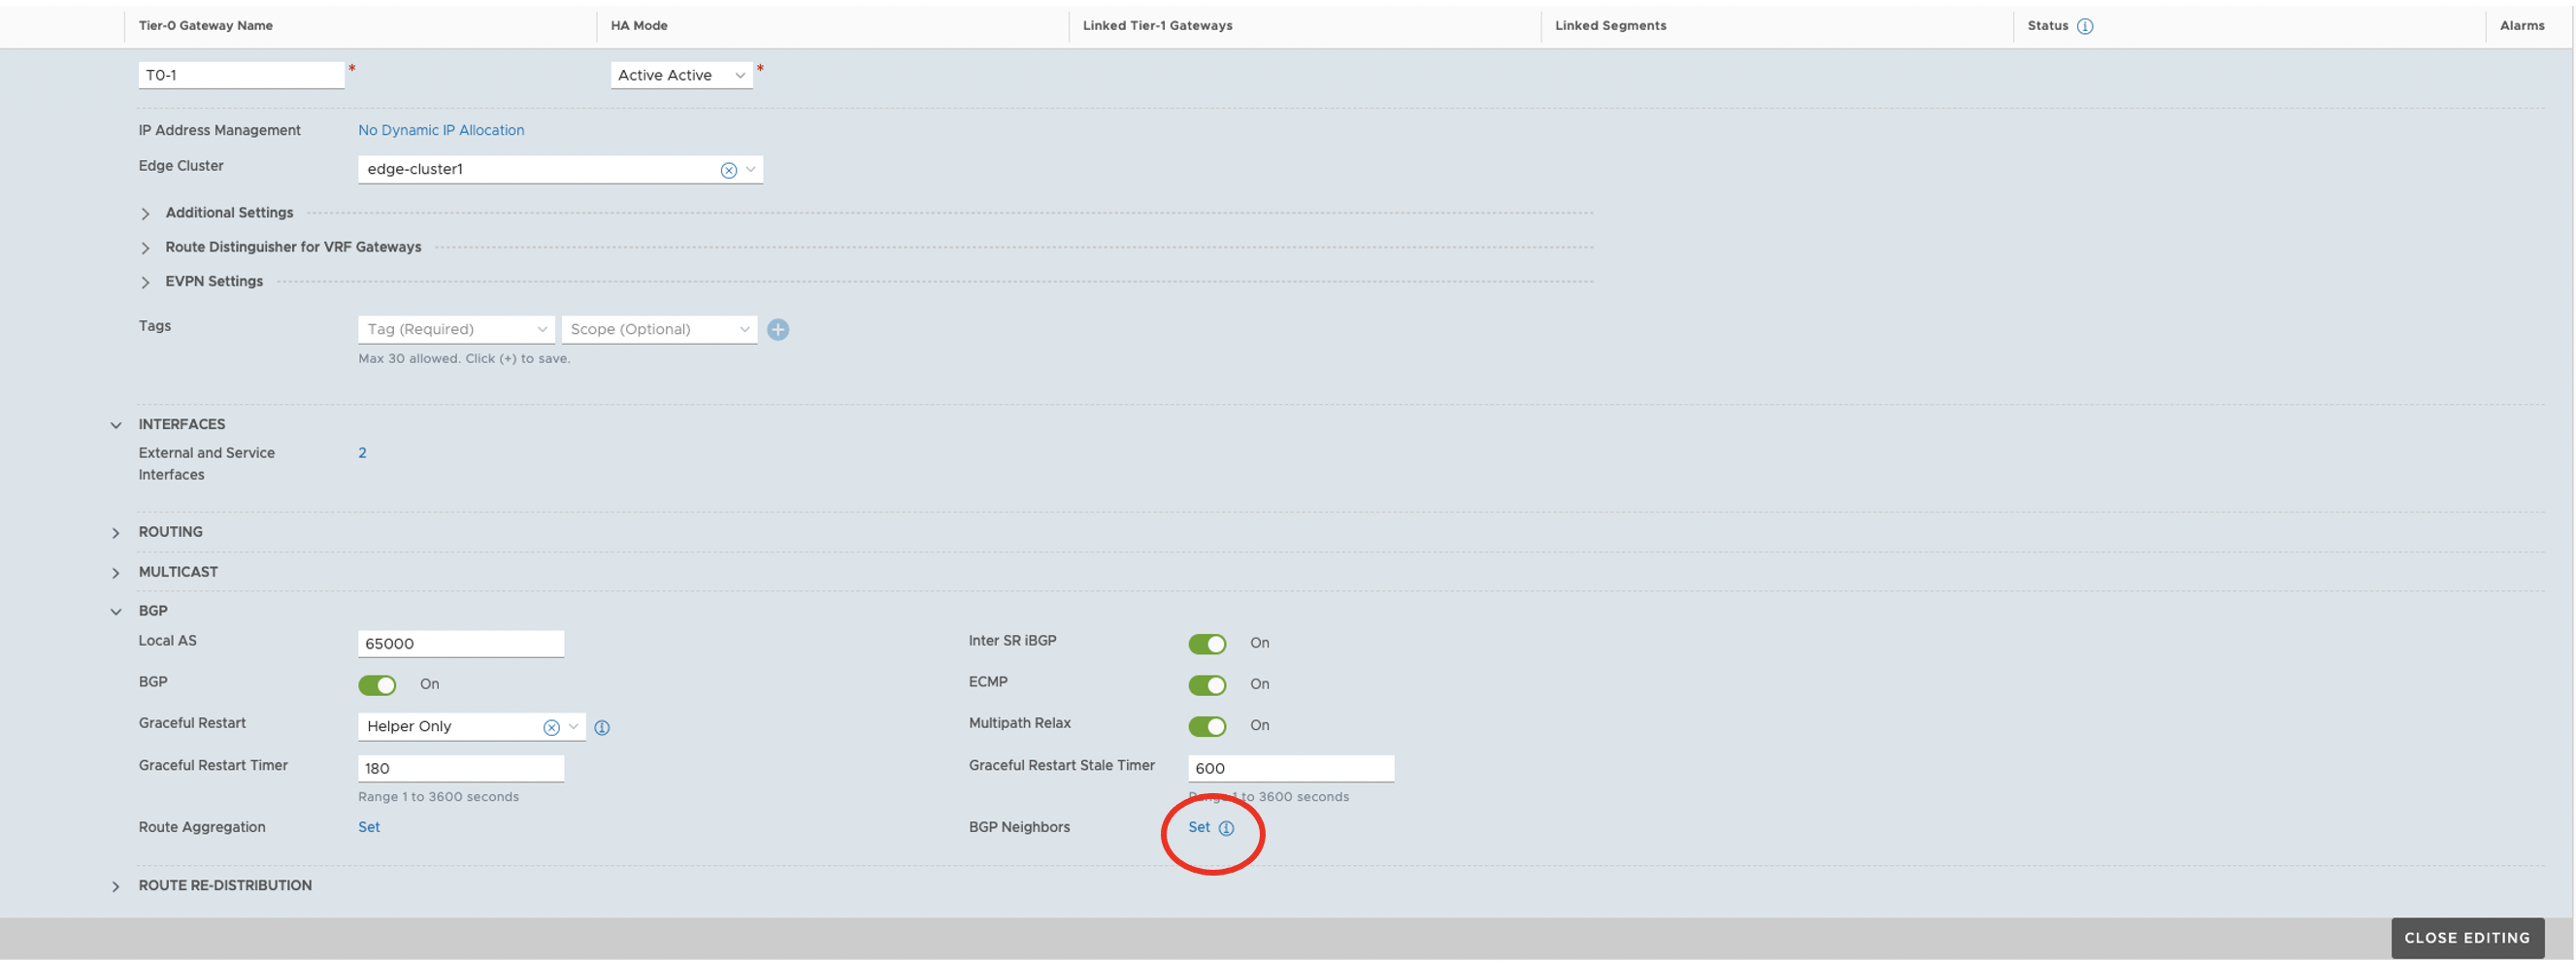
- NSX ManagerでApstra DC Directorファブリックに対してNSX T0 GWのBGPピアリングを設定します。
- NSX-T と Juniper Apstra の統合については、「NSX-T の統合」を参照してください
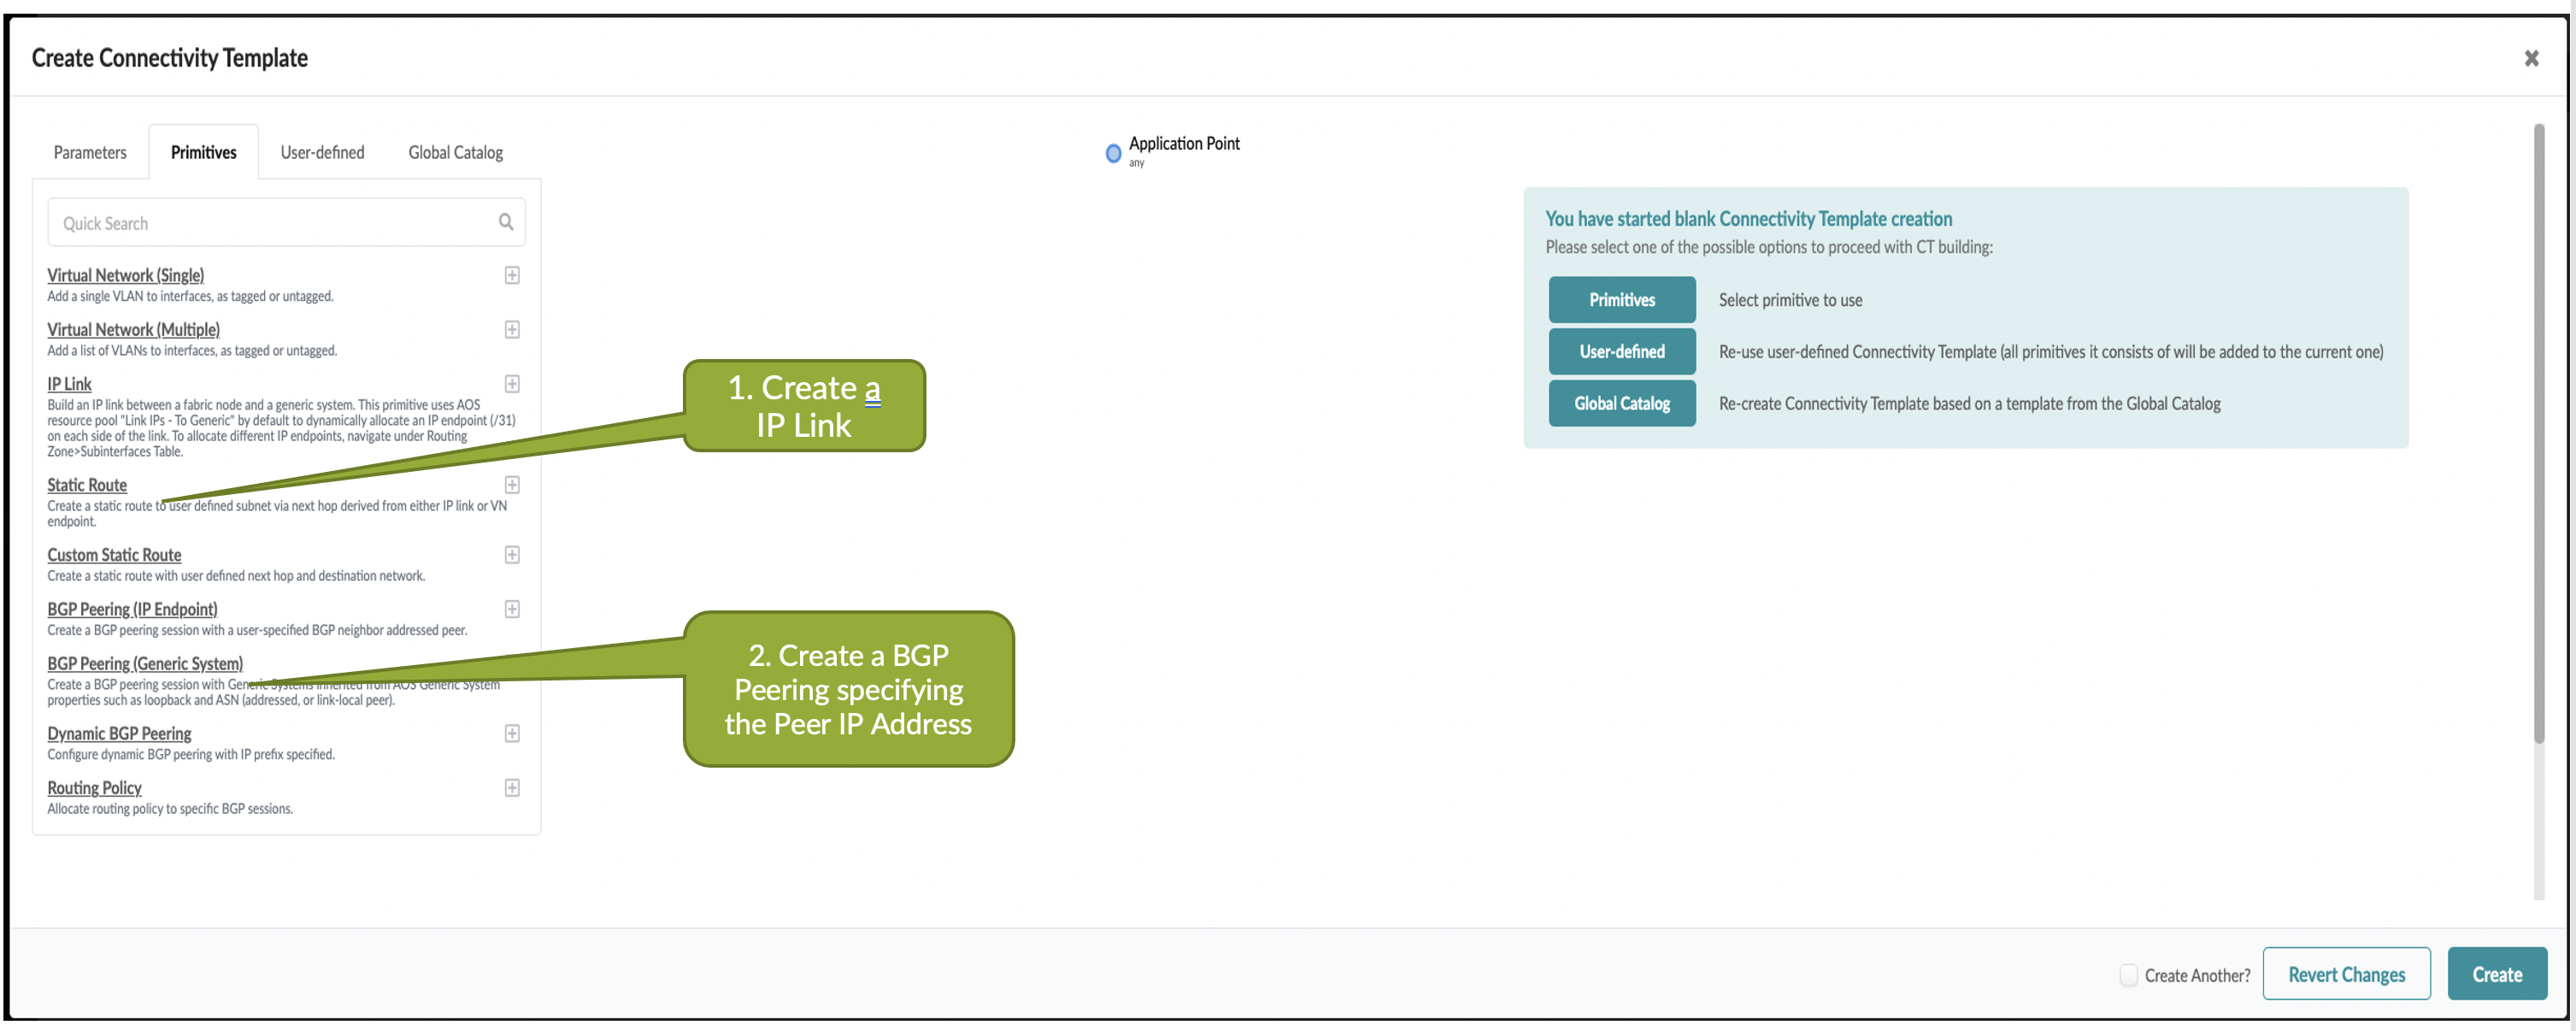
まず、Apstra DC Director UIでVRFにマッピングする ルーティングゾーン を作成します。次に、以下のように、NSX-T Edge ノードからファブリックへの BGP ピアリングを確立するために、 IP リンク プリミティブ ベースの接続テンプレートを設定する必要があります。
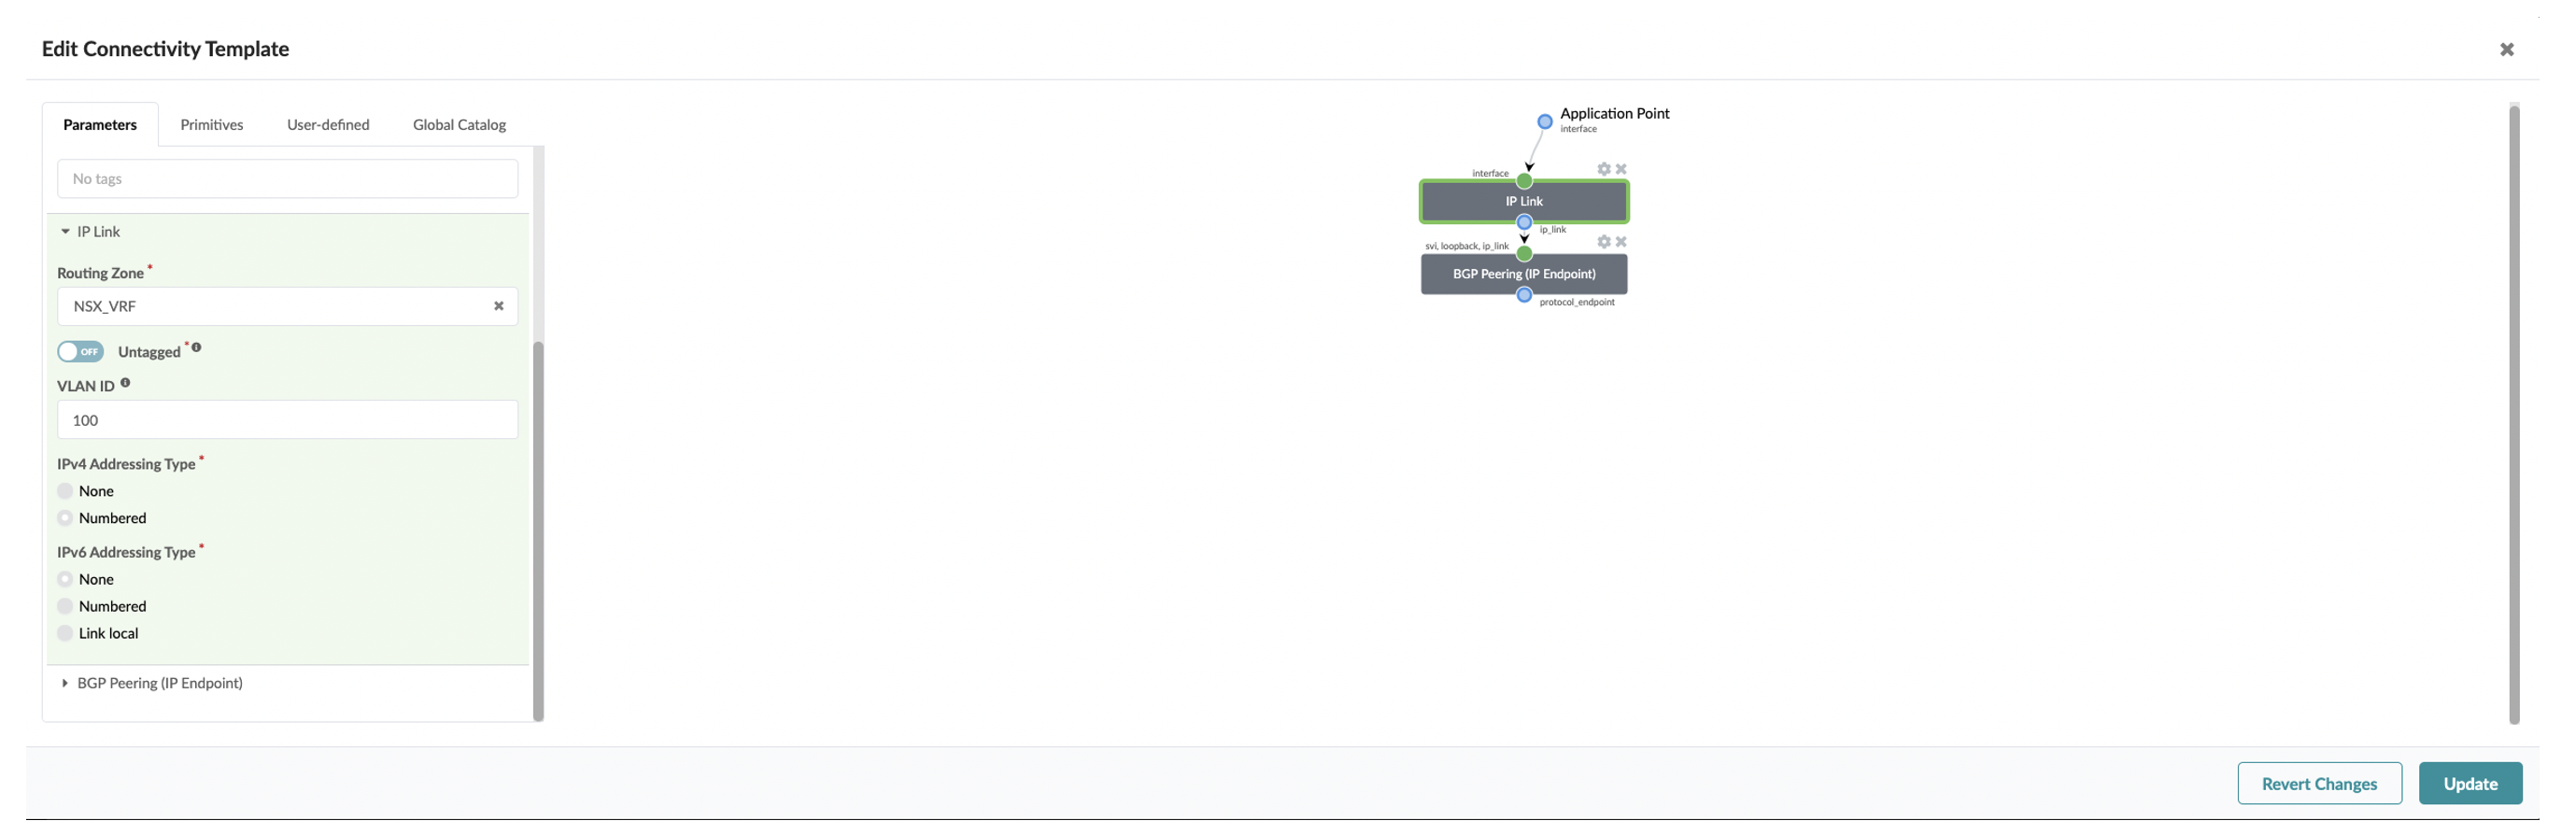
IPリンクを追加するルーティングゾーンとそれぞれのVLAN IDを指定します。
NSX-T VRF Liteのセットアップ
NSX-T VRF Liteでは、テナントごとのデータ分離を構成できます。各VLANは、VRFゲートウェイ下のデータプレーンの個別のチャネルと見なすことができます。
BGPピアリングは、アップストリームのJuniper Apstraファブリックとのルート交換用にVRFゲートウェイでこれらのVLAN上に構築できます。VRF間トラフィックは、物理的なJuniper Apstraファブリックを介してルーティングされます。
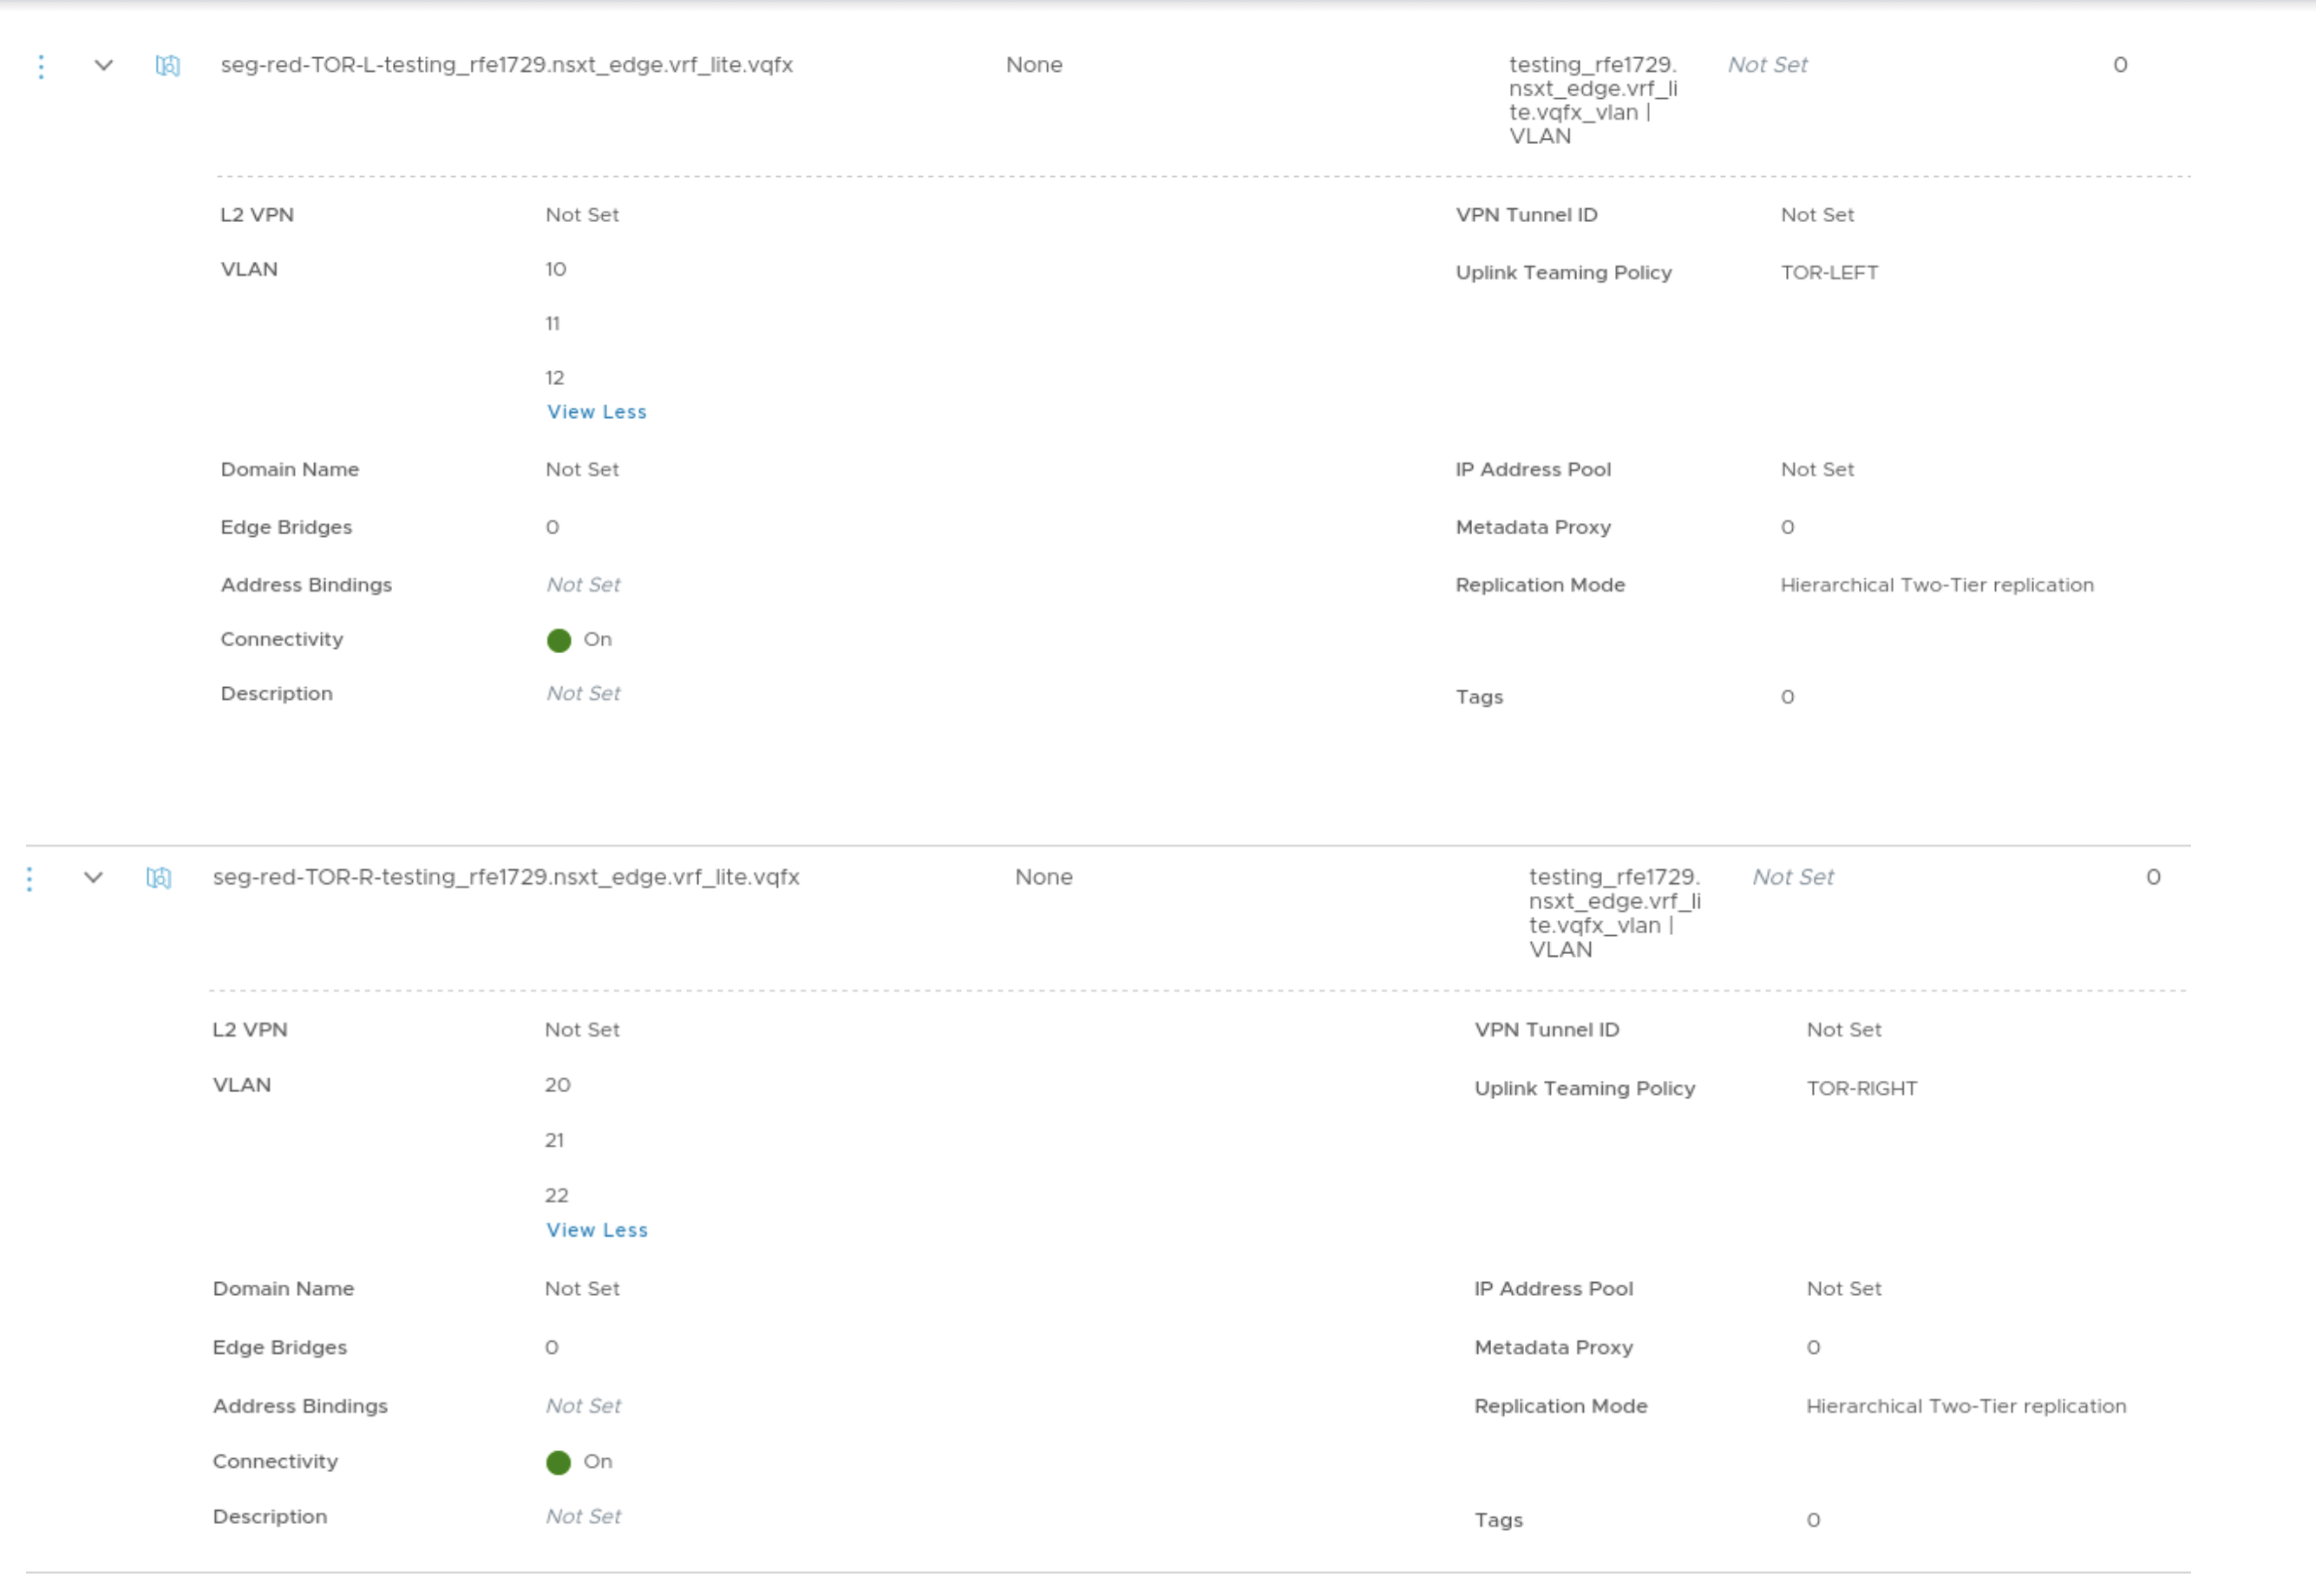
- NSX-T Manager で、テナントのアップリンク ネットワークの VLAN セグメントを作成します。
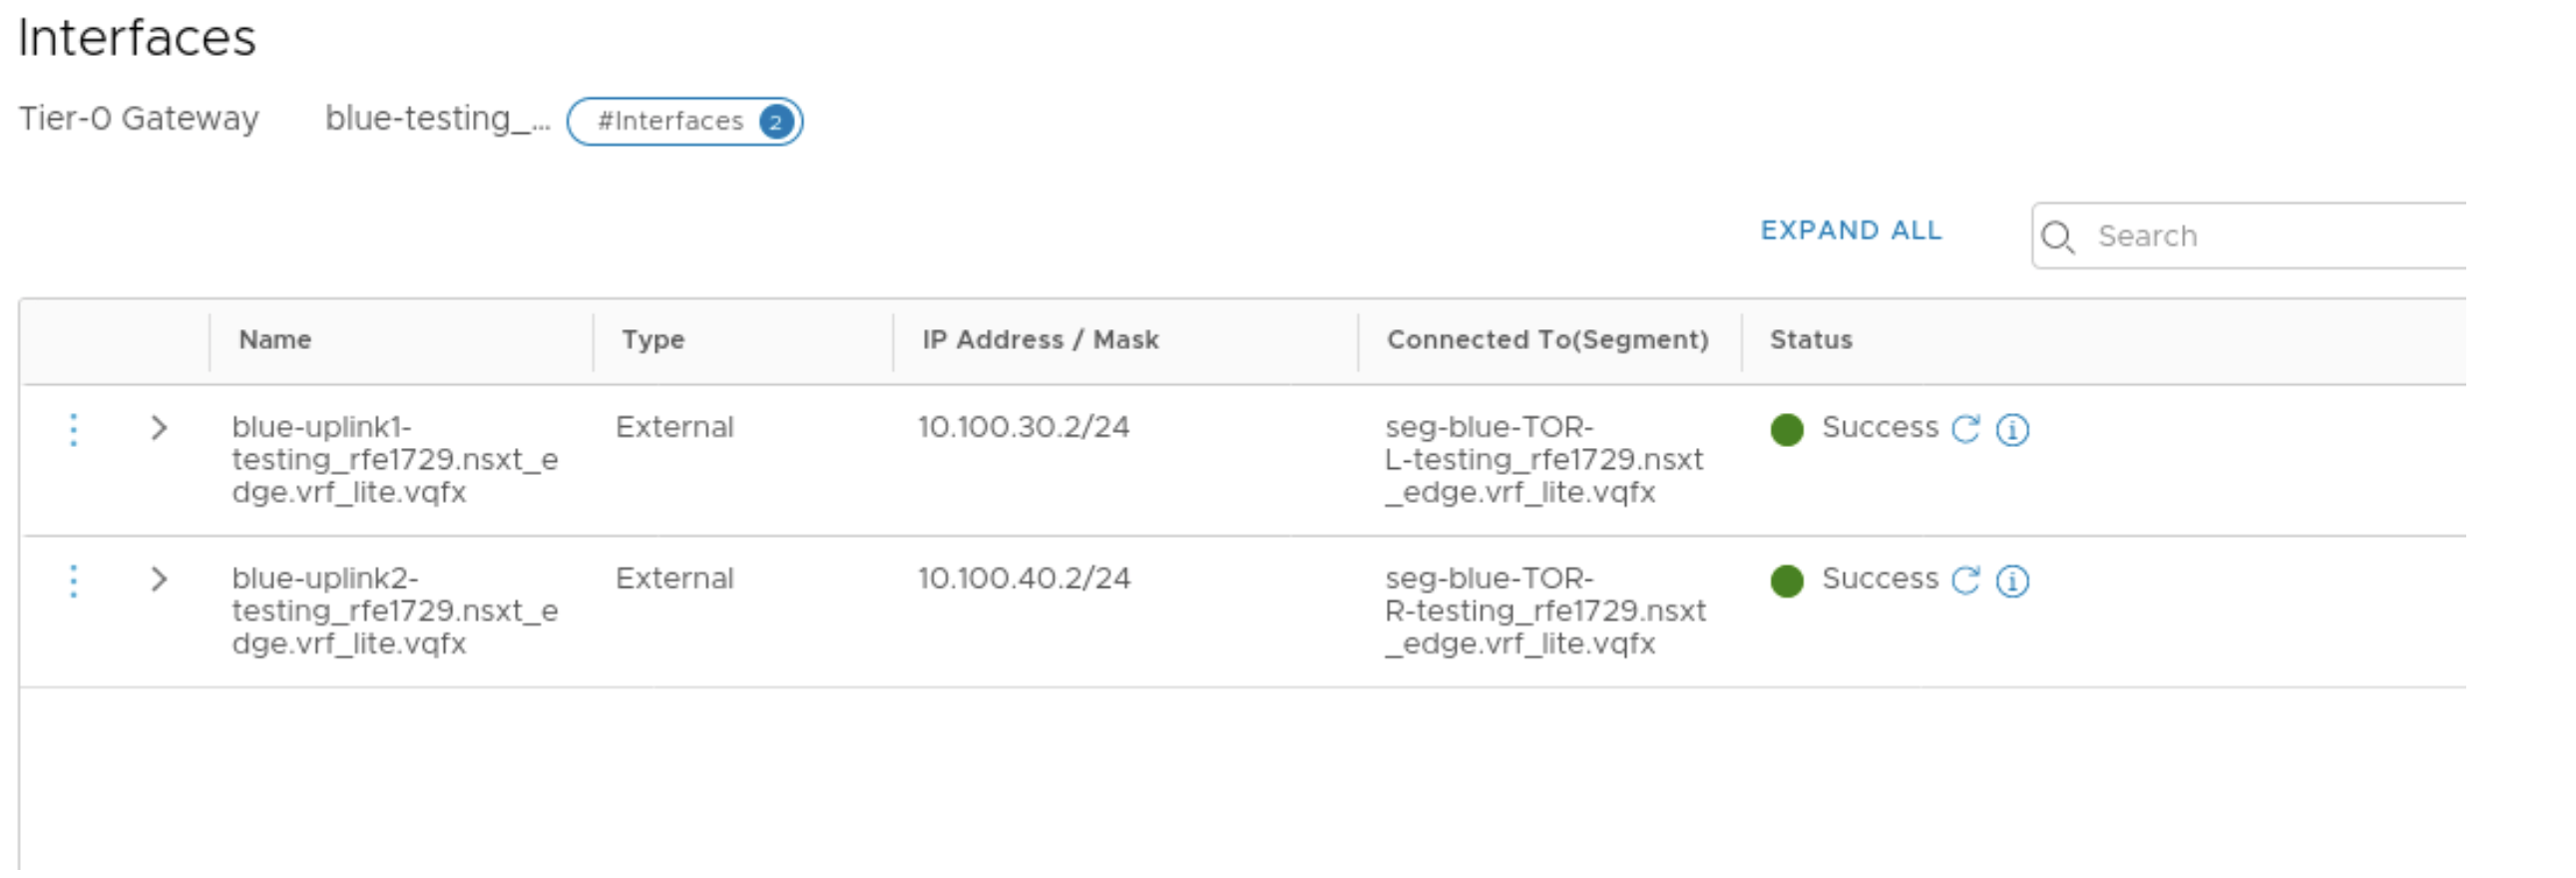
- NSX-T Manager で、テナント用に VRF 対応の Tier-0 ゲートウェイを作成し、VRF 対応ゲートウェイにアップリンク インターフェイスを追加します。その後、BGPネイバーを追加します。
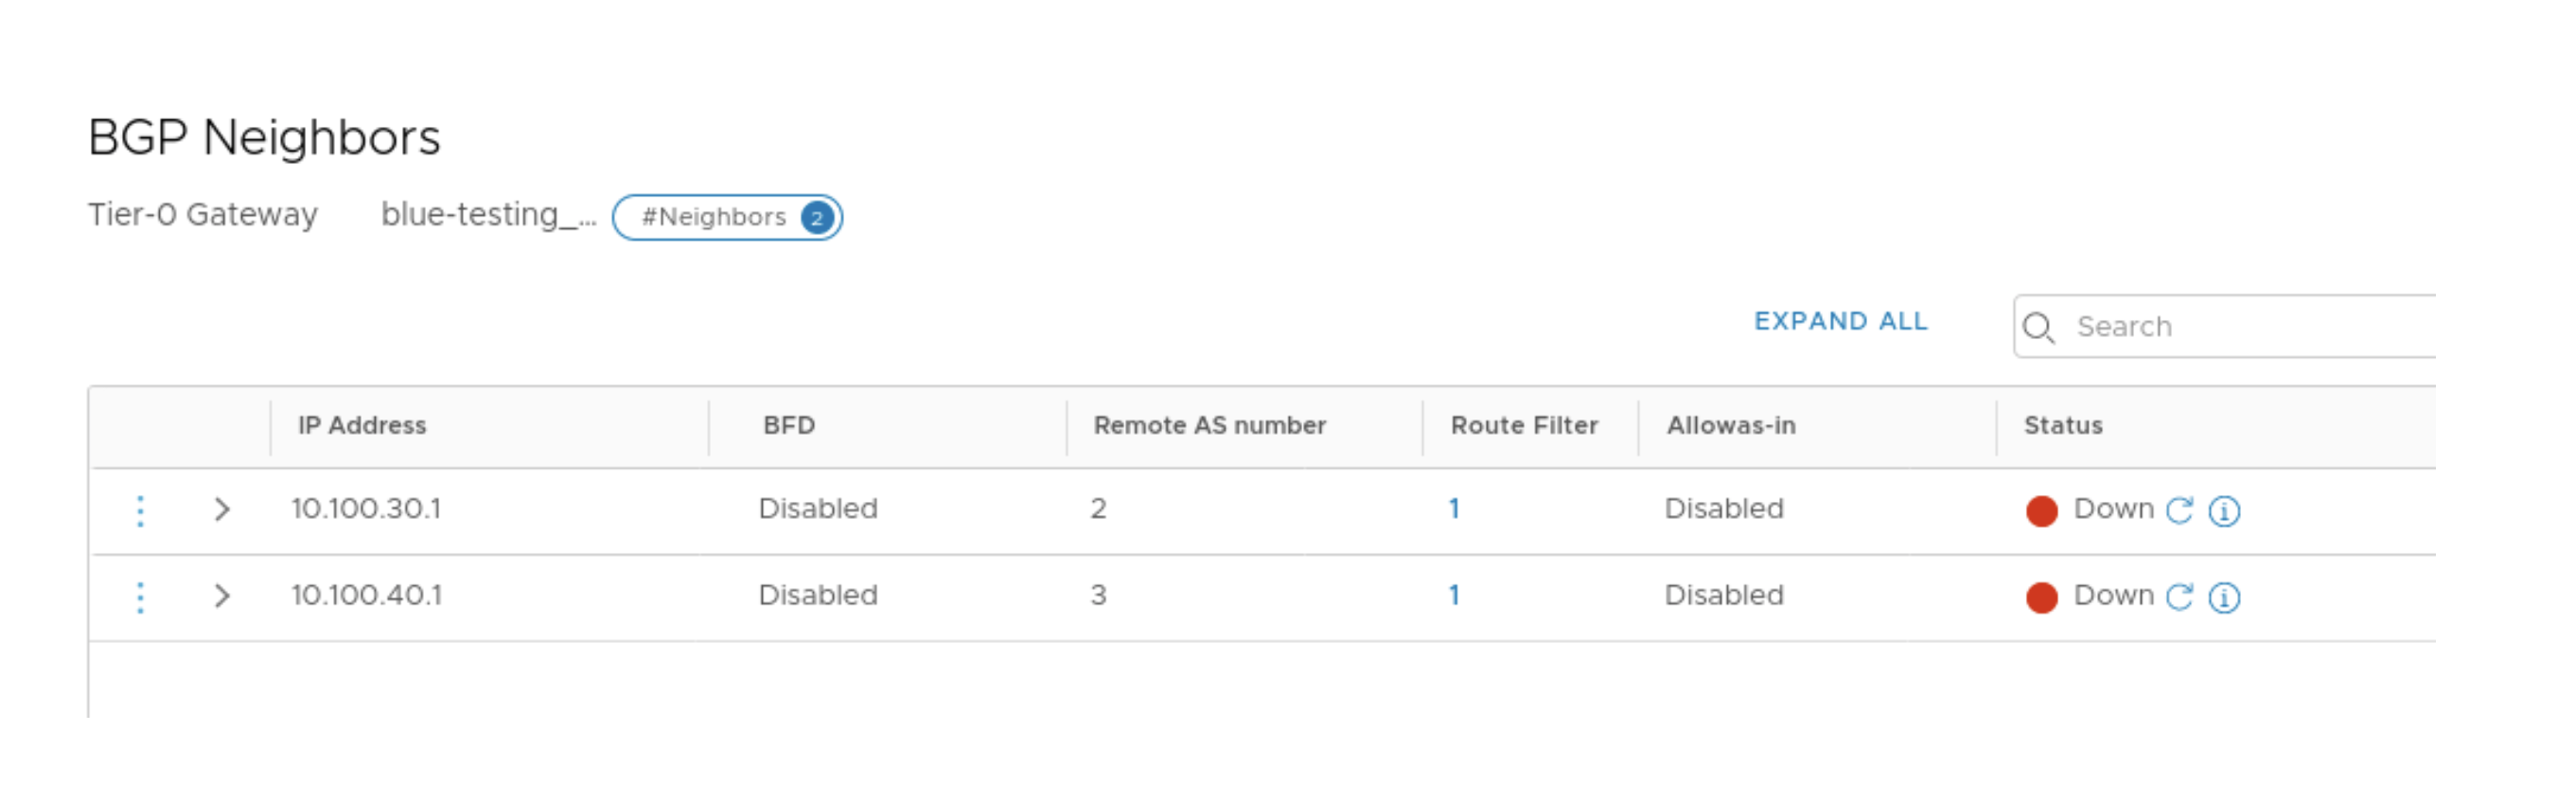
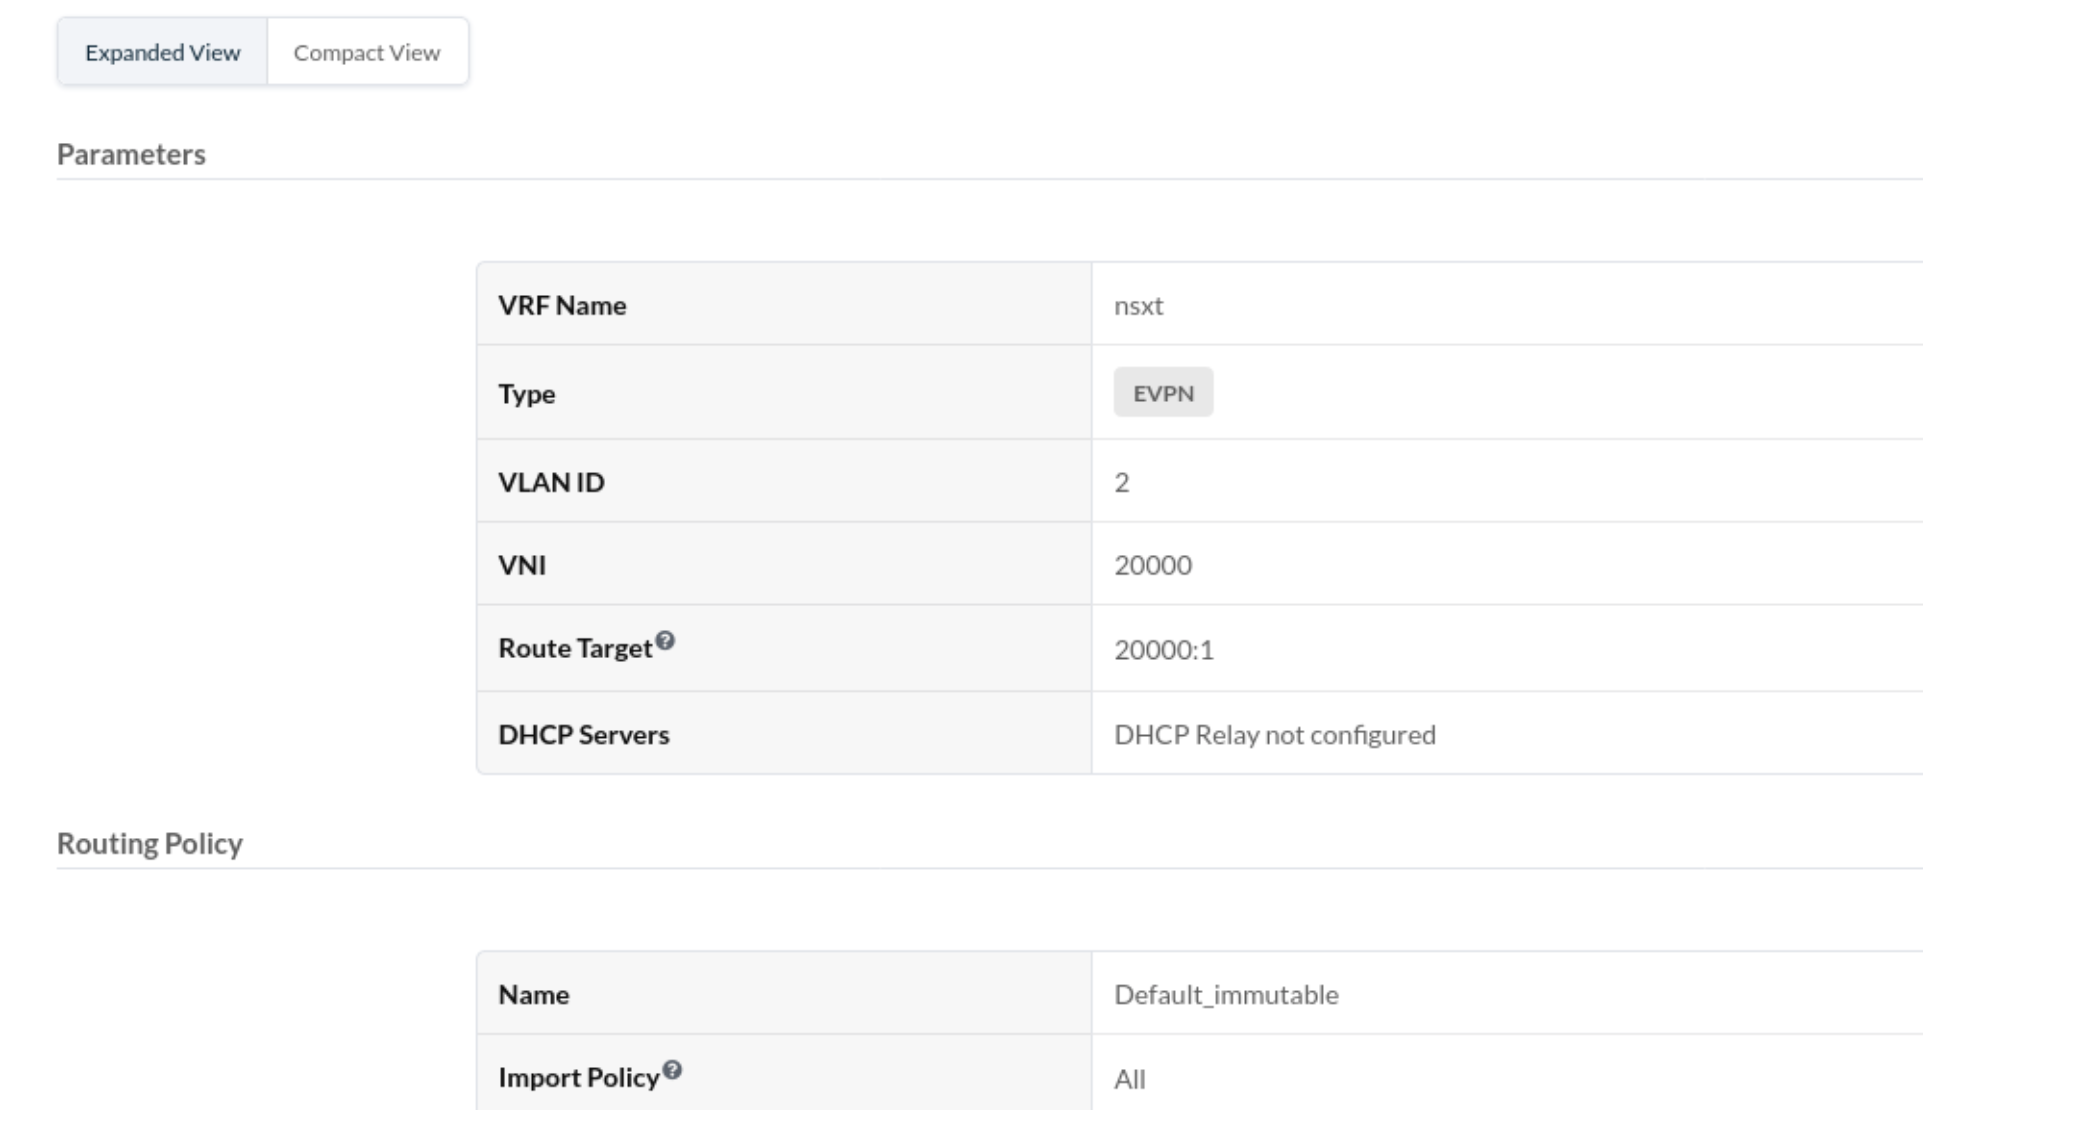
- Apstra DC Director GUIから、ルーティング ゾーン と、ToRリーフデバイスに対してセッションを確立する各VN BGP設定します。
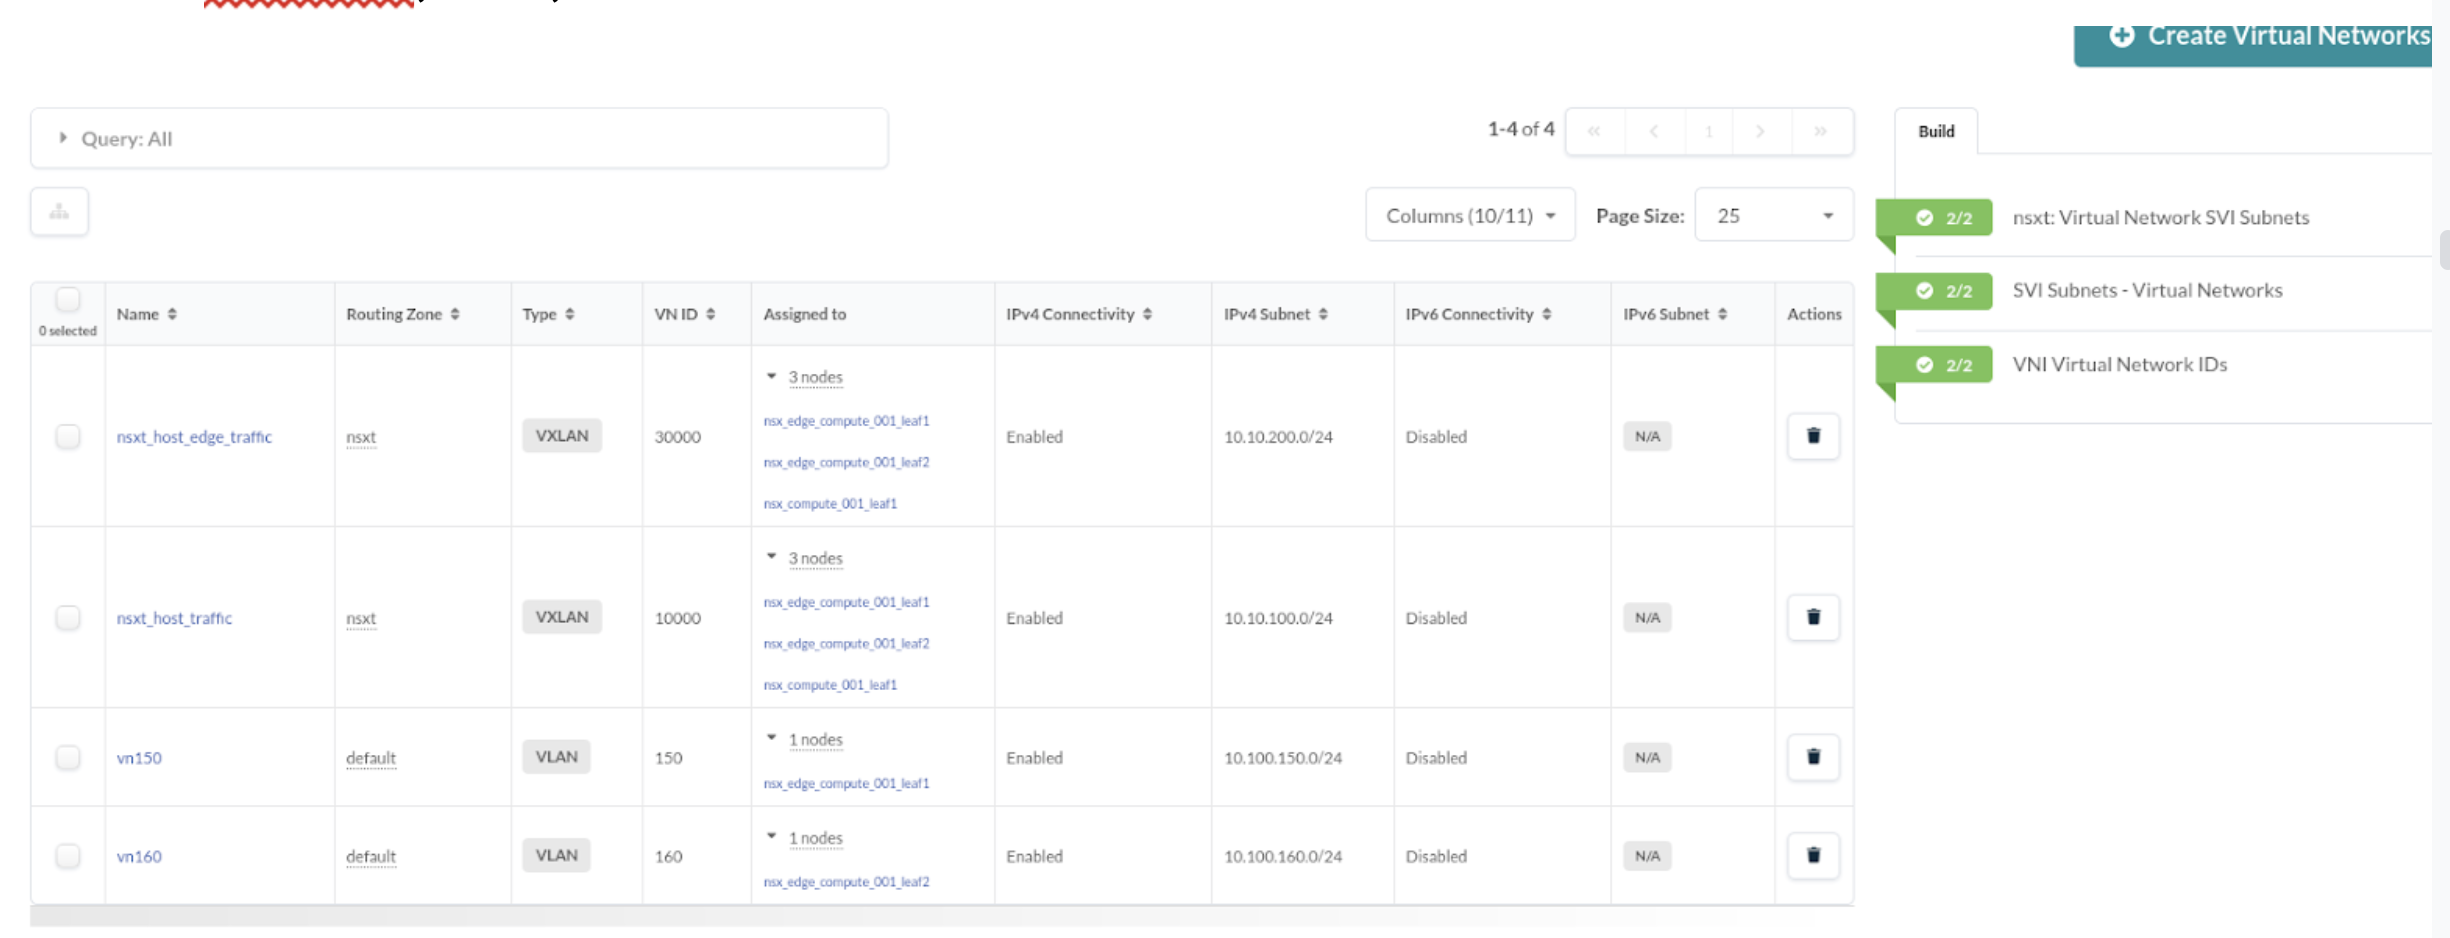
- 前に作成した VN の [ステージング] オプションで接続テンプレートを作成し、それぞれのインターフェイスを NSX-T Edge 仮想マシンに割り当てます。
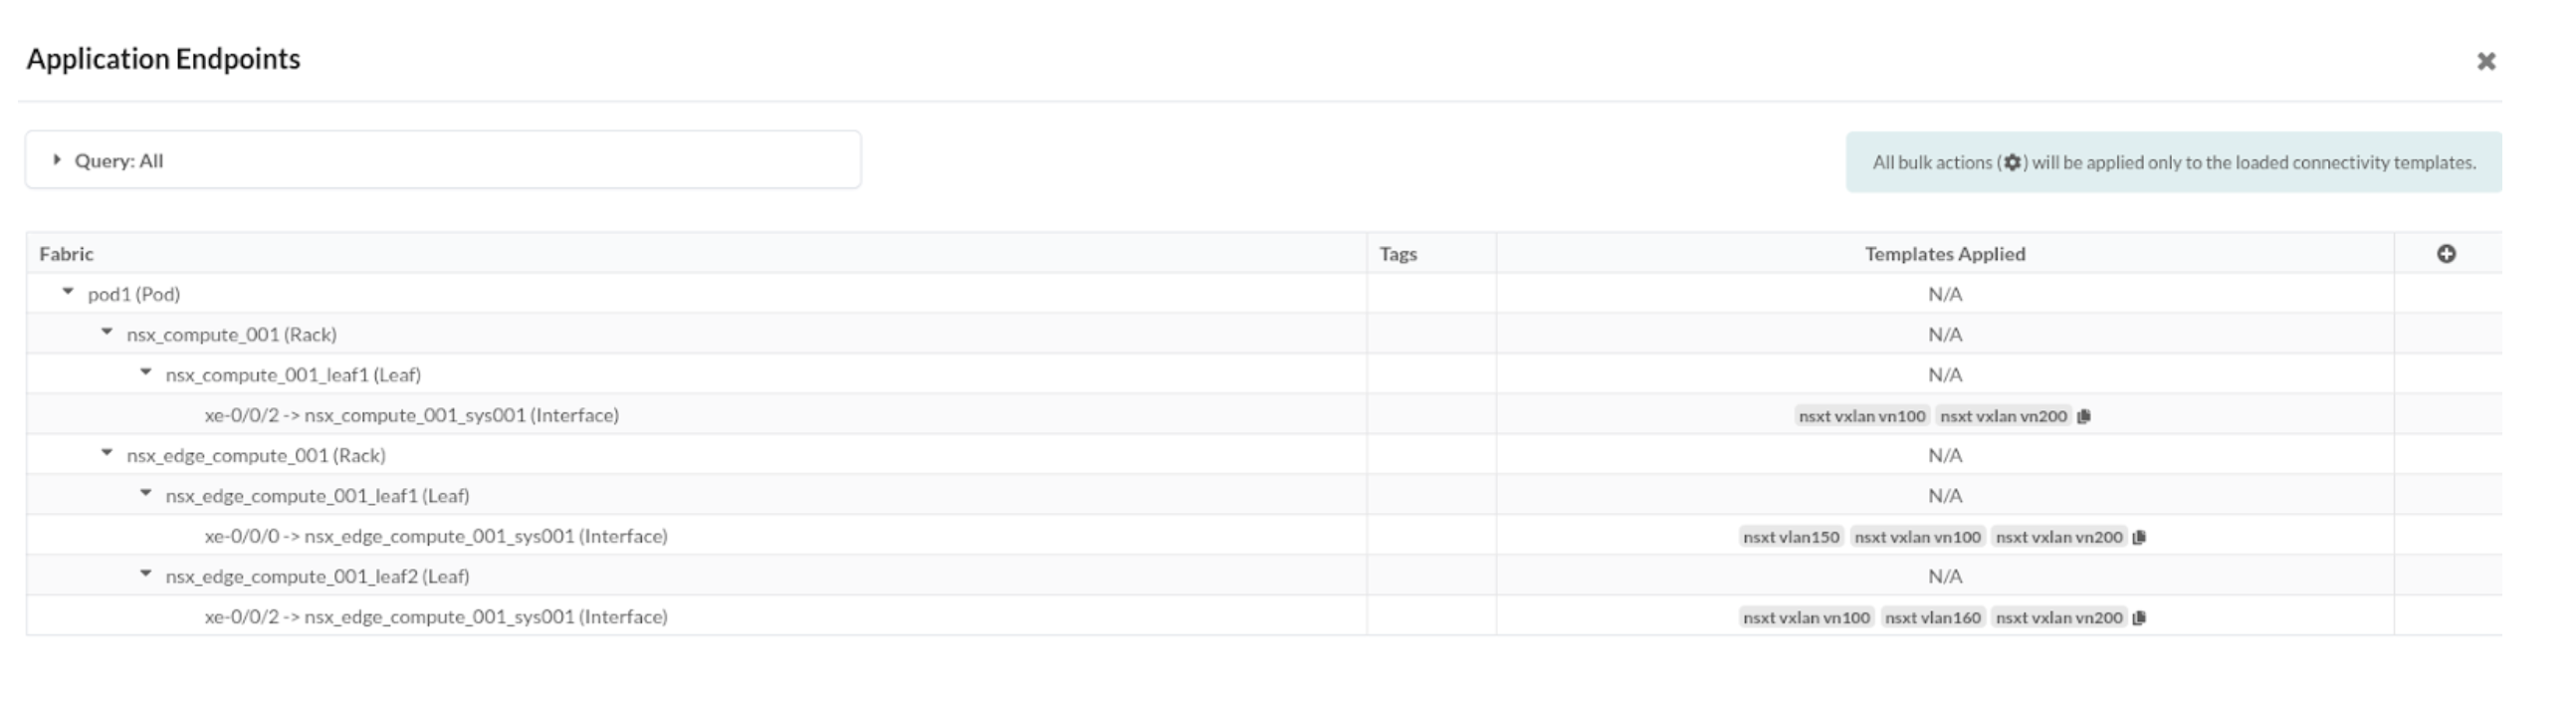
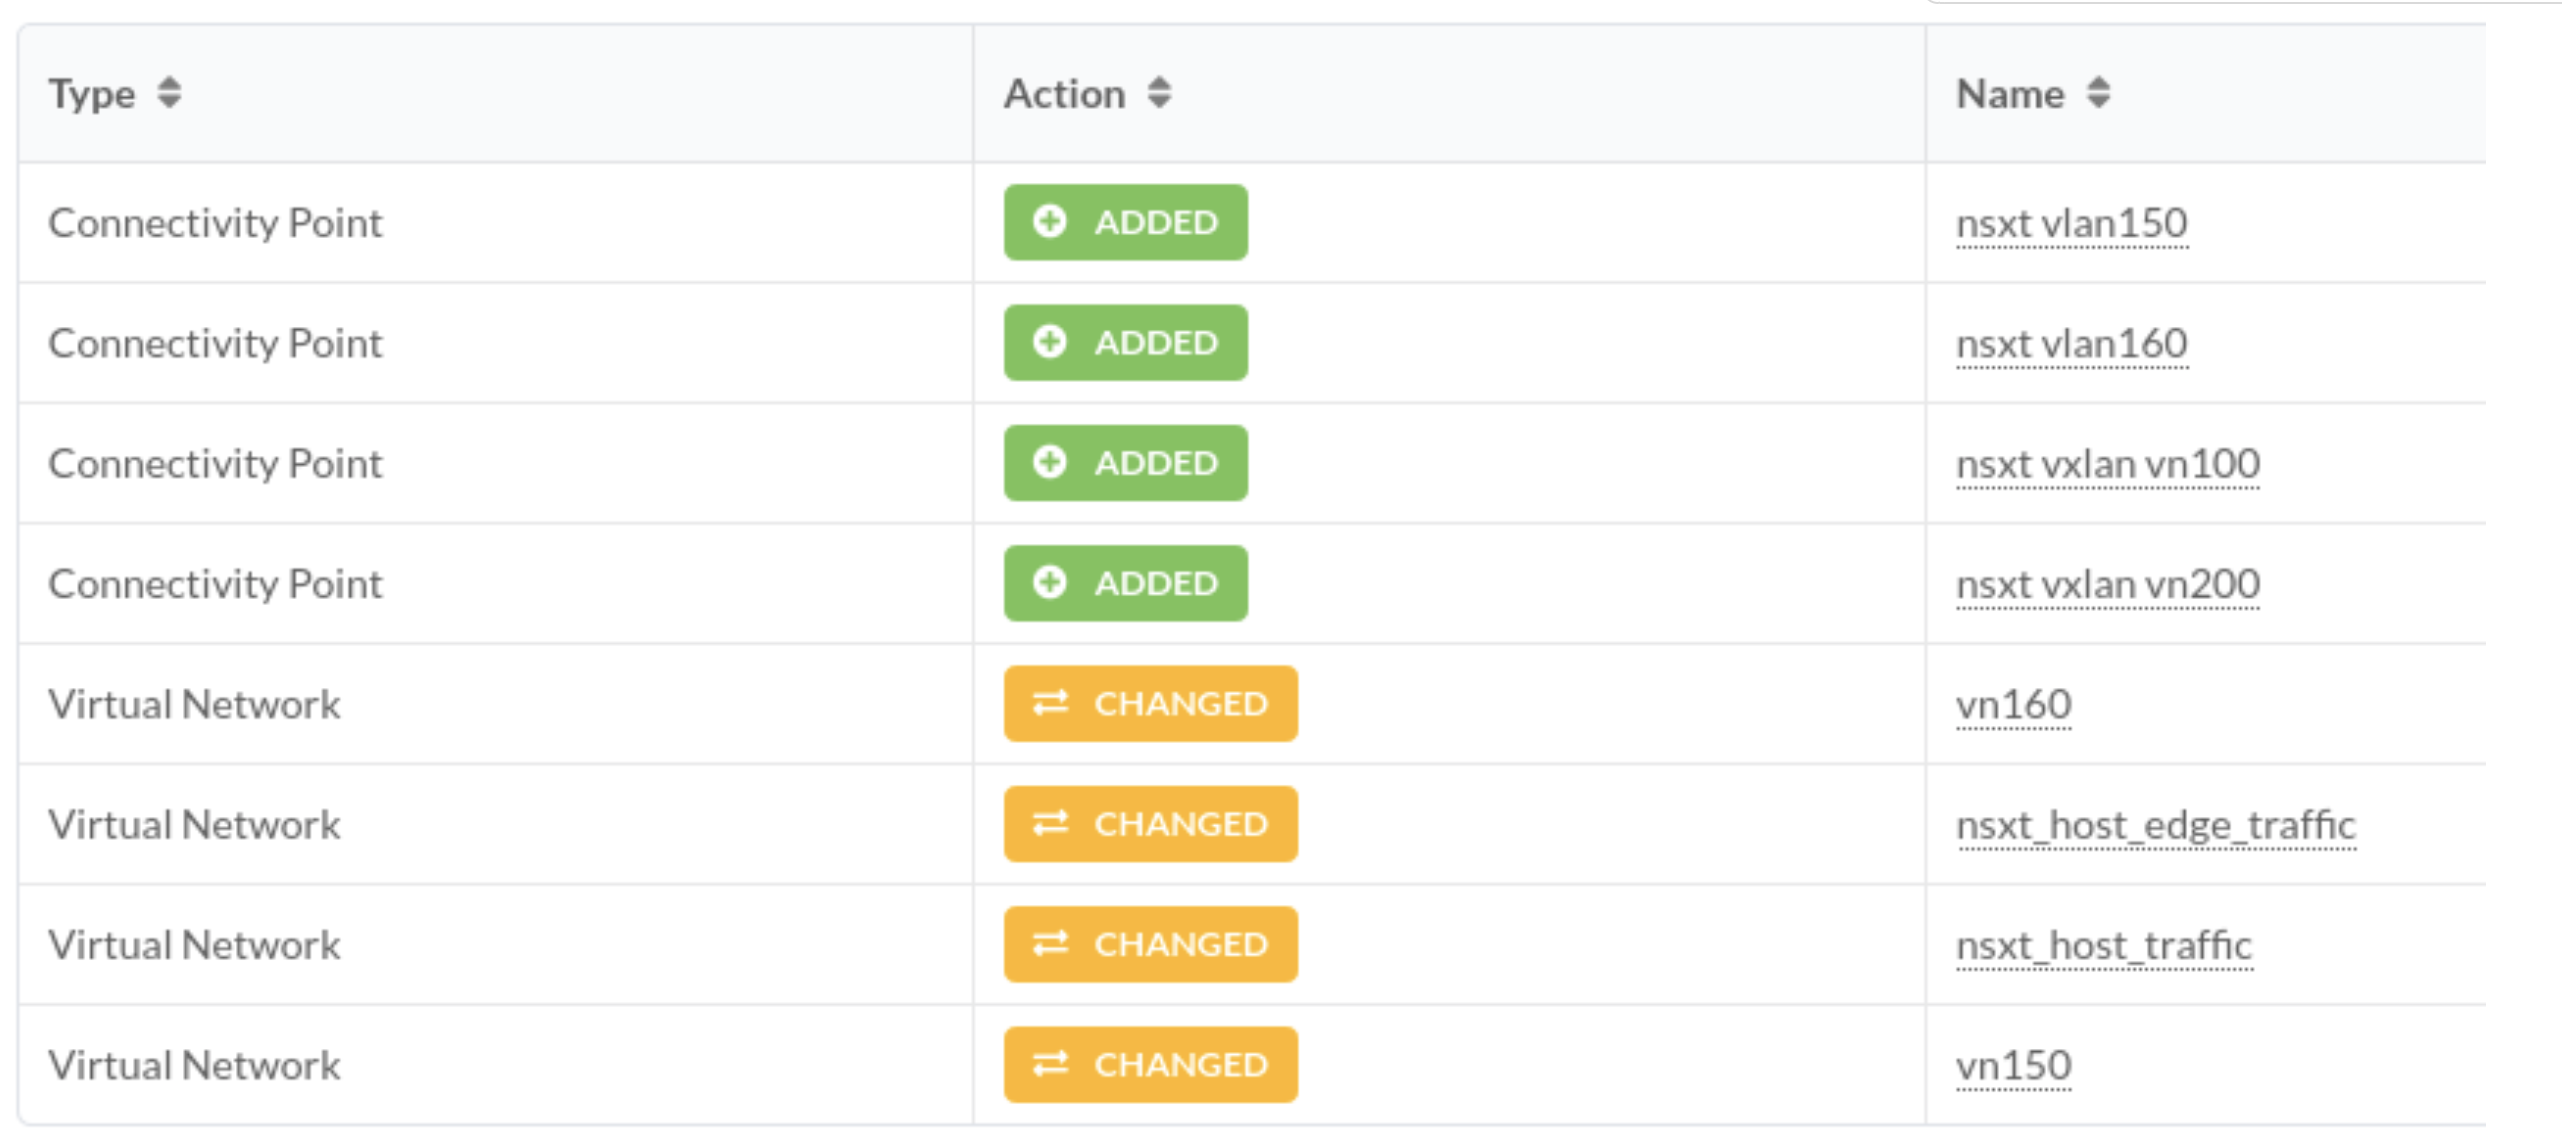
NSX-T Edge へのデフォルトの静的ルートを設定します。
インターネット接続を提供するために、NSX-T Edge の設定で静的なデフォルトが必要になる場合があります。接続テンプレートを使用して、ネクストホップがアップリンクToRリーフを指しているデフォルトルート(0/0)を追加することで対処できます。
接続テンプレートで、正しいアップリンクを割り当てます。 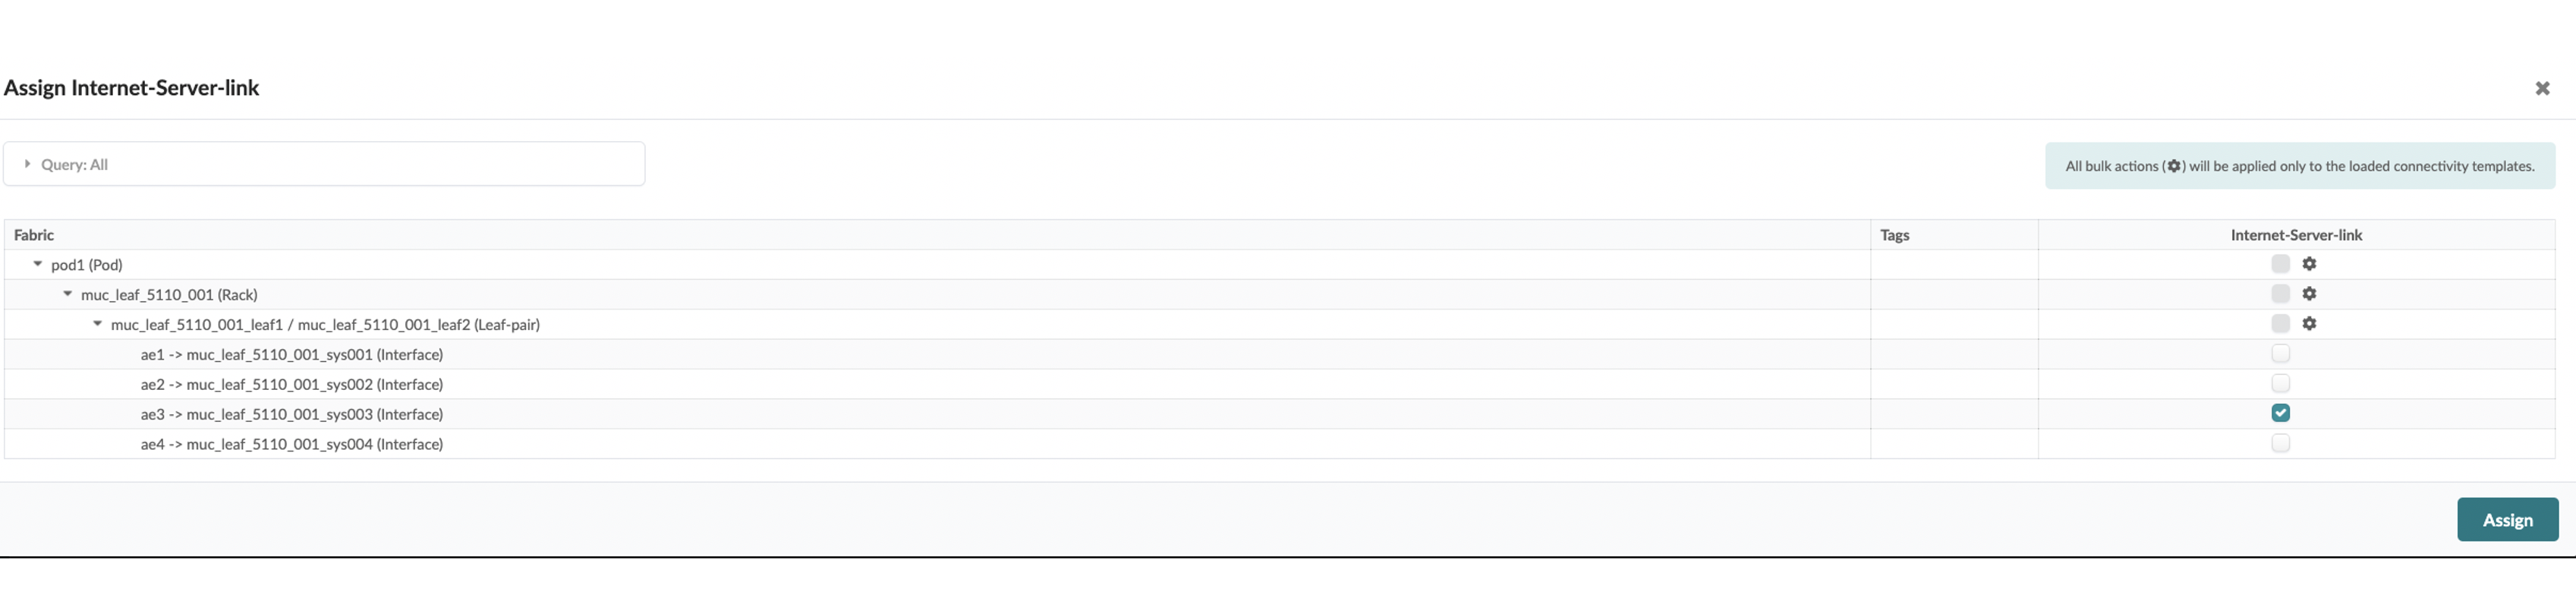
ステージング>接続テンプレートに移動し>テンプレート>プリミティブ>カスタム静的ルートを追加して、デフォルトルートを挿入します。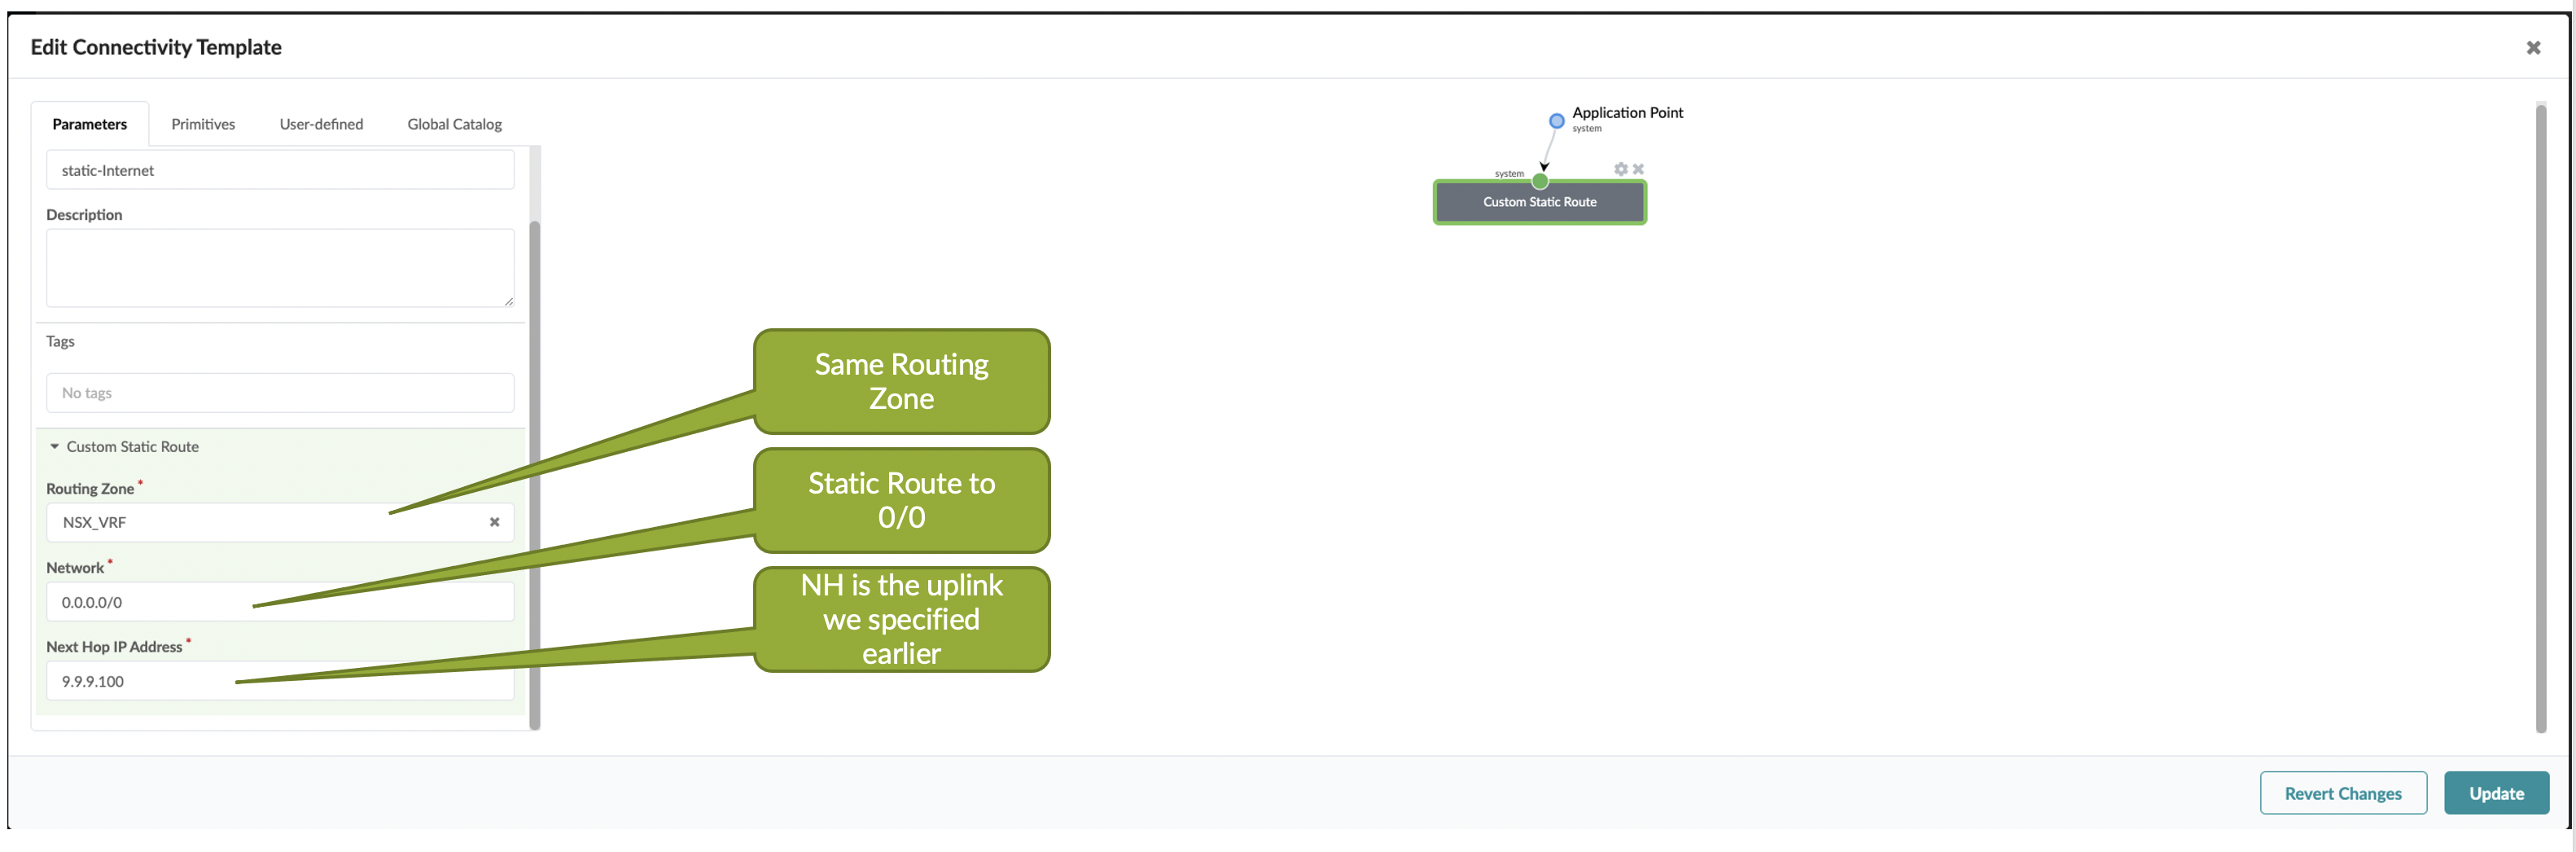
NSX-T Edge に向けて BGP IPv6 を設定する
接続テンプレートを使用して、T0ゲートウェイとToRリーフ間のIPv6ベースのBGPネイバーシップを有効化できます。
T0 ゲートウェイでのアップリンク VLAN インターフェイスの作成の詳細については、「NSX-T VRF Lite の設定」セクションを参照してください。このVLANはIPv6対応である必要があります。
各 VXLAN VN の接続テンプレートを作成し、以下のように NSX-T Edge 上の IPv6 ネイバーへの BGP を有効にします。 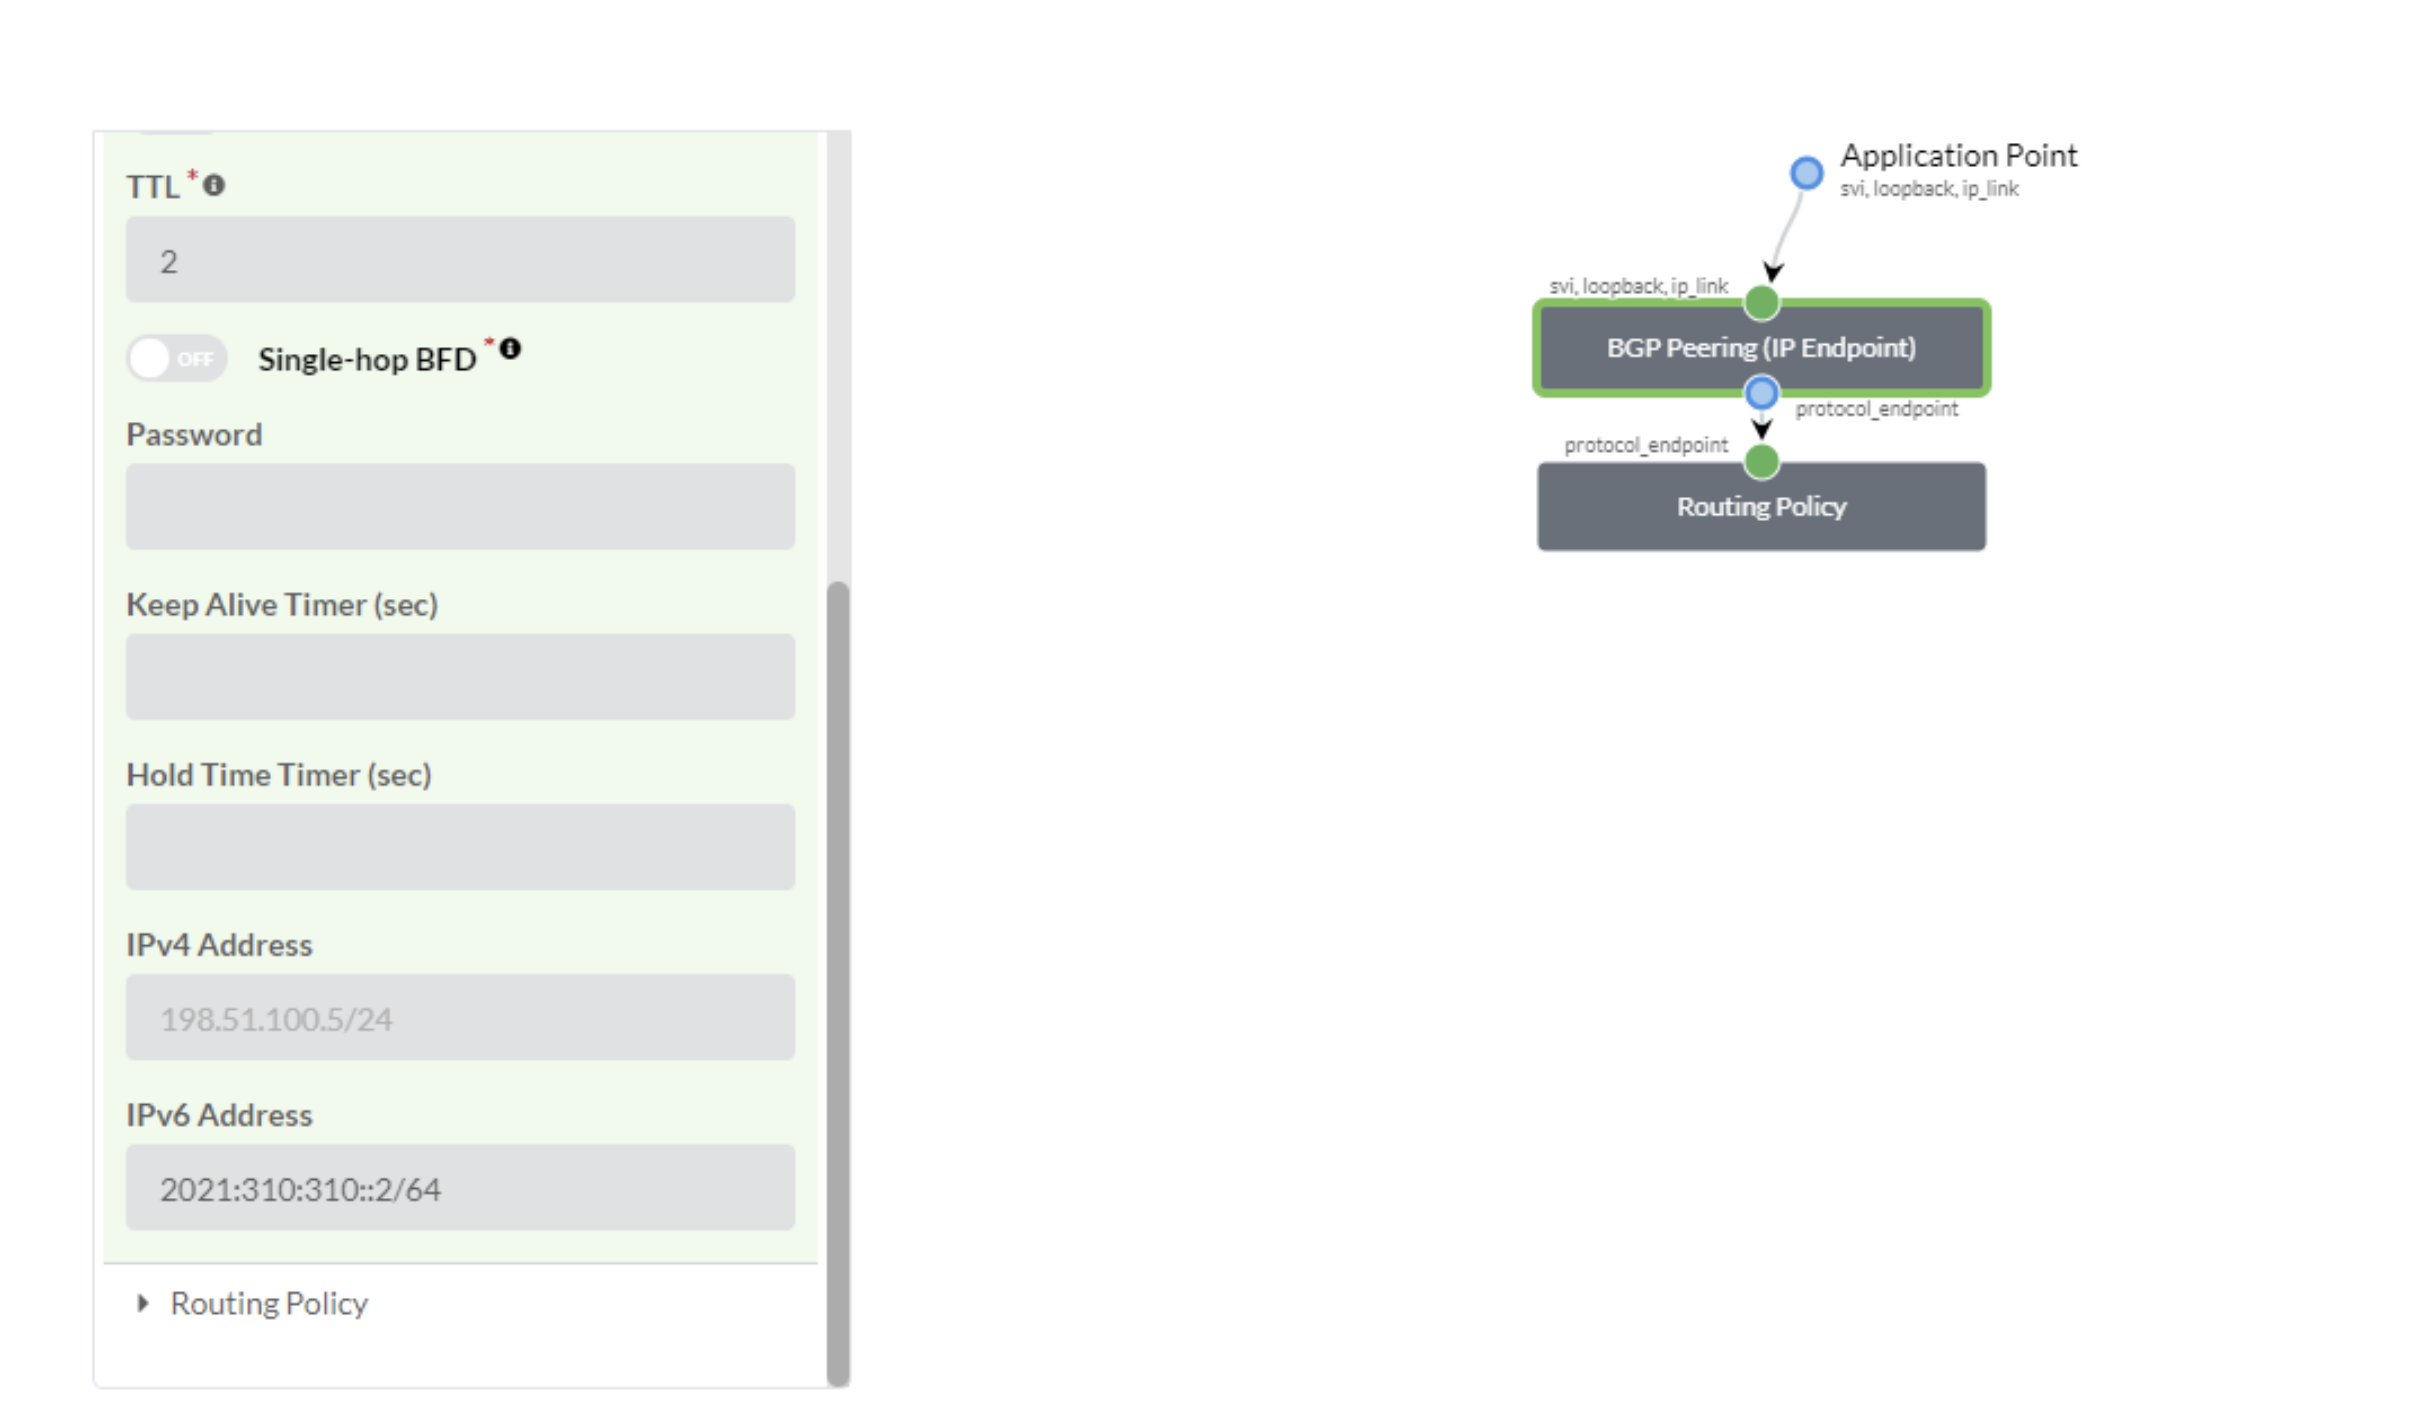
NSX-T Edge への VXLAN VN 上の BGP の割り当てを解除します
たとえば、NSX-T の Tier-0 ゲートウェイからの BGP ネイバーシップを ToR リーフに向けて破棄する必要があるとします。この場合、BGPピアリングに使用される 仮想ネットワーク ベースの接続テンプレートのインターフェイスの割り当てを解除して 準備完了 状態にしてから、接続テンプレートを削除する必要があります。