
サポートされるトポロジー
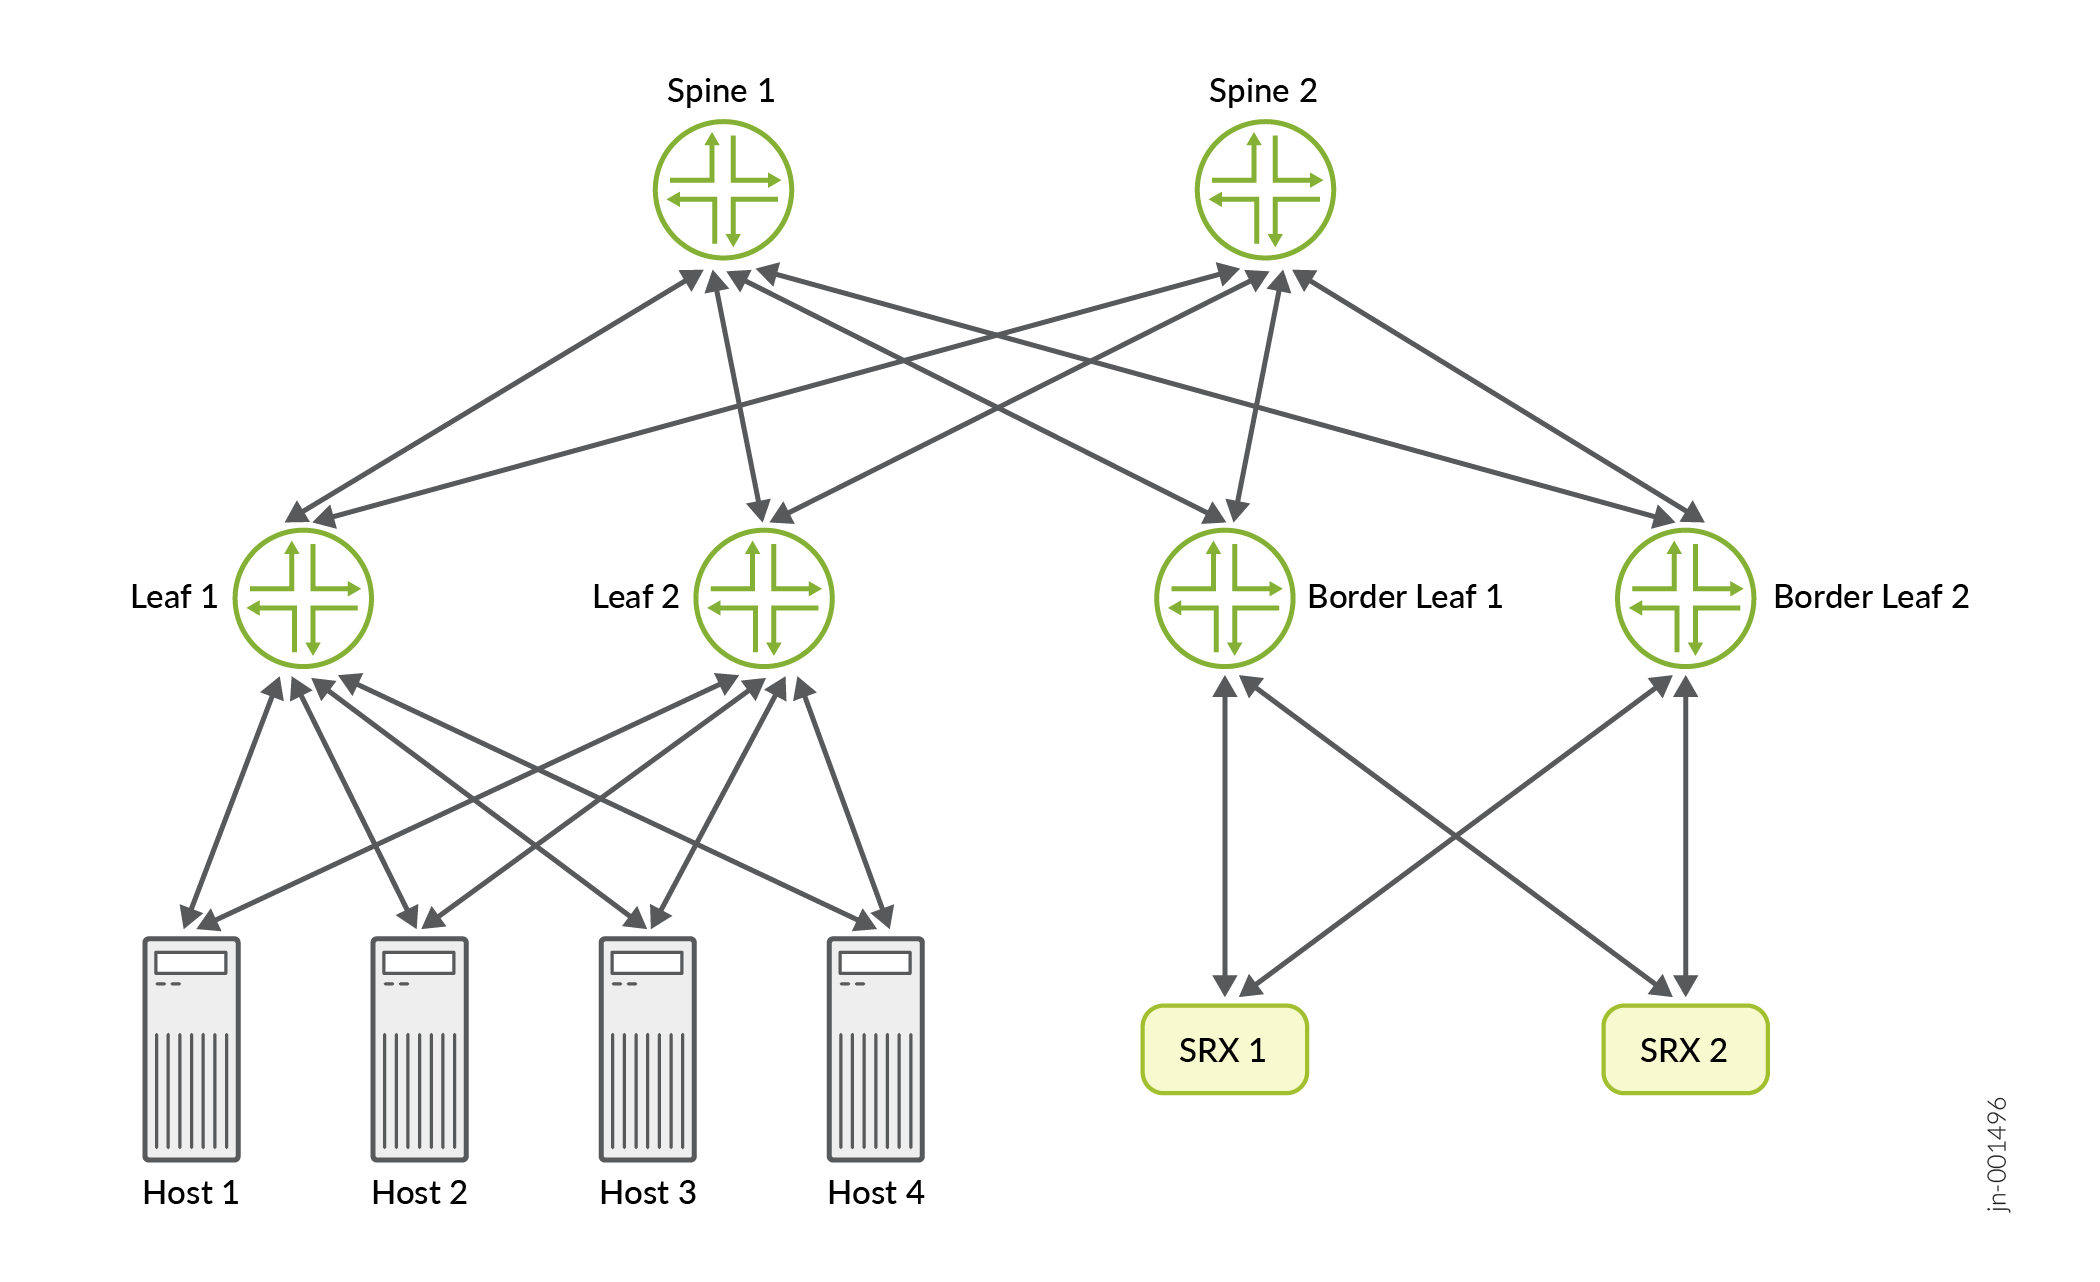
Apstra ConnectorOpsは、非HA(ボーダーリーフからぶら下がっている単一のSRX)またはマルチノード高可用性(MNHA)(2つのピアSRX)モードのトポロジーをサポートします。
MNHAモードトポロジー
このMNHAトポロジーは、高可用性のために2つのSRXファイアウォールを備えたデュアルボーダーリーフ設計を示しています。各SRXは両方のボーダーリーフに接続して、ファブリックの冗長性を提供します。
ローカルホストからのトラフィックは、リーフ/スパインレイヤーを通過して境界に移動し、その後、検査とポリシー適用のためにいずれかのSRXを通過します。冗長パスにより、ボーダーリーフやSRXに障害が発生した場合でも、ファブリックはルーティングを継続し、セキュリティポリシーを適用できます。
非HAトポロジー
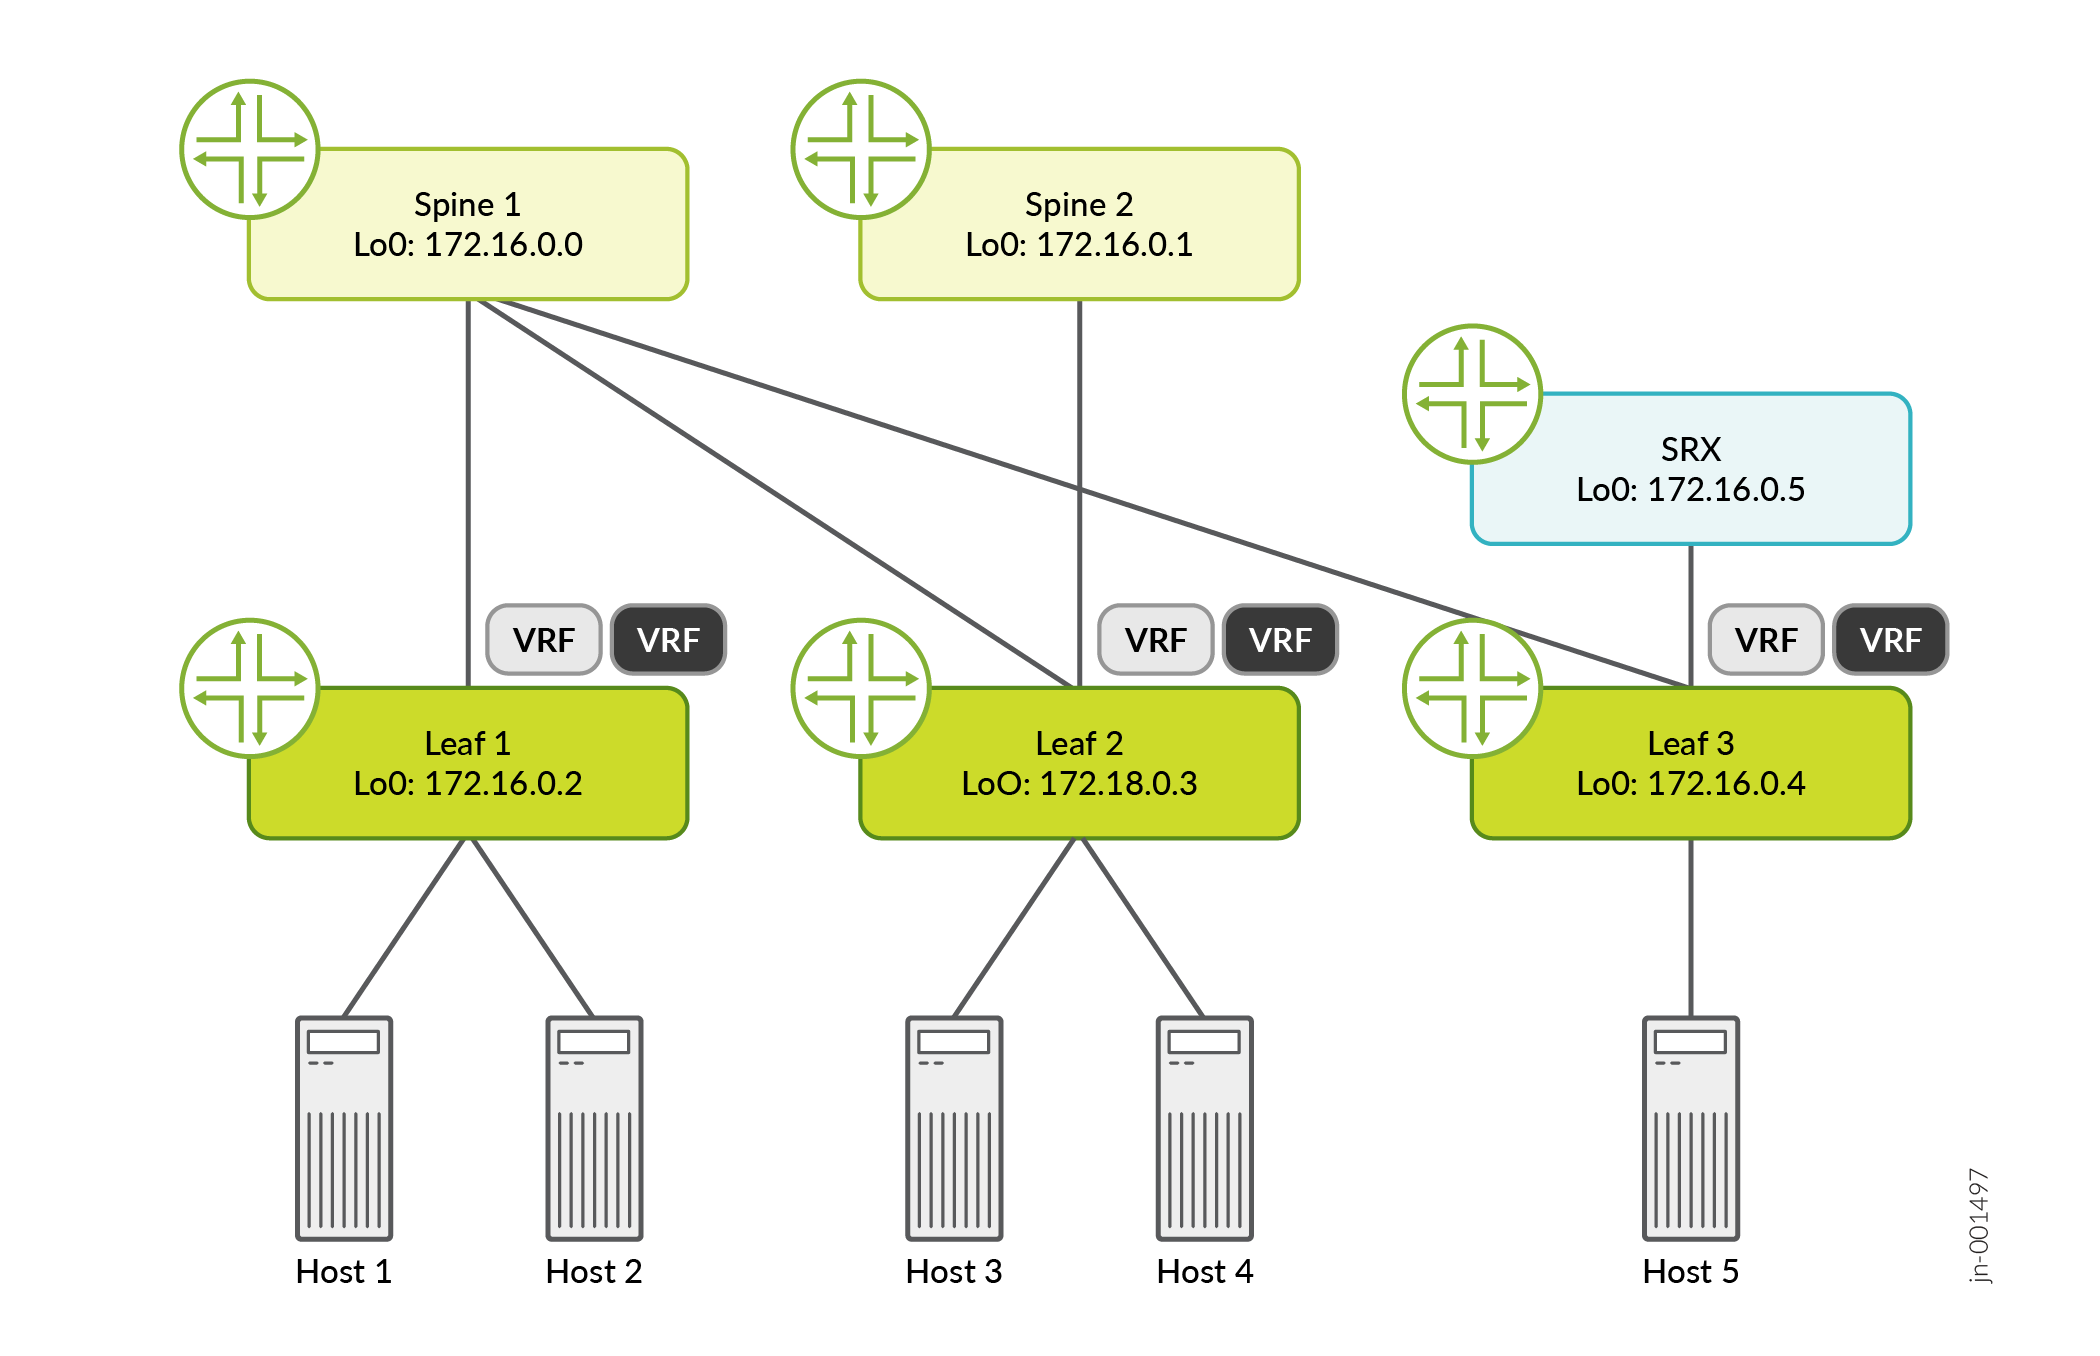
このトポロジーでは、EVPN-VXLANファブリックはエッジルーティングブリッジング(ERB)用に設計されており、SRXは拡張ボーダーリーフ(EBL)位置で機能します。EBLは、従来のボーダーリーフロールを拡張して、ネットワークエッジでVXLANトンネルのトラフィック検査を提供します。
LEAF-1デバイスから発信されたVXLANトラフィックは、EBLとして機能するSRXシリーズファイアウォールを通過します。このユースケースでは、SRXシリーズファイアウォールをキャンパスまたはデータセンターの境界、つまり出入口に配置され、そこを通過するVXLANカプセル化されたパケットにステートフルインスペクションを提供します。
ホスト1は独自のVRFでVN-Blueに、ホスト-4は分離されたVRFでVN-Greenにマッピングされます。
Host-1からHost-4へ(またはその逆)pingを実行すると、トラフィックはHost-1からLEAF-1にルーティングされ、スパインレイヤーを介してLEAF-3に到達し、LEAF-1とLEAF-3の間にVXLANトンネルが確立されます。リーフ 3 に到達すると、ポリシー適用と VRF 間のルート漏洩検査のためにトラフィックが自動的に SRX へと送信されます。検査後、トラフィックはLEAF-3を介して返され、スパインを介してLEAF-2に転送され、最終的にHost-4に着地します。