
Collecteur Netflow
Netflow Collector est un outil de planification et de reporting réseau dans le contrôleur NorthStar. Elle permet de collecter et de générer des rapports sur des informations détaillées sur le trafic réseau. NorthStar exploite l’implémentation Junos OS de la surveillance et de l’agrégation des flux à l’aide de modèles de flux Netflow version 9 et version 10 (IPFIX). Reportez-vous à la documentation sur Junos OS suivante pour plus d’informations :
-
Configuration de l’agrégation de flux pour utiliser des modèles de flux version 9
-
Configuration de l’agrégation de flux pour utiliser des modèles de flux IPFIX sur les routeurs MX, vMX et T Series, les commutateurs EX Series et le NFX250
-
Configuration de l’agrégation de flux pour utiliser des modèles de flux IPFIX sur les routeurs PTX Series
Le système d’exploitation Junos OS sur les routeurs échantillonne le trafic, crée une table de flux et envoie périodiquement les détails de la table de flux à NorthStar.
NorthStar (démon Netflow), reçoit les données des routeurs, décode les enregistrements, effectue une agrégation supplémentaire des données et crée les demandes, stocke les données dans la base de données NorthStar et partage les informations avec le PCS. Les données sont ensuite disponibles pour la création de rapports dans le contrôleur NorthStar et pour la création de rapports, la planification et la modélisation dans le plannificateur NorthStar.
NorthStar surveille le trafic AS et VPN et prend en charge IPv4 et IPv6.
NorthStar Netflow Collector nécessite :
-
Configuration sur les routeurs du réseau.
-
Collecte initiale et périodique des appareils pour créer et maintenir un modèle VPN précis dans NorthStar. Nous vous recommandons d’effectuer la collecte des appareils au moins une fois par jour.
Vous pouvez éventuellement personnaliser les paramètres du collecteur Netflow dans le fichier /opt/northstar/data/northstar/cfg sur le serveur d’applications NorthStar.
Les sections suivantes décrivent l’utilisation de Netflow Collector dans le contrôleur NorthStar :
Configuration pour Netflow Collector
Configuration sur les routeurs réseau
Netflow Collector sur le Contrôleur NorthStar nécessite que les routeurs réseau soient configurés pour la surveillance des flux (Netflow v9 ou v10) conformément à la documentation du système d’exploitation routeur.
À l’heure actuelle, les appareils Juniper et Cisco IOS-XR sont pris en charge, avec Netflow v9 et v10.
Quelques considérations importantes :
-
L’adresse source (instruction inline-jflow) identifie pour le démon netflow (netflowd) l’appareil qui signale le flux. Elle doit être configurée comme adresse de bouclage du routeur.
-
La valeur flow-active-timeout a une valeur par défaut de 60 secondes. Nous vous recommandons de le maintenir à 60 secondes ou moins.
Voici un exemple de Junos OS illustrant les instructions de configuration Netflow v9 :
Au niveau de la hiérarchie des interfaces :
interfaces {
   ge-0/0/1  {
        unit 0 {
            family inet {
                sampling {
                    input;
                }
                address 10.0.21.1/24;
            }
        }
    }
}
Au niveau de la hiérarchie des options de transfert :
forwarding-options {
  sampling {
      nfv9-ipv4 {
          input {
              rate 1;
              run-length 0;
          }
          family inet {
              output {
                  flow-inactive-timeout 15;
                  flow-active-timeout 60;
                  flow-server 172.16.18.1 {
                      port 9000;
                      version9 {
                          template {
                              nfv9-ipv4;
                          }
                       }
                   }
                   inline-jflow {
                       source-address 10.1.0.104;
                   }
              }
          }
      }
Au niveau de la hiérarchie des châssis :
chassis {
    network-services enhanced-ip;
    fpc 0 {
        sampling-instance nfv9-ipv4;
    }
}
Au niveau de la hiérarchie des services :
services {
    flow-monitoring {
       version9 {
           template nfv9-ipv4 {
               nexthop-learning {
                   enable;
               }
               template-refresh-rate seconds 60;
               option-refresh-rate seconds 60;
               ipv4-template;
           }
       }
    }
}
Voici un exemple de Junos OS illustrant les instructions de configuration Netflow v10 :
Au niveau de la hiérarchie des interfaces :
interfaces {
   ge-0/0/1  {
        unit 0 {
            family inet {
                sampling {
                    input;
                }
                address 10.0.21.1/24;
            }
        }
    }
}
Au niveau de la hiérarchie des options de transfert :
forwarding-options {
  sampling {
      instance {
        nfv10-ipv4 {
            input {
                rate 1;
                run-length 0;
            }
            family inet {
                output {
                    flow-inactive-timeout 15;
                    flow-active-timeout 60;
                    flow-server 172.16.18.1 {
                        port 9000;
                        version-ipfix {
                            template {
                                nfv10-ipv4;
                            }
                        }
                    }
                    inline-jflow {
                        source-address 10.1.0.104;
                    }
                }
            }
        }
      }
  }
}
Au niveau de la hiérarchie des châssis :
chassis {
    network-services enhanced-ip;
    fpc 0 {
        sampling-instance nfv10-ipv4;
    }
}
Au niveau de la hiérarchie des services :
services {
    flow-monitoring {
       version-ipfix {
           template nfv10-ipv4 {
               nexthop-learning {
                   enable;
               }
               template-refresh-rate {
                   seconds 60;
               }
               option-refresh-rate {
                   seconds 60;
               }
               ipv4-template;
           }
       }
    }
}
Configuration sur le serveur d’applications NorthStar
Netflow Collector est installé dans le cadre du package Analytics avec le contrôleur NorthStar. Voir Installation de collecteurs de données pour Analytics dans le guide de démarrage du contrôleur NorthStar.
L’échantillonnage est configuré sur l’interface entrante. Les flux entrent dans le PE d’entrée qui envoie les enregistrements netflow à netflowd. Les enregistrements netflow comprennent les informations qui déterminent la destination du flux, ou « préfixe ».
Sur le serveur NorthStar sur lequel vous avez installé le package d’analyse NorthStar, certains paramètres du fichier /opt/northstar/data/northstar.cfg peuvent être personnalisés pour Netflow, qui commencent tous par « netflow_ », comme décrit dans le Tableau 1.
Pour plus d’informations sur les configurations de déploiement prises en charge, reportez-vous à la section Compatibilité plate-forme et logiciels dans le Guide de démarrage du contrôleur NorthStar . Le package d’analyse peut être installé ou non sur le même serveur que l’application NorthStar, en fonction de la configuration de votre déploiement.
| Cadre |
Remarques |
|---|---|
| netflow_collector_address |
Adresse IP du serveur sur lequel le package d’analyse NorthStar a été installé (qui peut ou non être le même serveur que celui sur lequel l’application NorthStar a été installée). |
| netflow_port |
Le port Netflow par défaut est 9000. |
| netflow_ssl |
SSL désactivé (par défaut) = 0 SSL activé = 1 |
| netflow_log_level |
Niveau d’information capturé dans le fichier journal à l’adresse /opt/northstar/logs/netflowd.msg. Le niveau par défaut est « info ». Si des informations supplémentaires sont nécessaires, vous pouvez définir le niveau sur « déboguer », et le journal comprendra tous les flux reçus de chaque appareil, identifiés par adresse IP source. Vous pouvez également voir, pour chaque flux, tous les champs que netflowd traite et analyse. |
| netflow_sampling_interval |
SAMPLING-INTERVAL par défaut, si le routeur ne fournit pas SAMPLING-INTERVAL dans le Template FlowSet.
Remarque :
Si vous utilisez Netflow v10 (IPFIX) dans le réseau, vous devez configurer manuellement netflow_sampling_interval dans /opt/northstar/data/northstar.cfg. NorthStar ne prend pas en charge l’extraction automatique de l’intervalle d’échantillonnage IPFIX. |
| netflow_publish_interval |
Intervalle de publication à la fois sur Elasticsearch et sur PCS. Le trafic est agrégé par intervalle de publication. L’intervalle par défaut est de 60 secondes. Cette valeur doit être égale ou supérieure à l’heure de création de rapports configurée dans le routeur (valeur flow-active-timeout) pour garantir que pour chaque intervalle de publication, tous les flux actifs sont signalés. |
| netflow_workers |
Pour plus d’informations sur les workers, reportez-vous à Installation du collecteur secondaire pour la collecte de données distribuées dans le Guide de démarrage du contrôleur NorthStar . |
| netflow_ageout |
Activé = 1, Désactivé = 0 S’il est activé, netflowd envoie une dernière mise à jour après qu’un flux n’est plus actif, signalant la bande passante à 0. Si cette option est désactivée, la valeur de la bande passante n’est pas signalée une fois qu’un flux est devenu inactif, de sorte que la dernière valeur active signalée est la dernière valeur affichée. |
| netflow_aggregate_by_prefix |
Les valeurs possibles sont :
|
| netflow_stats_interval |
Intervalle auquel les statistiques sont imprimées dans le fichier journal. La valeur par défaut est -1 (jamais). |
| netflow_as_demands |
Netflowd ne génère pas de demandes AS par défaut. Sauf indication contraire de votre part, les demandes AS n’apparaissent pas via l’API REST ou via les rapports de demande dans l’interface utilisateur, même si des enregistrements netflow valides sont exportés. Les valeurs possibles pour ce paramètre sont les suivantes :
Si le paramètre est complètement absent du fichier northstar.cfg, la génération de la demande AS est désactivée. |
Si vous apportez des modifications à ces paramètres, vous devez redémarrer le processus netflowd pour que les modifications prennent effet.
Affichage des demandes dans l’interface utilisateur Web
L’onglet Demande du tableau d’informations réseau affiche les demandes agrégées basées sur la surveillance du flux du collecteur Netflow. Quatre clés d’agrégation sont utilisées :
-
Ingress PE (l’appareil signale le flux)
-
Adresse IP du saut suivant BGP
-
Nom de la table de routage
-
Lorsque la clé est présente, il s’agit du nom VRF pour lequel l’interface entrante est configurée.
-
Cette clé est absente s’il n’y a pas de VPN associé à la demande. Dans ce cas, l’interface entrante est configurée dans la table de routage par défaut.
-
Cette clé s’affiche sous la forme « NONE » si netflowd n’est pas en mesure de déterminer si l’interface entrante est configurée sur la table de routage par défaut ou sur un VRF. Cela se produirait, par exemple, si NorthStar n’était pas en mesure de collecter les index snmp des interfaces.
-
-
Spécification IPv4 (IP) ou IPv6
Les valeurs des clés sont reflétées dans les noms des demandes dans la table. En voici quelques exemples :
-
vmx102_10.1.0.10/32_vpn100_IP
-
vmx102_10.1.0.10/32_IP (aucun VPN associé à la demande)
-
vmx102_10.1.0.10/32_NONE_IP (inconnu si l’interface entrante est configurée sur le table de routage par défaut ou sur un VRF)
La sélection d’une demande dans le tableau met en surbrillance le chemin de routage correspondant dans la carte topologique.
Actuellement, la possibilité de prévisualiser le chemin sur la carte topologique est limitée aux LSP basés sur RSVP (pas de routage de segments). Une prochaine version améliorera cette fonctionnalité.
Dans le tableau d’informations réseau, vous pouvez supprimer des demandes, mais vous ne pouvez pas les ajouter ou les modifier. Les demandes ne sont jamais automatiquement supprimées.
Pour afficher les données de demande dans le tableau d’informations sur le réseau :
-
L’onglet Demande n’est pas affiché par défaut. Cliquez sur le signe plus (+) dans l’en-tête du tableau d’informations réseau et sélectionnez-le Demand dans le menu déroulant, comme illustré à la Figure 1.
Figure 1 : Ajout de l’onglet Demande au tableau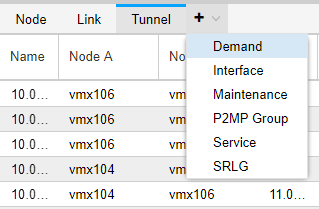 d’informations réseau
La figure 2 montre un exemple de données de l’onglet Demande.
Figure 2 : Tableau d’informations réseau, onglet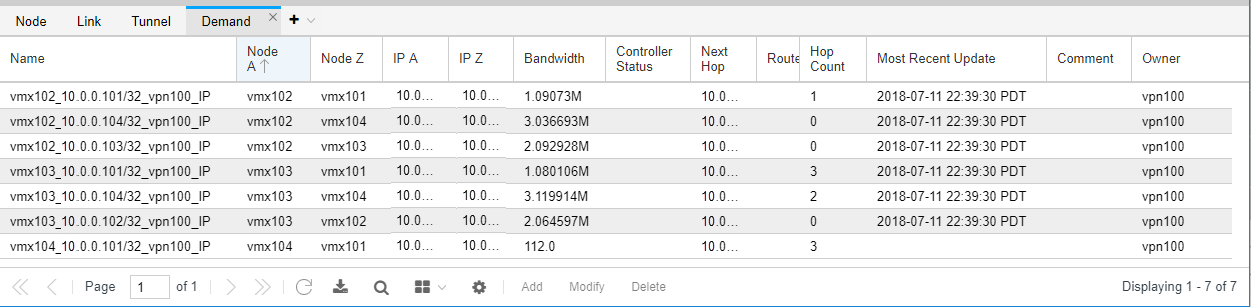 Demande
Pour chaque demande, l’onglet Demande répertorie les propriétés de la demande. Que la demande soit associée ou non à un VPN est indiqué dans le champ Propriétaire. S’il n’y a pas de VPN associé à la demande, le champ Propriétaire est vide. La colonne Mise à jour la plus récente est mise à jour à chaque intervalle de publication. S’il n’est pas mis à jour, le flux n’est plus actif.
-
Cliquez avec le bouton droit de la souris sur une demande dans le tableau et sélectionnez View Demand Traffic. Un nouvel onglet s’ouvre dans le tableau d’informations réseau, affichant un graphique avec le trafic de la demande au fil du temps. Vous pouvez ajuster la période dans le coin supérieur gauche de l’affichage du graphique pour afficher l’heure, le jour, les sept derniers jours ou une période personnalisée.
-
L’onglet Service du tableau d’informations sur le réseau affiche des informations sur les VPN du réseau qui peuvent être associés à certains flux. L’onglet Service n’est pas affiché par défaut. Cliquez sur le signe plus (+) dans l’en-tête du tableau d’informations réseau et sélectionnez Service pour ouvrir l’onglet Service. Le tableau comprend une ligne par VPN. La figure 3 montre un exemple de données de l’onglet Service.
Figure 3 : tableau d’informations réseau, onglet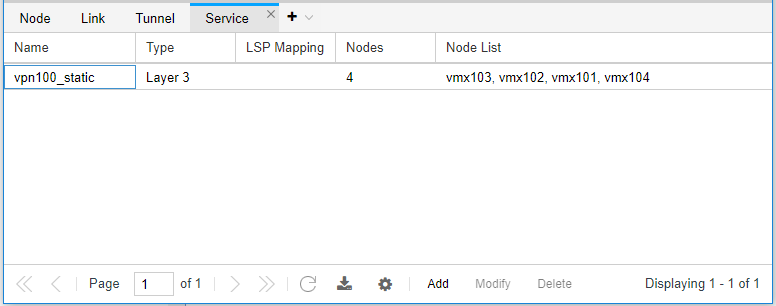 Service
La colonne Nœuds indique le nombre de routeurs PE associés au VPN et la colonne Liste des nœuds les répertorie. Vous pouvez cliquer avec le bouton droit de la souris sur une ligne VPN et sélectionner Show Detail pour afficher des informations sur chaque interface sur chaque nœud. Dans la fenêtre de détails, vous pouvez cliquer avec le bouton droit de la souris sur une interface et choisir Show Demand Traffic d’afficher le graphique de trafic de la demande pour l’interface spécifique. Vous pouvez ajuster la période dans le coin supérieur gauche de l’affichage du graphique pour afficher l’heure, le jour, les sept derniers jours ou une période personnalisée.
Vous pouvez également Show Demand Traffic au niveau VPN dans le service en cliquant avec le bouton droit sur la ligne VPN. Le graphique qui en résulte affiche le trafic total du VPN.
Cliquez avec le bouton droit de la souris sur un VPN dans l’onglet Service et sélectionnez Enable Animated Selection pour afficher une vue animée du service VPN dans la fenêtre de la carte topologique. Cela fournit une vue du réseau dans le contexte des VPN, indiquant les parties du réseau qu’ils traitent. Pour quitter la vue animée et rétablir la carte topologique à sa mise en page d’origine, cliquez à nouveau avec le bouton droit de la souris sur le VPN et sélectionnez Disable Animated Selection.
-
Vous pouvez créer une tâche Vieillissement de la demande dans le Planificateur de tâches (Administration > Task Scheduler) pour supprimer régulièrement les demandes inactives de l’interface utilisateur.
Lorsqu’un flux n’est plus observé, la demande est conservée dans l’interface utilisateur NorthStar (onglet Demandes du tableau d’informations réseau) jusqu’à ce que vous la supprimiez. Vous pouvez le faire manuellement ou créer une tâche Vieillissement de la demande pour automatiser le processus. Cette tâche supprime les demandes qui ne sont plus actives, en fonction de l’âge maximum que vous spécifiez.
Par exemple, si vous créez une tâche Vieillissement de la demande avec un âge maximal de dix minutes, la tâche supprime toutes les demandes qui ont été inactives pendant dix minutes ou plus.
Pour créer une tâche Vieillissement de la demande, cliquez sur Add dans le planificateur de tâches. Entrez un nom pour la tâche et sélectionnez Âge de la demande dans le menu déroulant du champ Type de tâche. Cliquez Next pour passer à la fenêtre d’âge maximum.
Pour spécifier l’âge maximum :
-
Entrez un entier dans le champ Âge max.
-
Utilisez le menu déroulant du champ Unités pour sélectionner des secondes, des minutes, des heures ou des jours.
Cliquez pour Next passer à la fenêtre de planification. Comme beaucoup d’autres types de tâches, vous pouvez planifier la répétition automatique de cette tâche de manière régulière.
Pour plus d’informations sur le planificateur de tâches, consultez Introduction au planificateur de tâches.
-
Collecte des rapports de demande
Les rapports de demande sont générés lorsque vous exécutez une tâche de collecte de rapports de demande à partir de Administration > Task Scheduler.
-
Cliquez Add pour commencer à créer une nouvelle tâche.La figure 4 montre la fenêtre Créer une nouvelle tâche. Donnez un nom à la nouvelle tâche dans le champ Nom. Utilisez le menu déroulant Type de tâche pour sélectionner Demand Reports.
Figure 4 : Créer une nouvelle fenêtre de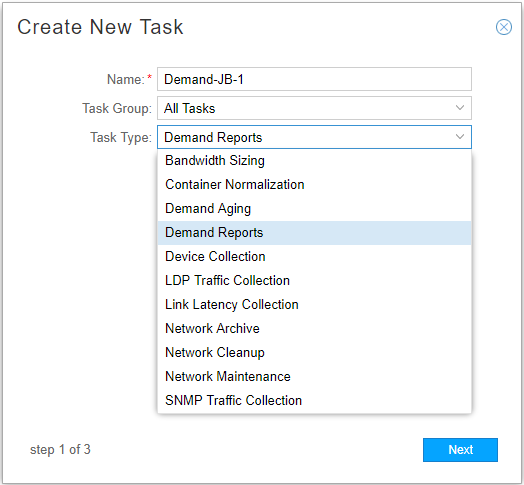 tâche
Cliquez pour Next passer à la fenêtre Types et options de rapport.
-
Les types de rapports sont illustrés à la figure 6. Dans l’onglet Types de rapports, sélectionnez les rapports que vous souhaitez générer. Si vous sélectionnez Include AS Demands, vous avez la possibilité supplémentaire de choisir parmi un certain nombre de rapports AS.
Remarque :Les demandes AS doivent être activées dans le fichier northstar.cfg comme expliqué dans Configuration sur le serveur d’applications NorthStar.
Figure 5 : onglet Types de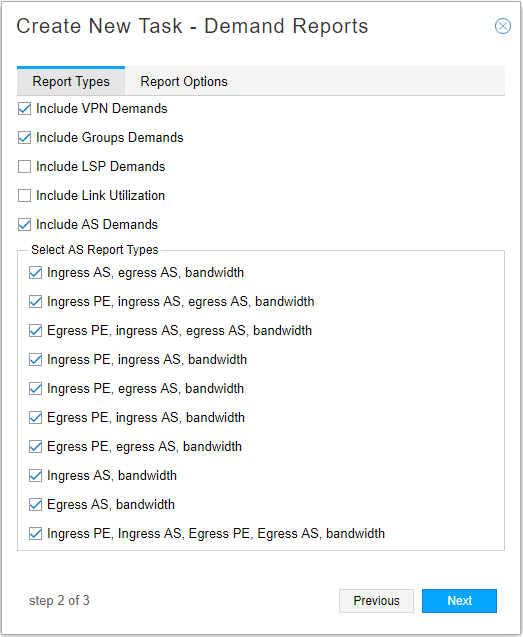 rapports
Cliquez sur l’onglet Report Options .
-
La figure 6 montre l’onglet Options de rapport.
Figure 6 : Onglet Options de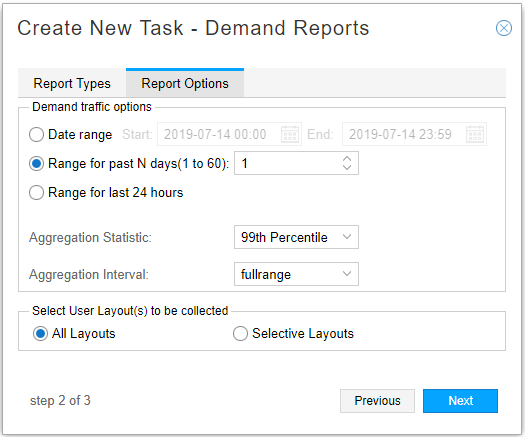 rapport
Dans cette fenêtre, vous pouvez sélectionner la période de reporting :
-
Plage de dates incluant les heures et les minutes (sept jours maximum)
-
Plage des N derniers jours (jusqu’à 60 jours)
-
Plage des dernières 24 heures (vous donne les données des dernières 24 heures)
Si vous souhaitez un rapport qui inclut des données pour des heures spécifiques, vous devez sélectionner l’option de plage de dates et spécifier les heures que vous souhaitez inclure comme indiqué dans la figure 7.
Figure 7 : Option de plage de dates avec heures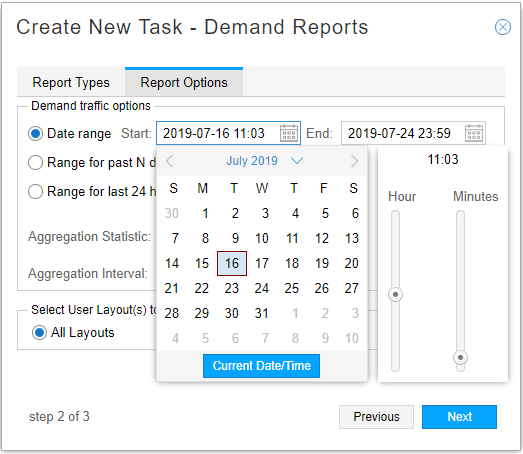
Le trafic est chargé en fonction de la demande avec un nombre configurable de périodes statistiques. Les options du menu déroulant sont décrites dans le Aggregation Statistic Tableau 2.
Tableau 2 : Options des statistiques d’agrégation Statistiques d’agrégation
Descriptif
Moyenne
Pour chaque intervalle, la moyenne des échantillons dans cet intervalle est calculée. S’il y a N échantillons pour un intervalle particulier, le résultat est la somme de toutes les valeurs d’échantillon divisée par N.
Max
Pour chaque intervalle, le maximum des valeurs d’échantillon dans cet intervalle est utilisé.
min
Pour chaque intervalle, le minimum des valeurs d’échantillon dans cet intervalle est utilisé.
80e, 90e, 95e, 99e centile (percentile X)
Pour chaque intervalle, la valeur du percentile X des échantillons dans cet intervalle est utilisée. Le percentile X est calculé à partir d’une équation qui prend en compte la moyenne de l’intervalle et l’écart-type. Le résultat est que X pour cent des valeurs de l’échantillon se situent au niveau ou en dessous de la valeur calculée.
Les options Aggregation Interval (Intervalle d’agrégation) sont décrites dans le Tableau 3.
Tableau 3 : Options d’intervalle d’agrégation Statistiques d’agrégation
Descriptif
gamme complète
Toute la gamme est d’un intervalle. Produit un point de données agrégé pour toute la plage.
tous les jours
Chaque jour est un intervalle. Produit un point de données agrégées par jour.
horaire
Chaque heure est un intervalle. Produit un point de données agrégées par heure.
Dans cette fenêtre également, vous avez la possibilité de spécifier que vous souhaitez regrouper les données dans les rapports en fonction des groupes capturés dans vos mises en page de topologie enregistrées. Vous pouvez sélectionner toutes les mises en page ou des mises en page spécifiques. Si vous sélectionnez plusieurs présentations, des rapports sont générés pour chacune d’entre elles.
La figure 8 montre la fenêtre Créer une nouvelle tâche – Rapports de demande dans laquelle deux mises en page enregistrées sont sélectionnées pour le regroupement des données.
Figure 8 : Tâche Demand Reports, sélectionnez Mises en page enregistrées pour le regroupement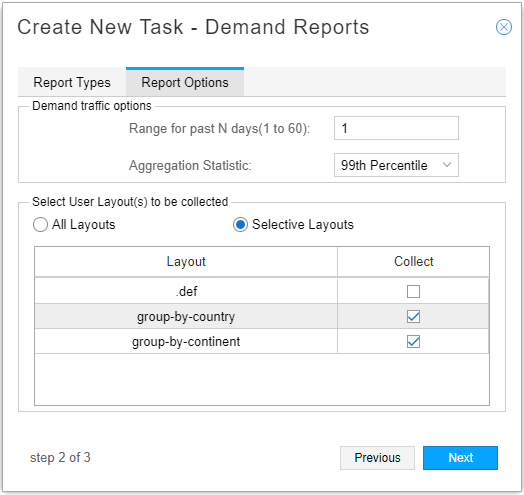
Voir Grouper et dissocier les nœuds sélectionnés pour plus d’informations sur la création de groupes et l’utilisation de la fonction de groupe automatique, et Gérer les mises en page pour plus d’informations sur l’enregistrement des mises en page.
Cliquez sur ce bouton Next pour passer aux paramètres de planification.
-
-
La fenêtre Créer une nouvelle tâche - Planifier s’affiche comme illustré à la figure 9. Vous pouvez choisir d’exécuter la collection une seule fois ou de la répéter à des intervalles configurables.
Figure 9 : Tâche de collecte d’appareils, planification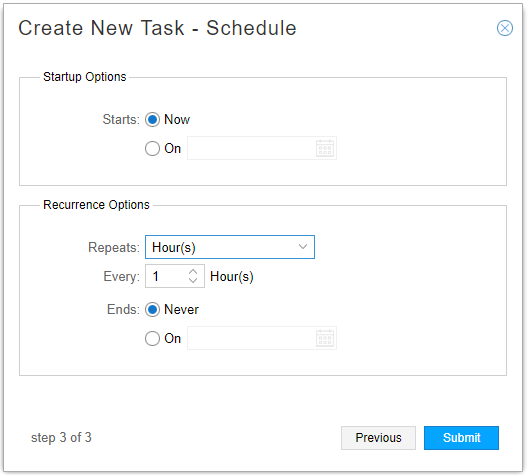
-
Cliquez Submit pour terminer l’ajout de la nouvelle tâche de collecte et l’ajouter à la liste des tâches. Cliquez sur une tâche terminée dans la liste pour afficher les résultats dans la partie inférieure de la fenêtre. Il y a trois onglets dans la fenêtre de résultats : Résumé, État et Historique. La figure 10 montre un exemple d’onglet Statut pour une tâche de collecte Rapports de demande terminée. Les notes d’état indiquent l’emplacement des rapports qui ont été générés.
Figure 10 : Résultats de la collecte des rapports de demande, onglet Statut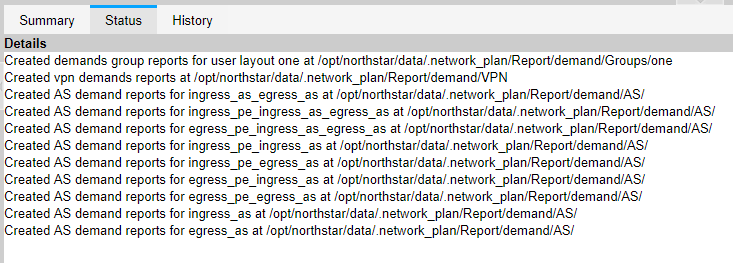
Les rapports sont également disponibles en accédant à Applications > Reports. Un exemple de liste de rapports est présenté à la figure 11.
Figure 11 : Exemple de liste de rapports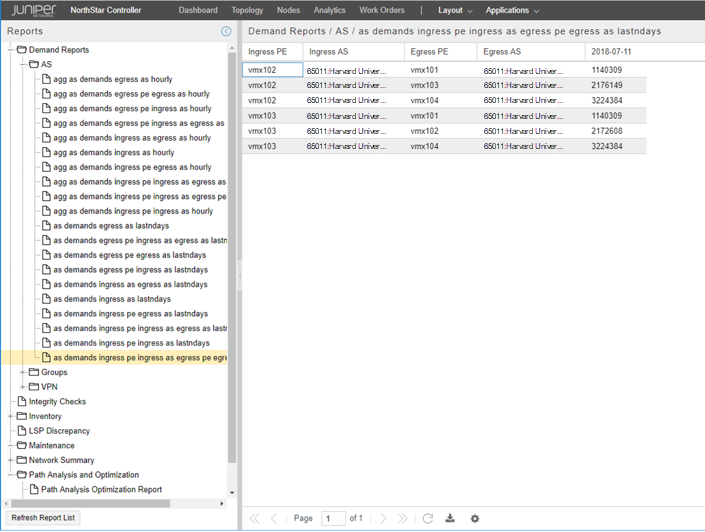 sur la demande