
Créer un VPN de site à site
Avant de commencer
-
Lisez la rubrique Présentation du VPN IPsec .
-
Consultez la page principale du VPN IPsec pour comprendre votre ensemble de données actuel. Voir Champs de la page principale du VPN IPsec pour les descriptions des champs.
-
Créez des adresses et des ensembles d’adresses. Voir Création d’adresses et de groupes d’adresses.
-
Créez des profils VPN. Voir Création de profils VPN.
-
Définir les périphériques extranet. Voir Création de périphériques extranet.
-
Pour importer un VPN de site à site avec une interface st0 point à point partagée pour un VPN basé sur le routage, décochez l’option Agréger et importer des tunnels non numérotés en tant que réseau en étoile disponible dans l’interface graphique de Plate-forme de gestion du réseau Junos Space, . Sélectionnez Modifier les paramètres de l’application dans le menu Actions ou le menu contextuel, puis cliquez sur VPNImport.
Un VPN de site à site connecte deux sites d’une organisation et permet des communications sécurisées entre les sites.
Pour configurer un VPN de site à site :
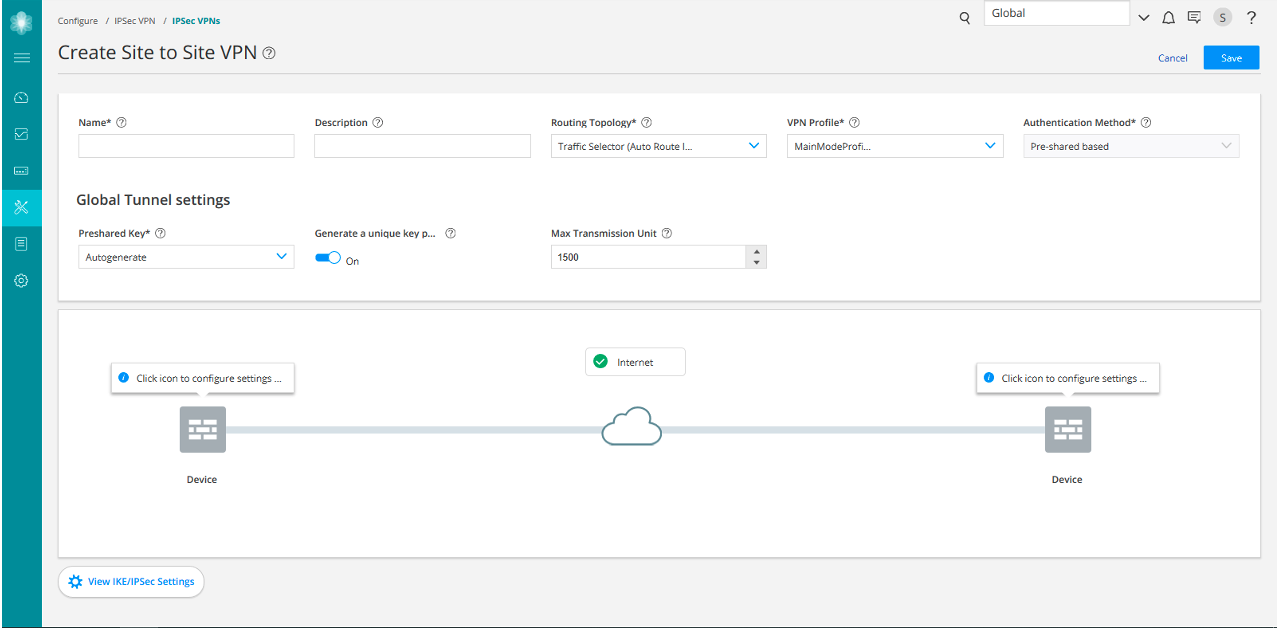 de site à site
| Paramètres |
Lignes directrices |
|---|---|
| Nom |
Entrez une chaîne unique de caractères alphanumériques, de deux-points, de points, de tirets et de traits de soulignement ; les espaces ne sont pas autorisés ; La longueur maximale est de 62 caractères. |
| Descriptif |
Entrez une description pour le VPN ; La longueur maximale est de 255 caractères. |
| Topologie de routage |
Sélectionnez l’une des options suivantes :
Remarque :
La topologie de routage ne s’applique qu’aux VPN basés sur le routage. |
| Profil VPN |
Sélectionnez un profil VPN dans la liste déroulante en fonction du scénario de déploiement. Le profil par défaut s’applique uniquement à un VPN IPsec particulier. Vous pouvez afficher et modifier les détails en cliquant sur Afficher les paramètres IKE/IPsec sur la page Créer un VPN. Le profil partagé peut être utilisé par un ou plusieurs VPN IPsec. Vous pouvez uniquement afficher les détails des profils partagés en cliquant sur Afficher les paramètres IKE/IPsec. Si vous sélectionnez la valeur Profil VPN par défaut, vous pouvez choisir d’enregistrer le nouveau profil en tant que VPN spécifique ou partagé. Si vous l’enregistrez comme partagé, le profil sera répertorié sur la page Profils VPN. |
| Méthode d’authentification |
Sélectionnez une méthode d’authentification dans la liste que l’appareil utilise pour authentifier la source des messages Internet Key Exchange (IKE).
|
| Paramètres de tunnel globaux | |
| Clé pré-partagée |
Établissez une connexion VPN à l’aide de clés pré-partagées, qui sont essentiellement un mot de passe qui est le même pour les deux parties. Les clés pré-partagées sont généralement déployées pour les VPN IPsec de site à site, au sein d’une seule organisation ou entre plusieurs organisations. Sélectionnez le type de clé pré-partagée que vous souhaitez utiliser :
Remarque :
Cela ne s’applique que si la méthode d’authentification est basée sur le pré-partage. |
| IP réseau |
Entrez l’adresse IP de l’interface de tunnel numérotée. Il s’agit de l’adresse de sous-réseau à partir de laquelle l’adresse IP est automatiquement attribuée aux interfaces de tunnel. |
| Unité de transmission maximale |
Sélectionnez l’unité de transmission maximale (MTU) en octets. Il définit la taille maximale d’un paquet IP, y compris la surcharge IPsec. Vous pouvez spécifier la valeur de la MTU pour le point de terminaison du tunnel. La plage valide est de 68 à 9192 octets. La valeur par défaut est de 1500 octets. |
| Paramètres |
Lignes directrices |
|---|---|
| Point de terminaison |
Sélectionnez Périphériques ou Périphériques extranet comme points de terminaison.
Remarque :
Pour ajouter des périphériques extranet en ligne, cliquez sur Ajouter des périphériques extranet. |
| Disponible |
Affichez tous les appareils des domaines actuels et enfants, avec l’affichage parent activé. Les appareils du domaine enfant avec la vue parent désactivée ne sont pas affichés. Vous pouvez sélectionner un appareil et l’ajouter comme point de terminaison. Les critères de filtrage suivants sont appliqués pour la sélection des appareils :
|
| Paramètres |
Lignes directrices |
|---|---|
| Interface externe |
Sélectionnez l’interface sortante pour les associations de sécurité (SA) IKE. |
| Tunnel Zone |
Sélectionnez la zone de tunnel. Ce sont des zones logiques de l’espace d’adressage qui peuvent prendre en charge des pools d’adresses IP dynamiques (DIP) pour les applications NAT vers le trafic IPsec pré et post-encapsulé. Les zones de tunnel offrent également une grande flexibilité en combinant les interfaces tunnel avec les tunnels VPN.
Remarque :
Ceci ne s’applique qu’aux VPN de site à site basés sur le routage. |
| Instance de routage |
Sélectionnez l’instance de routage requise.
Remarque :
Ceci ne s’applique qu’aux VPN de site à site basés sur le routage. |
| Initiateur/Destinataire |
Sélectionnez une option :
Remarque :
Cela s’applique lorsque le profil VPN est en mode agressif. |
| Certificat |
Sélectionnez un certificat pour authentifier l’initiateur et le destinataire du réseau privé virtuel (VPN). Ceci s’applique dans l’un des scénarios suivants :
|
| AC/groupe de confiance |
Sélectionnez le profil de l’autorité de certification (AC) dans la liste pour l’associer au certificat local. Ceci s’applique dans l’un des scénarios suivants :
|
| Exportation |
|
| Zone OSPF |
Sélectionnez un ID de zone OSPF compris entre 0 et 4 294 967 295, où les interfaces de tunnel de ce VPN doivent être configurées.
Remarque :
Cela s’applique lorsque la topologie de routage est un routage dynamique OSPF dans un VPN de site à site basé sur le routage. |
| Temps de retransmission maximal |
Sélectionnez le minuteur de retransmission pour limiter le nombre de fois que le circuit de demande RIP renvoie des messages de mise à jour à un homologue qui ne répond pas. Si le seuil de retransmission configuré est atteint, les routes du routeur de saut suivant sont marquées comme inaccessibles et le minuteur de maintien démarre. Vous devez configurer une paire de circuits de demande RIP pour que ce minuteur prenne effet. La plage de retransmission est de 5 à 180 secondes et la valeur par défaut est de 50 secondes.
Remarque :
Cela ne s’applique que lorsque la topologie de routage est RIP-Dynamic Routing dans un VPN site à site basé sur le routage. |
| Numéro AS |
Sélectionnez un numéro unique à attribuer au système autonome (AS). Le numéro AS identifie un système autonome et lui permet d’échanger des informations de routage extérieur avec d’autres systèmes autonomes voisins. La plage valide est comprise entre 0 et 4294967294.
Remarque :
Ceci s’applique uniquement lorsque la topologie de routage est un routage dynamique e-BGP dans un VPN de site à site basé sur un routage. |
| Réseaux protégés |
Configurez les adresses ou le type d’interface de l’appareil sélectionné afin de protéger une zone du réseau de l’autre. Lorsqu’un protocole de routage dynamique est sélectionné, l’option d’interface s’affiche. Vous pouvez également créer des adresses en cliquant sur Ajouter une nouvelle adresse.
Remarque :
Ceci ne s’applique qu’aux VPN de site à site basés sur le routage. |
| Paramètres |
Lignes directrices |
|---|---|
| Paramètres IKE | |
| Version d’IKE |
Sélectionnez la version d’IKE requise, V1 ou V2, qui est utilisée pour négocier les associations de sécurité dynamique (SA) pour IPsec. Par défaut, IKE V2 est utilisé. |
| Mode d’utilisation |
Sélectionnez un mode de stratégie IKE.
Remarque :
Le mode est applicable lorsque la version IKE est V1. |
| Détection des pairs morts |
Activez cette option pour permettre aux deux passerelles de déterminer si la passerelle homologue est opérationnelle et répond aux messages DPD (Dead Peer Detection) négociés lors de l’établissement IPsec. |
| DPD Mode |
Sélectionnez un mode DPD.
|
| Intervalle DPD |
Sélectionnez un intervalle en secondes pour envoyer des messages de détection d’homologue mort. L’intervalle par défaut est de 10 secondes, avec une plage autorisée de 2 à 60 secondes. |
| Seuil DPD |
Sélectionnez la valeur de seuil DPD d’échec. Il spécifie le nombre maximal de fois que les messages DPD doivent être envoyés lorsqu’il n’y a pas de réponse de l’homologue. Le nombre de transmissions par défaut est de 5 fois, avec une plage autorisée de 1 à 5. |
| Proposition personnalisée | |
| Nom |
Entrez un nom pour le VPN. |
| Groupe Deffie Hellman |
Sélectionnez un groupe. Les groupes Diffie-Hellman (DH) déterminent la force de la clé utilisée dans le processus d’échange de clés. |
| Algorithme d’authentification |
Sélectionnez un algorithme. L’appareil utilise cet algorithme pour vérifier l’authenticité et l’intégrité d’un paquet. |
| Algorithme de chiffrement |
Sélectionnez le mécanisme de chiffrement approprié. |
| Secondes à vie |
Sélectionnez la durée de vie d’une association de sécurité (SA) IKE. La plage valide est de 180 à 86 400 secondes. |
| Configuration avancée | |
| ID IKE général |
Activez cette option pour accepter l’ID IKE homologue. Cette option est désactivée par défaut. Si l’option ID IKE général est activée, l’option ID IKE est désactivée automatiquement. |
| IKEv2 concernant l’authentification |
Sélectionnez une fréquence de réauthentification. La réauthentification peut être désactivée en définissant la fréquence de réauthentification sur 0. La plage est comprise entre 0 et 100. |
| Prise en charge de la fragmentation des RE IKEv2 |
La fragmentation IKEv2 divise un message IKEv2 volumineux en un ensemble plus petit afin qu’il n’y ait pas de fragmentation au niveau IP. |
| IKE ID |
Sélectionnez une option :
L’ID IKE ne s’applique que lorsque l’ID IKE général est désactivé. |
| NAT-T |
Activez la traduction d’adresses réseau (NAT-T) si le point de terminaison dynamique se trouve derrière un équipement NAT. |
| Rester en vie |
Sélectionnez une valeur. Les keepalives NAT sont nécessaires pour maintenir la traduction NAT pendant la connexion entre les homologues VPN. La portée est de 1 à 300 secondes. |
| Paramètres IPSec | |
| Confidentialité de transmission parfaite |
Sélectionnez Perfect Forward Secrecy (PFS) comme méthode utilisée par l’équipement pour générer la clé de chiffrement. Le PFS génère chaque nouvelle clé de chiffrement indépendamment de la clé précédente. Les groupes numérotés les plus élevés offrent plus de sécurité, mais nécessitent plus de temps de traitement. |
| Établir un tunnel |
Sélectionnez une option pour spécifier quand IKE est activé.
|
| Proposition personnalisée | |
| Nom |
Entrez un nom pour le VPN. |
| Algorithme d’authentification |
Sélectionnez un algorithme. L’appareil utilise ces algorithmes pour vérifier l’authenticité et l’intégrité d’un paquet. |
| Protocole |
Sélectionnez le protocole requis pour établir le VPN.
|
| Algorithme de chiffrement |
Sélectionnez la méthode de chiffrement nécessaire. Cela s’applique si le protocole est ESP. |
| Secondes à vie |
Sélectionnez la durée de vie d’une association de sécurité (SA) IKE. La plage valide est de 180 à 86 400 secondes. |
| Kilo-octets à vie |
Sélectionnez la durée de vie (en kilo-octets) d’une association de sécurité IPsec (SA). La plage est de 64 à 4294967294 kilo-octets. |
| Configuration avancée | |
| Moniteur VPN |
Activez cette option pour envoyer ICMP (Internet Control Message Protocol) afin de déterminer si le VPN est actif. |
| Anti-rejeu |
Par défaut, la détection Anti-Replay est activée. IPsec protège contre une attaque VPN en utilisant une séquence de chiffres intégrée au paquet IPsec : le système n’accepte pas un paquet pour lequel il a déjà vu le même numéro de séquence. Il vérifie les numéros de séquence et applique la vérification, plutôt que d’ignorer simplement les numéros de séquence. Désactivez-le en cas d’erreur avec le mécanisme IPsec qui entraîne des paquets désordonnés, empêchant le bon fonctionnement. |
| Intervalle d’installation |
Sélectionnez le nombre maximal de secondes pour permettre l’installation d’une association de sécurité sortante (SA) redéfinie sur l’appareil. |
| Temps d’inactivité |
Sélectionnez l’intervalle de temps d’inactivité approprié. Les sessions et leurs traductions correspondantes expirent généralement après un certain temps si aucun trafic n’est reçu. |
| DF Bit |
Sélectionnez une option pour traiter le bit Ne pas fragmenter (DF) dans les messages IP.
|
| Copier DSCP externe |
Activez la copie du champ DSCP (Differentiated Services Code Point) du paquet chiffré de l’en-tête IP externe vers le message texte brut de l’en-tête IP interne sur le chemin de déchiffrement. L’avantage de cette fonctionnalité est qu’après le déchiffrement IPsec, les paquets en texte clair peuvent suivre les règles de classe de service interne (CoS). |