
Conception et implémentation d’overlay de pontage à routage central
Un overlay CRB (centrally-routed bridging) effectue le routage à un emplacement central du réseau EVPN, comme illustré sur la Figure 1. Dans cet exemple, les interfaces IRB sont configurées dans l’overlay au niveau de chaque équipement Spine pour acheminer le trafic entre les VLAN provenant des équipements leaf et des systèmes finaux. Pour obtenir une vue d’ensemble des superpositions de CRB, reportez-vous à la section Superposition de pontage à routage central dans Composants de l’architecture du plan de la fabric de centre de données.
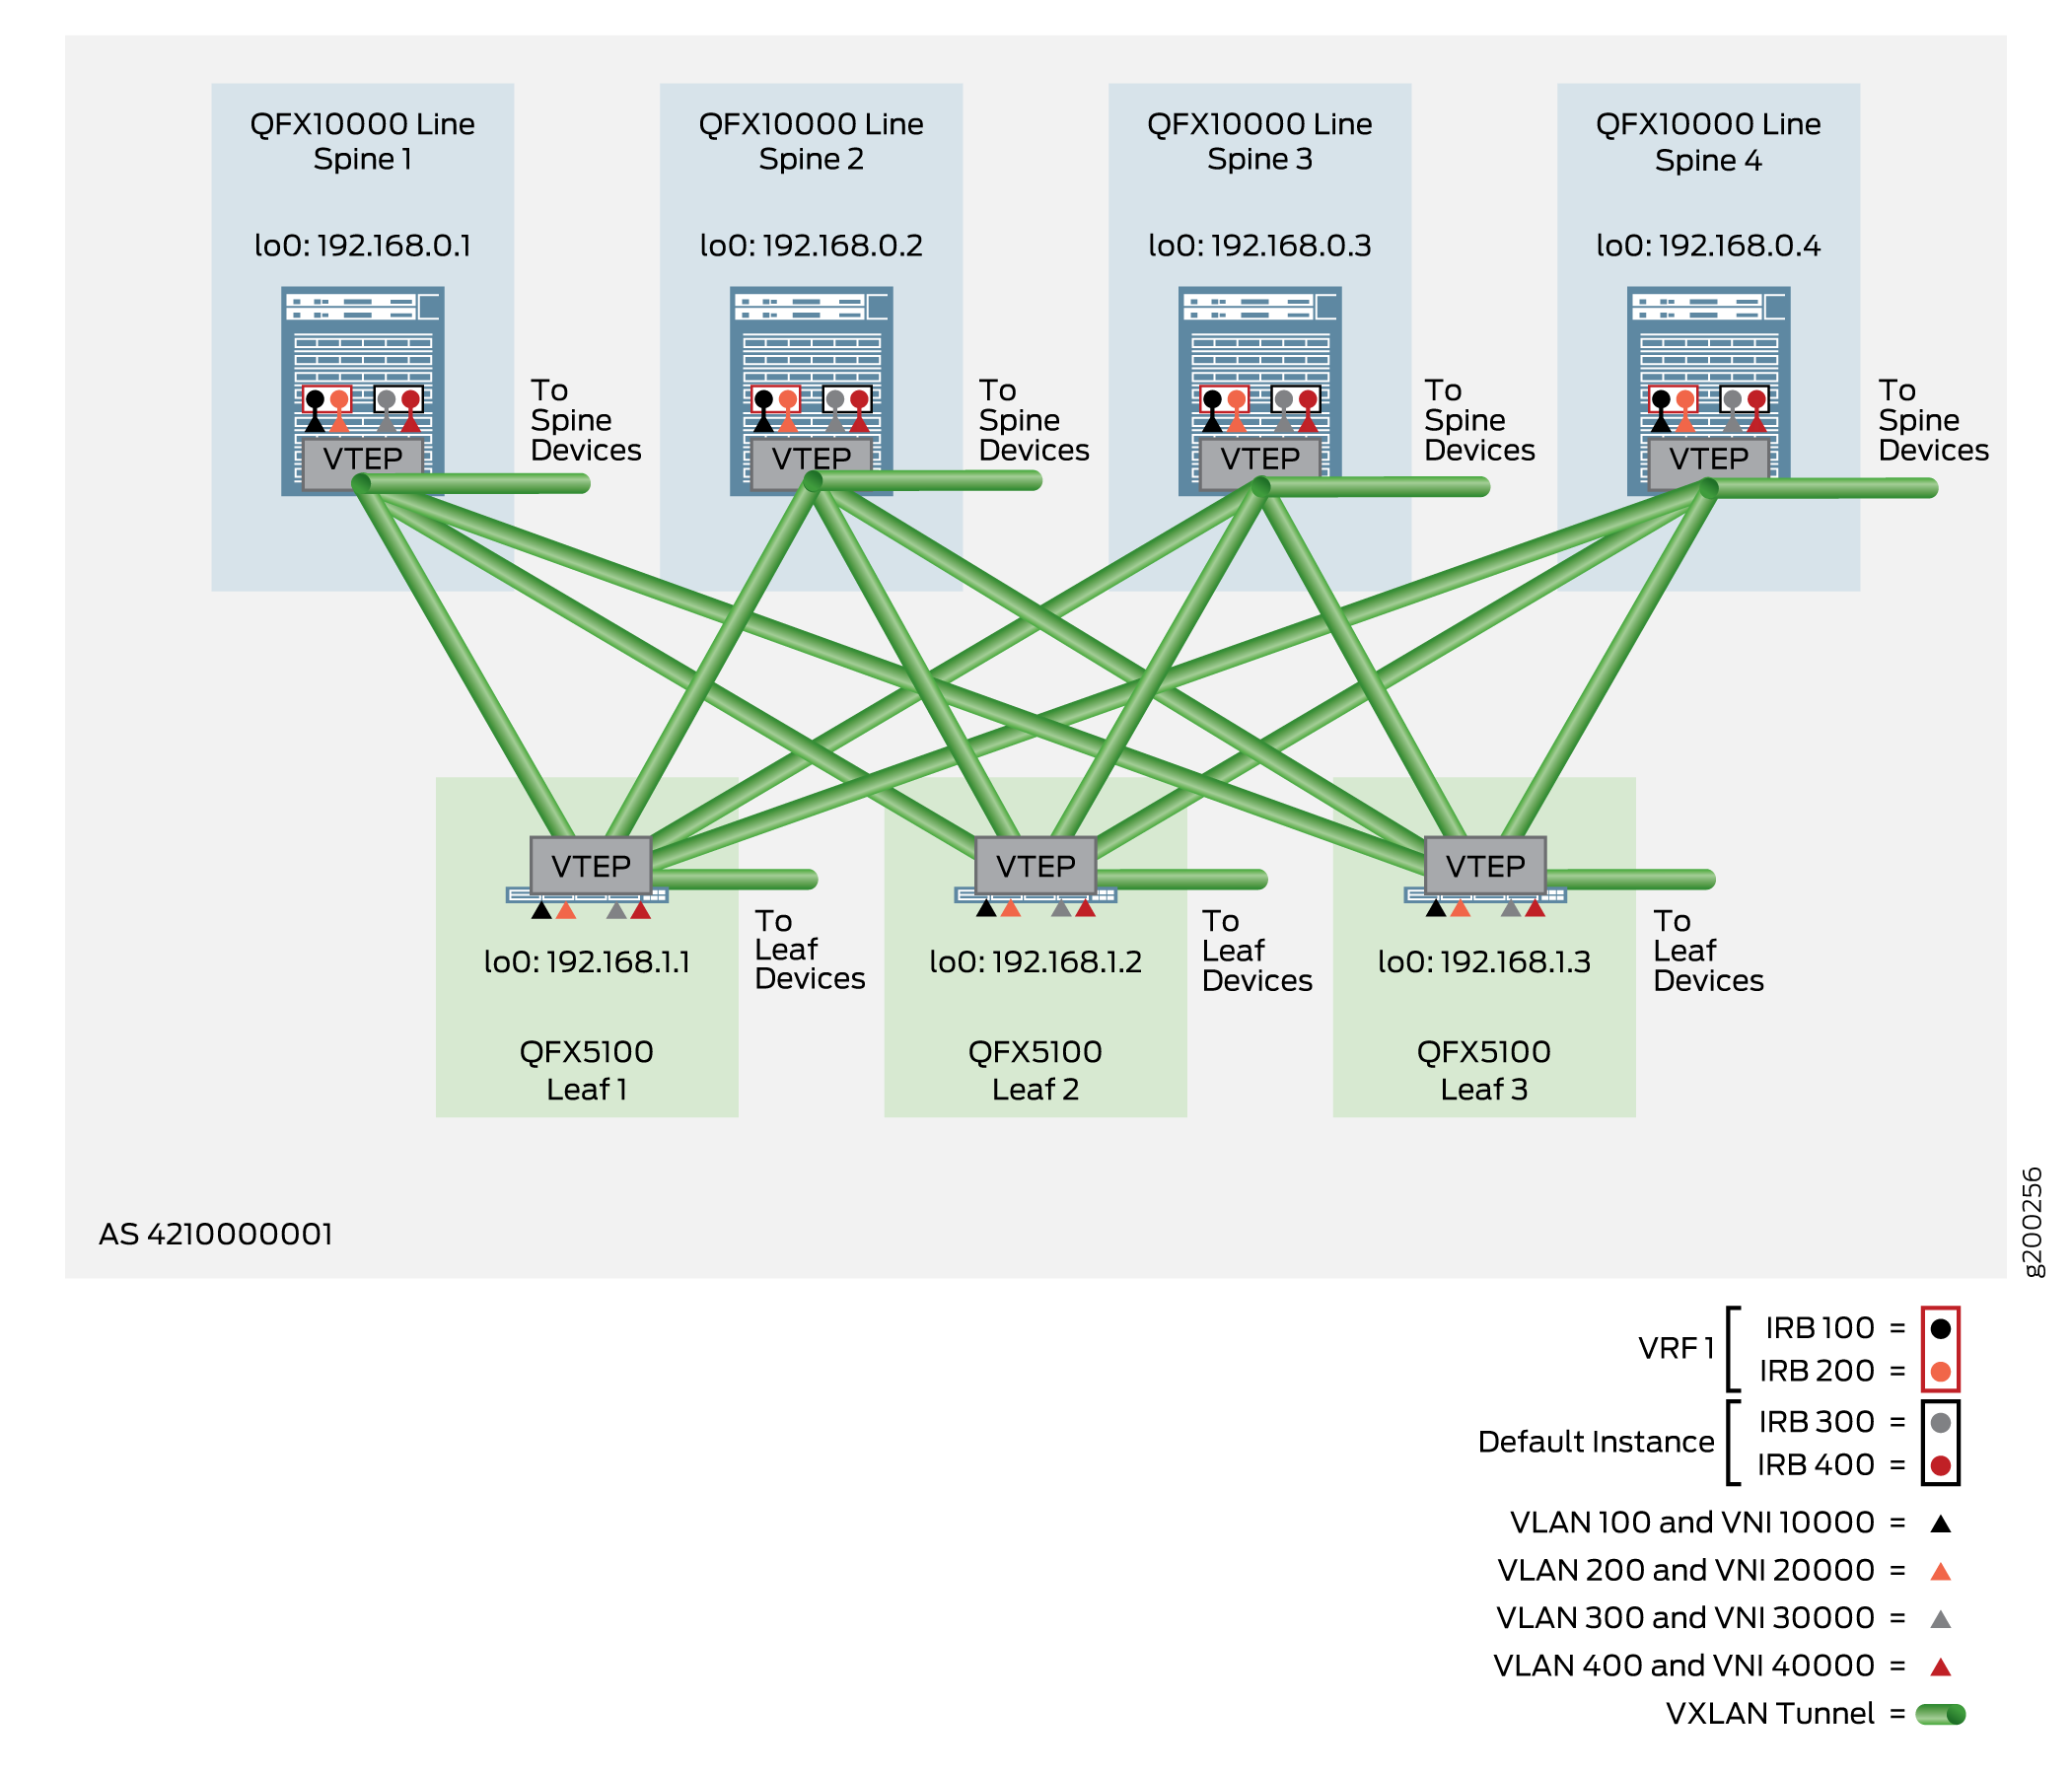 CRB
Les sections suivantes détaillent les étapes d’implémentation d’une superposition CRB :
Configuration d’une superposition CRB compatible VLAN dans l’instance par défaut
La superposition CRB compatible VLAN est une superposition de base prise en charge sur toutes les plates-formes incluses dans cette conception de référence. Il utilise la méthode la plus simple pour reconnaître les VLAN pour activer une seule instance de commutation par défaut qui prend en charge jusqu’à 4 094 VLAN.
Comme illustré sur la Figure 2, vous configurez des VLAN au niveau des équipements de branche et des interfaces IRB pour le routage au niveau des équipements de cœur de réseau. Cette configuration est placée dans l’instance de commutation par défaut aux niveaux , [edit vlans][edit interfaces][edit protocols evpn], et [edit switch-options] hiérarchie. Les instances de routage ne sont pas nécessaires pour ce style de superposition, mais peuvent être implémentées en option en fonction des besoins de votre réseau.
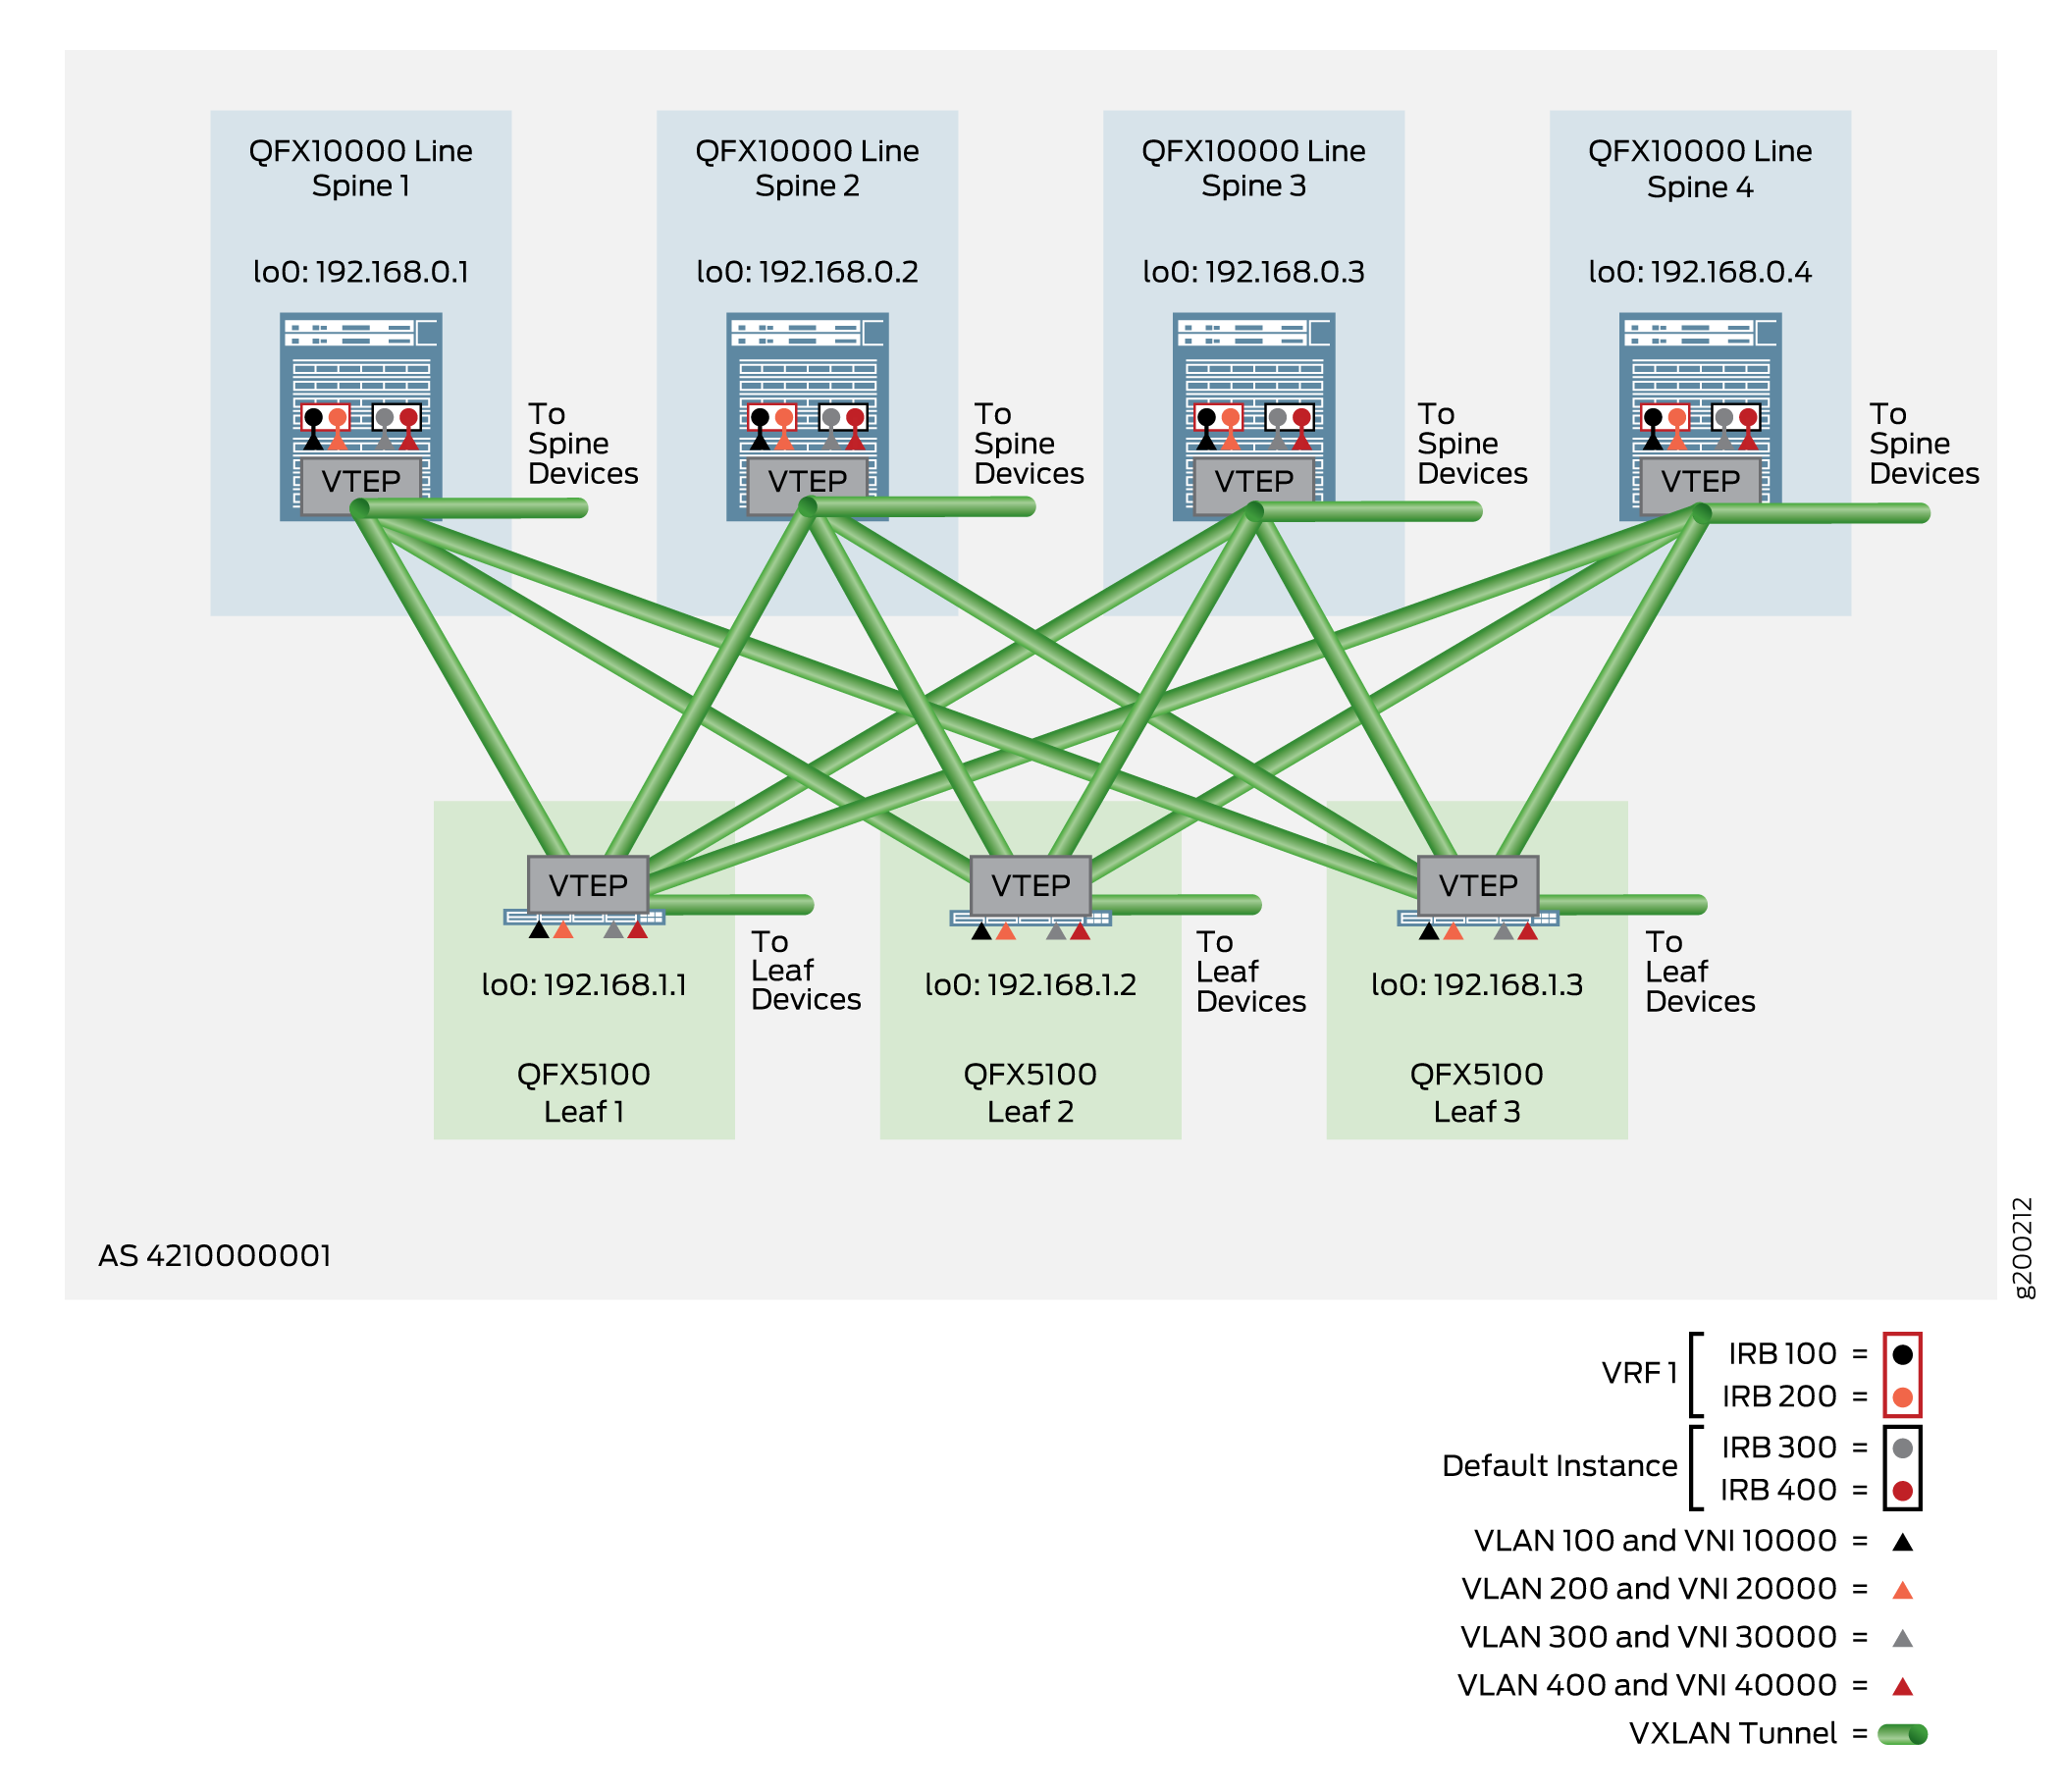 CRB compatible VLAN
Lorsque vous implémentez ce style d’overlay sur un équipement Spine, vous :
-
Configurez des interfaces IRB pour acheminer le trafic entre les instances de réseau virtuel Ethernet.
-
Définissez des adresses de passerelle virtuelle.
-
Ajoutez des fonctionnalités VXLAN pour optimiser les chemins de trafic.
-
Configurez EVPN avec encapsulation VXLAN dans l’instance de commutation par défaut ou dans une instance de routage.
-
Définissez l’interface de bouclage comme interface source VTEP.
-
Configurez des distingueurs de route et des cibles de route pour diriger le trafic vers les pairs.
-
Mappez les VLAN aux VNI.
Lorsque vous implémentez ce style d’overlay sur un équipement de branche, vous :
-
Configurez les paramètres d’identifiant de segment Ethernet (ESI).
-
Activez EVPN avec encapsulation VXLAN dans l’instance de commutation par défaut.
-
Établissez des routes cibles et des routes distinctives.
-
Mappez les VLAN aux VNI.
Pour obtenir une vue d’ensemble des superpositions CRB compatibles VLAN, consultez la section Superposition de pontage à routage central dans Composants de l’architecture Blueprint de la fabric de datacenter.
Si vous devez implémenter plus de 4 094 VLAN, vous pouvez utiliser une superposition CRB avec des commutateurs virtuels (disponibles sur les commutateurs de la gamme QFX10000) ou des instances MAC-VRF. Voir Configuration d’une superposition CRB compatible VLAN avec des commutateurs virtuels ou des instances MAC-VRF. Avec les instances MAC-VRF, vous élargissez vos options pour isoler le trafic entre les systèmes de location ou pour activer le routage et le transfert entre systèmes de location.
Les sections suivantes détaillent les étapes à suivre pour configurer et vérifier la superposition CRB compatible VLAN dans l’instance de commutation par défaut :
- Configuration d’une superposition CRB compatible VLAN dans l’instance par défaut sur l’équipement de cœur de réseau
- Vérification de la superposition CRB compatible VLAN dans l’instance par défaut du périphérique Spine
- Configuration d’une superposition CRB compatible VLAN dans l’instance par défaut sur le périphérique leaf
- Vérification de la superposition CRB compatible VLAN dans l’instance par défaut du périphérique leaf
Configuration d’une superposition CRB compatible VLAN dans l’instance par défaut sur l’équipement de cœur de réseau
Pour configurer une superposition CRB compatible VLAN dans l’instance de commutation par défaut d’un équipement Spine, procédez comme suit :
L’exemple suivant illustre la configuration de Spine 1, comme illustré à la figure 3.
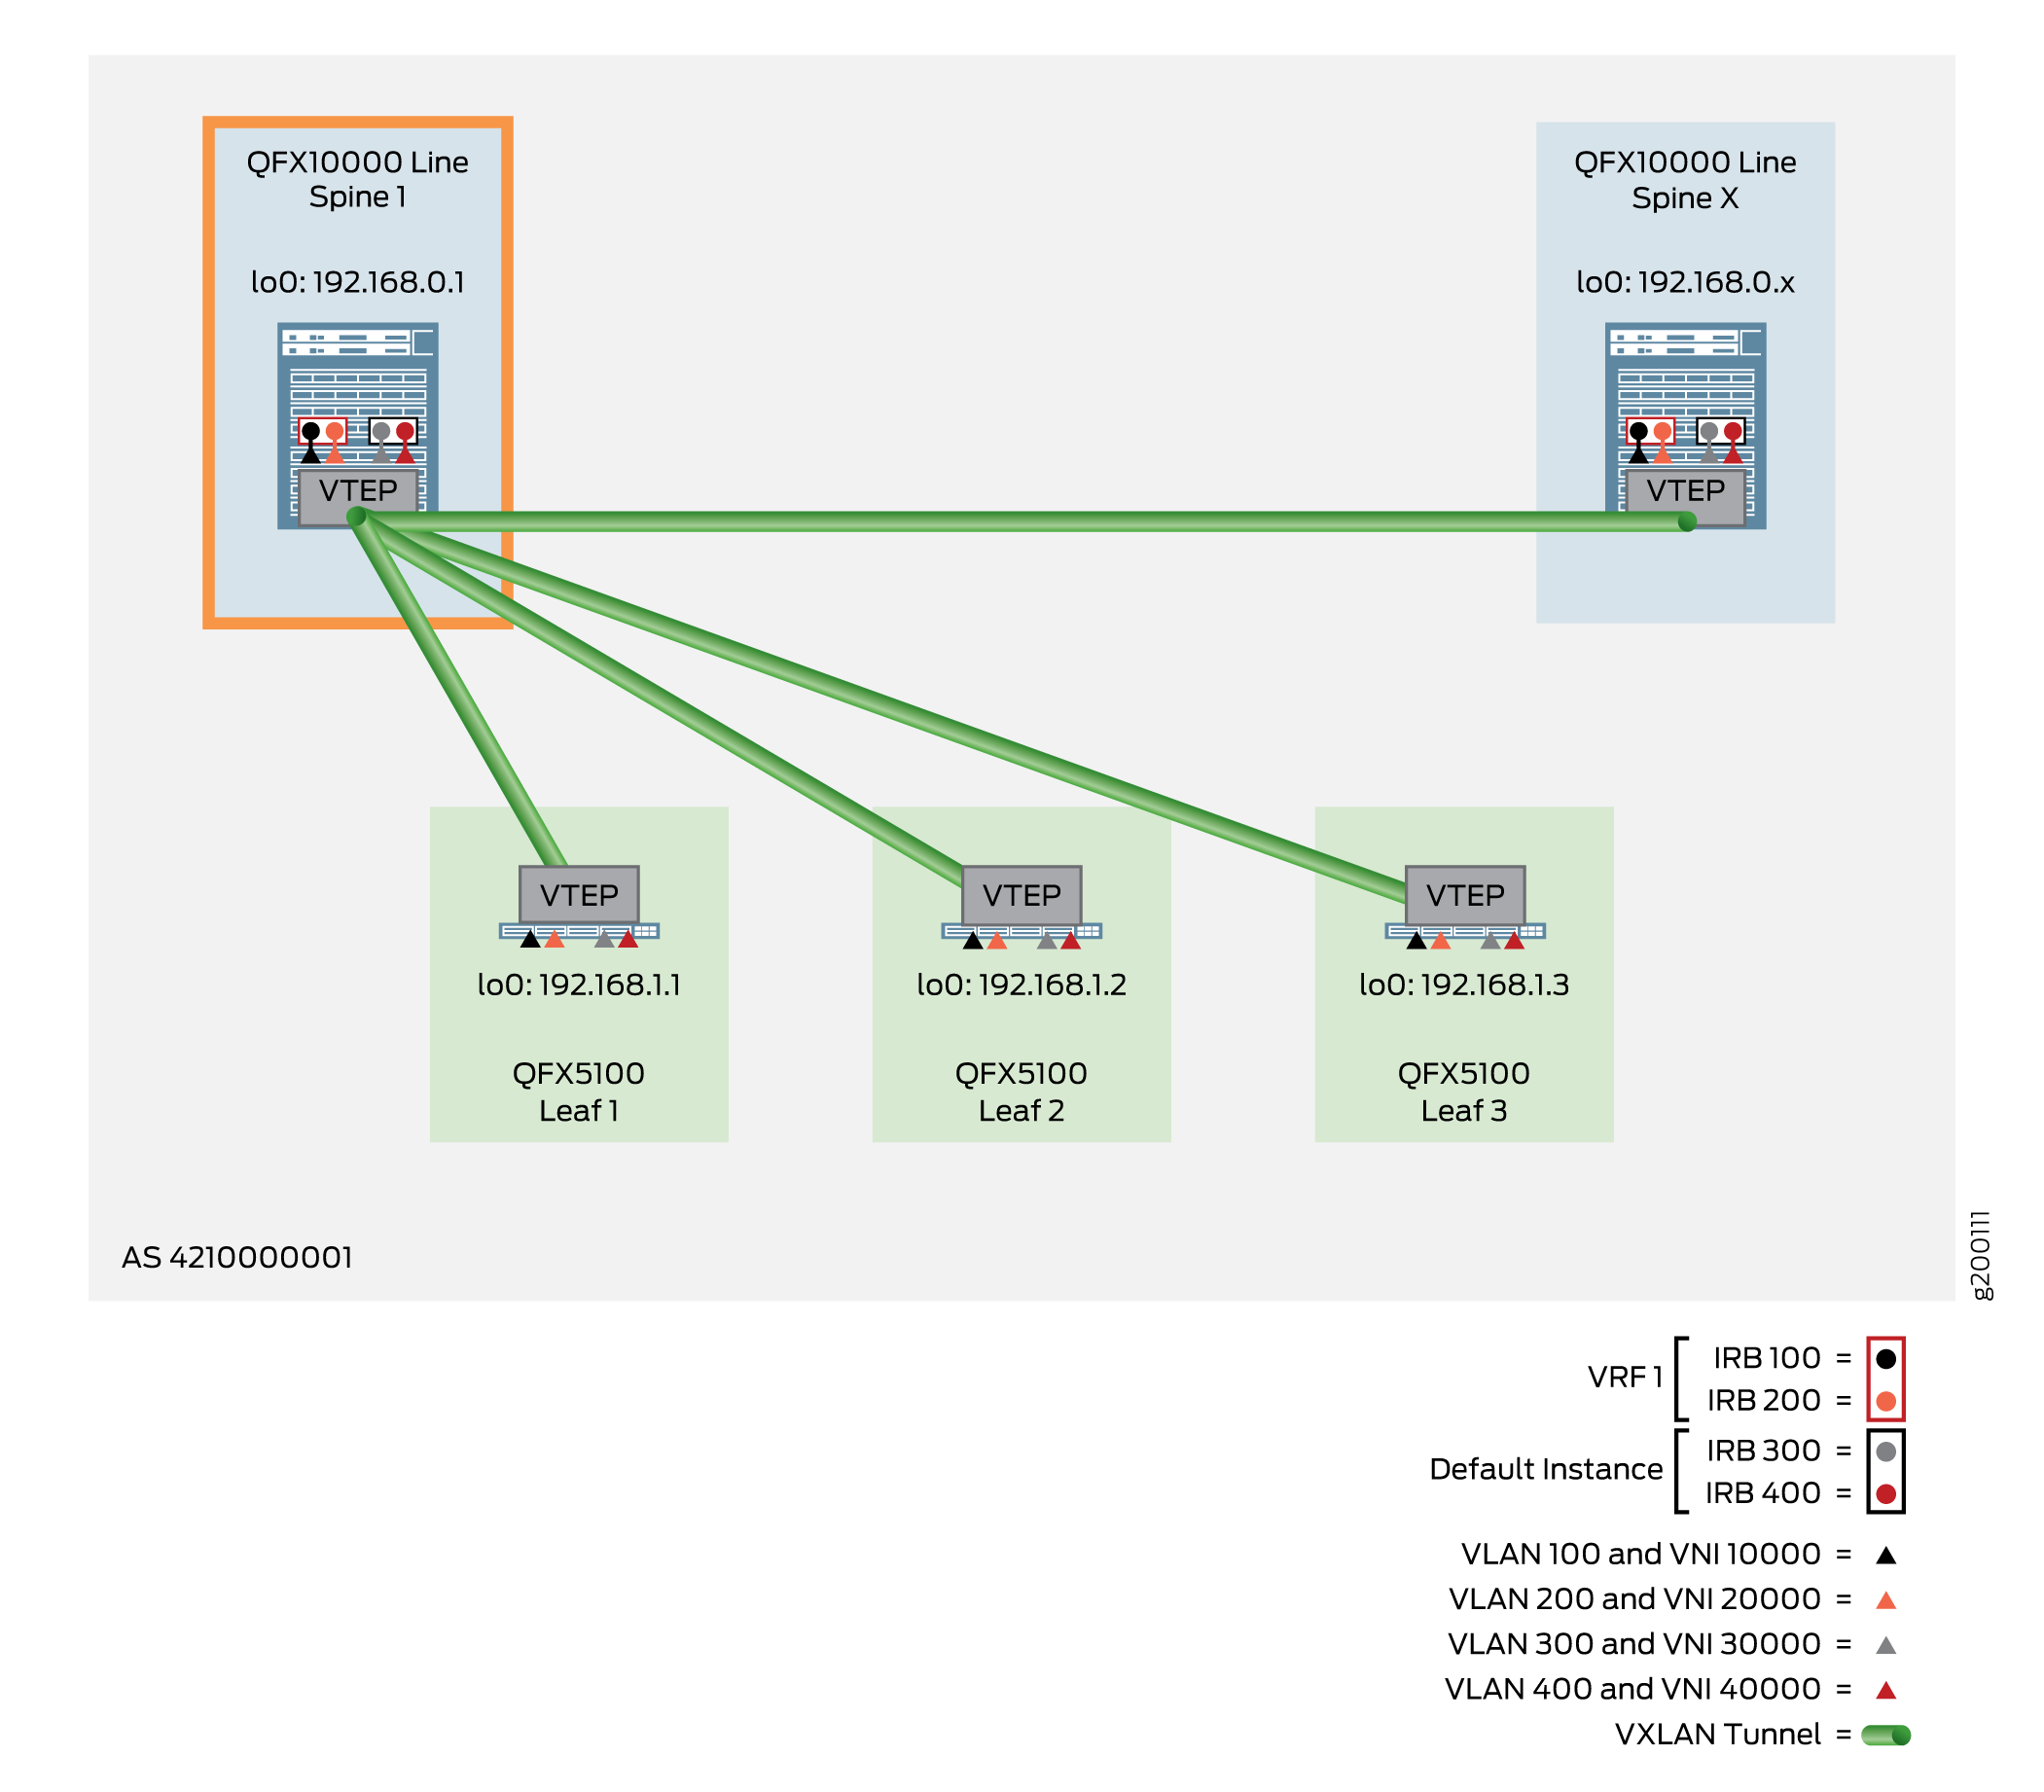 spine
Vérification de la superposition CRB compatible VLAN dans l’instance par défaut du périphérique Spine
Exécutez les commandes suivantes pour vérifier que l’overlay fonctionne correctement sur vos équipements de cœur de réseau :
Configuration d’une superposition CRB compatible VLAN dans l’instance par défaut sur le périphérique leaf
Pour configurer une superposition CRB compatible VLAN dans l’instance de commutation par défaut d’un équipement de branche, procédez comme suit :
-
L’exemple suivant illustre la configuration de la branche 1, comme illustré à la figure 4.
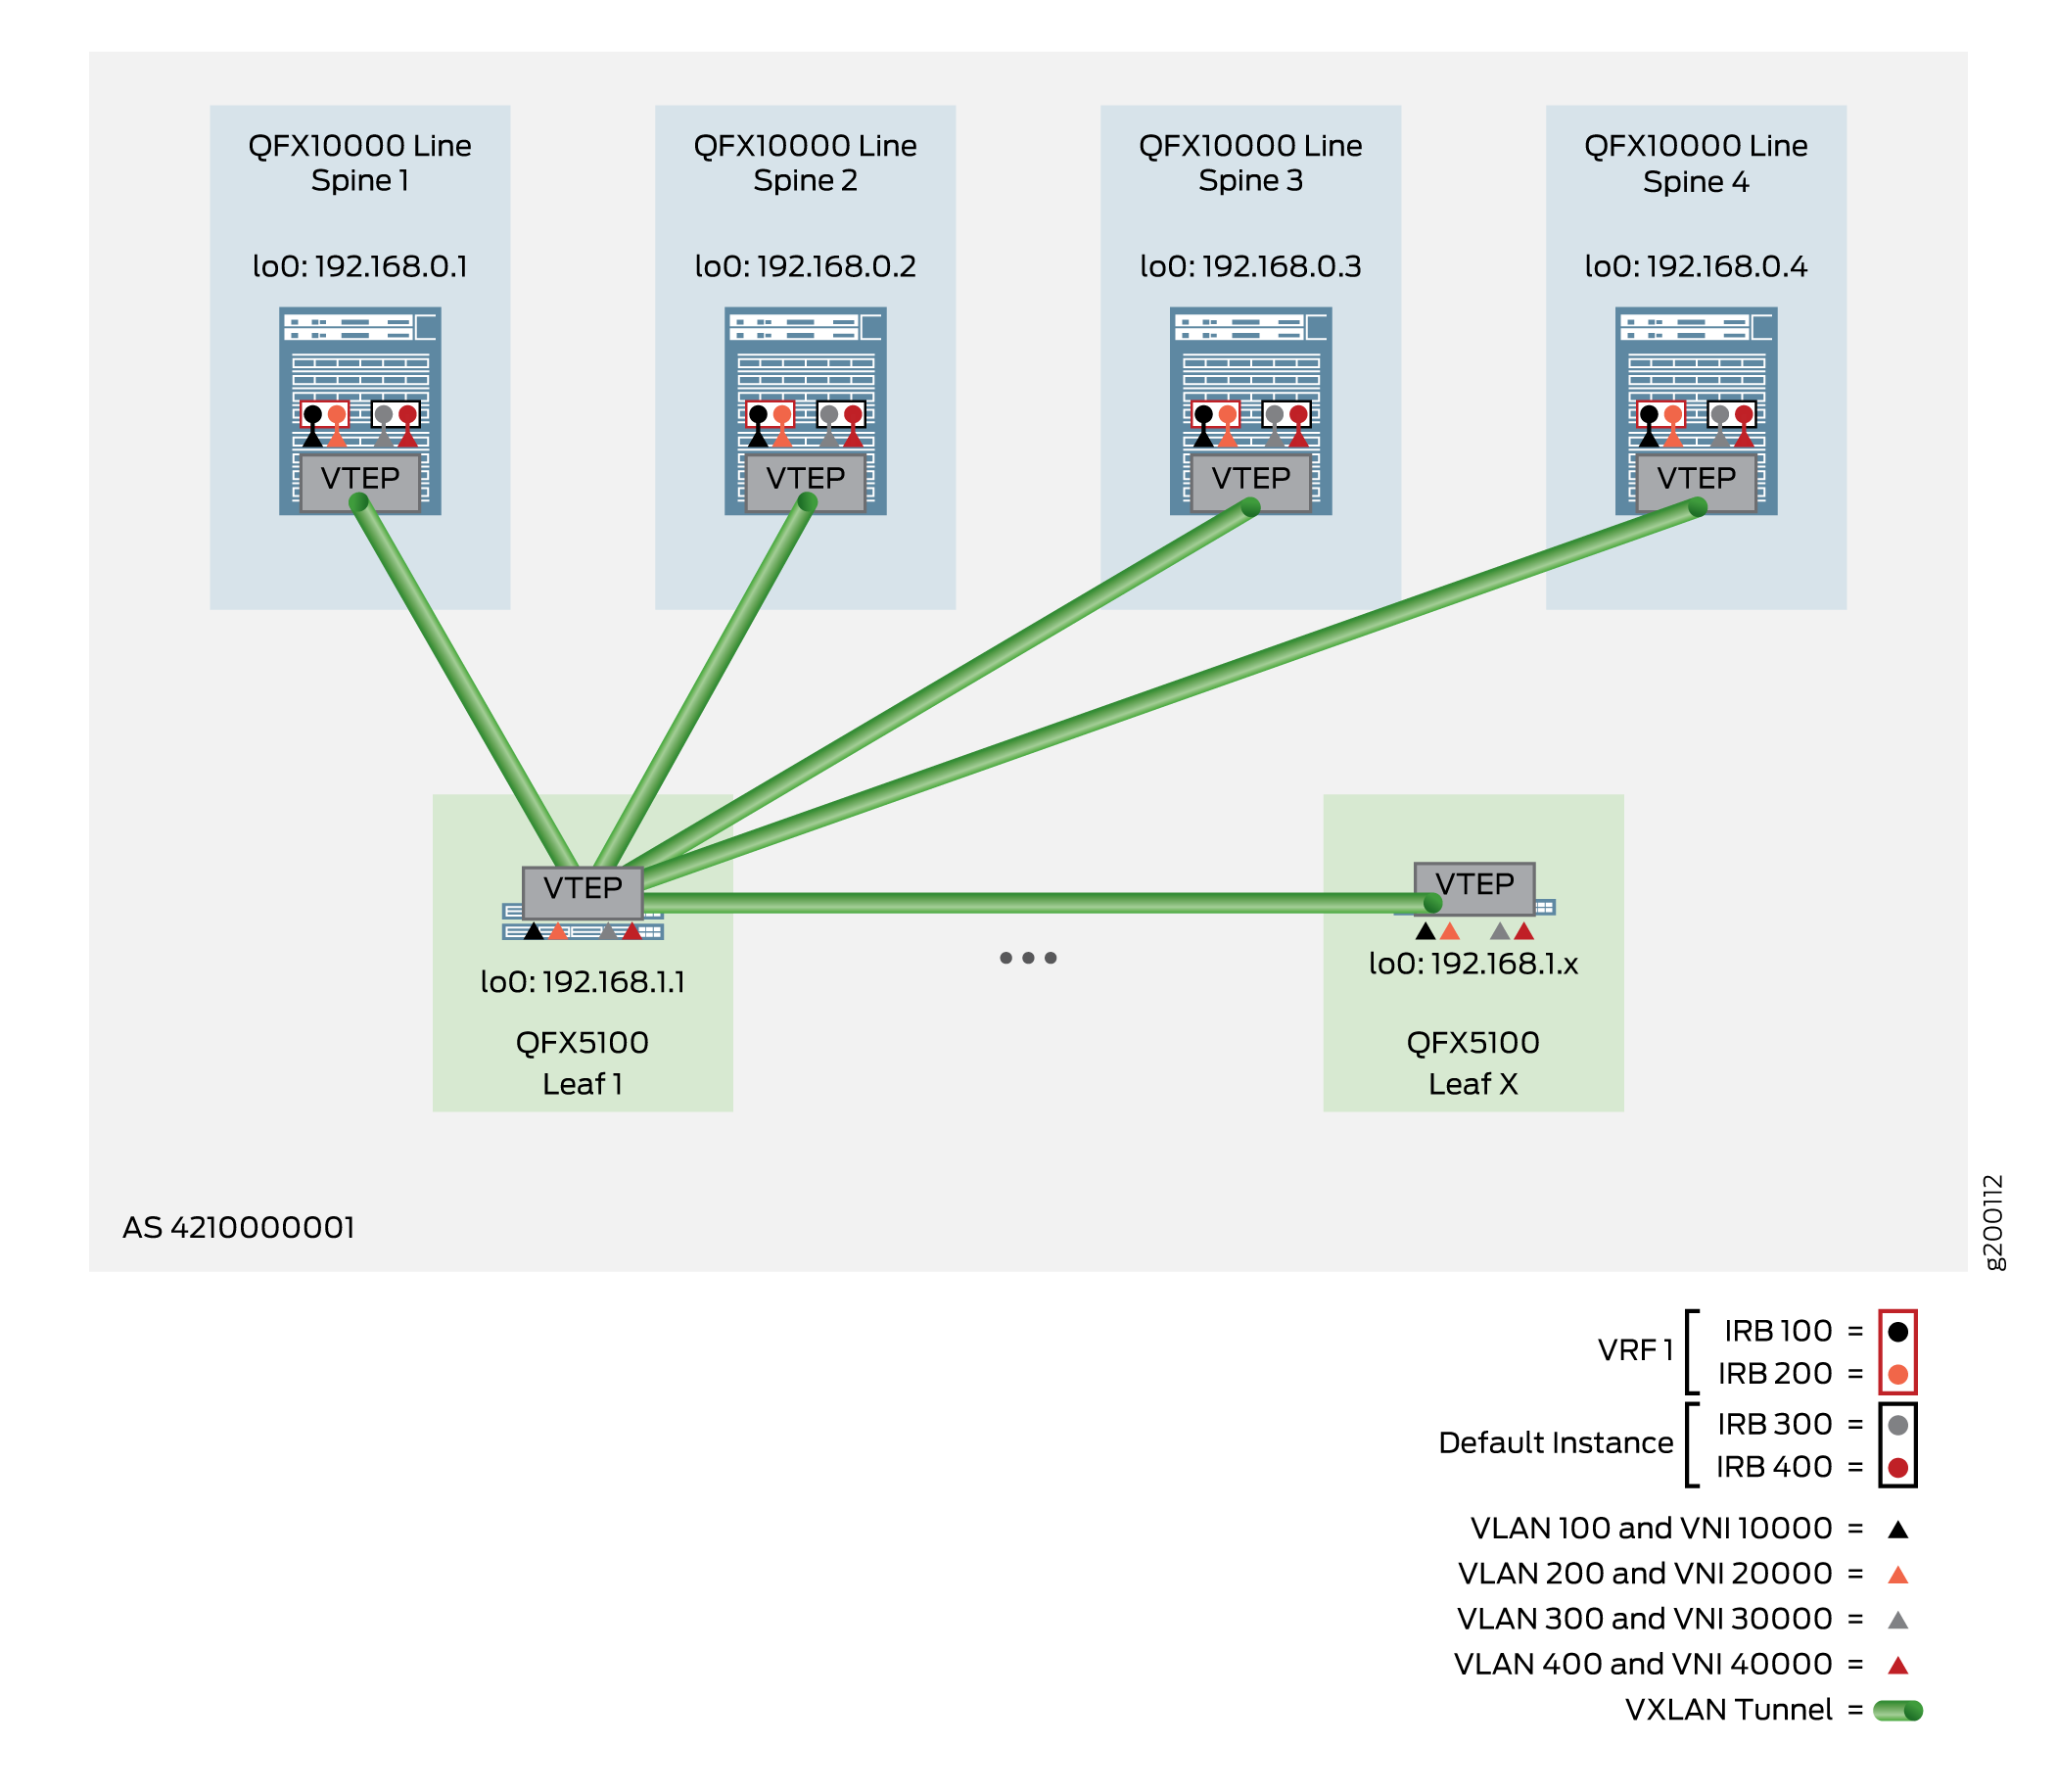 leaf
- Configurez les paramètres ESI sur tous les équipements leaf similaires. Étant donné que les systèmes finaux de cette conception de référence sont multirésidents sur trois équipements leaf par cluster de type d’équipement (tel que le QFX5100), vous devez configurer le même identifiant ESI et le même identifiant système LACP sur les trois équipements leaf pour chaque système final unique. Contrairement à d’autres topologies où vous configureriez un identificateur système LACP différent par équipement de branche et où VXLAN sélectionnerait un seul redirecteur désigné, utilisez le même identificateur de système LACP pour permettre aux 3 équipements leaf d’apparaître comme un seul LAG vers un système final multirésident. De plus, utilisez le même numéro d’interface Ethernet agrégé pour tous les ports inclus dans l’ESI.
La configuration de la branche 1 est illustrée ci-dessous, mais vous devez la reproduire sur la branche 2 et la branche 3 conformément à la topologie illustrée à la figure 5.
Conseil :Lorsque vous créez un numéro ESI, définissez toujours l’octet de poids élevé sur 00 pour indiquer que l’ESI est créé manuellement. Les 9 autres octets peuvent être n’importe quelle valeur hexadécimale de 00 à FF.
Figure 5 : Topologie ESI pour les branches 1, 2 et 3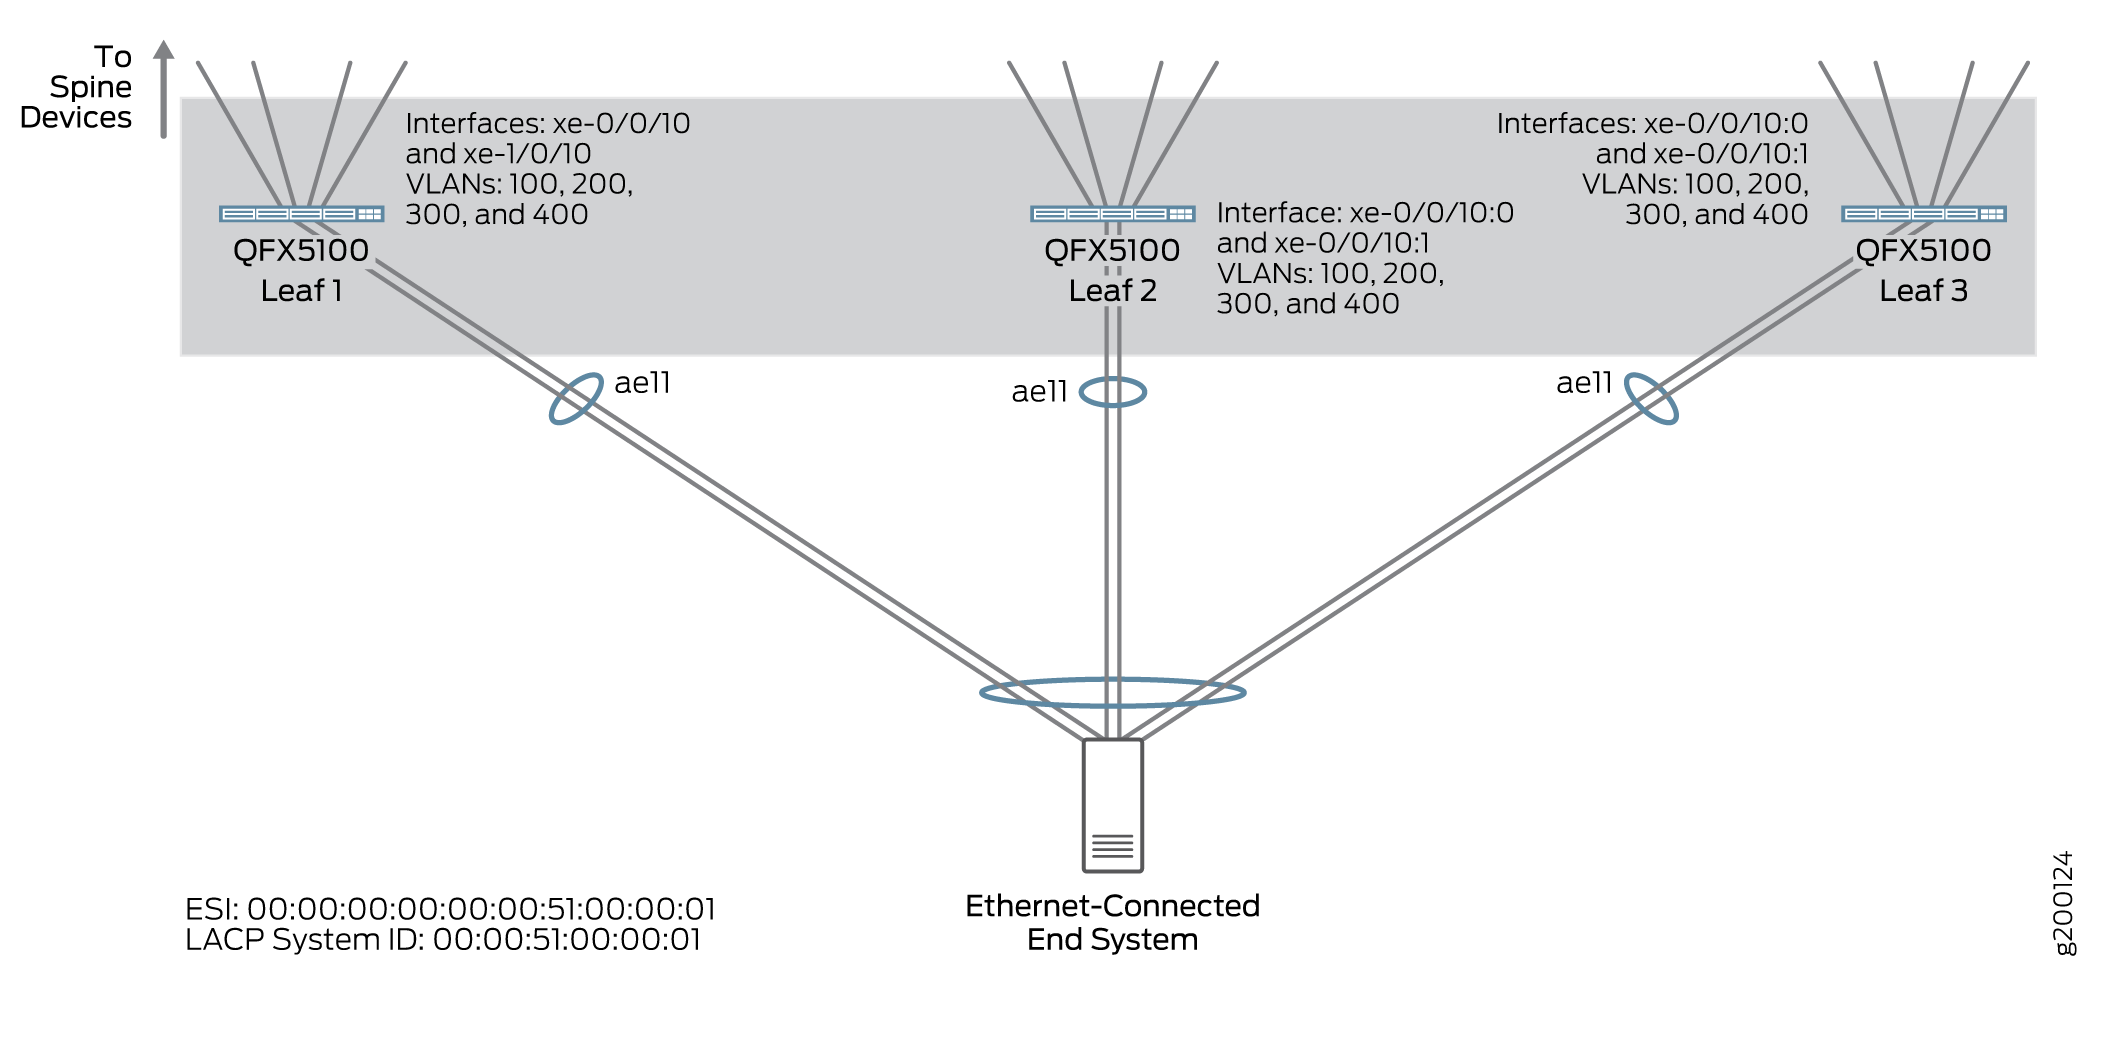
Feuille 1 :
set interfaces ae11 esi 00:00:00:00:00:00:51:00:00:01
set interfaces ae11 esi all-active
set interfaces ae11 aggregated-ether-options lacp system-id 00:00:51:00:00:01
set interfaces xe-0/0/10 ether-options 802.3ad ae11
set interfaces xe-1/0/10 ether-options 802.3ad ae11
Vérification de la superposition CRB compatible VLAN dans l’instance par défaut du périphérique leaf
Exécutez les commandes suivantes pour vérifier que la superposition fonctionne correctement sur vos équipements de branche :
Voir aussi
Configuration d’une superposition CRB compatible VLAN avec des commutateurs virtuels ou des instances MAC-VRF
Vous pouvez configurer un modèle de superposition CRB compatible VLAN à l’aide de commutateurs virtuels ou d’instances MAC-VRF. Avec l’un ou l’autre de ces modèles, vous pouvez configurer plusieurs instances de commutation où chaque instance de commutation peut prendre en charge jusqu’à 4 094 VLAN par instance.
La méthode de configuration des VLAN (au niveau des équipements de branche) et des interfaces IRB (au niveau des équipements de cœur de réseau) est similaire à la méthode d’instance par défaut pour les superpositions CRB compatibles VLAN. La principale différence réside dans le fait que vous configurez certains éléments à l’intérieur des instances de commutation virtuelle ou MAC-VRF. Voir Figure 6.
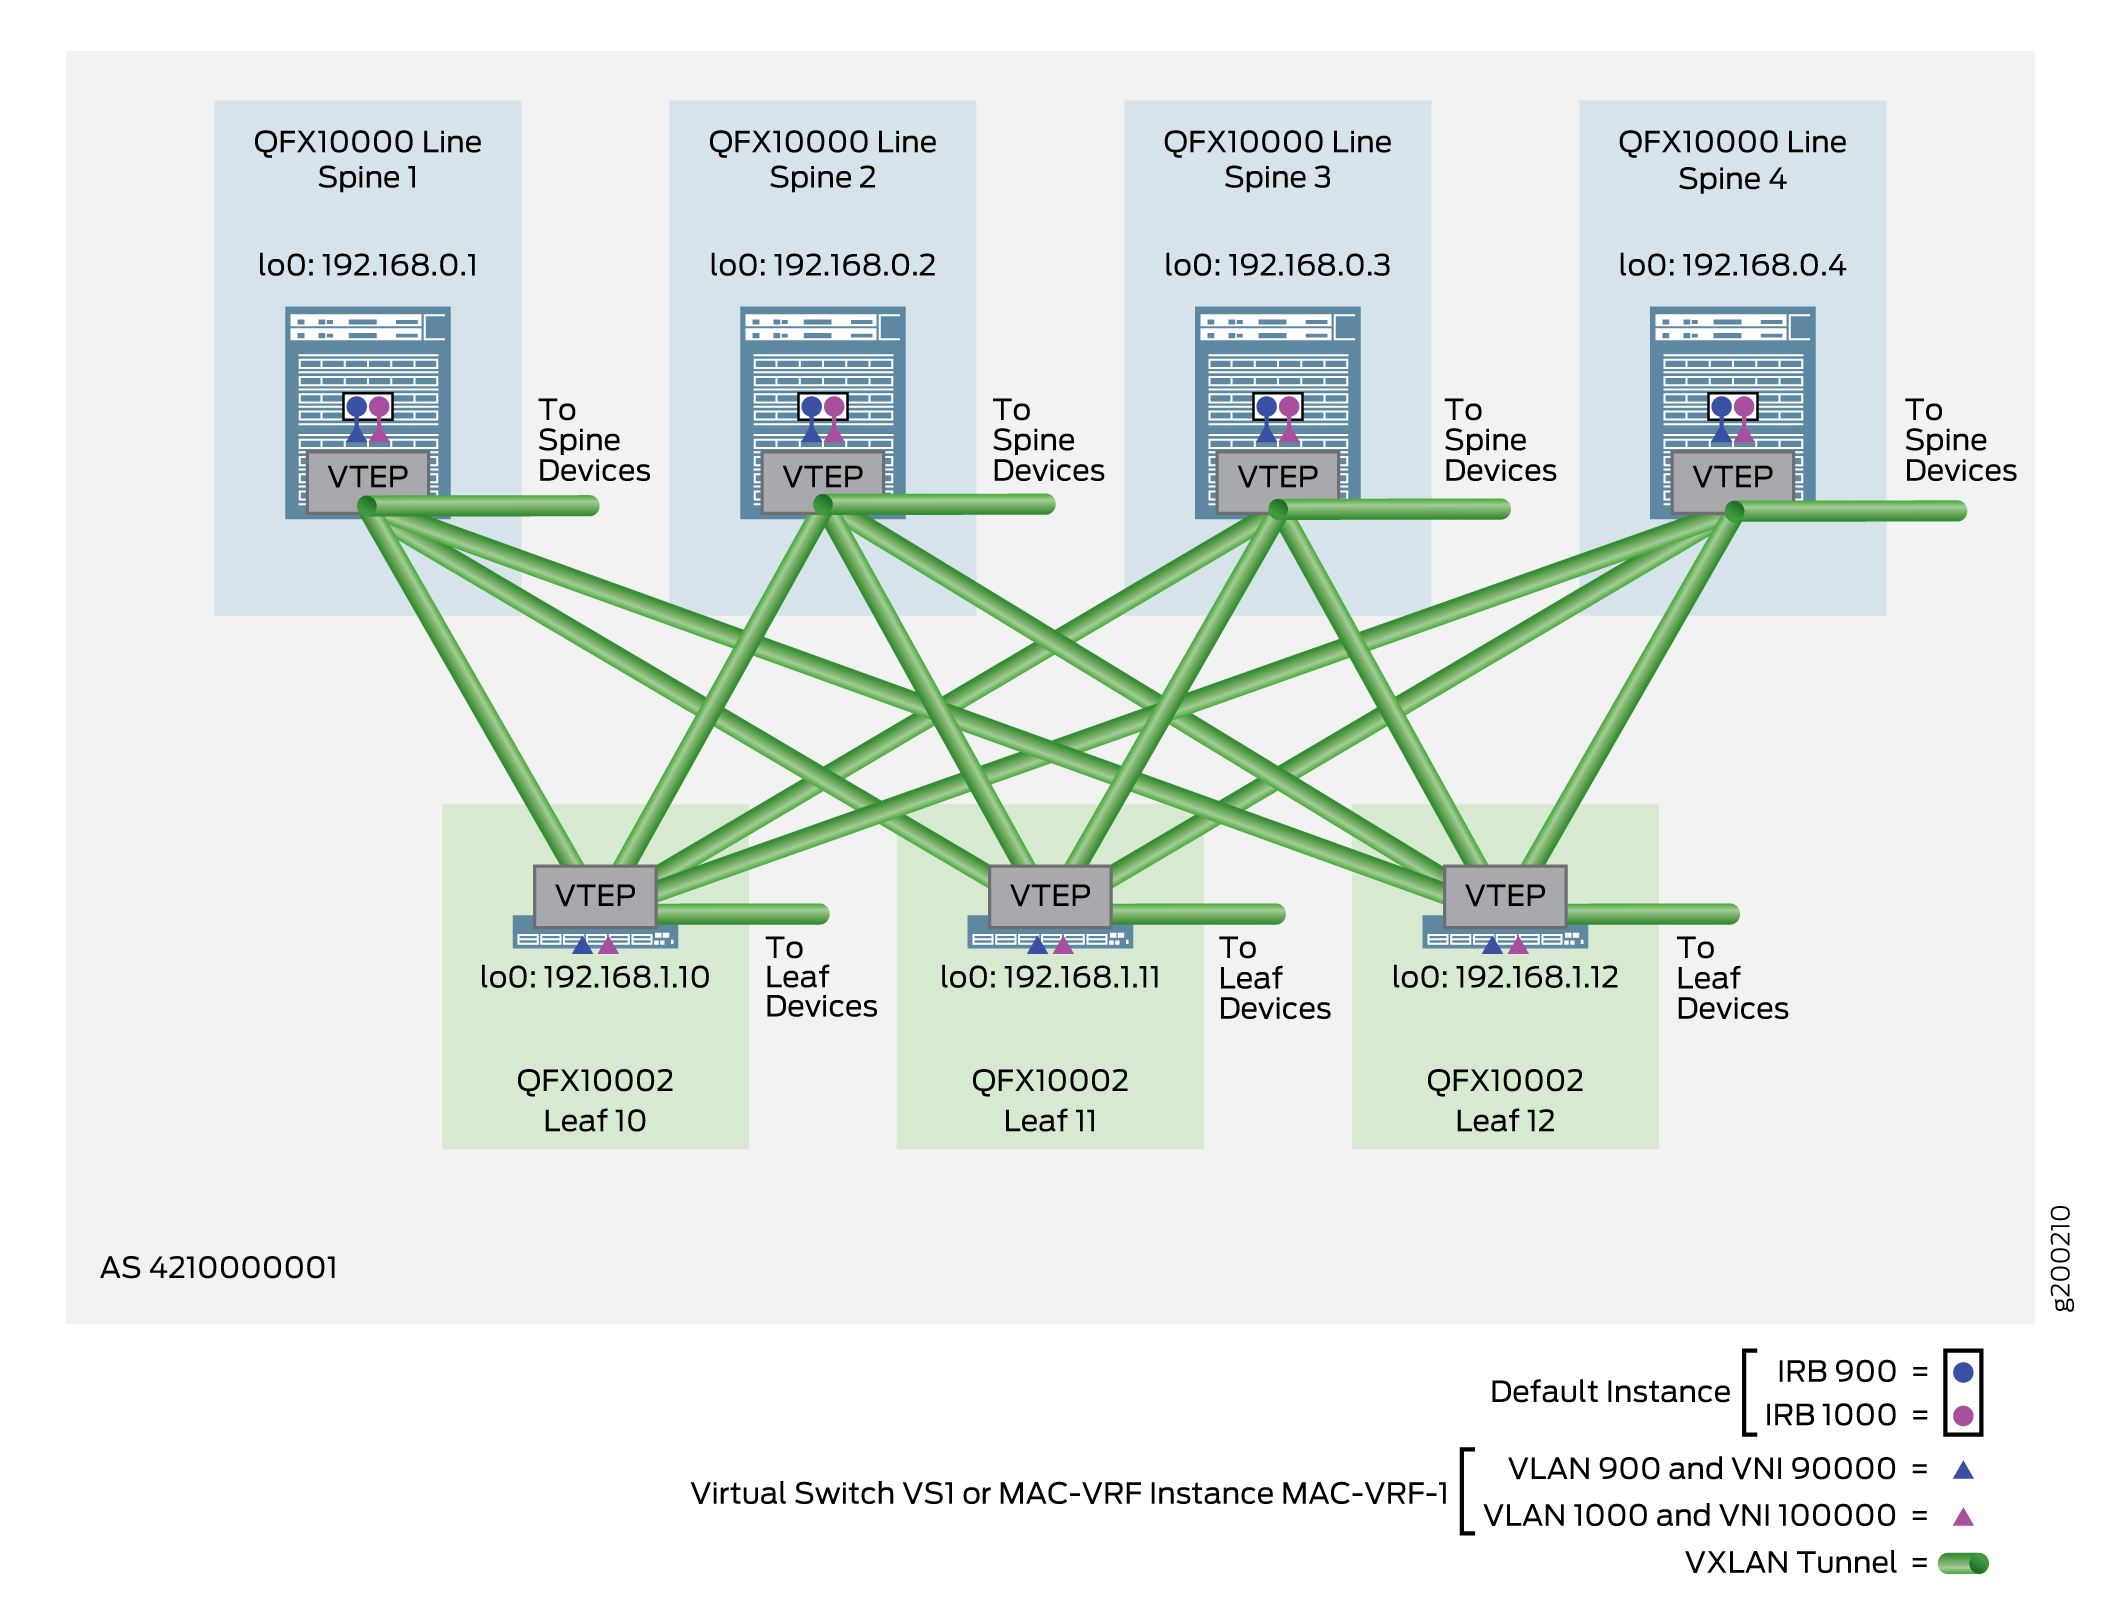 MAC-VRF
Lorsque vous implémentez ce style d’overlay sur un équipement Spine, vous :
-
Configurez un commutateur virtuel ou une instance MAC-VRF avec :
-
L’interface de bouclage en tant qu’interface source VTEP.
-
Distingueurs de route et cibles de route.
-
EVPN avec encapsulation VXLAN.
-
Mappages VLAN à VNI et associations d’interfaces IRB de couche 3.
-
-
Configurez les passerelles virtuelles, les adresses MAC virtuelles et les interfaces IRB correspondantes (pour assurer le routage entre les VLAN).
Pour implémenter ce style de superposition sur un équipement de branche :
-
Configurez un commutateur virtuel ou une instance MAC-VRF avec :
-
L’interface de bouclage en tant qu’interface source VTEP.
-
Distingueurs de route et cibles de route.
-
EVPN avec encapsulation VXLAN.
-
Mappages VLAN à VNI.
-
-
Définissez les éléments suivants destinés au système final :
-
Un ID de segment Ethernet (ESI).
-
Balisage VLAN flexible et encapsulation étendue du pont VLAN.
-
Paramètres LACP.
-
ID de VLAN.
-
Pour obtenir une vue d’ensemble des superpositions CRB compatibles VLAN, consultez la section Superposition de pontage à routage central dans Composants de l’architecture Blueprint de la fabric de datacenter.
Pour plus d’informations sur les instances MAC-VRF, consultez Instances MAC-VRF pour la mutualisation dans les superpositions de virtualisation réseau et Vue d’ensemble du type d’instance de routage MAC-VRF.
-
Pour obtenir une méthode plus simple qui fonctionne sur toutes les plates-formes de branche utilisées dans cette conception de référence, consultez Configuration d’une superposition CRB compatible VLAN dans l’instance par défaut
Les sections suivantes détaillent les étapes à suivre pour configurer et vérifier la superposition CRB compatible VLAN avec des commutateurs virtuels ou des instances MAC-VRF.
- Configuration de la superposition CRB compatible VLAN avec des commutateurs virtuels ou des instances MAC-VRF sur un équipement spine
- Vérification du modèle VLAN pour une superposition CRB avec des commutateurs virtuels ou des instances MAC-VRF sur un équipement spine
- Configuration de la superposition CRB compatible VLAN avec des commutateurs virtuels ou des instances MAC-VRF sur un équipement leaf
- Vérification de la superposition CRB compatible VLAN avec des commutateurs virtuels ou des instances MAC-VRF sur un équipement leaf
Configuration de la superposition CRB compatible VLAN avec des commutateurs virtuels ou des instances MAC-VRF sur un équipement spine
Pour configurer un style VLAN de superposition CRB sur un équipement Spine, procédez comme suit :
L’exemple suivant illustre la configuration de Spine 1, comme illustré à la figure 7.
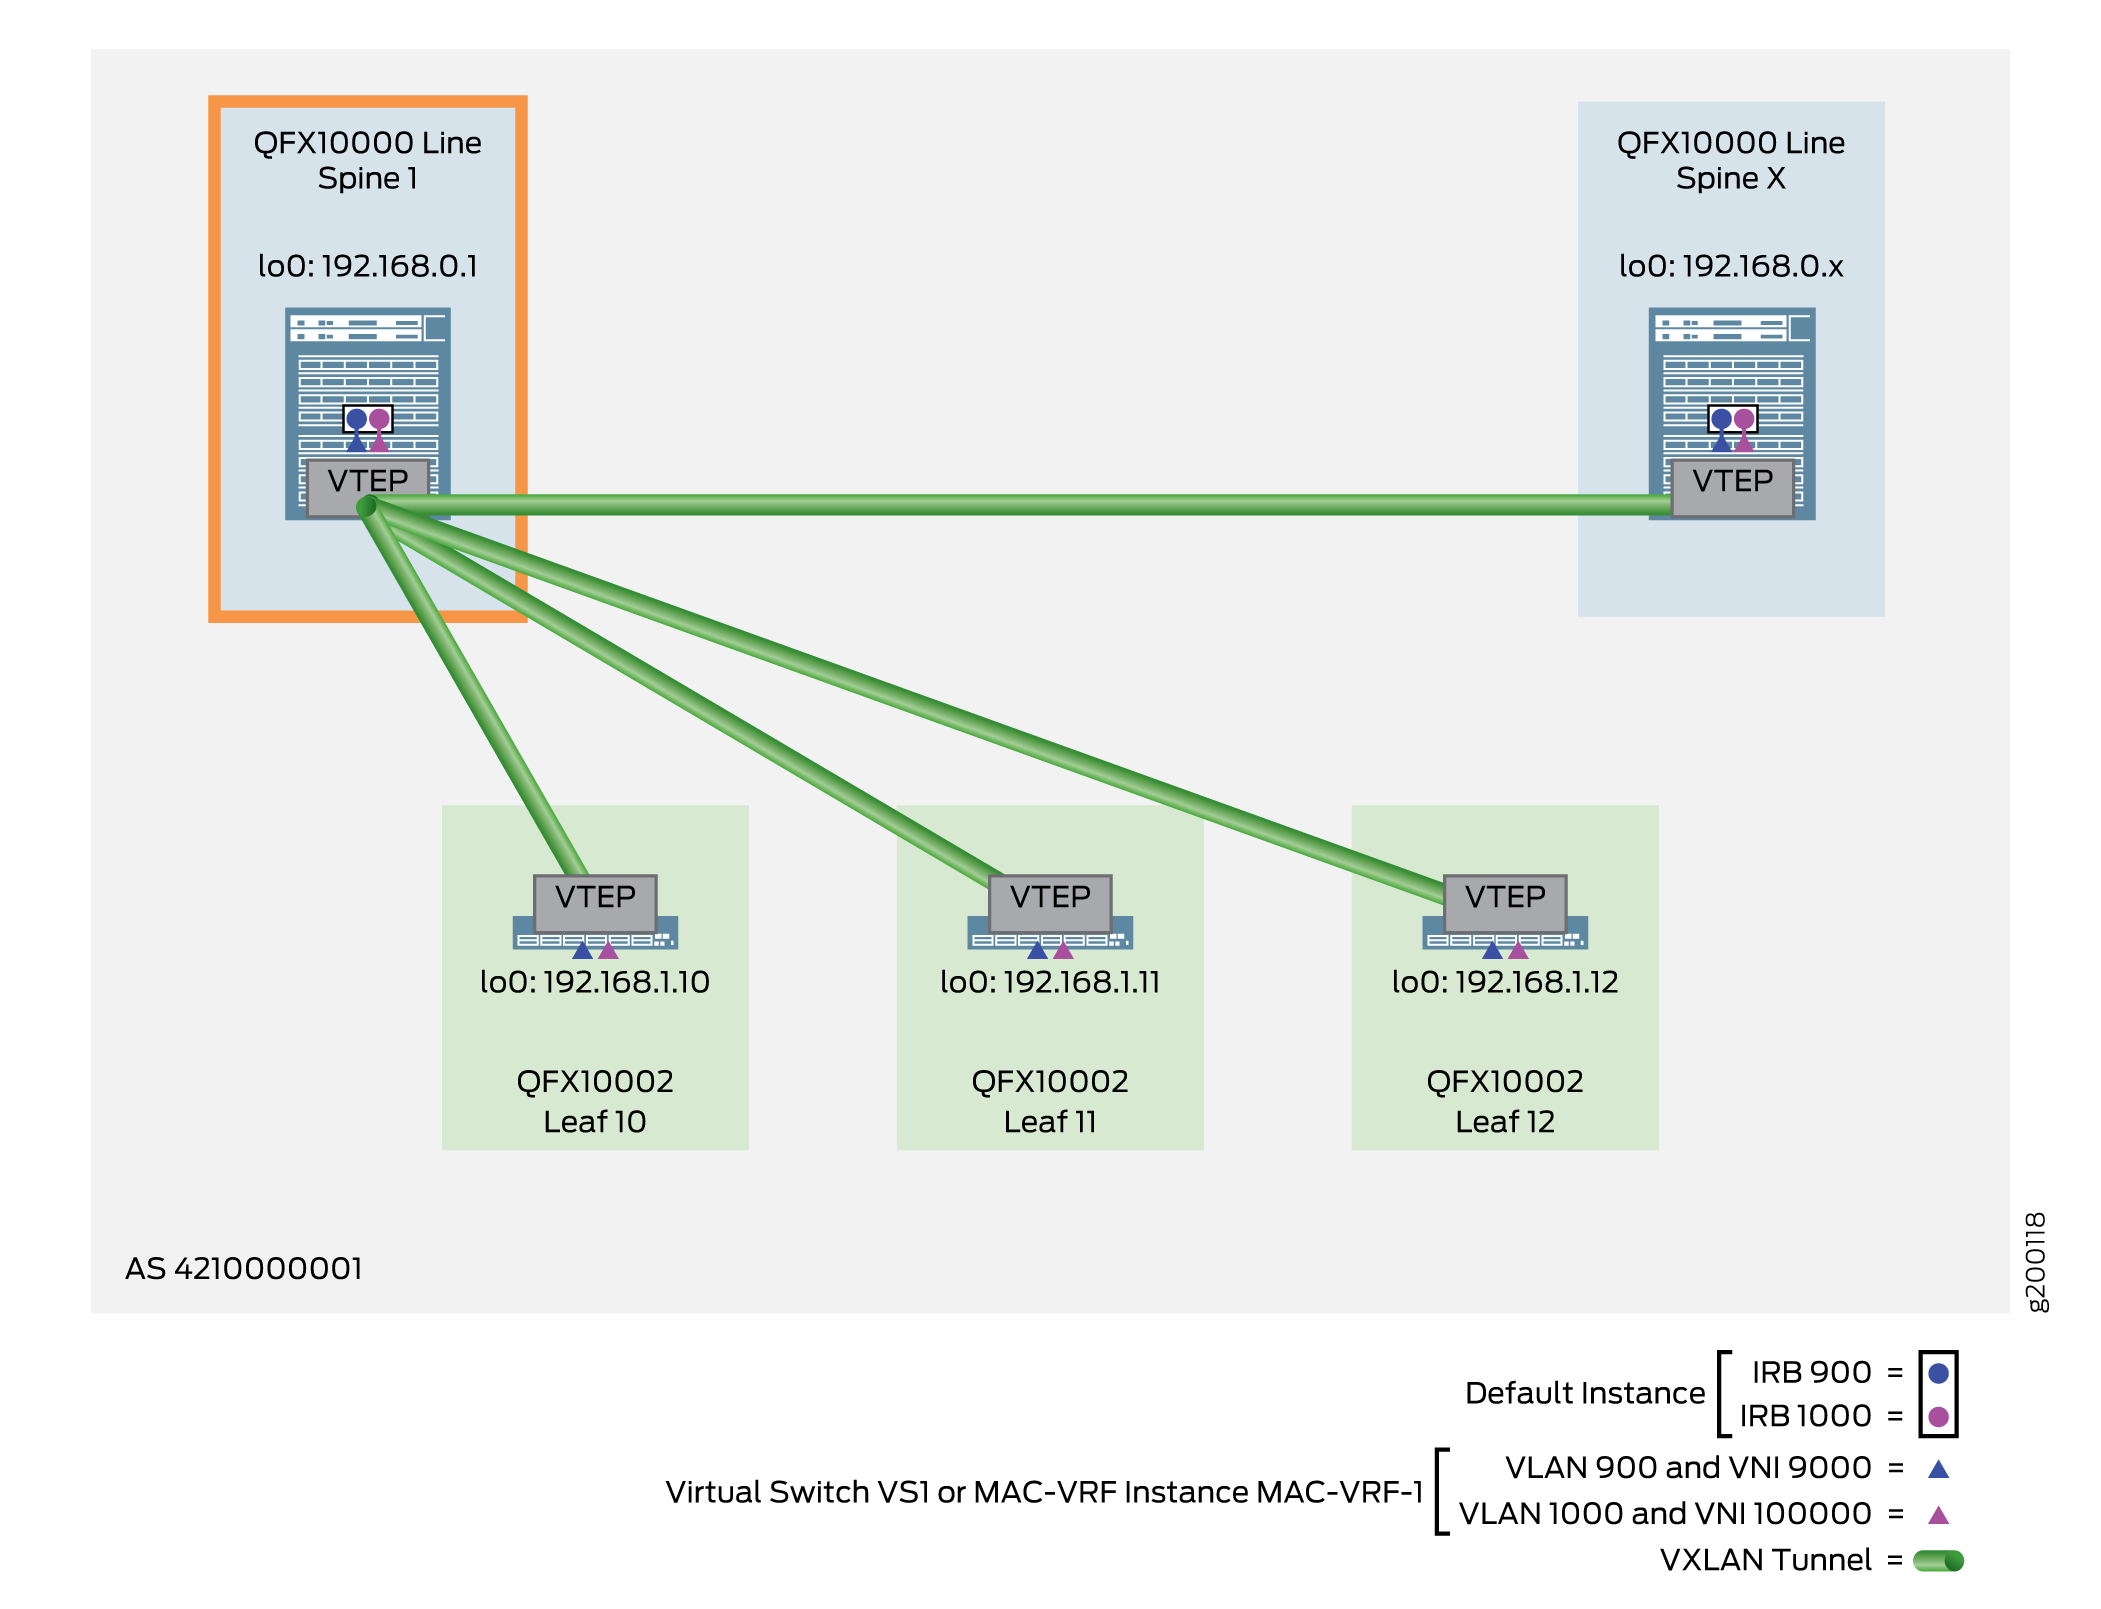 spine
Vérification du modèle VLAN pour une superposition CRB avec des commutateurs virtuels ou des instances MAC-VRF sur un équipement spine
Pour vérifier ce style de superposition sur un équipement Spine, exécutez les commandes de cette section.
La plupart des commandes ici affichent la sortie d’une configuration d’instance de commutateur virtuel. Avec une configuration d’instance MAC-VRF, vous pouvez également utiliser :
-
show mac-vrf forwardingqui sont des alias pour lesshow ethernet-switchingcommandes de cette section. -
La
show mac-vrf routing databasecommande, qui est un alias de lashow evpn databasecommande de cette section. -
La
show mac-vrf routing instancecommande, qui est un alias de lashow evpn instancecommande de cette section.
Voir Vue d’ensemble du type d’instance de routage MAC-VRF pour connaître les tables et show ethernet-switching les mappages de commandes, ainsi show mac-vrf routing que les alias de show mac-vrf forwarding commande pour show evpn les commandes.
Sinon, vous pouvez utiliser les commandes de cette section pour les instances de commutateur virtuel ou les instances MAC-VRF.
La sortie avec une configuration d’instance MAC-VRF affiche des informations similaires pour les instances de routage MAC-VRF que cette section pour les instances de commutateur virtuel. L’une des principales différences que vous pouvez constater réside dans la sortie avec des instances MAC-VRF sur les appareils sur lesquels vous activez la fonctionnalité de tunnels partagés. Lorsque les tunnels partagés sont activés, les interfaces VTEP s’affichent au format suivant :
vtep-index.shared-tunnel-unit
où :
-
index est l’index associé à l’instance de routage MAC-VRF.
-
shared-tunnel-unit est le numéro d’unité associé à l’interface logique VTEP distant du tunnel partagé.
Par exemple, si un équipement possède une instance MAC-VRF avec l’index 26 et que l’instance se connecte à deux VTEP distants, les interfaces logiques VTEP de tunnel partagé peuvent ressembler à ceci :
vtep-26.32823
vtep-26.32824
Configuration de la superposition CRB compatible VLAN avec des commutateurs virtuels ou des instances MAC-VRF sur un équipement leaf
Pour configurer une superposition CRB compatible VLAN dans un commutateur virtuel ou une instance MAC-VRF sur un équipement de branche, procédez comme suit :
L’exemple suivant illustre la configuration de la branche 10, comme illustré à la figure 8.
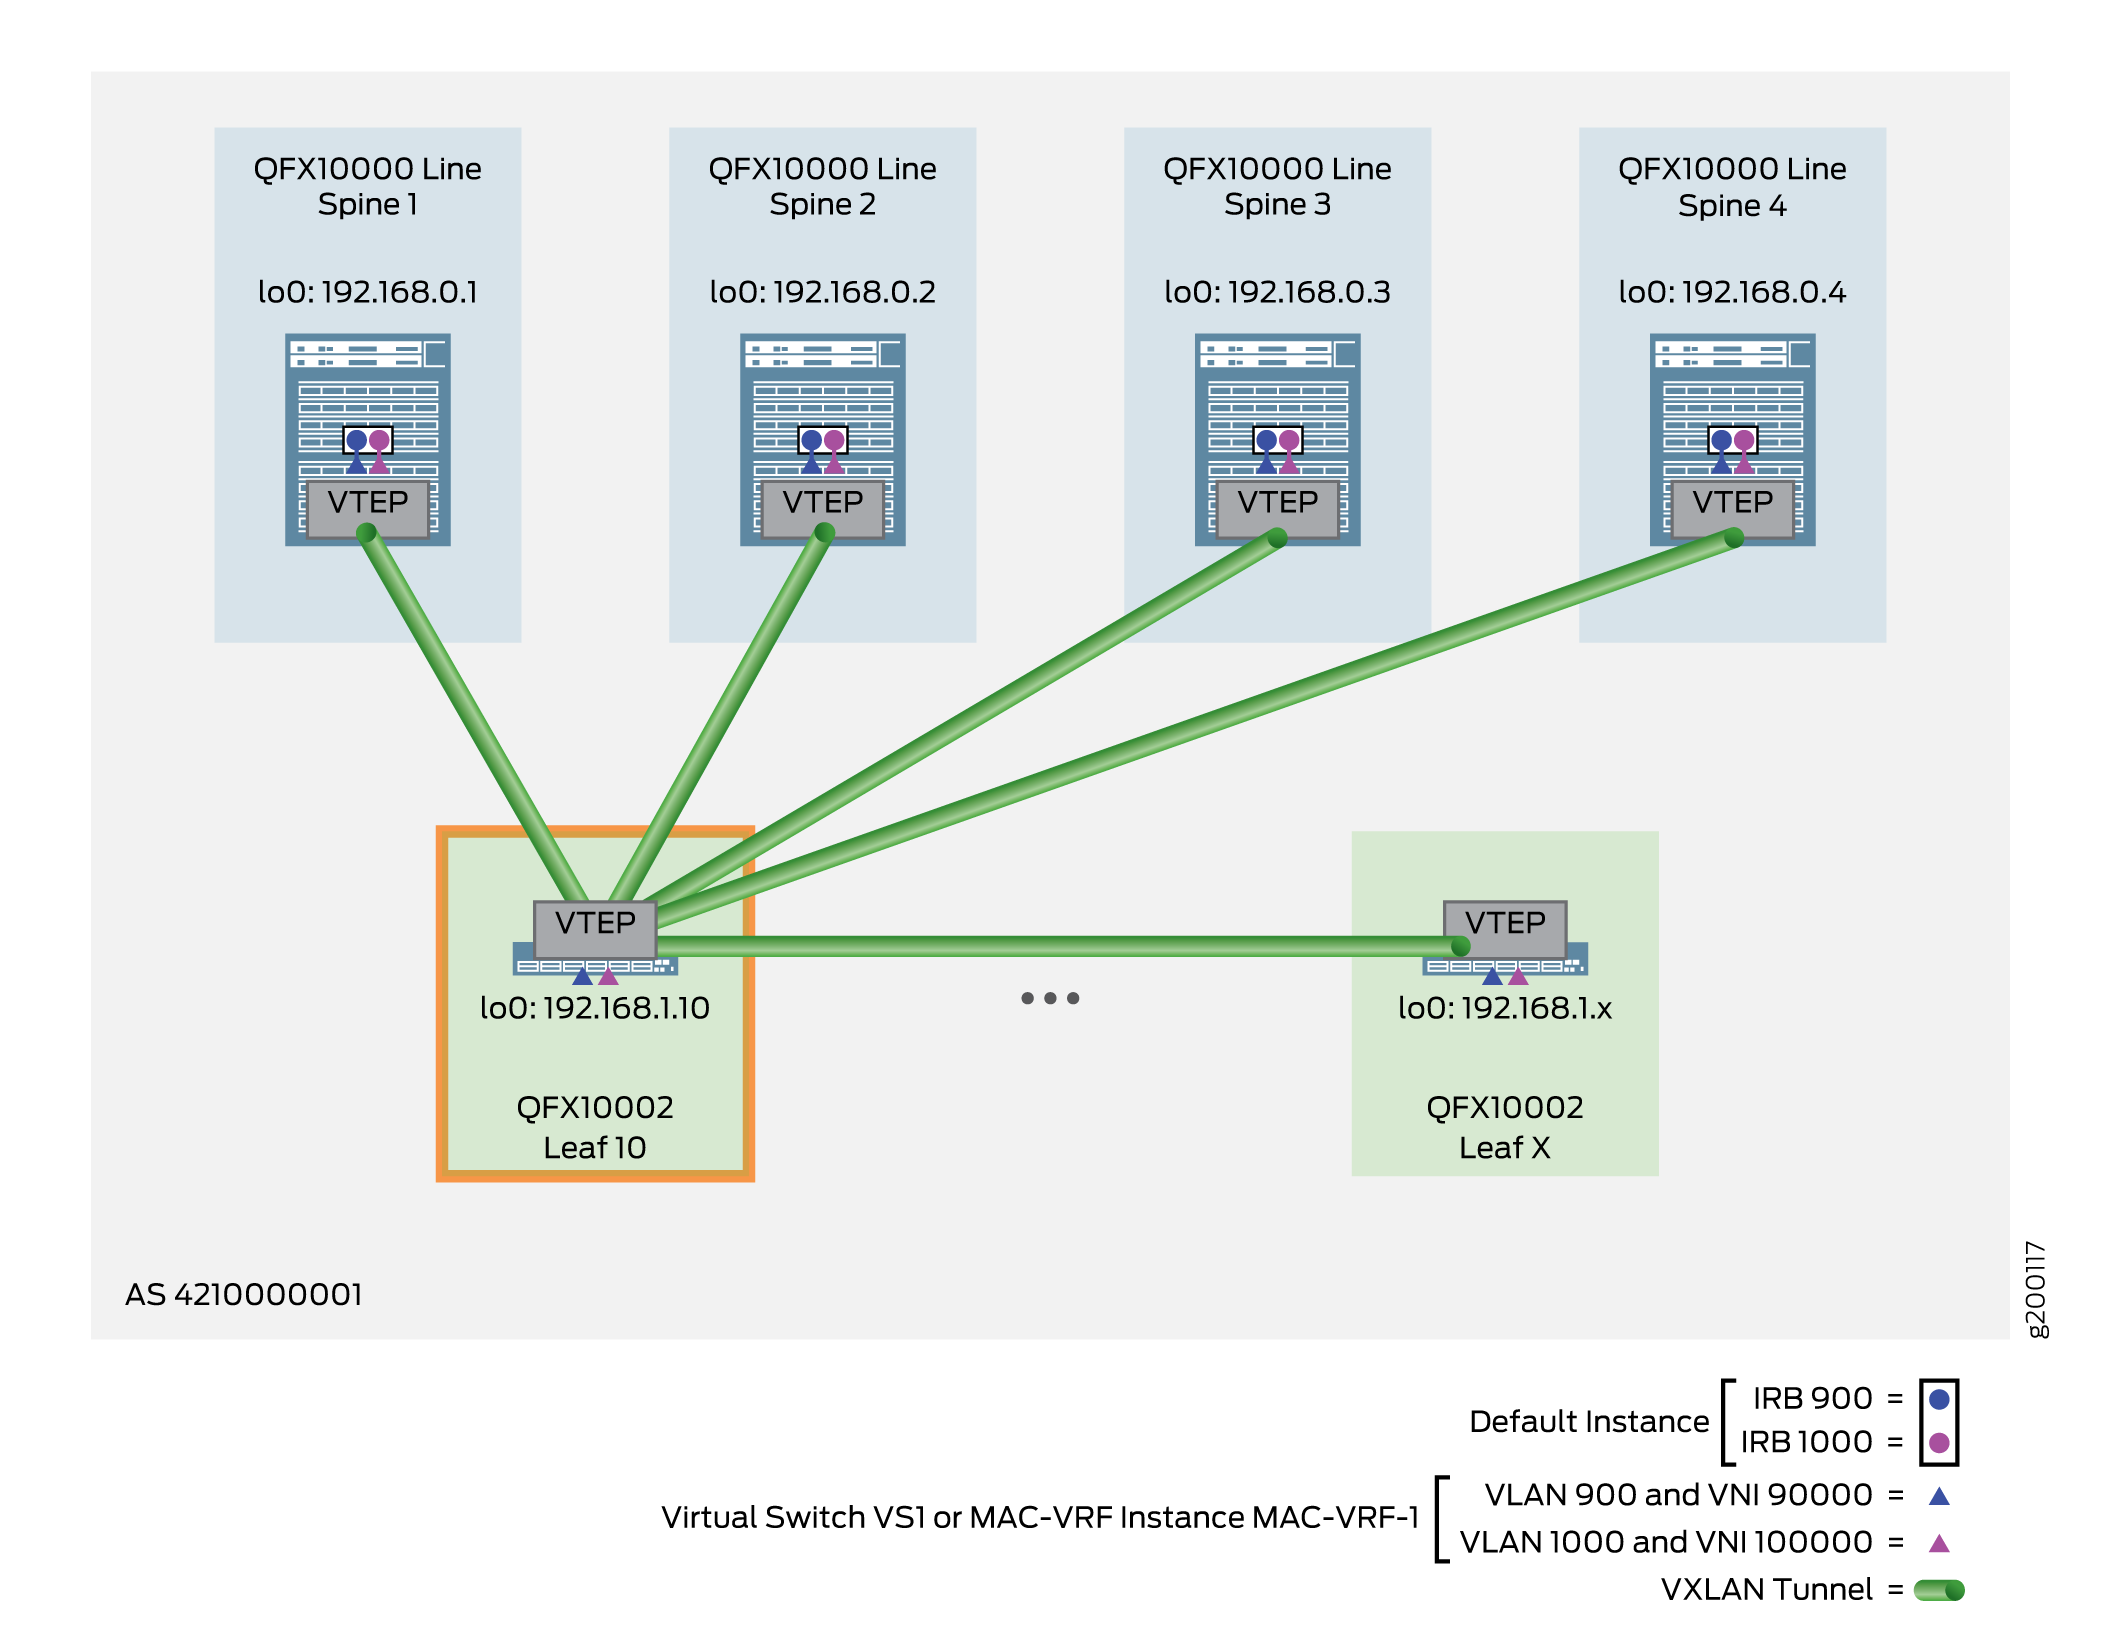 leaf
- Configurez l’équipement leaf pour qu’il communique avec le système final. Dans cet exemple, configurez une interface Ethernet agrégée sur Leaf 10, dans ce cas, ae12 avec deux interfaces membres. Avec la définition de l’interface, incluez des options LACP, un ESI en mode tout actif et les VLAN 900 et 1000 (que cet exemple utilise pour le type de service compatible VLAN). La figure 9 illustre la topologie.
Figure 9 : Topologie ESI pour les branches 10, 11 et 12
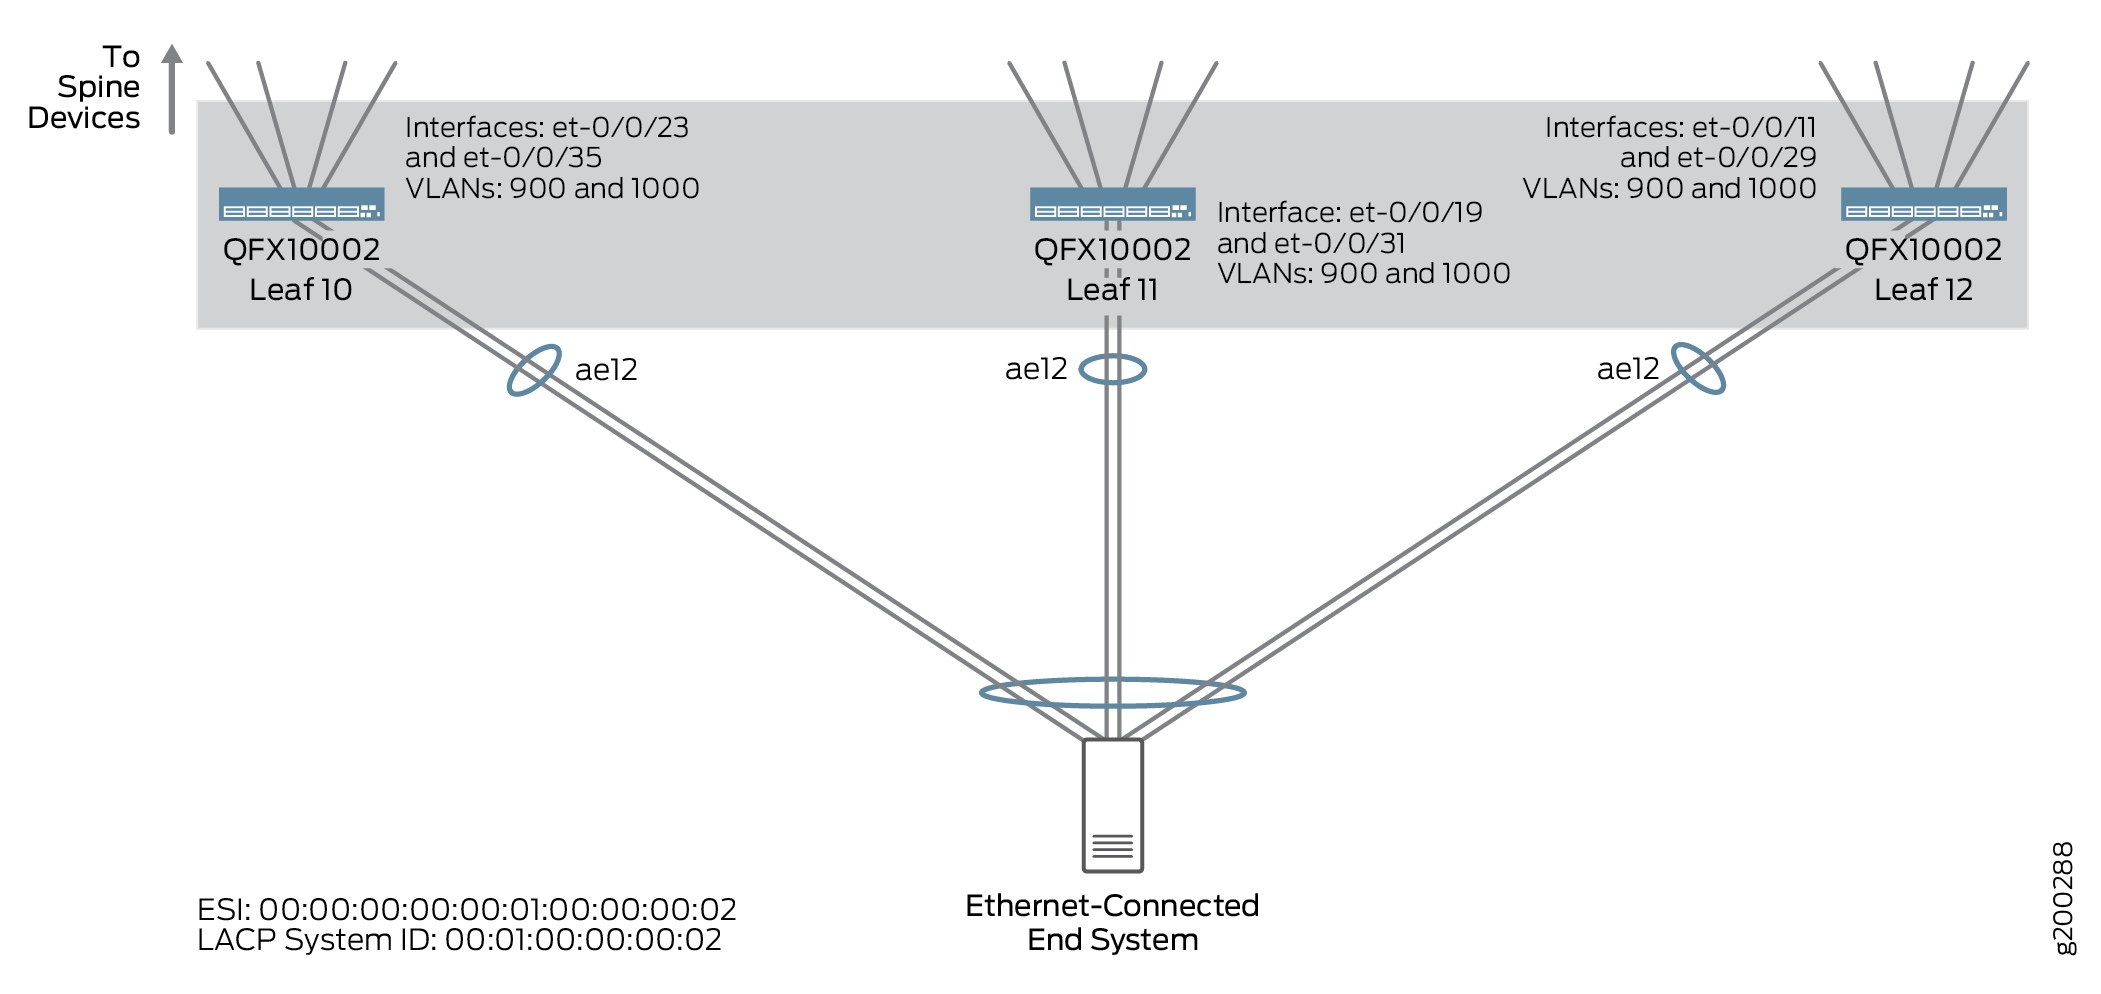
Feuille 10 :
set interfaces ae12 flexible-vlan-tagging
set interfaces ae12 encapsulation extended-vlan-bridge
set interfaces ae12 esi 00:00:00:00:00:01:00:00:00:02
set interfaces ae12 esi all-active
set interfaces ae12 aggregated-ether-options minimum-links 1
set interfaces ae12 aggregated-ether-options lacp active
set interfaces ae12 aggregated-ether-options lacp periodic fast
set interfaces ae12 aggregated-ether-options lacp system-id 00:01:00:00:00:02
set interfaces ae12 aggregated-ether-options lacp hold-time up 300
set interfaces ae12 unit 900 vlan-id 900
set interfaces ae12 unit 1000 vlan-id 1000
set interfaces et-0/0/23 ether-options 802.3ad ae12
set interfaces et-0/0/35 ether-options 802.3ad ae12
Notez que dans cet exemple, vous configurez l’interface Ethernet agrégée pour prendre en charge le style de configuration du fournisseur de services. Pour plus d’informations sur la configuration des interfaces de commutateur, reportez-vous à la section Encapsulation de services Ethernet flexible .
Vérification de la superposition CRB compatible VLAN avec des commutateurs virtuels ou des instances MAC-VRF sur un équipement leaf
Pour vérifier ce style de superposition sur un équipement de branche, exécutez les commandes de cette section.
La plupart des commandes ici affichent la sortie d’une configuration d’instance de commutateur virtuel. Avec une configuration d’instance MAC-VRF, vous pouvez également utiliser :
-
show mac-vrf forwardingqui sont des alias pour lesshow ethernet-switchingcommandes de cette section. -
La
show mac-vrf routing instancecommande, qui est un alias de lashow evpn instancecommande de cette section.
Voir Vue d’ensemble du type d’instance de routage MAC-VRF pour connaître les tables et show ethernet-switching les mappages de commandes, ainsi show mac-vrf routing que les alias de show mac-vrf forwarding commande pour show evpn les commandes.
Sinon, vous pouvez utiliser les commandes de cette section pour les instances de commutateur virtuel ou les instances MAC-VRF.
La sortie avec une configuration d’instance MAC-VRF affiche des informations similaires pour les instances de routage MAC-VRF que cette section pour les instances de commutateur virtuel. L’une des principales différences que vous pouvez constater réside dans la sortie avec des instances MAC-VRF sur les appareils sur lesquels vous activez la fonctionnalité de tunnels partagés. Lorsque les tunnels partagés sont activés, les interfaces VTEP s’affichent au format suivant :
vtep-index.shared-tunnel-unit
où :
-
index est l’index associé à l’instance de routage MAC-VRF.
-
shared-tunnel-unit est le numéro d’unité associé à l’interface logique VTEP distant du tunnel partagé.
Par exemple, si un équipement possède une instance MAC-VRF avec l’index 26 et que l’instance se connecte à deux VTEP distants, les interfaces logiques VTEP de tunnel partagé peuvent ressembler à ceci :
vtep-26.32823
vtep-26.32824
Voir aussi
Superposition de pontage à routage central — Historique des versions
Le Tableau 1 présente un historique de toutes les fonctionnalités de cette section et leur prise en charge dans cette conception de référence.
| Libération |
Descriptif |
|---|---|
| 19.1R2 |
Les commutateurs QFX10002-60C et QFX5120-32C exécutant Junos OS version 19.1R2 et ultérieure dans le même train de versions prennent en charge toutes les fonctionnalités documentées dans cette section. |
| 17.3R3-S2 |
Ajout de la prise en charge de Contrail Enterprise Multicloud, où vous pouvez configurer des superpositions CRB à partir de l’interface graphique de Contrail Command. |
| 17.3R3-S1 |
Tous les équipements de la conception de référence qui prennent en charge Junos OS version 17.3R3-S1 et versions ultérieures dans le même train de versions prennent également en charge toutes les fonctionnalités documentées dans cette section |