Politiques d’accès WxLAN
Créez des politiques de contrôle d'accès WxLAN pour spécifier qui peut et ne peut pas accéder aux ressources de votre réseau. Une fois que vous avez ajouté ces stratégies à votre site ou à votre modèle WLAN, les utilisateurs qui se connectent via les WLAN spécifiés sont soumis à ces règles. Lisez cette rubrique pour connaître les exigences et les options qui vous permettront de créer des stratégies d’accès WxLAN adaptées à vos cas d’utilisation.
Présentation
Utilisez des politiques d’accès pour divers cas d’utilisation :
- Segmentation du réseau
- Politiques basées sur les rôles
- Micro-segmentation
- Moindre privilège
Pour commencer à utiliser les stratégies, vous allez d'abord créer des étiquettes pour regrouper et identifier les utilisateurs et les ressources. Lorsque vous créez une stratégie, vous associez les utilisateurs aux ressources auxquelles ils peuvent ou ne peuvent pas accéder. L’exemple suivant montre à quel point il est facile de configurer vos règles. Comme indiqué ici, vous définissez les utilisateurs à gauche et les ressources à droite. Un code couleur indique quelles ressources sont bloquées (rouge) ou autorisées (vert).
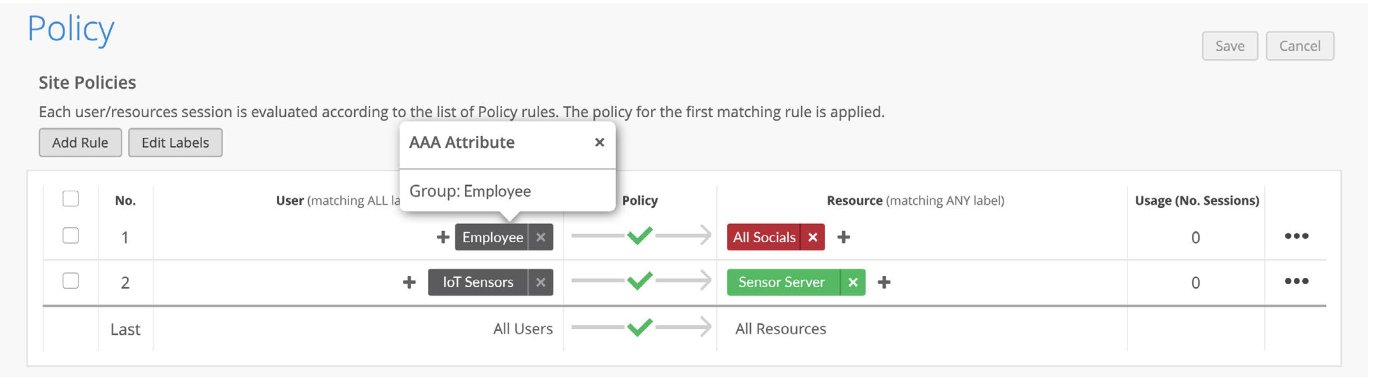 d’accès WxLAN
Regardez cette vidéo pour explorer un cas d’usage simple. Ici, la politique permet à un utilisateur d’accéder à Internet, à une imprimante et à un téléviseur sur le réseau, mais aucune autre ressource.
Welcome to Mist WxLAN demo. This is about user-centric access control. Mist is about connecting devices and users to things and the Internet. In this case we'll show you my MacBook Air which has a default route of 10.2 1.1 on a network with printers and Apple TV type devices. So here's my MacBook Aire. You could see I could on the left I'm pinging the default gateway and I'm also pinging the Internet via Google. Create a label label is going to be called the Internet and what I'm going to do is define it as not our corporate network and not our guest network. So there's the corporate there's the guest and there we have a label.
Now the policy. I'm going to add a new rule and say this rule applies to guest users, in this case that's just me but could be a group of users and let's see what the network is already found. It's a couple found a couple printers so I'm going to get access to this HP printer. I'm going to get access to this Apple TV wannabe device and I'm also going to get access to you see down there there's the label for the internet. I'm going to click then not. So you'll see as this rule is applied immediately I do not have access to my default gateway as it's on my network but I could see the internet. We disabled I command I go back to having full access so let's re-enable it and this is our Guest configuration.
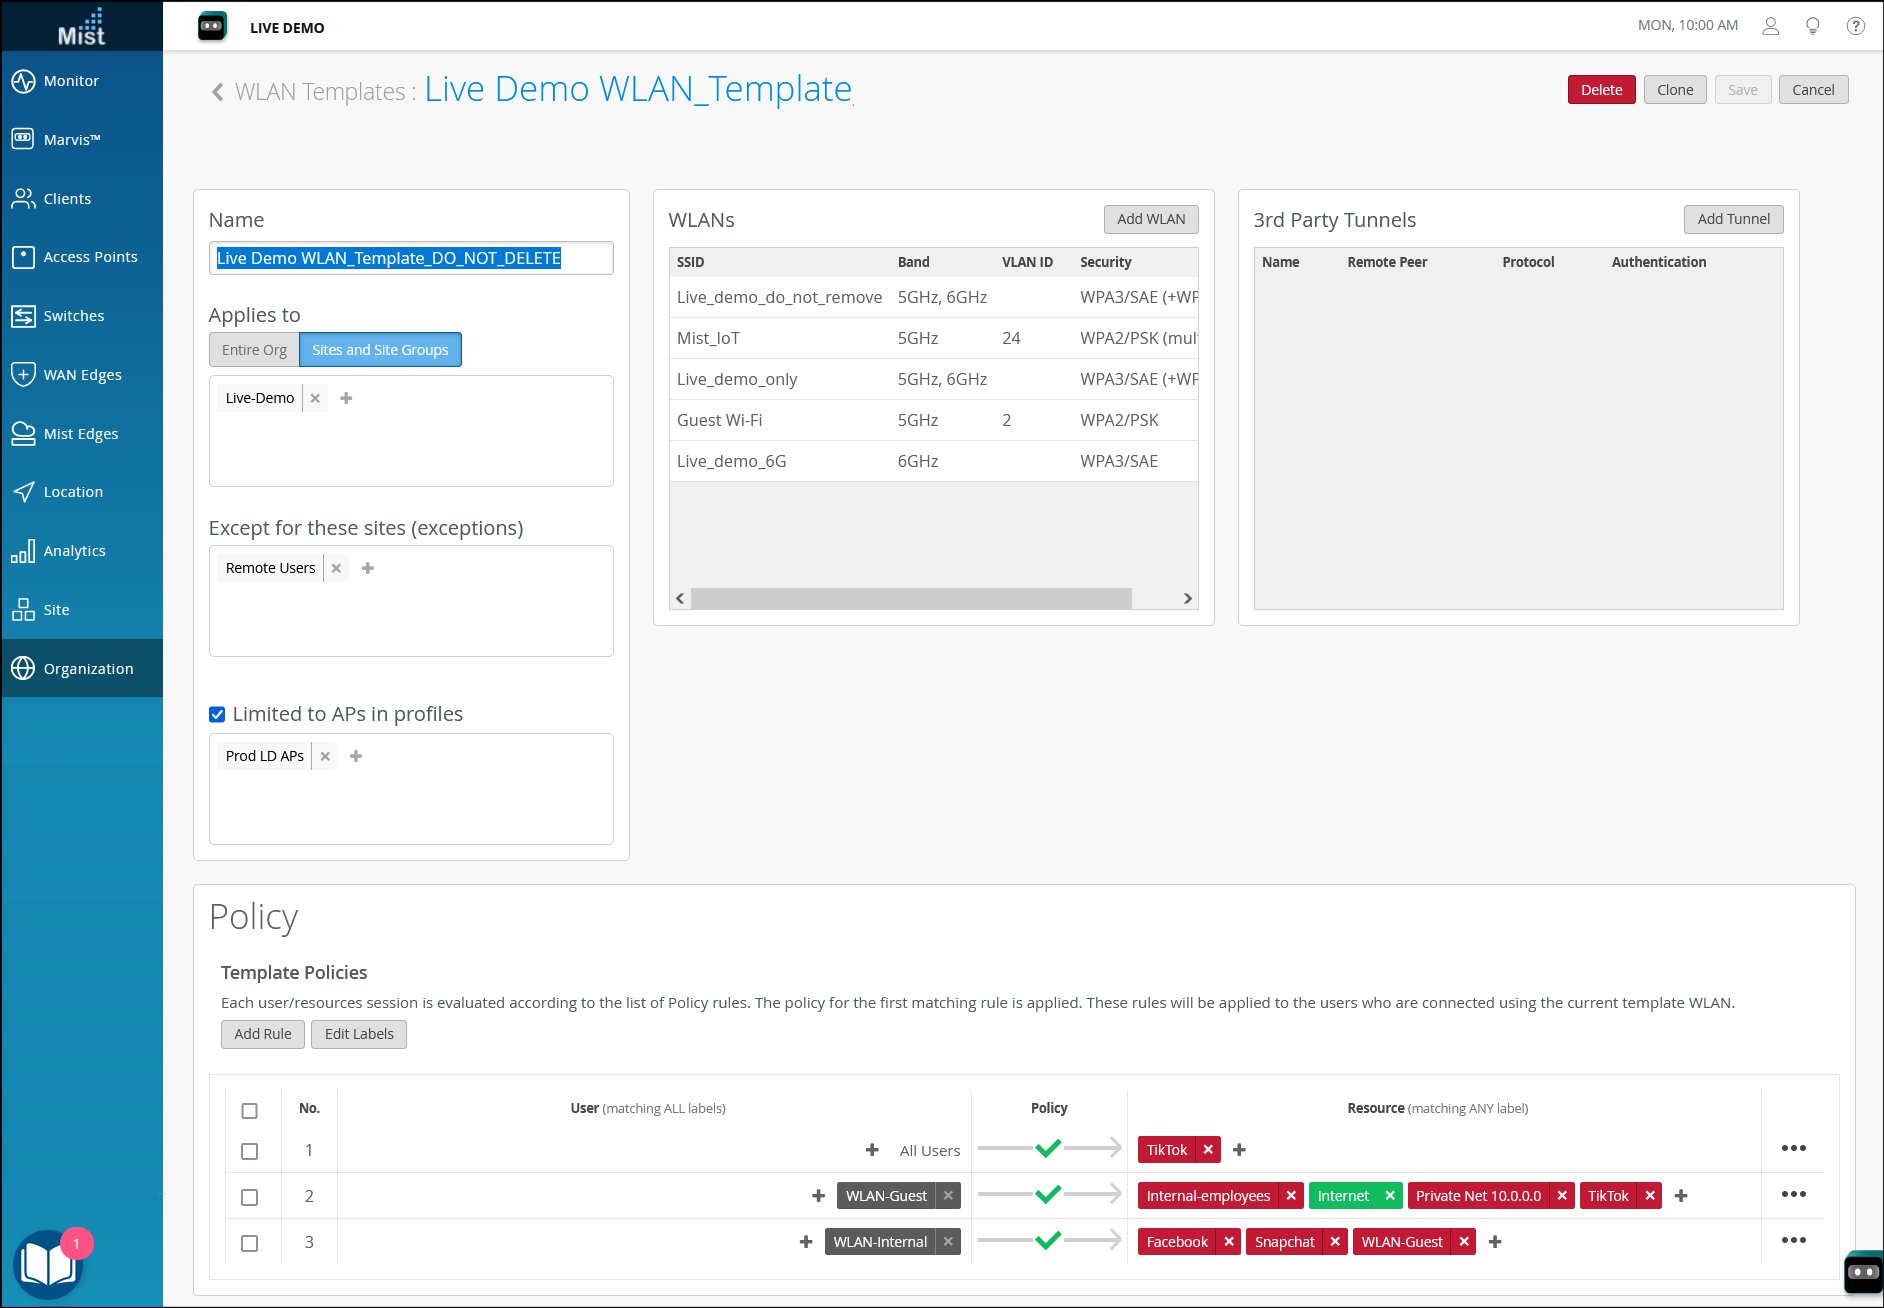
Traitement des règles de stratégie
-
Lorsque vous créez une stratégie d’accès dans votre modèle WLAN (une stratégie au niveau de l’organisation), tout utilisateur qui se connecte via l’un des WLAN spécifiés est d’abord évalué pour les stratégies du modèle. Si un utilisateur ne satisfait à aucune de ces règles, il est évalué pour les stratégies au niveau du site.
- Les différents ensembles de règles sont lus de haut en bas dans la politique.
- Chaque règle d’un ensemble de règles se lit de gauche à droite.
- Si une politique est appliquée à tout utilisateur qui se connecte, il commence à lire à partir de la première règle si ce client satisfait ou non toutes les étiquettes de l’utilisateur.
- Il continue à lire chaque règle de haut en bas jusqu’à ce qu’il trouve une règle où toutes les étiquettes d’utilisateur sont satisfaites pour cet utilisateur.
- Il vérifie ensuite quelles ressources sont autorisées ou bloquées pour ce type d’utilisateur.
- Pour chaque règle, l’opérateur est configuré pour autoriser, mais les ressources peuvent être autorisées ou refusées.
- Au bas d’une stratégie au niveau du site, il y a une dernière ligne par défaut configurée pour tous les utilisateurs et toutes les ressources. Il peut être bloqué ou autorisé. Tout utilisateur ne relevant d’aucune des règles de stratégie tombera sous cette ligne et toutes les ressources seront autorisées ou bloquées pour cet utilisateur en fonction de l’opération appliquée.
- Si une règle consiste à autoriser uniquement les ressources, alors seule cette ressource est autorisée pour l’utilisateur et tout le reste est refusé.
- Si une règle consiste uniquement à refuser des ressources, seule cette ressource est refusée pour l’utilisateur et tout le reste est autorisé.
- Si une règle consiste en autoriser et refuser des ressources, vous devez définir explicitement toutes les ressources autorisées et refusées. Il n'y a pas de « refuser tout autre trafic » par défaut, sauf si vous ajoutez une règle telle que refuser 0.0.0.0/0.
- Les ressources sur le côté droit sont affichées par ordre alphabétique et appliquées de manière plus spécifique en cas de chevauchement des ressources. Si plusieurs étiquettes sont créées pour le même hôte et appliquées en tant que ressources dans la même règle, il est suggéré d’utiliser le type d’étiquette ip/port/protocole
Création d’une étiquette à utiliser dans une stratégie WxLAN
Vous pouvez également utiliser des étiquettes pour rationaliser le processus de configuration des stratégies WxLAN.
Dans Juniper Mist™, les étiquettes représentent un ensemble d’utilisateurs ou de ressources. (Vous pouvez comparer les étiquettes Mist à des balises ou à des groupes dans d’autres applications.) En utilisant une étiquette simple pour représenter plusieurs éléments associés, vous évitez d’avoir à spécifier chaque élément individuellement lorsque vous configurez une stratégie d’accès.
Vous pouvez créer une étiquette au niveau de l’organisation ou du site. La principale différence réside dans l’endroit où vous utilisez ces étiquettes. Vous pouvez utiliser des étiquettes au niveau de l’organisation dans les stratégies pour les modèles WLAN. Vous pouvez utiliser des étiquettes au niveau du site dans les stratégies au niveau du site.
- Sélectionnez un type d’étiquette.
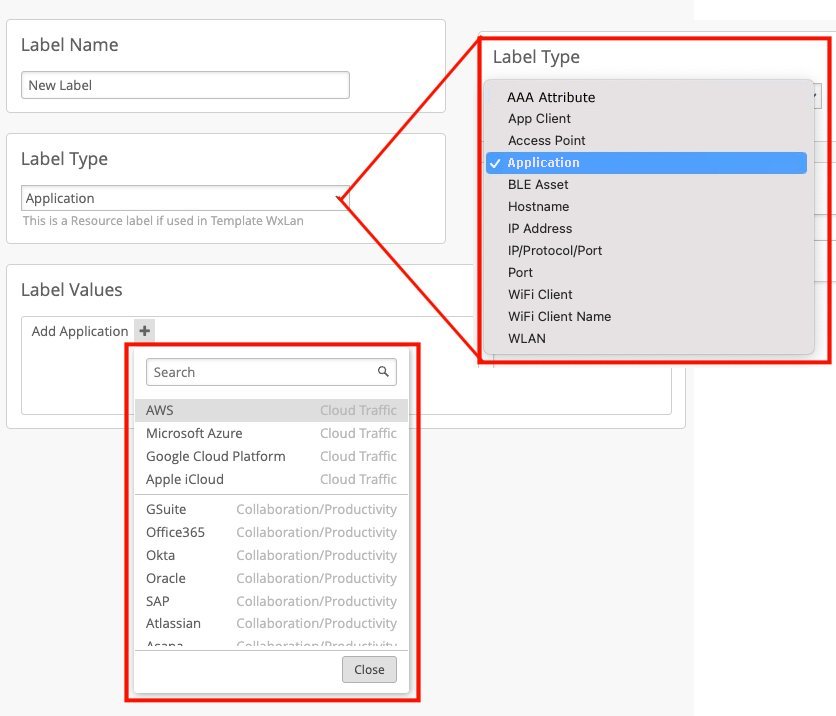 Remarque :
Certains types d’étiquettes ne peuvent être utilisés que pour les utilisateurs ou les ressources des stratégies WxLAN.
-
Types d’utilisateurs : attribut AAA, point d’accès, client Wi-Fi, WLAN
-
Types de ressources : application, nom d’hôte, adresse IP, port
-
Exemple : Création et application d’étiquettes pour le filtrage Bonjour
Vous pouvez utiliser des étiquettes utilisateur conjointement avec une passerelle Bonjour pour empêcher ou autoriser l’accès aux services Bonjour qui sont disponibles sur un VLAN différent du WLAN ou de l’utilisateur.
Les attributs RADIUS suivants, présents dans le access-accept type de message AAA, sont pris en charge pour les étiquettes utilisateur : Filter-Id, aruba-user-role, et Airespace-ACL-Name.
Pour créer un libellé d’utilisateur pour le filtrage Bonjour :
Dans le portail Juniper Mist, cliquez sur Étiquettes d’organisation > d’administration >.
Cliquez sur Ajouter une étiquette.
Entrez un nom et définissez votre étiquette :
Type d’étiquette : sélectionnez Attribut AAA.
Valeurs d’étiquette : sélectionnez Groupe d’utilisateurs.
Valeurs de groupe d’utilisateurs : entrez la valeur d’attribut RADIUS à laquelle vous souhaitez connecter ce rôle d’utilisateur.
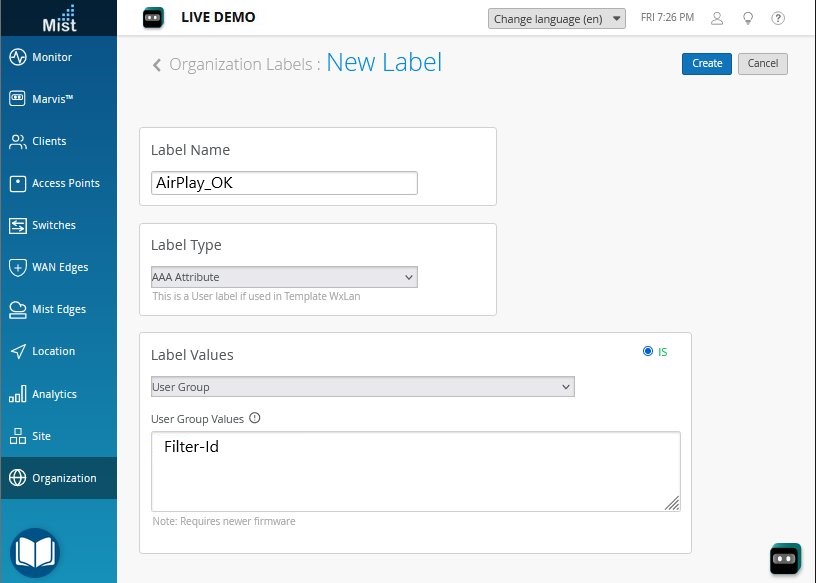
Cliquez sur Créer en haut de la page.
Identifiez les clients à associer à cette étiquette.
Dans ce GIF animé, vous voyez comment sélectionner les clients sur la page Clients Wi-Fi et modifier les propriétés du client pour attribuer une étiquette que vous avez créée précédemment.
Pour relire l’animation, cliquez avec le bouton droit de la souris et ouvrez-la dans un nouvel onglet. Utilisez le bouton d’actualisation pour le relire si nécessaire.
Vos étiquettes seront désormais disponibles dans la liste déroulante lorsque vous sélectionnez Utilisateurs ou Ressources pour une stratégie WxLAN.
Créer une politique d’accès utilisateur
Avant de commencer : Si vous n'avez pas encore d'étiquettes d'utilisateur et de ressource pour l'organisation, vous devez les créer. Pour plus d’informations, consultez Créer une étiquette à utiliser dans une stratégie WxLAN.
Pour créer une politique d’accès WLAN :
- Cliquez sur l’icône d’ajout (+) dans la colonne Ressources et sélectionnez une ou plusieurs applications prédéfinies dans la liste. Vous pouvez également définir une nouvelle ressource si vous préférez, et celles-ci apparaîtront en haut de la liste.
Remarque :
Pour obtenir de l’aide sur la création d’étiquettes de ressource, reportez-vous à la section .
Dans cet exemple, vous voyez une stratégie avec plusieurs règles et des règles avec plusieurs ressources.