Help us improve your experience.

Let us know what you think.

Do you have time for a two-minute survey?


Utiliser un portail externe pour l’accès invité

Activez un portail externe si vous souhaitez que les invités accèdent à un portail de connexion que vos développeurs Web ont conçu sur votre propre site Web.

Un portail externe est une page Web que vos utilisateurs WLAN consultent après avoir sélectionné votre SSID. Par exemple, vous pouvez envoyer des invités vers la page d’accueil de votre entreprise ou un portail de connexion que vos développeurs Web ont configuré spécifiquement pour votre organisation.

Pour plus de sécurité, vous pouvez spécifier des utilisateurs autorisés, des sous-réseaux autorisés et des noms d’hôte autorisés. Vous pouvez également entrer une liste de noms d’hôte à bloquer.

  1. Accédez au WLAN.
    Remarque :
    • Si le WLAN se trouve dans un modèle WLAN, sélectionnez Organisation > sans fil | Modèles WLAN, cliquez sur le modèle, puis sur le WLAN.

    • Pour un WLAN au niveau du site, sélectionnez Site > Wireless | WLAN, puis cliquez sur le WLAN.

  2. Dans la fenêtre Modifier le WLAN, sous Portail invité, cliquez sur Transférer vers un portail externe.
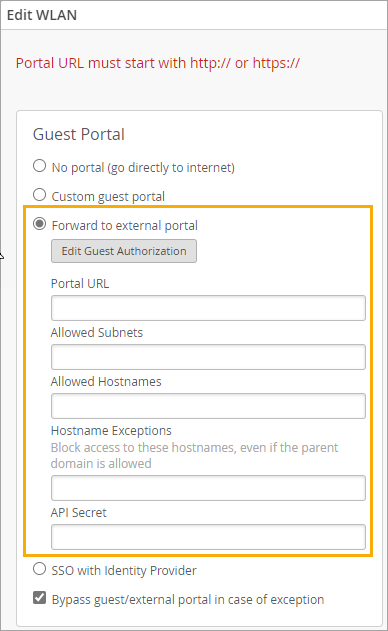
    Forward to External Portal Option in the Edit WLAN Window
  3. (Facultatif) Cliquez sur le bouton Modifier l’autorisation de l’invité si vous souhaitez limiter l’accès à des utilisateurs spécifiques. Procédez ensuite comme suit :
    1. Dans la fenêtre Invités autorisés, cliquez sur Ajouter.
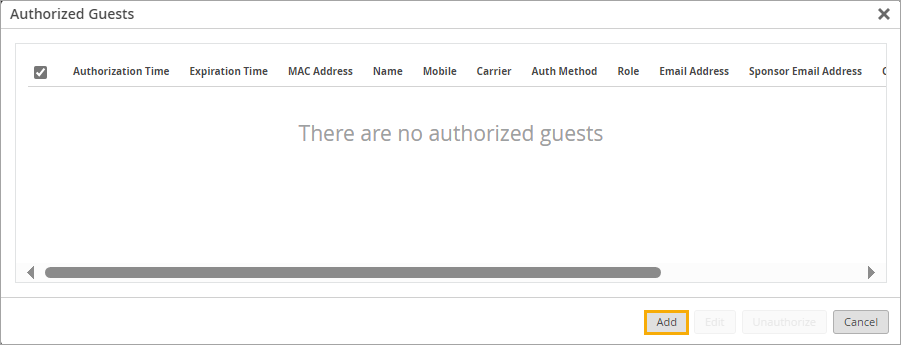
      Authorized Guests Window and Add Button
    2. Dans la fenêtre Autoriser l’invité, saisissez l’adresse MAC de l’invité (obligatoire), les informations facultatives de l’utilisateur et la période pendant laquelle l’utilisateur reste autorisé.
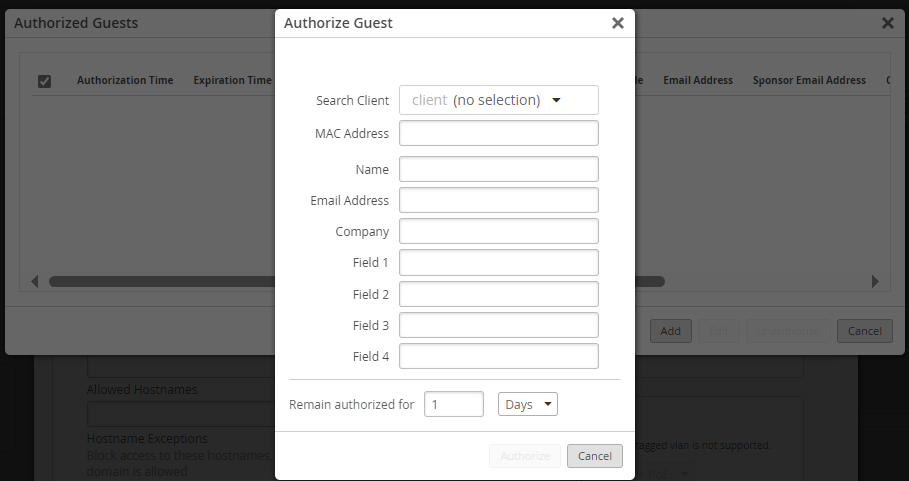
      Form Fields to Add a Guest
      Remarque :

      Vous pouvez utiliser l’option Search Client pour rechercher un client déjà connecté au WLAN.

    3. Cliquez sur Autoriser en bas de la fenêtre Autoriser l’invité.
    4. Répétez ces étapes pour ajouter d’autres invités à la liste.
  4. Saisissez l’URL du portail, en commençant par http:// ou https://.
    Remarque :

    Utilisez les autres champs pour affiner l’accès. Par exemple, n’autorisez que certains sous-réseaux ou noms d’hôte.

  5. Cochez ou décochez la case Ignorer le portail invité/externe en cas d’exception .

    Lorsque cette fonctionnalité est sélectionnée, chaque point d’accès tente d’atteindre le portail ou l’IdP, mais s’il n’est pas joignable, l’AP autorise automatiquement les invités à se connecter au WLAN.

  6. Cliquez sur Enregistrer en bas de la fenêtre Modifier le WLAN.

Utilisez PHP et des fichiers Read-Me pour créer votre portail externe

  1. Créez votre portail externe en vous référant aux exemples de fichiers PHP et aux informations Read-Me suivantes.
    index.php
    authme.php
    Informations Read-Me
    Remarque :

    Remplacez portal.mist.com par l’URL du portail Wi-Fi invité appropriée en fonction de l’instance cloud dans laquelle votre organisation Mist a été créée. Pour rechercher l’URL du portail Wi-Fi invité de votre région, consultez les informations sur les adresses IP et les ports de Mist Cloud dans le Guide de gestion de Juniper Mist.

  2. Pour obtenir la valeur dont vous avez besoin $secret dans auth.php, rouvrez la fenêtre Modifier WLAN et copiez la clé secrète de l’API.
  3. Configurez votre page d’autorisation (authme.php) pour appeler le backend Mist Juniper avec les paramètres de chaîne de requête requis : ?signature=signature&expires=expires&token=token&optional
    • expires : horodatage d’époque jusqu’à laquelle l’URL d’autorisation est valide.

      • Par exemple : 1768587994 (Cela signifie que l’URL d’autorisation expirerait le 16 janvier 2026 à 18:26:34 UTC.)

    • token – Une chaîne base64 ayant le format : wlan_id/ap_mac/client_mac/authorize_min/0/0/0

      • Par exemple : be22bba7-8e22-e1cf-5185-b880816fe2cf/5c5b35001234/d58f6bb4c9d8/480/0/0/0

    • signature – Chaîne Base64 de valeurs hachées, utilisant sha1 comme algorithme de hachage et le secret API du WLAN invité comme clé. Cela aurait le format suivant : expires=expires&token=token&optional

      • Par exemple : J7VJlf2Zlcs %2BOxhVxCf8hL0XYC0%3D

    • facultatif – Les détails de l’invité facultatif et l’URL vers laquelle l’utilisateur est redirigé après l’autorisation, au format suivant : forward=url&name=name&email=email&company=company&field1=field1&field2=field2&field3=field3&field4=field4

      Remarque : Assurez-vous que toutes les valeurs de paramètre sont transmises en base64.

      • Par exemple : forward=http%3A%2F%2Fwww.mist.com %2F

  4. Configurez votre page d’autorisation pour appeler Juniper Mist pour obtenir l’autorisation d’invité. L’URL d’autorisation finale ressemblerait à ceci : http://portal.mist.com/authorize?signature=J7VJlf2Zlcs%2BOxhVxCf8hL0XYC0%3D&expires=1768587994&token=YmUyMmJiYTctOGUyMi1lMWNmLTUxODUtYjg4MDgxNmZlMmNmLzVjNWIzNTAwMTIzNC9kNThmNmJiNGM5ZDgvNDgwLzAvMC8w&forward=http%3A%2F%2Fwww.mist.com%2F
  5. Testez le portail captif externe en connectant un appareil et en tentant de vous authentifier.

    L’appareil doit être redirigé vers le portail Juniper Mist pour autorisation. Si l’authentification réussit, l’utilisateur sera redirigé vers l’URL telle que définie dans le code de votre portail captif externe.

    Remarque :

    Utilisez-le /authorize pour le portail en ligne. À des fins de test, vous pouvez utiliser /authorize-test, ce qui nécessite les valeurs d’exemple fictives fournies dans les informations de lecture.