
Changement d’autorisation
Découvrez les avantages liés à l’ajout d’un serveur de changement d’autorisation (CoA) à votre réseau WLAN.
Avec le changement d’autorisation (CoA), vous pouvez modifier les sessions RADIUS autorisées après l’authentification initiale pour répondre à l’évolution des exigences d’accès. Par exemple, CoA peut permettre des cas d’utilisation tels que la réinitialisation de session à l’initiative de l’administrateur pour mettre fin à des sessions. CoA peut également être utilisé pour accorder un accès mis à jour aux utilisateurs une fois qu’ils ont terminé avec succès l’enregistrement des invités.
Avantages d’un changement d’autorisation (CoA) dans RADIUS
Avantages du changement d’autorisation (CoA) dans RADIUS :
-
Améliore le contrôle sur les sessions utilisateur actives : en permettant au serveur RADIUS d’envoyer des messages non sollicités au NAS, CoA vous donne la possibilité de modifier les caractéristiques de session après l’authentification initiale. Ce contrôle amélioré peut être utilisé pour mettre fin à des sessions utilisateur ou les autoriser à nouveau, selon les besoins.
-
Surmonte les limites du protocole RADIUS standard : Le protocole RADIUS standard permet uniquement d’initier des messages par le NAS. CoA étend cette fonctionnalité pour offrir une approche plus flexible et dynamique de la gestion des sessions.
-
Rationalisation de l’administration réseau : la fonction de message de déconnexion de CoA permet de réinitialiser efficacement les sessions. Cela permet non seulement d’économiser du temps et des ressources, mais aussi de simplifier les tâches administratives.
-
Facilite la gestion des accès invités : la fonctionnalité de message de réauthentification CoA peut être utilisée pour accorder un accès complet au réseau après l’enregistrement d’un utilisateur invité via un portail captif, ce qui rend le processus de gestion de l’accès invité plus fluide et plus efficace.
-
Prise en charge des attributs spécifiques au fournisseur : la compatibilité du CoA avec les attributs spécifiques au fournisseur permet une interopérabilité efficace entre le serveur RADIUS et les périphériques NAS lors de l'envoi de messages CoA. Cela contribue à un fonctionnement fluide et efficace du réseau.
Activation du CoA dans les paramètres du WLAN
Dans les paramètres du WLAN, accédez à la section CoA/DM Server pour activer cette fonctionnalité. Entrez l’adresse IP et le secret partagé. Vous pouvez conserver la valeur Port par défaut ou spécifier un port.
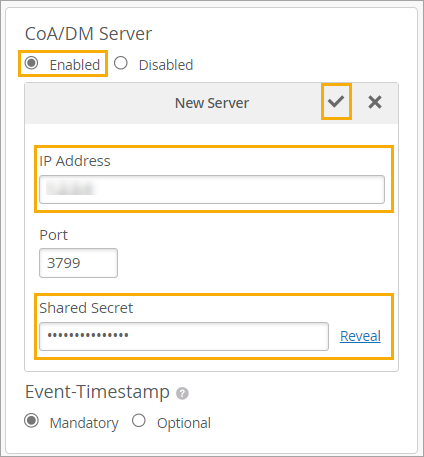
Pour plus d’aide sur les paramètres WLAN, voir Configurer un modèle WLAN et WLAN options.
Comment fonctionne CoA
Lorsque vous implémentez la fonctionnalité de modification d’autorisation (CoA) dans votre environnement RADIUS, vous autorisez le serveur RADIUS à envoyer activement des messages non sollicités au serveur d’accès réseau (NAS) afin de modifier les caractéristiques de session après le processus d’authentification initial. Cette approche proactive remédie aux limites du protocole standard RADIUS, qui permet traditionnellement à seul le NAS d’initier des messages.
Dans la fonctionnalité CoA, vous pouvez exploiter deux principaux types de messages :
-
Message de déconnexion : ce type de message est conçu pour mettre fin aux sessions utilisateur en incorporant l’attribut
Acct-Terminate-Causedans le message. Une application clé de cette fonctionnalité est lorsque vous devez réinitialiser des sessions pour diverses raisons. -
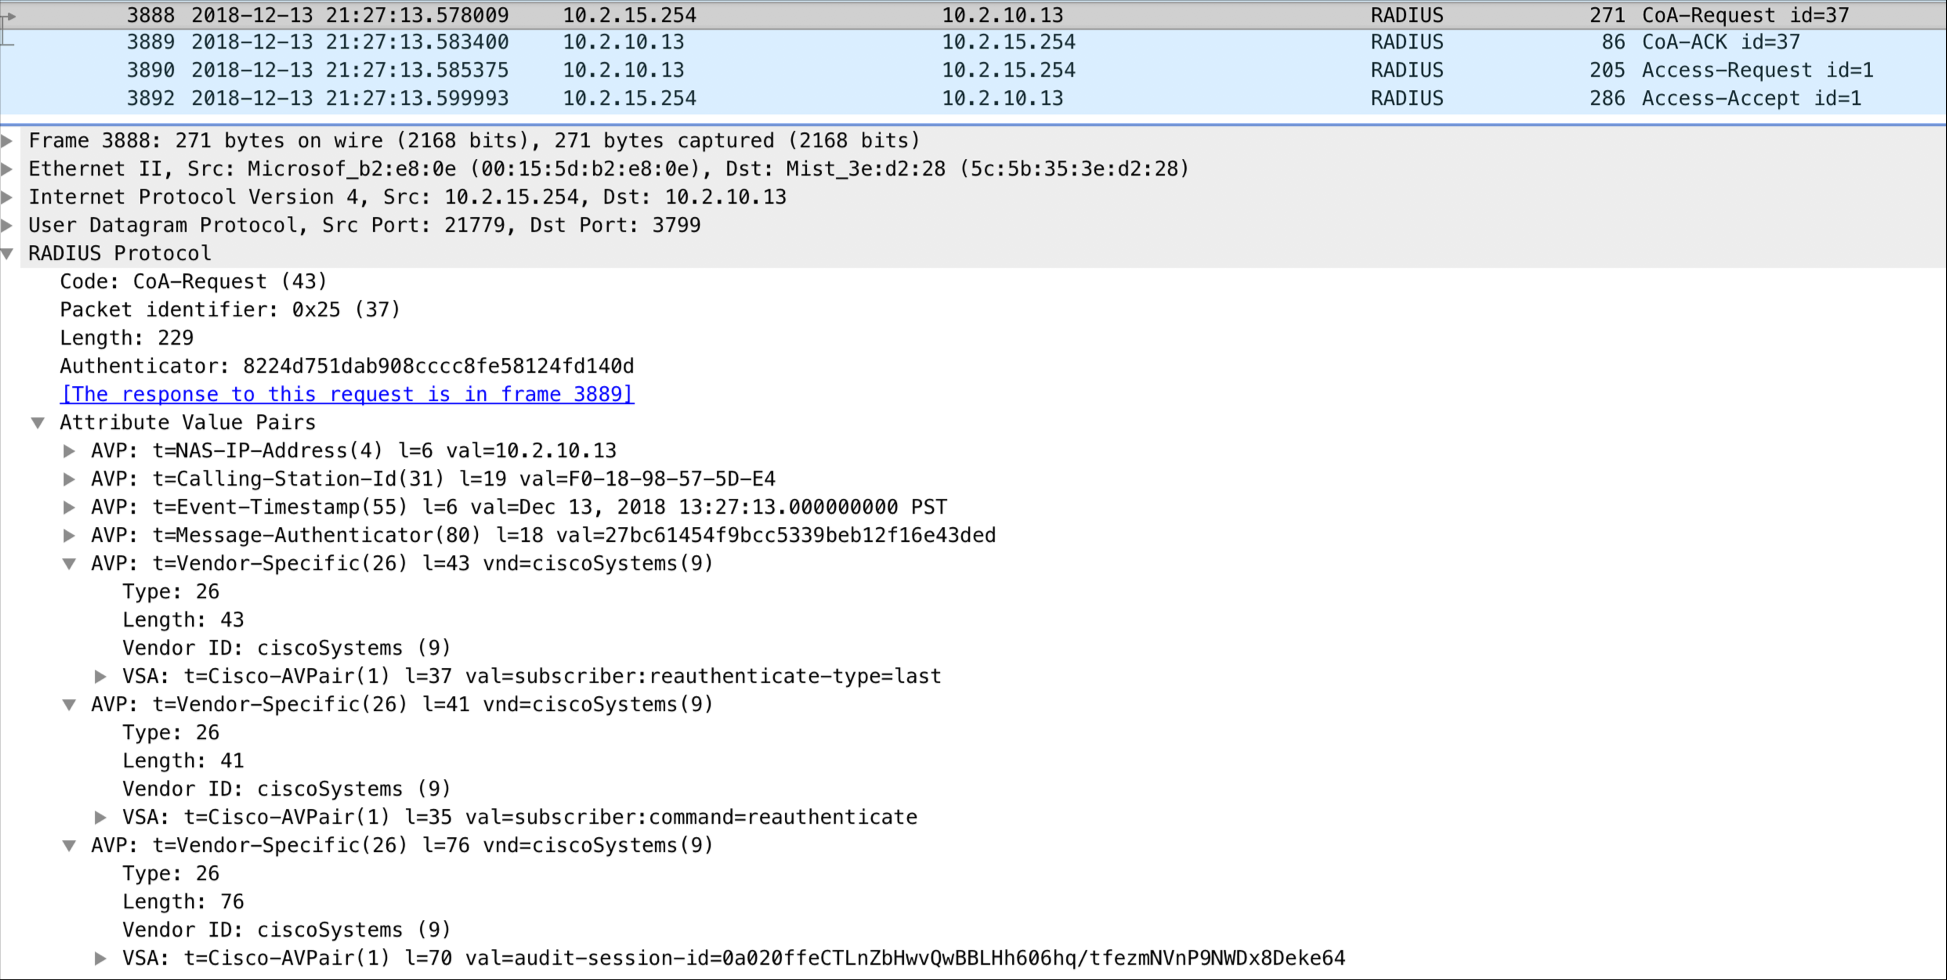
Message de nouvelle authentification CoA : Ce type de message invite le NAS à réautoriser une session. Dans des scénarios tels que l’accès invité, cela est particulièrement utile lorsqu’un utilisateur invité termine son enregistrement via un portail captif et que, par conséquent, le réseau lui accorde un accès complet. Pour transmettre efficacement la commande de réautorisation, le message utilise des attributs spécifiques au fournisseur.
Pour garantir une interopérabilité transparente entre le serveur RADIUS et les périphériques NAS, vous devrez peut-être activer la prise en charge d’attributs de fournisseur spécifiques. Ce faisant, vous facilitez le bon fonctionnement des messages CoA au sein de votre infrastructure réseau.
En résumé, en incorporant la fonctionnalité CoA dans votre environnement RADIUS, vous pouvez obtenir les résultats suivants :
-
Permettre aux serveurs RADIUS de modifier activement les sessions après l’authentification, en surmontant les contraintes du protocole standard.
-
Utilisez deux types de messages clés (Déconnexion et Réauthentification CoA) pour gérer efficacement les différents scénarios de session.
-
Traiter divers cas d’usage, tels que la réinitialisation de session à l’initiative de l’administrateur et l’octroi d’un accès réseau complet aux utilisateurs invités après leur inscription.
-
Tirez parti des attributs spécifiques aux fournisseurs pour garantir une compatibilité et une fonctionnalité optimales du CoA sur les différents équipements réseau.
En adoptant cette approche, vous pouvez créer un environnement réseau plus dynamique et plus réactif, capable de gérer diverses exigences de gestion de session et d’offrir une expérience robuste et sécurisée à vos utilisateurs.
Flux de messages
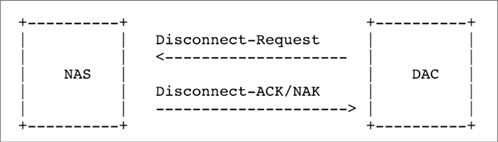
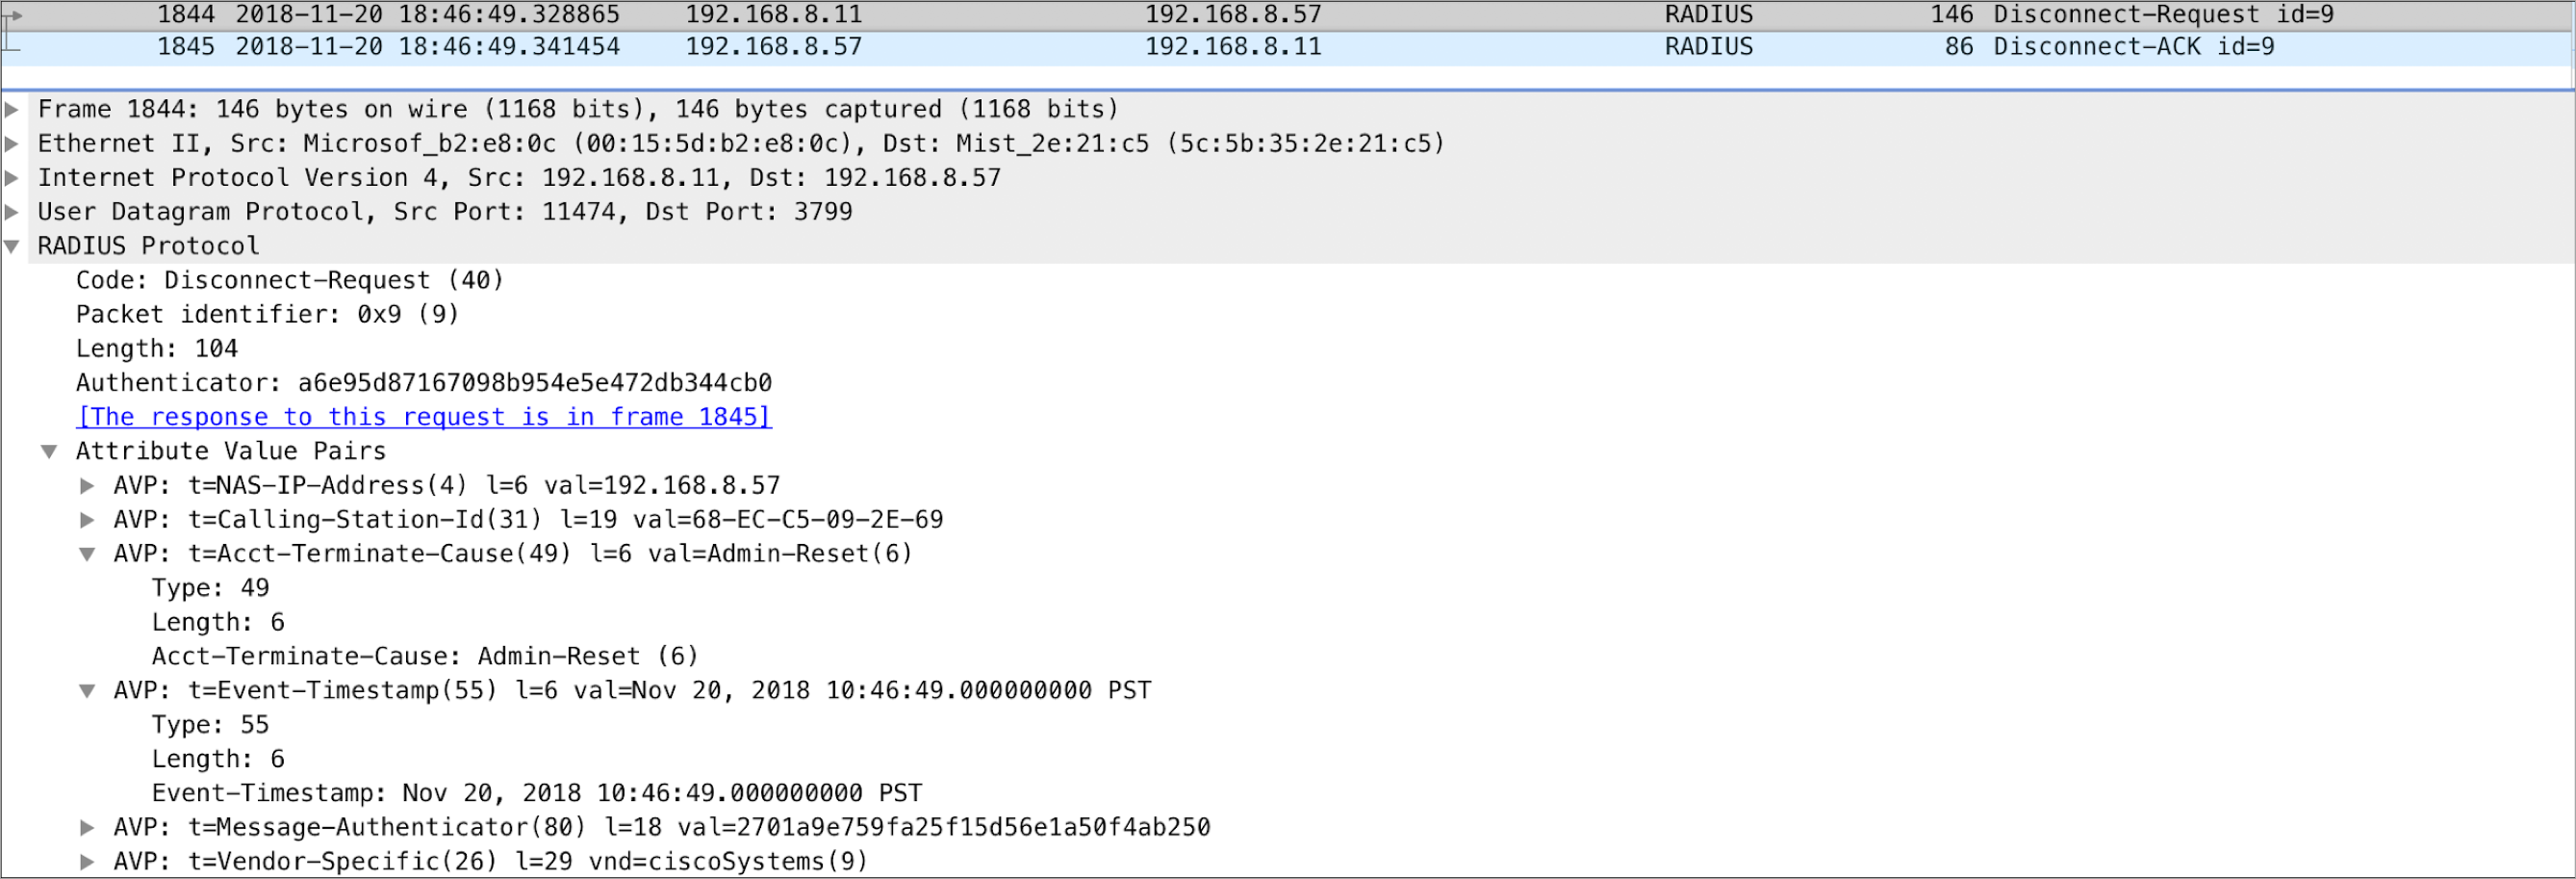
Message de déconnexion : Arrêt de session
-
AVP : Acct-Terminate-Cuase
-
Valeur : Réinitialisation administrative
-
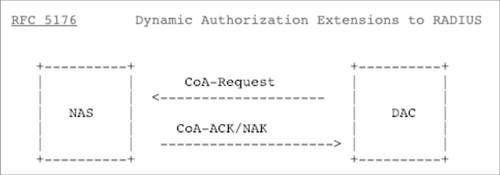
CoA : Réauthentification de la session
-
AVP : spécifique au fournisseur (Cisco-AVP)
-
Valeur : Réauthentifier
Messages CoA qui ne s’appliquent pas à Juniper Mist :
-
Arrêt de session avec fermeture de port
-
Arrêt de session avec Port-Bounce
-